
Microsoft Sentinel-Integration
Kafka-Datenexporte in Citrix® Monitor können Secure Private Access (SPA)- und Device Posture Service (DPS)-Ereignisse über Logstash in Microsoft Sentinel streamen. Die Citrix SPA Sentinel App im Microsoft Sentinel Content Hub stellt den Datenkonnektor und die Verbindungsinformationen bereit, die Logstash zum Weiterleiten der Ereignisse benötigt.
Zur Integration in Microsoft Sentinel installieren Sie die Citrix SPA Sentinel App-Lösung aus dem Content Hub und konfigurieren Logstash, wie in den folgenden Abschnitten beschrieben.
Voraussetzungen
-
Ein Microsoft Sentinel-Arbeitsbereich und die Berechtigung, eine Lösung aus dem Content Hub zu installieren.
-
Ein Logstash-Host, der eine Logstash-Version ausführt, die vom Microsoft Sentinel-Ausgabe-Plugin unterstützt wird. Die unterstützten Versionen finden Sie unter Logstash-Plugin-Voraussetzungen.
-
Stellen Sie sicher, dass die Broker-Endpunkte für Kafka-Datenexporte für Ihre Region in Ihrem Netzwerk auf der Zulassungsliste stehen:
Endpunkt Region Vereinigte Staaten Region Europäische Union Region Asien-Pazifik Süd Kafka-Broker casnb-0.citrix.com:9094casnb-eu-0.citrix.com:9094casnb-aps-0.citrix.com:9094casnb-1.citrix.com:9094casnb-eu-1.citrix.com:9094casnb-aps-1.citrix.com:9094casnb-2.citrix.com:9094casnb-eu-2.citrix.com:9094casnb-aps-2.citrix.com:9094casnb-3.citrix.com:9094Um die Netzwerkkonnektivität zu einem Kafka-Broker zu überprüfen, führen Sie die folgenden Befehle in Ihrer Umgebung aus und bestätigen Sie, dass sie erfolgreich sind. Ersetzen Sie den Endpunkt durch einen Broker für Ihre Region.telnet casnb-0.citrix.com 9094
openssl s_client -tls1_3 -connect casnb-0.citrix.com:9094 -showcerts < /dev/null
Installieren der Citrix SPA Sentinel App
-
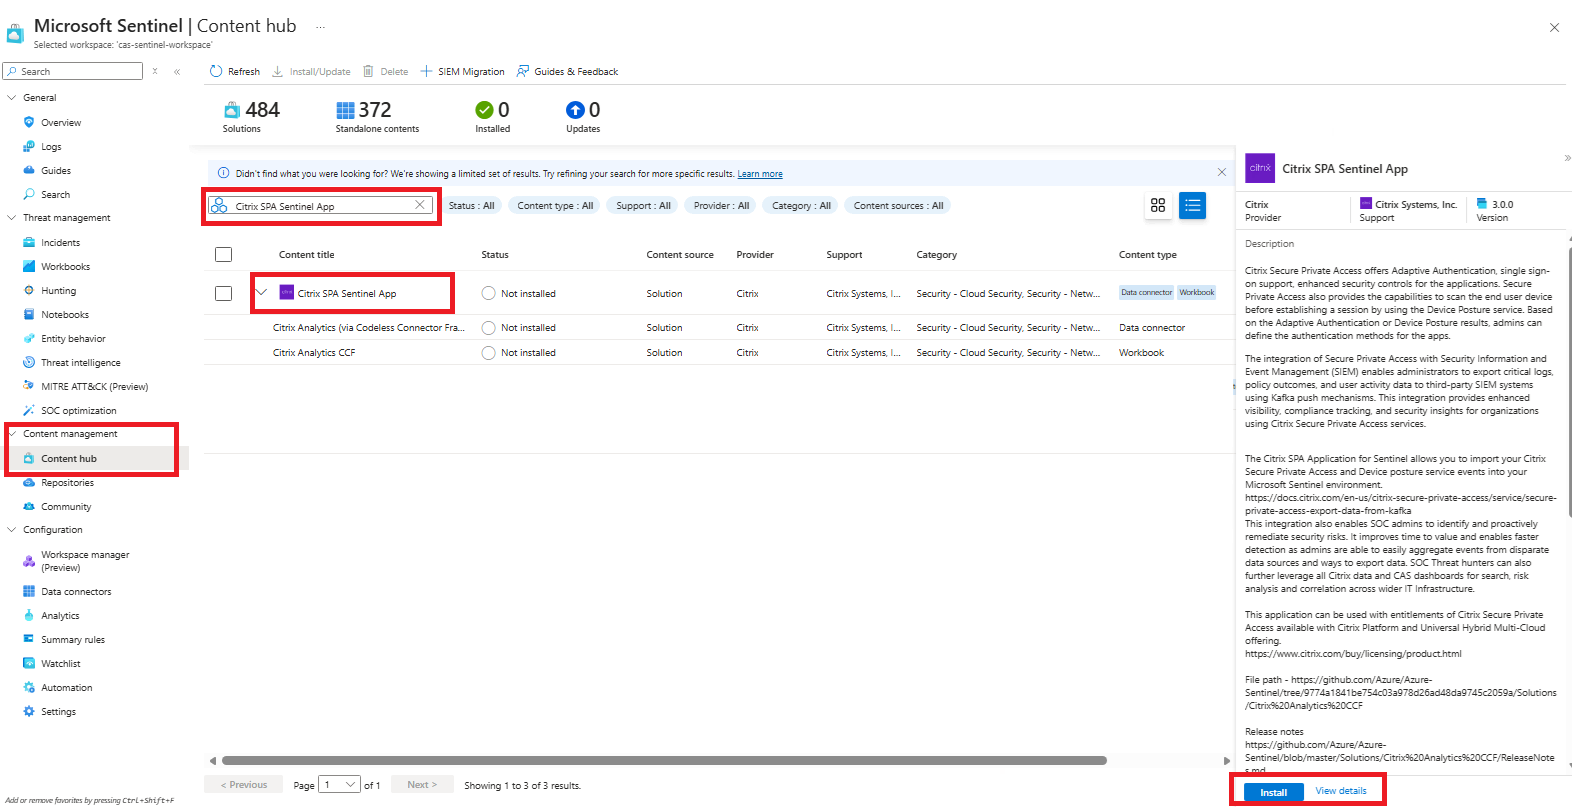
Öffnen Sie im Azure-Portal Microsoft Sentinel, und wählen Sie Ihren Arbeitsbereich aus.
-
Klicken Sie unter Inhaltsverwaltung auf Inhalts-Hub.
-
Suchen Sie nach Citrix SPA Sentinel App, und klicken Sie auf Installieren.
-
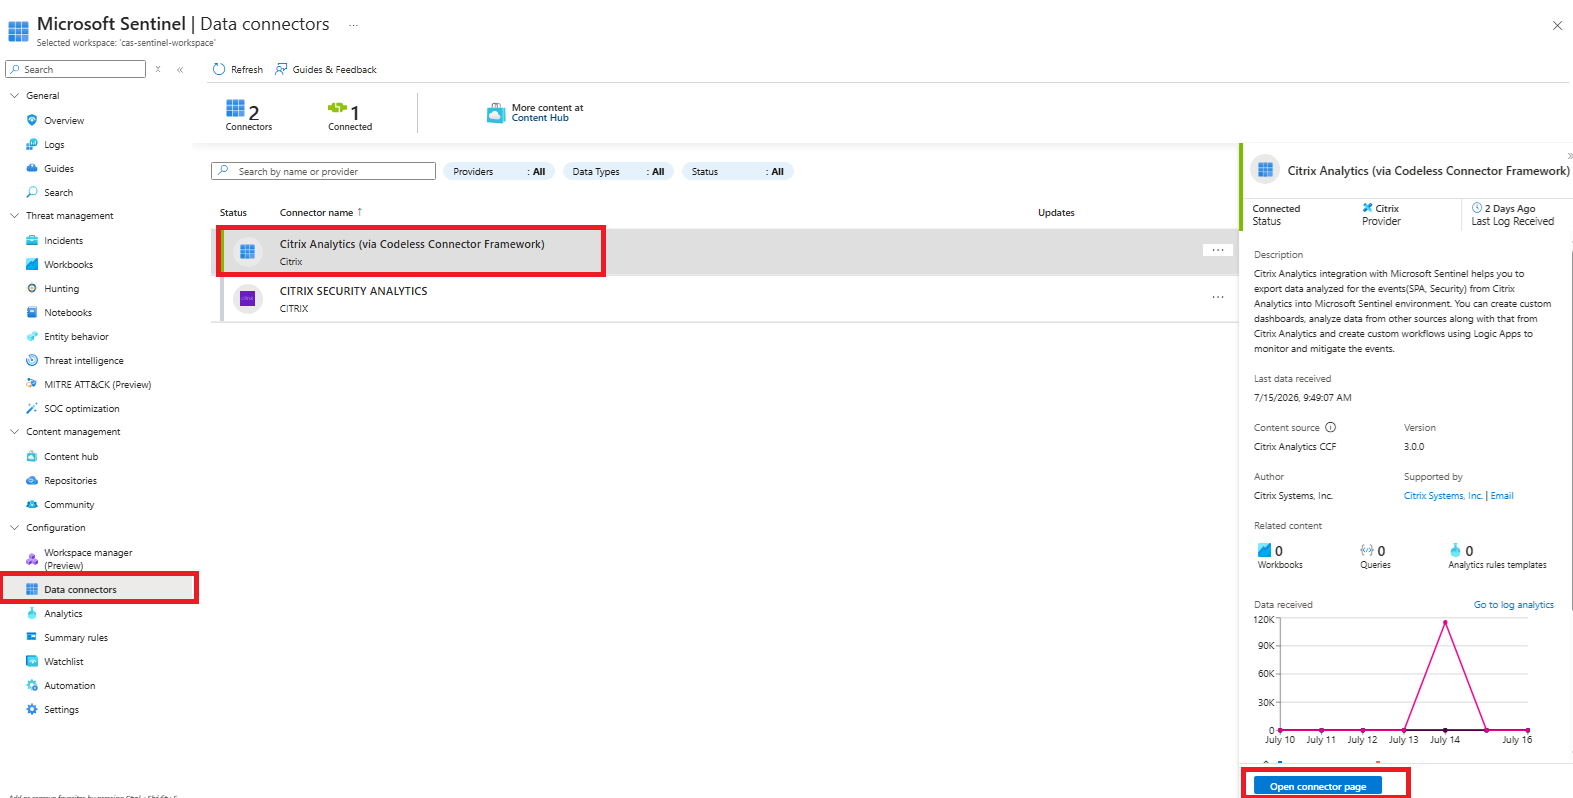
Gehen Sie zu Konfiguration > Datenkonnektoren, und öffnen Sie den mit der Lösung gelieferten Datenkonnektor. Klicken Sie auf Konnektorseite öffnen.
-
Stellen Sie die Connector-Ressourcen bereit, einschließlich der Datensammlungsregel (DCR) und der für die Authentifizierung verwendeten Microsoft Entra-Anwendung. Wenn die Bereitstellung abgeschlossen ist, lassen Sie die auf der Datenconnector-Seite angezeigten Verbindungsinformationen geöffnet – Sie fügen sie im nächsten Schritt in die Logstash-Konfiguration ein.Stellen Sie die Connector-Ressourcen bereit(/en-us/citrix-daas/media/sentinel-integration-deploy-connector-res.png)Hinweis:Aus Sicherheitsgründen wird das Entra App Registration Secret nur einmal angezeigt. Es ist nicht mehr sichtbar, nachdem Sie die Datenconnector-Seite verlassen oder aktualisiert haben. Während die Ressourcen bereitgestellt werden, kopieren und speichern Sie das Geheimnis, sobald es angezeigt wird. Wenn das Entra App Registration Secret verschwindet, bevor Sie es kopieren, klicken Sie auf Zugriff widerrufen, um die Entra-Anwendung zu löschen und den Datenconnector zu entfernen, und stellen Sie dann die Connector-Ressourcen erneut bereit, um ein neues Geheimnis zu generieren.
Logstash konfigurieren
-
Öffnen Sie in Citrix Monitor Integrationen und Datenexporte > Entwicklertools > Kafka, um die Seite Kafka-Konfiguration anzuzeigen, erstellen Sie dann das Konto und laden Sie die Konfigurationsdateien herunter:
-
Füllen Sie den Abschnitt Kontoeinrichtung aus, um die Kafka-Kontozugangsdaten zu erstellen. Die detaillierten Schritte finden Sie unter Kontoeinrichtung.
-
erweitern Sie den Abschnitt Einrichtung der Observability-Plattform und wählen Sie die Registerkarte Azure Sentinel aus.
-
Laden Sie die Logstash-Konfigurationsdatei und den JKS-Truststore herunter, die für Ihr Konto generiert wurden.
-
-
Installieren Sie auf dem Logstash-Host Logstash und das Microsoft Sentinel-Ausgabe-Plugin.
-
Platzieren Sie auf dem Hostcomputer, auf dem Sie Logstash installiert haben, die heruntergeladenen Dateien im angegebenen Verzeichnis:
Hostmaschinentyp Dateiname Verzeichnispfad Linux DIRECTOR_AzureSentinel_LogStash_Config.conf Für Debian- und RPM-Pakete: /etc/logstash/conf.d/Für .zip- und .tar.gz-Archive: {extract.path}/configkafka.client.truststore.jks Für Debian- und RPM-Pakete: /etc/logstash/ssl/Für .zip- und .tar.gz-Archive: {extract.path}/sslWindows DIRECTOR_AzureSentinel_LogStash_Config.conf C:\logstash-x.xx.x\configkafka.client.truststore.jks -
Öffnen Sie die Logstash-Konfigurationsdatei und führen Sie die folgenden Schritte aus:
-
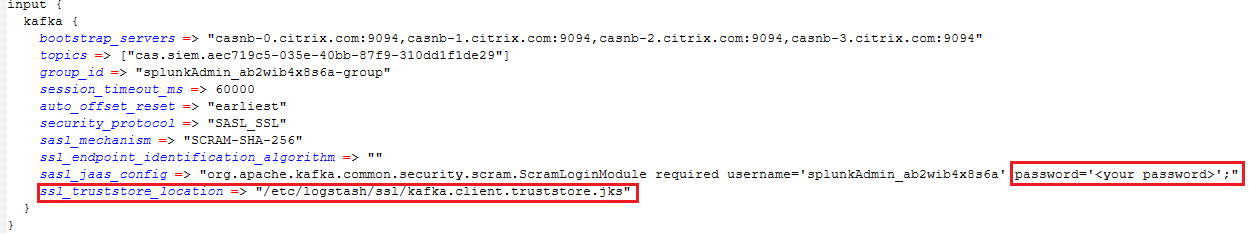
Geben Sie im Eingabebereich der Datei Folgendes ein:
-
Passwort: Das Passwort des Kontos, das Sie während der Kontoeinrichtung in Citrix Monitor (Integrationen und Datenexporte > Entwicklertools > Kafka) erstellt haben.
-
SSL-Truststore-Speicherort: Der Speicherort Ihres SSL-Clientzertifikats. Dies ist der Speicherort der Datei kafka.client.truststore.jks auf Ihrem Hostcomputer.
-
-
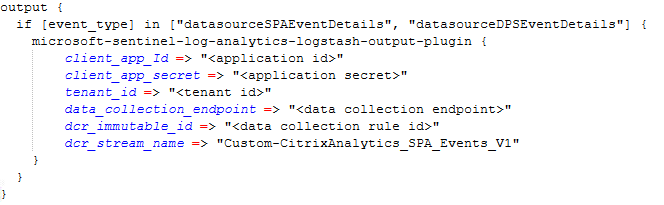
Fügen Sie im Abschnitt Ausgabe (Microsoft Sentinel) die Verbindungsinformationen aus Schritt 5 von Installieren der Citrix SPA Sentinel App ein – den Datenerfassungsendpunkt (DCE), die unveränderliche ID der Datenerfassungsregel (DCR) und die Anmeldeinformationen der Entra-Anwendung (Mandanten-ID, Client-ID und das Entra App Registration Secret).
-
-
Starten Sie Logstash neu, um die Konfiguration zu übernehmen.
SPA- und DPS-Ereignistypen auswählen
Wählen Sie die Ereignistypen aus, die Kafka Data Exports an Sentinel streamt, aus Datenereignisse für den Export auf der Seite Kafka Data Exports:
-
Secure Private Access — App-Start, App-Ende, Zwischenablage, Dateidruck, URL, Dateidownload und verwandte Ereignistypen.
-
Device Posture Service — Ereignisse zur Gerätehaltungsevaluierung.
Hintergrundinformationen zum Upstream-Kafka-Export finden Sie unter Daten aus Kafka für Secure Private Access exportieren.
Datenaufnahme überprüfen
Nachdem Logstash mit der Weiterleitung begonnen hat, erscheinen Ereignisse innerhalb weniger Minuten in Ihrem Microsoft Sentinel-Arbeitsbereich. Überprüfen Sie die Anzeige Empfangene Daten auf der Seite des Datenkonnektors, um zu bestätigen, dass die Aufnahme begonnen hat.
Um zu bestätigen, dass Ereignisse in der Tabelle landen, öffnen Sie Microsoft Sentinel > Protokolle und führen Sie die folgende Abfrage aus:
CitrixAnalytics_SPA_Events_V1_CL
 | where TimeGenerated > ago(24h)
 | summarize count() by event_type, event_category
 | order by count_ desc
Die Abfrage gibt die Ereignisanzahl der letzten 24 Stunden zurück, gruppiert nach Ereignistyp und Kategorie. Wenn Ergebnisse zurückgegeben werden, werden die Daten erfolgreich aufgenommen.
Arbeitsmappe anzeigen
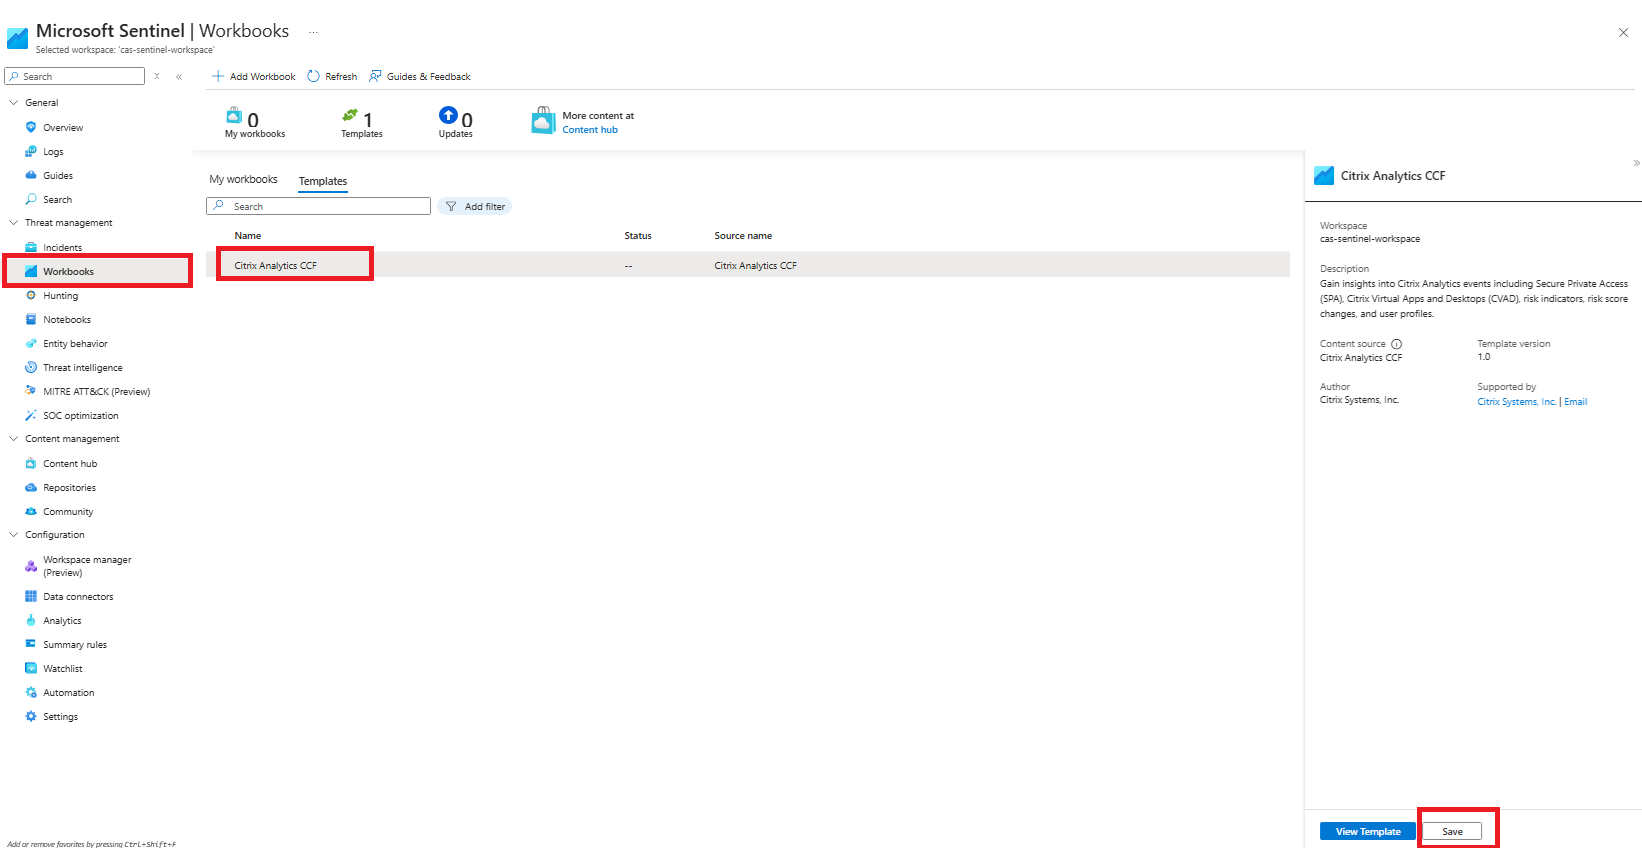
Die Citrix SPA Sentinel App enthält eine Arbeitsmappenvorlage. Um sie zu verwenden, öffnen Sie Microsoft Sentinel > Bedrohungsmanagement > Arbeitsmappen > Vorlagen, wählen Sie die Arbeitsmappe Citrix Analytics CCF aus und klicken Sie auf Speichern. Wählen Sie dann Gespeicherte Arbeitsmappe anzeigen, um sie zu öffnen.
Die Arbeitsmappe bietet eine Registerkarte Secure Private Access, die SPA- und DPS-Aktivitäten visualisiert.
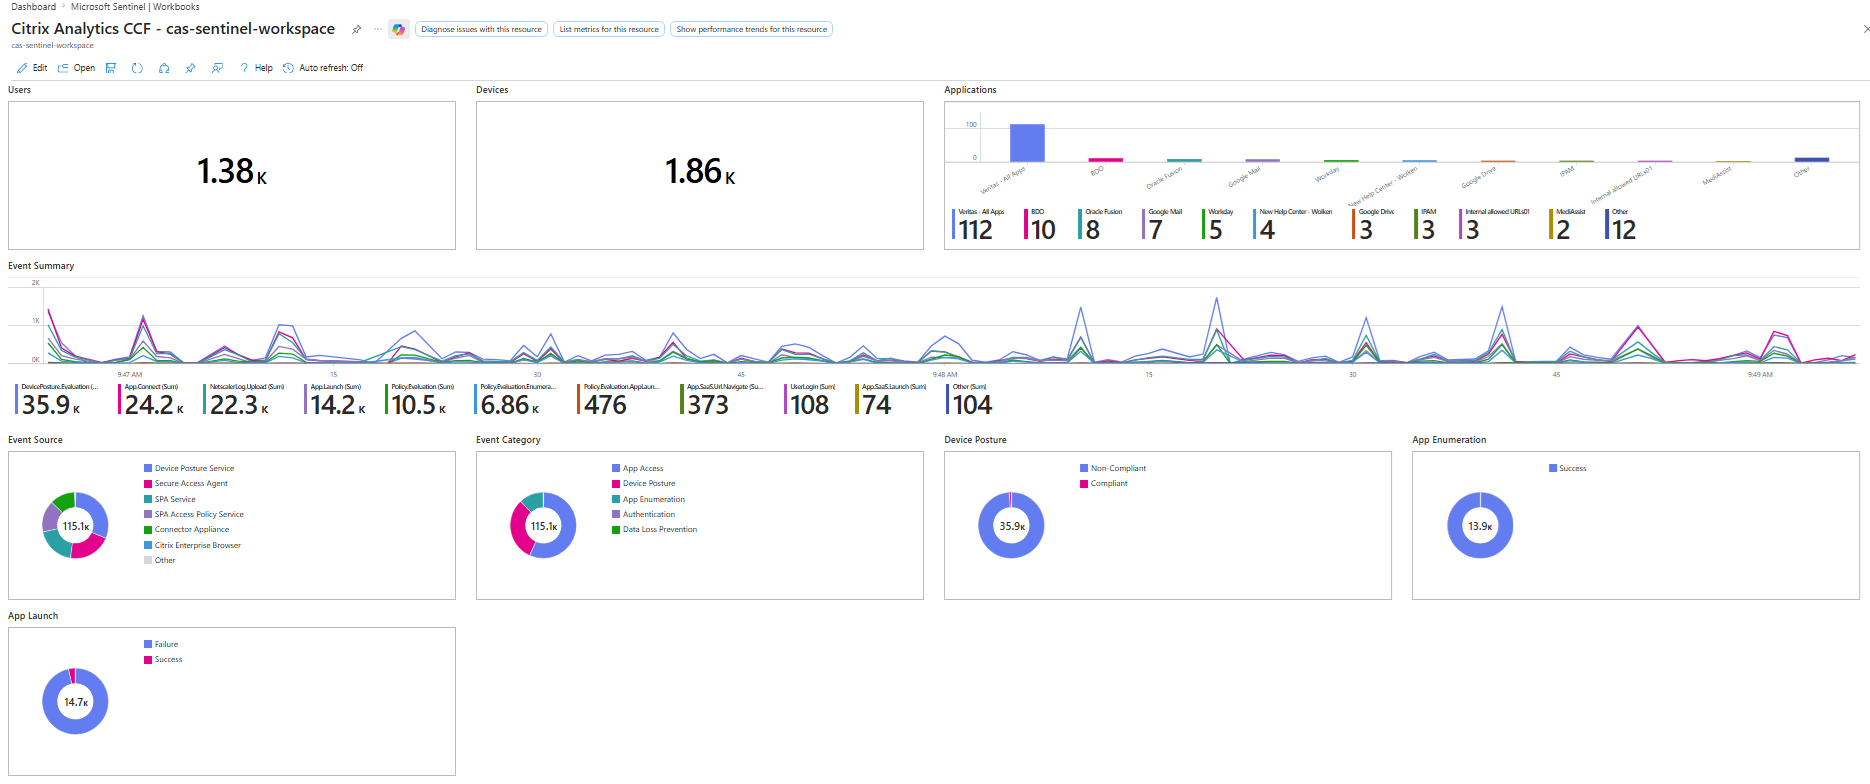
Die Arbeitsmappenvorlage ist ein Ausgangspunkt. Da alle Ereignisse in der
CitrixAnalytics_SPA_Events_V1_CL-Tabelle gespeichert werden, können Sie auch eigene Visualisierungen erstellen, die auf Ihre Bedürfnisse zugeschnitten sind – schreiben Sie benutzerdefinierte Kusto-Abfragen und erstellen Sie Arbeitsmappen oder Dashboards, die die für Ihr Unternehmen relevantesten Metriken und Erkenntnisse hervorheben.