
Historique des nouveautés
Nous déplaçons les sections concernant les versions plus anciennes de Citrix Endpoint Management de Nouveautés vers cet article.
Citrix Endpoint Management 23.9.0
Remarque :
Les mises à jour de la documentation pour Citrix Endpoint Management 23.9.0 ont été annulées en raison de l'annulation de la publication du produit.
Citrix Endpoint Management 23.7.0
-
API Play Integrity : L'API Play Integrity remplace l'API SafetyNet Attestation, qui sera bientôt obsolète, conformément au calendrier d'obsolescence de Google. Pour plus d'informations et les étapes pour activer cette API, consultez Activer l'API Play Integrity.
-
Prise en charge des fonctionnalités eSIM et double SIM sur les appareils iOS : Citrix Endpoint Management prend désormais en charge les fonctionnalités eSIM et double SIM sur les appareils iOS. La prise en charge de l'eSIM vous permet de récupérer des informations telles que le numéro de téléphone, l'IMEI, l'ICCID de l'appareil iOS et de les afficher sur l'interface utilisateur de Citrix Endpoint Management. Pour plus d'informations sur les propriétés de l'appareil, consultez Noms et valeurs des propriétés de l'appareil.
Citrix Endpoint Management 23.6.0
Prise en charge des appareils macOS 14 : Citrix Endpoint Management prend désormais en charge les appareils Apple utilisant macOS 14. Pour plus d'informations, consultez la liste des systèmes d'exploitation pris en charge.
Cette version corrige plusieurs problèmes qui contribuent à améliorer les performances et la stabilité globales.
Citrix Endpoint Management 23.4.0
Cette version corrige plusieurs problèmes qui contribuent à améliorer les performances et la stabilité globales. Aucune nouvelle fonctionnalité n'a été ajoutée.
Citrix Endpoint Management 23.2.0
Cette version corrige plusieurs problèmes qui contribuent à améliorer les performances et la stabilité globales. Aucune nouvelle fonctionnalité n'a été ajoutée.
Citrix Endpoint Management 23.1.0
Cette version corrige plusieurs problèmes qui contribuent à améliorer les performances et la stabilité globales. Aucune nouvelle fonctionnalité n'a été ajoutée.
Citrix Endpoint Management 22.12.0
Cette version corrige plusieurs problèmes qui contribuent à améliorer les performances et la stabilité globales. Aucune nouvelle fonctionnalité n'a été ajoutée.
Citrix Endpoint Management 22.10.0
Les fonctionnalités suivantes sont en cours de déploiement pour les clients commerciaux. Les versions destinées aux clients du gouvernement américain commenceront dans les trois mois. Pour connaître les différences de fonctionnalités entre les offres commerciales et celles du gouvernement américain, consultez Citrix Endpoint Management service for US Government.
La stratégie Windows Information Protection a été supprimée. Pour plus d'informations, consultez Dépréciation.
Prise en charge de Windows 11 22H2. Citrix Endpoint Management permet désormais aux administrateurs informatiques d'inscrire des appareils Windows 11 22H2 auprès de CEM à l'aide des fonctionnalités MDM existantes. Consultez Windows Desktop and Tablet pour plus d'informations sur l'inscription des appareils Windows.
macOS 13 est désormais pris en charge. Citrix Endpoint Management prend désormais en charge les appareils Apple utilisant macOS version 13.
Cette version corrige également divers problèmes qui contribuent à améliorer les performances et la stabilité globales.
Citrix Endpoint Management 22.9.0
Prise en charge d'Android 13 et iOS 16. Citrix Endpoint Management prend désormais en charge Android 13 et iOS 16.
Type de processeur et architecture de processeur. Les appareils Windows de la console CEM affichent désormais également le type de processeur et l'architecture de processeur pour chaque appareil.
Cette version corrige également divers problèmes qui contribuent à améliorer les performances et la stabilité globales.
Citrix Endpoint Management 22.7.0
Cette version corrige divers problèmes qui contribuent à améliorer les performances et la stabilité globales. Aucune nouvelle fonctionnalité n'a été ajoutée.
Correctifs
Par intermittence, la sélection des trois types de journaux (Débogage, Audit administrateur, Audit utilisateur) à télécharger sous Dépannage et support > Journaux ne fonctionne pas. Seuls les journaux de débogage sont téléchargés. Pour contourner ce problème, vous pouvez télécharger chaque journal séparément ou ouvrir votre navigateur en mode navigation privée pour télécharger tous les journaux en cochant les trois cases.
Citrix Endpoint Management 22.6.0
Ajout d'une nouvelle stratégie de restriction pour autoriser les applications non-Google Play pour tous les profils sur l'appareil. Pour plus de détails, consultez Stratégie d'appareil de restrictions.
Prise en charge de l'interface du fournisseur de services mobiles (MSP) dépréciée. Ajout d'une nouvelle propriété de serveur qui supprime l'interface MSP de la console. Pour plus de détails, consultez Propriétés du serveur.
Prise en charge de la passerelle SMS Nexmo dépréciée. La prise en charge des SMS Nexmo a été dépréciée par l'ajout d'une propriété de serveur appelée deprecate.carrier.sms.gateway, qui est définie sur True par défaut. Les SMS Nexmo ont également été dépréciés dans le portail d'auto-assistance. Pour plus de détails, consultez Notifications.
Les applications sélectionnées peuvent désormais communiquer entre les profils professionnels et personnels pour Android Enterprise. Un nouveau bouton bascule appelé Activer les applications connectées est disponible dans la stratégie de restriction pour Android Enterprise, permettant aux applications sélectionnées d'utiliser les données professionnelles et personnelles. Pour plus de détails, consultez Stratégie de restrictions.
Google déprécie plusieurs API utilisées pour les catégories d'applications et les licences dans Citrix Endpoint Management :
-
Vous sélectionnez désormais les applications à ajouter plutôt que de les approuver. Consultez Applications du magasin d'applications gérées.
-
Vous organisez désormais les applications en collections plutôt qu'en catégories pour Android Enterprise. Consultez Organiser les applications (Android Enterprise).
-
Vous n'avez plus besoin d'approuver les applications MDX. Consultez Ajouter une application MDX.
-
Vous ne pouvez plus dissocier les licences d'application des utilisateurs. Consultez Ajouter des applications.
Citrix Endpoint Management 22.5.0
La prise en charge de la stratégie de restriction « Autoriser la connexion automatique aux points d’accès WiFi Sense » pour les appareils Windows 10 a été supprimée. Pour plus d’informations, consultez Paramètres des ordinateurs de bureau/tablettes Windows.
Cette version corrige également un certain nombre de problèmes qui contribuent à améliorer les performances et la stabilité globales.
Citrix Endpoint Management 22.4.0
Ajout d’une nouvelle option à la stratégie d’appareil de mise à jour du système d’exploitation pour définir une période de gel pendant laquelle aucune mise à jour du système d’exploitation ne peut être installée. Pour plus de détails, consultez Stratégie d’appareil de mise à jour du système d’exploitation.
Cette version corrige également un certain nombre de problèmes qui contribuent à améliorer les performances et la stabilité globales.
Citrix Endpoint Management 22.3.0
Les appareils inactifs pendant une période définie peuvent désormais être supprimés automatiquement. (Aperçu) Une nouvelle propriété de serveur a été ajoutée en tant qu’aperçu, appelée Permet la suppression des appareils marqués comme inactifs pendant une période spécifiée, qui exécutera une tâche en arrière-plan pour supprimer les appareils inactifs pendant une durée spécifiée (en jours). Pour plus de détails, consultez Propriétés du serveur.
Cette version corrige également un certain nombre de problèmes qui contribuent à améliorer les performances et la stabilité globales.
Citrix Endpoint Management 22.2.0
Ajout d’une note à la stratégie d’appareil d’inventaire des applications indiquant que vous devez attendre 24 heures pour que les résultats de l’inventaire apparaissent lors de l’utilisation d’un appareil Windows 11. Pour plus de détails, consultez Stratégie d’appareil d’inventaire des applications.
Ajout de l’option « Par défaut » à la « Stratégie de mise à jour du système » pour Android Enterprise, permettant aux administrateurs de restaurer la stratégie de mise à jour du système à sa valeur par défaut. Pour plus de détails, consultez Stratégie d’appareil de mise à jour du système d’exploitation.
Ajout d’une nouvelle stratégie de restriction pour autoriser les applications non-Google Play pour tous les profils sur l’appareil. Pour plus de détails, consultez Stratégie d’appareil de restrictions.
La prise en charge des fonctionnalités suivantes a été supprimée :
-
Rôle RBAC - enrôleur d’appareils partagés et COSU
-
Android - Sony et HTC
-
Mode d'inscription haute sécurité
-
Informations d'identification dérivées
-
SEAMS
-
Appareils Windows Phone Pour plus d'informations, consultez Dépréciation.
Ajout d'une nouvelle stratégie de restriction pour empêcher la copie, le collage et l'importation de fichiers d'un profil personnel vers un profil professionnel. Pour plus de détails, consultez Stratégie d'appareil Restrictions.
Citrix Endpoint Management 22.1.0
Cette version corrige un certain nombre de problèmes qui contribuent à améliorer les performances et la stabilité globales. Aucune nouvelle fonctionnalité n'a été ajoutée.
Citrix Endpoint Management 21.12.0
Prise en charge de l'inscription des appareils iOS activés par le programme de déploiement Apple à l'aide de Citrix Identity Provider. Lors du déploiement d'appareils iOS via le programme de déploiement Apple, vous pouvez désormais permettre aux utilisateurs d'Apple Business Manager d'utiliser Citrix Identity Provider comme fournisseur d'identité pour inscrire leurs appareils. Cette fonctionnalité prend en charge l'authentification avec Azure Active Directory et avec Okta via Citrix Cloud. Pour plus d'informations, consultez Déployer des appareils via le programme de déploiement Apple.
Autoriser les utilisateurs à configurer et à utiliser un proxy sur iOS par défaut. Les utilisateurs d'appareils iOS peuvent désormais utiliser un proxy qu'ils ont configuré sur leur appareil par défaut. Pour empêcher l'utilisation de proxys côté client, définissez la propriété client de cette fonctionnalité sur false. Pour plus d'informations sur ce paramètre, consultez Propriétés du client.
Stratégie d'appareil Bluetooth ajoutée pour les appareils iOS. Vous pouvez désormais configurer une stratégie d'appareil Bluetooth pour activer ou désactiver le Bluetooth sur les appareils iOS supervisés. Pour plus d'informations sur ce paramètre, consultez Stratégie d'appareil Bluetooth.
Problèmes résolus dans Citrix Endpoint Management 21.12.0
L'utilisation de la stratégie Mettre à jour automatiquement les applications gérées pour Android Enterprise ne s'applique pas aux appareils lorsque le serveur CEM est mis à niveau vers la version 21.11.0. L'échec de la stratégie a un impact sur les mises à jour d'applications sur l'appareil. Pour contourner ce problème, un administrateur peut modifier et enregistrer la stratégie pour actualiser les valeurs par défaut.
Citrix Endpoint Management 21.11.0
Configurer une priorité pour la mise à jour automatique des applications gérées Android Enterprise. Vous pouvez désormais spécifier si les applications gérées Android Enterprise se mettent à jour automatiquement avec une priorité faible ou élevée. Vous pouvez également reporter les mises à jour automatiques. Pour plus d'informations, consultez Stratégie d'appareil de mise à jour automatique des applications gérées.
Prise en charge des paramètres Type de regroupement et Type d'aperçu dans la stratégie d'appareil de notification d'application. Avec ces deux paramètres, vous pouvez contrôler la manière dont les notifications d'application sont regroupées et prévisualisées sur les appareils iOS supervisés. Pour plus d'informations, consultez Stratégie d'appareil de notifications d'applications.
La stratégie d'appareil d'attributs d'application prend en charge davantage d'attributs d'application iOS. Vous pouvez désormais spécifier les attributs suivants pour les applications installées sur les appareils iOS :
-
Application amovible : Spécifiez si une application peut être supprimée par les utilisateurs lorsqu'il s'agit d'une application gérée. S'applique à iOS 14 et versions ultérieures.
Attributs pour la fonctionnalité de domaines associés :
-
Domaines associés : Spécifiez les domaines associés à ajouter à une application. S'applique à iOS 13 et versions ultérieures.
-
Activer le téléchargement direct de domaine associé : Spécifiez s'il faut activer la vérification de l'association de site revendiquée directement au niveau des domaines. S'applique à iOS 14 et versions ultérieures.
Pour plus d'informations, consultez Stratégie d'appareil d'attributs d'application.
Problèmes résolus dans Citrix Endpoint Management 21.11.0
Par intermittence, lorsque vous cliquez sur Exporter le script de configuration depuis la page Paramètres > NetScaler Gateway, vous recevez un fichier CSV corrompu. Pour contourner ce problème, téléchargez le script de configuration lors de l'ajout ou de la modification d'une configuration NetScaler Gateway.
Citrix Endpoint Management 21.10.1
Extension du verrouillage de l'appareil après inactivité. La durée maximale d'inactivité de l'appareil avant son verrouillage a été augmentée à 15 minutes. Pour plus d'informations, consultez Stratégie d'appareil de code d'accès.
Ajout du paramètre de restriction pour le collage de contenu à partir d'applications iOS. La stratégie d'appareil de restrictions prend désormais en charge Exiger un presse-papiers géré pour iOS. Avec ce paramètre de restriction, vous pouvez bloquer ou autoriser le collage de contenu des applications gérées vers les applications non gérées, et inversement.
Ce paramètre s'applique à iOS 15 et versions ultérieures. Pour plus d'informations, consultez Stratégie d'appareil de restrictions pour iOS.
Citrix Endpoint Management 21.10.0
Attribuez des rôles personnalisés aux administrateurs cloud dans Citrix Cloud. Les nouveaux clients Citrix Endpoint Management intégrés après October 4, 2021 peuvent désormais attribuer des rôles personnalisés aux administrateurs cloud dans Citrix Cloud. Auparavant, vous deviez attribuer des rôles personnalisés dans Citrix Endpoint Management. Cette fonctionnalité vous permet d'effectuer vos personnalisations liées à l'administrateur sans avoir à basculer entre Citrix Cloud et Citrix Endpoint Management. De plus, les modèles COSU devices enroller et Shared devices enroller ont été supprimés de Citrix Endpoint Management. COSU devices enroller est désormais géré via les profils d'inscription et Shared devices enroller est géré au niveau de la plate-forme avec le mode kiosque ou Citrix Launcher.
Prise en charge des appareils Windows 11. Vous pouvez désormais utiliser Citrix Endpoint Management pour gérer les appareils Windows 11. Pour plus d'informations, consultez la liste de prise en charge des systèmes d'exploitation.
Le mode d'inscription des utilisateurs iOS est désormais disponible en préversion publique. Vous pouvez désormais profiter des fonctionnalités d'inscription des utilisateurs Apple sur les appareils iOS et iPadOS. L'inscription des utilisateurs intègre les identifiants Apple gérés pour créer une identité d'utilisateur sur les appareils. Pour plus d'informations sur l'inscription des utilisateurs, consultez Identifiants Apple gérés.
Valeur maximale mise à jour pour le suivi de la localisation des appareils iOS. Vous pouvez désormais configurer la stratégie de localisation pour suivre la localisation d'un appareil iOS pendant un maximum de 10 heures. Consultez Stratégie de localisation des appareils.
Problèmes résolus dans Citrix Endpoint Management 21.10.0
Lors de la mise à jour d'un rôle d'administrateur dans la console Citrix Cloud, la modification n'est pas répercutée dans la console Citrix Endpoint Management. Ce problème est strictement un problème d'interface utilisateur et n'a aucun impact sur les fonctionnalités. Seuls les clients intégrés à partir de la version 21.10.0 sont concernés.
Citrix Endpoint Management 21.9.1
Configurez Azure AD ou Okta en tant que fournisseur d'identité pour inscrire et gérer les appareils utilisateur sans Cloud Connector (aperçu). Si vous configurez un fournisseur d'identité via Citrix Cloud, vous n'avez pas besoin d'un Cloud Connector pour établir la communication entre Citrix Endpoint Management et Citrix Cloud. Citrix Endpoint Management nécessite toujours un Cloud Connector pour les éléments suivants :
-
LDAP
-
Serveur PKI
-
Requêtes DNS internes
-
Citrix Virtual Apps™
Pour plus d’informations sur cette fonctionnalité, consultez Authentification du fournisseur d’identité.
Prise en charge des appareils iOS 15 et macOS 12. Vous pouvez désormais utiliser Citrix Endpoint Management pour gérer les appareils iOS 15 et macOS 12. Pour plus d’informations, consultez la liste de prise en charge des systèmes d’exploitation.
VPN permanent pour Android Enterprise. Vous pouvez désormais activer un VPN permanent pour les appareils Android Enterprise. Vous pouvez également choisir d’activer une fonctionnalité de verrouillage. Les applications nécessitent une connexion VPN pour accéder au réseau, sauf si vous les excluez du verrouillage. Pour plus d’informations, consultez Stratégie d’appareil VPN.
Les appareils Android 11+ entièrement gérés s’inscrivent en mode profil de travail sur les appareils d’entreprise. Le nouveau mode sépare davantage les profils personnels et professionnels sur un appareil. Cette modification offre à une organisation un meilleur contrôle sur le profil géré et offre aux utilisateurs plus de confidentialité sur leur profil personnel. Pour plus d’informations, consultez Android Enterprise.
Possibilité de définir un consentement global pour les applications clientes. Vous pouvez désormais définir un consentement global afin que les utilisateurs n’aient pas besoin de donner leur consentement sur chaque appareil. Pour plus de détails, consultez Configurer Citrix Endpoint Management pour la gestion de la conformité Azure AD.
Les modifications des autorisations Azure AD sont désormais détectées. Lorsqu’une modification se produit dans les autorisations Azure AD, Citrix Endpoint Management avertit désormais automatiquement de la modification afin que vous puissiez l’approuver à l’aide du paramètre Gestion de la conformité Azure AD. Suivez le lien de consentement et cliquez sur Approuver pour accepter les modifications. Auparavant, vous deviez lancer cette approbation manuellement. Pour plus d’informations, consultez Configurer Citrix Endpoint Management pour la gestion de la conformité Azure AD.
Problèmes résolus dans Citrix Endpoint Management 21.9.1
Si vous ajoutez des règles de déploiement à un groupe de mise à disposition, les règles de déploiement nouvelles ou existantes au niveau des ressources (stratégies, applications, actions) ne s’appliquent plus.
La fonctionnalité d’exportation de données de Citrix Endpoint Management n’exporte pas des ensembles de données complets. Utilisez ces solutions de contournement pour récupérer des données sur les appareils gérés :
-
Exportez les données depuis la console en accédant à Analyser > Rapports > Inscription d’appareil.
-
Exportez les données à l’aide de l’API de création de rapports. Pour plus d’informations sur l’API de création de rapports, consultez la documentation du développeur.
Si vous accédez à Citrix Endpoint Management via Citrix Cloud, l’ajout d’une application d’entreprise pour macOS provoque une erreur d’autorisation. Pour contourner ce problème, contactez le support et demandez un accès direct à votre console Citrix Endpoint Management. Vous pourrez ensuite ajouter des applications d’entreprise pour les appareils macOS.
Citrix Endpoint Management 21.9.0
Paramètres de stratégie d’informations d’identification Chrome OS (aperçu). Les paramètres de stratégie d’informations d’identification sont désormais disponibles pour Chrome OS. Les appareils Chromebook peuvent utiliser la stratégie d’informations d’identification pour tirer parti de la gestion des certificats intégrée au système d’exploitation Chrome. Les administrateurs peuvent télécharger le certificat privé d’une autorité de certification pour la signature et l’émission des certificats clients. Ce certificat permet à Citrix Endpoint Management de créer et de pousser des certificats vers les appareils Chromebook. Pour plus d’informations, consultez Stratégie d’appareil Informations d’identification.
Citrix Endpoint Management 21.8.0
Prise en charge d'Android 12. Citrix Endpoint Management prend désormais en charge les mises à jour des appareils Android Enterprise vers Android 12. Pour un résumé des avantages en matière de sécurité et de confidentialité, consultez la documentation Android.
Prise en charge de la modification de la sortie JSON lors de la génération d'un code QR pour l'inscription Android Enterprise. Lors de la génération d'un code QR pour l'inscription Android Enterprise, vous pouvez désormais ajouter des informations d'inscription au code QR en modifiant directement la sortie JSON. Pour plus d'informations, consultez Android Enterprise.
Mettre à jour automatiquement les applications facultatives gérées. Les applications facultatives gérées reçoivent désormais des mises à jour automatiquement. Cette fonctionnalité inclut les applications d'entreprise facultatives, les applications d'achat en volume facultatives et les applications publiques facultatives. Pour plus d'informations sur les applications d'achat en volume, consultez Ajouter un compte d'achat en volume Apple.
Utiliser Active Directory pour authentifier les utilisateurs lorsqu'ils connectent leurs appareils macOS aux réseaux Wi-Fi. Citrix Endpoint Management prend désormais en charge l'authentification avec Active Directory pour les appareils macOS chaque fois qu'ils se connectent au réseau Wi-Fi configuré. Cette fonctionnalité s'applique uniquement aux types de sécurité suivants :
-
WEP Entreprise
-
WPA Entreprise
-
WPA2 Entreprise
-
Tout (Entreprise)
Pour plus d'informations, consultez Stratégie de périphérique réseau.
Cloner un groupe de mise à disposition pour l'utiliser comme base pour un nouveau groupe de mise à disposition. Cette fonctionnalité vous permet de copier un groupe de mise à disposition complexe qui inclut plusieurs stratégies, applications et actions. Vous pouvez ensuite modifier la copie, par exemple en ajoutant des profils d'inscription ou un nouvel ensemble d'utilisateurs Active Directory. Pour plus de détails, consultez Cloner un groupe de mise à disposition.
Disponibilité générale de la conformité des appareils Azure AD. Citrix Endpoint Management prend désormais en charge la conformité des appareils Azure AD via les stratégies d'accès conditionnel Azure AD. Pour plus d'informations sur cette fonctionnalité, consultez Intégrer avec l'accès conditionnel Azure AD.
Citrix Endpoint Management 21.7.1
Cette version contient des améliorations qui contribuent à optimiser les performances et la stabilité globales.
Citrix Endpoint Management 21.7.0
Si vous vous authentifiez avec Azure Active Directory ou Okta via Citrix Cloud, vous pouvez désormais créer différents profils d'inscription pour les appareils iOS et Android. Lorsque vous configurez Azure Active Directory ou Okta comme méthodes d'authentification via Citrix Cloud, Citrix Endpoint Management prend en charge un certain nombre de profils d'inscription avec différents types d'inscription. Pour plus d'informations, consultez Profils d'inscription.
Balisez automatiquement les appareils par type d'appareil et mode d'inscription. Si vous activez la propriété de serveur
enable.device.tagging, Citrix Endpoint Management balise tout appareil nouvellement inscrit. Vous pouvez utiliser les balises d'appareil pour déployer des stratégies et des applications ou configurer des groupes de mise à disposition. Citrix Endpoint Management applique des balises aux appareils pour les éléments suivants :
-
Balises BYOD
-
Inscription utilisateur iOS
-
Profil professionnel Android Enterprise
-
-
Balises d'entreprise
-
Appareils d'entreprise entièrement gérés Android Enterprise
-
Inscription en masse
-
Appareils Apple Business Manager
-
Appareils Apple School Manager
-
Appareils Windows AutoPilot
-
Inscription en masse Android Enterprise
-
-
Pour plus d'informations, consultez Propriétés du serveur.
Pour les clients Citrix Endpoint Management avec l'expérience d'espace de travail activée : Citrix Endpoint Management prend en charge l'authentification avec Azure Active Directory, Okta et une passerelle NetScaler Gateway locale pour les utilisateurs s'inscrivant à la gestion des appareils mobiles (MDM) via l'application Citrix Workspace. Pour plus d'informations, consultez Authentification avec Azure Active Directory via Citrix Cloud, Authentification avec Okta via Citrix Cloud et Authentification avec une passerelle NetScaler Gateway locale via Citrix Cloud.
Citrix Endpoint Management 21.6.0
Renommage de la stratégie d'appareil Wi-Fi en stratégie d'appareil réseau. Nous avons renommé la stratégie d'appareil Wi-Fi en « stratégie d'appareil réseau » pour prendre en charge l'Ethernet pour macOS. Pour macOS, en plus de l'option Wi-Fi, vous disposez désormais des options Ethernet suivantes :
-
Ethernet global
-
Premier Ethernet actif
-
Deuxième Ethernet actif
-
Troisième Ethernet actif
-
Premier Ethernet
-
Deuxième Ethernet
-
Troisième Ethernet
Pour plus d'informations, consultez Stratégie d'appareil réseau.
Prise en charge d'Apple Business Manager (ABM) et de la suppression de tous les utilisateurs pour les iPad partagés. Les utilisateurs peuvent désormais se connecter aux iPad partagés à l'aide de comptes ABM. L'action de sécurité Supprimer tous les utilisateurs est également disponible pour les iPad partagés. Pour plus d'informations, consultez iPad partagés.
Téléchargez des certificats en masse sur les appareils iOS avec l'API REST de Citrix Endpoint Management. Si le téléchargement des certificats un par un n'est pas pratique, utilisez l'API REST du serveur Citrix Endpoint Management pour télécharger les certificats en masse sur les appareils iOS.
-
Configurez une stratégie d'appareil VPN iOS avec le type de connexion Always on IKEv2.
-
Sélectionnez Certificat d'appareil basé sur l'identité de l'appareil comme méthode d'authentification de l'appareil.
-
Sélectionnez le Type d'identité de l'appareil à utiliser.
-
Importez en masse vos certificats d'appareil avec l'API REST.
Pour plus d'informations sur la configuration de la stratégie d'appareil VPN, consultez Stratégie d'appareil VPN. Pour plus d'informations sur l'importation de certificats en masse, consultez Télécharger des certificats en masse sur les appareils iOS avec l'API REST.
Abandon du mode tunnel complet pour les applications iOS. À partir de cette version, MDX ne prend plus en charge le mode tunnel complet dans les applications de productivité mobile Citrix pour iOS. Les options suivantes sont supprimées de la stratégie d'application d'accès réseau :
-
Utiliser les paramètres précédents
-
En tunnel - VPN complet
-
En tunnel - VPN complet et SSO Web
Si vous utilisez les stratégies En tunnel - VPN complet ou En tunnel - VPN complet et SSO Web, vous devez passer à la stratégie En tunnel - SSO Web. Vos e-mails ne se synchroniseront pas si vous continuez à utiliser les stratégies obsolètes. Pour plus d'informations, consultez Considérations relatives au SSO et au proxy pour les applications MDX.
Sélection de certificat plus informative. Lorsque vous configurez une PKI Microsoft, une PKI générique, une stratégie d'informations d'identification ou des fournisseurs d'informations d'identification, le menu des certificats fournit des informations plus utiles pour distinguer les certificats. Ces informations incluent :
-
Le nom du certificat
-
La date à partir de laquelle le certificat est valide
-
La date jusqu'à laquelle le certificat est valide
-
Le numéro de série du certificat
Citrix Endpoint Management 21.5.1
Cette version contient des améliorations qui contribuent à optimiser les performances et la stabilité globales.
Citrix Endpoint Management 21.5.0
Renouvellement du certificat APNs de Citrix Secure Hub. Le certificat APNs (Apple Push Notification Service) de Citrix Secure Hub pour Citrix Endpoint Management expire le June 17, 2021. Cette mise à jour renouvelle le certificat APNs de Citrix Secure Hub, qui expirera le May 7, 2022.
Conformité FIPS 140-2. Les composants côté serveur de Citrix Endpoint Management sont désormais conformes à la norme FIPS 140-2. Pour plus d’informations, consultez Conformité FIPS 14-2.
Problèmes résolus dans Citrix Endpoint Management 21.5.0
Nous disposons d’une nouvelle API « Get Devices by Filters » qui résout les problèmes des API « Get Devices by Filters » précédentes et renvoie des résultats paginés pour un maximum de 100 appareils à la fois. Consultez la section « 3.16.3 Get Devices by Filters » dans le PDF API publique pour les services REST.
Citrix Endpoint Management 21.4.0
Citrix a reçu la vérification pour l’ensemble de solutions de gestion avancée Google Android Enterprise. Consultez Citrix Endpoint Management obtient une nouvelle vérification Android Enterprise.
Intégration avec l’accès conditionnel Azure AD (aperçu). Vous pouvez désormais configurer Citrix Endpoint Management pour appliquer la prise en charge de l’accès conditionnel Azure AD aux applications Office 365. Cette fonctionnalité, désormais en version préliminaire, vous permet de déployer la méthodologie Zero Trust auprès des utilisateurs d’appareils lors du déploiement d’applications Office 365. Vous pouvez utiliser l’état de l’appareil, le score de risque, l’emplacement et les protections de l’appareil pour définir l’accès aux applications Office 365 sur les appareils Android Enterprise et iOS gérés. Pour plus d’informations, consultez Intégrer avec l’accès conditionnel Azure AD.
Utiliser les règles de propriété des appareils Android pour gérer le déploiement d’un groupe de mise à disposition sur les appareils Android Enterprise. Si vous inscrivez plusieurs appareils Android Enterprise au même utilisateur, vous pouvez désormais déployer des ressources de groupe de mise à disposition en fonction du profil d’inscription de l’appareil ou de l’ID de package d’application. Au sein du groupe de mise à disposition, utilisez les propriétés de l’appareil pour la plate-forme Android afin de créer des règles avancées pour les appareils Android Enterprise nouveaux ou existants. Pour plus d’informations, consultez Ajouter un groupe de mise à disposition.
Prise en charge de la rotation du mot de passe administrateur pour les appareils macOS inscrits via le programme de déploiement Apple. Lorsque vous ajoutez votre compte Apple Business Manager à Citrix Endpoint Management, vous pouvez spécifier des paramètres pour créer un compte administrateur sur l’appareil macOS. Citrix Endpoint Management crée automatiquement le compte administrateur sur l’appareil pendant le flux de travail de l’assistant de configuration. Les utilisateurs se connectent ensuite à leur appareil macOS avec les informations spécifiées. Citrix Endpoint Management prend désormais en charge la rotation du mot de passe de ce compte administrateur pour une sécurité renforcée. Pour plus d’informations, consultez Déployer des appareils via le programme de déploiement Apple.
La nouvelle configuration du service AutoDiscovery via Citrix Cloud. Le service AutoDiscovery est désormais hébergé dans Citrix Cloud. Citrix a migré toutes les configurations de service AutoDiscovery existantes sans interruption de service. Pour accéder au nouveau service AutoDiscovery ou modifier votre configuration, accédez à
https://adsui.cloud.com (commercial) ou https://adsui.cem.cloud.us/ (gouvernement). Pour plus d’informations, consultez Configurer le service AutoDiscovery pour Citrix Endpoint Management.
Dans la nouvelle configuration du service AutoDiscovery, utilisez le paramètre Port MAM au lieu de FQDN NetScaler Gateway pour diriger le trafic MAM vers votre centre de données. Si vous entrez un nom de domaine complet avec le port de votre NetScaler Gateway, le périphérique client utilise la configuration du paramètre Port MAM.
Lorsque vous accédez à
https://adsui.cloud.com (commercial) ou https://adsui.cem.cloud.us/ (gouvernement) pour utiliser la nouvelle interface utilisateur du service AutoDiscovery, un bloqueur de publicités peut empêcher l'ouverture du site. Pour accéder au service AutoDiscovery, désactivez le bloqueur de publicités pour l'ensemble du site Web.
Paramètres ajoutés aux restrictions Android Enterprise. Nous avons ajouté deux paramètres à tous les modes d'inscription afin de mieux les aligner sur les paramètres Google et de simplifier la configuration.
-
Autoriser le partage Bluetooth : Si cette option n'est pas sélectionnée, les utilisateurs ne peuvent pas établir de partage Bluetooth sortant sur leur appareil.
-
Autoriser la désinstallation d'applications : Permet aux utilisateurs de désinstaller des applications depuis le Managed Google Play Store.
De plus, nous avons déplacé le paramètre Autoriser la mise à niveau par liaison radio de la stratégie de restrictions vers la stratégie de mise à jour du système d'exploitation.
Pour plus d'informations sur ces modifications, consultez Stratégie de restrictions de l'appareil et Stratégie de mise à jour du système d'exploitation de l'appareil.
Prise en charge de la distribution d'applications MDX à partir d'un réseau de diffusion de contenu (CDN). La prise en charge du CDN est désormais disponible pour les applications MDX. Pour accélérer la livraison des téléchargements d'applications, le CDN envoie ces applications MDX aux appareils des utilisateurs situés à proximité d'un serveur Citrix Endpoint Management. Cette utilisation du CDN réduit les temps de téléchargement des applications. Pour commencer, consultez Distribuer des applications MDX à partir du CDN Citrix.
Citrix Endpoint Management 21.3.0
Flux simplifié pour l'ajout d'applications Android Enterprise aux environnements gérés par Intune. Vous pouvez désormais ajouter des applications Android Enterprise à la console Citrix Endpoint Management et à la console Intune simultanément. Pour plus d'informations sur ce workflow, consultez Ajouter des applications Android Enterprise à la bibliothèque Citrix Cloud.
Générer un code QR pour l'inscription Android Enterprise. Citrix Endpoint Management peut désormais générer des codes QR pour l'inscription Android Enterprise. En utilisant la console Citrix Endpoint Management pour générer un code QR pour les inscriptions, vous évitez les sites externes qui peuvent être malveillants. Pour plus d'informations sur la génération de codes QR, consultez Créer un code QR.
Prise en charge des jetons d'amorçage pour les appareils macOS. Citrix Endpoint Management prend désormais en charge la séquestration des jetons d'amorçage pour les appareils macOS. Un jeton d'amorçage est généré pendant le workflow de l'Assistant d'installation. L'un des avantages de la séquestration des jetons d'amorçage avec Citrix Endpoint Management est que les comptes distants peuvent être activés pour FileVault et capables de déverrouiller le volume FileVault. Pour plus d'informations, consultez Jeton d'amorçage.
Citrix Endpoint Management 21.2.0
L’application Citrix Launcher mise à jour vous permet de restreindre l’accès des utilisateurs à une seule application ou à un petit ensemble d’applications sur les appareils Android Enterprise. Vous pouvez également télécharger une image de logo personnalisée pour l’icône Citrix Launcher et spécifier un mot de passe que les utilisateurs doivent saisir pour quitter l’application. Pour plus d’informations, consultez Citrix Launcher.
Nouvelles options d’Assistant réglages pour iOS et macOS. Vous pouvez désormais spécifier davantage d’écrans de configuration à ignorer lorsque les utilisateurs configurent des appareils iOS ou macOS.
-
iOS
-
Restauration terminée : empêche les utilisateurs de voir si une restauration est terminée pendant la configuration. Pour iOS 14.0 et versions ultérieures.
-
Mise à jour terminée : empêche les utilisateurs de voir si une mise à jour logicielle est terminée pendant la configuration. Pour iOS 14.0 et versions ultérieures.
-
-
macOS
-
Accessibilité : empêche l’utilisateur d’entendre Voice Over automatiquement. Disponible uniquement si l’appareil est connecté à Ethernet. Pour macOS 11 et versions ultérieures.
-
Biométrie : empêche l’utilisateur de configurer Touch ID et Face ID. Pour macOS 10.12.4 et versions ultérieures.
-
True Tone : empêche les utilisateurs de configurer des capteurs à quatre canaux pour ajuster dynamiquement la balance des blancs de l’écran. Pour macOS 10.13.6 et versions ultérieures.
-
Apple Pay : empêche les utilisateurs de configurer Apple Pay. Si ce paramètre est désactivé, les utilisateurs doivent configurer Touch ID et Apple ID. Assurez-vous que les paramètres Apple ID et Biométrie sont désactivés.
-
Temps d’écran : empêche les utilisateurs d’activer Temps d’écran. Pour macOS 10.15 et versions ultérieures.
-
Pour plus d’informations sur la configuration des options de configuration, consultez Déployer des appareils via le programme de déploiement Apple.
Les téléchargements de fichiers PKG macOS sont désormais limités par le temps de téléchargement et non par la taille du fichier. Vous pouvez désormais télécharger des fichiers PKG plus volumineux, tels que Microsoft Office pour les appareils macOS. Citrix Endpoint Management a supprimé la limite de taille de fichier précédente de 0,5 Go et limite à la place le temps de téléchargement des fichiers. Par défaut, vous devez terminer votre téléchargement dans les 100 secondes. Pour plus d’informations, consultez Ajouter une application d’entreprise.
Citrix Endpoint Management ne prend plus en charge les algorithmes cryptographiques faibles pour l’authentification basée sur les certificats. Lorsque vous créez une demande de signature de certificat pour un fournisseur d’informations d’identification dans la console Citrix Endpoint Management, choisissez un chiffrement plus fort. Pour la liste des algorithmes de signature supprimés, consultez Dépréciation.
Problèmes résolus dans Citrix Endpoint Management 21.2.0
Lors de la création d'un utilisateur, deux certificats PKI sont créés pour le même utilisateur. L'utilisateur peut ne pas être en mesure d'accéder aux sites Web internes via Citrix Secure Web ou de recevoir des e-mails via Citrix Secure Mail.
Lors de l'ajout d'un rôle RBAC, Citrix Endpoint Management ne répond plus après ces actions :
-
Appliquer une autorisation à un groupe d'utilisateurs spécifique, puis décocher une case de domaine Active Directory.
Citrix Endpoint Management 21.1.1
Remarque :
À la suite d'une panne, l'historique de votre groupe de mise à disposition a peut-être été supprimé. La collecte de l'historique du groupe de mise à disposition a repris.
Nouvel aspect. Citrix a mis à jour la console Citrix Endpoint Management avec de nouvelles couleurs, polices, bascules et autres modifications de formatage. Certains nouveaux éléments d'interface utilisateur peuvent ne pas se charger correctement tant que vous n'avez pas vidé le cache de votre navigateur et actualisé la page.
La stratégie de désinstallation d'applications est désormais disponible pour macOS. Vous pouvez désormais supprimer des applications gérées des appareils macOS à l'aide de la stratégie de désinstallation d'applications. Pour plus d'informations, consultez la stratégie de désinstallation d'applications.
Améliorations pour un groupe de mise à disposition. Vous pouvez désormais gérer le déploiement d'un groupe de mise à disposition à l'aide de règles de propriétés d'appareil, en plus des règles de propriétés d'utilisateur existantes. Si vous inscrivez plusieurs appareils au même utilisateur, vous pouvez désormais créer des filtres avancés au sein du groupe de mise à disposition basés sur les propriétés uniques de l'appareil, telles que la propriété de l'appareil, le modèle, la version du système d'exploitation, la conformité, et d'autres. Pour plus d'informations, consultez Ajouter un groupe de mise à disposition.
Les API sont désormais disponibles pour la création de rapports. Les API de création de rapports sont des API en lecture seule utilisant JSON comme langage de requête. Les API vous permettent d'effectuer les opérations suivantes :
-
Créer des rapports de conformité robustes sur le versioning des applications, la mise à jour du système d'exploitation des appareils, la progression de la migration d'Android DA (hérité) vers Android Enterprise, et plus encore.
-
Exécuter des requêtes personnalisées sur votre base de données cloud de manière sécurisée.
-
Exporter des données concernant votre service cloud, telles que des listes d'applications, d'appareils, d'utilisateurs, d'inscriptions et de logiciels.
-
Enregistrer les informations au format JSON ou CSV.
Ces API sont l'équivalent cloud de l'accès à une base de données sur site et de l'exécution de requêtes SQL personnalisées. Pour en savoir plus sur les API de création de rapports, consultez la documentation sur le portail des développeurs Citrix.
Citrix Endpoint Management 21.1.0
Authentification auprès de l'API REST avec les clés API de Citrix Cloud. Vous pouvez désormais générer l'ID client unique et le secret client pour accéder à l'API REST à l'aide de votre compte Citrix Cloud. Pour plus d'informations, consultez API REST.
Réorganisation des restrictions Android Enterprise. Les paramètres de restriction pour Android Enterprise ont été réorganisés pour plus de clarté. Parfois, des modifications mineures ont été apportées aux noms des paramètres. Pour plus d'informations sur la réorganisation, consultez Paramètres Android Enterprise.
Citrix Endpoint Management 20.12.0
Cette version contient des améliorations qui contribuent à optimiser les performances et la stabilité globales.
Utilisez Azure Active Directory (AAD) ou Okta pour l'authentification lors de l'inscription d'appareils Android Enterprise (aperçu). La possibilité d'utiliser AAD ou Okta comme méthodes d'authentification lors de l'inscription d'appareils Android Enterprise est désormais disponible en version préliminaire. Cette fonctionnalité prend en charge les modes BYOD et entièrement gérés, en plus des profils d'inscription améliorés. Pour plus d'informations sur l'utilisation d'Okta pour l'authentification unique, consultez Authentification avec Okta via Citrix Cloud. Pour plus d'informations sur l'utilisation d'AAD pour l'authentification unique, consultez Authentification avec Azure Active Directory via Citrix Cloud.
Installation d'applications d'entreprise et d'applications d'achat en volume sur les appareils macOS en tant qu'applications gérées. Le paramètre Forcer l'application à être gérée est désormais disponible pour macOS. Si vous souhaitez gérer une application installée mais pas encore gérée, activez le paramètre pour cette application et déployez l'application sur les appareils. L'application s'installe automatiquement en tant qu'application gérée. Les utilisateurs ne reçoivent aucune invite. Si vous déployez une application sur des appareils où l'application n'existe pas, l'application est installée en tant qu'application gérée, quel que soit l'état du paramètre. Pour plus d'informations, consultez Ajouter une application d'entreprise et Configurer les applications d'achat en volume.
Problèmes résolus dans Citrix Endpoint Management 20.12.0
Les modèles de notification par défaut utilisent le nom XenMobile au lieu de Citrix Endpoint Management.
Les utilisateurs d'Android Enterprise peuvent ne pas recevoir les applications ajoutées après leur inscription.
Les clés de récupération de chiffrement BitLocker pour les appareils Windows ne sont pas disponibles dans le portail d'auto-assistance (SHP). Lorsque vous activez le paramètre Récupération du lecteur de système d'exploitation dans la stratégie d'appareil BitLocker et chiffrez un appareil Windows inscrit à l'aide de BitLocker, les clés de récupération n'apparaissent pas dans le SHP. Pour contourner ce problème, ouvrez un ticket CEMHELP et demandez une discussion SRE avec la gestion des produits.
Citrix Endpoint Management 20.11.0
Suppression de la prise en charge d'Android TouchDown. DigiCert a cessé de prendre en charge Android TouchDown à partir du July 2, 2018. Toutes les options Android TouchDown ont été supprimées de la console Citrix Endpoint Management.
Citrix Endpoint Management 20.10.1
Limiter les méthodes d'accès à l'API REST. En contactant le support Citrix, vous pouvez vous assurer que seuls les comptes Citrix Cloud peuvent accéder à l'API REST. Les comptes d'administrateur locaux ne peuvent pas accéder à l'API lorsque cette fonctionnalité est activée. Voir API REST.
Problèmes résolus dans Citrix Endpoint Management 20.10.1
Citrix Endpoint Management 20.10.0
Autoriser les adresses MAC statiques ou dynamiques. Dans le cadre de la stratégie réseau, les appareils iOS et iPadOS peuvent désormais utiliser une adresse MAC différente à chaque connexion au réseau Wi-Fi configuré. Vous pouvez également choisir de conserver l'adresse MAC statique. Cependant, l'utilisation d'une adresse MAC dynamique rend plus difficile l'identification cohérente de l'appareil, améliorant ainsi la confidentialité. Voir Stratégie réseau.
Utiliser Azure Active Directory (AAD) ou Okta comme plateformes d'identité. La possibilité d'utiliser AAD ou Okta comme plateforme d'identité est désormais disponible en préversion publique. Les utilisateurs s'inscrivant via Citrix Secure Hub peuvent utiliser leurs informations d'identification AAD ou Okta. Pour utiliser l'une de ces méthodes pour l'authentification unique, configurez NetScaler Gateway pour l'authentification basée sur certificat. Pour plus d'informations sur l'utilisation d'Okta pour l'authentification unique, consultez Authentification avec Okta via Citrix Cloud. Pour plus d'informations sur l'utilisation d'AAD pour l'authentification unique, consultez Authentification avec Azure Active Directory via Citrix Cloud.
Utiliser l'UPN ou l'e-mail pour l'authentification Okta. Lorsque vous configurez Okta comme plateforme d'identité, vous pouvez autoriser les utilisateurs à se connecter avec leur UPN ou leur adresse e-mail. Voir Authentification unique avec Okta.
Citrix Endpoint Management 20.9.1
Redéployer les stratégies attribuées aux appareils iOS et Android. Si l'utilisateur supprime une stratégie, vous pouvez désormais la redéployer sur les appareils iOS et Android. Accédez à Gérer > Appareils > Stratégies attribuées, sélectionnez la stratégie, puis cliquez sur Réinitialiser le statut pour modifier le statut de déploiement en attente. Pour plus d'informations, consultez Méthodes d'inscription prises en charge pour iOS et Méthodes d'inscription prises en charge pour les appareils Android.
La stratégie d'appareil FileVault permet désormais le stockage et la rotation des clés. Grâce à la stratégie d'appareil FileVault, vous pouvez désormais stocker des clés de récupération personnelles dans Citrix Endpoint Management. Les utilisateurs finaux peuvent demander leur clé de récupération à l'aide du portail d'auto-assistance, et les administrateurs peuvent faire pivoter les clés de récupération personnelles à l'aide d'actions de sécurité. Pour plus d'informations sur les nouvelles fonctionnalités, consultez Stratégie d'appareil FileVault.
Contrôle plus granulaire des options de mise à jour macOS. La stratégie d'appareil de mise à jour du système d'exploitation vous permet désormais de contrôler la manière dont les appareils macOS vérifient, téléchargent et installent les mises à jour. Vous pouvez également configurer les types de mises à jour logicielles autorisées. Pour plus d'informations sur les nouveaux paramètres, consultez Stratégie d'appareil de mise à jour du système d'exploitation.
Problèmes résolus dans Citrix Endpoint Management 20.9.1
Le certificat MDM sur certains appareils iOS ne se renouvelle pas. Dans ce cas, la page Gérer > Appareils > Détails de l'appareil > Certificats affiche un certificat MDM Apple proche de l'expiration. Le journal du serveur Citrix Endpoint Management inclut le message The new MDM payload does not match the old payload. Nous vous recommandons de réinscrire les appareils concernés pour résoudre ce problème. Le support technique Citrix peut identifier les appareils à réinscrire et mettre en œuvre une solution temporaire si nécessaire.
Citrix Endpoint Management 20.9.0
Cette version contient des améliorations qui contribuent à optimiser les performances et la stabilité globales.
Problèmes résolus dans Citrix Endpoint Management 20.9.0
Lorsqu'un utilisateur Azure AD se connecte à certains appareils Windows 10 joints à Azure AD configurés en mode kiosque, le mode kiosque ne s'active pas.
Citrix Endpoint Management 20.8.0
Utilisation plus facile de l'alias de certificat dans les configurations gérées. Utilisez le nouveau paramètre Alias de certificat dans la stratégie d'appareil Informations d'identification avec la stratégie d'appareil Configuration gérée d'Android Enterprise. Cela permet aux applications de s'authentifier sur le VPN sans intervention de l'utilisateur. Au lieu de trouver l'alias d'informations d'identification dans les journaux de l'application, vous créez l'alias d'informations d'identification. Créez l'alias en le saisissant dans le champ Alias de certificat de la stratégie d'appareil Configuration gérée d'Android Enterprise. Ensuite, vous saisissez le même alias de certificat dans le paramètre Alias de certificat de la stratégie d'appareil Informations d'identification. Consultez Stratégie de configurations gérées et Stratégie d'appareil Informations d'identification.
La stratégie d'appareil Code d'accès vous permet d'afficher les applications et les raccourcis sur les appareils Android Enterprise non conformes. La stratégie d'appareil Code d'accès pour Android Enterprise dispose d'un nouveau paramètre, Afficher les applications et les raccourcis lorsque le code d'accès n'est pas conforme. Activez le paramètre pour que les applications et les raccourcis restent visibles lorsque le code d'accès de l'appareil n'est plus conforme. Citrix vous recommande de créer une action automatisée pour marquer l'appareil comme non conforme lorsque le code d'accès n'est pas conforme. Consultez Stratégie d'appareil Code d'accès.
Contrôle du paramètre Utiliser un seul verrou sur les appareils Android Enterprise. Le nouveau paramètre Activer le code d'accès unifié dans la stratégie d'appareil Code d'accès vous permet de contrôler si un appareil nécessite un code d'accès distinct pour l'appareil et le profil de travail. Avant ce paramètre, les utilisateurs contrôlaient ce comportement avec le paramètre Utiliser un seul verrou sur l'appareil. Lorsque Activer le code d'accès unifié est Activé, les utilisateurs peuvent utiliser le même code pour l'appareil et le profil de travail. Si Activer le code d'accès unifié est Désactivé, les utilisateurs ne peuvent pas utiliser ce même code pour l'appareil et le profil de travail. La valeur par défaut est Désactivé. Le paramètre Activer le verrouillage unifié est disponible pour les appareils Android Enterprise exécutant Android 9.0 ou version ultérieure. Consultez Stratégie d'appareil Code d'accès.
Problèmes résolus dans Citrix Endpoint Management 20.8.0
Si vous avez intégré Citrix Endpoint Management en 19.12.0 ou version ultérieure, pour supprimer l'abonnement Android Enterprise, désinscrivez Android Enterprise de la console. Supprimez ensuite la configuration de Google Play. Si vous cliquez d'abord sur Supprimer l'entreprise dans le Google Play Store, l'abonnement Android Enterprise reste actif dans la console Citrix Endpoint Management.
Citrix Endpoint Management 20.7.1
Le nom du profil dans les écrans d'inscription a été remplacé par Citrix Workspace. Lorsque les utilisateurs inscrivent leur appareil à Citrix Endpoint Management, le nom du profil affiché est désormais Citrix Workspace. Vous pouvez personnaliser ce nom et afficher le nom de votre organisation à la place. Pour personnaliser le nom, modifiez la valeur de la nouvelle propriété de serveur
apple.mdm.enrollment.profile.organization.name. Consultez Propriétés du serveur.
Problèmes résolus dans Citrix Endpoint Management 20.7.1
Citrix Endpoint Management 20.7.0
Citrix Endpoint Management prend en charge l'authentification avec une passerelle NetScaler Gateway locale en tant que fonctionnalité d'aperçu. Vous pouvez désormais configurer une passerelle NetScaler Gateway locale comme fournisseur d'identité pour les utilisateurs s'inscrivant via Citrix Secure Hub. Pour plus d'informations, consultez Authentification avec une passerelle NetScaler Gateway locale via Citrix Cloud (aperçu).
Personnaliser la liste des attributs utilisateur Active Directory facultatifs. Une nouvelle propriété de serveur,
optional.user.identity.attributes, vous permet de supprimer et de restaurer les attributs facultatifs que Citrix Endpoint Management utilise pour identifier un compte utilisateur dans Active Directory. Pour plus d'informations, consultez Personnaliser les attributs utilisateur Active Directory.
Problèmes résolus dans Citrix Endpoint Management 20.7.0
Les applications Apple iTunes Volume Purchase ne peuvent pas se synchroniser avec Citrix Endpoint Management.
Lorsque vous installez plusieurs annuaires Active Directory (AD) LDAP sur Citrix Endpoint Management à l'aide du connecteur Citrix Cloud, seul le premier AD installé est renseigné dans les paramètres de Citrix Endpoint Management. Pour contourner ce problème, vous pouvez vérifier Citrix Cloud. Si ces domaines sont marqués comme inutilisés, marquez-les manuellement comme Utilisés. Le fait de marquer le domaine comme utilisé le rend disponible dans Citrix Endpoint Management.
Citrix Endpoint Management 20.6.0
Si vous avez intégré Citrix Endpoint Management après la version 19.8.0 (August 1, 2019), connectez-vous à Citrix Cloud et cliquez sur la vignette du service Citrix Endpoint Management pour accéder à la console. Tous les clients qui ont intégré avant la version 19.8.0 passeront bientôt à la connexion Citrix Cloud. Pour renforcer la sécurité, Citrix vous recommande de configurer une authentification unique. Pour obtenir de l'aide, contactez le support technique de Citrix.
Le certificat APNs (Apple Push Notification Service) de Citrix Secure Hub pour Citrix Endpoint Management expire le July 12, 2020. Par conséquent, la notification de l'agent échoue et le push d'application peut être retardé sur les appareils iOS. Cette mise à jour renouvelle le certificat APNs de Citrix Secure Hub, qui expire le June 18, 2021.
Désactiver la possibilité d'imprimer sur les profils de travail Android Enterprise ou les appareils entièrement gérés. Dans la stratégie d'appareil Restrictions, le paramètre Ne pas autoriser l'impression vous permet de spécifier si les utilisateurs peuvent imprimer sur une imprimante accessible depuis l'appareil Android Enterprise. Pour plus d'informations, consultez Paramètres Android Enterprise.
Configurer le mode de connexion et la priorité réseau pour macOS. Dans la stratégie d'appareil réseau, activez le paramètre Mode de connexion pour les appareils macOS afin de choisir comment les utilisateurs rejoignent le réseau. L'appareil peut utiliser les informations d'identification du système ou les informations d'identification saisies dans la fenêtre de connexion pour authentifier l'utilisateur. Si vous avez plusieurs réseaux, saisissez un nombre dans le champ Priorité pour définir la priorité de la connexion réseau. L'appareil choisit le réseau avec le nombre le plus bas. Pour plus d'informations, consultez les paramètres macOS dans Stratégie d'appareil réseau.
Activer un proxy configuré sur les appareils iOS. Citrix Endpoint Management exige désormais que vous activiez une nouvelle propriété client,
ALLOW_CLIENTSIDE_PROXY, si vous souhaitez autoriser les utilisateurs iOS à utiliser les serveurs proxy qu’ils configurent dans Réglages > Réseau. Pour plus d’informations, consultez ALLOW_CLIENTSIDE_PROXY dans Référence des propriétés client.
Mettre à jour automatiquement la stratégie des applications gérées pour les applications Google Play gérées. Cette nouvelle stratégie vous permet de restreindre la capacité des utilisateurs à configurer les mises à jour automatiques des applications pour les applications Google Play gérées sur les appareils Android Enterprise. Vous pouvez autoriser les utilisateurs à configurer la stratégie. Ou bien, vous pouvez spécifier que les mises à jour automatiques s’appliquent toujours, jamais, ou uniquement lorsqu’un appareil est connecté au Wi-Fi.
Problèmes résolus dans Citrix Endpoint Management 20.6.0
Dans la console Citrix Endpoint Management, vous ne pouvez pas voir l’ID de package pour les applications iOS et Android encapsulées MDX.
Lorsque Citrix Endpoint Management envoie les requêtes pour les membres du groupe Active Directory, le service d’identité exécute les requêtes de manière récursive. Ces requêtes consomment plus de ressources. Par conséquent, les sites avec de nombreux utilisateurs Active Directory peuvent subir une perturbation des opérations quotidiennes.
Citrix Endpoint Management 20.5.0
Configuration simplifiée des applications gérées Intune lors de l’utilisation de l’intégration de Citrix Endpoint Management avec Microsoft Endpoint Manager. Lorsque vous configurez des applications gérées Intune, vous ne définissez plus l’option Forcer l’application à être gérée dans la console Citrix Endpoint Management. Vous définissez désormais l’option dans la console EMS.
Prise en charge de la restriction du transfert de contenu Web pour les applications gérées Intune publiées via Microsoft Edge à l’aide de l’intégration de Citrix Endpoint Management avec Microsoft Endpoint Manager. L’intégration de Citrix Endpoint Management avec Microsoft Endpoint Manager prend en charge la nouvelle stratégie de navigateur géré pour Microsoft Edge, Restreindre le transfert de contenu Web avec d’autres applications, dans la console EMS.
Déverrouiller un compte utilisateur local. Si un utilisateur atteint le nombre maximal de tentatives de connexion invalides consécutives, le compte utilisateur local est verrouillé pendant 30 minutes. Le système refuse toutes les tentatives d’authentification ultérieures jusqu’à l’expiration de la période de verrouillage. Pour déverrouiller le compte dans la console Citrix Endpoint Management, accédez à Gérer > Utilisateurs, sélectionnez le compte utilisateur, puis cliquez sur Déverrouiller l’utilisateur local. Pour plus d’informations, consultez Pour déverrouiller un compte utilisateur local. Pour modifier le nombre de tentatives de connexion échouées et la durée de verrouillage, mettez à jour les propriétés de serveur local.user.account.lockout.time et local.user.account.lockout.limit. Pour plus d’informations, consultez Propriétés du serveur.
Le réseau de diffusion de contenu (CDN) Citrix fournit désormais des applications d’entreprise pour macOS (inscription MDM). Pour accélérer la livraison des téléchargements d’applications, le CDN envoie les applications macOS aux appareils des utilisateurs situés à proximité des serveurs Citrix Endpoint Management dans le monde entier. Pour plus d’informations, consultez Fournir des applications d’entreprise à partir du CDN Citrix.
Problèmes résolus dans Citrix Endpoint Management 20.5.0
Les administrateurs disposant de l’autorisation RBAC pour exporter les invitations d’inscription peuvent exporter toutes les invitations d’inscription, quelles que soient les limitations.
Les tentatives de déploiement d’un script PowerShell pour déclencher une action automatisée sur les appareils Windows peuvent échouer avec une erreur de serveur interne 500. Le problème se produit si vous laissez le champ Description de la page Informations sur l’action vide et sélectionnez Valeur renvoyée par la stratégie comme déclencheur. Pour contourner le problème, ne laissez pas le champ Description vide lorsque vous utilisez Valeur renvoyée par la stratégie comme déclencheur.
Citrix Endpoint Management 20.4.1
Prise en charge de la dernière API de fournisseur APNs basée sur HTTP/2. La prise en charge par Apple du protocole binaire hérité du service de notification push Apple prend fin à partir du March 31, 2021. Apple recommande d'utiliser l'API de fournisseur APNs basée sur HTTP/2 à la place. Citrix Endpoint Management prend désormais en charge l'API basée sur HTTP/2. Pour plus d'informations, consultez l'actualité « Apple Push Notification Service Update » dans
<https://developer.apple.com/>. Pour obtenir de l'aide sur la vérification de la connectivité aux APNs, consultez Vérifications de la connectivité.
Exigences de mot de passe pour un compte d'utilisateur local. Lorsque vous ajoutez ou modifiez un compte d'utilisateur local dans la console Citrix Endpoint Management, assurez-vous de respecter les dernières exigences en matière de mot de passe. Pour plus d'informations, consultez Pour ajouter un compte d'utilisateur local.
Utilisez le numéro d'ID de bundle d'application pour ajouter des applications à la stratégie d'appareil de notifications d'applications. Cliquez sur Ajouter nouveau et saisissez l'ID de bundle d'application dans le champ qui apparaît. Pour plus d'informations, consultez Stratégie d'appareil de notifications d'applications.
Mises à jour de la stratégie d'appareil pour iOS 13. Les stratégies d'appareil pour iOS 13 présentent désormais les fonctionnalités suivantes :
-
Stratégie d'utilisation du réseau : Nous avons ajouté d'autres fonctionnalités à la stratégie d'utilisation du réseau des applications et l'avons renommée Stratégie d'utilisation du réseau. Vous pouvez désormais également configurer des règles d'utilisation du réseau basées sur les ICCID de la carte SIM sur les appareils iOS 13. Consultez Stratégie d'appareil d'utilisation du réseau
-
Stratégie de restrictions : Vous pouvez désormais restreindre les sessions temporaires des appareils partagés, la modification de l'eSIM, la fonction Localiser mon iPhone, et plus encore. Pour plus d'informations, consultez la section des paramètres iOS dans Stratégie d'appareil de restrictions.
Problèmes résolus dans Citrix Endpoint Management 20.4.1
Citrix Endpoint Management 20.4.0
Publier des applications web pour Android Enterprise dans la console Citrix Endpoint Management. Vous n'avez plus besoin d'accéder à Google Play géré ou au portail Google Developer pour publier des applications web Android Enterprise pour Citrix Endpoint Management. Lorsque vous cliquez sur Charger dans Configurer > Applications > Lien web, une interface utilisateur du Google Play Store géré s'ouvre pour vous permettre de charger et d'enregistrer le fichier. L'approbation et la publication de l'application peuvent prendre environ 10 minutes. Pour plus d'informations, consultez Ajouter un lien web.
Mises à jour de la stratégie d'appareil pour iOS 13. Les stratégies d'appareil pour iOS 13 présentent désormais les fonctionnalités suivantes :
-
Stratégie de verrouillage d'application : Vous pouvez activer le contrôle vocal et donner aux utilisateurs l'accès au réglage du contrôle vocal. Consultez Stratégie d'appareil de verrouillage d'application.
-
Stratégie Exchange : Vous pouvez activer ou désactiver la synchronisation des calendriers, des contacts, des e-mails, des notes et des rappels. Consultez Stratégie d'appareil Exchange.
-
Stratégie de suppression de profil : Suppression des paramètres permettant la suppression de la stratégie sur les appareils iOS, car iOS ne prend plus en charge cette fonctionnalité. Consultez Stratégie d'appareil de suppression de profil.
-
Stratégie VPN : Vous pouvez désormais inclure tout le trafic réseau ou exclure les réseaux locaux du VPN, pour les protocoles de connexion suivants :Vous pouvez désormais autoriser le trafic à transiter par le tunnel VPN cellulaire lorsque l'Assistance Wi-Fi bascule du Wi-Fi, pour les protocoles de connexion suivants :
-
Stratégie réseau : Vous pouvez désormais utiliser WPA3 Personal et WPA3 Enterprise comme options de Type de sécurité. Consultez Stratégie de périphérique réseau.
Problèmes résolus dans Citrix Endpoint Management 20.4.0
Citrix Endpoint Management 20.3.0
Profils d'inscription améliorés activés pour tous les clients
Cette version active pour tous les clients les fonctionnalités de profil d'inscription améliorées qui avaient été publiées pour certains clients dans Citrix Endpoint Management 20.2.1. Pour plus d'informations sur cette fonctionnalité, consultez Configurer plusieurs modes de gestion des appareils et des applications dans un seul environnement.
Les appareils Android sont inscrits dans Android Enterprise par défaut
À compter de cette version, Android Enterprise est l'option d'inscription par défaut pour les appareils Android. Si Android Enterprise est activé pour votre déploiement Citrix Endpoint Management, tous les appareils Android nouvellement inscrits ou réinscrits sont inscrits en tant qu'appareils Android Enterprise par défaut.
Cette modification prend en charge les changements apportés par Google à Android. Google a déprécié le mode administrateur de périphérique de la gestion des appareils et encourage les clients à gérer tous les appareils Android à l’aide d’Android Enterprise. (Voir Dépréciation de l’administrateur de périphérique dans les guides de développement Google Android Enterprise.)
À partir de Citrix Endpoint Management 19.11.0, Citrix a communiqué les actions requises pour migrer tous les appareils Android vers Android Enterprise. Pour plus d’informations sur la prise en charge par Citrix Endpoint Management de la transition vers Android Enterprise, consultez le blog, Android Enterprise par défaut pour le service Citrix Endpoint Management.
Si votre déploiement Citrix Endpoint Management inclut des appareils que vous devez continuer à gérer en mode administrateur de périphérique, créez un profil d’inscription pour ces appareils hérités.
Pour créer un profil d’inscription pour les appareils hérités :
-
Dans la console Citrix Endpoint Management, accédez à Configurer > Profils d’inscription.
-
Pour ajouter un profil d’inscription, cliquez sur Ajouter. Dans la page Informations d’inscription, saisissez un nom pour le profil d’inscription.
-
Cliquez sur Suivant ou sélectionnez Android sous Plateformes. La page Configuration de l’inscription apparaît.
-
Définissez Gestion sur Administration de périphérique héritée (non recommandée). Cliquez sur Suivant.
-
Sélectionnez Affectation (options). L’écran Affectation de groupe de mise à disposition apparaît.
-
Choisissez le ou les groupes de mise à disposition qui contiennent les administrateurs qui inscrivent les appareils dédiés. Cliquez ensuite sur Enregistrer.
Pour continuer à gérer les appareils hérités en mode administrateur de périphérique, inscrivez-les ou réinscrivez-les à l’aide de ce profil. Vous inscrivez les appareils administrateurs de périphérique de manière similaire aux appareils de profil de travail, en demandant aux utilisateurs de télécharger Citrix Secure Hub et de fournir une URL de serveur d’inscription.
Problèmes résolus dans Citrix Endpoint Management 20.3.0
Tenter de trier les appareils par Dernier accès ou Jours d’inactivité entraîne une erreur de serveur interne 500.
Pour les clients utilisant Amazon Web Services et les nouveaux profils d’inscription améliorés de Citrix : les appareils iOS ne s’inscrivent pas. Pour contourner ce problème, créez un profil d’inscription par défaut qui inclut tous les groupes de mise à disposition. Voir Pour créer un profil d’inscription.
Citrix Endpoint Management 20.2.1
Configurer plusieurs modes de gestion des appareils et des applications dans un seul environnement
À propos de cette fonctionnalité :
La prise en charge améliorée des profils d'inscription sera déployée sur deux versions. Citrix® envoie des notifications concernant les prochaines versions.
Jusqu'à ce que la fonctionnalité de profil d'inscription améliorée soit activée pour vous, un profil d'inscription ne limite que le nombre d'appareils qu'un utilisateur peut inscrire.
Vous pouvez désormais configurer un seul site Citrix Endpoint Management pour prendre en charge plusieurs configurations d'inscription. Le rôle des profils d'inscription a été étendu pour inclure les paramètres d'inscription pour la gestion des appareils et des applications.
Les profils d'inscription prennent en charge plusieurs cas d'utilisation et chemins de migration d'appareils au sein d'une seule console Citrix Endpoint Management. Les cas d'utilisation incluent :
-
Gestion des appareils mobiles (MDM uniquement)
-
MDM+Gestion des applications mobiles (MAM)
-
MAM uniquement
-
Inscriptions d'appareils appartenant à l'entreprise
-
Inscriptions BYOD (la possibilité de refuser l'inscription MDM)
-
Migration des inscriptions d'administrateur d'appareil Android vers les inscriptions Android Enterprise (entièrement géré, profil de travail, appareil dédié)
Les profils d'inscription remplacent la propriété de serveur désormais obsolète,
xms.server.mode. Cette modification n'a aucun impact sur vos groupes de mise à disposition et appareils inscrits existants.
Le tableau suivant présente le chemin de migration automatisé du mode de propriété de serveur existant vers la nouvelle fonctionnalité de profil d'inscription :
| Propriété de serveur existante | Nouveau mode de gestion |
|---|---|
| Mode ENT (iOS) | Inscription d'appareil Apple avec Citrix MAM |
| Mode ENT (Android) | Administrateur d'appareil hérité avec Citrix MAM |
| Mode ENT (Android Enterprise) | Profil professionnel sur entièrement géré, avec Citrix MAM |
| Mode MAM (iOS et Android) | Citrix MAM |
| Mode MDM (iOS) | Inscription d'appareil Apple |
| Mode MDM (Android) | Administrateur d'appareil hérité |
| Mode MDM (Android Enterprise) | Profil professionnel sur entièrement géré |
Lorsque vous créez un groupe de mise à disposition, vous pouvez y associer un profil d'inscription. Si vous n'associez pas de profil d'inscription, Citrix Endpoint Management associe le profil d'inscription global.
Les profils d'inscription offrent les fonctionnalités de gestion des appareils suivantes :
-
Migration plus facile du mode administrateur d'appareil Android (DA) vers Android Enterprise. Pour les appareils Android Enterprise, les paramètres incluent un mode propriétaire d'appareil tel que : Entièrement géré, profil professionnel sur entièrement géré ou dédié. Pour plus d'informations, consultez Android Enterprise.
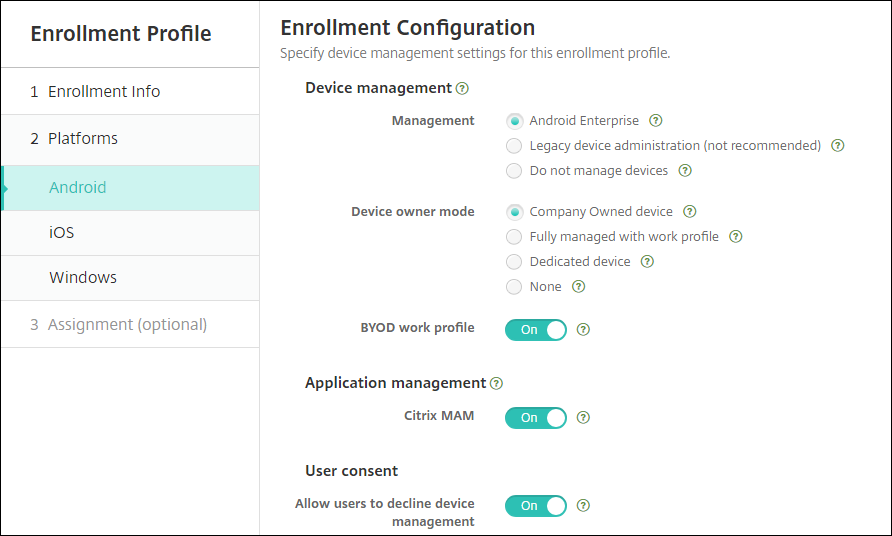 Pour cette mise à niveau, vos configurations Citrix Endpoint Management actuelles pour le mode serveur et Paramètres > Android Enterprise correspondent aux nouveaux paramètres de profil d'inscription comme suit.
Configuration actuelle Paramètre de gestion Paramètre du mode propriétaire de l'appareil Paramètre Citrix MAM MDM ; Google Play géré (Android Enterprise) Android Enterprise Profil professionnel sur entièrement géré Désactivé MDM ; Google Workspace (DA hérité) DA hérité non applicable Désactivé MAM Ne pas gérer les appareils non applicable Activé MDM+MAM ; Google Play géré (Android Enterprise) Android Enterprise* Profil professionnel sur entièrement géré Activé MDM+MAM ; Google Workspace (DA hérité) DA hérité* non applicable Activé * Si l'inscription est requise, Autoriser les utilisateurs à refuser la gestion des appareils est Désactivé.Après la mise à niveau, vos profils d'inscription actuels reflètent ces mappages. Déterminez si vous souhaitez créer d'autres profils d'inscription pour gérer de nouveaux cas d'utilisation à mesure que vous abandonnez l'ancien DA.Si vous intégrez Citrix Endpoint Management 19.12.0 ou version ultérieure, le profil d'inscription global dispose de ces paramètres prédéfinis. -
Gestion iOS simplifiée. Pour les appareils iOS, les paramètres incluent un choix entre l'inscription des appareils comme gérés ou non gérés.
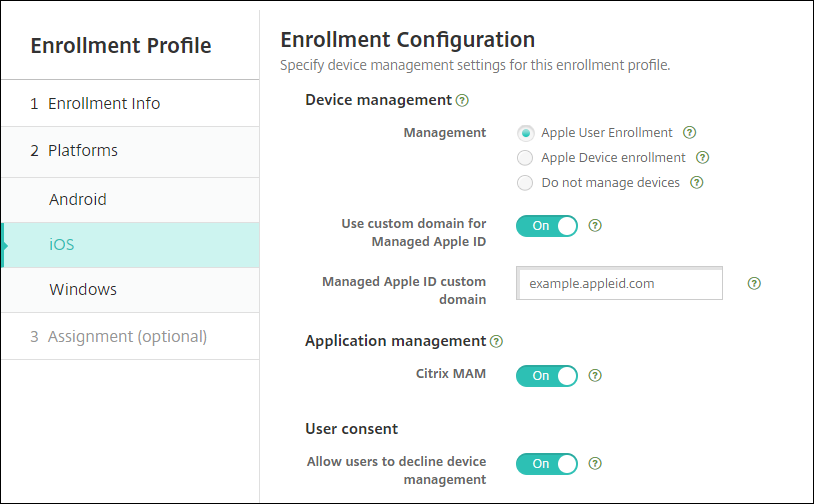 Pour cette mise à niveau, vos configurations précédentes sont mappées aux nouveaux paramètres de profil d'inscription comme suit.
Mode serveur Paramètre de gestion Paramètre Citrix MAM MDM Inscription d'appareil Désactivé MAM Ne pas gérer les appareils Activé MDM+MAM Inscription des appareils Activé Si l'inscription est requise, Autoriser les utilisateurs à refuser la gestion des appareils est Désactivé.Si vous intégrez Citrix Endpoint Management 19.12.0 ou version ultérieure, le profil d'inscription global comporte ces paramètres prédéfinis. -
Autoriser les appareils Windows 10 à s'inscrire automatiquement dans l'application Citrix Workspace.
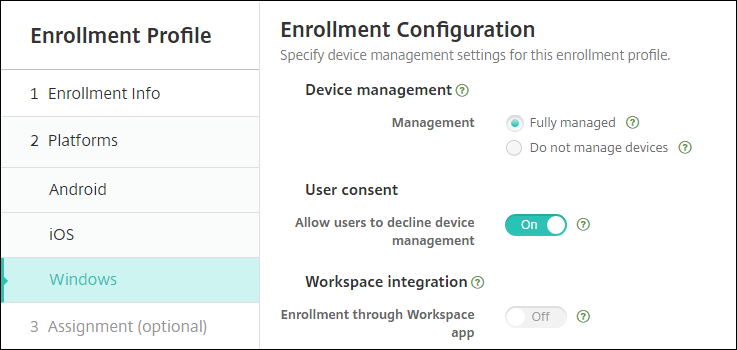 Pour cette mise à niveau, votre configuration MDM précédente correspond au nouveau paramètre de profil d'inscription Entièrement géré.Si vous intégrez Citrix Endpoint Management 19.12.0 ou version ultérieure, le profil d'inscription global comporte ces paramètres prédéfinis.
Les limitations suivantes existent pour les profils d'inscription améliorés :
-
La fonctionnalité de profil d'inscription amélioré ne fonctionne pas pour les appareils iOS et Android lorsque Citrix Endpoint Management est intégré à Citrix Workspace.
-
La fonctionnalité de profil d'inscription amélioré n'est pas disponible pour les invitations d'inscription par code PIN unique ou par authentification à deux facteurs.
Pour plus d'informations, consultez Profils d'inscription.
Autres mises à jour dans Citrix Endpoint Management 20.2.1
-
Inscription simplifiée des appareils Android Enterprise dédiés (COSU). Citrix Endpoint Management vous permet désormais d'inscrire des appareils Android Enterprise dédiés (également appelés appareils COSU) en créant un profil d'inscription. Vous n'êtes plus tenu de créer un rôle de contrôle d'accès basé sur les rôles (RBAC) pour l'inscription des appareils dédiés. Consultez Provisionnement des appareils Android Enterprise dédiés.
-
Désactiver l'authentification biométrique sur les appareils Android avec la stratégie de gestion Keyguard. La stratégie d'appareil de gestion Keyguard vous permet désormais de désactiver le déverrouillage par empreinte digitale, l'authentification faciale, l'authentification par iris ou toutes les authentifications biométriques pour les appareils exécutant Android 9.0 et versions ultérieures.
-
Obtenez de l'aide dans le Centre de ressources. Utilisez le Centre de ressources pour accéder aux données du produit. Pour obtenir de l'aide depuis le tableau de bord, cliquez sur l'icône dans le coin inférieur droit.

Problèmes résolus dans Citrix Endpoint Management 20.2.1
Citrix Endpoint Management 20.1.0
-
Prise en charge des appareils Android Enterprise COPE. Citrix Endpoint Management prend en charge les appareils Android Enterprise entièrement gérés avec des profils de travail. Google désignait auparavant ces appareils sous le nom d'appareils COPE (Corporate-Owned Personally Enabled).Les appareils Android Enterprise entièrement gérés ont un profil d'appareil et un profil de travail. Vous pouvez appliquer des paramètres de stratégie distincts à l'appareil et au profil de travail. Pour cette version :
-
Vous pouvez appliquer des paramètres distincts à l'appareil et au profil de travail à l'aide de ces stratégies d'appareil : Informations d'identification, Gestion du verrouillage de l'écran, Code secret et Restrictions.
-
Vous pouvez appliquer le paramètre de mode de localisation de la stratégie d'appareil de localisation à l'appareil COPE lui-même, mais pas au profil de travail de l'appareil COPE. Les autres paramètres de la stratégie d'appareil de localisation ne sont pas disponibles pour les appareils COPE. Consultez la stratégie d'appareil de localisation.
-
Vous pouvez appliquer l'action de sécurité Verrouiller séparément à l'appareil ou au profil de travail.
-
-
Enrôlement automatique des appareils Windows 10 via l'application Citrix Workspace. Citrix Endpoint Management peut désormais enrôler automatiquement les ordinateurs de bureau et tablettes Windows 10 à l'aide de l'application Citrix Workspace.
Citrix Endpoint Management 19.12.0
Vous pouvez désormais configurer des groupes de mise à disposition pour les appareils Windows en fonction des propriétés de l'appareil. (Aperçu) Lors de la configuration des groupes de mise à disposition, vous pouvez désormais configurer des groupes en fonction des propriétés de l'appareil. Cette fonctionnalité est uniquement disponible pour les ordinateurs de bureau et les tablettes Windows. Pour demander l'accès à cette fonctionnalité d'aperçu, contactez votre représentant commercial ou de support Citrix. Pour plus d'informations sur cette fonctionnalité, consultez Ajouter un groupe de mise à disposition (Aperçu).
Importez des objets de stratégie de groupe (GPO) dans Citrix Endpoint Management et déployez-les directement sur les appareils Windows 10. Plutôt que de dépendre d'un administrateur AD pour déployer des GPO à partir de la console de gestion des stratégies de groupe, vous pouvez importer et déployer des GPO via la console Citrix Endpoint Management. Consultez Stratégie d'appareil de configuration GPO Windows.
Installez des applications EXE pour les ordinateurs de bureau et les tablettes Windows. Vous pouvez désormais télécharger des applications EXE en tant qu'applications d'entreprise pour les ordinateurs de bureau et les tablettes Windows. Pour plus d'informations, consultez Ajouter des applications Win32 en tant qu'applications d'entreprise.
Les utilisateurs ne peuvent plus supprimer de stratégies des appareils iOS. Certaines stratégies d'appareil ne permettent plus aux utilisateurs de supprimer la stratégie des appareils iOS. Le paramètre Autoriser l'utilisateur à supprimer la stratégie a été supprimé pour iOS des stratégies suivantes : stratégie APN, stratégie de messagerie, stratégie de code secret, stratégie de profil de provisionnement, stratégie de proxy et stratégie VPN.
Citrix Endpoint Management 19.11.0
Migration du programme d'achat en volume Apple (Apple Volume Purchase Program) vers Apple Business Manager (ABM) et Apple School Manager (ASM)
Les entreprises et les institutions utilisant le programme d'achat en volume Apple (VPP) doivent migrer vers Apps et Livres dans l'Apple Business Manager ou l'Apple School Manager avant December 1, 2019.
Avant de migrer les comptes VPP dans Citrix Endpoint Management, consultez cet article de support Apple.
Si votre organisation ou votre école utilise uniquement le programme d'achat en volume (VPP), vous pouvez vous inscrire à ABM/ASM, puis inviter les acheteurs VPP existants à votre nouveau compte ABM/ASM. Pour ASM, accédez à
<https://school.apple.com>. Pour ABM, accédez à <https://business.apple.com>.
Pour mettre à jour votre compte d'achat en volume (anciennement VPP) sur Citrix Endpoint Management :
-
Dans la console Citrix Endpoint Management, cliquez sur l'icône d'engrenage dans le coin supérieur droit. La page Paramètres s'affiche.
-
Cliquez sur Achat en volume. La page de configuration Achat en volume s'affiche.
-
Assurez-vous que votre compte ABM ou ASM a la même configuration d'application que votre compte VPP précédent.
-
Dans le portail ABM ou ASM, téléchargez un jeton mis à jour.
-
Dans la console Citrix Endpoint Management, procédez comme suit :
-
Modifiez le compte d'achat en volume existant avec les informations de jeton mises à jour pour cet emplacement.
-
Modifiez vos informations d'identification ABM ou ASM. Ne modifiez pas le suffixe.
-
Cliquez deux fois sur Enregistrer.
-
Pour plus d'informations, consultez :
-
Apple Volume Purchase(/fr-fr/citrix-endpoint-management/apps/apple-volume-purchase.html)
-
Déployer des appareils via le programme de déploiement Apple(/fr-fr/citrix-endpoint-management/device-management/apple/apple-deployment-program.html)
-
Inscription en bloc des appareils Apple
Les profils d’inscription contrôlent les options d’inscription des appareils Android
Les profils d’inscription contrôlent désormais la manière dont les appareils Android sont inscrits si Android Enterprise est activé pour votre déploiement Citrix Endpoint Management. Les profils d’inscription déterminent si les appareils Android sont inscrits en mode Android Enterprise par défaut (entièrement géré ou profil de travail) ou en mode hérité (administrateur d’appareil).
Par défaut, le profil d’inscription global inscrit les appareils Android Enterprise neufs et réinitialisés en usine en tant qu’appareils entièrement gérés et les appareils Android Enterprise BYOD en tant qu’appareils avec profil de travail. Pour plus d’informations, consultez Android Enterprise.
Préparation des appareils Android hérités pour Android Enterprise en tant qu’inscription par défaut
Google déprécie le mode administrateur d’appareil de la gestion des appareils et encourage les clients à gérer tous les appareils Android en mode propriétaire d’appareil ou en mode propriétaire de profil. (Consultez Dépréciation de l’administrateur d’appareil dans les guides du développeur Google Android Enterprise.) Pour prendre en charge ce changement, Citrix fait d’Android Enterprise l’option d’inscription par défaut pour les appareils Android.
Ce changement signifie que si Android Enterprise est activé pour votre déploiement Citrix Endpoint Management, tous les appareils Android nouvellement inscrits ou réinscrits sont inscrits en tant qu’appareils Android Enterprise.
Afin que vous puissiez vous préparer à ce changement, Citrix Endpoint Management vous permet désormais de créer des profils d’inscription qui contrôlent la manière dont les appareils Android sont inscrits.
Votre organisation n’est peut-être pas prête à commencer à gérer les appareils Android hérités en mode propriétaire d’appareil ou en mode propriétaire de profil. Dans ce cas, vous pouvez continuer à les gérer en mode administrateur d’appareil. Créez un profil d’inscription pour les appareils hérités et réinscrivez tous les appareils hérités inscrits.
Pour créer un profil d’inscription pour les appareils hérités :
-
Dans la console Citrix Endpoint Management, accédez à Configure > Enrollment Profiles.
-
Pour ajouter un profil d’inscription, cliquez sur Add. Dans la page Informations d’inscription, saisissez un nom pour le profil d’inscription.
-
Cliquez sur Next ou sélectionnez Android sous Platforms. La page Configuration de l’inscription apparaît.
-
Définissez Management sur Legacy device administration (not recommended). Cliquez sur Next.
-
Sélectionnez Assignment (options). L’écran Attribution de groupe de mise à disposition apparaît.
-
Choisissez le groupe de mise à disposition ou les groupes de mise à disposition qui contiennent les administrateurs qui inscrivent les appareils dédiés. Cliquez ensuite sur Enregistrer.
Pour continuer à gérer les appareils hérités en mode administrateur d'appareil, inscrivez-les ou réinscrivez-les à l'aide de ce profil. Vous inscrivez les appareils administrateur d'appareil de la même manière que les appareils de profil de travail, en demandant aux utilisateurs de télécharger Citrix Secure Hub et de fournir une URL de serveur d'inscription.
Pour plus d'informations sur la prise en charge par Citrix Endpoint Management de la transition vers Android Enterprise, consultez le blog, Android Enterprise par défaut pour le service Citrix Endpoint Management.
Problèmes résolus dans Citrix Endpoint Management 19.11.0
Lors de la recherche d'une application Google Play Store dans la console Citrix Endpoint Management, le nom de l'application est vide. Vous pouvez saisir le nom manuellement pour enregistrer l'application.
Après le téléchargement d'une application MDX pour Android Enterprise, l'interface utilisateur du Google Play Store géré peut ne pas s'ouvrir dans la console Citrix Endpoint Management. En attendant que le problème soit résolu, accédez au Google Play Store géré pour approuver et enregistrer l'application manuellement.
Citrix Endpoint Management 19.10.0
Prise en charge étendue de Zebra OEMConfig. Citrix Endpoint Management prend désormais en charge la gestion des appareils Zebra à l'aide de l'outil d'administration Zebra Technologies Zebra OEMConfig. (Pour plus d'informations, consultez le site Web de Zebra Technologies.) Pour gérer les appareils à l'aide de l'application Zebra OEMConfig, publiez l'application et configurez une stratégie d'appareil de configurations gérées.
Disponibilité du réseau de diffusion de contenu (CDN) pour les applications Windows. Vous pouvez désormais déployer des applications Windows à l'aide d'un réseau de diffusion de contenu. Consultez Distribuer des applications d'entreprise à partir du CDN Citrix.
Prise en charge des invitations de groupe pour les utilisateurs dont le nom contient des caractères spéciaux. Lorsque vous choisissez un groupe pour recevoir des invitations d'inscription, Citrix Endpoint Management obtient désormais la liste des utilisateurs d'Active Directory. La liste inclut les utilisateurs dont le nom contient des caractères spéciaux. Consultez Invitations d'inscription.
Problèmes résolus dans Citrix Endpoint Management 19.10.0
Après avoir inscrit un nouvel appareil ou réinscrit un ancien appareil, un message d'erreur s'affiche par intermittence sur Gérer > Appareils.
Lorsque vous sélectionnez un appareil Chrome ou Workspace hub dans Gérer > Appareils > Appareils inscrits, puis cliquez sur Modifier, le message suivant apparaît :
A configuration error occurred. Please try again. Ce message apparaît également lorsque vous survolez ces appareils dans la liste des appareils et cliquez sur Afficher plus. Dans les deux cas, cliquez sur OK pour continuer.
Citrix Endpoint Management 19.9.1
-
Prise en charge de la gestion du chiffrement pour iOS et Android. Remarque : Cette fonctionnalité est obsolète depuis mars 2021. Au lieu de cela, Citrix Endpoint Management utilise le chiffrement des appareils fourni par les plateformes iOS et Android. Citrix Endpoint Management complète le chiffrement basé sur la plateforme avec des fonctionnalités telles que la vérification de la conformité, disponibles via le SDK Citrix MAM.
-
Prise en charge d'iPadOS. Citrix Endpoint Management prend en charge iPadOS 13.x. Les stratégies d'appareil pour iOS s'appliquent aux appareils exécutant iPadOS.
-
Gestion simplifiée des applications pour Android Enterprise. Vous n'avez plus besoin d'accéder à Google Play géré ou au portail Google Developer pour approuver ou publier des applications pour Citrix Endpoint Management. Par conséquent, l'approbation et la publication des applications prennent environ 10 minutes au lieu de plusieurs heures.
-
Approuver les applications Android Enterprise pour le Public App Store dans la console Citrix Endpoint Management. Vous pouvez désormais approuver les applications du Google Play Store géré sans quitter la console Citrix Endpoint Management. Après avoir saisi un nom d'application dans le champ de recherche, l'interface utilisateur du Google Play Store géré s'ouvre avec les instructions pour approuver et enregistrer l'application. Votre application apparaît ensuite dans les résultats, ce qui vous permet de configurer ses détails. Consultez Ajouter une application du magasin d'applications public.
-
Approuver les applications MDX pour Android Enterprise dans la console Citrix Endpoint Management. Vous pouvez désormais approuver les applications du Google Play Store géré pour Android Enterprise sans quitter la console Citrix Endpoint Management. Après avoir téléchargé un fichier MDX, l'interface utilisateur du Google Play Store géré s'ouvre avec les instructions pour approuver et enregistrer l'application. Consultez Ajouter une application MDX.
-
Publier des applications d'entreprise pour Android Enterprise dans la console Citrix Endpoint Management. Vous n'avez plus besoin de vous inscrire à un compte développeur Google Play lorsque vous ajoutez une application privée Android Enterprise. La console Citrix Endpoint Management ouvre une interface utilisateur du Google Play Store géré pour que vous puissiez télécharger et publier le fichier APK. Consultez Ajouter une application d'entreprise.
-
-
Plus de fonctionnalités de gestion des certificats pour les appareils Android Enterprise en mode profil de travail ou en mode entièrement géré. En plus d'installer des autorités de certification dans le keystore géré, vous pouvez désormais gérer les fonctionnalités suivantes :
-
Configurer les certificats utilisés par des applications gérées spécifiques. La stratégie d'appareil Informations d'identification pour Android Enterprise inclut désormais le paramètre Applications à utiliser les certificats. Vous pouvez spécifier les applications qui utiliseront les certificats utilisateur émis par le fournisseur d'informations d'identification sélectionné dans cette stratégie. Les applications se voient accorder un accès silencieux aux certificats pendant l'exécution. Pour utiliser les certificats pour toutes les applications, laissez la liste des applications vide. Consultez Stratégie d'appareil Informations d'identification.
-
Supprimer silencieusement les certificats du keystore géré ou désinstaller tous les certificats d'autorité de certification non-système. Consultez Stratégie d'appareil Informations d'identification.
-
Empêcher les utilisateurs de modifier les informations d'identification stockées dans le keystore géré. La stratégie d'appareil Restrictions pour Android Enterprise inclut désormais le paramètre Autoriser l'utilisateur à configurer les informations d'identification de l'utilisateur. Par défaut, ce paramètre est défini sur Activé. Consultez Stratégie d'appareil Restrictions.
-
-
Stratégie d'appareil Localisation désormais disponible pour Android Enterprise. Vous pouvez définir les paramètres de localisation pour les appareils Android Enterprise gérés ou exécutés en mode profil géré. Le suivi de localisation Android nécessite Android 8.5 et versions ultérieures. Consultez Stratégie d'appareil Localisation.
-
Accès facile aux clés de récupération BitLocker. Si un utilisateur perd sa clé de récupération BitLocker, déverrouiller son appareil peut être un défi. Citrix Endpoint Management affiche désormais la clé de récupération BitLocker pour les ordinateurs de bureau et les tablettes Windows sous les détails de l'appareil. Consultez Clé de récupération BitLocker.
Problèmes résolus dans Citrix Endpoint Management 19.9.1
Après avoir ajouté une propriété personnalisée avec un caractère spécial, les administrateurs ne peuvent pas accéder à la page Appareils de la console XenMobile®.
Sur macOS, les applications d'entreprise déployées depuis Citrix Endpoint Management restent en attente. Ce problème tiers est le bogue Apple n°50311461 et est corrigé dans macOS 10.14.4.
Le rôle RBAC
Tier 2 techs ne peut pas créer d'invitations d'inscription pour un groupe d'utilisateurs de plus de 2000 utilisateurs. Seuls les utilisateurs disposant de droits d'administrateur complets peuvent créer les invitations.
Sur les appareils iOS, les administrateurs peuvent perdre la capacité d'envoyer une commande de « déverrouillage d'appareil » aux appareils protégés par code d'accès après la mise à niveau de l'appareil vers iOS 13.1.x. Pour résoudre ce problème, consultez
https://support.citrix.com/article/CTX262076.
Citrix Endpoint Management 19.9.0
-
Gérer les fonctionnalités du verrouillage d'écran pour les profils de travail Android Enterprise et les appareils entièrement gérés. Le verrouillage d'écran Android gère les écrans de verrouillage de l'appareil et du défi professionnel. Utilisez la stratégie d'appareil Gestion du verrouillage d'écran pour contrôler :
-
Gestion du verrouillage d'écran sur les appareils avec profil de travail. Vous pouvez spécifier les fonctionnalités disponibles pour les utilisateurs avant qu'ils ne déverrouillent le verrouillage d'écran de l'appareil et le verrouillage d'écran du défi professionnel. Par exemple, par défaut, les utilisateurs peuvent utiliser le déverrouillage par empreinte digitale et afficher les notifications non masquées sur l'écran de verrouillage.
-
Gestion du verrouillage d'écran sur les appareils entièrement gérés et dédiés. Vous pouvez spécifier les fonctionnalités disponibles, telles que les agents de confiance et la caméra sécurisée, avant qu'ils ne déverrouillent l'écran de verrouillage. Ou, vous pouvez choisir de désactiver toutes les fonctionnalités de verrouillage d'écran.
-
-
Réinitialisation du mot de passe du conteneur Samsung Knox. L'action de sécurité Réinitialisation du mot de passe du conteneur n'est plus disponible pour les appareils Android Enterprise Samsung Knox. Utilisez l'action de sécurité Verrouillage du conteneur pour réinitialiser les mots de passe des conteneurs Samsung Knox. L'action de sécurité Réinitialisation du mot de passe du conteneur est toujours disponible pour les appareils Samsung en mode administrateur d'appareil.
-
Configurer la piste de produit pour vos applications Android Enterprise. Lorsque vous ajoutez une application du magasin public ou une application MDX pour Android Enterprise, configurez la piste de produit que vous souhaitez déployer sur les appareils des utilisateurs. Par exemple, si vous avez une piste conçue pour les tests, vous pouvez la sélectionner et l'attribuer à un groupe de mise à disposition spécifique. Pour en savoir plus sur le déploiement de votre version, consultez le Centre d'aide de Google Play. Pour plus d'informations sur la configuration de la piste de produit, consultez Ajouter une application MDX ou Ajouter une application du magasin public.
-
Stratégie de configuration GPO Windows activée automatiquement. La stratégie de configuration GPO Windows s'active automatiquement si vous provisionnez un site Citrix Workspace Environment Management dans Citrix Cloud. Pour plus d'informations, consultez la stratégie d'appareil Configuration GPO Windows.
-
Appareils gérés par la gestion des appareils mobiles (MDM) et la gestion de l'environnement de travail (WEM) fusionnés dans la console. Si un appareil est géré à la fois par MDM et WEM, il s'affiche désormais comme un seul appareil dans la console Citrix Endpoint Management. L'étiquette de l'appareil dans la console est MDM, WEM. Auparavant, l'appareil s'affichait comme deux appareils différents. Vous pouvez également supprimer les appareils gérés par MDM et WEM dès maintenant.
Problèmes résolus dans Citrix Endpoint Management 19.9.0
Après le déploiement de la stratégie d'appareil Accès aux applications, les appareils non conformes ne déclenchent pas l'action configurée.
Vous ne pouvez pas configurer les informations d'identification d'administrateur Google Workspace pour les appareils Chrome OS.
Citrix Endpoint Management 19.8.0
-
Pour les clients existants : Accès au port restreint à la console Citrix Endpoint Management et au portail d'auto-assistance :Pour les clients qui ont été intégrés avant Citrix Endpoint Management 19.8.0 (August 1, 2019) :
-
Vous pouvez exiger que les administrateurs se connectent à la console Citrix Cloud pour un accès SSO à la console Citrix Endpoint Management. Citrix recommande fortement que tout accès à la console se fasse via Citrix Cloud.Définissez la nouvelle propriété de serveur
enable.cloud.console.ssosur True, ce qui signifie que vous ne pouvez pas accéder directement à la console Citrix Endpoint Management. Les tentatives d'accès direct à la console Citrix Endpoint Management sur le port 4443 entraînent une erreur 500. -
L'accès au portail d'auto-assistance est disponible uniquement via le port 443. Les tentatives d'accès via le port 4443 entraînent désormais un message « Accès refusé ».
-
-
Pour les clients qui ont été intégrés à partir de Citrix Endpoint Management 19.8.0 (August 1, 2019) :
-
Les nouveaux clients se connectent à la console Citrix Cloud pour un accès SSO à la console Citrix Endpoint Management.
-
L'accès au portail d'auto-assistance nécessite une modification de la propriété du serveur. Par défaut, les nouveaux clients ne peuvent pas accéder au portail d'auto-assistance.Pour donner à vos utilisateurs l'accès au portail d'auto-assistance, mettez à jour
shp.console.enablesur True.
-
Problèmes résolus dans Citrix Endpoint Management 19.8.0
Lors de l'importation d'un certificat d'autorité de certification, la console n'affiche pas de certificat mis à jour ou nouveau sous Entités PKI.
Citrix Endpoint Management 19.7.1
-
Accédez à toutes les applications Google Play dans le magasin Google Play géré. La propriété de serveur Accéder à toutes les applications dans le magasin Google Play géré rend toutes les applications du magasin Google Play public accessibles depuis le magasin Google Play géré. La définition de cette propriété sur true autorise les applications du magasin Google Play public pour tous les utilisateurs Android Enterprise. Les administrateurs peuvent ensuite utiliser la stratégie de périphérique Restrictions pour contrôler l’accès à ces applications.
-
Activez les applications système sur les appareils Android Enterprise. Pour permettre aux utilisateurs d’exécuter des applications système préinstallées en mode profil de travail Android Enterprise ou en mode entièrement géré, configurez la stratégie de périphérique Restrictions. Cette configuration accorde à l’utilisateur l’accès aux applications par défaut de l’appareil, telles que l’appareil photo, la galerie et d’autres. Pour restreindre l’accès à une application particulière, définissez les autorisations d’application à l’aide de la stratégie d’autorisations d’application.
Problèmes résolus dans Citrix Endpoint Management 19.7.1
Lors de la tentative de mise à jour d’une application iOS publique à l’aide de la console Citrix Endpoint Management, une erreur de configuration s’affiche.
Citrix Endpoint Management 19.6.1
-
La stratégie de périphérique de localisation permet désormais le suivi des appareils pour Android. Vous pouvez désormais activer le suivi des appareils pour interroger des appareils spécifiques à une fréquence que vous définissez. Vous pouvez utiliser cette stratégie pour suivre le personnel de livraison afin d’obtenir des estimations de livraison plus précises, suivre les appareils perdus ou volés, ou appliquer des limites géographiques. Pour plus d’informations, consultez Stratégie de périphérique de localisation.
Problèmes résolus dans Citrix Endpoint Management 19.6.1
Les icônes d’application ne s’affichent pas dans la console Citrix Endpoint Management pour les applications qui ont été téléchargées automatiquement.
Une fois la période définie dans la propriété de serveur
bulk.enrollment.fetchRosterInfoDelay terminée et qu’un appareil Apple School Manager se synchronise avec le serveur : le compte utilisateur Apple School Manager est supprimé du serveur et l’appareil passe à un état anonyme.
Citrix Endpoint Management 19.6.0
-
Mises à jour automatiques pour les applications d'achat en volume Apple. Lorsque vous ajoutez un compte d'achat en volume (Paramètres > Paramètres iOS), vous pouvez désormais activer les mises à jour automatiques pour toutes les applications iOS. Consultez le paramètre Mise à jour automatique des applications dans Achats en volume Apple.
Problèmes résolus dans Citrix Endpoint Management 19.6.0
L'erreur suivante s'affiche lors de l'ajout d'une clé de registre à une stratégie Windows Embedded Compact si la longueur de la valeur de registre dépasse 2048 caractères :
Console error: could not execute statement; SQL [n/a]; nested exception is org.hibernate.exception.DataException: could not execute statement.
Lors de l'installation du profil sur un appareil iOS, « Non vérifié » apparaît dans les informations du profil.
Lorsqu'un utilisateur Azure AD se connecte à certains appareils Windows 10 joints à Azure AD configurés en tant que bornes, le mode borne ne s'active pas. Ce problème ne se produit pas si vous saisissez le nom d'utilisateur Azure AD au format
azuread\user. Pour plus d'informations, consultez Stratégie de l'appareil borne.
Citrix Endpoint Management 19.5.0
-
Modification du flux de travail d'inscription MDM iOS. Pour améliorer la sécurité de la plate-forme en réduisant les installations de profils trompeuses, Apple a publié un nouveau flux de travail pour l'inscription manuelle des appareils dans MDM. Ce nouveau flux de travail affecte toutes les solutions MDM, y compris Citrix Endpoint Management.Il n'y a aucun changement pour l'inscription MDM aux serveurs attribués dans Apple Business Manager ou Apple School Manager. Les modifications du flux de travail ne concernent que l'inscription manuelle dans MDM.Citrix a également simplifié l'inscription. Auparavant, les utilisateurs d'appareils iOS recevaient deux invites lors de l'inscription : une invite pour l'autorité de certification racine et une invite pour le certificat d'appareil MDM. Citrix a installé l'autorité de certification racine pour la flexibilité d'utilisation de certificats non signés et signés. Étant donné que tous les déploiements Citrix Cloud utilisent des certificats approuvés, l'autorité de certification racine n'est plus nécessaire.Les utilisateurs d'appareils iOS ne reçoivent que l'invite de certificat d'appareil MDM lors de l'inscription. Cette invite est intitulée « XenMobile Profile Service ».Pour prendre en charge ce changement, Citrix a modifié la valeur de la propriété du serveur,
ios.mdm.enrollment.installRootCaIfRequired, enfalse. Une fenêtre Safari s'ouvre pendant l'inscription MDM pour simplifier l'installation du profil pour les utilisateurs. Pour plus d'informations, consultez Inscrire des appareils iOS et la vidéo YouTube suivante :
-
Modifications pour les nouveaux clients de Citrix Endpoint Management :
-
Déploiement de l'expérience Workspace. Vous pouvez créer un groupe de mise à disposition distinct, nommé Workspace, pour commencer à déployer l'expérience Workspace sur de nouveaux appareils. En utilisant le groupe de mise à disposition Workspace, vous pouvez fournir l'expérience Workspace à un petit groupe sans perturber tous les utilisateurs.
-
Stratégies et applications préconfigurées pour les nouveaux clients de Citrix Endpoint Management 19.5.0. Si vous commencez à utiliser Citrix Endpoint Management 19.5.0 ou une version ultérieure, nous préconfigurons quelques stratégies d'appareil et applications de productivité mobiles. Cette configuration vous permet de déployer immédiatement des fonctionnalités de base pour les utilisateurs d'appareils. Consultez Stratégies d'appareil par défaut et applications de productivité mobiles.
-
-
Stratégie d'appareil Knox Platform for Enterprise pour Android Enterprise (Obsolète). Vous pouvez désormais saisir les clés de licence KPE Premium et Standard pour les appareils Android Enterprise exécutant Knox version 3.0 ou ultérieure.
-
Stratégie d'appareil de session publique pour Chrome OS. Vous pouvez désormais configurer les appareils Chrome OS pour prendre en charge les sessions invité. Pour plus d'informations sur la configuration de cette stratégie, consultez Stratégie d'appareil de session publique.
-
Modifications des autorisations RBAC. L'autorisation RBAC Ajouter/Supprimer des utilisateurs locaux est désormais divisée en deux autorisations : Ajouter des utilisateurs locaux et Supprimer des utilisateurs locaux.
Problèmes résolus dans Citrix Endpoint Management 19.5.0
Citrix Endpoint Management 19.4.1
-
Grâce à l'intégration de Workspace Environment Management (WEM) avec Citrix Endpoint Management, vous pouvez gérer tous les appareils Windows joints à un domaine pris en charge. Cette intégration offre les avantages et fonctionnalités suivants :
-
Avec WEM seul, les déploiements MDM ne sont pas possibles. Avec Citrix Endpoint Management seul, vous êtes limité à la gestion des appareils Windows 10. En intégrant les deux produits :
-
WEM peut accéder aux fonctionnalités MDM
-
Vous pouvez gérer un plus large éventail de systèmes d'exploitation Windows via Citrix Endpoint Management
-
-
Cette gestion prend la forme de la configuration de GPO Windows. Actuellement, les administrateurs importent un fichier ADMX dans Citrix Endpoint Management et le déploient sur les ordinateurs de bureau et tablettes Windows 10 pour configurer des applications spécifiques. À l'aide de la stratégie d'appareil de configuration GPO Windows, vous pouvez configurer des GPO et transmettre les modifications au service WEM. L'agent WEM applique ensuite les GPO aux appareils et à leurs applications.
-
La gestion MDM n'est pas une exigence pour l'intégration de WEM. Tout appareil pris en charge par WEM peut recevoir des configurations GPO, même si Citrix Endpoint Management ne prend pas en charge cet appareil nativement.
-
Pour une liste des appareils pris en charge, consultez Configuration système requise.
-
Les appareils qui reçoivent la stratégie d'appareil de configuration GPO Windows s'exécutent dans un nouveau mode Citrix Endpoint Management appelé WEM. Dans la liste des appareils inscrits Gérer > Appareils, la colonne Mode pour les appareils gérés par WEM affiche WEM.
Pour plus d'informations, consultez Stratégie d'appareil de configuration GPO Windows. -
-
La livraison d'applications d'entreprise via CDN est désormais la valeur par défaut pour les nouveaux clients multi-locataires de Citrix Endpoint Management 19.4.1. Si vous êtes un nouveau client dans la région Asie-Pacifique, contactez votre représentant du support Citrix pour activer la livraison CDN. Dans toutes les régions, les clients existants qui souhaitent livrer des applications d'entreprise à l'aide de CDN doivent recharger les applications existantes après avoir activé la fonctionnalité. Consultez Livrer des applications d'entreprise à partir du CDN Citrix.
-
Prise en charge des applications Web et SaaS et des liens Web pour Android Enterprise. Citrix Endpoint Management prend désormais en charge la livraison de liens pour les applications Web ou SaaS et les liens Web aux appareils Android Enterprise. Les applications Web et SaaS et les liens Web sont ajoutés pour Android Enterprise de la même manière qu'ils sont ajoutés pour d'autres plates-formes. Consultez Ajouter une application Web ou SaaS et Ajouter un lien Web.
-
Plus de restrictions pour les appareils Chrome OS :
-
Afficher les instructions sur les appareils désactivés. Vous pouvez désormais ajouter un message personnalisé à afficher sur les appareils Chrome OS désactivés.
-
Autoriser les utilisateurs à installer des extensions, des applications et des thèmes spécifiques. Saisissez la liste des URL pour autoriser le téléchargement à partir de ces sources.
Pour plus d'informations, consultez Paramètres Chrome OS. -
Problèmes résolus dans Citrix Endpoint Management 19.4.1
Sur les appareils Android Enterprise, les types d'applications suivants peuvent ne pas apparaître dans Citrix Secure Hub : les applications de l'App Store public configurées dans la plate-forme Google Play et les applications d'entreprise configurées dans la plate-forme Android.
Citrix Endpoint Management 19.3.1
Problèmes résolus dans Citrix Endpoint Management 19.3.1
Si vous avez déployé une stratégie d'appareil de Store pour les appareils Windows 10 Desktop et Tablet avant la version 19.3.1 : Lorsqu'un utilisateur clique sur le lien du Windows Store dans le menu Démarrer, un message s'affiche : « 500 Internal Server Error » ou « HTTP Status 404 - Either you've reached an old URL or this device isn't registered ». Pour résoudre ce problème, vous devez recréer et déployer votre stratégie d'appareil de Store.
Si un groupe d'utilisateurs Active Directory est affecté à une autorisation de rôle RBAC, vous ne pouvez pas supprimer la configuration LDAP qui contient ce groupe d'utilisateurs. Pour contourner ce problème, si vous désaffectez le groupe Active Directory correspondant du RBAC, vous pouvez supprimer le domaine.
Citrix Endpoint Management 19.3.0
-
Prise en charge de Samsung Knox pour l'unification des stratégies Android Enterprise. Pour les appareils Android Enterprise exécutant Samsung Knox 3.0 ou version ultérieure et Android 8.0 ou version ultérieure : Knox et Android Enterprise sont combinés en une solution unifiée de gestion des appareils et des profils. Configurez les paramètres Knox sur la page Android Enterprise des stratégies d'appareil suivantes :
-
Stratégie d'appareil de mise à jour du système d'exploitation. Contrôlez les mises à jour FOTA de Samsung Enterprise. Consultez Stratégie d'appareil de mise à jour du système d'exploitation.
-
Stratégie d'appareil de code d'accès. Consultez Stratégie d'appareil de code d'accès.
-
Stratégie d'appareil de restrictions. Consultez Stratégie d'appareil de restrictions.
-
Stratégie d'appareil de clé de licence Samsung MDM (Obsolète). Configurez la clé de licence Knox.
-
-
Stratégie d'appareil d'inventaire d'applications pour Android Enterprise. Vous pouvez désormais collecter un inventaire des applications Android Enterprise sur les appareils gérés. Pour plus d'informations, consultez Stratégie d'appareil d'inventaire d'applications.
-
Stratégie d'appareil de fichiers pour Android Enterprise. Vous pouvez désormais ajouter des fichiers de script à Citrix Endpoint Management pour exécuter des fonctions sur les appareils Android Enterprise. Consultez Stratégie d'appareil de fichiers.
-
Verrouiller et réinitialiser le mot de passe pour Android Enterprise. Citrix Endpoint Management prend désormais en charge l'action de sécurité Verrouiller et réinitialiser le mot de passe pour les appareils Android Enterprise inscrits en mode profil de travail exécutant Android 8.0 ou version ultérieure. Consultez Actions de sécurité.
-
Prise en charge d'Azure Active Directory dans un kiosque sur les appareils de bureau et tablettes Windows 10. Vous pouvez désormais ajouter des appareils Azure AD joints à un domaine en mode Kiosque. Voir Stratégie d'appareil en mode kiosque.
-
Pour les clients Citrix Endpoint Management avec l'expérience d'espace de travail activée : Citrix Endpoint Management prend en charge l'authentification fédérée via l'application Citrix Workspace sur iOS et Android. Cette fonctionnalité ne prend pas en charge Azure Active Directory. Pour plus d'informations, consultez Choisir ou modifier les méthodes d'authentification.
-
Modification de l'API REST publique. L'API publique Citrix Endpoint Management pour les services REST inclut désormais une API permettant de modifier les détails de la plateforme à l'intérieur du conteneur pour les applications MDX. Voir « Section 3.15.2.4 Mettre à jour les détails de la plateforme à l'intérieur du conteneur pour les applications MDX » dans le PDF, API publique pour les services REST.
Problèmes résolus dans Citrix Endpoint Management 19.3.0
Le verrouillage à distance des appareils Android Enterprise entièrement gérés à l'aide de l'action de sécurité Verrouiller avec code d'accès peut échouer sans vous avertir de l'échec. Pour vous assurer qu'un appareil est verrouillé, définissez Verrouiller avec code d'accès deux fois. L'appareil se verrouille avec le deuxième code d'accès que vous avez défini.
Si l'entreprise est supprimée de Managed Google Play et mise à jour sur le serveur Citrix Endpoint Management, les appareils Android Enterprise ne peuvent parfois pas s'inscrire.
Pour l'intégration de Citrix Endpoint Management avec Microsoft Endpoint Manager : Les modifications apportées au nom ou à la description d'une application du Store Intune ne sont pas enregistrées.
Obsolescence des versions de TLS
Pour améliorer la sécurité du service Citrix Endpoint Management, Citrix bloque désormais toute communication via Transport Layer Security (TLS) 1.0 et 1.1. En raison de l'affaiblissement de sa sécurité, le Conseil PCI déprécie TLS 1.0.
Impact de ce changement sur vous
Si vous utilisez la gestion des applications mobiles via un NetScaler Gateway (NetScaler Gateway) sur site, vous devez mettre à jour votre service d'équilibrage de charge pour activer TLS 1.2.
Les versions antérieures des connecteurs suivants ne prennent en charge que TLS 1.0 :
-
Connecteur Citrix Endpoint Management pour Exchange ActiveSync
-
Connecteur NetScaler Gateway pour Exchange ActiveSync
Mettez à niveau votre connecteur comme suit :
-
Si vous utilisez le connecteur Citrix Endpoint Management pour Exchange ActiveSync version 10.1.3 ou antérieure, mettez à niveau vers la version 10.1.4 ou ultérieure.
-
Si vous utilisez le connecteur NetScaler Gateway pour Exchange ActiveSync version 8.5.0 ou antérieure, mettez à niveau vers la version 8.5.1.11 ou ultérieure.
Que faire
Si vous utilisez un NetScaler Gateway sur site (NetScaler Gateway), activez TLS 1.2 sur votre service d’équilibrage de charge. Pour plus d’informations, consultez
<https://support.citrix.com/article/CTX247095>.
Pour télécharger l’un ou l’autre des connecteurs pour Exchange ActiveSync :
1.  Go to `<https://www.citrix.com/downloads>`.
 1.  Navigate to **Citrix Endpoint Management (and Citrix XenMobile Server) > XenMobile Server (on-premises) > Product Software > XenMobile Server 10 > Server Components**.
 1.  Locate the connector tile and then click **Download File**.
Citrix Endpoint Management 19.2.1
-
Exécutez plusieurs applications dans un kiosque sur des appareils Chrome. Vous pouvez désormais ajouter plusieurs applications à la stratégie Kiosque pour Chrome OS. Vous pouvez éventuellement démarrer automatiquement les applications lorsque l’utilisateur démarre l’appareil. Consultez la stratégie d’appareil Kiosque.
Citrix Endpoint Management 19.2.0
-
Distribuez des applications d’entreprise à partir d’un réseau de diffusion de contenu (CDN). Lorsqu’un utilisateur n’est pas situé à proximité d’un serveur Citrix Endpoint Management, la distribution d’applications d’entreprise peut prendre un certain temps. Pour des téléchargements d’applications plus rapides, vous pouvez à la place faire livrer les applications d’entreprise à partir d’emplacements de réseau de diffusion de contenu (CDN) dans le monde entier. La prise en charge du CDN pour les applications d’entreprise est disponible pour les applications iOS (inscription MDM ou MAM) et les applications Android (inscription MDM ou MAM). La prise en charge du CDN pour les applications d’entreprise n’est pas disponible pour les applications Windows. Pour commencer, consultez Distribuer des applications d’entreprise à partir du CDN Citrix.
-
Modification de l’inscription des appareils DEP pour Citrix Workspace. Si Citrix Endpoint Management est intégré à Citrix Workspace, l’application Citrix Workspace est incluse dans le package de déploiement DEP en tant qu’application requise. Cette fonctionnalité nécessite que vous configuriez les paramètres de votre compte DEP pour iOS avec les informations d’identification requises désactivées. Citrix Secure Hub invite les utilisateurs à inscrire l’appareil dans Citrix Workspace avant de l’inscrire dans Citrix Endpoint Management.
-
La propriété de serveur ios.mdm.enrollment.installRootCaIfRequired est maintenant définie sur false. Citrix Endpoint Management utilise une chaîne de certificats approuvée publiquement, il n'est donc pas nécessaire de pousser une autorité de certification racine vers les appareils. Par conséquent, les utilisateurs d'appareils iOS ne reçoivent plus d'invite pour installer une autorité de certification racine lors de l'inscription.
-
Les stratégies Réseau et Informations d'identification prennent désormais en charge Apple TV OS. De plus, vous pouvez maintenant configurer la stratégie de périphérique Sécurité AirPlay pour contrôler quels appareils peuvent se connecter aux appareils Apple TV. Pour plus d'informations, consultez les articles sur les stratégies de périphérique Réseau, Informations d'identification et Sécurité AirPlay.
-
Stratégie de périphérique Localisation désormais disponible pour Android Enterprise. Vous pouvez définir les paramètres de localisation pour les appareils Android Enterprise gérés ou exécutés en mode profil géré. Consultez Stratégie de périphérique Localisation.
-
Prise en charge améliorée d'Alexa for Business. Citrix Endpoint Management inclut désormais la prise en charge des conférences Alexa for Business, l'ajout de compétences Alexa à vos organisations et la modification de groupes de compétences. Consultez Alexa for Business.
-
Actions automatisées pour la stratégie d'agent Windows. À l'aide de la stratégie d'agent Windows, vous pouvez automatiser des actions à exécuter sur les ordinateurs de bureau et les tablettes Windows en fonction des valeurs de registre. Pour plus d'informations, consultez les articles sur la stratégie de périphérique Agent Windows et les Actions automatisées.
-
Pour Android Enterprise, l'option Aucune restriction pour les caractères requis dans un code secret est désormais obsolète. Les appareils Android Enterprise exécutant Android 7 ou version ultérieure ne prennent plus en charge un code secret créé sans restrictions de caractères. Si vous avez précédemment défini Caractères requis sur Aucune restriction, cette mise à jour modifie cette valeur en Chiffres uniquement. Ce changement n'affecte pas l'expérience de connexion actuelle de l'utilisateur. Pour plus d'informations, consultez Paramètres Android Enterprise.
Citrix Endpoint Management 19.1.2
-
Stratégie de périphérique Fichiers désormais disponible pour Android Enterprise. Vous pouvez ajouter des fichiers de script à Citrix Endpoint Management pour exécuter des fonctions sur les appareils Android Enterprise. Consultez Stratégie de périphérique Fichiers.
-
Configurer les paramètres de fuseau horaire pour les appareils Chrome OS. Vous pouvez maintenant sélectionner un fuseau horaire pour l'appareil Chrome et spécifier comment détecter le fuseau horaire. Pour plus d'informations, consultez Stratégie de périphérique Restrictions.
-
Les autorisations de groupe d'un administrateur RBAC restreignent désormais les informations utilisateur affichées sur les pages Utilisateurs et Invitations d'inscription. Auparavant, la console Citrix Endpoint Management incluait des informations pour tous les utilisateurs locaux et les utilisateurs de domaine sur les pages Gérer > Utilisateurs et Gérer > Invitations d'inscription.Pour spécifier les groupes d'utilisateurs qu'un administrateur RBAC est autorisé à afficher et à gérer, modifiez le rôle d'administrateur et spécifiez les groupes d'utilisateurs. Pour plus d'informations, consultez Configurer les rôles avec RBAC.
-
Lancer des applications tierces depuis l'application Citrix Workspace. Pour les clients ayant activé Citrix Workspace : avant de déployer de nouvelles applications auprès des utilisateurs, vous pouvez ajouter une liste d'URL séparées par des virgules pour lancer les applications depuis l'application Citrix Workspace. Pour plus d'informations, consultez Ajouter des applications.
Problèmes résolus dans Citrix Endpoint Management 19.1.2
Vous ne pouvez pas télécharger les versions d'APK des services Google Play ultérieures à 11.5.09 dans la console Citrix Endpoint Management.
La modification des applications Windows Desktop et Tablet dans Configurer > Applications > Magasin d'applications public entraîne le message suivant : "Échec de la recherche d'application". La recherche de ces applications entraîne le message suivant : "Erreur de connexion à l'URL du magasin d'applications Windows Desktop : Échec de la récupération des détails de l'application publique".