
S'authentifier à l'aide de différents domaines
Certaines organisations ont des politiques en place qui ne leur permettent pas de donner aux développeurs ou sous-traitants tiers l'accès aux ressources publiées dans un environnement de production. Cet article vous montre comment donner accès aux ressources publiées dans un environnement de test en vous authentifiant via Citrix Gateway avec un domaine. Vous pouvez ensuite utiliser un domaine différent pour vous authentifier auprès de StoreFront et du site Receiver pour Web. L'authentification via Citrix Gateway décrite dans cet article est prise en charge pour les utilisateurs se connectant via le site Receiver pour Web. Cette méthode d'authentification n'est pas prise en charge pour les utilisateurs des applications natives de bureau ou mobiles Citrix Receiver ou Citrix Workspace.
Configurer un environnement de test
Cet exemple utilise un domaine de production appelé production.com et un domaine de test appelé development.com.
Domaine production.com
Le domaine
production.com dans cet exemple est configuré comme suit :
-
Citrix Gateway avec une stratégie d'authentification LDAP
production.comconfigurée. -
L'authentification via la passerelle s'effectue à l'aide d'un compte et d'un mot de passe production\testuser1.
Domaine development.com
Le domaine
development.com dans cet exemple est configuré comme suit :
-
StoreFront, Citrix Virtual Apps and Desktops et les VDA se trouvent tous sur le domaine
development.com. -
L'authentification au site Citrix Receiver pour Web s'effectue à l'aide d'un compte et d'un mot de passe development\testuser1.
-
Il n'y a pas de relation de confiance entre les deux domaines.
Configurer un Citrix Gateway pour le magasin
Pour configurer un Citrix Gateway pour le magasin :
-
Sélectionnez Magasins dans le volet gauche de la console de gestion Citrix StoreFront, puis dans le volet Actions, cliquez sur Gérer les passerelles Citrix.
-
Dans l'écran Gérer les passerelles Citrix, cliquez sur Ajouter.
-
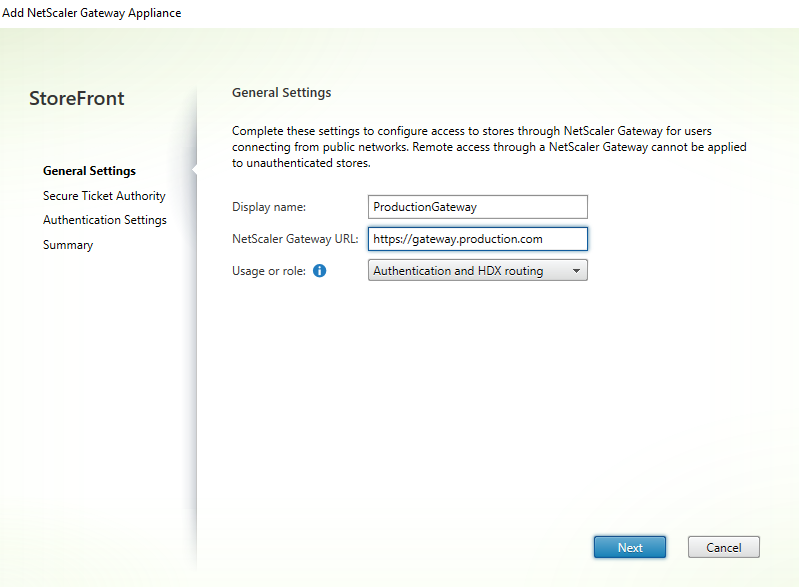
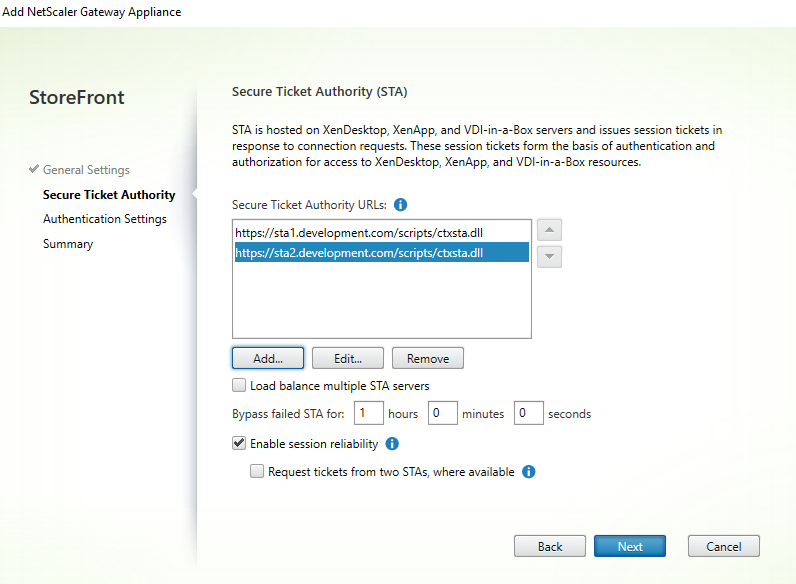
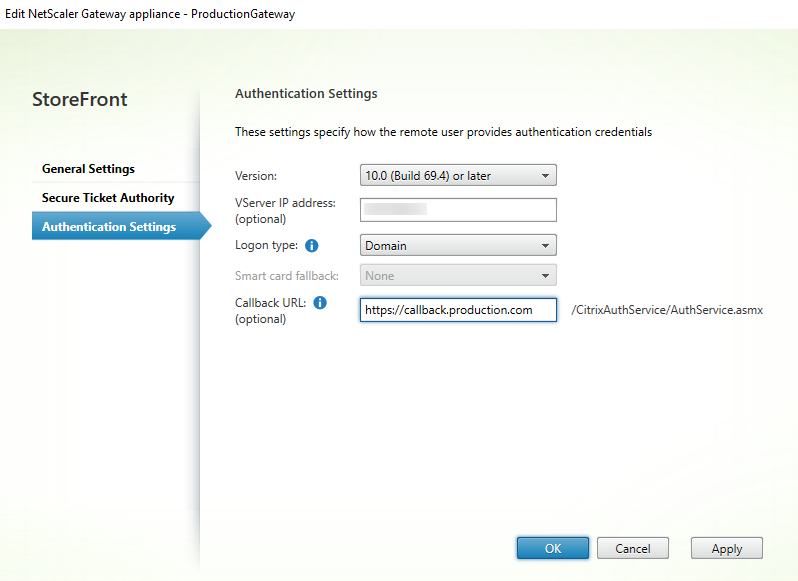
Effectuez les étapes Paramètres généraux, Secure Ticket Authority et Authentification.
Remarque :
Des redirecteurs conditionnels DNS peuvent devoir être ajoutés afin que les serveurs DNS utilisés sur les deux domaines puissent résoudre les noms de domaine complets (FQDN) sur l'autre domaine. L'appliance Citrix ADC doit pouvoir résoudre les FQDN du serveur STA sur le domaine
development.com à l'aide de son serveur DNS production.com. StoreFront doit également pouvoir résoudre l'URL de rappel sur le domaine production.com à l'aide de son serveur DNS development.com. Alternativement, un FQDN development.com peut être utilisé, qui se résout en l'adresse IP virtuelle (VIP) du serveur virtuel Citrix Gateway.
Activer l'authentification pass-through depuis Citrix Gateway
-
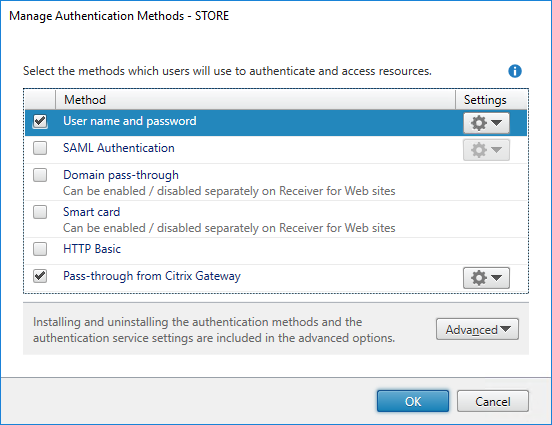
Sélectionnez Magasins dans le volet gauche de la console de gestion Citrix StoreFront, puis dans le volet Actions, cliquez sur Gérer les méthodes d'authentification.
-
Dans l'écran Gérer les méthodes d'authentification, sélectionnez Pass-through depuis Citrix Gateway.
-
Cliquez sur OK.
Configurer le magasin pour l'accès à distance à l'aide de la passerelle
-
Sélectionnez le nœud Magasins dans le volet gauche de la console de gestion Citrix StoreFront et, dans le volet des résultats, sélectionnez un magasin. Dans le volet Actions, cliquez sur Configurer les paramètres d'accès à distance.
-
Sélectionnez Activer l'accès à distance.
-
Assurez-vous d'avoir enregistré la passerelle Citrix avec votre magasin. Si vous n'enregistrez pas la passerelle Citrix, la billetterie STA ne fonctionnera pas.
Capture d'écran de la fenêtre Configurer les paramètres d'accès à distance(/en-us/storefront/2203-ltsr/media/configure-manage-stores/configure-remote-access-settings.png)
Désactiver la cohérence des jetons
-
Sélectionnez le nœud Magasins dans le volet gauche de la console de gestion Citrix StoreFront et, dans le volet des résultats, sélectionnez un magasin. Dans le volet Actions, cliquez sur Configurer les paramètres du magasin.
-
Sur la page Configurer les paramètres du magasin, sélectionnez Paramètres avancés.
-
Désactivez la case à cocher Exiger la cohérence des jetons. Pour plus d'informations, consultez Paramètres avancés du magasin.Capture d'écran du paramètre de cohérence des jetons requis dans les paramètres avancés(/en-us/storefront/2203-ltsr/media/configure-manage-stores/store-advanced-settings-token-consistency.png)
-
Cliquez sur OK.
Remarque :
Le paramètre Exiger la cohérence des jetons est sélectionné (activé) par défaut. Si vous désactivez ce paramètre, les fonctionnalités SmartAccess utilisées pour l'analyse des points de terminaison (EPA) de Citrix ADC cessent de fonctionner.
Désactiver le passthrough depuis Citrix Gateway pour le site Receiver pour Web
Important :
La désactivation du passthrough depuis Citrix Gateway empêche Receiver pour Web d'essayer d'utiliser les informations d'identification incorrectes du domaine
production.com transmises par l'appliance Citrix ADC. La désactivation du passthrough depuis Citrix Gateway entraîne l'affichage d'une invite à l'utilisateur par Receiver pour Web pour qu'il saisisse ses informations d'identification. Ces informations d'identification sont différentes de celles utilisées pour se connecter via Citrix Gateway.
-
Sélectionnez le nœud Magasins dans le volet gauche de la console de gestion Citrix StoreFront.
-
Sélectionnez le magasin que vous souhaitez modifier.
-
Dans le volet Actions, cliquez sur Gérer les sites Receiver pour Web.
-
Dans Méthodes d'authentification, désactivez Passthrough depuis Citrix Gateway.
-
Cliquez sur OK.Capture d'écran de la fenêtre Modifier le site Receiver pour Web, section Méthodes d'authentification(/en-us/storefront/2203-ltsr/media/integrate-with-citrix-gateway-and-citrix-adc/recr-for-web-site-authentication-methods.png)
Connectez-vous à Gateway à l'aide d'un utilisateur production.com et de ses informations d'identification
Pour tester, connectez-vous à Gateway en utilisant un utilisateur
production.com et des informations d'identification.
Capture d'écran de l'écran de connexion(/en-us/storefront/2203-ltsr/media/integrate-with-citrix-gateway-and-citrix-adc/log-on-to-gateway-production.png)
Après la connexion, l'utilisateur est invité à saisir les informations d'identification
development.com.
Capture d'écran du deuxième écran de connexion(/en-us/storefront/2203-ltsr/media/integrate-with-citrix-gateway-and-citrix-adc/recr-for-web-logon.png)
Ajouter une liste déroulante de domaines approuvés dans StoreFront (facultatif)
Ce paramètre est facultatif, mais il peut aider à empêcher l'utilisateur de saisir accidentellement le mauvais domaine pour s'authentifier via le Citrix Gateway.
Si le nom d'utilisateur est le même pour les deux domaines, il est plus probable de saisir le mauvais domaine. Les nouveaux utilisateurs peuvent également avoir l'habitude d'omettre le domaine lorsqu'ils se connectent via le Citrix Gateway. Les utilisateurs peuvent alors oublier de saisir domaine\nom d'utilisateur pour le second domaine lorsqu'ils sont invités à se connecter au site Receiver pour Web.
-
Sélectionnez Magasins dans le volet gauche de la console de gestion Citrix StoreFront, et dans le volet Actions, cliquez sur Gérer les méthodes d'authentification.
-
Sélectionnez la flèche déroulante à côté de Nom d'utilisateur et mot de passe.
-
Cliquez sur Ajouter pour ajouter
development.comen tant que domaine approuvé, et cochez la case Afficher la liste des domaines sur la page de connexion. -
Cliquez sur OK.
Capture d'écran de la fenêtre Configurer les domaines approuvés(/en-us/storefront/2203-ltsr/media/integrate-with-citrix-gateway-and-citrix-adc/configure-trusted-domains.png)
Capture d'écran de l'écran de connexion avec une liste déroulante de domaines(/en-us/storefront/2203-ltsr/media/integrate-with-citrix-gateway-and-citrix-adc/logon-with-trusted-domain.png)
Remarque :
La mise en cache des mots de passe du navigateur n'est pas recommandée dans ce scénario d'authentification. Si les utilisateurs ont des mots de passe différents pour les deux comptes de domaine distincts, la mise en cache des mots de passe peut entraîner une mauvaise expérience.
Stratégie d'action de session VPN sans client (CVPN) Citrix Gateway
-
Si l'authentification unique aux applications web est activée dans votre stratégie de session Citrix Gateway, les informations d'identification incorrectes envoyées par l'appliance Citrix ADC à Receiver pour Web sont ignorées car vous avez désactivé la méthode d'authentification Pass-through from Citrix Gateway sur le site Receiver pour Web. Receiver pour Web demande les informations d'identification, quelle que soit la valeur de cette option.
-
Le remplissage des entrées d'authentification unique dans les onglets Expérience client et Applications publiées de l'appliance Citrix ADC ne modifie pas le comportement décrit dans cet article.Capture d'écran de l'écran de stratégie NetScaler, onglet expérience client(/en-us/storefront/2203-ltsr/media/integrate-with-citrix-gateway-and-citrix-adc/netscaler-client-experience.png)Capture d'écran de l'écran de stratégie NetScaler, onglet applications publiées(/en-us/storefront/2203-ltsr/media/integrate-with-citrix-gateway-and-citrix-adc/netscaler-published-app.png)