アプリケーションへのアクセスを制御する
アプリケーションアクセス制御機能を使用すると、ルールを使用してアプリケーションへのアクセスを制御できます。この機能により、アプリケーションとイメージの管理を効率化できます。たとえば、異なる部門に同一のマシンを提供しながら、それぞれの固有のアプリケーション要件を満たすことができ、イメージの数を削減できます。
この記事では、アプリケーションアクセス制御を有効にし、制御ルールを構成するプロセスについて説明します。また、この機能を使用して仮想環境でのイメージ管理を簡素化する例も示します。
注:
この機能は、Active Directory (AD) 環境と非ドメイン参加 (NDJ) 環境の両方に適用されます。
概要
アプリケーションアクセス制御機能を使用すると、非表示ルールを構成することで、ユーザー、マシン、プロセスからアプリケーションを非表示にできます。
非表示ルールは次の2つの部分で構成されます。
-
非表示にするオブジェクト。 アプリケーションに対して非表示にしたいファイル、フォルダー、レジストリエントリ。
たとえば、アプリケーションを非表示にするには、ファイル、フォルダー、レジストリエントリなど、そのアプリケーションに関連付けられているすべてのオブジェクトを指定する必要があります。
-
割り当て。 アプリケーションを非表示にしたいユーザー、マシン、プロセス。
割り当ての種類
非表示ルールにおける割り当ては、プロセス、ユーザー、マシンの3つのカテゴリに分類されます。具体的な割り当ての種類は次のとおりです。
| カテゴリ | 種類 |
|---|---|
| プロセス | 任意のプロセス |
| ユーザー
|
|
| マシン
|
|
注:
- App access controlポリシーのコンテキストでは、OUはマシンのみのコンテナとして使用され、ユーザー用ではありません。その結果、OU割り当ては、OU内のマシンからのみアプリを非表示にし、OU内のユーザーからは非表示にしません。
- NDJマシンは、Citrix®が作成し、電源管理するマシンに限定されます。
隠蔽ルールに複数の割り当てが構成されている場合、以下の考慮事項に注意してください。
- これらの割り当てが同じカテゴリ(たとえば、ユーザー Aとユーザー グループ B)である場合、アプリケーションはこれらの割り当てで指定されたすべてのオブジェクト(ユーザー Aとユーザーグループ Bのすべてのユーザー)から隠蔽されます。
- これらの割り当てが異なるカテゴリ(たとえば、ユーザー Aとマシン X)である場合、アプリケーションはこれらのすべての割り当てで指定された条件が満たされたとき(ユーザー Aがマシン Xにサインインしたとき)に隠蔽されます。
- これらの割り当てがプロセス カテゴリである場合、アプリケーションはこれらの割り当てで指定されたすべてのプロセスから隠蔽されます。
注:
ルールに割り当てが構成されていない場合、ルールで指定されたアプリケーションは隠蔽されます。
ワークフロー
アプリケーションアクセス制御機能を使用すると、Profile Managementは、提供されたルールに基づいて、ユーザー、マシン、およびプロセスからアプリケーションを隠蔽できます。アプリケーションアクセス制御を実装するワークフローの概要は次のとおりです。
-
隠蔽ルールを作成および生成します。使用できるツールは2つあります。
- GUIベースのツール – WEM Tool Hub > アプリケーションアクセス制御用ルールジェネレーター
- PowerShellツール – Profile Managementインストールパッケージに含まれています。詳細については、「Rule Generatorを使用してルールを作成、管理、展開する」を参照してください。
-
GPOを使用して、環境内のマシンに隠蔽ルールを適用します。詳細については、「GPOを使用してアプリケーションアクセス制御を有効にする」を参照してください。
Rule Generatorを使用してルールを作成、管理、展開する
このセクションでは、PowerShellベースのRule Generatorを使用してルールを作成、管理、展開する方法について説明します。
開始する前に、ツールを実行するマシンが以下の要件を満たしていることを確認してください。
- Windows 10または11、あるいはWindows Server 2016、2019、または2022で動作します。
- (AD環境のみ) ユーザーとマシンと同じドメインにあります。
一般的な手順は次のとおりです。
- Windows PowerShell を管理者として実行します。
-
Profile Management インストールパッケージ内の \tool フォルダーにアクセスし、CPM_App_Access_Control_Config.ps1 を実行します。
注:
デフォルトでは、\tool フォルダーには CPM_App_Access_Control_Config.ps1 と CPM_App_Access_Control_Impl.ps1 の2つのファイルがあります。CPM_App_Access_Control_Config.ps1 は、正しく動作するために CPM_App_Access_Control_Impl.ps1 に依存しています。CPM_App_Access_Control_Impl.ps1 をフォルダーから移動しないでください。
- 画面の指示に従って、非表示ルールを作成、管理、生成します。
-
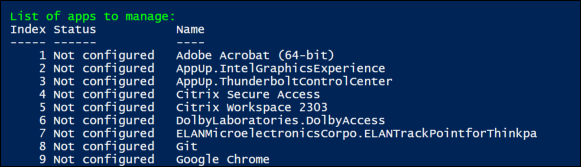
マシンにインストールされている各アプリケーションとその状態を表示します。
- 未構成。アプリケーションに対してルールは構成されていません。
- 構成済み。アプリケーションに対して1つ以上のルールが構成されていますが、それらのいずれもマシンには適用されていません。
- 構成済みで適用済み。アプリケーションに対して1つ以上のルールが構成されており、少なくとも1つのルールがマシンに適用されています。
-
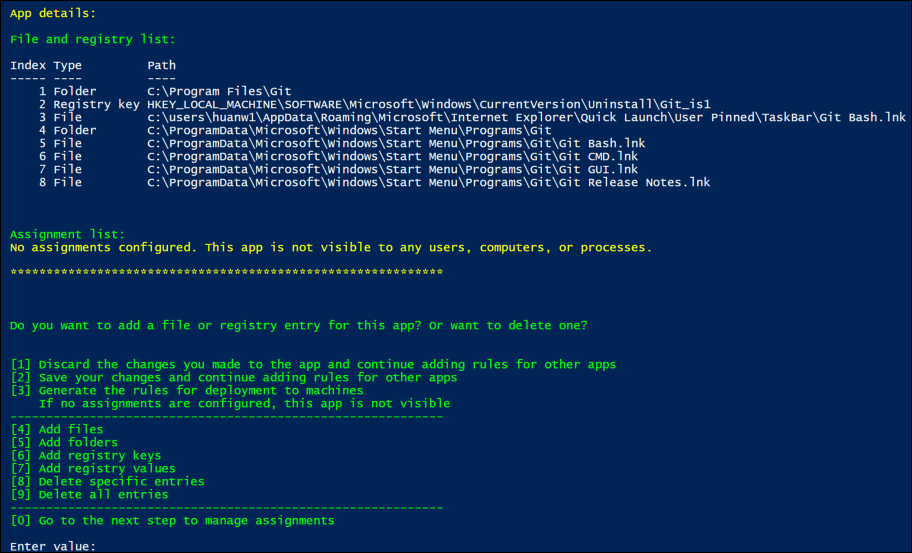
アプリケーションリストから、非表示にしたいアプリケーションをインデックスを入力して選択します。そのアプリケーションに関連付けられているすべてのファイル、フォルダー、およびレジストリエントリが表示されます。
-
選択したアプリケーションの追加のファイル、フォルダー、またはレジストリエントリを非表示にするには、対応するアクションタイプを選択し、その名前とパスを入力してオブジェクトを追加します。さらに追加するには、この手順を繰り返します。
考慮事項:
- パス内のシステム環境変数(%windir%など)はサポートされていますが、ユーザー環境変数(%appdata%など)はサポートされていません。
- ファイルとフォルダーでは、ワイルドカード
*と?がサポートされています。文字列に複数のアスタリスク(’*‘)がある場合、2つのアスタリスク間の文字は無視されます。たとえば、文字列c:\users\Finance*Manangement*では、文字*Management*は単一のアスタリスク(*)として扱われます。
注:
特定のファイル、フォルダー、およびレジストリエントリに関連付けることで、アプリケーションを手動で定義することもできます。
-
ルールの割り当てを構成します。詳細には、割り当てタイプを指定し、アプリケーションを非表示にする特定のオブジェクトを入力します。詳細については、次の表を参照してください。
割り当てを選択してください(/en-us/profile-management/2503/media/app-access-control-tool-add-assignment.png)
注:
ルールに割り当てを構成しない場合、ルールで指定されたアプリは非表示になります。
割り当てタイプ 説明 ADユーザー、ユーザーグループ、またはOU ADドメイン名を縦棒(|)で区切って入力します。 ADマシン DNSホスト名を縦棒 (|) で区切って入力します。 NDJマシンカタログ カタログ名を縦棒 (|) で区切って入力します。例: Machine_catalog_name1\|Machine_catalog_name2NDJマシン
WEM WebコンソールでAAD/NDJオブジェクトセレクターを使用してマシン名を収集し、それらの名前を縦棒 (|) で区切って入力します。例: Machine_name1\|Machine_name2。すべてのドメイン非参加マシンを追加するには、NDJ*と入力します。
NDJマシン名では、ワイルドカード*と?がサポートされています。
注: 文字列内に複数のアスタリスク (*) がある場合、2つのアスタリスク間の文字は無視されます。たとえば、文字列ResearchDep*Virtual*TeamMachine*では、文字*Virtual*は単一のアスタリスク (*) として扱われます。Azure ADユーザー WEM WebコンソールでAAD/NDJオブジェクトセレクターを使用してユーザーのSIDと名前を収集し、 sid1\name1\|sid2\name2の形式で入力します。例:/azuread/989c2938-6527-4133-bab1-f3860dd15098\Tester1\|/azuread/82bdde32-d5d9-4d64-b0ff-9876d4488d05\Tester2Azure ADグループ WEM WebコンソールでAAD/NDJオブジェクトセレクターを使用してグループのSIDと名前を収集し、 sid1\name1\|sid2\name2の形式で入力します。例:/azuread/989c2938-6527-4133-bab1-f3860dd15098\TestGroup1\|/azuread/82bdde32-d5d9-4d64-b0ff-9876d4488d05\TestGroup2注: 特定のユーザーまたはマシンを除外するには、識別子の前に EX>を追加します。特定のプロセスを除外するには、識別子の前に?を追加します。除外を割り当てられたグループから縦棒 (|) で区切ります。
-
- 他のアプリケーションの非表示ルールを作成するには、手順3を繰り返します。
- 設定したルールの生データを生成するために画面の指示に従い、将来の使用のために.txtファイルに保存します。
- ルールが期待どおりに機能するかどうかをテストするには、画面の指示に従って、それらをこのマシンまたはマシンのグループに展開します。
GPOを使用してアプリのアクセス制御を有効にする
非表示ルールを作成および生成した後、GPOを使用して環境内のマシンに適用できます。
GPOを使用して制御ルールをマシンに適用するには、次の手順に従います。
- グループポリシー管理エディターを開きます。
- ポリシー > 管理用テンプレート: ポリシー定義 (ADMX ファイル) > Citrix コンポーネント > プロファイル管理 > アプリのアクセス制御にアクセスします。
- アプリのアクセス制御をダブルクリックします。
- 表示されるポリシーウィンドウで、有効を選択します。
- 生成されたルールを保存した.txtファイルを開き、内容をコピーして、アプリのアクセス制御ルールフィールドに貼り付けます。
- ルールが
\r\nではなく\nで区切られていることを確認するために、ルールコンテンツを再確認してください。Windowsでは、コンテンツを貼り付けると\nが自動的に\r\nに変換され、エラーが発生する可能性があります。 - OKをクリックします。
この機能の構成の優先順位は次のとおりです。
- この設定がGPO、Studio、またはWEMを使用していない場合、.iniファイルの値が使用されます。
- この設定がどこにも構成されていない場合、この機能は無効になります。
例
このセクションでは、イメージのアプリアクセス制御を実装するための例を説明します。
要件
この例の要件は次のとおりです。
- 単一のイメージを使用して、営業、人事、エンジニアリング部門向けの仮想マシンを作成します。
- 次のアプリケーションへのアクセスを制御します。
- Microsoft Excel: 人事部門のユーザーには非表示。
- Visual Studio Code: 営業部門または人事部門のユーザーには非表示。
解決策
インストールされているアプリケーションへのアクセスを制御するために、Profile Managementをインストールします。
テンプレートマシンのインストール
イメージをキャプチャするためのテンプレートマシンをインストールします。手順は次のとおりです。
- 新しいマシンを、ユーザーおよびマシンと同じADドメインに参加させます。
- マシンに次のソフトウェアをインストールします。
- 必要に応じて、Windows 10または11、またはWindows Server 2016、2019、または2022
- Profile Management バージョン 2303 以降
- 必要なすべてのアプリケーション
非表示ルールを作成および生成する
-
テンプレートマシンで、ルールジェネレーターツールを使用して非表示ルールを作成および生成します。
- ルール1:人事部門のユーザーからMicrosoft Excelを非表示にする(アプリケーション:Microsoft Excel; 割り当て:人事ユーザーグループ)
- ルール2:営業部門または人事部門のユーザーからVisual Studio Codeを非表示にする(アプリケーション:Visual Studio Code; 割り当て:営業ユーザーグループおよび人事ユーザーグループ)
-
2つのルールの生データを生成し、.txtファイルに保存します。
ツールの使用方法の詳細については、「ルールジェネレーターを使用してルールを作成、生成、展開する」を参照してください。
これで、テンプレートマシンからイメージをキャプチャできます。
GPOを使用してアプリのアクセス制御を有効にする
仮想マシンが作成されたら、GPOを使用してアプリのアクセス制御を一元的に有効にし、生成されたルールをマシンに適用します。詳細については、「GPOを使用してアプリのアクセス制御を有効にする」を参照してください。
FSLogixからルールセットを移行する
ルールジェネレーターツールを使用して、FSLogixで構成されたルールセットをProfile Managementのアプリアクセス制御に移行できます。
注:
FSLogixで使用されている一部のルールタイプと割り当てタイプは、アプリのアクセス制御ではサポートされていません。環境を確認し、必要に応じて代替構成を検討してください。
FSLogixルールセットを移行するには:
-
Import > FSLogix Apps Rule Set をクリックして、移行を開始します。
-
Browse をクリックし、FSLogix Rule Editor を使用して保存された FSLogix ルール定義ファイルを見つけて、Open をクリックします。
注:
ルール定義ファイルとそれに関連付けられた割り当てファイルが同じフォルダーに保存されていることを確認してください。このツールは、サポートされているルールセットを割り当てとともに移行します。
-
移行が完了したら、詳細を確認します。
サポートされていないルールやデータがないか確認し、結果を検証します。移行後にルールを編集または追加できます。
-
Import をクリックして、プロセスを完了します。
移行されたルールはテスト可能になり、既存のルールとともに保存できます。