
Instalación fácil
La instalación fácil es compatible a partir de la versión 7.13 de Linux VDA. Esta función le ayuda a configurar un entorno de ejecución de Linux VDA mediante la instalación automática de los paquetes necesarios y la personalización de los archivos de configuración.
Usar la instalación fácil
Para usar esta función, haga lo siguiente:
-
Prepare la información de configuración y la máquina Linux.
-
Instale el paquete de Linux VDA.Vaya a la página de descarga de Citrix Virtual Apps and Desktops. Expanda la versión adecuada de Citrix Virtual Apps and Desktops y haga clic en Components para descargar el paquete de Linux VDA que coincida con su distribución de Linux.
-
Configure el entorno de ejecución para completar la instalación de Linux VDA.
Paso 1: Preparar la información de configuración y la máquina Linux
Recopile la siguiente información de configuración necesaria para la instalación fácil:
-
Nombre de host: nombre de host de la máquina en la que se va a instalar Linux VDA
-
Dirección IP del servidor de nombres de dominio
-
Dirección IP o nombre de cadena del servidor NTP
-
Nombre de dominio: el nombre NetBIOS del dominio
-
Nombre de dominio Kerberos: el nombre de dominio Kerberos
-
FQDN de dominio activo: nombre de dominio completo
Importante:
-
Para instalar el VDA de Linux, verificar que los repositorios se hayan agregado correctamente en la máquina Linux.
-
Para iniciar una sesión, verificar que el sistema X Window y los entornos de escritorio estén instalados.
Consideraciones
-
El nombre del grupo de trabajo, de forma predeterminada, es el nombre de dominio. Para personalizar el grupo de trabajo en su entorno, haga lo siguiente:a. Cree el archivo /tmp/ctxinstall.conf en la máquina VDA de Linux.b. Agregue la línea workgroup=\<your workgroup\> al archivo y guarde los cambios.
-
Centrify no admite la configuración DNS IPv6 pura. Se requiere al menos un servidor DNS que utilice IPv4 en /etc/resolv.conf para que
adclientencuentre los servicios de AD correctamente.Registro:ADSITE : Check that this machine's subnet is in a site known by AD : Failed
: This machine's subnet is not known by AD.
: We guess you should be in the site Site1.Este problema es exclusivo de Centrify y su configuración. Para resolver este problema, haga lo siguiente:a. Abra Herramientas administrativas en el controlador de dominio.b. Seleccione Sitios y servicios de Active Directory. c. Agregue una dirección de subred adecuada para Subredes. -
Para unir su VDA a una OU específica, haga lo siguiente:
-
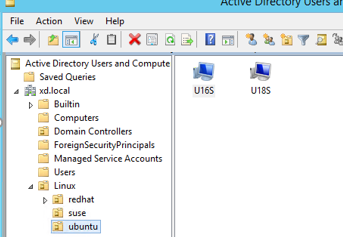
Asegúrese de que la OU específica exista en el controlador de dominio.Para ver un ejemplo de OU, consulte la siguiente captura de pantalla
-
Cree el archivo /tmp/ctxinstall.conf en el VDA.
-
Agregue la línea ou=\<your ou\> al archivo /tmp/ctxinstall.conf.Los valores de OU varían según los diferentes métodos de AD. Consulte la siguiente tabla.
OS Winbind SSSD Centrify PBIS RHEL 8 ou="OU=redhat,OU=Linux" ou="OU=redhat,OU=Linux" ou="XD.LOCAL/Linux/redhat" NO COMPATIBLE RHEL 7 ou="Linux/redhat" ou="Linux/redhat" ou="XD.LOCAL/Linux/redhat" ou="Linux/redhat" Ubuntu ou="Linux/ubuntu" ou="Linux/ubuntu" ou="XD.LOCAL/Linux/ubuntu" ou="Linux/ubuntu" SUSE 12.5 ou="Linux/suse" ou="Linux/suse" ou="XD.LOCAL/Linux/suse" NO COMPATIBLE Debian ou="Linux/debian" ou="Linux/debian" ou="XD.LOCAL/Linux/debian" ou="Linux/debian"
-
-
La instalación sencilla admite IPv6 puro a partir de Linux VDA 7.16. Se aplican las siguientes condiciones previas y limitaciones:
-
El repositorio de Linux debe estar configurado para garantizar que la máquina pueda descargar los paquetes necesarios a través de redes IPv6 puras.
-
Centrify no es compatible con redes IPv6 puras.
Nota:Si su red es IPv6 pura y toda su entrada está en formato IPv6 adecuado, el VDA se registra con el Delivery Controller™ a través de IPv6. Si su red tiene una configuración híbrida de IPv4 e IPv6, el tipo de la primera dirección IP de DNS determina si se utiliza IPv4 o IPv6 para el registro. -
-
Si elige Centrify como método para unirse a un dominio, el script ctxinstall.sh requiere el paquete Centrify. Hay dos formas de que ctxinstall.sh obtenga el paquete Centrify:
-
La instalación fácil ayuda a descargar el paquete Centrify de Internet automáticamente. A continuación, se muestran las URL para cada distribución:Para RHEL: wget
<http://edge.centrify.com/products/centrify-suite/2016-update-1/installers/centrify-suite-2016.1-rhel4-x86_64.tgz?_ga=1.178323680.558673738.1478847956>Para CentOS: wget<http://edge.centrify.com/products/centrify-suite/2016-update-1/installers/centrify-suite-2016.1-rhel4-x86_64.tgz?_ga=1.186648044.558673738.1478847956>SUSE: se utiliza wget<http://edge.centrify.com/products/centrify-suite/2016-update-1/installers/centrify-suite-2016.1-suse10-x86_64.tgz?_ga=1.10831088.558673738.1478847956>Ubuntu/Debian: se utiliza wget<https://downloads.centrify.com/products/infrastructure-services/19.9/centrify-infrastructure-services-19.9-deb8-x86_64.tgz?_ga=2.151462329.1042350071.1592881996-604509155.1572850145> -
Obtenga el paquete Centrify de un directorio local. Para designar el directorio del paquete Centrify, haga lo siguiente:a. Cree el archivo /tmp/ctxinstall.conf en el servidor VDA de Linux si no existe.b. Agregue la línea "centrifypkgpath=\<nombre de ruta\>" al archivo.Por ejemplo:
cat /tmp/ctxinstall.conf
 set “centrifypkgpath=/home/mydir”
 ls  -ls  /home/mydir
     9548 -r-xr-xr-x. 1 root root  9776688 May 13  2016 adcheck-rhel4-x86_64
     4140 -r--r--r--. 1 root root  4236714 Apr 21  2016 centrifyda-3.3.1-rhel4-x86_64.rpm
     33492 -r--r--r--. 1 root root 34292673 May 13  2016 centrifydc-5.3.1-rhel4-x86_64.rpm
     4 -rw-rw-r--. 1 root root     1168 Dec  1  2015 centrifydc-install.cfg
     756 -r--r--r--. 1 root root   770991 May 13  2016 centrifydc-ldapproxy-5.3.1-rhel4-x86_64.rpm
     268 -r--r--r--. 1 root root   271296 May 13  2016 centrifydc-nis-5.3.1-rhel4-x86_64.rpm
     1888 -r--r--r--. 1 root root  1930084 Apr 12  2016 centrifydc-openssh-7.2p2-5.3.1-rhel4-x86_64.rpm
     124 -rw-rw-r--. 1 root root   124543 Apr 19  2016 centrify-suite.cfg
     0 lrwxrwxrwx. 1 root root       10 Jul  9  2012 install-express.sh -> install.sh
     332 -r-xr-xr--. 1 root root   338292 Apr 10  2016 install.sh
     12 -r--r--r--. 1 root root    11166 Apr  9  2015 release-notes-agent-rhel4-x86_64.txt
     4 -r--r--r--. 1 root root     3732 Aug 24  2015 release-notes-da-rhel4-x86_64.txt
     4 -r--r--r--. 1 root root     2749 Apr  7  2015 release-notes-nis-rhel4-x86_64.txt
     12 -r--r--r--. 1 root root     9133 Mar 21  2016 release-notes-openssh-rhel4-x86_64.txt
-
-
Si elige PBIS como método para unirse a un dominio, el script ctxinstall.sh requiere el paquete PBIS. Hay dos formas de que ctxinstall.sh obtenga el paquete PBIS:
-
La instalación fácil ayuda a descargar el paquete PBIS de Internet automáticamente. A continuación, se muestran las URL para cada distribución:RHEL 7 o CentOS 7: wget
<https://github.com/BeyondTrust/pbis-open/releases/download/8.8.0/pbis-open-8.8.0.506.linux.x86_64.rpm.sh>Ubuntu o Debian: wget<https://github.com/BeyondTrust/pbis-open/releases/download/8.8.0/pbis-open-8.8.0.506.linux.x86_64.deb.sh> -
Obtenga una versión específica del paquete PBIS de Internet. Para ello, cambie la línea "pbisDownloadPath" en el archivo /opt/Citrix/VDA/sbin/ctxinstall.sh para designar la URL del paquete PBIS.Para ver un ejemplo, consulte la siguiente captura de pantalla:

-
Paso 2: Instalar el paquete de Linux VDA
Para configurar el entorno para Linux VDA, ejecute los siguientes comandos.
Para distribuciones RHEL y CentOS:
sudo yum -y localinstall <PATH>/<Linux VDA RPM>
Para distribuciones Ubuntu/Debian:
sudo dpkg -i <PATH>/<Linux VDA deb>
 sudo apt-get install -f
Nota:
Para instalar las dependencias necesarias para una distribución Debian, agregue la línea
deb http://deb.debian.org/debian/ oldstable main al archivo /etc/apt/sources.list.
Para distribuciones SUSE:
zypper -i install <PATH>/<Linux VDA RPM>
Paso 3: Configurar el entorno de ejecución para completar la instalación
Nota:
Antes de configurar el entorno de ejecución, asegúrese de que la configuración regional
en_US.UTF-8 esté instalada en su sistema operativo. Si la configuración regional no está disponible en su sistema operativo, ejecute el comando sudo locale-gen en_US.UTF-8. Para Debian, edite el archivo /etc/locale.gen descomentando la línea # en_US.UTF-8 UTF-8 y, a continuación, ejecute el comando sudo locale-gen.
Después de instalar el paquete de Linux VDA, configure el entorno de ejecución mediante el script ctxinstall.sh. Puede ejecutar el script en modo interactivo o en modo silencioso.
Nota:
La instalación fácil puede parecer que no responde mientras descarga .NET Core Runtime, que tiene un tamaño superior a 27 MB. Para ver el progreso de la descarga, consulte /var/log/ctxinstall.log.
Modo interactivo:
Para realizar una configuración manual, ejecute el siguiente comando y escriba el parámetro correspondiente en cada solicitud.
sudo /opt/Citrix/VDA/sbin/ctxinstall.sh
Modo silencioso:
Para usar la instalación fácil en modo silencioso, establezca las siguientes variables de entorno antes de ejecutar ctxinstall.sh.
-
CTX\_EASYINSTALL\_HOSTNAME=host-name – Indica el nombre de host del servidor Linux VDA.
-
CTX\_EASYINSTALL\_DNS=ip-address-of-dns – Dirección IP del DNS.
-
CTX\_EASYINSTALL\_NTPS=address-of-ntps – Dirección IP o nombre de cadena del servidor NTP.
-
CTX\_EASYINSTALL\_DOMAIN=domain-name – El nombre NetBIOS del dominio.
-
CTX\_EASYINSTALL\_REALM=realm-name – El nombre del reino Kerberos.
-
CTX\_EASYINSTALL\_FQDN=ad-fqdn-name
-
CTX\_EASYINSTALL\_ADINTEGRATIONWAY=winbind \| sssd \| centrify \| pbis – Indica el método de integración de Active Directory.
-
CTX\_EASYINSTALL\_USERNAME=domain-user-name – Indica el nombre del usuario de dominio; se utiliza para unirse al dominio.
-
CTX\_EASYINSTALL\_PASSWORD=password – Especifica la contraseña del usuario de dominio; se utiliza para unirse al dominio.
El script ctxsetup.sh utiliza las siguientes variables:
-
CTX\_XDL\_SUPPORT\_DDC\_AS\_CNAME=Y \| N – El Linux VDA admite la especificación de un nombre de Delivery Controller mediante un registro DNS CNAME.
-
CTX\_XDL\_DDC\_LIST=‘list-ddc-fqdns’ – El Linux VDA requiere una lista de nombres de dominio completos (FQDN) de Delivery Controller separados por espacios para registrarse en un Delivery Controller. Se debe especificar al menos un FQDN o CNAME.
-
CTX\_XDL\_VDA\_PORT=port-number – El Linux VDA se comunica con los Delivery Controllers a través de un puerto TCP/IP.
-
CTX\_XDL\_REGISTER\_SERVICE=Y \| N – Los servicios de Linux VDA se inician después del arranque de la máquina.
-
CTX\_XDL\_ADD\_FIREWALL\_RULES=Y \| N – Los servicios de Linux VDA requieren que se permitan las conexiones de red entrantes a través del firewall del sistema. Puede abrir automáticamente los puertos necesarios (puertos 80 y 1494 de forma predeterminada) en el firewall del sistema para el escritorio virtual de Linux.
-
CTX\_XDL\_HDX\_3D\_PRO=Y \| N – El Linux VDA admite HDX 3D Pro, un conjunto de tecnologías de aceleración de GPU diseñado para optimizar la virtualización de aplicaciones con gráficos enriquecidos. Si se selecciona HDX 3D Pro, el VDA se configura para el modo de escritorios VDI (sesión única), es decir, CTX\_XDL\_VDI\_MODE=Y.
-
CTX\_XDL\_VDI\_MODE=Y \| N – Si se debe configurar la máquina como un modelo de entrega de escritorio dedicado (VDI) o un modelo de entrega de escritorio compartido alojado. Para entornos HDX 3D Pro, establezca el valor en Y.
-
CTX\_XDL\_SITE\_NAME=dns-name – El Linux VDA detecta servidores LDAP a través de DNS. Para limitar los resultados de la búsqueda de DNS a un sitio local, especifique un nombre de sitio DNS. Si no es necesario, establézcalo en \<none\>.
-
CTX\_XDL\_LDAP\_LIST=‘list-ldap-servers’ – El Linux VDA consulta DNS para detectar servidores LDAP. Si DNS no puede proporcionar registros de servicio LDAP, puede proporcionar una lista de FQDN de LDAP separados por espacios con puertos LDAP. Por ejemplo, ad1.mycompany.com:389. Si no es necesario, establézcalo en \<none\>.
-
CTX\_XDL\_SEARCH\_BASE=search-base-set – El Linux VDA consulta LDAP a través de una base de búsqueda establecida en la raíz del dominio de Active Directory (por ejemplo, DC=mycompany,DC=com). Para mejorar el rendimiento de la búsqueda, puede especificar una base de búsqueda (por ejemplo, OU=VDI,DC=mycompany,DC=com). Si no es necesario, establézcalo en \<none\>.
-
CTX\_XDL\_FAS\_LIST=‘list-fas-servers’ – Los servidores de Federated Authentication Service (FAS) se configuran a través de la directiva de grupo de AD. El Linux VDA no admite la directiva de grupo de AD, pero puede proporcionar una lista de servidores FAS separados por punto y coma. La secuencia debe ser la misma que la configurada en la directiva de grupo de AD. Si se elimina alguna dirección de servidor, rellene su espacio en blanco con la cadena de texto \<none\> y no modifique el orden de las direcciones de los servidores.
-
CTX\_XDL\_DOTNET\_RUNTIME_PATH=path-to-install-dotnet-runtime – La ruta para instalar .NET Core Runtime 3.1 para admitir el nuevo servicio de agente de broker (
ctxvda). La ruta predeterminada es /usr/bin. -
CTX\_XDL\_START\_SERVICE=Y \| N – Si los servicios de Linux VDA se inician o no cuando se completa la configuración.
-
CTX\_XDL\_TELEMETRY\_SOCKET\_PORT – El puerto de socket para escuchar a Citrix Scout. El puerto predeterminado es 7503.
-
CTX\_XDL\_TELEMETRY\_PORT – El puerto para comunicarse con Citrix Scout. El puerto predeterminado es 7502.
Si no se establece ningún parámetro, la instalación revierte al modo interactivo, con una solicitud de entrada del usuario. Cuando todos los parámetros ya están configurados a través de las variables de entorno, el script ctxinstall.sh sigue solicitando al usuario la ruta para instalar .NET Core Runtime 3.1.
En modo silencioso, debe ejecutar los siguientes comandos para establecer las variables de entorno y, a continuación, ejecutar el script ctxinstall.sh.
export CTX_EASYINSTALL_HOSTNAME=host-name

 export CTX_EASYINSTALL_DNS=ip-address-of-dns

 export CTX_EASYINSTALL_NTPS=address-of-ntps

 export CTX_EASYINSTALL_DOMAIN=domain-name

 export CTX_EASYINSTALL_REALM=realm-name

 export CTX_EASYINSTALL_FQDN=ad-fqdn-name

 export CTX_EASYINSTALL_ADINTEGRATIONWAY=winbind | sssd | centrify | pbis

 export CTX_EASYINSTALL_USERNAME=domain-user-name

 export CTX_EASYINSTALL_PASSWORD=password

 export CTX_XDL_SUPPORT_DDC_AS_CNAME=Y | N

 export CTX_XDL_DDC_LIST=‘list-ddc-fqdns’

 export CTX_XDL_VDA_PORT=port-number

 export CTX_XDL_REGISTER_SERVICE=Y | N

 export CTX_XDL_ADD_FIREWALL_RULES=Y | N

 export CTX_XDL_HDX_3D_PRO=Y | N

 export CTX_XDL_VDI_MODE=Y | N

 export CTX_XDL_SITE_NAME=dns-site-name | '<none>'

 export CTX_XDL_LDAP_LIST=‘list-ldap-servers’ | '<none>'

 export CTX_XDL_SEARCH_BASE=search-base-set | '<none>'

 export CTX_XDL_FAS_LIST=‘list-fas-servers’ | '<none>'

 export CTX_XDL_DOTNET_RUNTIME_PATH=path-to-install-dotnet-runtime

 export CTX_XDL_TELEMETRY_SOCKET_PORT=port-number

 export CTX_XDL_TELEMETRY_PORT=port-number

 export CTX_XDL_START_SERVICE=Y | N

 sudo -E /opt/Citrix/VDA/sbin/ctxinstall.sh
Al ejecutar el comando sudo, escriba la opción -E para pasar las variables de entorno existentes al nuevo shell que crea. Le recomendamos que cree un archivo de script de shell a partir de los comandos anteriores con #\!/bin/bash como primera línea.
Alternativamente, puede especificar todos los parámetros utilizando un solo comando:
sudo CTX_XDL_SUPPORT_DDC_AS_CNAME=Y|N \

 CTX_XDL_DDC_LIST=‘list-ddc-fqdns’ \

 CTX_XDL_VDA_PORT=port-number \

 CTX_XDL_REGISTER_SERVICE=Y|N \

 CTX_XDL_ADD_FIREWALL_RULES=Y|N \

 CTX_XDL_AD_INTEGRATION=1|2|3|4 \

 CTX_XDL_HDX_3D_PRO=Y|N \

 CTX_XDL_VDI_MODE=Y|N \

 CTX_XDL_SITE_NAME=dns-name \

 CTX_XDL_LDAP_LIST=‘list-ldap-servers’ \

 CTX_XDL_SEARCH_BASE=search-base-set \

 CTX_XDL_FAS_LIST=‘list-fas-servers’ \

 CTX_XDL_DOTNET_RUNTIME_PATH=path-to-install-dotnet-runtime \

 CTX_XDL_TELEMETRY_SOCKET_PORT=port-number \

 CTX_XDL_TELEMETRY_PORT=port-number \

 CTX_XDL_START_SERVICE=Y|N \

 /opt/Citrix/VDA/sbin/ctxsetup.sh
Solución de problemas
Utilice la información de esta sección para solucionar los problemas que puedan surgir al usar esta función.
Error al unirse a un dominio mediante SSSD
Puede producirse un error al intentar unirse a un dominio, con una salida similar a la siguiente (registros verificar para la impresión en pantalla):
Step 6: join Domain!Enter ctxadmin's password:Failed to join domain: failed to lookup DC info for domain 'CITRIXLAB.LOCAL' over rpc: The network name cannot be found
/var/log/xdl/vda.log:
2016-11-04 02:11:52.317 [INFO ] - The Citrix Desktop Service successfully obtained the following list of 1 delivery controller(s) with which to register: 'CTXDDC.citrixlab.local (10.158.139.214)'.
 2016-11-04 02:11:52.362 [ERROR] - RegistrationManager.AttemptRegistrationWithSingleDdc: Failed to register with http://CTXDDC.citrixlab.local:80/Citrix/CdsController/IRegistrar. Error: General security error (An error occurred in trying to obtain a TGT: Client not found in Kerberos database (6))
 2016-11-04 02:11:52.362 [ERROR] - The Citrix Desktop Service cannot connect to the delivery controller 'http://CTXDDC.citrixlab.local:80/Citrix/CdsController/IRegistrar' (IP Address '10.158.139.214')
 Check the following:- The system clock is in sync between this machine and the delivery controller.
 -  The Active Directory provider (e.g. winbind daemon) service is running and correctly configured.
 -  Kerberos is correctly configured on this machine.
 If the problem persists, please refer to Citrix Knowledge Base article CTX117248 for further information.
 Error Details:
 Exception 'General security error (An error occurred in trying to obtain a TGT: Client not found in Kerberos database (6))' of type 'class javax.xml.ws.soap.SOAPFaultException'.
 2016-11-04 02:11:52.362 [INFO ] - RegistrationManager.AttemptRegistrationWithSingleDdc: The current time for this VDA is Fri Nov 04 02:11:52 EDT 2016.
 Ensure that the system clock is in sync between this machine and the delivery controller.
 Verify the NTP daemon is running on this machine and is correctly configured.
 2016-11-04 02:11:52.364 [ERROR] - Could not register with any controllers. Waiting to try again in 120000 ms. Multi-forest - false
 2016-11-04 02:11:52.365 [INFO ] - The Citrix Desktop Service failed to register with any controllers in the last 470 minutes.
/var/log/messages:
Nov 4 02:15:27 RH-WS-68 [sssd[ldap_child[14867]]]: Failed to initialize credentials using keytab [MEMORY:/etc/krb5.keytab]: Client 'RH-WS-68$@CITRIXLAB.LOCAL' not found in Kerberos database. Unable to create GSSAPI-encrypted LDAP connection.Nov 4 02:15:27 RH-WS-68 [sssd[ldap_child[14867]]]: Client 'RH-WS-68$@CITRIXLAB.LOCAL' not found in Kerberos database
Para resolver este problema:
-
Ejecute el comando
rm -f /etc/krb5.keytab. -
Ejecute el comando
net ads leave $REALM -U $domain-administrator. -
Quite el catálogo de máquinas y el grupo de entrega en el Delivery Controller.
-
Ejecute /opt/Citrix/VDA/sbin/ctxinstall.sh.
-
Cree el catálogo de máquinas y el grupo de entrega en el Delivery Controller.
Las sesiones de escritorio de Ubuntu muestran una pantalla gris
Este problema ocurre cuando se inicia una sesión que luego se bloquea en un escritorio en blanco. Además, la consola de la máquina también muestra una pantalla gris al iniciar sesión con una cuenta de usuario local.
Para resolver este problema:
-
Ejecute el comando
sudo apt-get update. -
Ejecute el comando
sudo apt-get install unity lightdm. -
Agregue la siguiente línea a
/etc/lightdm/lightdm.conf:greeter-show-manual-login=true
Los intentos de iniciar sesiones de escritorio de Ubuntu fallan debido a la falta de un directorio de inicio
/var/log/xdl/hdx.log:
2016-11-02 13:21:19.015 <P22492:S1> citrix-ctxlogin: StartUserSession: failed to change to directory(/home/CITRIXLAB/ctxadmin) errno(2)

 2016-11-02 13:21:19.017 <P22227> citrix-ctxhdx: logSessionEvent: Session started for user ctxadmin.

 2016-11-02 13:21:19.023 <P22492:S1> citrix-ctxlogin: ChildPipeCallback: Login Process died: normal.

 2016-11-02 13:21:59.217 <P22449:S1> citrix-ctxgfx: main: Exiting normally.
Sugerencia:
La causa principal de este problema es que el directorio de inicio no se crea para el administrador del dominio.
Para resolver este problema:
-
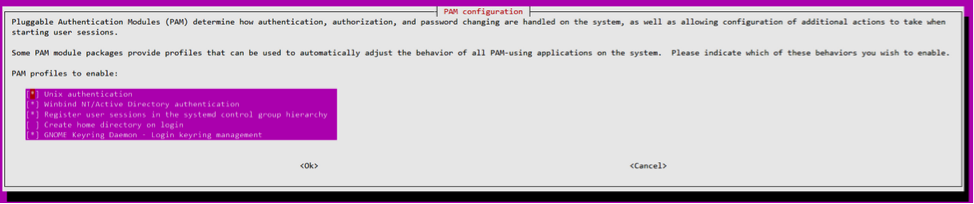
Desde una línea de comandos, escriba pam-auth-update.
-
En el cuadro de diálogo resultante, verificar que la opción Create home directory login esté seleccionada.
La sesión no se inicia o termina rápidamente con un error de dbus
/var/log/messages (para RHEL o CentOS):
Oct 27 04:17:16 CentOS7 citrix-ctxhdx[8978]: Session started for user CITRIXLAB\ctxadmin.

 Oct 27 04:17:18 CentOS7 kernel: traps: gnome-session[19146] trap int3 ip:7f89b3bde8d3 sp:7fff8c3409d0 error:0

 Oct 27 04:17:18 CentOS7 gnome-session[19146]: ERROR: Failed to connect to system bus: Exhausted all available authentication mechanisms (tried: EXTERNAL, DBUS_COOKIE_SHA1, ANONYMOUS) (available: EXTERNAL, DBUS_COOKIE_SHA1, ANONYMOUS)#012aborting...

 Oct 27 04:17:18 CentOS7 gnome-session: gnome-session[19146]: ERROR: Failed to connect to system bus: Exhausted all available authentication mechanisms (tried: EXTERNAL, DBUS_COOKIE_SHA1, ANONYMOUS) (available: EXTERNAL, DBUS_COOKIE_SHA1, ANONYMOUS)

 Oct 27 04:17:18 CentOS7 gnome-session: aborting...

 Oct 27 04:17:18 CentOS7 citrix-ctxgfx[18981]: Exiting normally.

 Oct 27 04:17:18 CentOS7 citrix-ctxhdx[8978]: Session stopped for user CITRIXLAB\ctxadmin.
O, alternativamente para distribuciones de Ubuntu, use el registro /var/log/syslog:
Nov  3 11:03:52 user01-HVM-domU pulseaudio[25326]: [pulseaudio] pid.c: Stale PID file, overwriting.

 Nov  3 11:03:52 user01-HVM-domU pulseaudio[25326]: [pulseaudio] bluez5-util.c: Failed to get D-Bus connection: Did not receive a reply. Possible causes include: the remote application did not send a reply, the message bus security policy blocked the reply, the reply timeout expired, or the network connection was broken.

 Nov  3 11:03:52 user01-HVM-domU pulseaudio[25326]: [pulseaudio] hashmap.c: Assertion 'h' failed at pulsecore/hashmap.c:116, function pa_hashmap_free(). Aborting.

 Nov  3 11:03:52 user01-HVM-domU pulseaudio[25352]: [pulseaudio] core-util.c: Failed to connect to system bus: Did not receive a reply. Possible causes include: the remote application did not send a reply, the message bus security policy blocked the reply, the reply timeout expired, or the network connection was broken.

 Nov  3 11:03:52 user01-HVM-domU pulseaudio[25352]: message repeated 10 times: [ [pulseaudio] core-util.c: Failed to connect to system bus: Did not receive a reply. Possible causes include: the remote application did not send a reply, the message bus security policy blocked the reply, the reply timeout expired, or the network connection was broken.]

 Nov  3 11:03:52 user01-HVM-domU pulseaudio[25352]: [pulseaudio] pid.c: Daemon already running.Nov  3 11:03:58 user01-HVM-domU citrix-ctxgfx[24693]: Exiting normally
Algunos grupos o módulos no surten efecto hasta que se reinicia el sistema. Si los mensajes de error de dbus aparecen en el registro, le recomendamos que reinicie el sistema y vuelva a intentarlo.
SELinux impide que SSHD acceda al directorio de inicio
El usuario puede iniciar una sesión, pero no puede iniciar sesión.
/var/log/ctxinstall.log:
Jan 25 23:30:31 yz-rhel72-1 setroubleshoot[3945]: SELinux is preventing /usr/sbin/sshd from setattr access on the directory /root. For complete SELinux messages. run sealert -l 32f52c1f-8ff9-4566-a698-963a79f16b81

 Jan 25 23:30:31 yz-rhel72-1 python[3945]: SELinux is preventing /usr/sbin/sshd from setattr access on the directory /root.

 *****  Plugin catchall_boolean (89.3 confidence) suggests   ******************

 If you want to allow polyinstantiation to enabled

    Then you must tell SELinux about this by enabling the 'polyinstantiation_enabled' boolean.

 You can read 'None' man page for more details.

     Do

        setsebool -P polyinstantiation_enabled 1

 *****  Plugin catchall (11.6 confidence) suggests   **************************

 If you believe that sshd should be allowed setattr access on the root directory by default.

 Then you should report this as a bug.

 You can generate a local policy module to allow this access.

       Do

        allow this access for now by executing:

        # grep sshd /var/log/audit/audit.log | audit2allow -M mypol

 # semodule -i mypol.pp
Para resolver este problema:
-
Deshabilite SELinux realizando el siguiente cambio en /etc/selinux/config.SELINUX=disabled
-
Reinicie el VDA.