
Protección de aplicaciones contextual para StoreFront
La Protección de aplicaciones contextual ofrece la flexibilidad granular de aplicar las directivas de Protección de aplicaciones de forma condicional para un subconjunto de usuarios, en función de los usuarios, sus dispositivos y la postura de la red.
Implementación de la Protección de aplicaciones contextual
Puede implementar la Protección de aplicaciones contextual mediante los filtros de conexión definidos en la regla de directiva de acceso del agente. Las directivas de acceso del agente definen las reglas que controlan el acceso de un usuario a los grupos de entrega. La directiva consta de un conjunto de reglas. Cada regla se relaciona con un único grupo de entrega y tiene un conjunto de filtros de conexión y controles de derechos de acceso.
Los usuarios obtienen acceso a un grupo de entrega cuando los detalles de su conexión coinciden con los filtros de conexión de una o varias reglas de la directiva de acceso del agente. Los usuarios no tienen acceso a ningún grupo de escritorios dentro de un sitio de forma predeterminada. Puede crear más directivas de acceso del agente en función de los requisitos. Se pueden aplicar varias reglas al mismo grupo de entrega. Para obtener más información, consulte New-BrokerAccessPolicyRule.
Los siguientes parámetros de la regla de directiva de acceso del agente ofrecen la flexibilidad de habilitar la Protección de aplicaciones de forma contextual si la conexión del usuario coincide con los filtros de conexión definidos en la regla de directiva de acceso:
-
AppProtectionKeyLoggingRequired -
AppProtectionScreenCaptureRequired
Utilice los filtros de Smart Access a los que se hace referencia en las directivas de acceso del agente para refinar los filtros de conexión. Para obtener información sobre cómo configurar los filtros de Smart Access, consulte este CTX227055. Consulte los siguientes escenarios para comprender cómo utilizar las directivas de Smart Access para configurar la Protección de aplicaciones contextual.
Nota:
Si la Protección de aplicaciones está habilitada en el Grupo de entrega, la Protección de aplicaciones contextual no se puede aplicar de forma predeterminada. Deshabilite la Protección de aplicaciones en el Grupo de entrega mediante el siguiente comando:
Set-BrokerDesktopGroup -Name "Admin Desktop" -AppProtectionKeyLoggingRequired $false -AppProtectionScreenCaptureRequired $false
Requisitos previos
Para habilitar la Protección de aplicaciones contextual para StoreFront, asegúrese de cumplir los requisitos mencionados en la sección Requisitos previos.
Habilitar la Protección de aplicaciones contextual
-
Para versiones de CVAD posteriores a la 2209:La Protección de aplicaciones contextual está habilitada de forma predeterminada. No se requiere ninguna configuración adicional.
-
Para CVAD 2209 y versiones anteriores:Siga estos pasos para habilitar la Protección de aplicaciones contextual para CVAD 2209 y versiones anteriores.
-
Descargue las directivas de Protección de aplicaciones contextual (tabla de funciones) para su versión de Citrix Virtual Apps and Desktops desde la página Descargas de Citrix.
-
Ejecute el siguiente comando de PowerShell en el delivery controller™:
asnp Citrix*
Set-BrokerSite -TrustRequestsSentToTheXmlServicePort $true -
Ejecute el siguiente comando para habilitar la Protección de aplicaciones contextual en el delivery controller:
Import-ConfigFeatureTable <path to the downloaded feature table>Por ejemplo,Import-ConfigFeatureTable\Downloads\FeatureTable.OnPrem.AppProtContextualAccess.xml
-
Para verificar el estado de la función
-
Ejecute el siguiente comando para comprobar si la Protección de aplicaciones contextual está habilitada:
Get-ConfigEnabledFeature | Select-String AppProtection -
Si está habilitada, debería ver
AppProtectionContextualAccessen la salida.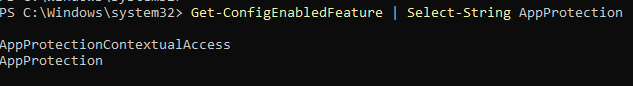
Escenarios de Protección de aplicaciones contextual
A continuación, se muestran algunos de los escenarios sobre cómo puede habilitar o deshabilitar la Protección de aplicaciones contextual: