
Escenario 3
Este escenario cubre cómo habilitar la Protección de aplicaciones basada en los resultados de la Postura del dispositivo.
-
Configurar el servicio de Postura del dispositivo:
-
Inicie sesión en Citrix Cloud.
-
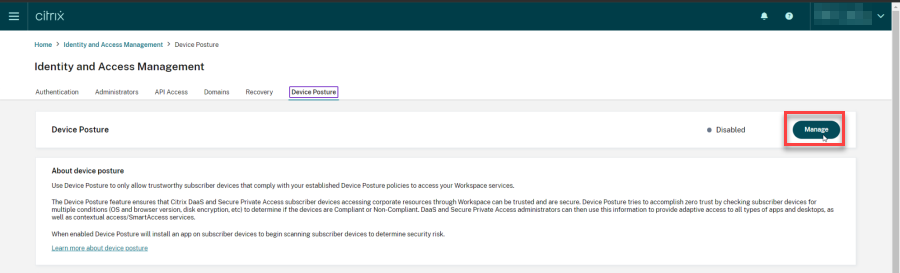
Vaya a Identity and Access Management > Device Posture y haga clic en Manage.
-
Haga clic en Crear directiva de dispositivo.Aparece la página Crear directiva de dispositivo.
-
En Reglas de directiva, haga clic en el menú desplegable Seleccionar regla y seleccione Versión de la aplicación Citrix Workspace.
-
Haga clic en el menú desplegable Seleccionar una regla y seleccione Mayor o igual que >=.
-
Introduzca la versión de la aplicación Citrix Workspace que desea establecer como condición. En este ejemplo, es 23.7.0.19.
-
En Resultado de la directiva, seleccione Conforme.
-
En el campo Nombre, introduzca un nombre para la directiva.
-
En el campo Prioridad, introduzca la prioridad de la directiva.
-
Seleccione la casilla de verificación Habilitar al crear para habilitar la directiva una vez creada.
-
Haga clic en Crear.
-
-
Configure las reglas de la directiva de acceso de Broker:
-
Instale el SDK de Citrix PowerShell y conéctese a la API de la nube, tal como se explica en la entrada del blog de Citrix Introducción a la automatización de PowerShell para Citrix Cloud.
-
Ejecute el comando
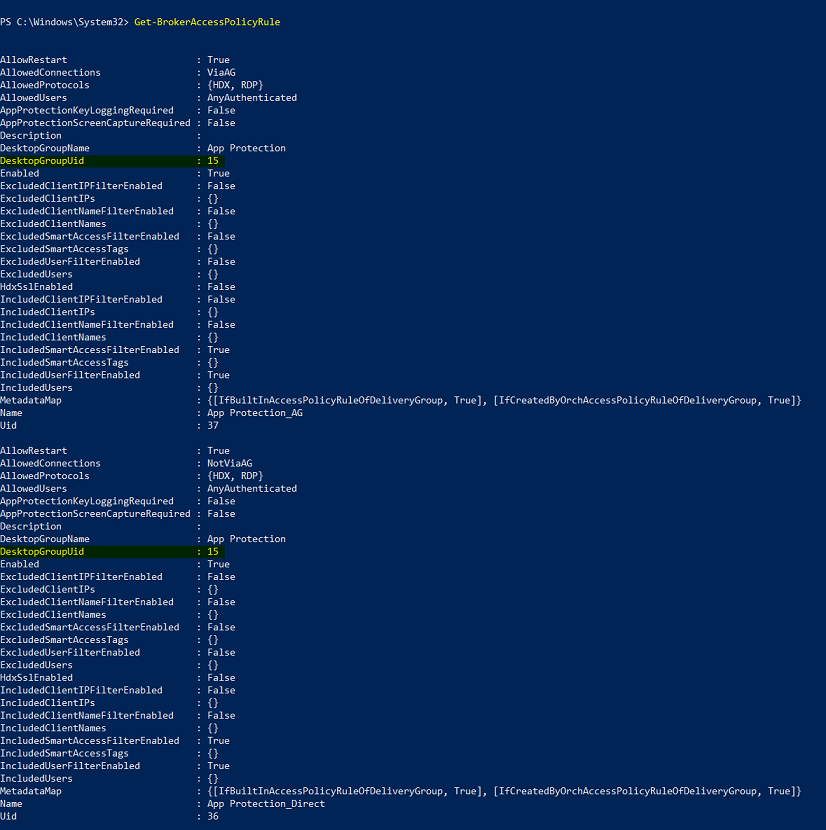
Get-BrokerAccessPolicyRule.Se muestra una lista de todas las directivas de acceso de Broker para todos los grupos de entrega presentes. -
Busque el DesktopGroupUid del grupo de entrega que quiere cambiar.
-
Obtenga las directivas que se aplican solo a un grupo de entrega en particular mediante el comando:
Get-BrokerAccessPolicyRule -DesktopGroupUid 7 -
Para aplicar la Protección de aplicaciones a los dispositivos compatibles, ejecute el siguiente comando:
Set-BrokerAccessPolicyRule "Contextual App Protection Delivery Group_AG" -IncludedSmartAccessFilterEnabled $true -IncludedSmartAccessFilterEnabled Workspace:COMPLIANT -
Para aplicar la Protección de aplicaciones a los dispositivos no compatibles, ejecute el siguiente comando:
New-BrokerAccessPolicyRule "Contextual App Protection Delivery Group_AG_NonCompliant"-DesktopGroupUid 7 -AllowedConnections ViaAG -AllowedProtocols HDX, RDP -Enabled $true -AllowRestart $true -ExcludedSmartAccessFilterEnabled $true -ExcludedSmartAccessTags Workspace:COMPLIANT-IncludedSmartAccessFilterEnabled $true
-
-
Verificación:Cierre la sesión de la aplicación Citrix Workspace. Inicie sesión desde una versión de la aplicación Citrix Workspace que sea compatible con la directiva del dispositivo. Verá que las directivas de Protección de aplicaciones no se aplican. De nuevo, cierre la sesión de la aplicación Citrix Workspace e inicie sesión desde una versión de la aplicación Citrix Workspace que no sea compatible con la directiva del dispositivo. Verá que las directivas de Protección de aplicaciones se aplican.