
Configuración de seguridad y red
Federated Authentication Service (FAS) está estrechamente integrado con Microsoft Active Directory y la autoridad de certificación de Microsoft. Asegúrese de que el sistema se gestione y proteja adecuadamente, desarrollando una política de seguridad como lo haría para un controlador de dominio u otra infraestructura crítica.
Este documento proporciona una descripción general de los problemas de seguridad que deben tenerse en cuenta al implementar FAS. También ofrece una descripción general de las funciones disponibles que pueden ayudar a proteger su infraestructura.
Arquitectura de red
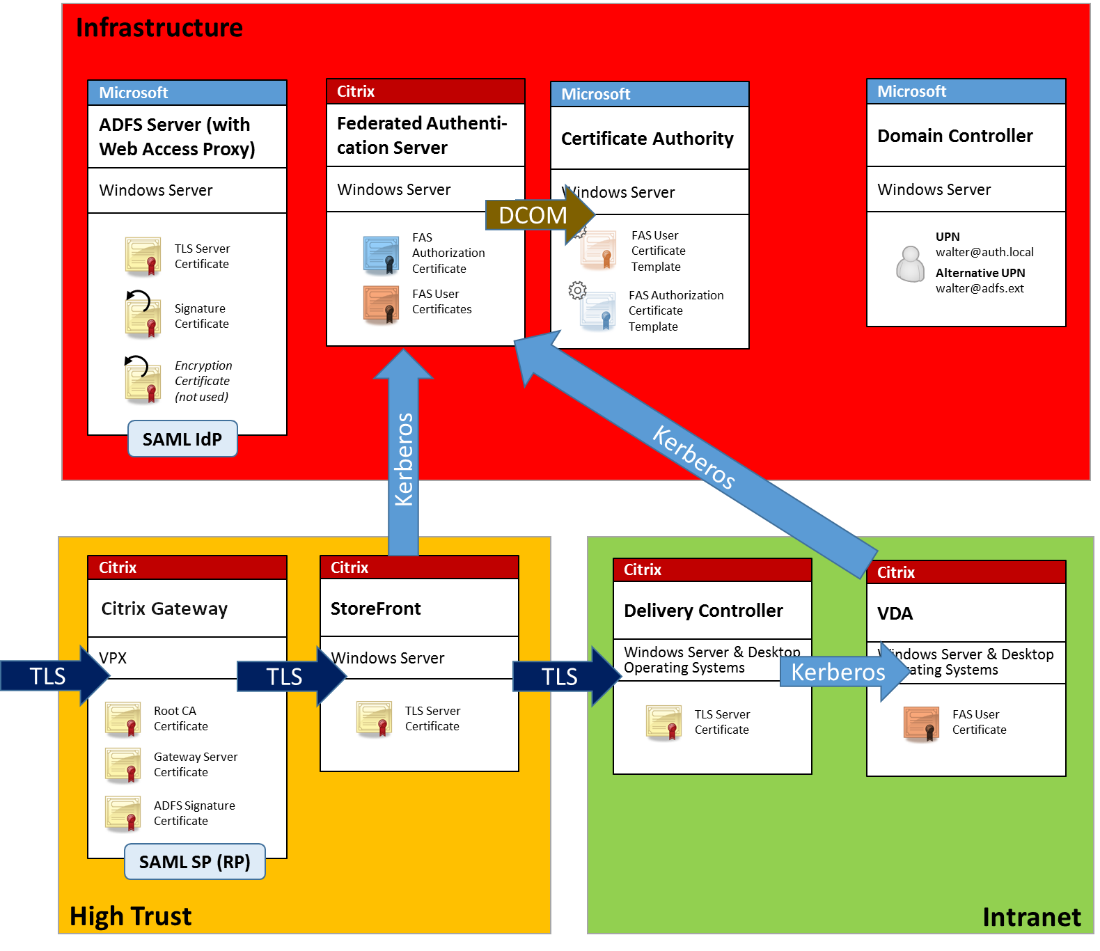
El siguiente diagrama muestra los componentes principales y los límites de seguridad utilizados en una implementación de FAS.
El servidor FAS debe tratarse como parte de la infraestructura crítica para la seguridad, junto con la autoridad de certificación y el controlador de dominio. En un entorno federado, Citrix Gateway y Citrix StoreFront son componentes de confianza para realizar la autenticación de usuarios; otros componentes de Citrix Virtual Apps and Desktops™ no se ven afectados por la introducción de FAS.
Firewall y seguridad de red
TLS a través del puerto 443 protege la comunicación entre Citrix Gateway, StoreFront y los componentes de Delivery Controller™. El servidor StoreFront solo realiza conexiones salientes, y Citrix Gateway solo debe aceptar conexiones a través de Internet mediante el puerto HTTPS 443.
El servidor StoreFront se comunica con el servidor FAS a través del puerto 80 mediante Kerberos con autenticación mutua. La autenticación utiliza la identidad Kerberos HOST/fqdn del servidor FAS y la identidad de cuenta de máquina Kerberos del servidor StoreFront. Esta opción genera un "identificador de credenciales" de un solo uso necesario para que el Agente de entrega virtual de Citrix (VDA) inicie sesión con el usuario.
Cuando una sesión HDX se conecta al VDA, el VDA también se comunica con el servidor FAS a través del puerto 80. La autenticación utiliza la identidad Kerberos HOST/fqdn del servidor FAS y la identidad de máquina Kerberos del VDA. Además, el VDA debe proporcionar el "identificador de credenciales" para acceder al certificado y la clave privada.
La autoridad de certificación de Microsoft acepta la comunicación mediante DCOM autenticado por Kerberos, que se puede configurar para usar un puerto TCP fijo. La autoridad de certificación también requiere que el servidor FAS proporcione un paquete CMC firmado por un certificado de agente de inscripción de confianza.
| Servidor | Puertos de firewall |
|---|---|
| Federated Authentication Service | [in] Kerberos sobre HTTP desde StoreFront™ y VDA, [out] DCOM a la autoridad de certificación de Microsoft |
| Citrix Gateway | [in] HTTPS desde máquinas cliente, [in/out] HTTPS hacia/desde el servidor StoreFront, [out] HDX a VDA |
| StoreFront | [in] HTTPS desde Citrix Gateway, [out] HTTPS a Delivery Controller, [out] Kerberos HTTP a FAS |
| Delivery Controller | [in] HTTPS desde el servidor StoreFront, [in/out] Kerberos sobre HTTP desde VDA |
| VDA | [in/out] Kerberos sobre HTTP desde Delivery Controller, [in] HDX desde Citrix Gateway, [out] Kerberos HTTP a FAS |
| Autoridad de certificación de Microsoft | [in] DCOM y firmado desde FAS |
Conexiones entre Citrix Federated Authentication Service y Citrix Cloud™
La consola y FAS acceden a las siguientes direcciones utilizando la cuenta de usuario y la cuenta de servicio de red, respectivamente.
-
Consola de administración de FAS, bajo la cuenta del usuario
-
*.cloud.com -
*.citrixworkspacesapi.net -
Direcciones requeridas por un proveedor de identidades de terceros, si se utiliza uno en su entorno
-
-
Servicio FAS, bajo la cuenta de Servicio de red:
-
*.citrixworkspacesapi.net -
*.citrixnetworkapi.net
-
Si su entorno incluye servidores proxy, configure el proxy de usuario con las direcciones para la consola de administración de FAS. Además, asegúrese de que la dirección para la cuenta de Servicio de red esté configurada utilizando netsh o una herramienta similar.
Consideraciones de seguridad
FAS tiene un certificado de autoridad de registro que le permite emitir certificados de forma autónoma en nombre de los usuarios de su dominio. Como tal, es importante desarrollar e implementar una política de seguridad para proteger los servidores FAS y restringir sus permisos.
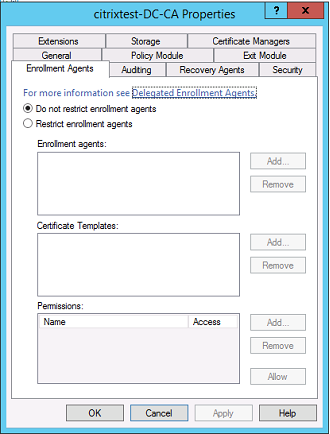
Agentes de inscripción delegados
FAS emite certificados de usuario actuando como agente de inscripción. La Autoridad de certificación de Microsoft le permite restringir los agentes de inscripción, las plantillas de certificado y los usuarios para los que los agentes de inscripción pueden emitir certificados.
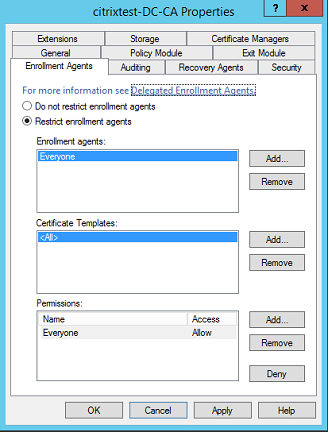
Puede usar este cuadro de diálogo para asegurarse de que:
-
La lista Agentes de inscripción contiene solo servidores FAS.
-
La lista Plantillas de certificado contiene solo las plantillas FAS.
-
La lista Permisos contiene solo los usuarios a los que se les permite usar FAS. Por ejemplo, es una buena práctica evitar que FAS emita certificados a usuarios de un grupo de Administración o de Usuarios protegidos.
Configuración de la lista de control de acceso
Como se describe en la sección (/es-es/federated-authentication-service/2209/install-configure.html#configure-rules), debe configurar una lista de servidores StoreFront de confianza para afirmar las identidades de los usuarios en FAS cuando se emiten certificados. Del mismo modo, puede restringir a qué usuarios se les emitirán certificados y a qué máquinas VDA pueden autenticarse. Esta función se suma a cualquier característica de seguridad estándar de Active Directory o de la autoridad de certificación que configure.
Configuración del firewall
Toda la comunicación con los servidores FAS utiliza conexiones de red Kerberos de Windows Communication Foundation (WCF) autenticadas mutuamente a través del puerto 80.
Supervisión del registro de eventos
FAS y el VDA escriben información en el registro de eventos de Windows. Esto se puede utilizar para supervisar y auditar información. La sección (/es-es/federated-authentication-service/2209/config-manage/troubleshoot-logon.html#fas-event-logs) enumera las entradas del registro de eventos que deben generarse.
Módulos de seguridad de hardware
Todas las claves privadas, incluidas las de los certificados de usuario emitidos por FAS, se almacenan como claves privadas no exportables por la cuenta de servicio de red. FAS admite el uso de un módulo de seguridad de hardware criptográfico, si su política de seguridad lo requiere.
La configuración criptográfica de bajo nivel está disponible en el archivo FederatedAuthenticationService.exe.config. Estos ajustes se aplican cuando se crean por primera vez las claves privadas. Por lo tanto, se pueden utilizar diferentes configuraciones para las claves privadas de la autoridad de registro (por ejemplo, 4096 bits, protegidas por TPM) y los certificados de usuario en tiempo de ejecución.
| Parámetro | Descripción |
|---|---|
| ProviderLegacyCsp | Cuando se establece en true, FAS utiliza la API de Microsoft CryptoAPI (CAPI). De lo contrario, FAS utiliza la API de Microsoft Cryptography Next Generation (CNG). |
| ProviderName | Nombre del proveedor CAPI o CNG que se va a utilizar. |
| Tipo de proveedor | Se refiere a la propiedad Microsoft KeyContainerPermissionAccessEntry.ProviderType PROV_RSA_AES 24. Siempre debe ser 24 a menos que utilice un HSM con CAPI y el proveedor del HSM especifique lo contrario. |
| Protección de clave | Controla la marca "Exportable" de las claves privadas. También permite el uso del almacenamiento de claves del Módulo de plataforma segura (TPM), si el hardware lo admite. |
| Longitud de clave | Longitud de clave para claves privadas RSA. Los valores admitidos son 1024, 2048 y 4096 (predeterminado: 2048). |
Responsabilidades de administración
La administración del entorno se puede dividir en los siguientes grupos:
| Nombre | Responsabilidad |
|---|---|
| Administrador de empresa | Instalar y proteger plantillas de certificado en el bosque |
| Administrador de dominio | Configurar la configuración de directiva de grupo |
| Administrador de la entidad de certificación | Configurar la autoridad de certificación |
| Administrador de FAS | Instalar y configurar el servidor FAS |
| Administrador de StoreFront/Citrix Gateway | Configurar la autenticación de usuario |
| Administrador de Citrix Virtual Desktops™ | Configurar VDA y Controllers |
Cada administrador controla diferentes aspectos del modelo de seguridad general, lo que permite un enfoque de defensa en profundidad para proteger el sistema.
Configuración de directivas de grupo
Las máquinas FAS de confianza se identifican mediante una tabla de búsqueda de "número de índice -> FQDN" configurada a través de la directiva de grupo. Al ponerse en contacto con un servidor FAS, los clientes verificar la identidad Kerberos
HOST\<fqdn> del servidor FAS. Todos los servidores que acceden al servidor FAS deben tener configuraciones FQDN idénticas para el mismo índice; de lo contrario, StoreFront y los VDA deben ponerse en contacto con diferentes servidores FAS.
Citrix recomienda aplicar una única directiva a todas las máquinas del entorno para evitar una configuración incorrecta. Tenga cuidado al modificar la lista de servidores FAS, especialmente al eliminar o reordenar entradas.
El control de esta GPO debe limitarse a los administradores de FAS (y/o administradores de dominio) que instalan y desmantelan los servidores FAS. Tenga cuidado de no reutilizar el nombre FQDN de una máquina poco después de desmantelar un servidor FAS.
Plantillas de certificado
Si no quiere usar la plantilla de certificado Citrix_SmartcardLogon que se suministra con FAS, puede modificar una copia de ella. Se admiten las siguientes modificaciones.
Cambiar el nombre de una plantilla de certificado
Si desea cambiar el nombre de Citrix_SmartcardLogon para que coincida con el estándar de nomenclatura de plantillas de su organización, debe:
-
Crear una copia de la plantilla de certificado y cambiarle el nombre para que coincida con el estándar de nomenclatura de plantillas de su organización.
-
Usar los comandos de PowerShell de FAS para administrar FAS, en lugar de la interfaz de usuario administrativa. (La interfaz de usuario administrativa solo está diseñada para usarse con los nombres de plantilla predeterminados de Citrix).
-
Usar el complemento Plantillas de certificado de Microsoft MMC o el comando Publish-FasMsTemplate para publicar la plantilla, y
-
Usar el comando New-FasCertificateDefinition para configurar FAS con el nombre de la plantilla.
-
Modificar las propiedades generales
Puede modificar el período de validez en la plantilla de certificado.
No modifique el período de renovación. FAS ignora esta configuración en la plantilla de certificado. FAS renueva automáticamente el certificado a la mitad de su período de validez.
Modificar las propiedades de control de solicitudes
No modifique estas propiedades. FAS ignora esta configuración en la plantilla de certificado. FAS siempre anula la selección de Permitir la exportación de la clave privada y anula la selección de Renovar con la misma clave.
Modificar las propiedades de criptografía
No modifique estas propiedades. FAS ignora esta configuración en la plantilla de certificado.
Consulte (/es-es/federated-authentication-service/2209/config-manage/private-key-protection.html) para ver la configuración equivalente que proporciona FAS.
Modificar las propiedades de atestación de clave
No modifique estas propiedades. FAS no admite la atestación de clave.
Modificar las propiedades de las plantillas reemplazadas
No modifique estas propiedades. FAS no admite la sustitución de plantillas.
Modificar las propiedades de las extensiones
Puede modificar esta configuración para que coincida con la política de su organización.
Nota: Una configuración de extensión inadecuada puede causar problemas de seguridad o dar lugar a certificados inutilizables.
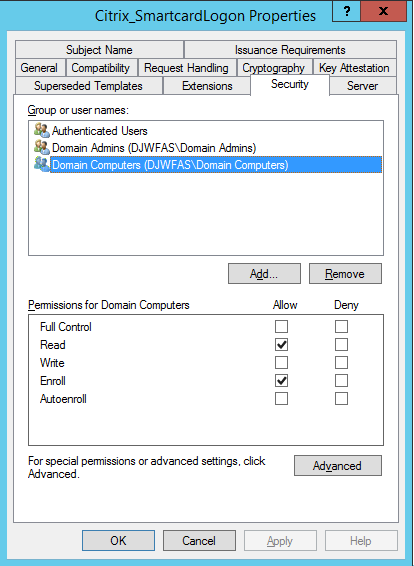
Modificar las propiedades de seguridad
Citrix recomienda que modifique esta configuración para permitir los permisos de Lectura e Inscripción solo para las cuentas de máquina de los servidores FAS. El servicio FAS no requiere ningún otro permiso. Sin embargo, al igual que con otras plantillas de certificado, puede:
-
permitir a los administradores leer o escribir la plantilla
-
permitir a los usuarios autenticados leer la plantilla
Modificar las propiedades del nombre del sujeto
Citrix recomienda no modificar estas propiedades.
La plantilla tiene seleccionada la opción Crear a partir de esta información de Active Directory, lo que hace que la autoridad de certificación incluya el SID del usuario en una extensión de certificado. Esto proporciona una asignación sólida a la cuenta de Active Directory del usuario.
Modificar las propiedades del servidor
Aunque Citrix no lo recomienda, puede modificar esta configuración para que coincida con la política de su organización, si es necesario.
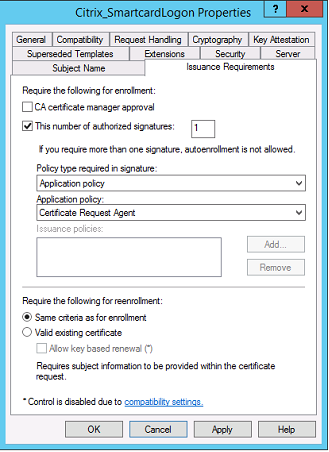
Modificar las propiedades de los requisitos de emisión
No modifique esta configuración. Esta configuración debe ser la que se muestra:
Modificar las propiedades de compatibilidad
Puede modificar esta configuración. La configuración debe ser al menos Windows Server 2003 CAs (versión de esquema 2). Sin embargo, FAS solo admite CA de Windows Server 2008 y posteriores. Además, como se explicó anteriormente, FAS ignora la configuración adicional disponible al seleccionar Windows Server 2008 CAs (versión de esquema 3) o Windows Server 2012 CAs (versión de esquema 4).
Administración de la entidad de certificación
El administrador de la entidad de certificación es responsable de la configuración del servidor de la entidad de certificación y de la clave privada del certificado de emisión que utiliza.
Publicación de plantillas
Para que una entidad de certificación emita certificados basados en una plantilla proporcionada por el administrador de la empresa, el administrador de la entidad de certificación debe optar por publicar esa plantilla.
Una práctica de seguridad sencilla es publicar solo las plantillas de certificado de la entidad de registro cuando se instalan los servidores FAS, o insistir en un proceso de emisión completamente sin conexión. En cualquier caso, el administrador de la entidad de certificación debe mantener un control total sobre la autorización de las solicitudes de certificado de la entidad de registro y tener una política para autorizar los servidores FAS.
Configuración del firewall
El administrador de la entidad de certificación tiene el control de la configuración del firewall de red de la entidad de certificación, lo que permite controlar las conexiones entrantes. El administrador de la entidad de certificación puede configurar las reglas de DCOM TCP y del firewall para que solo los servidores FAS puedan solicitar certificados.
Inscripción restringida
De forma predeterminada, cualquier titular de un certificado de entidad de registro puede emitir certificados a cualquier usuario, utilizando cualquier plantilla de certificado que permita el acceso. Esta función debe restringirse a un grupo de usuarios no privilegiados utilizando la propiedad de la entidad de certificación "Restringir agentes de inscripción".
Módulos de directiva y auditoría
Para implementaciones avanzadas, se pueden usar módulos de seguridad personalizados para rastrear y vetar la emisión de certificados.
Administración de FAS
FAS tiene varias funciones de seguridad.
Restringir StoreFront, usuarios y VDA a través de una ACL
En el centro del modelo de seguridad de FAS está el control de qué cuentas de Kerberos pueden acceder a la funcionalidad:
| Vector de acceso | Descripción |
|---|---|
| StoreFront [IdP] | Se confía en estas cuentas de Kerberos para declarar que un usuario se ha autenticado correctamente. Si una de estas cuentas se ve comprometida, se pueden crear y usar certificados para los usuarios permitidos por la configuración de FAS. |
| VDA [Relying party] | Estas son las máquinas a las que se les permite acceder a los certificados y claves privadas. También se necesita un identificador de credencial recuperado por el IdP, por lo que una cuenta de VDA comprometida en este grupo tiene un alcance limitado para atacar el sistema. |
| Usuarios | Esta opción controla qué usuarios pueden ser afirmados por el IdP. Tenga en cuenta que hay una superposición con las opciones de configuración de “Agente de inscripción restringido” en la autoridad de certificación. En general, es aconsejable incluir solo cuentas no privilegiadas en esta lista. Esta opción evita que una cuenta de StoreFront comprometida escale privilegios a un nivel administrativo superior. En particular, las cuentas de administrador de dominio no deben ser permitidas por esta ACL. |
Configurar reglas
Las reglas son útiles si varias implementaciones independientes de Citrix Virtual Apps™ o Citrix Virtual Desktops utilizan la misma infraestructura de servidor FAS. Cada regla tiene un conjunto independiente de opciones de configuración; en particular, las listas de control de acceso (ACL) de Kerberos se pueden configurar de forma independiente.
Configurar la autoridad de certificación y las plantillas
Se pueden configurar diferentes plantillas de certificado y CA para diferentes derechos de acceso. Las configuraciones avanzadas pueden optar por utilizar certificados menos o más potentes, según el entorno. Por ejemplo, los usuarios identificados como «externos» pueden tener un certificado con menos privilegios que los usuarios «internos».
Certificados en sesión y de autenticación
El administrador de FAS puede controlar si el certificado utilizado para autenticar está disponible para su uso en la sesión del usuario. Por ejemplo, esta opción se puede utilizar para que solo los certificados de «firma» estén disponibles en la sesión, mientras que el certificado de «inicio de sesión» más potente se utiliza solo al iniciar sesión.
Protección de clave privada y longitud de clave
El administrador de FAS puede configurar FAS para almacenar claves privadas en un Módulo de seguridad de hardware (HSM) o un Módulo de plataforma segura (TPM). Citrix recomienda almacenar al menos la clave privada del certificado de la autoridad de registro en un TPM por motivos de seguridad. Esta opción se proporciona como parte del proceso de solicitud de certificado «sin conexión».
Del mismo modo, las claves privadas de los certificados de usuario se pueden almacenar en un TPM o HSM. Todas las claves deben generarse como «no exportables» y tener al menos 2048 bits de longitud.
Registros de eventos
El servidor FAS proporciona registros de eventos detallados de configuración y tiempo de ejecución, que se pueden utilizar para auditorías y detección de intrusiones.
Acceso administrativo y herramientas de administración
FAS incluye funciones de administración remota (Kerberos con autenticación mutua) y herramientas. Los miembros del «Grupo de administradores locales» tienen control total sobre la configuración de FAS. Esta lista debe mantenerse con cuidado.
Administradores de Citrix Virtual Apps, Citrix Virtual Desktops y VDA
El uso de FAS no cambia el modelo de seguridad de los administradores de Delivery Controller y VDA, ya que el «identificador de credenciales» de FAS simplemente reemplaza la «contraseña de Active Directory». Los grupos de administración de Controller y VDA deben contener solo usuarios de confianza. Se deben mantener la auditoría y los registros de eventos.
Seguridad general del servidor Windows
Todos los servidores deben estar totalmente parcheados y tener software de firewall y antivirus estándar disponible. Los servidores de infraestructura críticos para la seguridad deben mantenerse en una ubicación físicamente segura, prestando especial atención al cifrado de disco y a las opciones de mantenimiento de máquinas virtuales.
Los registros de auditoría y de eventos deben almacenarse de forma segura en una máquina remota.
El acceso RDP debe limitarse a los administradores autorizados. Siempre que sea posible, las cuentas de usuario deben requerir el inicio de sesión con tarjeta inteligente, especialmente para las cuentas de autoridad de certificación y de administrador de dominio.
Información relacionada
-
(/es-es/federated-authentication-service/2209/install-configure.html) es la referencia principal para la instalación y configuración de FAS.
-
Las arquitecturas de FAS se presentan en el artículo (/es-es/federated-authentication-service/2209/deployment-architectures.html).
-
Otros artículos prácticos se presentan en el artículo (/es-es/federated-authentication-service/2209/config-manage.html).