
Instalar y configurar
Secuencia de instalación y configuración
-
Utilice la consola de administración de FAS para:
-
Conectar FAS a Citrix Cloud (opcional)
Instalar el Servicio de autenticación federada
Por motivos de seguridad, Citrix recomienda que el Servicio de autenticación federada (FAS) se instale en un servidor dedicado que esté protegido de forma similar a un controlador de dominio o una entidad de certificación. FAS se puede instalar desde:
-
el instalador de Citrix Virtual Apps and Desktops™ (desde el botón Federated Authentication Service en la pantalla de inicio automático cuando se inserta la ISO), o
-
el archivo de instalación independiente de FAS (disponible como archivo MSI en Citrix Downloads.
Estos instalan los siguientes componentes:
-
Servicio de autenticación federada
-
Cmdlets de complemento de PowerShell para la configuración avanzada de FAS
-
Plantillas de directiva de grupo de FAS (CitrixFederatedAuthenticationService.admx/adml)
-
Archivos de plantilla de certificado
Actualización de FAS
Puede actualizar FAS a una versión más reciente mediante una actualización in situ. Antes de actualizar, tenga en cuenta lo siguiente:
-
Todos los ajustes del servidor FAS se conservan al realizar una actualización in situ.
-
Asegúrese de que la consola de administración de FAS esté cerrada antes de actualizar FAS.
-
Asegúrese de que al menos un servidor FAS esté siempre disponible. Si ningún servidor es accesible por un servidor StoreFront™ habilitado para el Servicio de autenticación federada, los usuarios no podrán iniciar sesión ni iniciar aplicaciones.
Para iniciar una actualización, instale FAS desde el instalador de Citrix Virtual Apps and Desktops o desde el archivo de instalación independiente de FAS.
Habilitar el complemento de FAS en los almacenes de StoreFront
Nota:
Este paso no es necesario si utiliza FAS solo con Citrix Cloud.
Para habilitar la integración de FAS en un almacén de StoreFront, ejecute los siguientes cmdlets de PowerShell como una cuenta de administrador. Si el almacén tiene un nombre diferente, modifique
$StoreVirtualPath.
Get-Module "Citrix.StoreFront.*" -ListAvailable | Import-Module
 $StoreVirtualPath = "/Citrix/Store"
 $store = Get-STFStoreService -VirtualPath $StoreVirtualPath
 $auth = Get-STFAuthenticationService -StoreService $store
 Set-STFClaimsFactoryNames -AuthenticationService $auth -ClaimsFactoryName "FASClaimsFactory"
 Set-STFStoreLaunchOptions -StoreService $store -VdaLogonDataProvider "FASLogonDataProvider"
Para dejar de usar FAS, utilice el siguiente script de PowerShell:
Get-Module "Citrix.StoreFront.*" -ListAvailable | Import-Module
 $StoreVirtualPath = "/Citrix/Store"
 $store = Get-STFStoreService -VirtualPath $StoreVirtualPath
 $auth = Get-STFAuthenticationService -StoreService $store
 Set-STFClaimsFactoryNames -AuthenticationService $auth -ClaimsFactoryName "standardClaimsFactory"
 Set-STFStoreLaunchOptions -StoreService $store -VdaLogonDataProvider ""
Configurar el Delivery Controller™
Nota:
Este paso no es necesario si utiliza FAS solo con Citrix Cloud.
Para usar FAS, configure el Delivery Controller de Citrix Virtual Apps o Citrix Virtual Desktops™ para que confíe en los servidores de StoreFront que pueden conectarse a él: ejecute el cmdlet de PowerShell Set-BrokerSite -TrustRequestsSentToTheXmlServicePort $true. Esto solo debe hacerse una vez por sitio, independientemente del número de Delivery Controllers en el sitio.
Configurar la Directiva de grupo
Después de instalar FAS, debe especificar los nombres de dominio completos (FQDN) de los servidores FAS en la Directiva de grupo utilizando las plantillas de Directiva de grupo proporcionadas en la instalación.
Importante:
Asegúrese de que los servidores de StoreFront que solicitan vales y los Virtual Delivery Agents (VDA) que canjean vales tengan una configuración idéntica de FQDN, incluida la numeración automática de servidores aplicada por el objeto de Directiva de grupo.
Para simplificar, los siguientes ejemplos configuran una única directiva a nivel de dominio que se aplica a todas las máquinas. Sin embargo, esto no es obligatorio. FAS funciona siempre que los servidores de StoreFront, los VDA y la máquina que ejecuta la consola de administración de FAS vean la misma lista de FQDN. Consulte el Paso 6.
Paso 1. En el servidor donde instaló FAS, localice los archivos C:\Program Files\Citrix\Federated Authentication Service\PolicyDefinitions\CitrixFederatedAuthenticationService.admx y CitrixBase.admx, y la carpeta en-US.
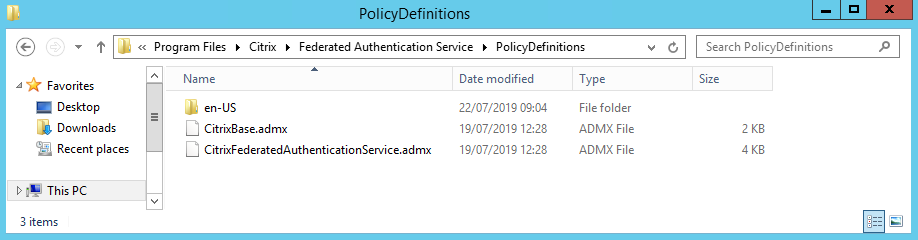
Paso 2. Cópielos en los controladores de dominio y colóquelos en la subcarpeta C:\Windows\PolicyDefinitions y en-US.
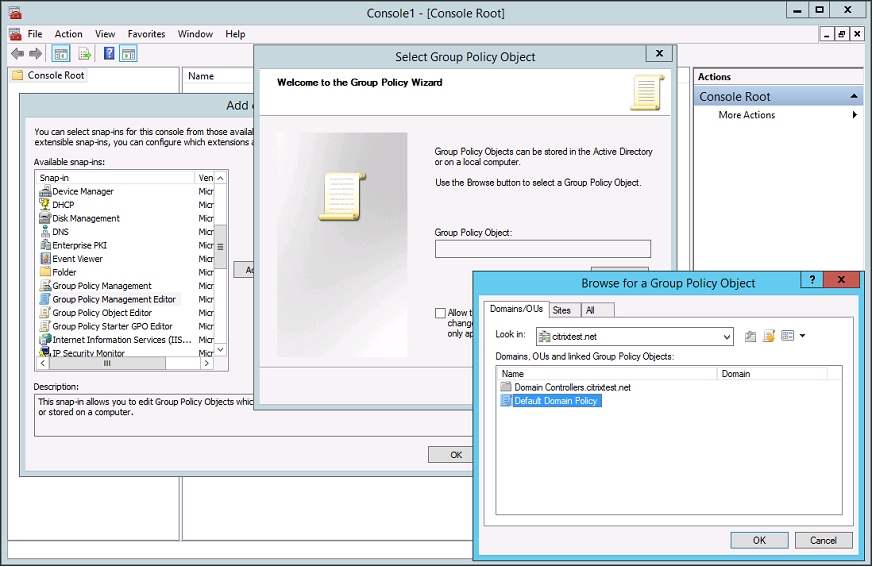
Paso 3. Ejecute la Consola de administración de Microsoft (mmc.exe desde la línea de comandos). En la barra de menú, seleccione Archivo > Agregar o quitar complemento. Agregue el Editor de administración de directivas de grupo.
Cuando se le solicite un objeto de directiva de grupo, seleccione Examinar y, a continuación, seleccione Directiva de dominio predeterminada. De forma alternativa, puede crear y seleccionar un objeto de directiva adecuado para su entorno, utilizando las herramientas de su elección. La directiva debe aplicarse a todas las máquinas que ejecuten el software de Citrix afectado (VDA, servidores StoreFront, herramientas de administración).
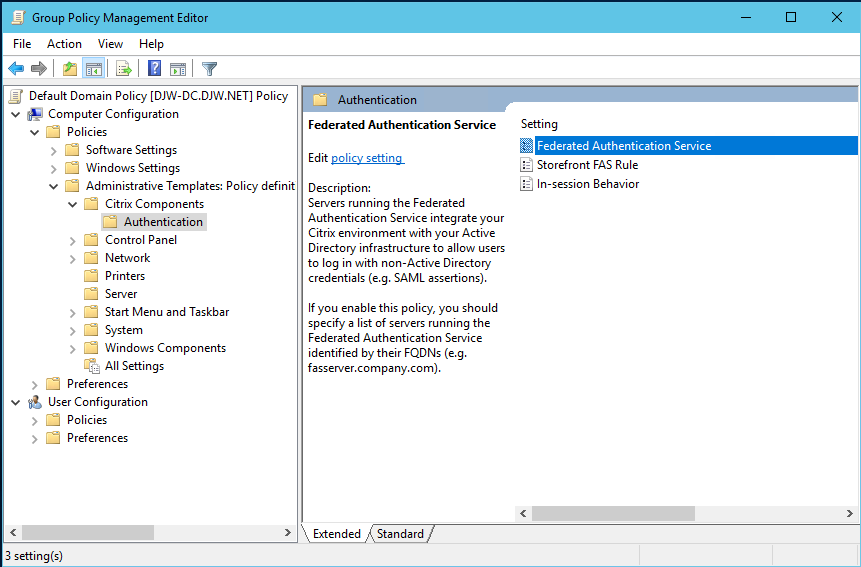
Paso 4. Vaya a la directiva Federated Authentication Service ubicada en Configuración del equipo/Directivas/Plantillas administrativas/Componentes de Citrix/Autenticación.
Nota:
La configuración de la directiva de Federated Authentication Service solo está disponible en la GPO de dominio cuando se agrega el archivo de plantilla CitrixBase.admx/CitrixBase.adml a la carpeta PolicyDefinitions. Después del Paso 3, la configuración de la directiva de Federated Authentication Service aparece en la carpeta Plantillas administrativas > Componentes de Citrix > Autenticación.
Paso 5. Abra la directiva de Federated Authentication Service y seleccione Habilitado. Esto le permite seleccionar el botón Mostrar, donde configura los FQDN de sus servidores FAS.
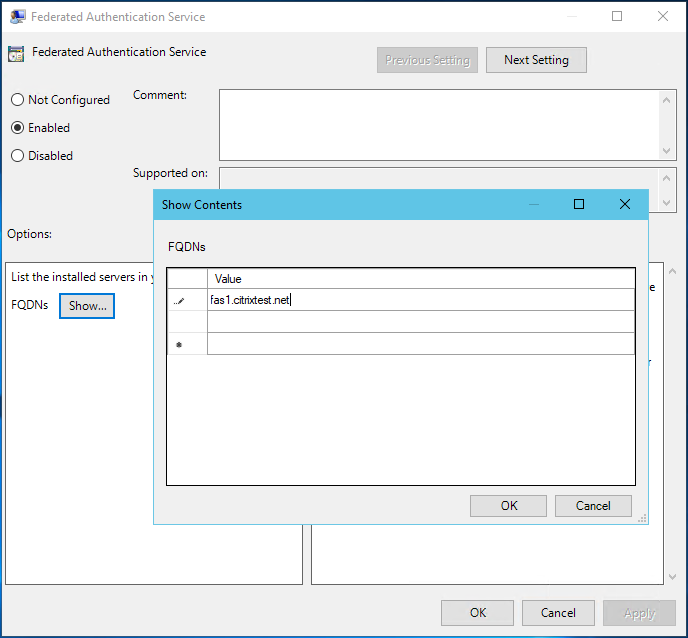
Paso 6. Introduzca los FQDN de los servidores FAS.
Importante:
Si introduce varios FQDN, el orden de la lista debe ser coherente tal como lo ven los VDA, los servidores StoreFront (si están presentes) y los servidores FAS. Consulte Configuración de directivas de grupo.
Paso 7. Haga clic en Aceptar para salir del asistente de directivas de grupo y aplicar los cambios de directiva de grupo. Es posible que deba reiniciar las máquinas (o ejecutar gpupdate /force desde la línea de comandos) para que el cambio surta efecto.
Comportamiento en la sesión
Esta política activa un proceso de agente en la sesión VDA del usuario que admite certificados en la sesión, consentimiento y desconectar al bloquear. Los certificados en la sesión solo están disponibles si esta política está habilitada y si la regla de FAS utilizada para crear el certificado permite el uso en la sesión. Consulte Configurar reglas.
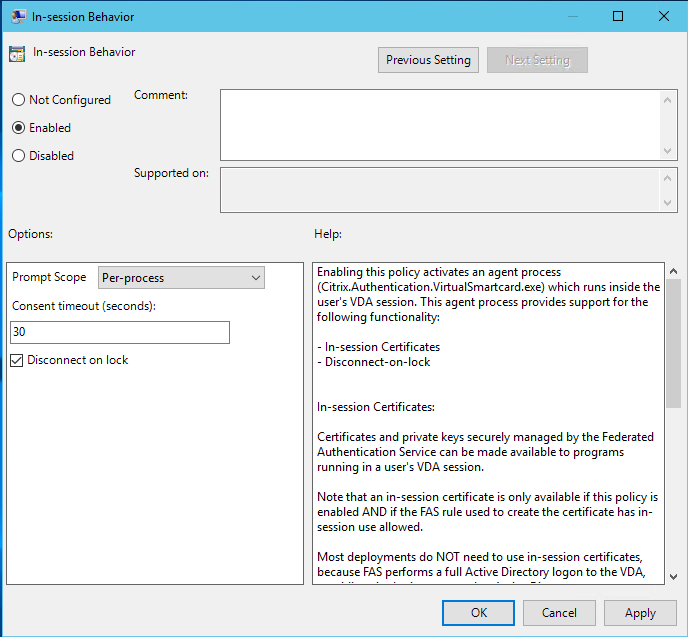
Habilitar activa esta política y permite que un proceso de agente de FAS se ejecute en la sesión VDA del usuario.
Deshabilitar desactiva la política e impide que el proceso de agente de FAS se ejecute.
Ámbito de la solicitud
Si esta política está habilitada, Ámbito de la solicitud controla cómo se solicita a los usuarios su consentimiento para permitir que una aplicación utilice un certificado en la sesión. Hay tres opciones:
-
No se requiere consentimiento: esta opción deshabilita la solicitud de seguridad y las claves privadas se utilizan de forma silenciosa.
-
Consentimiento por proceso: cada programa en ejecución solicita el consentimiento individualmente.
-
Consentimiento por sesión: una vez que el usuario ha hecho clic en Aceptar, esto se aplica a todos los programas de la sesión.
Tiempo de espera del consentimiento
Si esta política está habilitada, Tiempo de espera del consentimiento controla la duración (en segundos) del consentimiento. Por ejemplo, con 300 segundos, los usuarios ven una solicitud cada cinco minutos. Un valor de cero solicita a los usuarios cada operación de clave privada.
desconectar al bloquear
Si esta política está habilitada, la sesión del usuario se desconecta automáticamente cuando bloquea la pantalla. Esta funcionalidad proporciona un comportamiento similar a la política de "desconectar al extraer la tarjeta inteligente" y es útil para situaciones en las que los usuarios no tienen credenciales de inicio de sesión de Active Directory.
Nota:
La política de desconectar al bloquear se aplica a todas las sesiones en el VDA.
Uso de la consola de administración de Federated Authentication Service
Nota:
Aunque la consola de administración de FAS es adecuada para la mayoría de las implementaciones, la interfaz de PowerShell ofrece opciones más avanzadas. Para obtener información sobre los cmdlets de PowerShell de FAS, consulte Cmdlets de PowerShell.
La consola de administración de FAS se instala como parte de FAS. Se coloca un icono (Citrix Federated Authentication Service) en el menú Inicio.
La primera vez que se utiliza la consola de administración, le guía a través de un proceso que implementa plantillas de certificado, configura la entidad de certificación y autoriza a FAS a usar la entidad de certificación. Algunos de los pasos se pueden completar manualmente utilizando herramientas de configuración del sistema operativo.
La consola de administración de FAS se conecta al servicio FAS local de forma predeterminada. Si es necesario, puede conectarse a un servicio remoto mediante Conectar a otro servidor en la parte superior derecha de la consola.
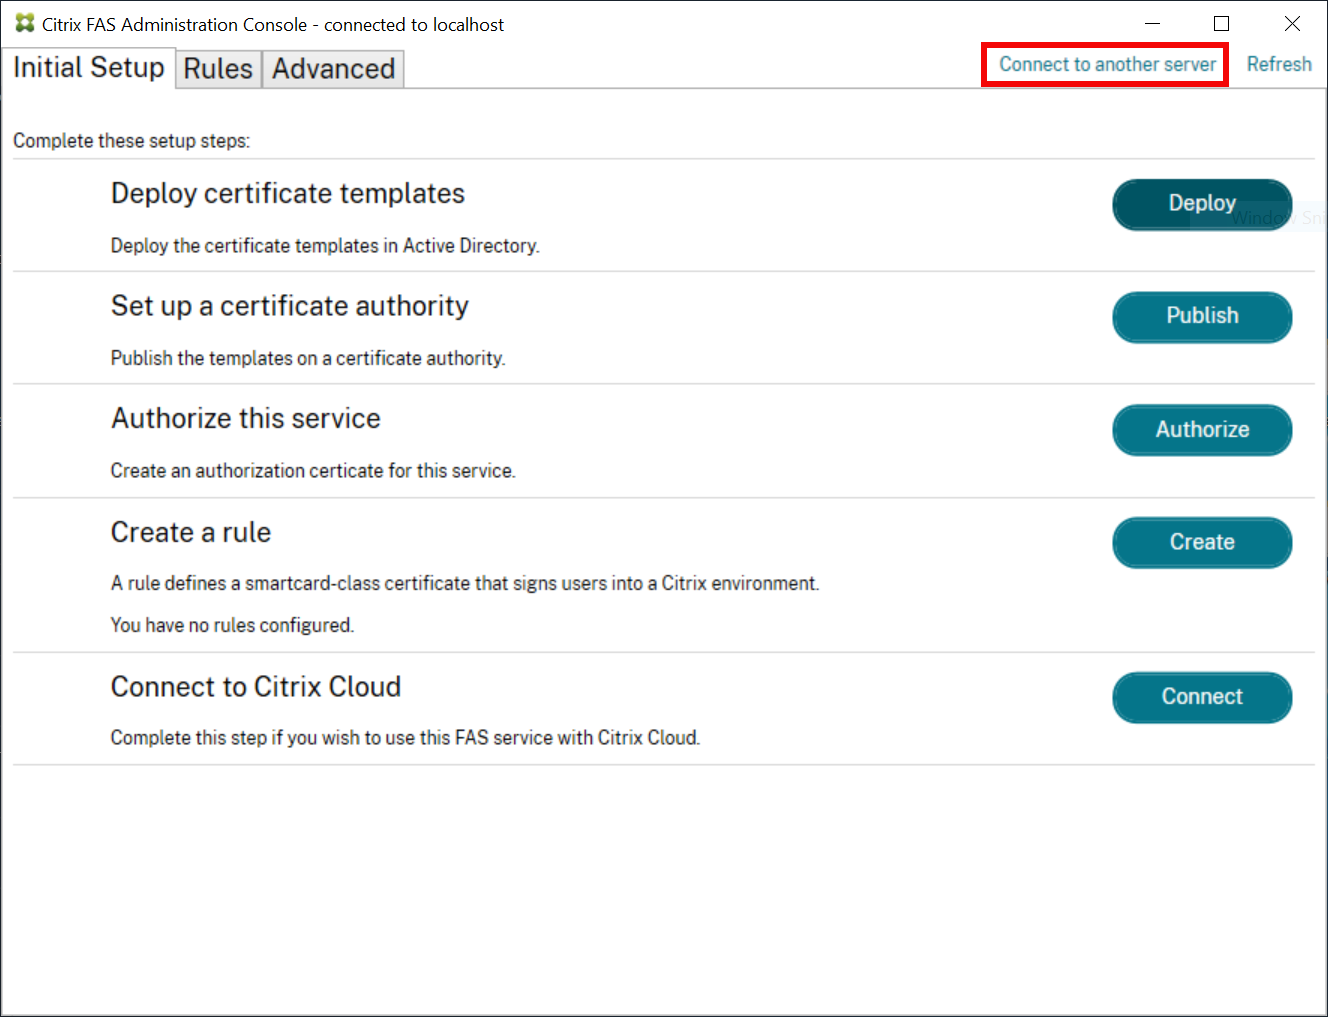
Implementar plantillas de certificado
Para evitar problemas de interoperabilidad con otro software, FAS proporciona tres plantillas de certificado de Citrix para su propio uso.
-
Citrix_RegistrationAuthority_ManualAuthorization
-
Citrix_RegistrationAuthority
-
Citrix_SmartcardLogon
Estas plantillas deben registrarse en Active Directory. Haga clic en el botón Implementar y, a continuación, haga clic en Aceptar.
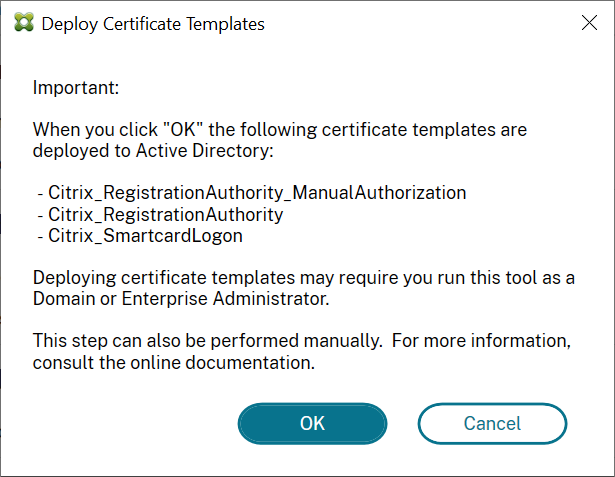
La configuración de las plantillas se encuentra en los archivos XML con extensión .certificatetemplate que se instalan con FAS en:
C:\Program Files\Citrix\Federated Authentication Service\CertificateTemplates
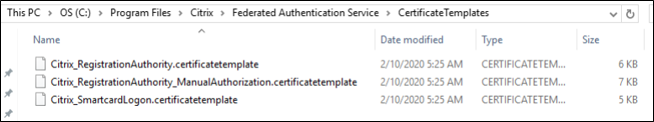
Si no tiene permiso para instalar estos archivos de plantilla, entrégueselos a su administrador de Active Directory.
Para instalar las plantillas manualmente, puede ejecutar los siguientes comandos de PowerShell desde la carpeta que contiene las plantillas:
$template = [System.IO.File]::ReadAllBytes("$Pwd\Citrix_SmartcardLogon.certificatetemplate")
 $CertEnrol = New-Object -ComObject X509Enrollment.CX509EnrollmentPolicyWebService
 $CertEnrol.InitializeImport($template)
 $comtemplate = $CertEnrol.GetTemplates().ItemByIndex(0)
 $writabletemplate = New-Object -ComObject X509Enrollment.CX509CertificateTemplateADWritable
 $writabletemplate.Initialize($comtemplate)
 $writabletemplate.Commit(1, $NULL)
Configurar los servicios de certificados de Active Directory
Después de instalar las plantillas de certificados de Citrix, deben publicarse en uno o varios servidores de entidad de certificación empresarial de Microsoft. Consulte la documentación de Microsoft sobre cómo implementar los servicios de certificados de Active Directory.
Si las plantillas no están publicadas en al menos un servidor, utilice Configurar entidad de certificación para publicarlas. Debe hacerlo como un usuario que tenga permisos para administrar la entidad de certificación.
(Las plantillas de certificados también se pueden publicar mediante la consola de la entidad de certificación de Microsoft).
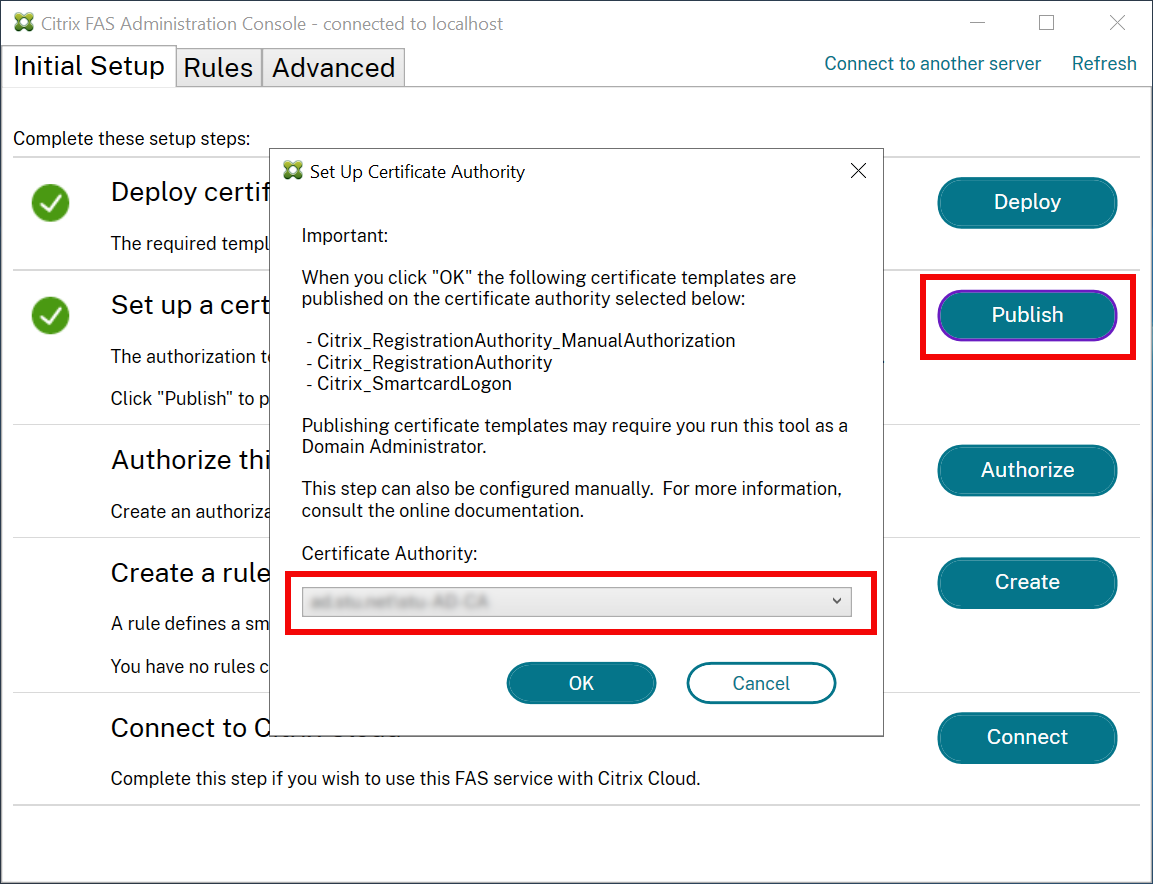
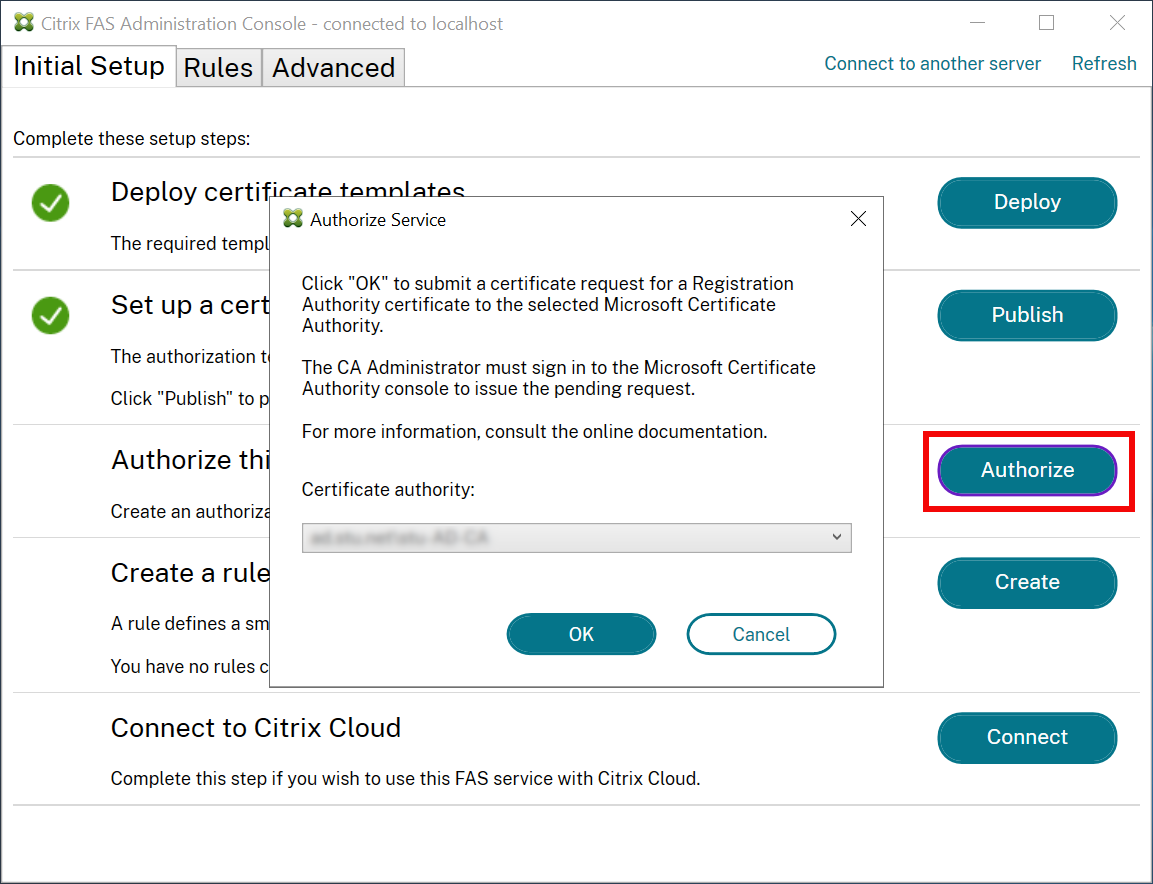
Autorizar el servicio de autenticación federada
Este paso inicia la autorización de FAS. La consola de administración utiliza la plantilla Citrix_RegistrationAuthority_ManualAuthorization para generar una solicitud de certificado y, a continuación, la envía a una de las entidades de certificación que publican esa plantilla.
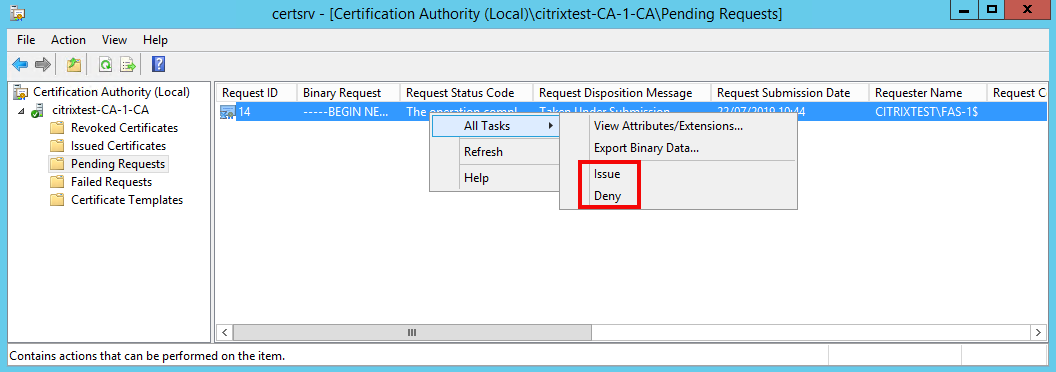
Una vez enviada la solicitud, aparece en la lista Solicitudes pendientes de la consola de la entidad de certificación de Microsoft como una solicitud pendiente de la cuenta de máquina de FAS. El administrador de la entidad de certificación debe emitir o denegar la solicitud antes de que pueda continuar la configuración de FAS.
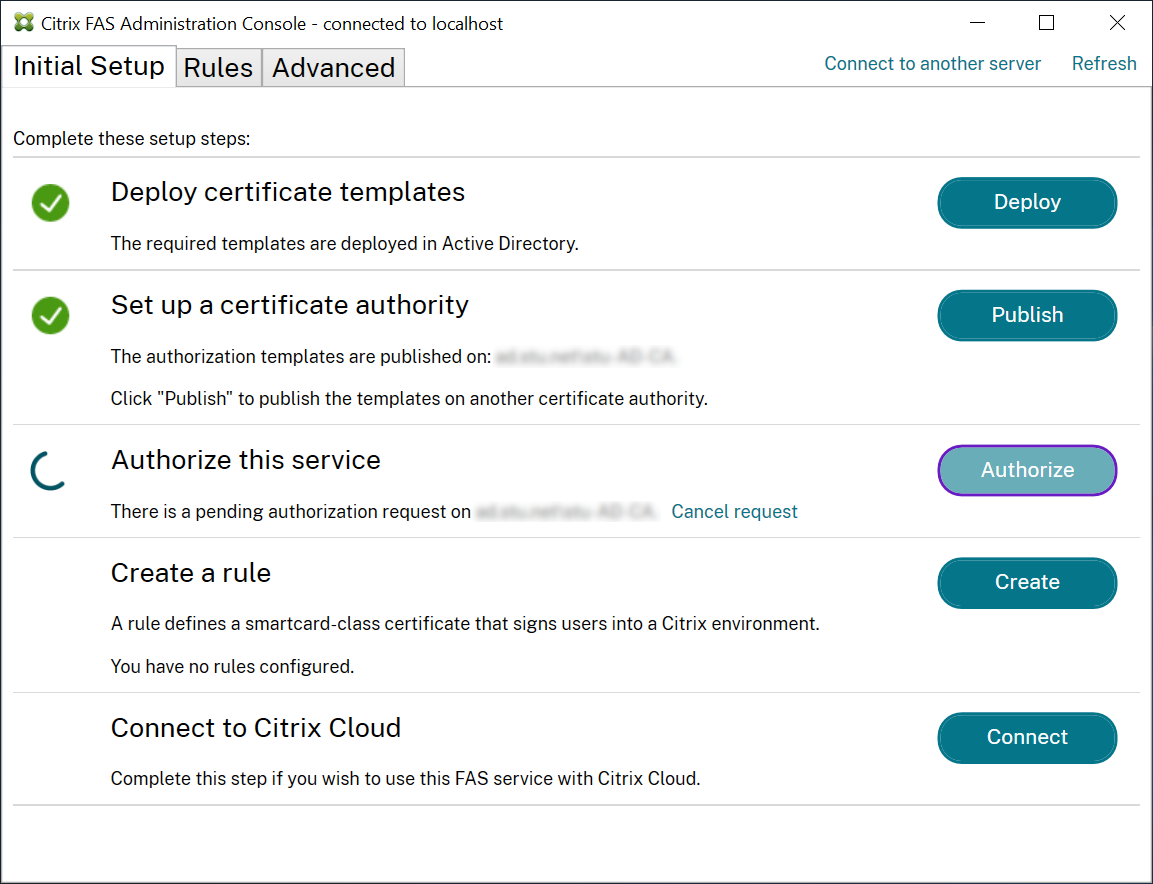
La consola de administración de FAS muestra un 'indicador de progreso' hasta que el administrador elige Emitir o Denegar.
En la consola de la entidad de certificación de Microsoft, haga clic con el botón secundario en Todas las tareas y, a continuación, seleccione Emitir o Denegar para la solicitud de certificado. Si elige Emitir, la consola de administración de FAS muestra el certificado de autorización. Si elige Denegar, la consola muestra un mensaje de error.
La consola de administración de FAS detecta automáticamente cuándo finaliza este proceso. Esto puede tardar un par de minutos.
Configurar reglas
FAS utiliza las reglas para autorizar la emisión de certificados para el inicio de sesión de VDA y el uso en la sesión, según lo indique StoreFront. Cada regla especifica los servidores de StoreFront de confianza para solicitar certificados, el conjunto de usuarios para los que se pueden solicitar y el conjunto de máquinas VDA a las que se les permite utilizarlos.
FAS necesita que se cree y configure al menos una regla. Le recomendamos que cree una regla llamada "default" porque, de forma predeterminada, StoreFront solicita la regla llamada "default" al ponerse en contacto con FAS.
Puede crear reglas personalizadas adicionales para hacer referencia a diferentes plantillas de certificado y entidades de certificación, y configurarlas para que tengan diferentes propiedades y permisos. Estas reglas se pueden configurar para que las utilicen diferentes servidores de StoreFront o Workspace. Configure los servidores de StoreFront para que soliciten la regla personalizada por nombre mediante las opciones de configuración de directivas de grupo.
Haga clic en Crear (o en Crear regla en la ficha "Reglas") para iniciar el asistente de creación de reglas que recopila la información para crear la regla. La ficha "Reglas" muestra un resumen de cada regla.
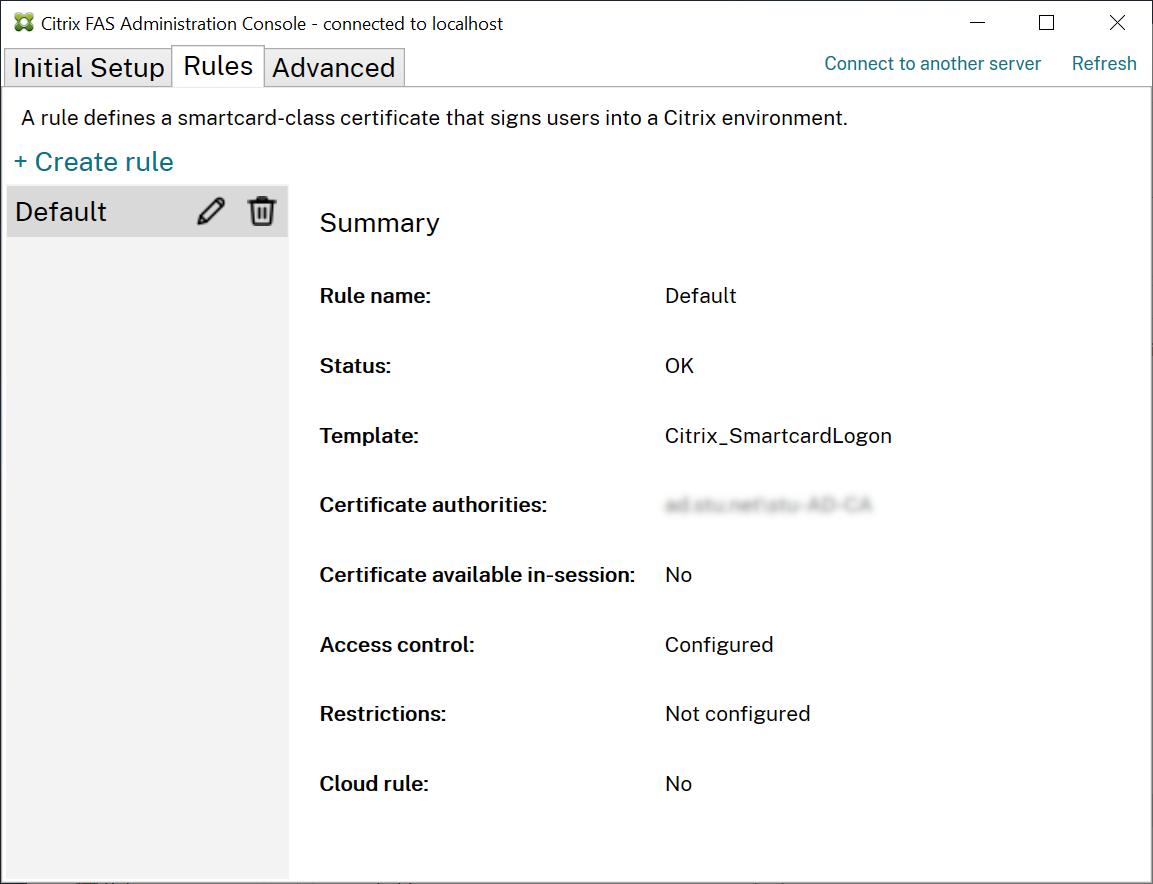
El asistente recopila la siguiente información:
Plantilla: La plantilla de certificado que se utiliza para emitir certificados de usuario. Debe ser la plantilla Citrix_SmartcardLogon o una copia modificada de la misma (consulte Plantillas de certificado).
Entidad de certificación: La entidad de certificación que emite los certificados de usuario. La plantilla debe ser publicada por la entidad de certificación. FAS admite la adición de varias entidades de certificación para la conmutación por error y el equilibrio de carga. Asegúrese de que el estado muestre "Plantilla disponible" para la entidad de certificación que elija. Consulte Administración de la entidad de certificación.
Uso en la sesión: La opción Permitir uso en la sesión controla si se puede usar un certificado después de iniciar sesión en el VDA.
-
Permitir uso en la sesión no seleccionada (predeterminado, recomendado)—el certificado se utiliza solo para el inicio de sesión o la reconexión, y los usuarios no tienen acceso al certificado después de autenticarse.
-
Permitir uso en la sesión seleccionada—los usuarios tienen acceso al certificado después de autenticarse. La mayoría de los clientes no deberían seleccionar esta opción. Se puede acceder a los recursos desde la sesión VDA, como sitios web de intranet o recursos compartidos de archivos, mediante el inicio de sesión único de Kerberos, por lo que no se requiere un certificado en la sesión.Si selecciona Permitir uso en la sesión, la directiva de grupo Comportamiento en la sesión también debe estar habilitada y aplicada al VDA. Los certificados se colocan en el almacén de certificados personal del usuario después del inicio de sesión para su uso en aplicaciones. Por ejemplo, si necesita autenticación TLS para servidores web dentro de la sesión VDA, Internet Explorer puede usar el certificado.
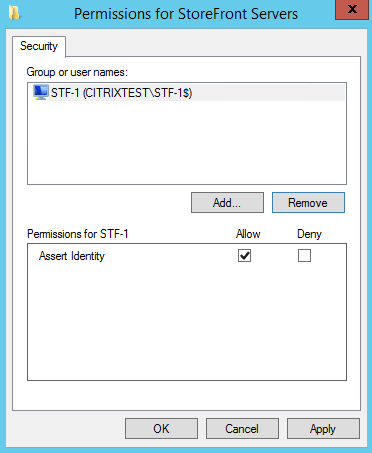
Control de acceso: La lista de máquinas de servidor StoreFront de confianza que están autorizadas para solicitar certificados para el inicio de sesión o la reconexión de usuarios. Para todos estos permisos, puede agregar objetos o grupos individuales de AD.
Importante:
La configuración de Control de acceso es crítica para la seguridad y debe administrarse con cuidado.
Nota:
Si utiliza el servidor FAS solo con Citrix Cloud, no necesita configurar el Control de acceso. Cuando Citrix Cloud utiliza una regla, se ignoran los permisos de acceso de StoreFront. Puede usar la misma regla con Citrix Cloud y con una implementación de StoreFront local. Los permisos de acceso de StoreFront se siguen aplicando cuando la regla es utilizada por un StoreFront local.
El permiso predeterminado ("Afirmar identidad" permitido) deniega todo. Por lo tanto, debe permitir explícitamente sus servidores StoreFront.
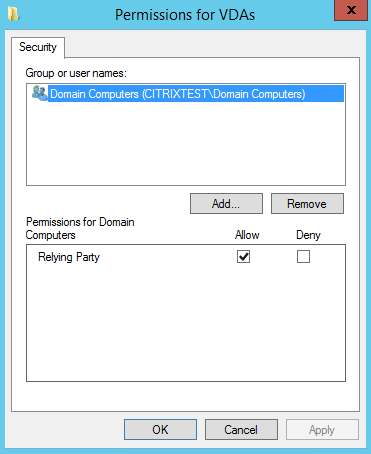
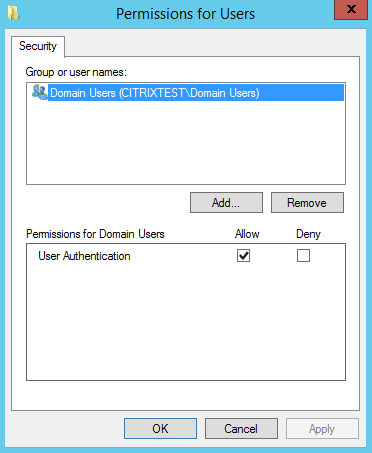
Restricciones: La lista de máquinas VDA que pueden iniciar sesión de usuarios mediante FAS y la lista de usuarios a los que se les pueden emitir certificados a través de FAS.
-
Administrar permisos de VDA le permite especificar qué VDA pueden usar FAS para iniciar sesión del usuario. La lista de VDA predeterminada es Equipos del dominio.
-
Administrar permisos de usuario le permite especificar qué usuarios pueden usar FAS para iniciar sesión en un VDA. La lista de usuarios predeterminada es Usuarios del dominio.
Nota:
Si el servidor FAS se encuentra en un dominio diferente al de los VDA y los usuarios, las restricciones predeterminadas deben modificarse.
Regla de la nube: Indica si la regla se aplica cuando se reciben aserciones de identidad de Citrix Workspace. Al conectarse a Citrix Cloud, elige qué regla usar para Citrix Cloud. También puede cambiar la regla después de conectarse a Citrix Cloud desde un enlace en la sección Conectarse a Citrix Cloud.
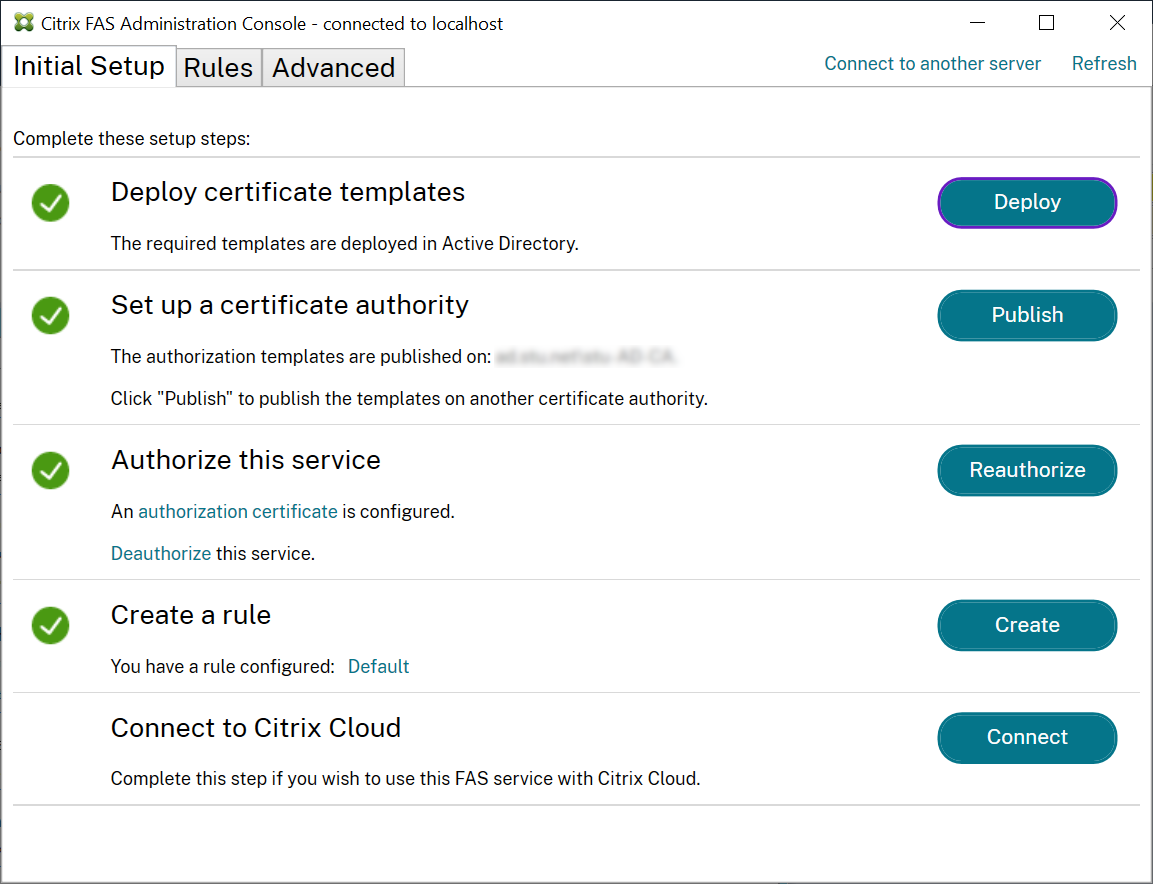
Conectarse a Citrix Cloud
Puede conectar el servidor FAS a Citrix Cloud con Citrix Workspace. Consulte este artículo de Citrix Workspace.
-
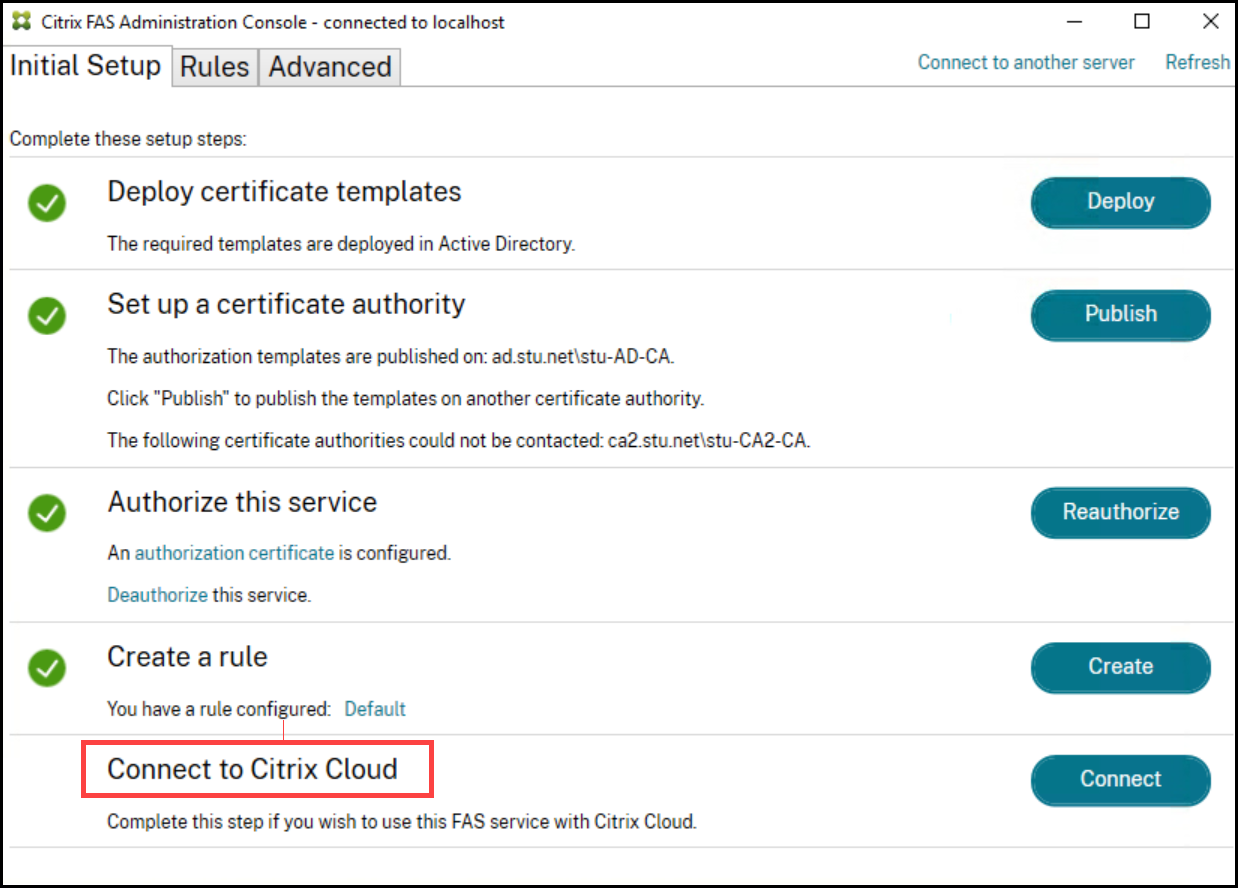
En la ficha Configuración inicial, en Conectarse a Citrix Cloud, haga clic en Conectar.
-
Seleccione la nube a la que quiere conectarse y haga clic en Siguiente.
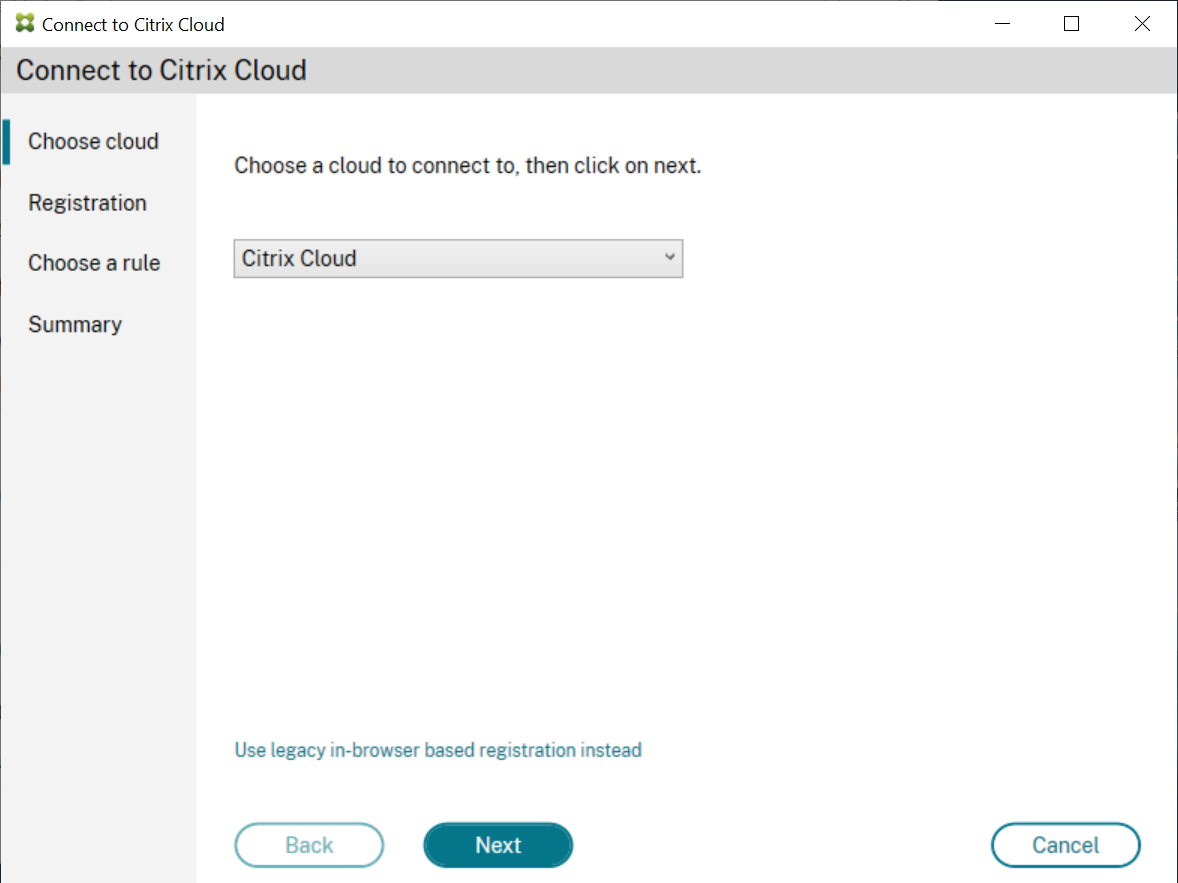 NotaSolo Citrix Cloud está disponible en la vista previa.
-
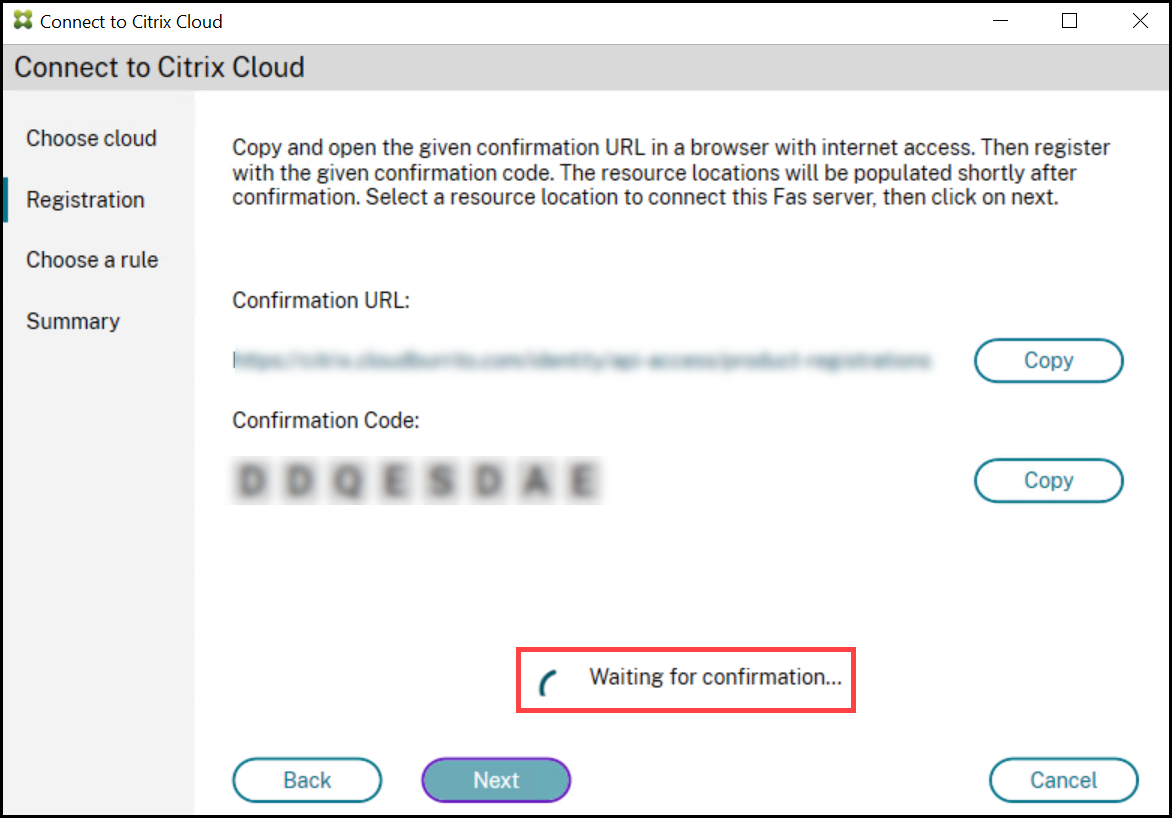
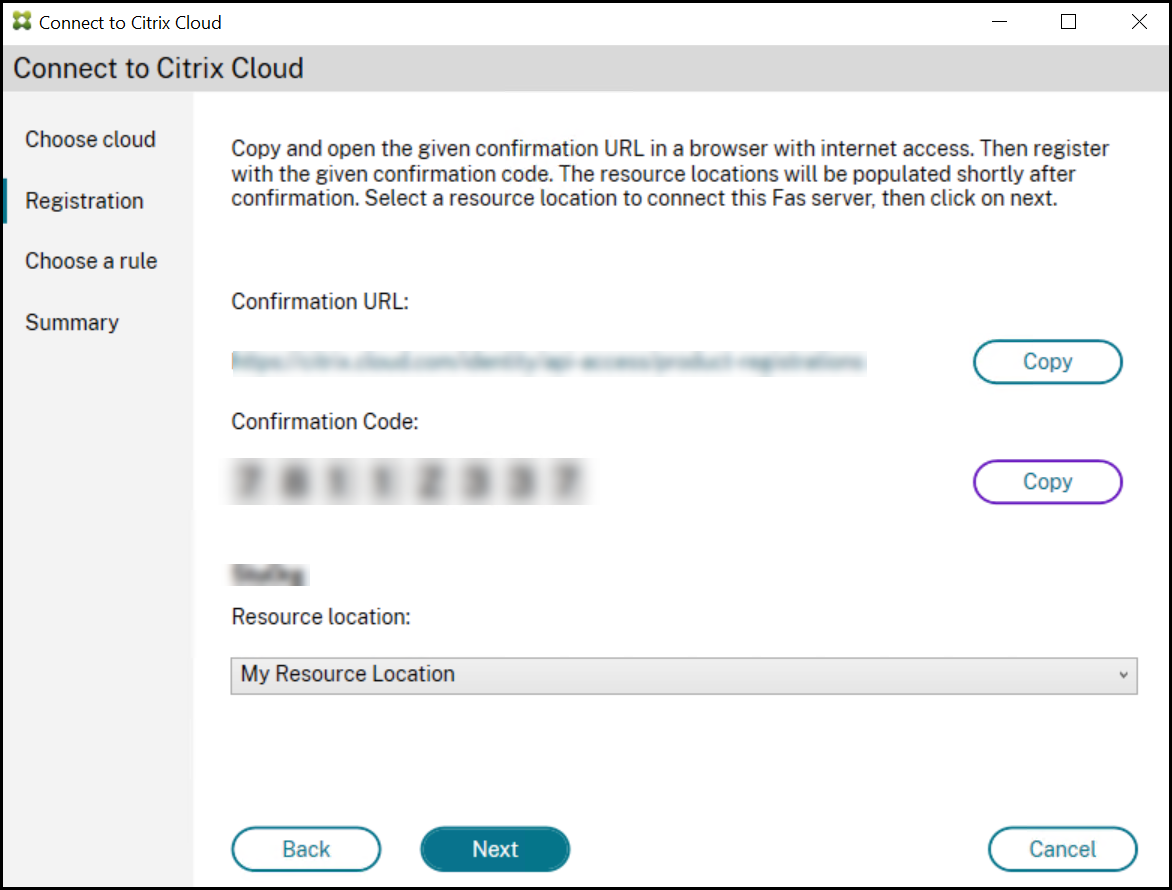
La ventana muestra un código de registro único, que debe aprobarse en Citrix Cloud. Para obtener más información, consulte Registrar productos locales en Citrix Cloud.
-
Una vez validado el código de registro, seleccione la Ubicación de recursos deseada en la lista desplegable.
-
Seleccione la cuenta de cliente, si corresponde, y seleccione la ubicación de recursos donde quiere conectar el servidor FAS. Haga clic en Continuar y, a continuación, cierre la ventana de confirmación.
-
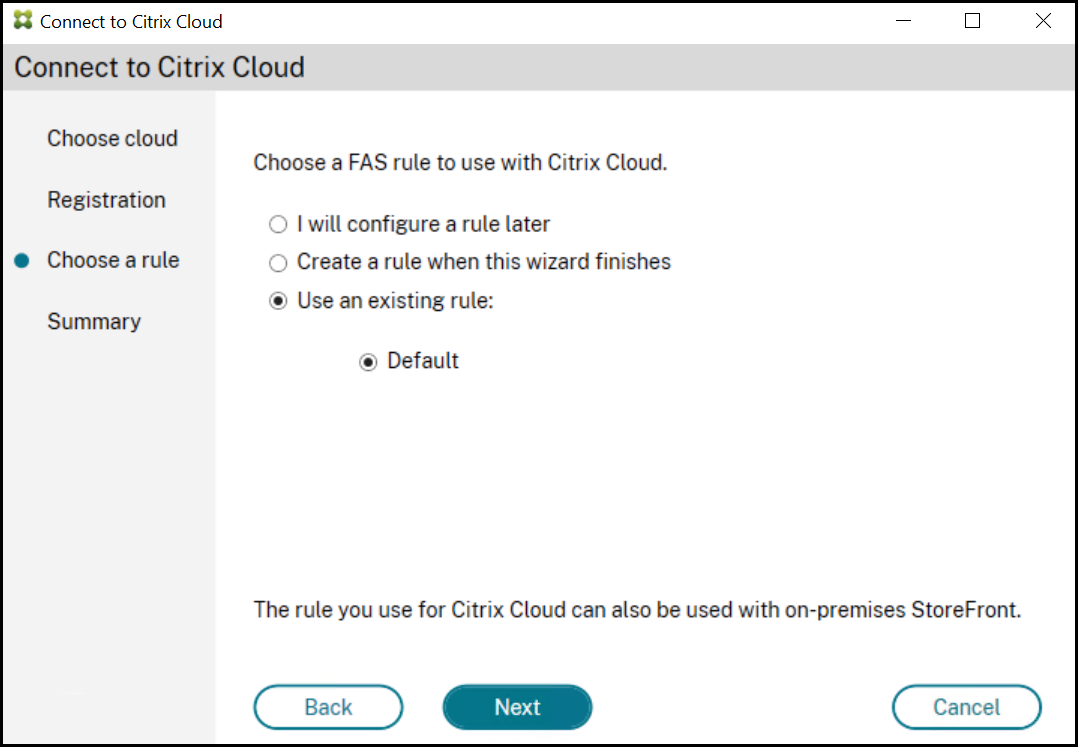
En la sección Elegir una regla, utilice una regla existente o cree una nueva. Haga clic en Siguiente.
-
En la sección Resumen, haga clic en Finalizar para completar la conexión a Citrix Cloud.
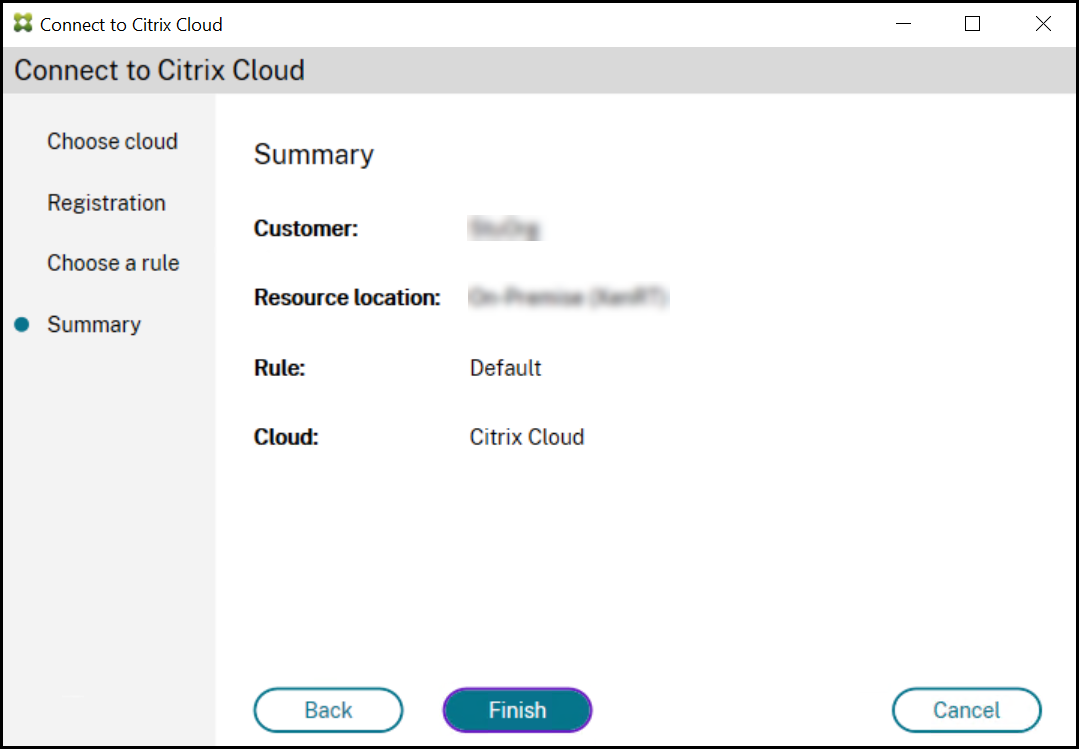
Citrix Cloud registra el servidor FAS y lo muestra en la página Ubicaciones de recursos de su cuenta de Citrix Cloud.
desconectar de Citrix Cloud
Después de quitar el servidor FAS de la ubicación de recursos de Citrix Cloud, como se describe en este (/es-es/citrix-workspace/workspace-federated-authentication.html)artículo de Citrix Workspace, en Conectar a Citrix Cloud, seleccione Deshabilitar.