
Scénarios d’invite d’authentification
Divers scénarios invitent les utilisateurs à s’authentifier auprès de Secure Hub en saisissant leurs informations d’identification sur leurs appareils.
Les scénarios changent en fonction des facteurs suivants :
-
Votre stratégie d’application MDX et la configuration des propriétés client dans les paramètres de la console Endpoint Management.
-
Si l’authentification se produit hors ligne ou en ligne (l’appareil a besoin d’une connexion réseau à Endpoint Management).
En outre, le type d’informations d’identification que les utilisateurs saisissent, telles que le mot de passe Active Directory, le code PIN ou le code d’accès Citrix, le mot de passe à usage unique, l’authentification par empreinte digitale (appelée Touch ID dans iOS), qui changent également en fonction du type d’authentification et de la fréquence d’authentification.
Commençons par les scénarios qui entraînent une invite d’authentification.
-
Redémarrage de l’appareil : Lorsque les utilisateurs redémarrent leur appareil, ils doivent se réauthentifier auprès de Secure Hub.
-
Inactivité hors ligne (expiration du délai) : Lorsque la stratégie MDX de code d’accès d’application est activée (par défaut), la propriété client Endpoint Management appelée Inactivity Timer entre en jeu. L’Inactivity Timer limite la durée pendant laquelle aucune activité utilisateur ne peut se produire dans l’une des applications qui utilisent le conteneur sécurisé.
Lorsque l’Inactivity Timer expire, les utilisateurs doivent se réauthentifier auprès du conteneur sécurisé sur l’appareil. Par exemple, lorsque les utilisateurs posent leurs appareils et s’éloignent, et que l’Inactivity Timer a expiré, personne d’autre ne peut prendre l’appareil et accéder aux données sensibles dans le conteneur. Vous définissez la propriété client Inactivity Timer dans la console Endpoint Management. La valeur par défaut est de 15 minutes. La combinaison du code d’accès d’application défini sur ON et de la propriété client Inactivity Timer est probablement responsable du scénario d’invite d’authentification le plus courant.
-
Déconnexion de Secure Hub : Lorsque les utilisateurs se déconnectent de Secure Hub, ils doivent se réauthentifier la prochaine fois qu’ils accèdent à Secure Hub ou à toute application MDX, lorsque l’application nécessite un code d’accès tel que déterminé par la stratégie MDX de code d’accès d’application et l’état de l’Inactivity Timer.
-
Période hors ligne maximale : Ce scénario est spécifique aux applications individuelles car il est régi par une stratégie MDX par application. La stratégie MDX de période hors ligne maximale a un paramètre par défaut de 3 jours. Si la période pendant laquelle une application peut s’exécuter sans authentification en ligne avec Secure Hub s’écoule, un enregistrement auprès d’Endpoint Management est requis pour confirmer le droit d’utilisation de l’application et pour actualiser les stratégies. Lorsque cet enregistrement se produit, l’application déclenche Secure Hub pour une authentification en ligne. Les utilisateurs doivent se réauthentifier avant de pouvoir accéder à l’application MDX.
Notez la relation entre la période hors ligne maximale et la stratégie MDX de période d’interrogation active :
-
La période d’interrogation active est l’intervalle pendant lequel les applications s’enregistrent auprès d’Endpoint Management pour effectuer des actions de sécurité, telles que le verrouillage et l’effacement d’applications. En outre, l’application vérifie également les stratégies d’application mises à jour.
-
Après une vérification réussie des stratégies via la stratégie de période d’interrogation active, le compteur de période hors ligne maximale est réinitialisé et recommence à décompter.
Les deux vérifications auprès d'Endpoint Management, pour la période d'interrogation active et l'expiration de la période hors ligne maximale, nécessitent un jeton Citrix Gateway valide sur l'appareil. Si l'appareil dispose d'un jeton Citrix Gateway valide, l'application récupère de nouvelles stratégies auprès d'Endpoint Management sans aucune interruption pour les utilisateurs. Si l'application a besoin d'un jeton Citrix Gateway, un basculement vers Secure Hub se produit et les utilisateurs voient une invite d'authentification dans Secure Hub.
Sur les appareils Android, les écrans d'activité de Secure Hub s'ouvrent directement par-dessus l'écran de l'application actuelle. Sur les appareils iOS, cependant, Secure Hub doit passer au premier plan, ce qui déplace temporairement l'application actuelle.
Une fois que les utilisateurs ont saisi leurs informations d'identification, Secure Hub rebascule vers l'application d'origine. Si, dans ce cas, vous autorisez les informations d'identification Active Directory mises en cache ou si vous avez configuré un certificat client, les utilisateurs peuvent saisir un code PIN, un mot de passe ou une authentification par empreinte digitale. Si ce n'est pas le cas, les utilisateurs doivent saisir leurs informations d'identification Active Directory complètes.
Le jeton Citrix ADC peut devenir invalide en raison de l'inactivité de la session Citrix Gateway ou d'une stratégie de délai d'expiration de session forcée, comme indiqué dans la liste suivante des stratégies Citrix Gateway. Lorsque les utilisateurs se connectent à nouveau à Secure Hub, ils peuvent continuer à exécuter l'application.
-
Stratégies de session Citrix Gateway : Deux stratégies Citrix Gateway affectent également le moment où les utilisateurs sont invités à s'authentifier. Dans ces cas, ils s'authentifient pour créer une session en ligne avec Citrix ADC afin de se connecter à Endpoint Management.
-
Délai d'expiration de la session : La session Citrix ADC pour Endpoint Management est déconnectée si aucune activité réseau ne se produit pendant la période définie. La valeur par défaut est de 30 minutes. Si vous utilisez l'assistant Citrix Gateway pour configurer la stratégie, la valeur par défaut est de 1440 minutes. Les utilisateurs voient une invite d'authentification pour se reconnecter à leur réseau d'entreprise.
-
Délai d'expiration forcé : Si Activé, la session Citrix ADC pour Endpoint Management est déconnectée après l'expiration de la période de délai d'expiration forcé. Le délai d'expiration forcé rend la réauthentification obligatoire après une période définie. Les utilisateurs verront alors une invite d'authentification pour se reconnecter à leur réseau d'entreprise lors de la prochaine utilisation. La valeur par défaut est Désactivé. Si vous utilisez l'assistant Citrix Gateway pour configurer la stratégie, la valeur par défaut est de 1440 minutes.
-
Types d'informations d'identification
La section précédente a abordé le moment où les utilisateurs sont invités à s'authentifier. Cette section aborde les types d'informations d'identification qu'ils doivent saisir. L'authentification est nécessaire via diverses méthodes d'authentification pour accéder aux données chiffrées sur l'appareil. Pour déverrouiller initialement l'appareil, vous déverrouillez le conteneur principal. Une fois cela fait et le conteneur à nouveau sécurisé, pour y accéder à nouveau, vous déverrouillez un conteneur secondaire.
Remarque :
Le terme application gérée fait référence à une application encapsulée par le MDX Toolkit, dans laquelle vous avez laissé la stratégie MDX de code d'accès d'application activée par défaut et utilisez la propriété client Minuteur d'inactivité.
Les circonstances qui déterminent les types d'informations d'identification sont les suivantes :
-
Déverrouillage du conteneur principal : Un mot de passe Active Directory, un code PIN ou un code d'accès Citrix, un mot de passe à usage unique, Touch ID ou un identifiant d'empreinte digitale sont requis pour déverrouiller le conteneur principal.
-
Sur iOS, lorsque les utilisateurs ouvrent Secure Hub ou une application gérée pour la première fois après l'installation de l'application sur l'appareil.
-
Sur iOS, lorsque les utilisateurs redémarrent un appareil puis ouvrent Secure Hub.
-
Sur Android, lorsque les utilisateurs ouvrent une application gérée si Secure Hub n'est pas en cours d'exécution.
-
Sur Android, lorsque les utilisateurs redémarrent Secure Hub pour une raison quelconque, y compris un redémarrage de l'appareil.
-
-
Déverrouillage du conteneur secondaire : Authentification par empreinte digitale (si configurée), un code PIN ou un mot de passe Citrix, ou des informations d'identification Active Directory, pour déverrouiller le conteneur secondaire.
-
Lorsque les utilisateurs ouvrent une application gérée après l'expiration du délai d'inactivité.
-
Lorsque les utilisateurs se déconnectent de Secure Hub puis ouvrent une application gérée.
-
Les informations d'identification Active Directory sont requises pour l'une ou l'autre des circonstances de déverrouillage du conteneur lorsque les conditions suivantes sont remplies :
-
Lorsque les utilisateurs modifient le mot de passe associé à leur compte d'entreprise.
-
Lorsque vous n'avez pas défini les propriétés du client dans la console Endpoint Management pour activer le code PIN Citrix : ENABLE_PASSCODE_AUTH et ENABLE_PASSWORD_CACHING.
-
Lorsque la session NetScaler® Gateway se termine, ce qui se produit dans les circonstances suivantes : lorsque le délai d'expiration de la session ou le minuteur de la politique de délai d'expiration forcé expire, si l'appareil ne met pas en cache les informations d'identification ou n'a pas de certificat client.
Lorsque l'authentification par empreinte digitale est activée, les utilisateurs peuvent se connecter à l'aide d'une empreinte digitale lorsque l'authentification hors ligne est requise en raison de l'inactivité de l'application. Les utilisateurs doivent toujours saisir un code PIN lors de la première connexion à Secure Hub et lors du redémarrage de l'appareil. Pour plus d'informations sur l'activation de l'authentification par empreinte digitale, consultez Authentification par empreinte digitale ou Touch ID.
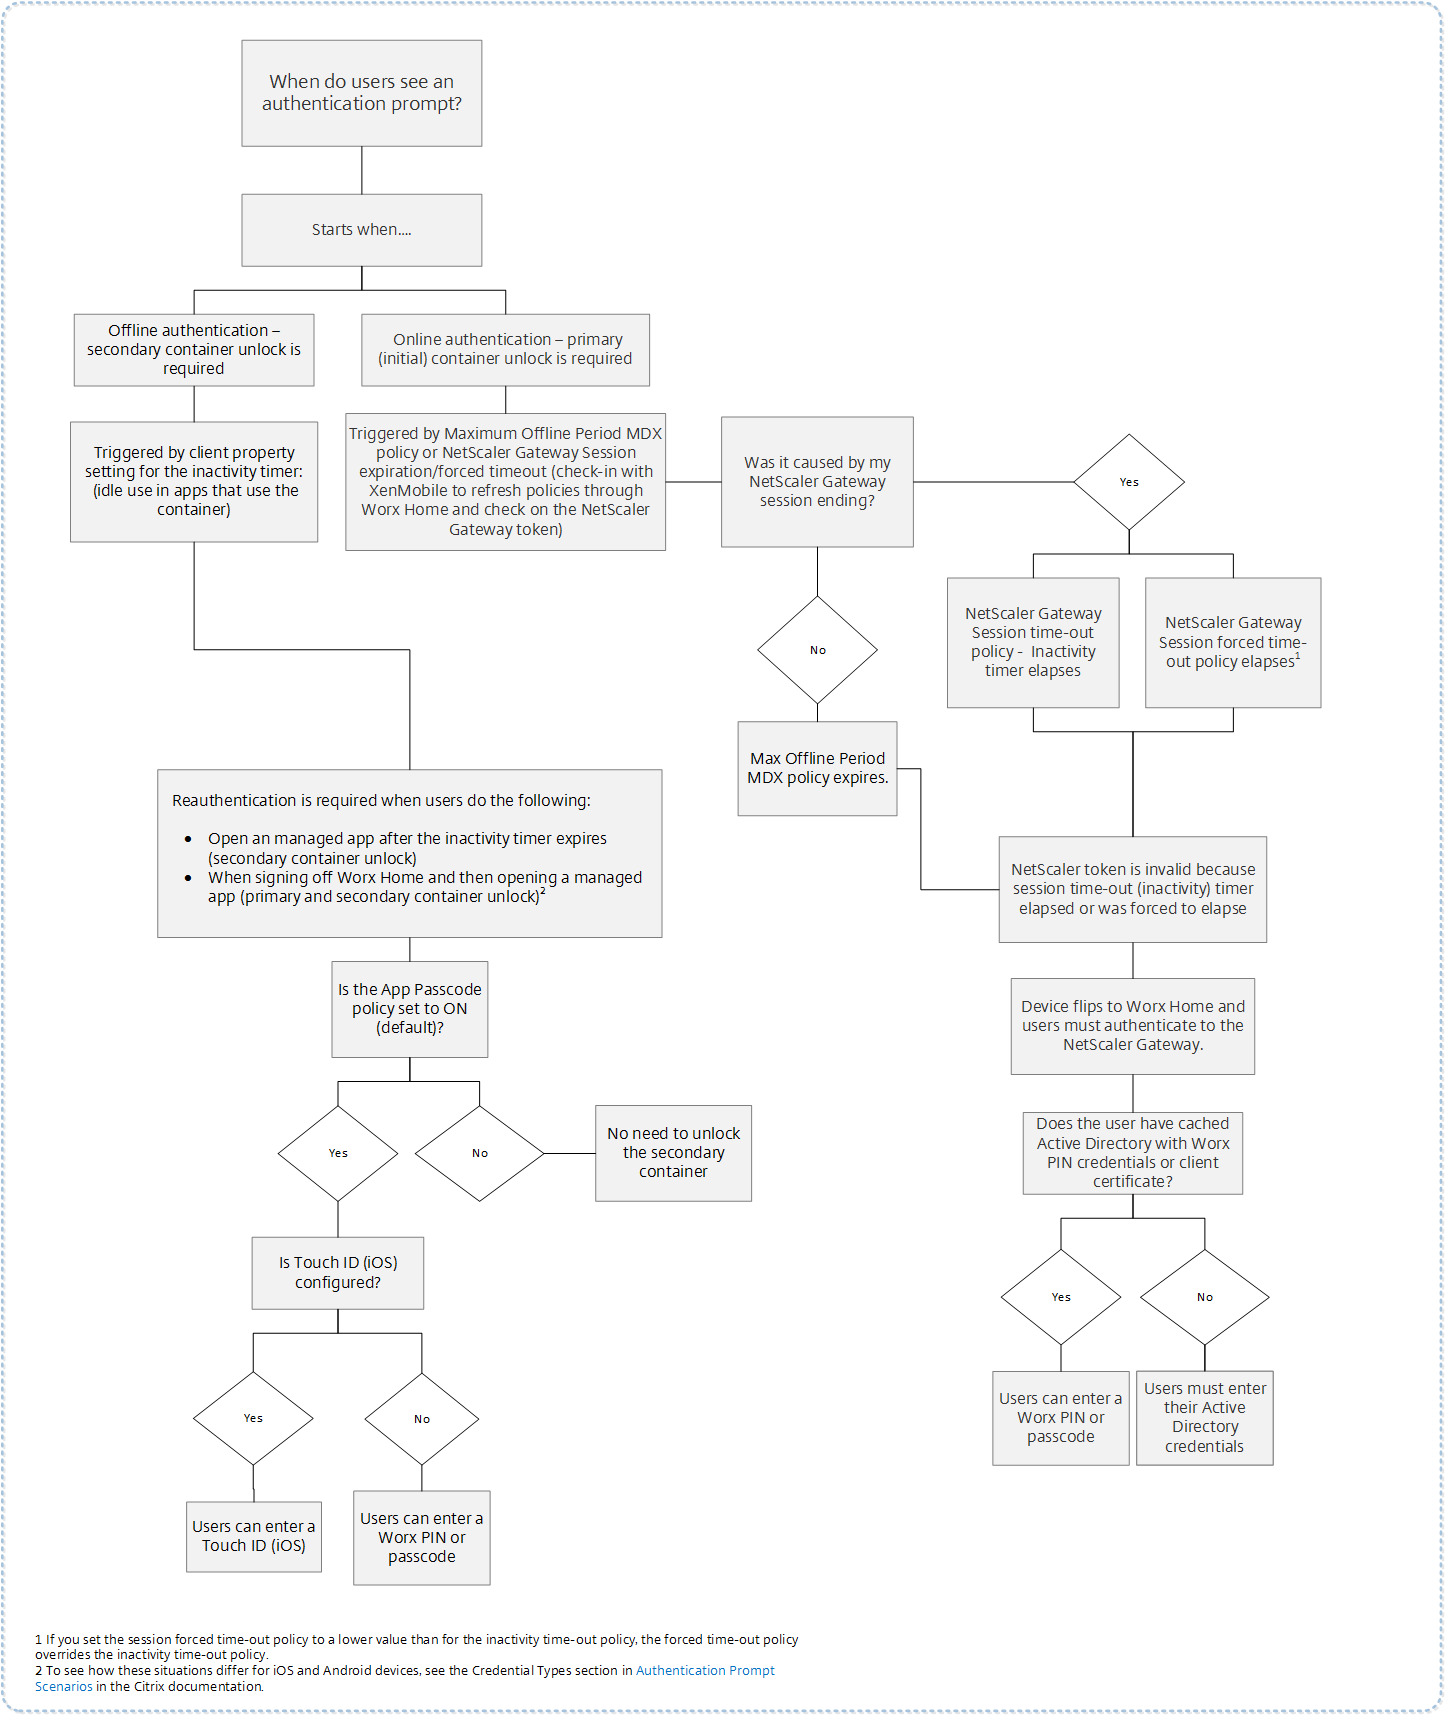
L'organigramme suivant résume le flux de décision qui détermine les informations d'identification qu'un utilisateur doit saisir lorsqu'il est invité à s'authentifier.
À propos des basculements d'écran Secure Hub
Une autre situation à noter est lorsqu'un basculement d'une application vers Secure Hub, puis de nouveau vers une application est requis. Le basculement affiche une notification que les utilisateurs doivent accuser réception. L'authentification n'est pas requise lorsque cela se produit. Cette situation se produit après une synchronisation avec Endpoint Management, telle que spécifiée par les stratégies MDX de période hors ligne maximale et de période d'interrogation active, et qu'Endpoint Management détecte des stratégies mises à jour qui doivent être poussées vers l'appareil via Secure Hub.
Complexité du mot de passe pour le code d'accès de l'appareil (Android 12+)
La complexité du code d’accès est préférable à une exigence de mot de passe personnalisé. Le niveau de complexité du code d’accès est l’un des niveaux prédéfinis. Ainsi, l’utilisateur final ne peut pas définir un mot de passe avec un niveau de complexité inférieur.
La complexité du code d’accès pour les appareils sous Android 12+ est la suivante :
-
Appliquer la complexité du code d’accès : Nécessite un mot de passe avec un niveau de complexité défini par la plate-forme, plutôt qu’une exigence de mot de passe personnalisé. Uniquement pour les appareils sous Android 12+ et utilisant Secure Hub 22.9 ou version ultérieure.
-
Niveau de complexité : Niveaux prédéfinis de complexité de mot de passe.
-
Aucun : Aucun mot de passe requis.
-
Faible : Les mots de passe peuvent être :
-
Un modèle
-
Un code PIN d’au moins quatre chiffres
-
-
Moyen : Les mots de passe peuvent être :
-
Un code PIN sans séquences répétées (4444) ou séquences ordonnées (1234), et d’au moins quatre chiffres
-
Alphabétique avec un minimum de quatre caractères
-
Alphanumérique avec un minimum de quatre caractères
-
-
Élevé : Les mots de passe peuvent être :
-
Un code PIN sans séquences répétées (4444) ou séquences ordonnées (1234), et d’au moins huit chiffres
-
Alphabétique avec un minimum de six caractères
-
Alphanumérique avec un minimum de six caractères
-
-
Remarques :
-
Pour les appareils BYOD, les paramètres de code d'accès tels que la longueur minimale, les caractères requis, la reconnaissance biométrique et les règles avancées ne sont pas applicables sur Android 12+. Utilisez plutôt la complexité du code d'accès.
-
Si la complexité du code d'accès pour le profil de travail est activée, alors la complexité du code d'accès pour le côté appareil doit également être activée.
Pour plus d'informations, consultez les paramètres Android Enterprise dans la documentation Citrix Endpoint Management.