
Authentification unique Azure Active Directory
Citrix Federated Authentication Service (FAS) fournit l'authentification unique (SSO) aux Virtual Delivery Agents (VDA) joints à un domaine. FAS réalise l'authentification unique en fournissant au VDA un certificat utilisateur, que le VDA utilise pour authentifier l'utilisateur auprès d'Active Directory (AD). Une fois que vous vous connectez à la session VDA, vous pouvez accéder aux ressources AD sans réauthentification.
Il est courant d'implémenter Azure Active Directory (AAD) avec une synchronisation entre votre AD et AAD, ce qui crée des identités hybrides pour les utilisateurs et les ordinateurs. Cet article décrit la configuration supplémentaire requise pour réaliser l'authentification unique (SSO) vers AAD depuis votre session VDA lors de l'utilisation de FAS, ce qui permet à l'utilisateur d'accéder aux applications protégées par AAD sans réauthentification.
Remarque :
-
Vous n'avez pas besoin de configuration spéciale pour que FAS utilise l'authentification unique (SSO) pour AAD.
-
Vous n'avez pas besoin des certificats FAS en session.
-
Vous pouvez utiliser n'importe quelle version de FAS.
-
Vous pouvez utiliser n'importe quelle version du VDA qui prend en charge FAS.
Les techniques pour l'authentification unique AAD sont résumées dans le tableau suivant :
| Type d'authentification AAD | Le VDA est joint à un domaine | Le VDA est joint en mode hybride |
|---|---|---|
| Géré | Utiliser le SSO transparent AAD | Utiliser l'authentification basée sur les certificats AAD |
| Fédéré à Active Directory Federation Services (ADFS) | Activer l'authentification Windows sur ADFS | Assurez-vous que le point de terminaison WS-Trust certificatemixed est activé |
| Fédéré à un fournisseur d'identité tiers | Utiliser une solution tierce | Utiliser une solution tierce |
-
Un domaine AAD géré est un domaine où l'authentification de l'utilisateur se produit au niveau d'AAD, parfois appelée authentification AAD native.
-
Un domaine AAD fédéré est un domaine où AAD est configuré pour rediriger l'authentification ailleurs. Par exemple, vers ADFS ou vers un fournisseur d'identité tiers.
-
Un VDA joint hybride est joint à AD et joint à AAD.
VDA joints au domaine
Pour les VDA joints au domaine, réalisez le SSO vers AAD en utilisant l'authentification Windows (traditionnellement appelée authentification Windows intégrée, ou Kerberos). L'authentification à AAD se produit lorsque l'utilisateur accède à une application protégée par AAD depuis la session VDA. Le diagramme suivant montre le processus d'authentification à un niveau élevé :
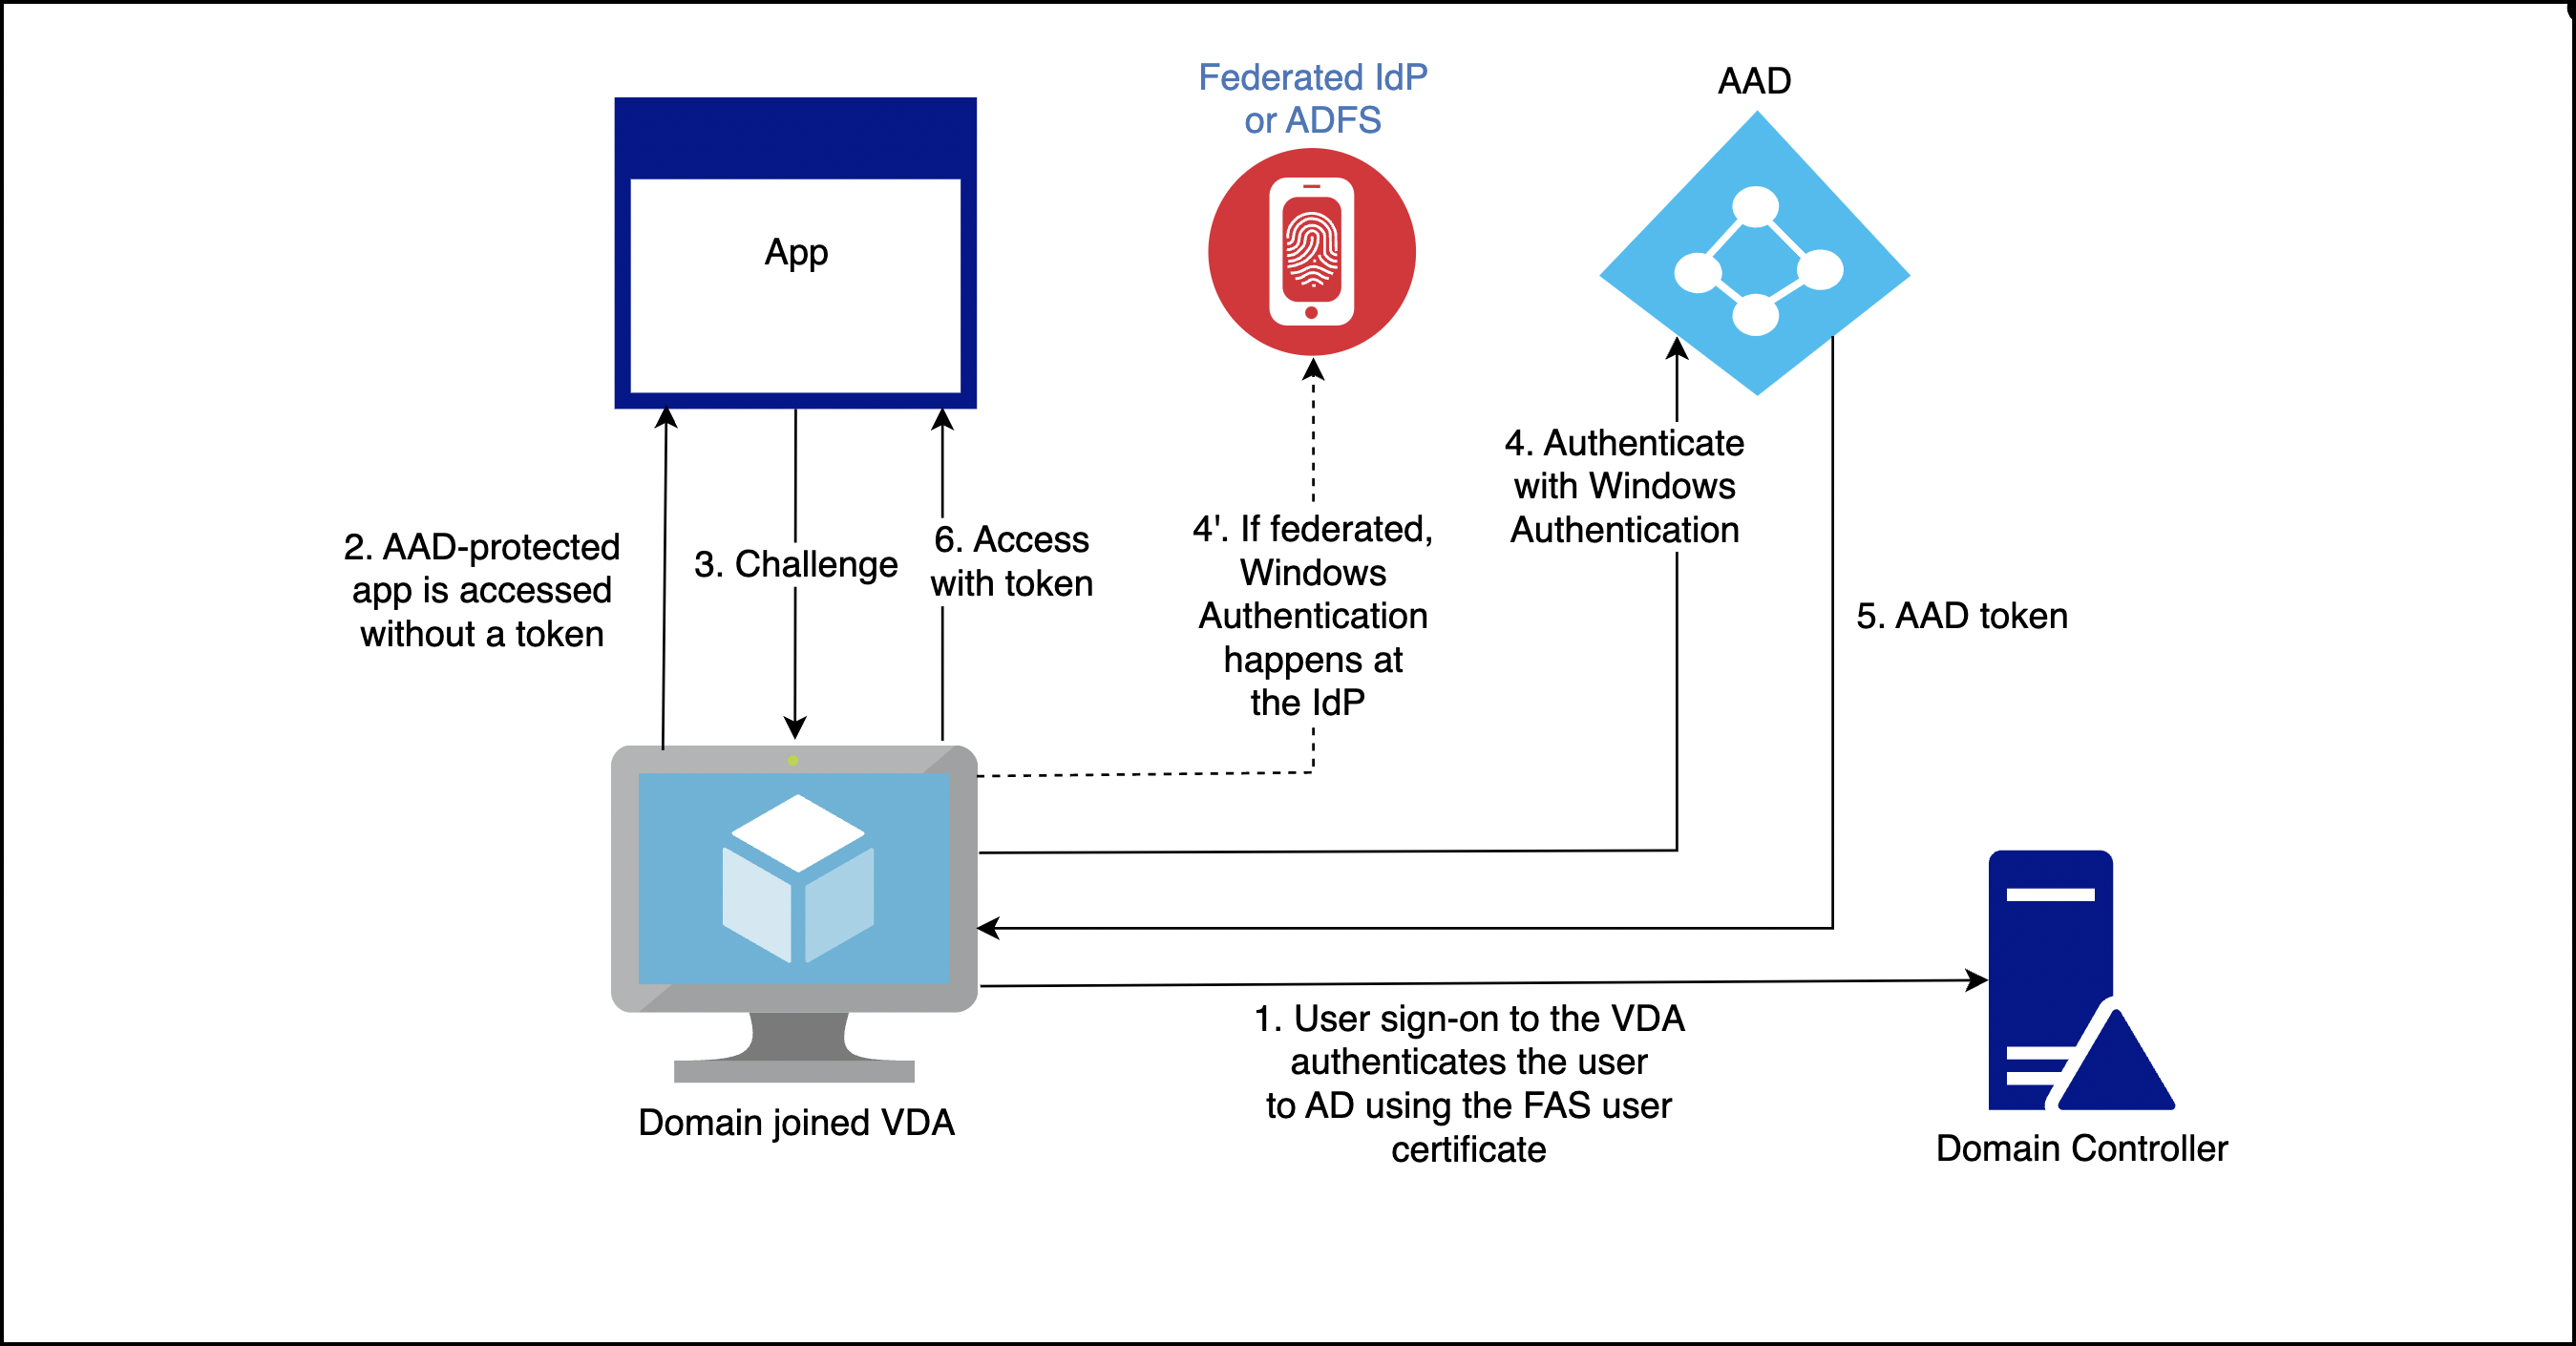
Les détails exacts varient selon que le domaine AAD est géré ou fédéré.
Pour plus d'informations sur la configuration du domaine AAD géré, consultez Authentification unique transparente.
Pour un domaine AAD fédéré à ADFS, activez l'authentification Windows sur le serveur ADFS.
Pour un domaine AAD fédéré à un fournisseur d'identité tiers, une solution similaire existe. Contactez votre fournisseur d'identité pour obtenir de l'aide.
Remarque :
Vous pouvez également utiliser les solutions répertoriées pour les VDA joints au domaine pour les VDA hybrides. Cependant, un jeton d'actualisation principal (PRT) AAD n'est pas généré lors de l'utilisation de FAS.
VDA hybrides
Les VDA hybrides sont joints à AD et AAD simultanément. Lorsque l'utilisateur se connecte au VDA, les artefacts suivants sont créés :
-
Un Ticket Granting Ticket (TGT) Kerberos, pour s'authentifier auprès des ressources AD
-
Un jeton d'actualisation principal (PRT), pour s'authentifier auprès des ressources AAD
Le PRT contient des informations sur l'utilisateur et l'ordinateur. Ces informations sont utilisées dans une politique d'accès conditionnel AAD si nécessaire.
Étant donné que FAS authentifie l'utilisateur en fournissant un certificat au VDA, un PRT ne peut être créé que si l'authentification basée sur les certificats pour AAD est implémentée. Le diagramme suivant montre le processus d'authentification à un niveau élevé :
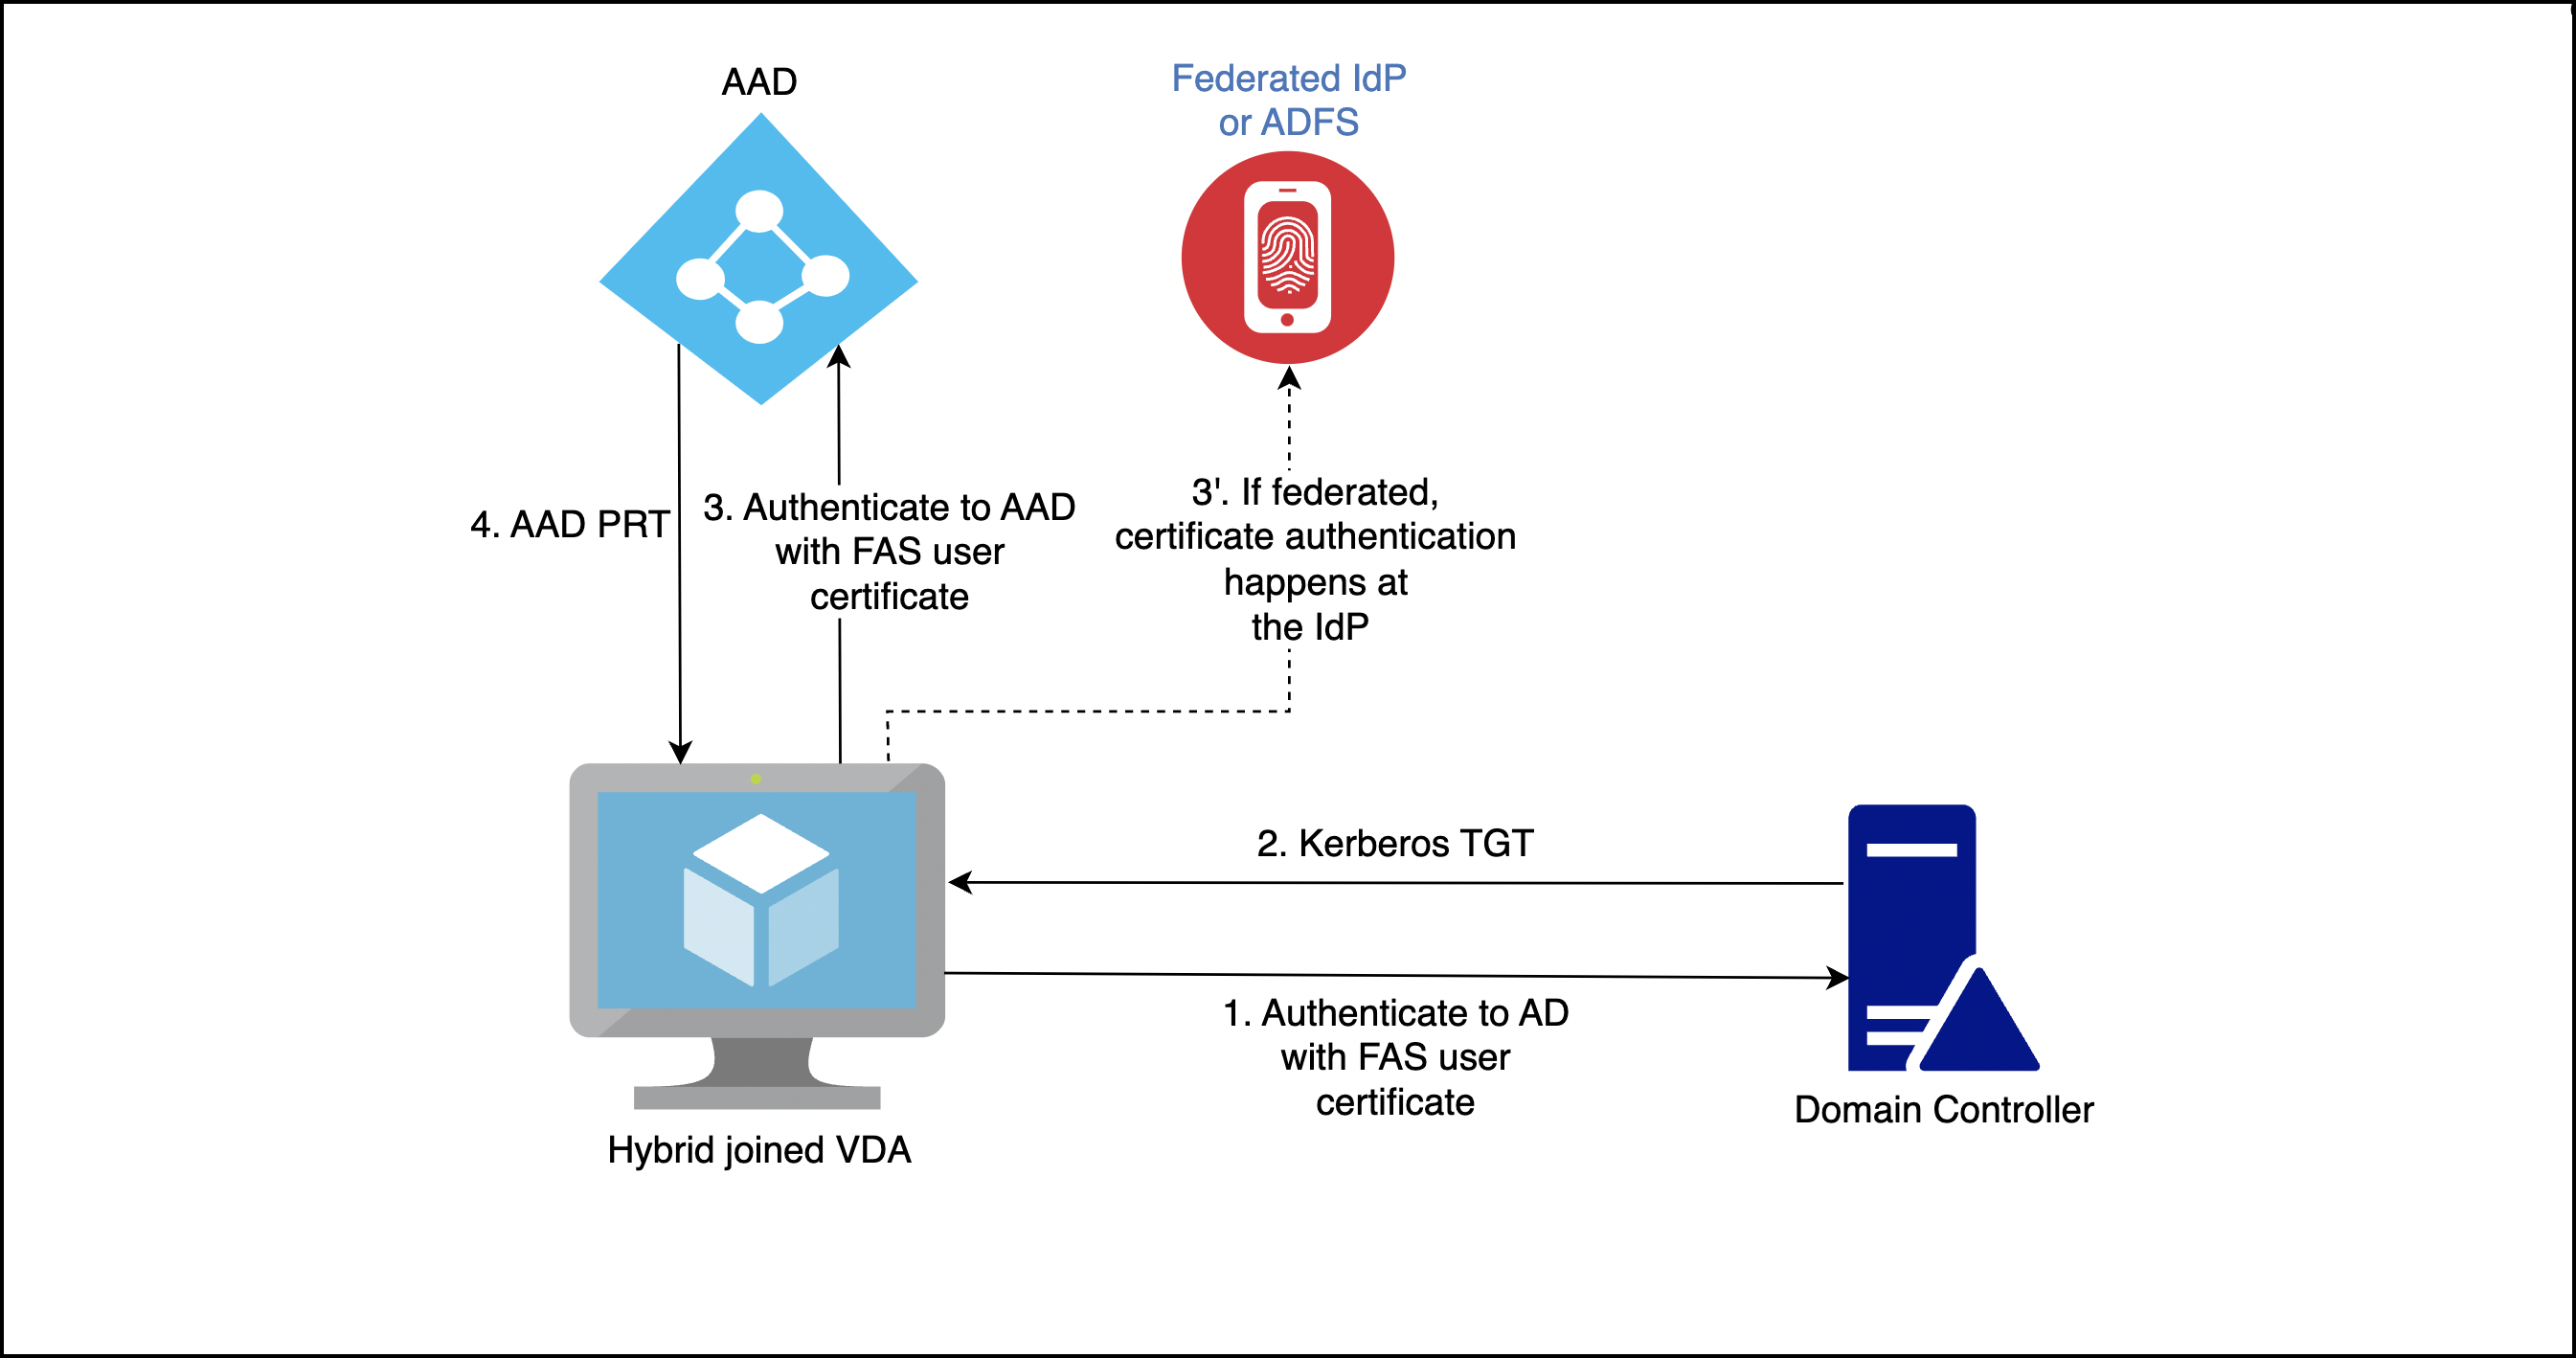
Les détails exacts varient selon que le domaine AAD est géré ou fédéré.
Pour un domaine AAD géré, configurez AAD CBA. Pour plus d'informations, consultez Vue d'ensemble de l'authentification basée sur les certificats Azure AD. Le VDA utilise AAD CBA pour authentifier l'utilisateur auprès d'AAD avec le certificat FAS de l'utilisateur.
Remarque :
La documentation Microsoft décrit la connexion avec un certificat de carte à puce, mais la technique sous-jacente s'applique lors de la connexion avec un certificat utilisateur FAS.
Pour un domaine AAD fédéré à ADFS, le VDA utilise le point de terminaison WS-Trust certificatemixed du serveur ADFS pour authentifier l'utilisateur auprès d'AAD avec le certificat FAS de l'utilisateur. Ce point de terminaison est activé par défaut.
Pour un domaine AAD fédéré à un fournisseur d'identité tiers, une solution similaire peut exister. Le fournisseur d'identité doit implémenter un point de terminaison WS-Trust certificatemixed. Contactez votre fournisseur d'identité pour obtenir de l'aide.