アプリケーションへのアクセスを制御する
アプリケーションアクセス制御機能を使用すると、ルールを使用してアプリケーションへのアクセスを制御できます。この機能により、アプリケーションとイメージの管理を効率化できます。たとえば、異なる部門に同じマシンを提供しながら、それぞれの固有のアプリケーション要件を満たすことができ、イメージの数を削減できます。
この記事では、アプリケーションアクセス制御を有効にし、制御ルールを構成するプロセスについて説明します。また、この機能を使用して仮想環境でのイメージ管理を簡素化する例も示します。
注:
この機能は、Active Directory (AD) 環境と非ドメイン参加 (NDJ) 環境の両方に適用されます。
概要
アプリケーションアクセス制御機能を使用すると、非表示ルールを構成することで、ユーザー、マシン、プロセスからアプリケーションを非表示にできます。
非表示ルールは次の2つの部分で構成されます。
-
非表示にするオブジェクト。 アプリケーションに対して非表示にしたいファイル、フォルダー、およびレジストリエントリ。
たとえば、アプリケーションを非表示にするには、ファイル、フォルダー、レジストリエントリなど、そのアプリケーションに関連付けられているすべてのオブジェクトを指定する必要があります。
-
割り当て。 アプリケーションを非表示にしたいユーザー、マシン、およびプロセス。
割り当ての種類
非表示ルールにおける割り当ては、プロセス、ユーザー、マシンの3つのカテゴリに分類されます。具体的な割り当ての種類は次のとおりです。
| カテゴリ | 種類 |
|---|---|
| プロセス | 該当なし |
| ユーザー
|
|
| マシン
|
|
注:
- アプリケーションアクセス制御のコンテキストでは、OUはマシンのみのコンテナとして使用され、ユーザー用ではありません。その結果、OU割り当ては、OU内のマシンからのみアプリを非表示にし、OU内のユーザーからは非表示にしません。
- NDJマシンは、Citrix®が作成および電源管理するマシンに限定されます。
隠蔽ルールに複数の割り当てが構成されている場合、以下の考慮事項に注意してください。
- これらの割り当てが同じカテゴリ(たとえば、ユーザー Aとユーザー グループ B)である場合、アプリケーションはこれらの割り当てで指定されたすべてのオブジェクト(ユーザー Aとユーザー グループ Bのすべてのユーザー)から隠蔽されます。
- これらの割り当てが異なるカテゴリ(たとえば、ユーザー Aとマシン X)である場合、アプリケーションはこれらのすべての割り当てで指定された条件が満たされたとき(ユーザー Aがマシン Xにサインインしたとき)に隠蔽されます。
- これらの割り当てがプロセス カテゴリである場合、アプリケーションはこれらの割り当てで指定されたすべてのプロセスから隠蔽されます。
注:
ルールに割り当てが構成されていない場合、ルールで指定されたアプリケーションは隠蔽されます。
ワークフロー
アプリケーションアクセス制御機能を使用すると、Profile Managementは、提供されたルールに基づいて、ユーザー、マシン、およびプロセスからアプリケーションを隠蔽できます。大まかに言えば、アプリケーションアクセス制御を実装するワークフローは次のとおりです。
-
隠蔽ルールを作成および生成します。使用できるツールは2つあります。
- GUIベースのツール – WEM ツールハブ > アプリケーションアクセス制御用ルールジェネレーター
- PowerShellツール – Profile Managementインストールパッケージに含まれています。詳しくは、「Rule Generatorを使用してルールを作成、管理、展開する」を参照してください。
-
GPOを使用して、環境内のマシンに隠蔽ルールを適用します。詳しくは、「GPOを使用してアプリケーションアクセス制御を有効にする」を参照してください。
Rule Generatorを使用してルールを作成、管理、展開する
このセクションでは、PowerShellベースのRule Generatorを使用してルールを作成、管理、展開する方法について説明します。
開始する前に、ツールを実行するマシンが次の要件を満たしていることを確認してください。
- Windows 10または11、あるいはWindows Server 2016、2019、または2022で動作します。
- (AD環境のみ) ユーザーおよびマシンと同じドメインにあります。
一般的な手順は次のとおりです。
- 管理者としてWindows PowerShellを実行します。
- プロファイル管理のインストールパッケージにある\toolフォルダーにアクセスし、CPM_App_Access_Control_Config.ps1を実行します。
- 画面の指示に従って、非表示ルールを作成、管理、および生成します。
-
マシンにインストールされている各アプリケーションとその状態を表示します。
- 未構成。アプリケーションに対してルールは構成されていません。
- 構成済み。アプリケーションに対して1つ以上のルールが構成されていますが、それらのいずれもマシンには適用されていません。
- 構成済みで適用済み。アプリケーションに対して1つ以上のルールが構成されており、少なくとも1つのルールがマシンに適用されています。
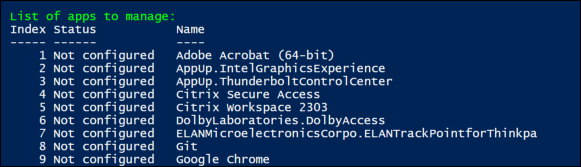
-
アプリケーションリストから、非表示にするアプリケーションをインデックスを入力して選択します。アプリケーションに関連付けられているすべてのファイル、フォルダー、およびレジストリエントリが表示されます。
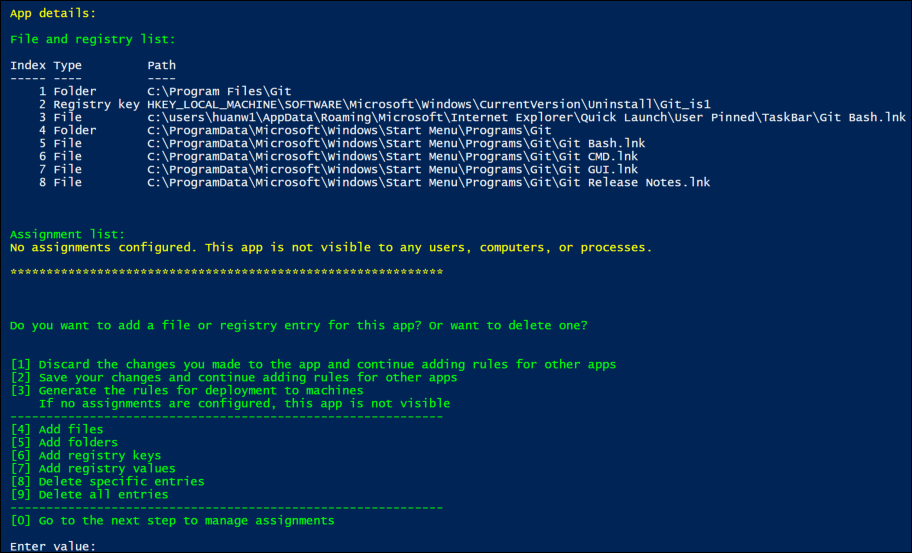
-
選択したアプリケーションの追加のファイル、フォルダー、またはレジストリエントリを非表示にするには、対応するアクションタイプを選択し、その名前とパスを入力してオブジェクトを追加します。この手順を繰り返してさらに追加します。
考慮事項:
- パス内のシステム環境変数(%windir%など)はサポートされていますが、ユーザー環境変数(%appdata%など)はサポートされていません。
- ファイルとフォルダーでは、ワイルドカード
*および?がサポートされています。文字列に複数のアスタリスク(’*‘)がある場合、2つのアスタリスク間の文字は無視されます。たとえば、文字列c:\users\Finance*Manangement*では、文字*Management*は単一のアスタリスク(*)として扱われます。
注:
特定のファイル、フォルダー、およびレジストリ エントリに関連付けることで、アプリケーションを手動で定義することもできます。
-
ルールの割り当てを構成します。詳細には、割り当てタイプを指定し、アプリケーションを非表示にする特定のオブジェクトを入力します。詳細については、次の表を参照してください。
割り当てを選択します(/en-us/profile-management/2308/media/app-access-control-tool-add-assignment.png)
注:
ルールに割り当てを構成しない場合、ルールで指定されたアプリは非表示になります。
割り当てタイプ 説明 ADユーザー、ユーザーグループ、またはOU ADドメイン名を垂直バー(|)で区切って入力します。 ADマシン DNSホスト名を垂直バー(|)で区切って入力します。 NDJマシンカタログ カタログ名を縦棒 (|) で区切って入力します。例: Machine_catalog_name1\|Machine_catalog_name2NDJマシン
WEM WebコンソールでAAD/NDJオブジェクトセレクターを使用してマシン名を取得し、それらの名前を縦棒 (|) で区切って入力します。例: Machine_name1\|Machine_name2。すべてのドメイン非参加マシンを追加するには、「NDJ*」と入力します。
NDJマシン名では、ワイルドカード*と?がサポートされています。
注: 文字列内に複数のアスタリスク (*) がある場合、2つのアスタリスク間の文字は無視されます。たとえば、文字列ResearchDep*Virtual*TeamMachine*では、文字*Virtual*は単一のアスタリスク (*) として扱われます。Azure ADユーザー WEM WebコンソールでAAD/NDJオブジェクトセレクターを使用してユーザーのSIDと名前を取得し、 sid1\name1\|sid2\name2の形式で入力します。例:/azuread/989c2938-6527-4133-bab1-f3860dd15098\Tester1\|/azuread/82bdde32-d5d9-4d64-b0ff-9876d4488d05\Tester2Azure ADグループ WEM WebコンソールでAAD/NDJオブジェクトセレクターを使用してグループのSIDと名前を取得し、 sid1\name1\|sid2\name2の形式で入力します。例:/azuread/989c2938-6527-4133-bab1-f3860dd15098\TestGroup1\|/azuread/82bdde32-d5d9-4d64-b0ff-9876d4488d05\TestGroup2
-
- 他のアプリケーションの非表示ルールを作成するには、手順3を繰り返します。
- 画面の指示に従って、構成したルールの生データを生成し、将来の使用のために.txtファイルに保存します。
- ルールが期待どおりに機能するかどうかをテストするには、画面の指示に従って、このマシンまたはマシンのグループにルールを展開します。
注:
このツールを使用して本番環境にルールを展開することはお勧めしません。
GPO を使用してアプリのアクセス制御を有効にする
非表示ルールを作成して生成したら、GPO を使用して環境内のマシンに適用できます。
GPO を使用して制御ルールをマシンに適用するには、次の手順に従います。
- グループポリシー管理エディターを開きます。
- ポリシー > 管理用テンプレート: ポリシー定義 (ADMX ファイル) > Citrix コンポーネント > プロファイル管理 > アプリのアクセス制御にアクセスします。
- アプリのアクセス制御をダブルクリックします。
- 表示されるポリシーウィンドウで、有効を選択します。
- 生成されたルールを保存した .txt ファイルを開き、内容をコピーして、アプリのアクセス制御ルールフィールドに貼り付けます。
- OKをクリックします。
この機能の構成の優先順位は次のとおりです。
- この設定が GPO、Studio、または WEM を使用していない場合、.ini ファイルの値が使用されます。
- この設定がどこにも構成されていない場合、この機能は無効になります。
例
このセクションでは、イメージのアプリのアクセス制御を実装する手順を例を挙げて説明します。
要件
この例における要件は以下のとおりです。
- 営業、人事、エンジニアリング部門向けの仮想マシンを作成するために、単一のイメージを使用します。
- 以下のアプリケーションへのアクセスを制御します。
- Microsoft Excel: 人事部門のユーザーには非表示にします。
- Visual Studio Code: 営業部門または人事部門のユーザーには非表示にします。
ソリューション
インストールされているアプリケーションへのアクセスを制御するために、Profile Management をインストールします。
テンプレートマシンをインストールする
イメージをキャプチャするためのテンプレートマシンをインストールします。手順は以下のとおりです。
- 新しいマシンを、ユーザーおよびマシンと同じ AD ドメインに参加させます。
- マシンに以下のソフトウェアをインストールします。
- 必要に応じて、Windows 10 または 11、あるいは Windows Server 2016、2019、または 2022
- Profile Management バージョン 2303 以降
- 必要なすべてのアプリケーション
非表示ルールを作成および生成する
-
テンプレートマシンで、ルールジェネレーターツールを使用して非表示ルールを作成および生成します。
- ルール1:人事部のユーザーからMicrosoft Excelを非表示にする(アプリケーション:Microsoft Excel; 割り当て:人事ユーザーグループ)
- ルール2:営業部または人事部のユーザーからVisual Studio Codeを非表示にする(アプリケーション:Visual Studio Code; 割り当て:営業ユーザーグループおよび人事ユーザーグループ)
-
2つのルールの生データを生成し、.txtファイルに保存します。
ツールの使用方法の詳細については、「ルールジェネレーターを使用してルールを作成、生成、および展開する」を参照してください。
これで、テンプレートマシンからイメージをキャプチャできます。
GPOを使用してアプリのアクセス制御を有効にする
仮想マシンが作成されたら、GPOを使用してアプリのアクセス制御を一元的に有効にし、生成されたルールをマシンに適用します。詳細については、「GPOを使用してアプリのアクセス制御を有効にする」を参照してください。