マシンレベルのリダイレクトを実装する
アプリのアクセス制御ポリシーを使用すると、ルールを使用して、ファイル、フォルダー、レジストリキー、およびレジストリ値に対するマシンレベルのリダイレクトを実装できます。この機能の一般的なユースケースは次のとおりです。
- データローミングを実装します。ユーザープロファイル以外のデータをファイル共有にリダイレクトし、ユーザーがどのマシンにサインインしても同じデータにアクセスできるようにします。
- データ保護を強化します。重要なデータを代替の場所または値にリダイレクトし、不正アクセスから保護します。
- ユーザーエクスペリエンスをカスタマイズします。特定の要件に基づいてアプリのエクスペリエンスを調整します。
注:
この機能は、Active Directory (AD) およびドメインに参加していない (NDJ) 環境に適用されます。
概要
リダイレクトルールは次の情報を指定します。
- データ型。リダイレクトするデータの種類 (ファイル、フォルダー、レジストリキー、またはレジストリ値など)。
- ソースパスと宛先パス。指定されたデータ型のソースパスと宛先パス。
- 割り当て。このリダイレクトを適用するユーザー、マシン、およびプロセス。詳細については、「割り当ての種類」を参照してください。
割り当ての種類
リダイレクトルールにおける割り当ては、プロセス、ユーザー、およびマシンの3つのカテゴリに分類されます。特定の割り当ての種類は次のとおりです。
| カテゴリ | タイプ |
|---|---|
| プロセス | 任意のプロセス |
| ユーザー
|
|
| マシン
|
|
注:
- App access controlポリシーのコンテキストでは、OUはマシンのみのコンテナとして使用され、ユーザー用ではありません。
- NDJマシンは、Citrix®が作成し、電源管理するマシンに限定されます。
ルールに複数の割り当てが構成されている場合、以下の考慮事項に注意してください。
- それらの割り当てが同じカテゴリである場合 (例: ユーザー A と ユーザー グループ B)、ルールは、それらの割り当てで指定されたすべてのオブジェクト (ユーザー A とユーザー グループ B のすべてのユーザー) に適用されます。
- それらの割り当てが異なるカテゴリである場合 (例: ユーザー A と マシン X)、ルールは、それらのすべての割り当てで指定された条件が満たされたときに (ユーザー A がマシン X にサインインしたときに) 適用されます。
注:
ルールに割り当てが構成されていない場合、このルールで構成されたリダイレクトは、どのような条件でも有効になります。
ワークフロー
大まかに言うと、マシンレベルのリダイレクトを実装するワークフローは次のとおりです。
-
以下のいずれかのツールを使用して、リダイレクトルールを作成および生成します。
-
GUIベースのツール – WEM Tool Hub > アプリアクセスコントロール用ルールジェネレーター
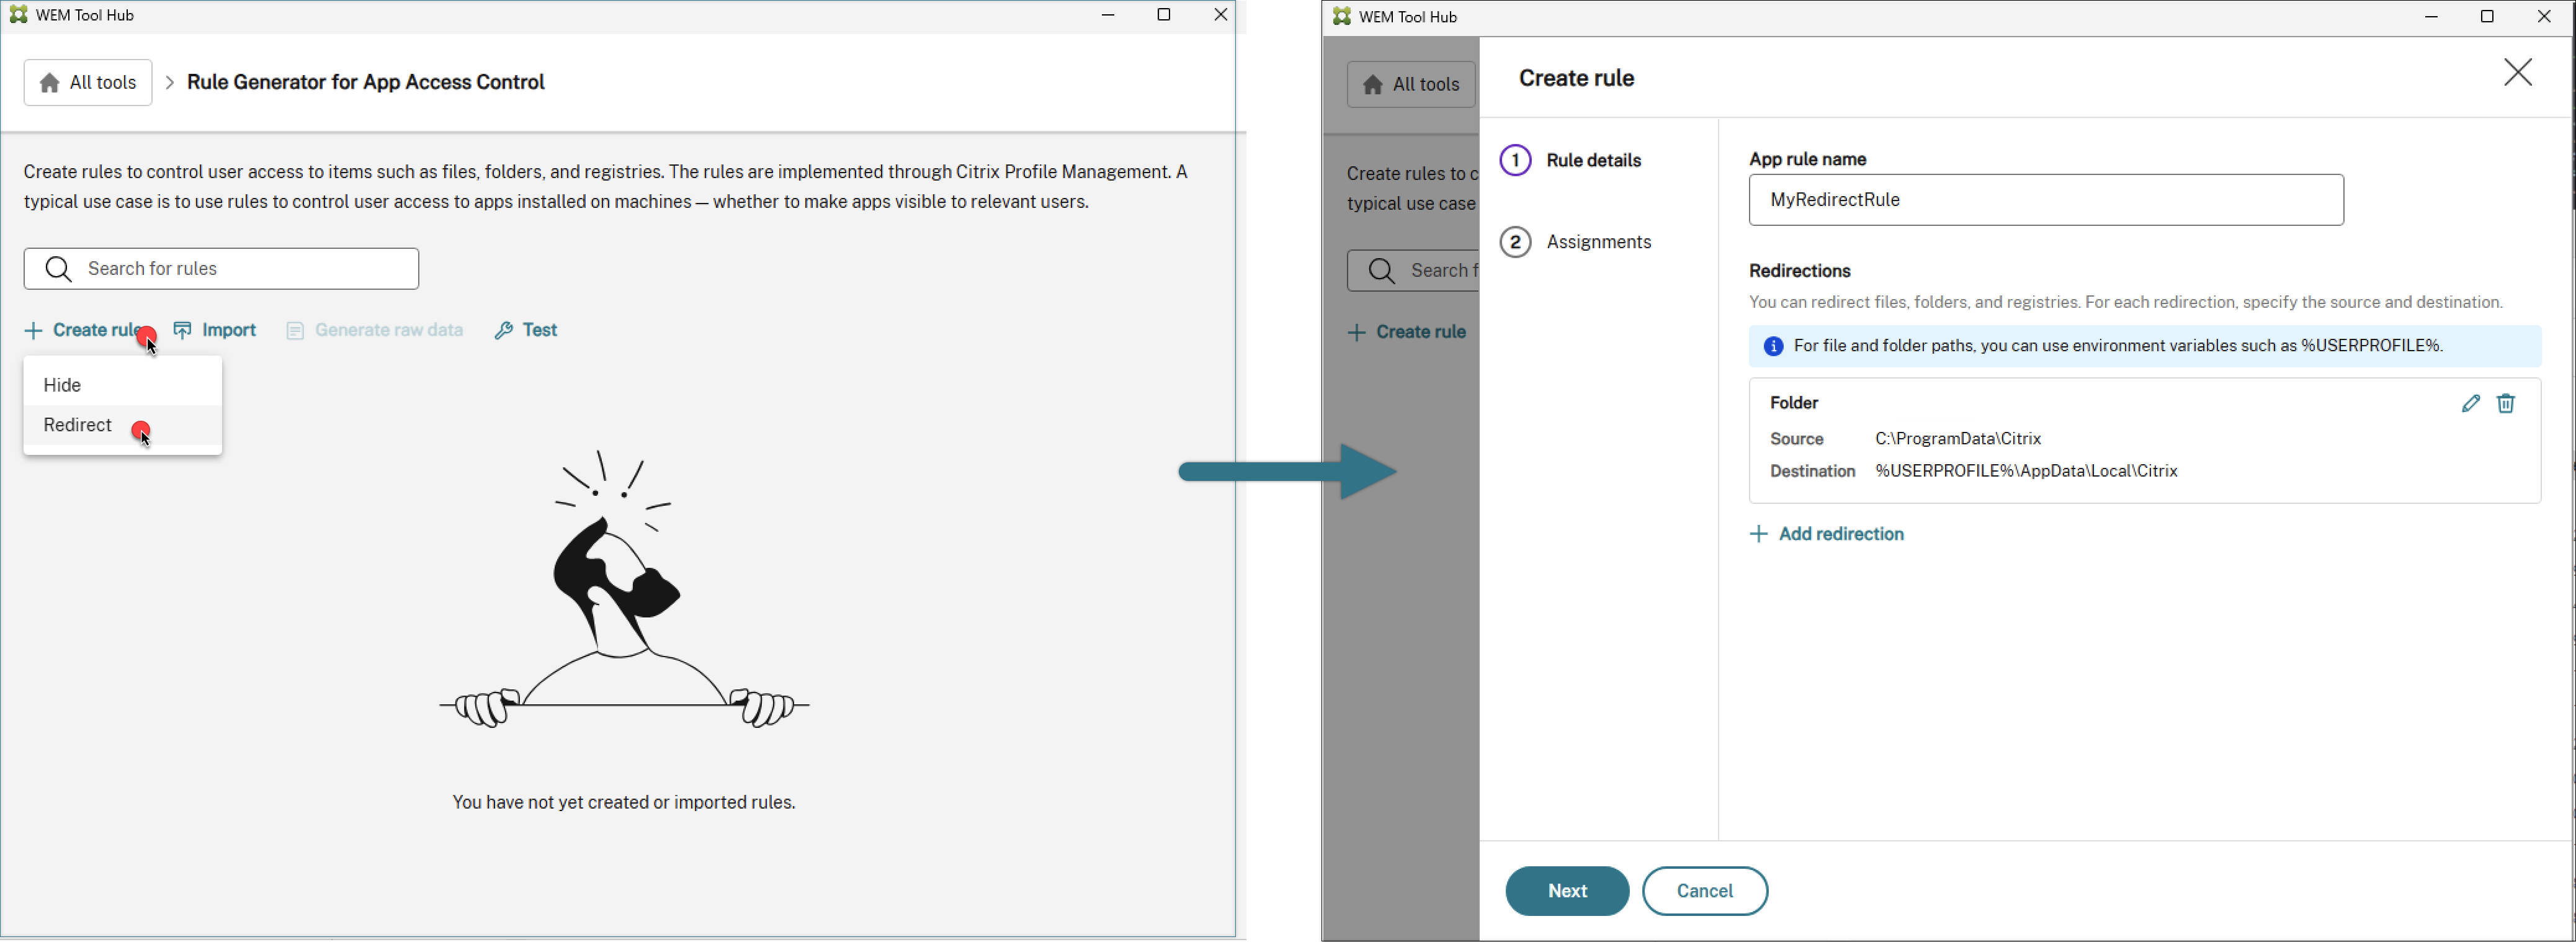
-
PowerShellツール – Profile Managementインストールパッケージに含まれています。詳細については、「ルールジェネレーターを使用してルールを作成、管理、展開する」を参照してください。
注:
より良いユーザーエクスペリエンスのために、GUIベースのツールを使用してアプリアクセスコントロールルールを作成、管理、生成することをお勧めします。このツールは、WEM Tool Hub で入手できます。WEM Tool Hub は、Citrix Cloud™ > WEM service > Utilities からダウンロードできます。
-
-
アプリアクセスコントロールポリシーを使用して、リダイレクトルールをマシンに展開します。詳細については、「リダイレクトルールをマシンに展開する」を参照してください。
Rule Generator を使用してルールを作成、管理、展開する
このセクションでは、PowerShell ベースの Rule Generator を使用してルールを作成、管理、展開する方法について説明します。 開始する前に、ツールを実行するマシンが次の要件を満たしていることを確認してください。
- Windows 10 または 11、あるいは Windows Server 2016、2019、または 2022 で実行されます。
- (AD 環境のみ) ユーザーおよびマシンと同じドメインにあります。
一般的な手順は次のとおりです。
- 管理者として Windows PowerShell を実行します。
-
Profile Management インストールパッケージ内の \tool フォルダーにアクセスし、CPM_App_Access_Control_Config.ps1 を実行します。ルールのステータス情報が表示されます。
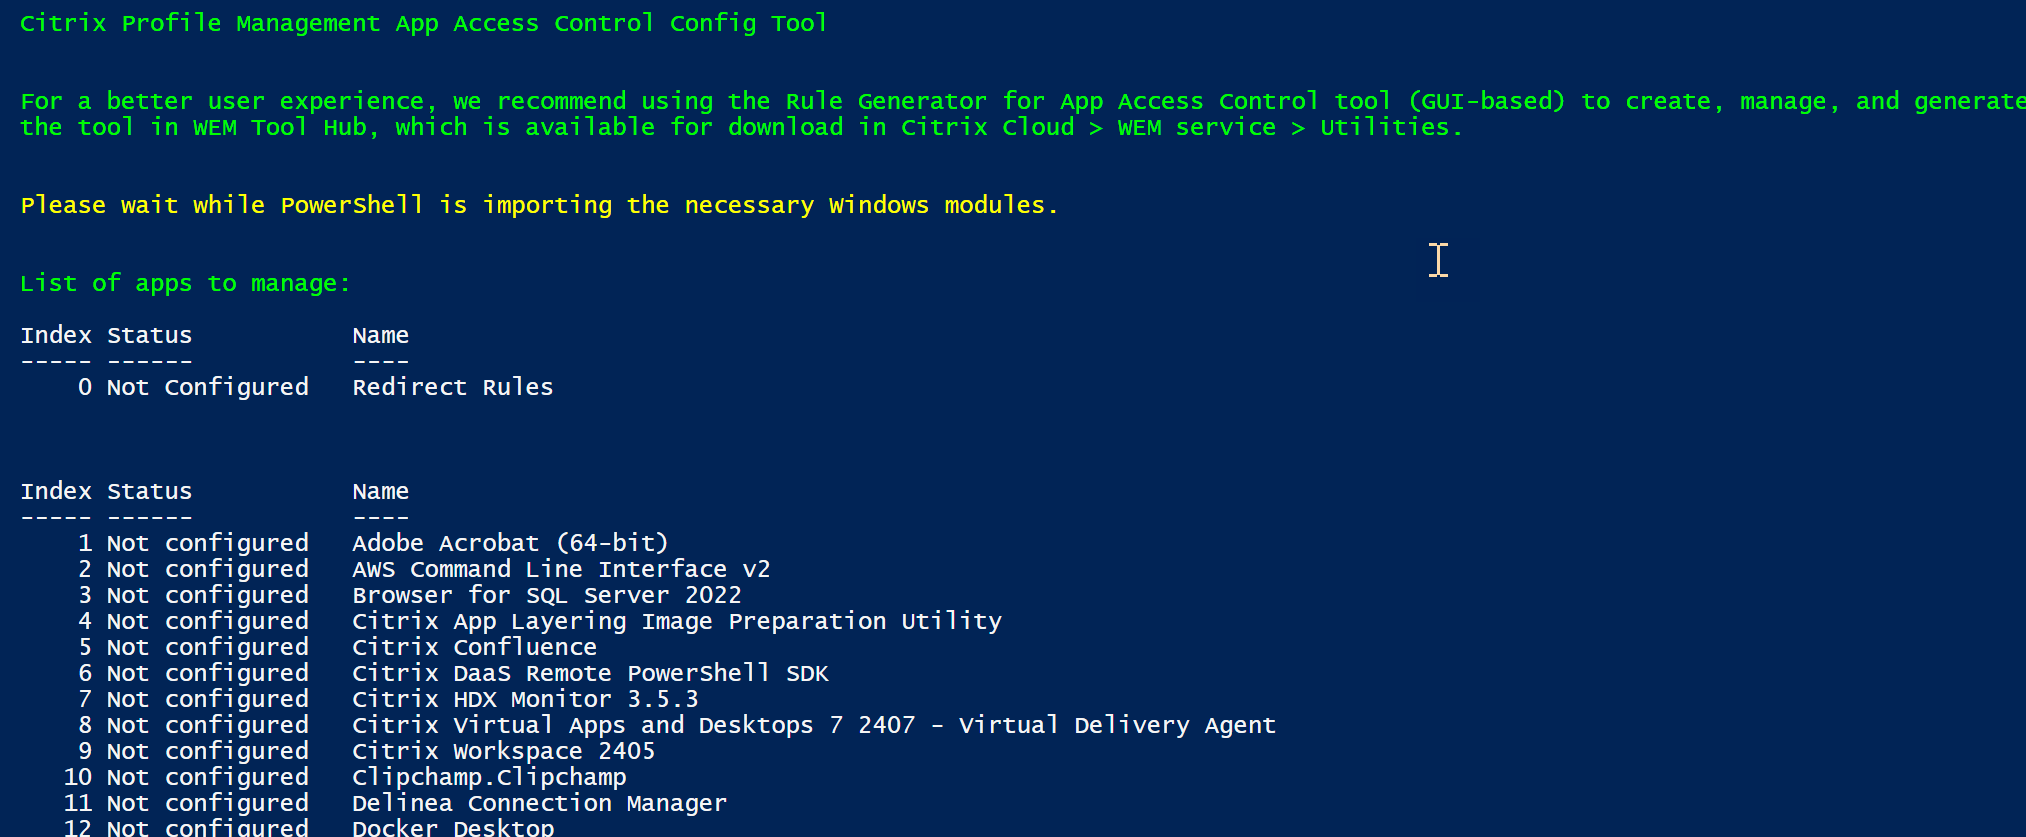
フィールド 説明 インデックス
- リダイレクトルールでは 0 を示します。
- アプリケーション非表示ルールのインデックスを示します。
ステータス ルールのステータスを表示します。構成済み、未構成、構成済み & 適用済みなどが含まれます。 名前
- リダイレクトルールの場合、リダイレクトルールを表示します。
- アプリケーション非表示ルールの場合、マシンにインストールされているアプリケーションの名前を表示します。
- リダイレクトルールでは 0 を示します。
-
リダイレクトルールを管理するには、0を入力します。構成済みのすべてのリダイレクトルールが表示されます。
ルール表示(/en-us/profile-management/2503/media/rule-show.png)
- リダイレクトルールを追加するには、1を入力します。
- 画面の指示に従ってルールを構成します。
- リダイレクトオブジェクトの種類。 ファイル、フォルダー、レジストリキー、またはレジストリ値から種類を選択します。
- リダイレクト元とリダイレクト先。 指定されたリダイレクトオブジェクトのソースパスとデスティネーションパスを指定します。
-
割り当て。 このリダイレクトを適用するユーザー、マシン、プロセスをコンマで区切って指定します。詳細については、次の表を参照してください。
割り当ての種類 説明 ADユーザー、ユーザーグループ、またはOU ADドメイン名をコンマで区切って入力します。 ADマシン DNSホスト名をコンマで区切って入力します。 NDJマシンカタログ カタログ名をコンマで区切って入力します。例: Machine_catalog_name1,Machine_catalog_name2NDJマシン WEM WebコンソールでAAD/NDJオブジェクトセレクターを使用してマシン名を収集し、それらの名前をコンマで区切って入力します。例: Machine_name1,Machine_name2。すべてのドメイン非参加マシンを追加するには、NDJ*と入力します。ワイルドカード*と?はNDJマシン名でサポートされています。注: 特定のユーザーまたはマシンを除外するには、識別子の前に EX>を追加します。特定のプロセスを除外するには、識別子の前に?を追加します。除外を割り当てられたグループから垂直バー (|) を使用して区切ります。
- 手順4と5を繰り返して、リダイレクトルールを追加します。
- 画面の指示に従って、構成したルールの生データを生成し、将来の使用のために.txtファイルに保存します。
- ルールが期待どおりに機能するかどうかをテストするには、画面の指示に従って、このマシンまたはマシンのグループに展開します。
マシンにリダイレクトルールを展開する
リダイレクトルールを作成および生成したら、GPO、Studio、またはWEMを使用して、アプリアクセスコントロールポリシーを使用してマシンに展開します。詳細については、「GPOを使用したアプリアクセスコントロールの有効化」を参照してください。