
身份验证提示场景
各种场景会提示用户通过在其设备上输入凭据来使用 Secure Hub 进行身份验证。
这些场景会根据以下因素而变化:
-
Endpoint Management 控制台设置中的 MDX 应用程序策略和客户端属性配置。
-
身份验证是在离线还是在线状态下进行(设备需要网络连接到 Endpoint Management)。
此外,用户输入的凭据类型(例如 Active Directory 密码、Citrix PIN 或密码、一次性密码、指纹身份验证(在 iOS 中称为触控 ID))也会根据身份验证类型和身份验证频率而变化。
我们从导致身份验证提示的场景开始。
-
设备重启: 当用户重启设备时,他们必须重新使用 Secure Hub 进行身份验证。
-
离线不活动(超时): 启用应用程序密码 MDX 策略(默认情况下)后,名为“不活动计时器”的 Endpoint Management 客户端属性将发挥作用。“不活动计时器”限制了在使用安全容器的任何应用程序中,在没有用户活动的情况下可以经过的时间长度。
当不活动计时器到期时,用户必须重新对设备上的安全容器进行身份验证。例如,当用户放下设备并离开,并且不活动计时器已到期时,其他人无法拿起设备并访问容器中的敏感数据。您可以在 Endpoint Management 控制台中设置不活动计时器客户端属性。默认值为 15 分钟。将应用程序密码设置为开和不活动计时器客户端属性的组合可能是最常见的身份验证提示场景。
-
从 Secure Hub 注销: 当用户从 Secure Hub 注销时,下次他们访问 Secure Hub 或任何 MDX 应用程序时,如果应用程序需要密码(由应用程序密码 MDX 策略和不活动计时器状态决定),他们必须重新进行身份验证。
-
最长离线时间: 此场景特定于单个应用程序,因为它由每个应用程序的 MDX 策略驱动。“最长离线时间”MDX 策略的默认设置为 3 天。如果应用程序在没有 Secure Hub 在线身份验证的情况下运行的时间段到期,则需要与 Endpoint Management 进行签入以确认应用程序授权并刷新策略。当发生此签入时,应用程序会触发 Secure Hub 进行在线身份验证。用户必须重新进行身份验证才能访问 MDX 应用程序。
请注意“最长离线时间”和“活动轮询周期”MDX 策略之间的关系:
-
活动轮询周期是应用程序与 Endpoint Management 签入以执行安全操作(例如应用程序锁定和应用程序擦除)的时间间隔。此外,应用程序还会检查更新的应用程序策略。
-
通过“活动轮询周期”策略成功检查策略后,“最长离线时间”计时器将重置并重新开始倒计时。
与 Endpoint Management 的两次签入(针对活动轮询周期和最长离线周期到期)都需要设备上有一个有效的 Citrix Gateway 令牌。如果设备具有有效的 Citrix Gateway 令牌,应用程序将从 Endpoint Management 检索新策略,而不会中断用户。如果应用程序需要 Citrix Gateway 令牌,则会切换到 Secure Hub,用户会在 Secure Hub 中看到身份验证提示。
在 Android 设备上,Secure Hub 活动屏幕直接在当前应用程序屏幕上方打开。然而,在 iOS 设备上,Secure Hub 必须切换到前台,这会暂时取代当前应用程序。
用户输入凭据后,Secure Hub 会切换回原始应用程序。在这种情况下,如果您允许缓存 Active Directory 凭据或已配置客户端证书,用户可以输入 PIN、密码或指纹进行身份验证。如果您不允许,用户必须输入完整的 Active Directory 凭据。
Citrix ADC 令牌可能因 Citrix Gateway 会话不活动或强制会话超时策略而失效,如下面的 Citrix Gateway 策略列表所述。当用户再次登录 Secure Hub 时,他们可以继续运行应用程序。
-
Citrix Gateway 会话策略: 两个 Citrix Gateway 策略也会影响何时提示用户进行身份验证。在这些情况下,他们通过身份验证来创建与 Citrix ADC 的在线会话,以便连接到 Endpoint Management。
-
会话超时: 如果在设定的时间内没有网络活动,则 Endpoint Management 的 Citrix ADC 会话将断开连接。默认值为 30 分钟。但是,如果您使用 Citrix Gateway 向导配置策略,则默认值为 1440 分钟。用户会看到身份验证提示,要求重新连接到其公司网络。
-
强制超时: 如果设置为 On,则在强制超时期限结束后,Endpoint Management 的 Citrix ADC 会话将断开连接。强制超时使在设定时间后重新进行身份验证成为强制性要求。用户将在下次使用时看到身份验证提示,要求重新连接到其公司网络。默认值为 Off。但是,如果您使用 Citrix Gateway 向导配置策略,则默认值为 1440 分钟。
-
凭据类型
上一节讨论了何时提示用户进行身份验证。本节讨论他们必须输入的凭据类型。通过各种身份验证方法进行身份验证是访问设备上加密数据所必需的。要最初解锁设备,您需要解锁主容器。在此之后,如果容器再次被保护,要再次访问,您需要解锁辅助容器。
注意:
托管应用程序一词是指由 MDX Toolkit 封装的应用程序,其中您已默认启用应用程序密码 MDX 策略并正在使用不活动计时器客户端属性。
决定凭据类型的情况如下:
-
主容器解锁: 解锁主容器需要 Active Directory 密码、Citrix PIN 或密码、一次性密码、触控 ID 或指纹 ID。
-
在 iOS 上,当用户在设备上安装应用程序后首次打开 Secure Hub 或托管应用程序时。
-
在 iOS 上,当用户重启设备然后打开 Secure Hub 时。
-
在 Android 上,当用户打开托管应用程序而 Secure Hub 未运行时。
-
在 Android 上,当用户因任何原因(包括设备重启)重新启动 Secure Hub 时。
-
-
辅助容器解锁: 指纹身份验证(如果已配置)、Citrix PIN 或密码,或 Active Directory 凭据,用于解锁辅助容器。
-
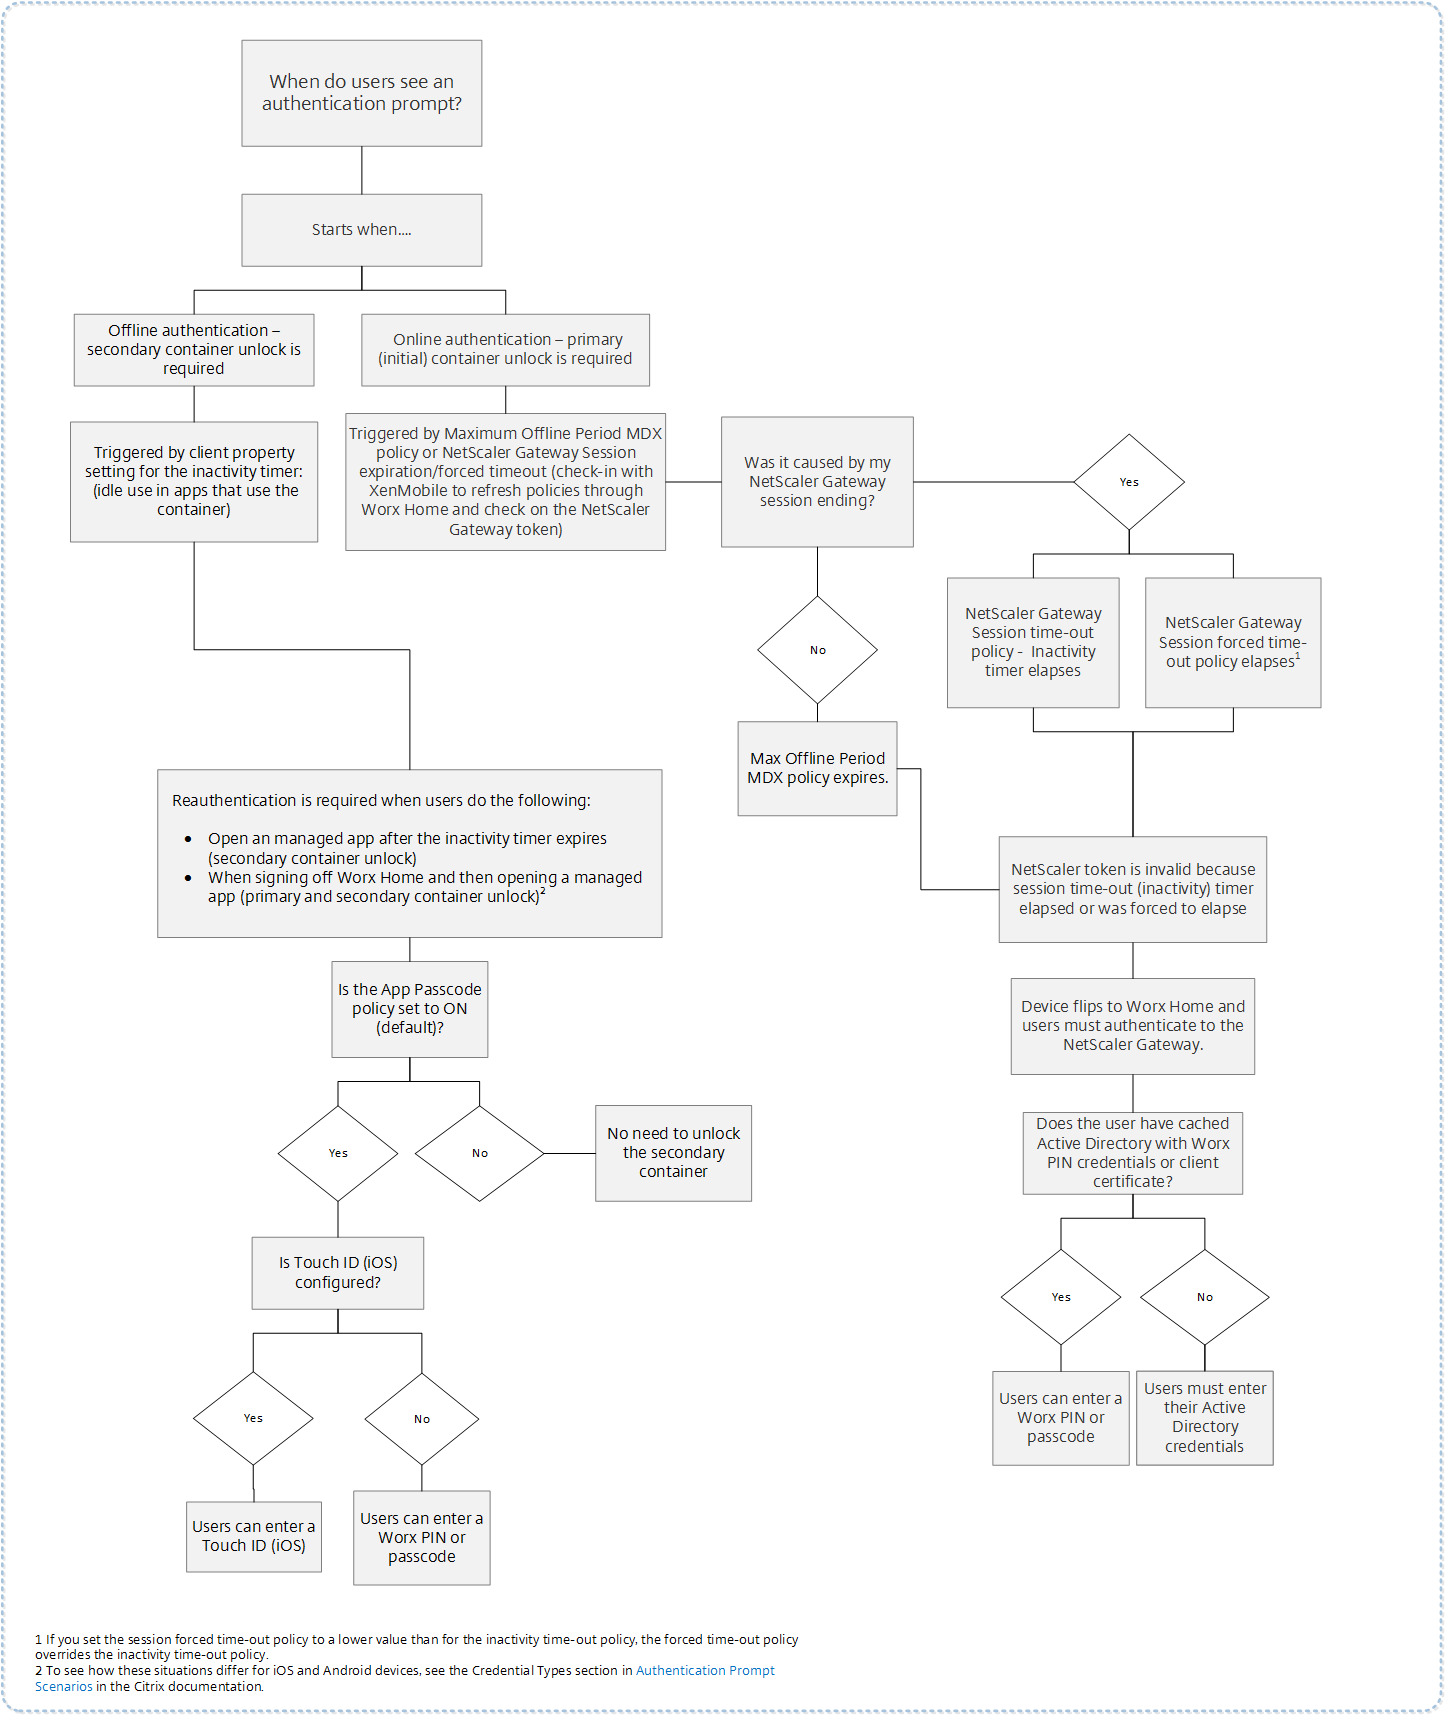
当用户在不活动计时器到期后打开托管应用程序时。
-
当用户从 Secure Hub 注销然后打开托管应用程序时。
-
在以下条件为真时,任一容器解锁情况都需要 Active Directory 凭据:
-
当用户更改与其公司帐户关联的密码时。
-
当您未在 Endpoint Management 控制台中设置客户端属性以启用 Citrix PIN 时:ENABLE_PASSCODE_AUTH 和 ENABLE_PASSWORD_CACHING。
-
当 NetScaler® Gateway 会话结束时,这会在以下情况下发生:会话超时或强制超时策略计时器到期,如果设备未缓存凭据或没有客户端证书。
启用指纹身份验证后,当由于应用程序不活动而需要离线身份验证时,用户可以使用指纹登录。用户首次登录 Secure Hub 和重启设备时仍需输入 PIN。有关启用指纹身份验证的信息,请参阅指纹或触控 ID 身份验证。
以下流程图总结了在提示进行身份验证时,确定用户必须输入哪些凭据的决策流程。
关于 Secure Hub 屏幕翻转
另一个需要注意的情况是,当需要从应用程序翻转到 Secure Hub 然后再翻转回应用程序时。翻转会显示一个通知,用户必须确认。发生这种情况时不需要身份验证。这种情况发生在 Endpoint Management 完成签入后,由“最大离线周期”和“活动轮询周期”MDX 策略指定,并且 Endpoint Management 检测到需要通过 Secure Hub 推送到设备的更新策略。
设备密码的密码复杂性 (Android 12+)
密码复杂性优于自定义密码要求。密码复杂性级别是预定义级别之一。因此,最终用户无法设置较低复杂性级别的密码。
Android 12+ 设备上的密码复杂性如下:
-
**应用密码复杂性:**要求密码具有平台定义的复杂性级别,而不是自定义密码要求。仅适用于 Android 12+ 设备和使用 Secure Hub 22.9 或更高版本。
-
**复杂性级别:**预定义的密码复杂性级别。
-
**无:**无需密码。
-
**低:**密码可以是:
-
图案
-
至少包含四个数字的 PIN
-
-
**中:**密码可以是:
-
不包含重复序列 (4444) 或有序序列 (1234) 且至少包含四个数字的 PIN
-
至少包含四个字符的字母密码
-
至少包含四个字符的字母数字密码
-
-
**高:**密码可以是:
-
不包含重复序列 (4444) 或有序序列 (1234) 且至少包含八个数字的 PIN
-
至少包含六个字符的字母密码
-
字母数字,最少六个字符
-
-
注意:
-
对于 BYOD 设备,密码设置(例如最小长度、所需字符、生物识别和高级规则)不适用于 Android 12+。请改用密码复杂性。
-
如果工作资料的密码复杂性已启用,则设备端的密码复杂性也必须启用。
有关详细信息,请参阅 Citrix Endpoint Management 文档中的Android Enterprise 设置。