
启用基于凭据的用户存储访问
默认情况下,Citrix Profile Management 模拟当前用户访问用户存储。此行为要求当前用户拥有直接访问用户存储的权限。相比之下,启用基于凭据的用户存储访问策略允许 Profile Management 使用存储自身的凭据访问用户存储。
此策略让您在部署和访问用户存储方面拥有更大的灵活性。例如,此策略允许您将用户存储部署在当前用户无权访问的文件共享上,例如 Azure 文件。或者,如果您不希望 Profile Management 在访问用户存储时模拟当前用户,则可以启用此策略。
注意:
Profile Management 提供两种类型的配置文件解决方案,用户存储可以作为这两种解决方案的存储位置:
-
基于文件的解决方案。用户配置文件在登录时从远程用户存储获取到本地计算机,并在注销时写回。
-
基于容器的解决方案。用户配置文件存储在 VHDX 文件中(称为配置文件容器)。这些 VHDX 文件在登录时附加,在注销时分离。
此策略适用于基于文件和基于容器的解决方案。对于早于 2212 的 Profile Management 版本,此策略仅适用于基于容器的解决方案。
有关创建安全用户存储的更多信息,请参阅 Microsoft TechNet 网站上的 为漫游用户配置文件创建文件共享。
要让 Profile Management 使用存储自身的凭据访问用户存储,您必须执行以下两项操作:
-
在运行 Profile Management 的每台计算机上启用启用基于凭据的用户存储访问策略。
-
将存储的凭据添加到这些计算机。
您可以使用以下方法之一来实现该目标:Workspace Environment Management™ (WEM) 服务 和 GPO。
注意:
启用基于容器的解决方案后,用户存储的 NTFS 权限将保留。
使用 WEM 服务启用基于凭据的访问
使用 WEM 无需在运行 Profile Management 的每台计算机上输入相同的凭据。您只需在 WEM 服务控制台中启用策略并输入用户存储的凭据一次。然后,WEM 服务会将这些设置应用到每台计算机。
详细步骤如下:
-
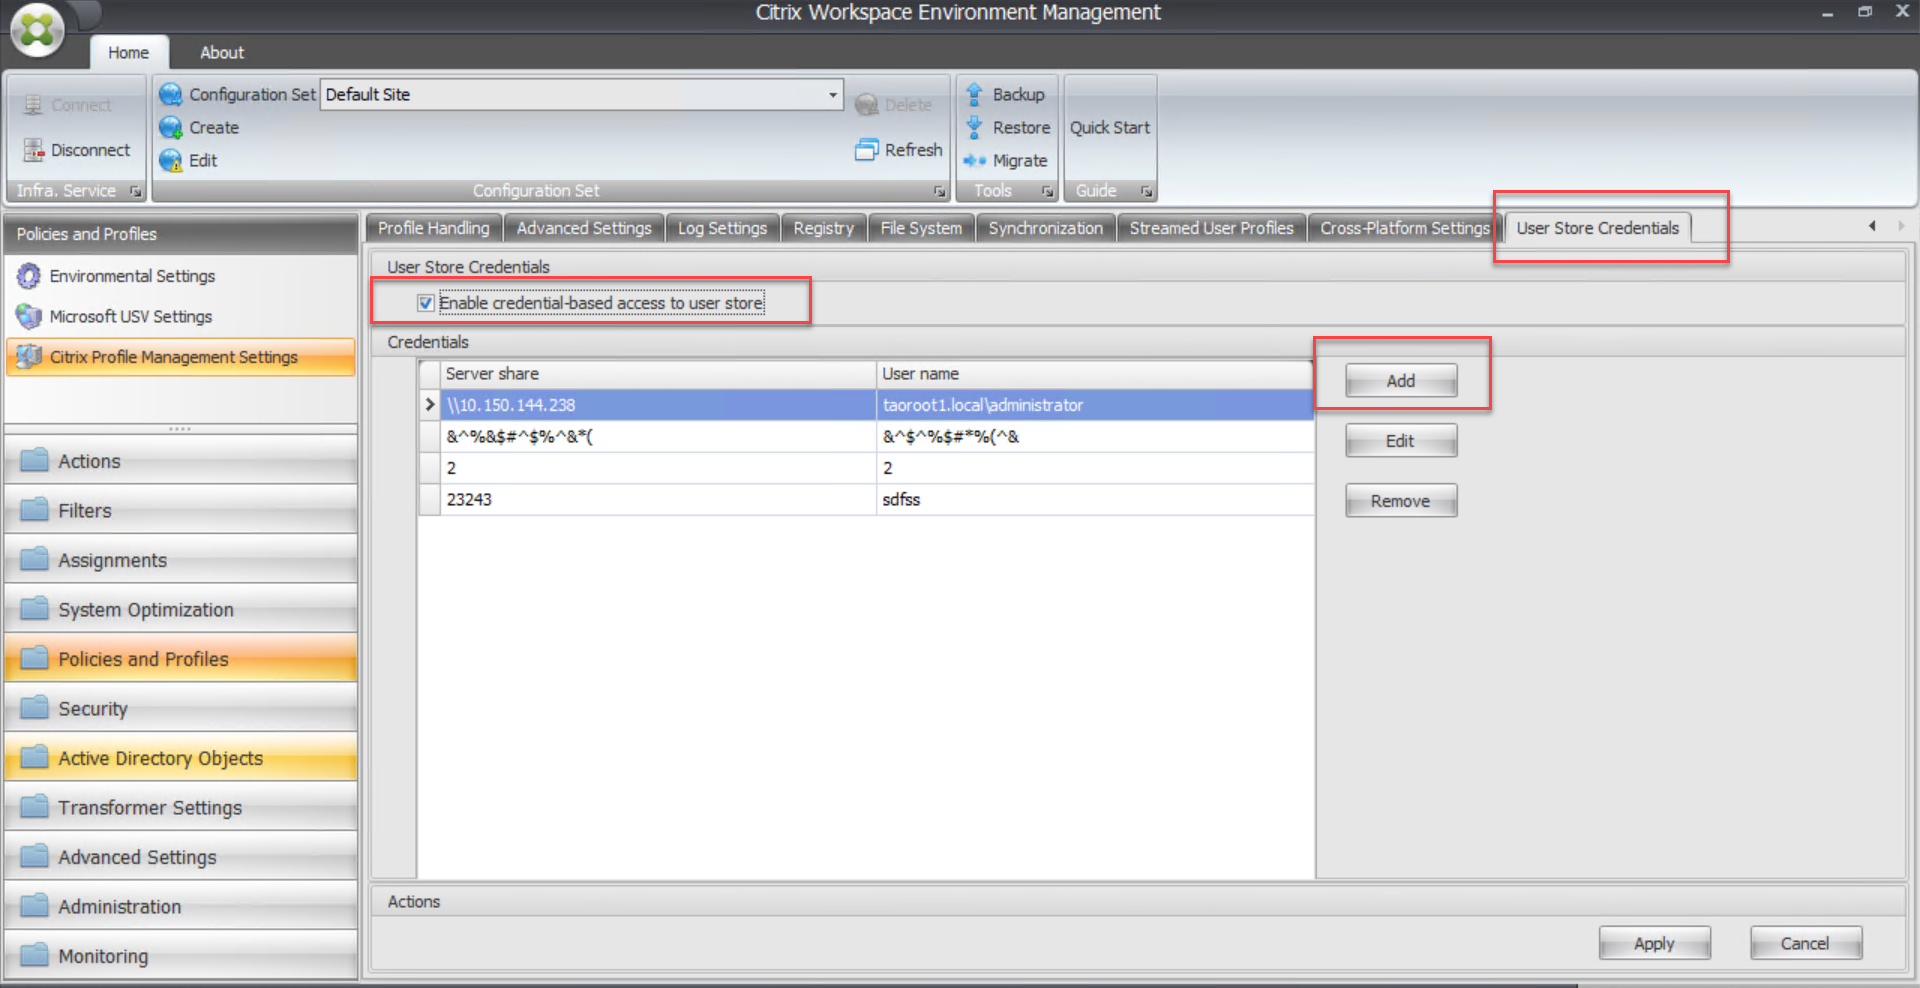
在管理控制台中,转到 策略和配置文件 > Citrix Profile Management 设置 > 用户存储凭据。
-
在用户存储凭据选项卡上,选中启用基于凭据的用户存储访问复选框。
-
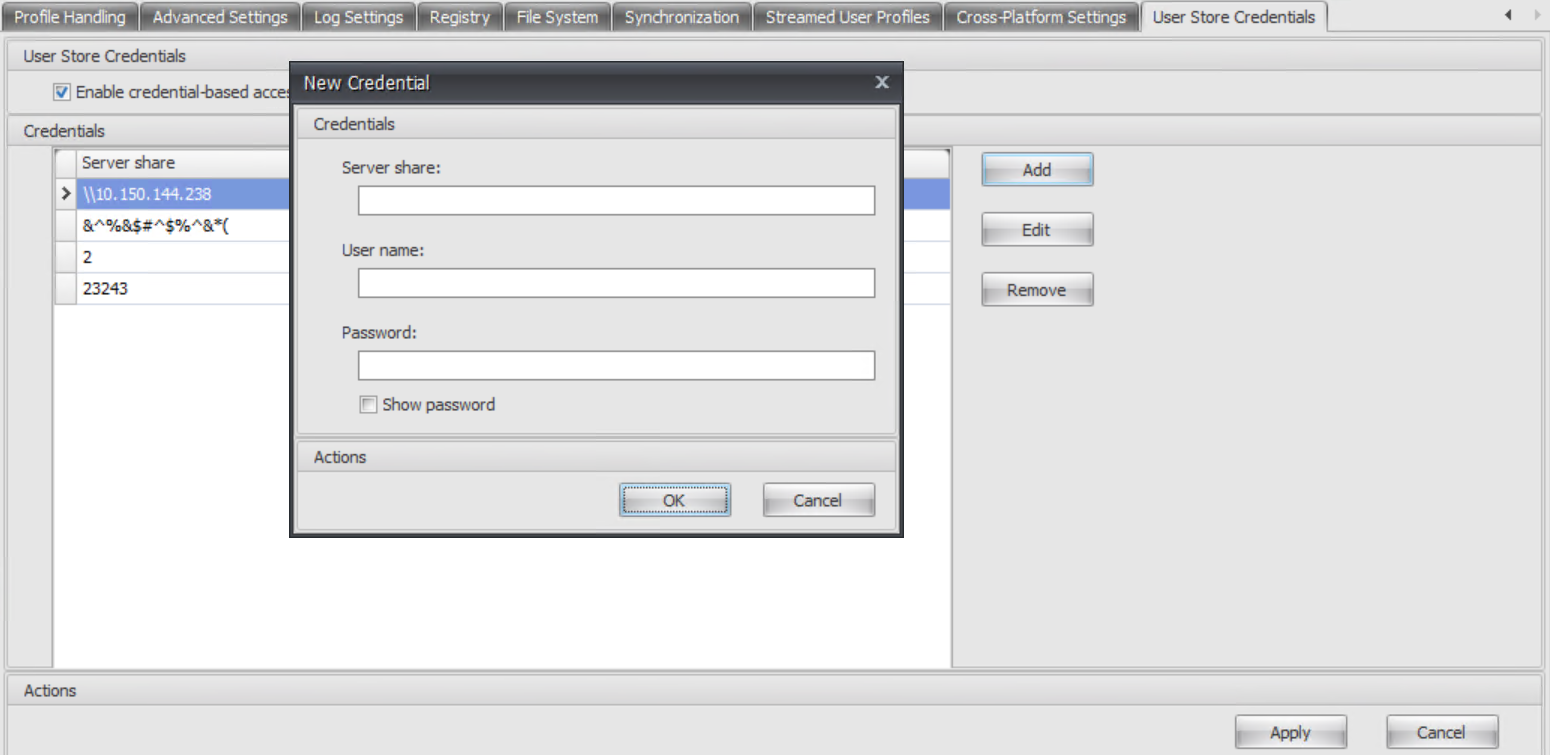
单击添加。将显示新建凭据对话框。
-
键入配置文件存储服务器的 FQDN 或 IP 地址及其凭据。
-
单击确定。
使用 GPO 启用基于凭据的访问
当您选择使用 GPO 启用策略时,必须在运行 Profile Management 的每台计算机上手动添加凭据。
启用策略
详细步骤如下:
-
打开组策略管理编辑器。
-
访问 策略 > 管理模板: 策略定义 (ADMX 文件) > Citrix 组件 > 配置文件管理 > 高级设置,然后双击启用基于凭据的用户存储访问。
-
选择已启用。
-
单击确定。
将凭据添加到 Windows 凭据管理器
配置文件管理使用保存在计算机上的凭据来访问用户存储。将用户存储的凭据添加到运行配置文件管理的每台计算机上的 Windows 凭据管理器中。详细步骤如下:
-
从 Sysinternals 网站下载 PsExec,并将文件解压到
C:\PSTools。 -
从开始菜单中,右键单击命令提示符,然后选择以管理员身份运行。此时将启动一个命令 shell。
-
运行
C:\PSTools\PsExec -s -i cmd命令。此时将启动另一个命令 shell。注意:-s参数表示您正在使用本地系统帐户运行该工具。因此,凭据可以安全地保存。 -
在新命令 shell 中,运行
rundll32.exe keymgr.dll, KRShowKeyMgr命令。此时将显示存储的用户名和密码对话框。 -
在存储的用户名和密码对话框中,单击添加。
-
键入配置文件存储服务器的 FQDN 或 IP 地址及其凭据,保留默认凭据类型不变,然后单击确定。