-
Bereitstellung planen und aufbauen
-
-
WebSocket-Kommunikation zwischen VDA und Delivery Controller™
-
Verbindungen erstellen und verwalten
-
-
Identitätspools verschiedener Maschinenidentitäts-Join-Typen
-
Identitätspool einer in Active Directory eingebundenen lokalen Maschinenidentität
-
Identitätspool einer in Microsoft Entra eingebundenen Maschinenidentität
-
Identitätspool einer hybrid in Microsoft Entra eingebundenen Maschinenidentität
-
Identitätspool einer für Microsoft Intune aktivierten Maschinenidentität
-
Identitätspool einer nicht in Domäne eingebundenen Maschinenidentität
-
-
-
-
This content has been machine translated dynamically.
Dieser Inhalt ist eine maschinelle Übersetzung, die dynamisch erstellt wurde. (Haftungsausschluss)
Cet article a été traduit automatiquement de manière dynamique. (Clause de non responsabilité)
Este artículo lo ha traducido una máquina de forma dinámica. (Aviso legal)
此内容已经过机器动态翻译。 放弃
このコンテンツは動的に機械翻訳されています。免責事項
이 콘텐츠는 동적으로 기계 번역되었습니다. 책임 부인
Este texto foi traduzido automaticamente. (Aviso legal)
Questo contenuto è stato tradotto dinamicamente con traduzione automatica.(Esclusione di responsabilità))
This article has been machine translated.
Dieser Artikel wurde maschinell übersetzt. (Haftungsausschluss)
Ce article a été traduit automatiquement. (Clause de non responsabilité)
Este artículo ha sido traducido automáticamente. (Aviso legal)
この記事は機械翻訳されています.免責事項
이 기사는 기계 번역되었습니다.책임 부인
Este artigo foi traduzido automaticamente.(Aviso legal)
这篇文章已经过机器翻译.放弃
Questo articolo è stato tradotto automaticamente.(Esclusione di responsabilità))
Translation failed!
Voraussetzungen für das Upgrade von VDAs mithilfe von VUS
Um VDA-Upgrades mithilfe von VUS durchzuführen, müssen die folgenden Voraussetzungen erfüllt sein.
VDA-Upgradedienst aktivieren
Um die Funktion des VDA-Upgradedienstes zu aktivieren, verwenden Sie die Option „VDA-Upgrade“ beim Erstellen oder Bearbeiten eines Maschinenkatalogs. Administratoren müssen beim Aktivieren des VUS aus den folgenden Upgrade-Zyklen wählen:
- LTSR
- CR
- LTSR Early Access Release (EAR)
- CR EAR
Um den VDA-Upgradedienst für einen Maschinenkatalog über die vollständige DaaS-Konfigurationsoberfläche zu aktivieren, klicken Sie mit der rechten Maustaste auf einen Katalog, klicken Sie auf „Katalog bearbeiten“, wählen Sie die Registerkarte „VDA-Upgradedienst“, aktivieren Sie das Kontrollkästchen „VDA-Upgradedienst verwenden“ und wählen Sie eine Upgradestufe aus.
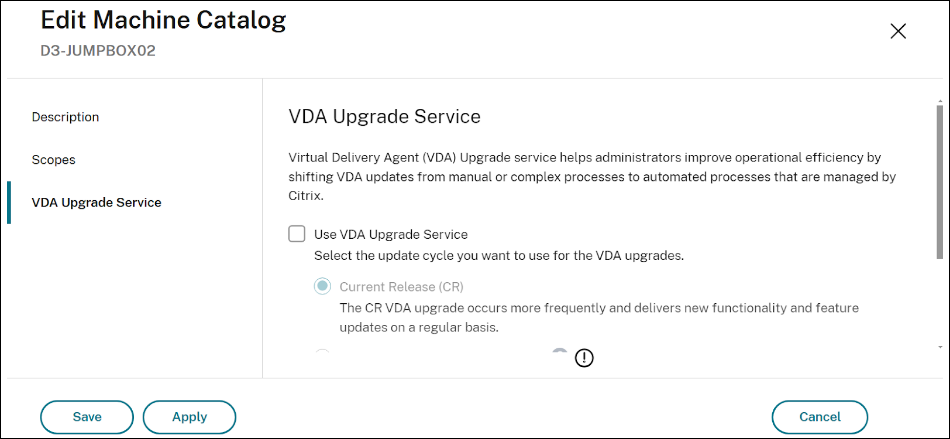
Um den VDA-Upgradedienst für einen Maschinenkatalog mithilfe von PowerShell zu aktivieren, verwenden Sie das Set-VusCatalogUpgradeType Cmdlet.
Der Upgradetyp kann auf „LTSR“, „CR“, „EAR_CR“ oder „EAR_LTSR“ festgelegt werden.
Beispiel: Set-VusCatalogUpgradeType -CatalogName "Workstation catalog" -UpgradeType LTSR
Hinweis:
Das Aktivieren der Option „VDA-Upgrade“ führt nicht zum automatischen Upgrade von VDAs. Alle VDA-Upgrades über VUS müssen als separate Aufgabe initiiert werden, die explizit von Administratoren durchgeführt wird.
VDA-Anforderungen
VDA-Version
2109 CR oder höher, oder 2203 LTSR oder höher
Bereitstellungstyp
- Persistente Einzel- oder Mehrfachsitzungsmaschinen, die mit Nicht-Citrix provisioning™-Diensten oder -Technologien bereitgestellt werden.
- Persistente Einzel-Sitzungs-Maschinen, die mit MCS bereitgestellt werden (AD-verbunden, Microsoft Entra-verbunden und nicht-domänenverbunden).
- Remote-PC-Zugriffsmaschinen.
- Citrix HDX™ Plus für Windows 365.
VDA-Upgrade-Agent
- Der VDA-Upgrade-Agent muss auf dem VDA installiert und aktiv sein. Der Agent kann installiert werden:
- Als zusätzliche Komponente, wenn Sie Ihren VDA aktualisieren oder die VDA-Installation ändern.
- Mithilfe der eigenständigen MSI, die in der ISO von Citrix Virtual Apps and Desktops™ verfügbar ist.
- MSI-Name: CitrixUpgradeAgent_x64.msi
- Pfad: x64\Virtual Desktop Components
-
Um LTSR-VDAs auf LTSR CU-Versionen zu aktualisieren, muss der VDA-Upgrade-Agent Version 7.36.0.7 oder höher sein.
Hinweis:
Der VDA-Upgrade-Agent wird automatisch aktualisiert, wenn der VDA Zugriff auf die unter Konnektivität aufgeführten URLs hat.
Berechtigungen
Sie müssen die Rolle des Volladministrators oder des Maschinenkatalogadministrators in Citrix DaaS innehaben.
VDA-Status
Damit über VUS geplante Upgrades wie vorgesehen ablaufen, müssen die für das Upgrade vorgesehenen VDAs die folgenden Voraussetzungen erfüllen:
- Der VDA darf nicht manuell in den Wartungsmodus versetzt werden.
- Damit ein VDA-Upgrade erfolgreich durchgeführt werden kann, dürfen keine Benutzer angemeldet sein.
- VDAs werden in den Wartungsmodus versetzt, wenn der Upgrade-Prozess beginnt, Benutzersitzungen während des gesamten Upgrade-Fensters zu entleeren. Sie werden aus dem Wartungsmodus entfernt, sobald das Upgrade erfolgreich abgeschlossen wurde.
- Wenn ein Benutzer während der gesamten Dauer des Upgrade-Fensters eine aktive oder getrennte Sitzung hat, wird das Upgrade am Ende des Upgrade-Fensters abgebrochen.
Hinweis:
Aktive und getrennte Sitzungen können mit der Option zum erzwungenen Abmelden in VUS beendet werden.
- VDAs, die nicht über MCS bereitgestellt wurden (manuell bereitgestellt), müssen einer Bereitstellungsgruppe hinzugefügt werden, bevor ein Upgrade über VUS durchgeführt wird.
- VDAs müssen eingeschaltet sein.
Hinweis:
AutoScale™ beendet die Energieverwaltung von Maschinen nicht, wenn VDA-Upgrades geplant sind. Erwägen Sie, AutoScale-Zeitpläne in der Bereitstellungsgruppe zu deaktivieren, während Upgrades durchgeführt werden.
Konnektivität
- VDAs müssen mit den folgenden URLs kommunizieren können:
- Wenn das Citrix Content Delivery Network (CDN) zum Herunterladen des VDA-Installationsprogramms verwendet wird, müssen VDAs mit den folgenden URLs kommunizieren können.
- Produktion - Regierung: https://prod-us-gov-vus-release-endpoint-.z01.azurefd.us/prod-us-gov-vus-release-container/
- Produktion - Vereinigte Staaten (USA): https://prod-us-vus-storage-endpoint.azureedge.net/*
- Produktion - Europäische Union (EU): https://prod-eu-vus-storage-endpoint.azureedge.net/*
- Produktion - Asien-Pazifik Süd (APS): https://prod-aps-vus-storage-endpoint.azureedge.net/*
- Produktion - Japan (JP): https://prod-jp-vus-storage-endpoint.azureedge.net/*
- Um zu überprüfen, ob das VDA-Installationsprogramm mit einem gültigen Zertifikat signiert ist, müssen VDAs mit den folgenden URLs kommunizieren. Gilt auch für Produktion - Regierung, keine Änderung.
- Der VDA-Upgrade-Agent kommuniziert mit DaaS unter den folgenden URLs.
- Produktions-Gov https://[customerId].xendesktop.us/citrix/vdaupdateservice/*
- https://[customerId].xendesktop.net/citrix/VdaUpdateService/*, wobei [customerid] der Kunden-ID-Parameter ist, der auf der Registerkarte „Sichere Clients“ (Identitäts- und Zugriffsverwaltung > API-Zugriff > Sichere Clients) der Citrix Cloud-Verwaltungskonsole angezeigt wird.
- Wenn das Citrix Content Delivery Network (CDN) zum Herunterladen des VDA-Installationsprogramms verwendet wird, müssen VDAs mit den folgenden URLs kommunizieren können.
VDAs mit Proxykonfigurationen
- Unterstützt für VDA Upgrade Agent Version 7.40 und höher.
- Es werden nur Proxys in Form von Hostname: Port (IP:Port) und PAC-Dateien unterstützt. SOCKS5-Proxys werden nicht unterstützt.
- Der VDA Upgrade Agent muss für die Verwendung eines Proxys über die vollständige Konfigurationsoberfläche oder die Registrierung konfiguriert werden.
- VDA Upgrade Agent-Proxykonfiguration über die vollständige Konfigurationsoberfläche
- Aktivieren Sie die Citrix-Richtlinieneinstellung für die VDA-Upgrade-Proxykonfiguration für die VDAs, die einen Proxy verwenden.
- Geben Sie die Proxyadresse oder den Pfad zur PAC-Datei in den Einstellungen ein.
- VDA Upgrade Agent-Proxykonfiguration über die Registrierung
- Schlüssel: HKEY_LOCAL_MACHINE\SOFTWARE\Citrix\VirtualDesktopAgent
- Werttyp: String
- Wertname: ProxySettings
- Wertdaten: Proxyadresse oder Pfad zur PAC-Datei.
- Beispiel:
- Proxy-Adresse: http://<URL oder IP>:<port>
- PAC-Datei: http://<URL oder IP>/<path/<filename>.pac
- Schlüssel: HKEY_LOCAL_MACHINE\SOFTWARE\Citrix\VirtualDesktopAgent
- VDA Upgrade Agent-Proxykonfiguration über die vollständige Konfigurationsoberfläche
- Die Zertifikatsvalidierung verwendet die Windows CryptoAPI, die keine Proxy-Kommunikation unterstützt.
- So konfigurieren Sie den Systemproxy auf dem VDA, um ausgehende CRL-Aufrufe zu ermöglichen. Geben Sie einen der folgenden Befehle in die Befehlszeile des VDA ein, um den Systemproxy zu konfigurieren:
- So kopieren Sie Proxyeinstellungen aus dem Internet Explorer:
- netsh winhttp importieren Proxy Quelle=ie
- So verwenden Sie eine separate Proxyeinstellung:
- netsh winhttp setzen Proxy Proxy-Server=http://Proxy_Server:Port
- So kopieren Sie Proxyeinstellungen aus dem Internet Explorer:
- So konfigurieren Sie den Systemproxy auf dem VDA, um ausgehende CRL-Aufrufe zu ermöglichen. Geben Sie einen der folgenden Befehle in die Befehlszeile des VDA ein, um den Systemproxy zu konfigurieren:
VDAs, die mit VDAWorkstationCoreSetup.exe installiert wurden
Wenn der VDA ursprünglich mit VDAWorkstationCoreSetup.exe installiert wurde, kann er weiterhin mit VUS aktualisiert werden, das VDAWorkstationSetup.exe verwendet. Beim Upgrade von VDAs, die mit VDAWorkstationCoreSetup.exe unter Verwendung von VUS installiert wurden, sollten Sie die Installationsoptionen überprüfen, um sicherzustellen, dass nur die gewünschten Funktionen aktiviert sind, insbesondere wenn Sie von einer minimalen Core-Installation migrieren.
Teilen
Teilen
In diesem Artikel
This Preview product documentation is Citrix Confidential.
You agree to hold this documentation confidential pursuant to the terms of your Citrix Beta/Tech Preview Agreement.
The development, release and timing of any features or functionality described in the Preview documentation remains at our sole discretion and are subject to change without notice or consultation.
The documentation is for informational purposes only and is not a commitment, promise or legal obligation to deliver any material, code or functionality and should not be relied upon in making Citrix product purchase decisions.
If you do not agree, select I DO NOT AGREE to exit.