
Sicherheit und Netzwerkkonfiguration
Der Federated Authentication Service (FAS) ist eng integriert mit Microsoft Active Directory und der Microsoft-Zertifizierungsstelle. Stellen Sie sicher, dass das System angemessen verwaltet und gesichert wird, indem Sie eine Sicherheitsrichtlinie entwickeln, wie Sie es für einen Domänencontroller oder eine andere kritische Infrastruktur tun würden.
Dieses Dokument bietet einen Überblick über Sicherheitsaspekte, die bei der Bereitstellung von FAS zu berücksichtigen sind. Es bietet auch einen Überblick über verfügbare Funktionen, die zur Sicherung Ihrer Infrastruktur beitragen können.
Netzwerkarchitektur
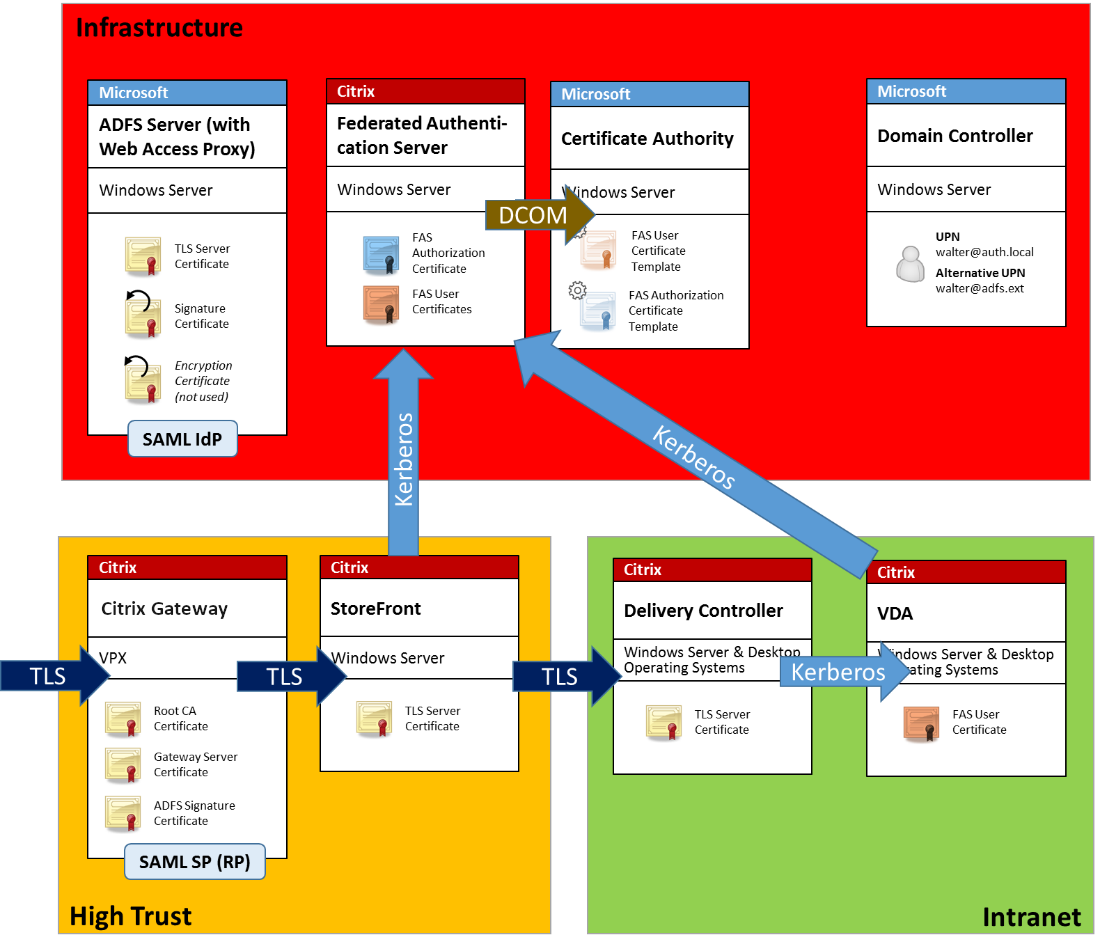
Das folgende Diagramm zeigt die Hauptkomponenten und Sicherheitsgrenzen, die bei einer FAS-Bereitstellung verwendet werden.
Der FAS-Server ist Teil der sicherheitskritischen Infrastruktur, zusammen mit der Zertifizierungsstelle und dem Domänencontroller. In einer föderierten Umgebung sind Citrix Gateway und Citrix StoreFront Komponenten, die die Benutzerauthentifizierung durchführen. Andere Citrix Virtual Apps and Desktops™-Komponenten bleiben von der Einführung von FAS unberührt.
Firewall und Netzwerksicherheit
TLS über Port 443 schützt die Kommunikation zwischen Citrix Gateway, StoreFront und den Delivery Controller™-Komponenten. Der StoreFront-Server stellt nur ausgehende Verbindungen her, und das Citrix Gateway akzeptiert nur Verbindungen über das Internet über HTTPS-Port 443.
Der StoreFront-Server kontaktiert den FAS-Server über Port 80 unter Verwendung von gegenseitig authentifiziertem Kerberos. Die Authentifizierung verwendet die Kerberos HOST/fqdn-Identität des FAS-Servers und die Kerberos-Maschinenkonto-Identität des StoreFront-Servers. Diese Authentifizierungsmethode generiert ein einmal verwendbares „Credential Handle“, das vom Citrix Virtual Delivery Agent (VDA) benötigt wird, um den Benutzer anzumelden.
Wenn eine HDX-Sitzung mit dem VDA verbunden ist, kontaktiert der VDA auch den FAS-Server über Port 80. Die Authentifizierung verwendet die Kerberos HOST/fqdn-Identität des FAS-Servers und die Kerberos-Maschinenidentität des VDA. Außerdem muss der VDA das „Credential Handle“ bereitstellen, um auf das Zertifikat und den privaten Schlüssel zuzugreifen.
Die Microsoft-Zertifizierungsstelle akzeptiert die Kommunikation über Kerberos-authentifiziertes DCOM, das für die Verwendung eines festen TCP-Ports konfiguriert werden kann. Die Zertifizierungsstelle verlangt vom FAS-Server, dass er ein CMC-Paket bereitstellt, das von einem vertrauenswürdigen Registrierungsagenten-Zertifikat signiert ist.
| Server | Firewall-Ports |
|---|---|
| Federated Authentication Service | [in] Kerberos über HTTP von StoreFront™ und VDAs, [out] DCOM zur Microsoft-Zertifizierungsstelle |
| Citrix Gateway | [in] HTTPS von Clientcomputern, [in/out] HTTPS zu/von StoreFront-Server, [out] HDX zu VDA |
| StoreFront | [in] HTTPS von Citrix Gateway, [out] HTTPS zum Delivery Controller, [out] Kerberos HTTP zu FAS |
| Delivery Controller | [in] HTTPS vom StoreFront-Server, [in/out] Kerberos über HTTP von VDAs |
| VDA | [in/out] Kerberos über HTTP vom Delivery Controller, [in] HDX von Citrix Gateway, [out] Kerberos HTTP zu FAS |
| Microsoft-Zertifizierungsstelle | [in] DCOM & signiert von FAS |
Verbindungen zwischen Citrix Federated Authentication Service und Citrix Cloud™
Die Konsole und FAS greifen auf die folgenden Adressen zu, unter Verwendung des Benutzerkontos bzw. des Netzwerkkontos.
-
FAS-Verwaltungskonsole, unter dem Benutzerkonto
-
*.cloud.com -
*.citrixworkspacesapi.net -
Adressen, die von einem Drittanbieter-Identitätsanbieter benötigt werden, falls dieser in Ihrer Umgebung verwendet wird
-
-
FAS-Dienst, unter dem Netzwerkdienstkonto:
-
*.citrixworkspacesapi.net -
*.citrixnetworkapi.net
-
Wenn Ihre Umgebung Proxyserver umfasst, konfigurieren Sie den Benutzerproxy mit den Adressen für die FAS-Verwaltungskonsole. Stellen Sie außerdem sicher, dass die Adresse für das Netzwerkdienstkonto mithilfe von netsh oder einem ähnlichen Tool konfiguriert ist.
Sicherheitsaspekte
FAS verfügt über ein Registrierungsstellenzertifikat, das es ermöglicht, Zertifikate autonom für Ihre Domänenbenutzer auszustellen. Es hilft bei der Entwicklung und Implementierung einer Sicherheitsrichtlinie zum Schutz von FAS-Servern und zur Einschränkung ihrer Berechtigungen.
Delegierte Registrierungsagenten
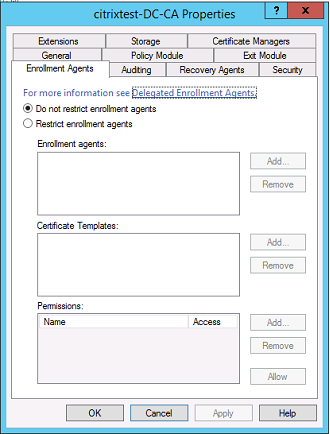
FAS stellt Benutzerzertifikate aus, indem es als Registrierungsagent fungiert. Die Microsoft-Zertifizierungsstelle ermöglicht es Ihnen, Registrierungsagenten, Zertifikatvorlagen und Benutzer einzuschränken, für die die Registrierungsagenten Zertifikate ausstellen können.
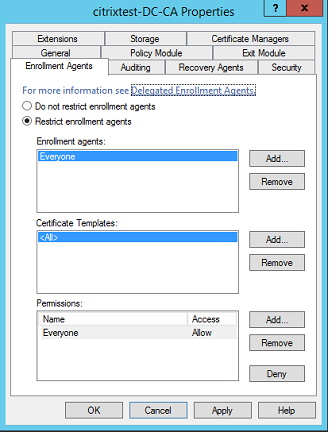
Sie können das angegebene Dialogfeld verwenden, um sicherzustellen, dass:
-
Die Liste der Registrierungsagenten nur FAS-Server enthält.
-
Die Liste der Zertifikatvorlagen nur die FAS-Vorlagen enthält.
-
Die Liste der Berechtigungen Benutzer enthält, die FAS verwenden dürfen. Es wird beispielsweise empfohlen, keine Zertifikate an Administratoren oder die Gruppe der geschützten Benutzer auszustellen.
Konfiguration der Zugriffssteuerungsliste
Wie im Abschnitt Regeln konfigurieren beschrieben, müssen Sie eine Liste von StoreFront-Servern konfigurieren. Diese StoreFront-Server bestätigen Benutzeridentitäten gegenüber FAS, wenn Zertifikate ausgestellt werden. Ähnlich können Sie einschränken, welchen Benutzern Zertifikate ausgestellt werden und an welchen VDA-Maschinen sie sich authentifizieren können. Diese Funktion ergänzt alle standardmäßigen Sicherheitsfunktionen von Active Directory oder Zertifizierungsstellen, die Sie konfigurieren.
Firewall-Einstellungen
Die gesamte Kommunikation mit FAS-Servern verwendet gegenseitig authentifizierte Windows Communication Foundation (WCF) Kerberos-Netzwerkverbindungen über Port 80.
Ereignisprotokollüberwachung
FAS und der VDA schreiben Informationen in das Windows-Ereignisprotokoll. Dieses Protokoll kann zur Überwachung und für Audit-Informationen verwendet werden. Der Abschnitt Ereignisprotokolle listet die Ereignisprotokolleinträge auf, die generiert werden können.
Hardwaresicherheitsmodule
Alle privaten Schlüssel, einschließlich der von FAS ausgestellten Benutzerzertifikatsschlüssel, werden vom Netzwerkdienstkonto als nicht exportierbare private Schlüssel gespeichert. FAS unterstützt die Verwendung eines kryptografischen Hardwaresicherheitsmoduls, falls Ihre Sicherheitsrichtlinie dies erfordert.
Die kryptografische Konfiguration auf niedriger Ebene ist in der Datei FederatedAuthenticationService.exe.config verfügbar. Diese Einstellungen werden angewendet, wenn private Schlüssel zum ersten Mal erstellt werden. Daher können unterschiedliche Einstellungen für private Schlüssel von Registrierungsstellen (z. B. 4096 Bit, TPM-geschützt) und Laufzeit-Benutzerzertifikate verwendet werden.
| Parameter | Beschreibung |
|---|---|
| ProviderLegacyCsp | Wenn auf „true“ festgelegt, verwendet FAS die Microsoft CryptoAPI (CAPI). Andernfalls verwendet FAS die Microsoft Cryptography Next Generation API (CNG). |
| ProviderName | Name des zu verwendenden CAPI- oder CNG-Anbieters. |
| ProviderType | Bezieht sich auf die Microsoft KeyContainerPermissionAccessEntry.ProviderType-Eigenschaft PROV_RSA_AES 24. Muss immer 24 sein, es sei denn, Sie verwenden ein HSM mit CAPI und der HSM-Anbieter gibt etwas anderes an. |
| Schlüsselschutz | Steuert das Flag „Exportierbar“ für private Schlüssel. Ermöglicht auch die Verwendung des Trusted Platform Module (TPM)-Schlüsselspeichers, sofern von der Hardware unterstützt. |
| Schlüssellänge | Schlüssellänge für private RSA-Schlüssel. Unterstützte Werte sind 1024, 2048 und 4096 (Standard: 2048). |
Verwaltungsaufgaben
Die Verwaltung der Umgebung kann in die folgenden Gruppen unterteilt werden:
| Name | Verantwortlichkeit |
|---|---|
| Unternehmensadministrator | Zertifikatvorlagen in der Gesamtstruktur installieren und sichern |
| Domänenadministrator | Gruppenrichtlinieneinstellungen konfigurieren |
| Administrator der Zertifizierungsstelle | Zertifizierungsstelle konfigurieren |
| FAS-Administrator | FAS-Server installieren und konfigurieren |
| StoreFront-/Citrix Gateway-Administrator | Benutzerauthentifizierung konfigurieren |
| Citrix Virtual Desktops™-Administrator | VDAs und Controller konfigurieren |
Jeder Administrator steuert verschiedene Aspekte des gesamten Sicherheitsmodells, was einen mehrschichtigen Ansatz zur Systemsicherung ermöglicht.
Gruppenrichtlinieneinstellungen
Vertrauenswürdige FAS-Maschinen werden durch eine über Gruppenrichtlinien konfigurierte Nachschlagetabelle „Indexnummer -> FQDN“ identifiziert. Beim Kontakt mit einem FAS-Server überprüfen Clients die
HOST\<fqdn> Kerberos-Identität des FAS-Servers. Alle Server, die auf den FAS-Server zugreifen, müssen identische FQDN-Konfigurationen für denselben Index aufweisen; andernfalls können StoreFront und VDAs unterschiedliche FAS-Server kontaktieren.
Citrix empfiehlt, eine einzige Richtlinie auf alle Maschinen in der Umgebung anzuwenden, um Fehlkonfigurationen zu vermeiden. Seien Sie vorsichtig, wenn Sie die Liste der FAS-Server ändern, insbesondere beim Entfernen oder Neuanordnen von Einträgen.
Die Kontrolle über dieses GPO muss auf FAS-Administratoren (und/oder Domänenadministratoren) beschränkt sein, die FAS-Server installieren und außer Betrieb nehmen. Achten Sie darauf, einen Maschinen-FQDN-Namen nicht kurz nach der Außerbetriebnahme eines FAS-Servers wiederzuverwenden.
Zertifikatvorlagen
Wenn Sie die mit FAS gelieferte Zertifikatvorlage Citrix_SmartcardLogon nicht verwenden möchten, können Sie eine Kopie davon ändern. Die folgenden Änderungen werden unterstützt.
Zertifikatvorlage umbenennen
Wenn Sie die Citrix_SmartcardLogon umbenennen möchten, damit sie dem Benennungsstandard Ihrer Organisation für Vorlagen entspricht, müssen Sie Folgendes tun:
-
Erstellen Sie eine Kopie der Zertifikatvorlage und benennen Sie sie um, damit sie dem Benennungsstandard Ihrer Organisation für Vorlagen entspricht.
-
Verwenden Sie FAS-PowerShell-Befehle zur Verwaltung von FAS anstelle der Administrationsbenutzeroberfläche. (Die Administrationsbenutzeroberfläche ist nur für die Verwendung mit den Citrix-Standardvorlagennamen vorgesehen.)
-
Verwenden Sie entweder das Microsoft MMC-Snap-In für Zertifikatvorlagen oder den Befehl Publish-FasMsTemplate, um Ihre Vorlage zu veröffentlichen, und
-
Verwenden Sie den Befehl New-FasCertificateDefinition, um FAS mit dem Namen Ihrer Vorlage zu konfigurieren.
-
Allgemeine Eigenschaften ändern
Standardmäßig beträgt die Lebensdauer eines Benutzerzertifikats sieben Tage. Sie können die Gültigkeitsdauer in der Zertifikatvorlage ändern.
Ändern Sie den Verlängerungszeitraum nicht. FAS ignoriert diese Einstellung in der Zertifikatvorlage. FAS verlängert das Zertifikat automatisch auf halbem Weg durch seine Gültigkeitsdauer.
Eigenschaften der Anforderungsbehandlung ändern
Ändern Sie diese Eigenschaften nicht. FAS ignoriert diese Einstellungen in der Zertifikatvorlage. FAS deaktiviert immer Export des privaten Schlüssels zulassen und deaktiviert Mit demselben Schlüssel erneuern.
Kryptografie-Eigenschaften ändern
Ändern Sie diese Eigenschaften nicht. FAS ignoriert diese Einstellungen in der Zertifikatvorlage.
Siehe (/de-de/federated-authentication-service/2305/config-manage/private-key-protection.html) für äquivalente Einstellungen, die FAS bietet.
Eigenschaften der Schlüsselbestätigung ändern
Ändern Sie diese Eigenschaften nicht. FAS unterstützt keine Schlüsselbestätigung.
Eigenschaften von ersetzten Vorlagen ändern
Ändern Sie diese Eigenschaften nicht. FAS unterstützt keine ersetzten Vorlagen.
Eigenschaften von Erweiterungen ändern
Sie können diese Einstellungen an Ihre Organisationsrichtlinien anpassen.
Hinweis: Ungeeignete Erweiterungseinstellungen können Sicherheitsprobleme verursachen oder zu unbrauchbaren Zertifikaten führen.
Sicherheitseigenschaften ändern
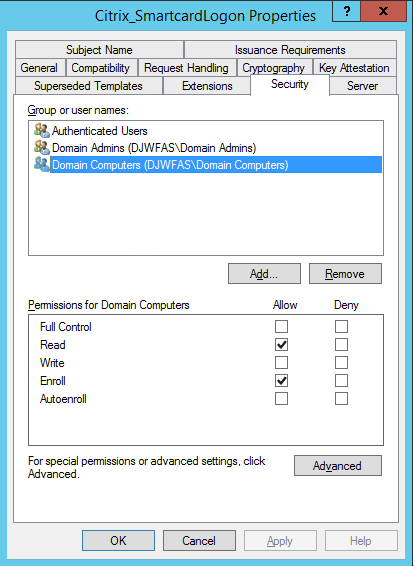
Citrix empfiehlt, diese Einstellungen so zu ändern, dass die Berechtigungen Lesen und Registrieren nur für die Computerkonten der FAS-Server zugelassen werden. Der FAS-Dienst benötigt keine weiteren Berechtigungen. Wie bei anderen Zertifikatvorlagen können Sie jedoch:
-
Administratoren das Lesen oder Schreiben der Vorlage erlauben
-
authentifizierten Benutzern das Lesen der Vorlage erlauben
Eigenschaften des Antragstellernamens ändern
Citrix empfiehlt, diese Eigenschaften nicht zu ändern.
Die Vorlage hat die Option Aus diesen Active Directory-Informationen erstellen ausgewählt, wodurch die Zertifizierungsstelle die SID des Benutzers in eine Zertifikatserweiterung aufnimmt, was eine starke Zuordnung zum Active Directory-Konto des Benutzers ermöglicht.
Servereigenschaften ändern
Obwohl Citrix es nicht empfiehlt, können Sie diese Einstellungen bei Bedarf an Ihre Organisationsrichtlinien anpassen.
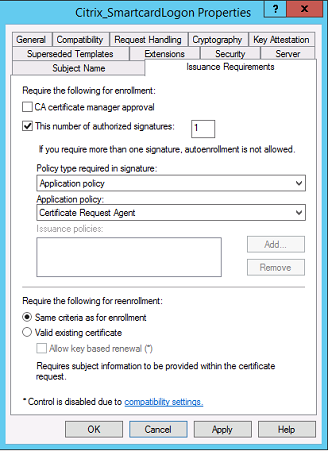
Eigenschaften der Ausstellungsanforderungen ändern
Ändern Sie diese Einstellungen nicht. Diese Einstellungen müssen wie gezeigt sein:
Kompatibilitätseigenschaften ändern
Sie können diese Einstellungen ändern. Die Einstellung muss mindestens Windows Server 2003-CAs (Schemaversion 2) sein. FAS unterstützt jedoch nur Windows Server 2008 und spätere CAs. Wie oben erläutert, ignoriert FAS auch die zusätzlichen Einstellungen, die durch die Auswahl von Windows Server 2008-CAs (Schemaversion 3) oder Windows Server 2012-CAs (Schemaversion 4) verfügbar sind.
Verwaltung der Zertifizierungsstelle
Der Administrator der Zertifizierungsstelle ist für die Konfiguration des Zertifizierungsstellenservers und des privaten Schlüssels des ausstellenden Zertifikats, das dieser verwendet, verantwortlich.
Vorlagen veröffentlichen
Damit eine Zertifizierungsstelle Zertifikate auf der Grundlage einer vom Unternehmensadministrator bereitgestellten Vorlage ausstellen kann, muss der Administrator der Zertifizierungsstelle diese Vorlage zur Veröffentlichung auswählen.
Eine einfache Sicherheitspraxis besteht darin, nur die Zertifikatvorlagen der Registrierungsstelle zu veröffentlichen, wenn FAS-Server installiert werden, oder auf einem vollständig Offline-Ausstellungsprozess zu bestehen. In beiden Fällen muss der Administrator der Zertifizierungsstelle die vollständige Kontrolle über die Autorisierung von Zertifikatanforderungen der Registrierungsstelle behalten und eine Richtlinie für die Autorisierung von FAS-Servern haben.
Firewall-Einstellungen
Der Administrator der Zertifizierungsstelle hat die Kontrolle über die Netzwerk-Firewall-Einstellungen der Zertifizierungsstelle, was die Kontrolle über eingehende Verbindungen ermöglicht. Der Administrator der Zertifizierungsstelle kann DCOM-TCP- und Firewall-Regeln so konfigurieren, dass nur FAS-Server Zertifikate anfordern können.
Eingeschränkte Registrierung
Standardmäßig kann jeder Inhaber eines Registrierungsstellenzertifikats Zertifikate für jeden Benutzer ausstellen, der eine beliebige Zertifikatvorlage verwendet, die den Zugriff erlaubt. Diese Ausstellung von Zertifikaten muss auf eine Gruppe nicht privilegierter Benutzer beschränkt werden, indem die Eigenschaft der Zertifizierungsstelle „Registrierungsagenten einschränken“ verwendet wird.
Richtlinienmodule und Überwachung
Für erweiterte Bereitstellungen können benutzerdefinierte Sicherheitsmodule verwendet werden, um die Zertifikatsausstellung zu verfolgen und zu unterbinden.
FAS-Administration
FAS verfügt über mehrere Sicherheitsfunktionen.
StoreFront, Benutzer und VDAs über eine ACL einschränken
Im Mittelpunkt des FAS-Sicherheitsmodells steht die Steuerung, welche Kerberos-Konten auf Funktionen zugreifen können:
| Zugriffsvektor | Beschreibung |
|---|---|
| StoreFront [IdP] | Diesen Kerberos-Konten wird vertraut, dass sie deklarieren, dass ein Benutzer korrekt authentifiziert wurde. Wenn eines dieser Konten kompromittiert wird, können Zertifikate erstellt und für Benutzer verwendet werden, die durch die FAS-Konfiguration zugelassen sind. |
| VDAs [Relying party] | Dies sind die Maschinen, die auf die Zertifikate und privaten Schlüssel zugreifen dürfen. Ein vom IdP abgerufener Anmeldeinformations-Handle ist ebenfalls erforderlich, sodass ein kompromittiertes VDA-Konto in dieser Gruppe nur einen begrenzten Spielraum hat, um das System anzugreifen. |
| Benutzer | Diese Option steuert, welche Benutzer vom IdP bestätigt werden können. Beachten Sie, dass es Überschneidungen mit den Konfigurationsoptionen „Eingeschränkte Registrierungsstelle“ bei der Zertifizierungsstelle gibt. Im Allgemeinen ist es ratsam, in dieser Liste nur nicht-privilegierte Konten aufzunehmen. Dies verhindert, dass ein kompromittiertes StoreFront-Konto Privilegien auf eine höhere administrative Ebene eskaliert. Insbesondere dürfen Domänenadministratorkonten durch diese ACL nicht zugelassen werden. |
Regeln konfigurieren
Regeln sind nützlich, wenn mehrere unabhängige Citrix Virtual Apps™- oder Citrix Virtual Desktops-Bereitstellungen dieselbe FAS-Serverinfrastruktur verwenden. Jede Regel verfügt über einen separaten Satz von Konfigurationsoptionen; insbesondere können die Kerberos-Zugriffssteuerungslisten (ACLs) unabhängig konfiguriert werden.
Zertifizierungsstelle und Vorlagen konfigurieren
Für verschiedene Zugriffsrechte können unterschiedliche Zertifikatvorlagen und CAs konfiguriert werden. Erweiterte Konfigurationen können je nach Umgebung weniger oder leistungsfähigere Zertifikate verwenden. Beispielsweise können als „extern“ identifizierte Benutzer ein Zertifikat mit weniger Berechtigungen als „interne“ Benutzer haben.
Sitzungsinterne und Authentifizierungszertifikate
Der FAS-Administrator kann steuern, ob das zur Authentifizierung verwendete Zertifikat in der Benutzersitzung verfügbar ist. Beispielsweise kann ein Benutzer nur „Signatur“-Zertifikate in der Sitzung verfügbar haben, wobei das leistungsfähigere „Anmelde“-Zertifikat nur bei der Anmeldung verwendet wird.
Schutz des privaten Schlüssels und Schlüssellänge
Der FAS-Administrator kann FAS so konfigurieren, dass private Schlüssel in einem Hardware-Sicherheitsmodul (HSM) oder Trusted Platform Module (TPM) gespeichert werden. Citrix empfiehlt, dass zumindest der private Schlüssel des Registrierungsstellenzertifikats durch Speicherung in einem TPM geschützt wird. FAS bietet die Möglichkeit, den privaten Schlüssel im Rahmen des „Offline“-Zertifikatsanforderungsprozesses in einem TPM zu speichern.
Ebenso können private Schlüssel von Benutzerzertifikaten in einem TPM oder HSM gespeichert werden. Alle Schlüssel müssen als „nicht exportierbar“ generiert werden und eine Länge von mindestens 2048 Bit haben.
Ereignisprotokolle
Der FAS-Server stellt detaillierte Konfigurations- und Laufzeit-Ereignisprotokolle bereit, die für Audits und die Erkennung von Eindringversuchen verwendet werden können.
Administratorzugriff und Verwaltungstools
FAS umfasst Funktionen und Tools für die Remote-Verwaltung (gegenseitig authentifiziertes Kerberos). Mitglieder der „Gruppe der lokalen Administratoren“ haben die volle Kontrolle über die FAS-Konfiguration. Die FAS-Konfiguration muss ordnungsgemäß gewartet werden.
Citrix Virtual Apps-, Citrix Virtual Desktops- und VDA-Administratoren
Die Verwendung von FAS ändert das Sicherheitsmodell der Delivery Controller- und VDA-Administratoren nicht, da das FAS-„Anmeldeinformations-Handle“ lediglich das „Active Directory-Passwort“ ersetzt. Controller- und VDA-Administrationsgruppen dürfen nur vertrauenswürdige Benutzer enthalten. Audits und Ereignisprotokolle müssen gepflegt werden.
Allgemeine Windows-Server-Sicherheit
Alle Server müssen vollständig gepatcht sein und über eine Standard-Firewall- und Antivirensoftware verfügen. Sicherheitskritische Infrastrukturserver müssen an einem physisch sicheren Ort aufbewahrt werden, wobei auf Festplattenverschlüsselung und Wartungsoptionen für virtuelle Maschinen geachtet werden muss.
Audit- und Ereignisprotokolle müssen sicher auf einem Remotecomputer gespeichert werden.
Der RDP-Zugriff muss auf autorisierte Administratoren beschränkt sein. Citrix empfiehlt die Smartcard-Anmeldung für Benutzerkonten, insbesondere für Zertifizierungsstellen- und Domänenadministratorkonten.
Zugehörige Informationen
-
Installieren und konfigurieren ist die primäre Referenz für die FAS-Installation und -Konfiguration.
-
FAS-Architekturen werden im Artikel Bereitstellungsarchitekturen vorgestellt.
-
Weitere „How-to“-Artikel werden im Artikel Erweiterte Konfiguration vorgestellt.