
Problembehandlung bei Windows-Anmeldeproblemen
Dieser Artikel beschreibt die Protokolle und Fehlermeldungen, die Windows bereitstellt, wenn sich ein Benutzer mit Zertifikaten oder Smartcards oder beidem anmeldet. Diese Protokolle liefern Informationen, die Sie zur Behebung von Authentifizierungsfehlern verwenden können.
Zertifikate und Public-Key-Infrastruktur
Windows Active Directory verwaltet mehrere Zertifikatspeicher, die Zertifikate für sich anmeldende Benutzer verwalten.
-
NTAuth-Zertifikatspeicher: Um sich bei Windows zu authentifizieren, muss die Zertifizierungsstelle, die Benutzerzertifikate direkt ausstellt (d. h. keine Verkettung wird unterstützt), im NTAuth-Speicher abgelegt werden. Um diese Zertifikate anzuzeigen, geben Sie im Programm certutil Folgendes ein:
certutil –viewstore –enterprise NTAuth -
Stamm- und Zwischenzertifikatspeicher: Normalerweise können Zertifikatsanmeldesysteme nur ein einziges Zertifikat bereitstellen. Wenn also eine Kette verwendet wird, muss der Zwischenzertifikatspeicher auf allen Computern diese Zertifikate enthalten. Das Stammzertifikat muss im Speicher für vertrauenswürdige Stammzertifikate (Trusted Root Store) sein, und das vorletzte Zertifikat muss im NTAuth-Speicher sein.
-
Anmeldezertifikaterweiterungen und Gruppenrichtlinien: Windows kann so konfiguriert werden, dass die Überprüfung von EKUs und anderen Zertifikatsrichtlinien erzwungen wird. Siehe die Microsoft-Dokumentation:
<https://docs.microsoft.com/de-de/previous-versions/windows/it-pro/windows-server-2008-R2-and-2008/ff404287(v=ws.10)>.
| Registrierungsrichtlinie | Beschreibung |
|---|---|
| AllowCertificatesWithNoEKU | Wenn deaktiviert, müssen Zertifikate die erweiterte Schlüsselverwendung (EKU) für die Smartcard-Anmeldung enthalten. |
| AllowSignatureOnlyKeys | Standardmäßig filtert Windows private Zertifikatsschlüssel heraus, die keine RSA-Entschlüsselung zulassen. Diese Option überschreibt diesen Filter. |
| AllowTimeInvalidCertificates | Standardmäßig filtert Windows abgelaufene Zertifikate heraus. Diese Option überschreibt diesen Filter. |
| EnumerateECCCerts | Ermöglicht die Authentifizierung mit elliptischen Kurven. |
| X509HintsNeeded | Wenn ein Zertifikat keinen eindeutigen Benutzerprinzipalnamen (UPN) enthält oder dieser mehrdeutig ist, können Benutzer mit dieser Option ihr Windows-Anmeldekonto manuell angeben. |
| UseCachedCRLOnlyAnd, IgnoreRevocationUnknownErrors | Deaktiviert die Überprüfung des Widerrufs (auf dem Domänencontroller festgelegt). |
-
Domänencontroller-Zertifikate: Um Kerberos-Verbindungen zu authentifizieren, müssen alle Server über entsprechende „Domänencontroller“-Zertifikate verfügen. Diese können über das MMC-Snap-In-Menü „Persönlicher Zertifikatspeicher des lokalen Computers“ angefordert werden.
UPN-Name und Zertifikatszuordnung
Es wird empfohlen, dass Benutzerzertifikate einen eindeutigen Benutzerprinzipalnamen (UPN) in der Subject Alternate Name-Erweiterung enthalten.
UPN-Namen in Active Directory
Standardmäßig hat jeder Benutzer im Active Directory einen impliziten UPN, der auf dem Muster \<samUsername>@\<domainNetBios> und \<samUsername>@\<domainFQDN> basiert. Die verfügbaren Domänen und FQDNs sind im RootDSE-Eintrag für die Gesamtstruktur enthalten. Eine einzelne Domäne kann mehrere im RootDSE registrierte FQDN-Adressen haben.
Außerdem hat jeder Benutzer im Active Directory einen expliziten UPN und altUserPrincipalNames. Dies sind LDAP-Einträge, die den UPN für den Benutzer angeben.
Bei der Suche nach Benutzern anhand des UPN sucht Windows zuerst in der aktuellen Domäne (basierend auf der Identität des Prozesses, der den UPN nachschlägt) nach expliziten UPNs, dann nach alternativen UPNs. Wenn es keine Übereinstimmungen gibt, sucht es den impliziten UPN, der sich auf verschiedene Domänen in der Gesamtstruktur beziehen kann.
Zertifikatszuordnungsdienst
Wenn ein Zertifikat keinen expliziten UPN enthält, bietet Active Directory die Möglichkeit, ein exaktes öffentliches Zertifikat für jede Verwendung in einem „x509certificate“-Attribut zu speichern. Um ein solches Zertifikat einem Benutzer zuzuordnen, kann ein Computer dieses Attribut direkt abfragen (standardmäßig in einer einzelnen Domäne).
Dem Benutzer wird eine Option angeboten, ein Benutzerkonto anzugeben, das diese Suche beschleunigt und es ermöglicht, diese Funktion in einer domänenübergreifenden Umgebung zu verwenden.
Wenn mehrere Domänen in der Gesamtstruktur vorhanden sind und der Benutzer keine Domäne explizit angibt, legt das Active Directory rootDSE den Speicherort des Zertifikatszuordnungsdienstes fest. Dieser befindet sich auf einem globalen Katalogserver und verfügt über eine zwischengespeicherte Ansicht aller x509-Zertifikatattribute in der Gesamtstruktur. Dieser Computer kann verwendet werden, um ein Benutzerkonto in jeder Domäne effizient nur anhand des Zertifikats zu finden.
Auswahl des Anmelde-Domänencontrollers steuern
Wenn eine Umgebung mehrere Domänencontroller enthält, ist es nützlich zu sehen und einzuschränken, welcher Domänencontroller für die Authentifizierung verwendet wird, damit Protokolle aktiviert und abgerufen werden können.
Auswahl des Domänencontrollers steuern
Um Windows zu zwingen, einen bestimmten Windows-Domänencontroller für die Anmeldung zu verwenden, können Sie die Liste der Domänencontroller, die ein Windows-Computer verwendet, explizit festlegen, indem Sie die Datei lmhosts konfigurieren: \Windows\System32\drivers\etc\lmhosts.
Normalerweise befindet sich an diesem Speicherort eine Beispieldatei namens „lmhosts.sam“. Fügen Sie einfach eine Zeile ein:
1.2.3.4 DC-NetBIOS-Name #PRE #DOM:meinedomäne
Wobei „1.2.3.4“ die IP-Adresse des Domänencontrollers namens „dcnetbiosname“ in der Domäne „mydomain“ ist.
Nach einem Neustart verwendet der Windows-Computer diese Informationen, um sich bei mydomain anzumelden. Diese Konfiguration muss rückgängig gemacht werden, wenn das Debugging abgeschlossen ist.
Verwendeten Domänencontroller identifizieren
Bei der Anmeldung setzt Windows eine MSDOS-Umgebungsvariable mit dem Domänencontroller, der den Benutzer angemeldet hat. Um dies zu sehen, starten Sie die Eingabeaufforderung mit dem Befehl: echo %LOGONSERVER%.
Protokolle, die sich auf die Authentifizierung beziehen, werden auf dem Computer gespeichert, der von diesem Befehl zurückgegeben wird.
Überwachungsereignisse für Konten aktivieren
Standardmäßig aktivieren Windows-Domänencontroller keine vollständigen Überwachungsprotokolle für Konten. Dies kann über Überwachungsrichtlinien in den Sicherheitseinstellungen des Gruppenrichtlinieneditors gesteuert werden. Um den Gruppenrichtlinieneditor zu öffnen, führen Sie
gpedit.msc auf dem Domänencontroller aus. Nachdem die Überwachungsrichtlinien aktiviert wurden, erzeugt der Domänencontroller zusätzliche Ereignisprotokollinformationen im Sicherheitsprotokoll.
Kontoüberwachungsereignisse aktivieren(/en-us/federated-authentication-service/2305/media/fas-troubleshoot-logon-auditpolicy.png)
Zertifikatsvalidierungsprotokolle
Zertifikatsgültigkeit prüfen
Wenn ein Smartcard-Zertifikat als DER-Zertifikat exportiert wird (kein privater Schlüssel erforderlich), können Sie es mit dem Befehl validieren: certutil –verify user.cer
CAPI-Protokollierung aktivieren
Öffnen Sie auf dem Domänencontroller und dem Benutzercomputer die Ereignisanzeige und aktivieren Sie die Protokollierung für Microsoft/Windows/CAPI2/Operational Logs.
Öffnen Sie auf dem Domänencontroller und dem VDA-Computer die Ereignisanzeige und navigieren Sie zu Applications and Services Logs > Microsoft > Windows > CAPI2 > Operational. Klicken Sie mit der rechten Maustaste auf Operational und wählen Sie Protokoll aktivieren.
Zusätzlich können Sie die CAPI-Protokollierung mit den Registrierungswerten unter feinabstimmen: HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\crypt32. Die folgenden Werte existieren standardmäßig nicht, Sie müssen sie erstellen. Löschen Sie die Werte, wenn Sie zu den Standard-CAPI2-Protokollierungseinstellungen zurückkehren möchten.
| Wert | Beschreibung |
|---|---|
| DiagLevel (DWORD) | Ausführlichkeitsgrad (0 bis 5) |
| DiagMatchAnyMask (QUADWORD) | Ereignisfilter (verwenden Sie 0xffffff für alle) |
| DiagProcessName (MULTI_SZ) | Nach Prozessname filtern (zum Beispiel LSASS.exe) |
CAPI-Protokolle
| Meldung | Beschreibung |
|---|---|
| Kette erstellen | LSA hat CertGetCertificateChain aufgerufen (enthält Ergebnis) |
| Sperrung überprüfen | LSA hat CertVerifyRevocation aufgerufen (enthält Ergebnis) |
| X509-Objekte | Im ausführlichen Modus werden Zertifikate und Zertifikatsperrlisten (CRLs) in AppData\LocalLow\Microsoft\X509Objects ausgegeben |
| Kettenrichtlinie überprüfen | LSA hat CertVerifyChainPolicy aufgerufen (enthält Parameter) |
Fehlermeldungen
| Fehlercode | Beschreibung |
|---|---|
| Zertifikat nicht vertrauenswürdig | Das Smartcard-Zertifikat konnte nicht mithilfe von Zertifikaten in den Zwischen- und vertrauenswürdigen Stammzertifikatspeichern des Computers erstellt werden. |
| Fehler bei der Zertifikatsperrprüfung | Die CRL für die Smartcard konnte nicht von der im CRL-Verteilungspunkt des Zertifikats angegebenen Adresse heruntergeladen werden. Wenn die Sperrprüfung vorgeschrieben ist, verhindert dies eine erfolgreiche Anmeldung. Siehe den Abschnitt Zertifikate und Public Key Infrastructure. |
| Fehler bei der Zertifikatsnutzung | Das Zertifikat ist nicht für die Anmeldung geeignet. Es könnte sich beispielsweise um ein Serverzertifikat oder ein Signaturzertifikat handeln. |
Kerberos-Protokolle
Um die Kerberos-Protokollierung zu aktivieren, erstellen Sie auf dem Domänencontroller und dem Endbenutzercomputer die folgenden Registrierungswerte:
| Hive | Wertname | Wert [DWORD] |
|---|---|---|
| CurrentControlSet\Control\Lsa\Kerberos\Parameters | LogLevel | 0x1 |
| CurrentControlSet\Control\Lsa\Kerberos\Parameters | KerbDebuglevel | 0xffffffff |
| CurrentControlSet\Services\Kdc | KdcDebugLevel | 0x1 |
| CurrentControlSet\Services\Kdc | KdcExtraLogLevel | 0x1f |
Die Kerberos-Protokollierung wird in das Systemereignisprotokoll ausgegeben.
-
Meldungen wie „nicht vertrauenswürdiges Zertifikat“ sollten leicht zu diagnostizieren sein.
-
Zwei Fehlercodes sind informativ und können bedenkenlos ignoriert werden:
-
KDC_ERR_PREAUTH_REQUIRED (wird zur Abwärtskompatibilität mit älteren Domänencontrollern verwendet)
-
Unbekannter Fehler 0x4b
-
Domänencontroller- und Workstation-Protokolle
Dieser Abschnitt beschreibt die erwarteten Protokolleinträge auf dem Domänencontroller und der Workstation, wenn sich der Benutzer mit einem Zertifikat anmeldet.
-
CAPI2-Protokoll des Domänencontrollers
-
Sicherheitsprotokolle des Domänencontrollers
-
Sicherheitsprotokoll des Virtual Delivery Agent (VDA)
-
VDA-CAPI-Protokoll
-
VDA-Systemprotokoll
CAPI2-Protokoll des Domänencontrollers
Während einer Anmeldung validiert der Domänencontroller das Zertifikat des Aufrufers und erzeugt eine Abfolge von Protokolleinträgen in der folgenden Form.
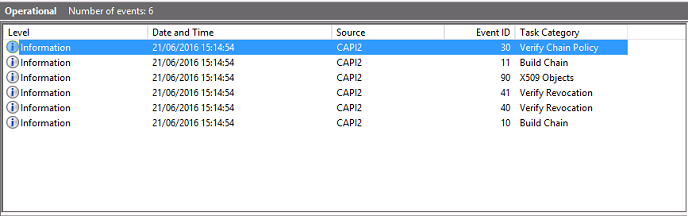
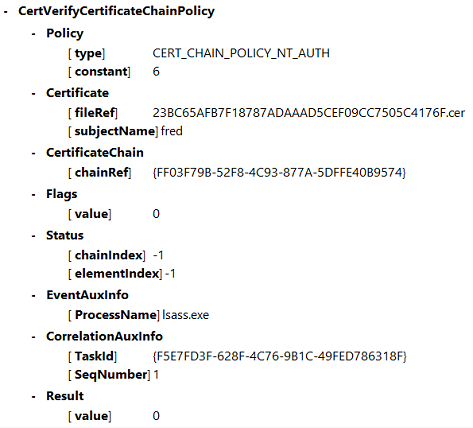
Die letzte Ereignisprotokollmeldung zeigt, wie lsass.exe auf dem Domänencontroller eine Kette basierend auf dem vom VDA bereitgestellten Zertifikat erstellt und deren Gültigkeit (einschließlich des Widerrufs) überprüft. Das Ergebnis wird als „ERROR_SUCCESS“ zurückgegeben.
Sicherheitsprotokoll des Domänencontrollers
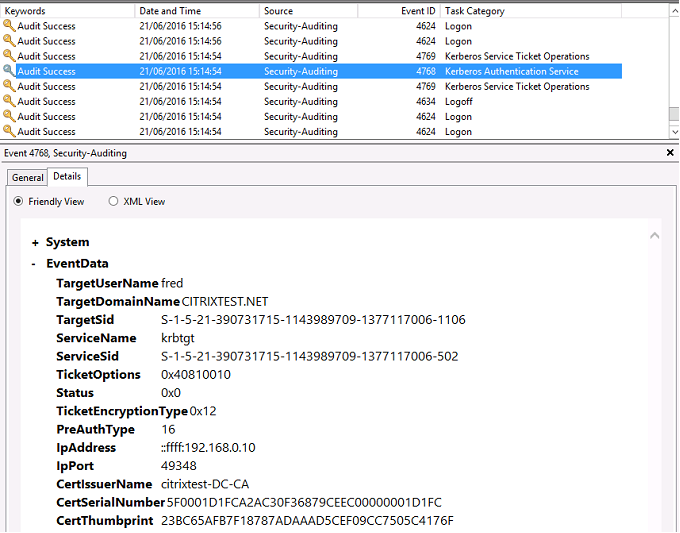
Der Domänencontroller zeigt eine Abfolge von Anmeldeereignissen, wobei das Schlüsselereignis 4768 ist, bei dem das Zertifikat zur Ausstellung des Kerberos Ticket Granting Ticket (krbtgt) verwendet wird.
Die Meldungen davor zeigen, wie das Computerkonto des Servers sich beim Domänencontroller authentifiziert. Die Meldungen danach zeigen, wie das Benutzerkonto, das zum neuen krbtgt gehört, zur Authentifizierung beim Domänencontroller verwendet wird.
VDA-Sicherheitsprotokoll
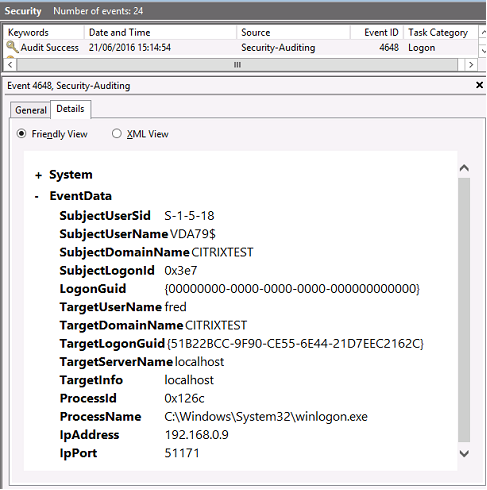
Die VDA-Sicherheitsüberwachungsprotokolle, die dem Anmeldeereignis entsprechen, sind der Eintrag mit der Ereignis-ID 4648, der von winlogon.exe stammt.
VDA-CAPI-Protokoll
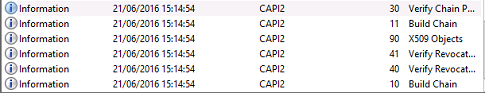
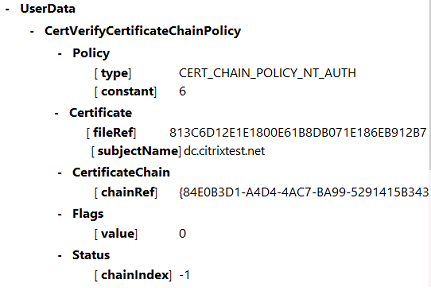
Dieses Beispiel eines VDA-CAPI-Protokolls zeigt eine einzelne Kettenbildung und Verifizierungssequenz von lsass.exe, die das Domänencontroller-Zertifikat (dc.citrixtest.net) validiert.
VDA-Systemprotokoll
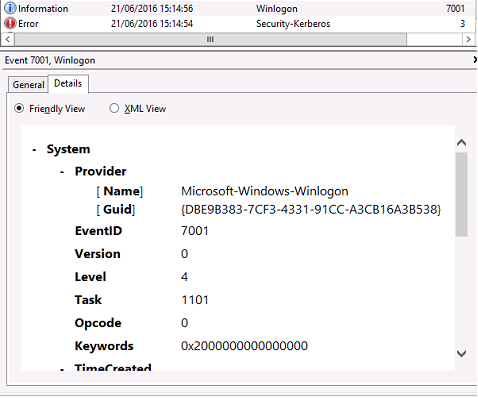
Wenn die Kerberos-Protokollierung aktiviert ist, zeigt das Systemprotokoll den Fehler KDC_ERR_PREAUTH_REQUIRED (der ignoriert werden kann) und einen Eintrag von Winlogon, der anzeigt, dass die Kerberos-Anmeldung erfolgreich war.
FAS-Überwachung mithilfe des Windows-Ereignisprotokolls
Alle FAS-Ereignisse werden in das Windows-Anwendungsereignisprotokoll geschrieben. Sie können Produkte wie System Center Operations Manager (SCOM) verwenden, um den Zustand Ihres FAS-Dienstes mithilfe der hier beschriebenen Prozesse und Ereignisse zu überwachen.
Läuft der FAS-Dienst?
Um festzustellen, ob der FAS-Dienst ausgeführt wird, überwachen Sie den Prozess Citrix.Authentication.FederatedAuthenticationService.exe.
In diesem Abschnitt werden nur die wichtigsten Ereignisse zur Überwachung des FAS-Dienstes beschrieben. Eine vollständige Liste der FAS-Ereigniscodes finden Sie unter FAS-Ereignisprotokolle.
FAS-Zustandsereignisse
Die folgenden Ereignisse zeigen an, ob Ihr FAS-Dienst fehlerfrei ist.
Die Ereignisquelle ist Citrix.Authentication.FederatedAuthenticationService.
| Ereignis | Ereignistext | Erläuterung | Hinweise |
|---|---|---|---|
| [S003] | Administrator [{0}] setzt den Wartungsmodus auf [{1}] | Der FAS-Dienst wurde in den Wartungsmodus versetzt oder aus diesem herausgenommen. | Im Wartungsmodus ist der FAS-Server nicht für Single Sign-On verwendbar. |
| [S022] | Administrator [{0}] setzt den Wartungsmodus auf Aus | Der FAS-Dienst wurde aus dem Wartungsmodus genommen. | Verfügbar ab FAS 10.7 / Citrix Virtual Apps and Desktops 2109. |
| [S023] | Administrator [{0}] setzt den Wartungsmodus auf Ein | Der FAS-Dienst wurde in den Wartungsmodus versetzt. | Verfügbar ab FAS 10.7 / Citrix Virtual Apps and Desktops 2109. |
| [S123] | Fehler beim Ausstellen eines Zertifikats für [upn: {0} role: {1}] [exception: {2}] | Dieses Ereignis tritt nach [S124] auf, wenn keine der mit FAS konfigurierten Zertifizierungsstellen erfolgreich ein Benutzerzertifikat ausgestellt hat. Das Single Sign-On schlägt für diesen Benutzer fehl. | Dieses Ereignis zeigt an, dass alle konfigurierten Zertifizierungsstellen nicht funktionieren. Wenn FAS für die Verwendung eines HSM konfiguriert ist, kann es auch darauf hinweisen, dass das HSM nicht funktioniert. |
| [S124] | Fehler beim Ausstellen eines Zertifikats für [upn: {0} role: {1}] bei [certificate authority: {2}] [exception: {3}] | Es ist ein Fehler aufgetreten, als FAS versuchte, ein Benutzerzertifikat von der angegebenen Zertifizierungsstelle anzufordern. Wenn FAS mit mehr als einer Zertifizierungsstelle konfiguriert ist, versucht FAS die Anforderung bei einer anderen Zertifizierungsstelle. | Dieses Ereignis kann darauf hinweisen, dass die Zertifizierungsstelle nicht funktioniert oder nicht erreichbar ist. Wenn FAS für die Verwendung eines HSM konfiguriert ist, kann es auch darauf hinweisen, dass das HSM nicht funktioniert. Die Ausnahme kann zur Identifizierung der Problemursache herangezogen werden. |
| [S413] | Autorisierungszertifikat läuft bald ab (noch {0} Tage). Zertifikatdetails: {1} | Dieses Ereignis wird regelmäßig generiert, wenn das FAS-Autorisierungszertifikat kurz vor dem Ablauf steht. Standardmäßig wird das Ereignis täglich generiert, wenn das Autorisierungszertifikat innerhalb von 30 Tagen abläuft. | Die Standardeinstellungen können mit dem Cmdlet Set-FasRaCertificateMonitor angepasst werden; siehe PowerShell-Cmdlets. |
| [S414] | Das Autorisierungszertifikat ist abgelaufen. Zertifikatdetails: {0} | Dieses Ereignis wird regelmäßig generiert, wenn das FAS-Autorisierungszertifikat abgelaufen ist. Standardmäßig wird das Ereignis täglich generiert. | Nach Ablauf kann FAS keine neuen Benutzerzertifikate generieren, und die Single Sign-On-Anmeldung beginnt fehlzuschlagen. |
Cloud-verbundene FAS-Ereignisse
Wenn Sie FAS mit Citrix Cloud™ verwenden, zeigen die folgenden Ereignisse an, ob Ihr FAS-Dienst fehlerfrei ist.
Die Ereignisquelle ist Citrix.Fas.Cloud.
| Ereignis | Ereignistext | Erläuterung | Hinweise |
|---|---|---|---|
| [S012] | Der FAS-Dienst ist für Single Sign-On von Citrix Cloud verfügbar. | Dieses Ereignis zeigt an, dass das Single Sign-On von Workspace (d. h. Citrix Cloud) funktionieren sollte. | Bevor dieses Ereignis ausgegeben wird, prüft FAS, (1) ob es konfiguriert ist, (2) ob es sich nicht im Wartungsmodus befindet und (3) ob es mit Citrix Cloud verbunden ist. |
| [S013] | Der FAS-Dienst ist für Single Sign-On von Citrix Cloud nicht verfügbar. [{0}] Weitere Details finden Sie in der Administratorkonsole. | Dieses Ereignis zeigt an, dass FAS kein Single Sign-On von Workspace (d. h. Citrix Cloud) bereitstellen kann. Die Meldung enthält den Grund, warum Single Sign-On nicht funktioniert. | FAS unterhält eine dauerhafte Verbindung zu Citrix Cloud. Von Zeit zu Zeit kann diese Verbindung aus verschiedenen Gründen beendet werden (z. B. eine Netzwerkstörung oder eine Richtlinie zur Verbindungslebensdauer auf einem Proxyserver). In diesem Fall enthält der Ereignistext „Dienst ist nicht mit der Cloud verbunden“. Dies ist ein normales Verhalten, und FAS versucht sofort, eine Verbindung zu Citrix Cloud wiederherzustellen. |
Sicherheitsereignisse
Die folgenden Ereignisse weisen darauf hin, dass eine nicht autorisierte Entität versucht hat, FAS zu verwenden.
Die Ereignisquelle ist Citrix.Authentication.FederatedAuthenticationService.
| Ereignis | Ereignistext | Erläuterung |
|---|---|---|
| [S001] | ZUGRIFF VERWEIGERT: Benutzer [{0}] ist kein Mitglied der Administratorengruppe | Es wurde versucht, die Konfiguration von FAS anzuzeigen oder zu ändern, aber der Aufrufer war kein FAS-Administrator. |
| [S002] | ZUGRIFF VERWEIGERT: Benutzer [{0}] ist kein Administrator der Rolle [{1}] | Es wurde versucht, die Konfiguration einer FAS-Regel anzuzeigen oder zu ändern, aber der Aufrufer war kein FAS-Administrator. |
| [S101] | Server [{0}] ist nicht berechtigt, Identitäten in Rolle [{1}] zu bestätigen. | Es wurde versucht, Benutzeridentitäten zu bestätigen, aber der Aufrufer ist dazu nicht berechtigt. Nur StoreFront™-Server, die in der FAS-Regelkonfiguration zugelassen wurden (und Workspace, falls zutreffend), dürfen Benutzeridentitäten bestätigen. |
| [S104] | Server [{0}] konnte UPN [{1}] nicht bestätigen (UPN nicht durch Rolle [{2}] zugelassen). | Es wurde versucht, eine Benutzeridentität zu bestätigen, aber das Benutzerkonto ist gemäß der FAS-Regelkonfiguration nicht zugelassen. |
| [S205] | Zugriff der vertrauenden Seite verweigert – das aufrufende Konto [{0}] ist keine zugelassene vertrauende Seite der Regel [{1}]. | Ein VDA hat versucht, Single Sign-On mit FAS durchzuführen, aber der VDA ist gemäß der FAS-Regelkonfiguration nicht zugelassen. |
FAS-Ereignisprotokolle
Die folgenden Tabellen listen die von FAS generierten Ereignisprotokolleinträge auf.
Verwaltungsereignisse
Diese Ereignisse werden als Reaktion auf eine Konfigurationsänderung im FAS-Server protokolliert.
| Protokollcodes |
|---|
| [S001] ZUGRIFF VERWEIGERT: Benutzer [{0}] ist kein Mitglied der Administratorengruppe |
| [S002] ZUGRIFF VERWEIGERT: Benutzer [{0}] ist kein Administrator der Rolle [{1}] |
| [S003] Administrator [{0}] setzt den Wartungsmodus auf [{1}] |
| [S004] Administrator [{0}] fordert Autorisierungszertifikat von CA [{1}] unter Verwendung der Vorlagen [{2} and {3}] an |
| [S005] Administrator [{0}] entzieht CA [{1}] die Autorisierung |
| [S006] Administrator [{0}] erstellt Zertifikatdefinition [{1}] |
| [S007] Administrator [{0}] aktualisiert Zertifikatdefinition [{1}] |
| [S008] Administrator [{0}] löscht Zertifikatdefinition [{1}] |
| [S009] Administrator [{0}] erstellt Regel [{1}] |
| [S010] Administrator [{0}] aktualisiert Regel [{1}] |
| [S011] Administrator [{0}] löscht Regel [{1}] |
| [S012] Administrator [{0}] erstellt Zertifikat [upn: {1} sid: {2} rule: {3}]Certificate Definition: {4} Security Context: {5}] |
| [S013] Administrator [{0}] löscht Zertifikate [upn: {1} role: {2} Certificate Definition: {3} Security Context: {4}] |
| [S015] Administrator [{0}] erstellt Zertifikatanforderung [TPM: {1}] |
| [S016] Administrator [{0}] importiert Autorisierungszertifikat [Reference: {1}] |
| [S022] Administrator [{0}] setzt Wartungsmodus auf Aus |
| [S023] Administrator [{0}] setzt Wartungsmodus auf Ein |
| [S024] Administrator [{0}] richtet Systemzustandsüberwachung ein |
| [S025] Administrator [{0}] richtet Systemzustandsüberwachung ein |
| [S026] Administrator [{0}] richtet RA-Zertifikatsüberwachung ein |
| [S027] Administrator [{0}] setzt RA-Zertifikatsüberwachung zurück |
| [S050] Administrator [{0}] erstellt Cloud-Konfiguration: [{1}] |
| [S051] Administrator [{0}] aktualisiert Cloud-Konfiguration: [{1}] |
| [S052] Administrator [{0}] entfernt Cloud-Konfiguration |
| [S060] Administrator [{0}] fordert Cloud-Registrierung an. Instanz: {1} |
| [S060] Administrator [{0}] fordert Direct Trust Cloud-Registrierung an. Instanz: {1} CloudServiceUrlFormat: {2} |
| [S061] Administrator [{0}] schließt Cloud-Registrierung ab. Ressourcenstandort: {1}, Regelname: {2} |
| [S062] Administrator [{0}] Cloud-Registrierung abgeschlossen. Ressourcenstandort: {1} ({2}), Regelname: {3}, Kunde: {4} ({5}) |
| [S063] Während der Cloud-Registrierung ist ein KRS-Fehler aufgetreten. Die Ausnahme war {0} |
| [S064] Während der Cloud-Registrierung ist ein unbekannter Fehler aufgetreten. Die Ausnahme war {0} |
| Protokollcodes |
|---|
| [S401] Konfigurations-Upgrade wird durchgeführt – [From version {0} to version {1}] |
| [S402] FEHLER: Der Citrix Federated Authentication Service muss als Netzwerkdienst ausgeführt werden [currently running as: {0}] |
| [S404] Die Datenbank des Citrix Federated Authentication Service wird zwangsweise gelöscht |
| [S405] Beim Migrieren von Daten aus der Registrierung in die Datenbank ist ein Fehler aufgetreten: [{0}] |
| [S406] Die Migration von Daten aus der Registrierung in die Datenbank ist abgeschlossen (Hinweis: Benutzerzertifikate werden nicht migriert) |
| [S407] Registrierungsbasierte Daten wurden nicht in eine Datenbank migriert, da bereits eine Datenbank vorhanden war |
| [S408] Konfiguration kann nicht herabgestuft werden – [From version {0} to version {1}] |
| [S409] ThreadPool-Konfiguration erfolgreich – MinThreads von [workers: {0} completion: {1}] auf [workers: {2} completion: {3}] angepasst |
| [S410] ThreadPool-Konfiguration fehlgeschlagen – MinThreads konnte nicht von [workers: {0} completion: {1}] auf [workers: {2} completion: {3}] angepasst werden; dies kann die Skalierbarkeit des FAS-Servers beeinträchtigen |
| [S411] Fehler beim Starten des FAS-Dienstes: [{0}] |
| [S412] Konfigurations-Upgrade abgeschlossen – [From version {0} to version {1}] |
| [S413] Autorisierungszertifikat läuft bald ab (noch {0} Tage). Zertifikatdetails: {1} |
| [S414] Autorisierungszertifikat ist abgelaufen. Zertifikatdetails: {0} |
| [S415] Autorisierungszertifikatsprüfungen abgeschlossen. {0} Probleme wurden protokolliert. Die nächste Prüfung ist fällig in {1} |
Erstellen von Identitätszusicherungen
Diese Ereignisse werden zur Laufzeit auf dem FAS-Server protokolliert, wenn ein vertrauenswürdiger Server eine Benutzeranmeldung zusichert.
| Protokollcodes |
|---|
| [S101] Server [{0}] ist nicht berechtigt, Identitäten in der Rolle [{1}] zuzusichern |
| [S102] Server [{0}] konnte UPN [{1}] nicht zusichern (Ausnahme: {2}{3}) |
| [S103] Server [{0}] forderte UPN [{1}] SID {2} an, aber die Suche ergab SID {3} |
| [S104] Server [{0}] konnte UPN [{1}] nicht zusichern (UPN nicht durch Rolle [{2}] zugelassen) |
| [S105] Server [{0}] hat Identitätszusicherung ausgestellt [upn: {1}, Rolle {2}, Sicherheitskontext: [{3}]] |
| [S120] Zertifikat ausstellen für [upn: {0} Rolle: {1} Sicherheitskontext: [{2}]] |
| [S121] Zertifikat ausgestellt für [upn: {0} role: {1}] von [certificate authority: {2}] |
| [S122] Warnung: Server ist überlastet [upn: {0} Rolle: {1}][Anfragen pro Minute {2}]. |
| [S123] Fehler beim Ausstellen eines Zertifikats für [upn: {0} role: {1}] [exception: {2}] |
| [S124] Fehler beim Ausstellen eines Zertifikats für [upn: {0} role: {1}] bei [certificate authority: {2}] [exception: {3}] |
Als vertrauende Partei agieren
Diese Ereignisse werden zur Laufzeit auf dem FAS-Server protokolliert, wenn ein VDA einen Benutzer anmeldet.
| Protokollcodes |
|---|
| [S201] Vertrauende Partei [{0}] hat keinen Zugriff auf ein Kennwort. |
| [S202] Vertrauende Partei [{0}] hat keinen Zugriff auf ein Zertifikat. |
| [S203] Vertrauende Partei [{0}] hat keinen Zugriff auf den Anmelde-CSP |
| [S204] Vertrauende Partei [{0}] greift auf den Anmelde-CSP für [upn: {1}] in der Rolle: [{2}] [Operation: {3}] wie autorisiert von [{4}] |
| [S205] Zugriff der vertrauenden Partei verweigert – das aufrufende Konto [{0}] ist keine zulässige vertrauende Partei der Regel [{1}] |
| [S206] Aufrufendes Konto [{0}] ist keine vertrauende Partei |
| [S208] Private-Key-Operation fehlgeschlagen [Vorgang: {0} UPN: {1} Rolle: {2} Zertifikatdefinition {3} Fehler {4} {5}]. |
In-Session-Zertifikatserver
Diese Ereignisse werden auf dem FAS-Server protokolliert, wenn ein Benutzer ein In-Session-Zertifikat verwendet.
| Protokollcodes |
|---|
| [S301] Zugriff verweigert: Benutzer [{0}] hat keinen Zugriff auf eine virtuelle Smartcard |
| [S302] Benutzer [{0}] hat eine unbekannte virtuelle Smartcard [thumbprint: {1}] angefordert |
| [S303] Zugriff verweigert: Benutzer [{0}] stimmt nicht mit der virtuellen Smartcard [upn: {1}] überein |
| [S304] Benutzer [{0}] führt Programm [{1}] auf Computer [{2}] aus und verwendet virtuelle Smartcard [upn: {3} role: {4} thumbprint: {5}] für privaten Schlüsselvorgang [{6}] |
| [S305] Vorgang mit privatem Schlüssel fehlgeschlagen [Operation: {0}] [upn: {1} role: {2} containerName {3} Error {4} {5}]. |
FAS-Assertions-Plug-In
Diese Ereignisse werden vom FAS-Assertions-Plug-In protokolliert.
| Protokollcodes |
|---|
| [S500] Kein FAS-Assertions-Plug-In konfiguriert |
| [S501] Das konfigurierte FAS-Assertions-Plug-In konnte nicht geladen werden [exception:{0}] |
| [S502] FAS-Assertions-Plug-In geladen [pluginId={0}] [assembly={1}] [location={2}] |
| [S503] Server [{0}] konnte UPN [{1}] nicht bestätigen (Anmeldeinformationen wurden bereitgestellt, aber das Plug-In [{2}] unterstützt sie nicht) |
| [S504] Server [{0}] konnte UPN [{1}] nicht bestätigen (Anmeldeinformationen wurden bereitgestellt, aber es ist kein FAS-Plug-In konfiguriert) |
| [S505] Server [{0}] konnte UPN [{1}] nicht bestätigen (das Plug-In [{2}] hat die Anmeldeinformationen mit Status [{3}] und Meldung [{4}] abgelehnt) |
| [S506] Das Plug-in [{0}] hat Anmeldeinformationen vom Server [{1}] für UPN [{2}] mit der Meldung [{3}] akzeptiert. |
| [S507] Server [{0}] konnte UPN [{1}] nicht bestätigen (das Plug-in [{2}] hat während der Methode [{4}] eine Ausnahme [{3}] ausgelöst) |
| [S507] Server [{0}] konnte UPN [{1}] nicht bestätigen (das Plug-in [{2}] hat eine Ausnahme [{3}] ausgelöst) |
| [S508] Server [{0}] konnte UPN [{1}] nicht bestätigen (Zugriffsdisposition wurde bereitgestellt, aber das Plug-in [{2}] unterstützt sie nicht) |
| [S509] Server [{0}] konnte UPN [{1}] nicht bestätigen (Zugriffsdisposition wurde bereitgestellt, aber es ist kein konfiguriertes FAS-Plug-in vorhanden) |
| [S510] Server [{0}] konnte UPN [{1}] nicht bestätigen (die Zugriffsdisposition wurde vom Plug-in [{2}] als ungültig betrachtet) |
Workspace-fähiges FAS
Diese Ereignisse werden protokolliert, wenn FAS mit Workspace verwendet wird.
| Protokollcodes |
|---|
| [S001] Rotierter Citrix Cloud-Autorisierungsschlüssel [fas id: {0}] [old key id:{1}] [new key id:{2}] |
| [S002] Das Cloud-Support-Modul wird gestartet. FasHub Cloud-Dienst-URL: {0} |
| [S003] FAS wurde bei der Cloud registriert [fas id: {0}] [transaction id: {1}] |
| [S004] FAS konnte sich nicht bei der Cloud registrieren [fas id: {0}] [transaction id: {1}] [exception: {2}] |
| [S005] FAS hat seine aktuelle Konfiguration an die Cloud gesendet [fas id: {0}] [transaction id: {1}] |
| [S006] FAS konnte seine aktuelle Konfiguration nicht an die Cloud senden [fas id: {0}] [transaction id: {1}] [exception: {2}] |
| [S007] FAS wurde von der Cloud abgemeldet [fas id: {0}] [transaction id: {1}] |
| [S009] FAS konnte die Abmeldung von der Cloud nicht durchführen [fas id: {0}] [transaction id: {1}] [exception: {2}] |
| [S010] Der FAS-Dienst ist mit der Cloud-Messaging-URL verbunden: {0} |
| [S011] Der FAS-Dienst ist nicht mit der Cloud verbunden |
| [S012] Der FAS-Dienst ist für Single Sign-On von Citrix Cloud verfügbar |
| [S013] Der FAS-Dienst ist für Single Sign-On von Citrix Cloud nicht verfügbar. [{0}] Weitere Details finden Sie in der Administratorkonsole |
[S014] Ein Aufruf des Cloud-Dienstes <service name> ist fehlgeschlagen [fas id: {0}] [transaction id: {1}] [exception: {2}] |
| [S015] Eine Nachricht von Citrix Cloud wurde blockiert, da der Aufrufer nicht berechtigt ist [message ID {0}] [transaction ID {1}] [caller {2}] |
[S016] Ein Aufruf des Cloud-Dienstes <service name> war erfolgreich [fas id: {0}] [transaction id: {1}] |
| [S019] FAS hat seine Konfiguration aus der Cloud heruntergeladen [fas id: {0}] [transaction id: {1}] |
| [S020] FAS konnte seine Konfiguration nicht aus der Cloud herunterladen [fas id: {0}] [transaction id: {1}] [exception: {2}] |
| [S021] Das Cloud-Support-Modul konnte nicht gestartet werden. Ausnahme: {0} |
| [S022] Das Cloud-Support-Modul wird beendet |
| [S023] Fehler beim Rotieren des Citrix Cloud-Autorisierungsschlüssels [fas id: {0}] [current key id:{1}] [new key id:{2}] [keys in cloud:{3}] |
| [S024] Rotation des Citrix Cloud-Autorisierungsschlüssels wird eingeleitet [fas id: {0}] [current key id:{1}] [new key id:{2}] |
| [S025] Der Autorisierungsschlüssel dieses Dienstes ist in der Citrix Cloud vorhanden [current key: {0}] [keys in cloud: {1}] |
| [S026] Der Autorisierungsschlüssel dieses Dienstes ist in der Citrix Cloud nicht vorhanden [current key: {0}] [keys in cloud: {1}] |
| [S027] Das Speicherformat des Citrix Cloud-Autorisierungsschlüssels wurde aktualisiert [fas id: {0}] |
Anmeldung
Diese Ereignisse werden während der Anmeldephase auf dem VDA protokolliert.
| Protokollcodes |
|---|
| [S101] Anmeldung mit Identitätsbestätigung fehlgeschlagen. Nicht erkannter Federated Authentication Service [id: {0}] |
| [S102] Anmeldung mit Identitätsbestätigung fehlgeschlagen. SID für {0} konnte nicht nachgeschlagen werden [Exception: {1}{2}] |
| [S103] Anmeldung mit Identitätsbestätigung fehlgeschlagen. Benutzer {0} hat SID {1}, erwartete SID {2} |
| [S104] Anmeldung mit Identitätsbestätigung fehlgeschlagen. Verbindung zum Federated Authentication Service: {0} konnte nicht hergestellt werden [Error: {1} {2}] |
| [S105] Anmeldung mit Identitätsbestätigung. Anmeldung wird durchgeführt [Username: {0} Domain: {1}] |
| [S106] Anmeldung mit Identitätsbestätigung. Federated Authentication Service: {0} Anmeldung wird durchgeführt [Certificate: {1}] |
| [S107] Anmeldung mit Identitätsbestätigung fehlgeschlagen. [Exception: {0}{1}] |
| [S108] Identitätsbestätigungs-Subsystem. ZUGRIFF VERWEIGERT [Caller: {0}] |
Sitzungsinterne Zertifikate
Diese Ereignisse werden auf dem VDA protokolliert, wenn ein Benutzer versucht, ein sitzungsinternes Zertifikat zu verwenden.
| Protokollcodes |
|---|
| [S201] Zugriff auf virtuelle Smartcard autorisiert durch [{0}] für [PID: {1} Program Name: {2}Certificate thumbprint: {3}] |
| [S203] Subsystem für virtuelle Smartcards. Zugriff verweigert [caller: {0}, session {1}] |
| [S204] Subsystem für virtuelle Smartcards. Smartcard-Unterstützung deaktiviert |
Zertifikatanforderung und Schlüsselpaar-Generierung
Diese Ereignisse werden protokolliert, wenn der FAS-Server kryptografische Operationen auf niedriger Ebene ausführt.
| Protokollcodes |
|---|
| [S001] TrustArea::TrustArea: Installiertes Zertifikat [TrustArea: {0} Certificate {1}TrustAreaJoinParameters {2}] |
| [S014] Pkcs10Request::Create: PKCS10-Anforderung erstellt [Distinguished Name {0}] |
| [S016] PrivateKey::Create [Identifier {0}MachineWide: {1} Provider: {2} ProviderType: {3} EllipticCurve: {4} KeyLength: {5} isExportable: {6}] |
| [S017] PrivateKey::Delete [CspName: {0}, Identifier {1}] |
| Protokollcodes |
|---|
| [S104] MicrosoftCertificateAuthority::GetCredentials: Autorisiert zur Verwendung von {0} |
| [S105] MicrosoftCertificateAuthority::SubmitCertificateRequest Fehler beim Senden der Antwort [{0}] |
| [S106] MicrosoftCertificateAuthority::SubmitCertificateRequest Zertifikat ausgestellt [{0}] |
| [S112] MicrosoftCertificateAuthority::SubmitCertificateRequest – Warten auf Genehmigung [CR_DISP_UNDER_SUBMISSION] [Reference: {0}] |
Fehlermeldungen für Endbenutzer
Dieser Abschnitt listet häufige Fehlermeldungen auf, die einem Benutzer auf der Windows-Anmeldeseite angezeigt werden.
| Angezeigte Fehlermeldung | Beschreibung und Referenz |
|---|---|
| Ungültiger Benutzername oder ungültiges Kennwort | Der Computer geht davon aus, dass Sie über ein gültiges Zertifikat und einen privaten Schlüssel verfügen, aber der Kerberos-Domänencontroller hat die Verbindung abgelehnt. Siehe den Abschnitt Kerberos-Protokolle dieses Artikels. |
| Das System konnte Sie nicht anmelden. Ihre Anmeldeinformationen konnten nicht überprüft werden. / Die Anforderung wird nicht unterstützt | Der Domänencontroller kann nicht kontaktiert werden, oder der Domänencontroller wurde nicht mit einem Zertifikat zur Unterstützung der Smartcard-Authentifizierung konfiguriert. Registrieren Sie den Domänencontroller für ein Zertifikat vom Typ „Kerberos-Authentifizierung“, „Domänencontroller-Authentifizierung“ oder „Domänencontroller“. Dies ist einen Versuch wert, selbst wenn das vorhandene Zertifikat gültig zu sein scheint. |
| Das System kann Sie möglicherweise nicht anmelden. Das für die Authentifizierung verwendete Smartcard-Zertifikat wurde nicht als vertrauenswürdig eingestuft. | Die Zwischen- und Stammzertifikate sind nicht auf dem lokalen Computer installiert. Siehe Zertifikate und Public Key Infrastructure. |
| Ungültige Anforderung | Dies deutet in der Regel darauf hin, dass die Erweiterungen des Zertifikats nicht korrekt eingestellt sind oder der RSA-Schlüssel zu kurz ist (<2048 Bit). |