Zugriff auf Anwendungen steuern
Die Funktion zur Anwendungszugriffssteuerung ermöglicht Ihnen die Steuerung des Zugriffs auf Anwendungen mithilfe von Regeln. Mit dieser Funktion können Sie die Verwaltung von Anwendungen und Images optimieren. Sie können beispielsweise identische Maschinen an verschiedene Abteilungen liefern und dabei deren spezifische Anwendungsanforderungen erfüllen, wodurch die Anzahl der Images reduziert wird.
Dieser Artikel führt Sie durch den Prozess der Aktivierung der Anwendungszugriffssteuerung und der Konfiguration der Steuerungsregeln. Er enthält auch ein Beispiel für die Verwendung dieser Funktion zur Vereinfachung der Image-Verwaltung in virtuellen Umgebungen.
Hinweis:
Diese Funktion gilt für sowohl Active Directory (AD)- als auch nicht-domänengebundene (NDJ)-Umgebungen.
Übersicht
Mit der Funktion zur Anwendungszugriffssteuerung können Sie Anwendungen vor Benutzern, Maschinen und Prozessen ausblenden, indem Sie Ausblendungsregeln konfigurieren.
Eine Ausblendungsregel besteht aus zwei Teilen:
-
Auszublendende Objekte. Dateien, Ordner und Registrierungseinträge, die Sie für eine Anwendung ausblenden möchten.
Um beispielsweise eine Anwendung auszublenden, müssen Sie alle mit dieser Anwendung verknüpften Objekte angeben, wie z. B. Dateien, Ordner und Registrierungseinträge.
-
Zuweisungen. Benutzer, Maschinen und Prozesse, vor denen Sie die Anwendung ausblenden möchten.
Zuweisungstypen
Zuweisungen in Ausblendungsregeln fallen in drei Kategorien: Prozesse, Benutzer und Maschinen. Die spezifischen Zuweisungstypen sind wie folgt aufgeführt:
| Kategorie | Typ |
|---|---|
| Prozesse | Alle Prozesse |
| Benutzer
|
|
| Maschinen
|
|
Hinweis:
- Im Kontext der Richtlinie App-Zugriffssteuerung werden OUs nur als Container für Maschinen, nicht aber für Benutzer verwendet. Folglich blendet eine OU-Zuweisung die App nur vor Maschinen in der OU aus und nicht vor Benutzern in der OU.
- NDJ-Maschinen sind auf jene Maschinen beschränkt, die Citrix® erstellt und energieverwaltet.
Wenn eine Ausblendungsregel mehrere konfigurierte Zuweisungen hat, beachten Sie die folgenden Punkte:
- Wenn diese Zuweisungen derselben Kategorie angehören (z. B. Benutzer A und Benutzergruppe B), wird die Anwendung vor allen in diesen Zuweisungen angegebenen Objekten (Benutzer A und alle Benutzer in Benutzergruppe B) ausgeblendet.
- Wenn diese Zuweisungen unterschiedlichen Kategorien angehören (z. B. Benutzer A und Maschine X), wird die Anwendung ausgeblendet, wenn die in all diesen Zuweisungen angegebenen Bedingungen erfüllt sind (wenn Benutzer A sich an Maschine X anmeldet).
- Wenn diese Zuweisungen der Kategorie Prozess angehören, wird die Anwendung vor allen in diesen Zuweisungen angegebenen Prozessen ausgeblendet.
Hinweis:
Wenn für eine Regel keine Zuweisungen konfiguriert sind, wird die in der Regel angegebene Anwendung ausgeblendet.
Workflow
Mit der Funktion zur Anwendungszugriffssteuerung kann Profile Management Anwendungen vor Benutzern, Maschinen und Prozessen ausblenden, basierend auf den von Ihnen bereitgestellten Regeln. Im Großen und Ganzen sieht der Workflow zur Implementierung der Anwendungszugriffssteuerung wie folgt aus:
-
Ausblendungsregeln erstellen und generieren. Es gibt zwei Tools, die Sie verwenden können:
- GUI-basiertes Tool – WEM Tool Hub > Rule Generator for App Access Control
- PowerShell-Tool – verfügbar im Profile Management Installationspaket. Weitere Informationen finden Sie unter Regeln mit dem Rule Generator erstellen, verwalten und bereitstellen.
-
Verwenden Sie GPOs, um Ausblendungsregeln auf Maschinen in Ihrer Umgebung anzuwenden. Weitere Informationen finden Sie unter Anwendungszugriffssteuerung mit GPOs aktivieren.
Regeln mit dem Rule Generator erstellen, verwalten und bereitstellen
Dieser Abschnitt führt Sie durch die Verwendung des PowerShell-basierten Rule Generators zum Erstellen, Verwalten und Bereitstellen von Regeln.
Stellen Sie vorab sicher, dass die Maschine, auf der Sie das Tool ausführen, die folgenden Anforderungen erfüllt:
- Läuft unter Windows 10 oder 11 oder Windows Server 2016, 2019 oder 2022.
- (Nur für AD-Umgebungen) Befindet sich in derselben Domäne wie Ihre Benutzer und Maschinen.
Die allgemeine Vorgehensweise ist wie folgt:
- Führen Sie Windows PowerShell als Administrator aus.
-
Greifen Sie auf den Ordner \tool im Installationspaket von Profile Management zu, und führen Sie dann CPM_App_Access_Control_Config.ps1 aus.
Hinweis:
Standardmäßig befinden sich zwei Dateien im Ordner \tool: CPM_App_Access_Control_Config.ps1 und CPM_App_Access_Control_Impl.ps1. CPM_App_Access_Control_Config.ps1 ist auf CPM_App_Access_Control_Impl.ps1 angewiesen, um ordnungsgemäß zu funktionieren. Verschieben Sie CPM_App_Access_Control_Impl.ps1 nicht aus dem Ordner.
- Befolgen Sie die Anweisungen auf dem Bildschirm, um Ausblendungsregeln zu erstellen, zu verwalten und zu generieren:
-
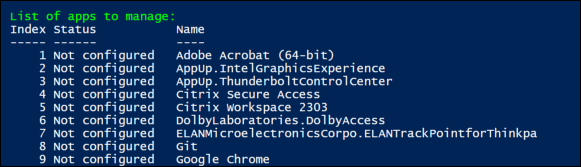
Zeigen Sie jede auf dem Computer installierte Anwendung und ihren Status an:
- Nicht konfiguriert. Für die Anwendung sind keine Regeln konfiguriert.
- Konfiguriert. Eine oder mehrere Regeln sind für die Anwendung konfiguriert, und keine davon wird auf Maschinen angewendet.
- Konfiguriert und angewendet. Eine oder mehrere Regeln sind für die Anwendung konfiguriert, und mindestens eine Regel wird auf Maschinen angewendet.
-
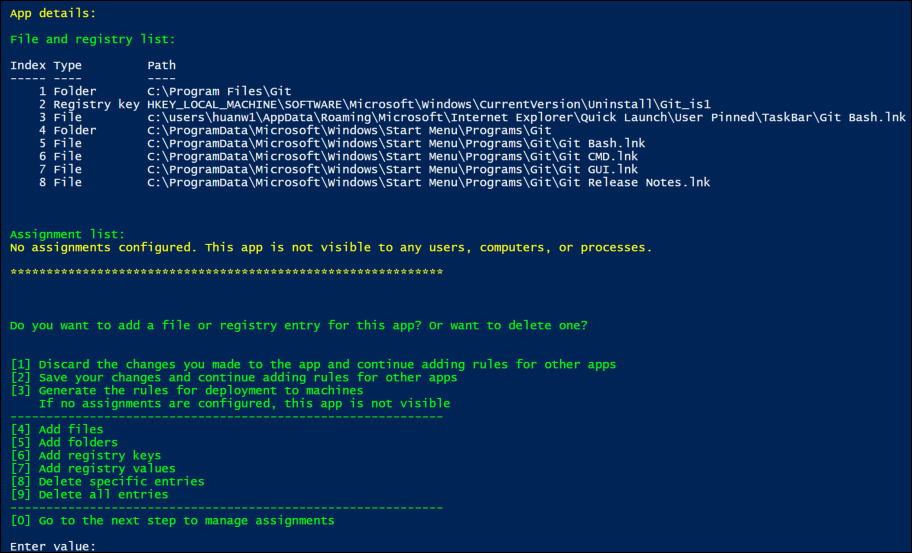
Wählen Sie aus der Anwendungsliste eine Anwendung aus, die Sie ausblenden möchten, indem Sie ihren Index eingeben. Alle mit der Anwendung verknüpften Dateien, Ordner und Registrierungseinträge werden angezeigt.
-
Um eine zusätzliche Datei, einen Ordner oder einen Registrierungseintrag für die ausgewählte Anwendung auszublenden, wählen Sie den entsprechenden Aktionstyp aus und fügen Sie dann das Objekt hinzu, indem Sie seinen Namen und Pfad eingeben. Wiederholen Sie diesen Schritt, um weitere hinzuzufügen.
Hinweise:
- Systemumgebungsvariablen (z. B. %windir%) in den Pfaden werden unterstützt, während Benutzerumgebungsvariablen (z. B. %appdata%) nicht unterstützt werden.
- Platzhalter
*und?werden für Dateien und Ordner unterstützt. Wenn mehrere Sternchen (‘*’) in einer Zeichenfolge vorhanden sind, werden Zeichen zwischen zwei Sternchen ignoriert. Zum Beispiel werden in der Zeichenfolgec:\users\Finance*Manangement*die Zeichen*Management*als einzelnes Sternchen (*) behandelt.
Hinweis:
Sie können eine Anwendung auch manuell definieren, indem Sie sie bestimmten Dateien, Ordnern und Registrierungseinträgen zuordnen.
-
Konfigurieren Sie Zuweisungen für die Regel. Geben Sie im Detail den Zuweisungstyp an und geben Sie dann die spezifischen Objekte ein, vor denen Sie die Anwendung ausblenden möchten. Weitere Informationen finden Sie in der folgenden Tabelle.
eine Zuweisung auswählen(/en-us/profile-management/2411/media/app-access-control-tool-add-assignment.png)
Hinweis:
Wenn Sie keine Zuweisungen für eine Regel konfigurieren, ist die in der Regel angegebene App unsichtbar.
Zuweisungstyp Beschreibung AD-Benutzer, Benutzergruppen oder OEs Geben Sie deren AD-Domänennamen ein, getrennt durch vertikale Striche (|). AD-Computer Geben Sie deren DNS-Hostnamen ein, getrennt durch vertikale Striche (|). NDJ-Maschinenkataloge Geben Sie Katalognamen ein, getrennt durch vertikale Striche (|). Beispiel: Machine_catalog_name1\|Machine_catalog_name2NDJ-Maschinen
Sammeln Sie Maschinennamen mithilfe des AAD/NDJ-Objektselektors in der WEM-Webkonsole und geben Sie diese Namen dann durch vertikale Striche (|) getrennt ein. Beispiel: Machine_name1\|Machine_name2. Um alle nicht in die Domäne eingebundenen Maschinen hinzuzufügen, geben Sie NDJ* ein.
Platzhalter*und?werden für NDJ-Maschinennamen unterstützt.
Hinweis: Wenn in einer Zeichenfolge mehrere Sternchen (*) vorhanden sind, werden die Zeichen zwischen zwei Sternchen ignoriert. Beispiel: In der ZeichenfolgeResearchDep*Virtual*TeamMachine*werden die Zeichen*Virtual*als ein einzelnes Sternchen (*) behandelt.Azure AD-Benutzer Sammeln Sie die SIDs und Namen der Benutzer mithilfe des AAD/NDJ-Objektselektors in der WEM-Webkonsole und geben Sie sie dann in der Form ein: sid1\name1\|sid2\name2. Beispiel:/azuread/989c2938-6527-4133-bab1-f3860dd15098\Tester1\|/azuread/82bdde32-d5d9-4d64-b0ff-9876d4488d05\Tester2Azure AD-Gruppen Sammeln Sie die SIDs und Namen der Gruppen mithilfe des AAD/NDJ-Objektselektors in der WEM-Webkonsole und geben Sie sie dann in der Form ein: sid1\name1\|sid2\name2. Beispiel:/azuread/989c2938-6527-4133-bab1-f3860dd15098\TestGroup1\|/azuread/82bdde32-d5d9-4d64-b0ff-9876d4488d05\TestGroup2Hinweis: Um bestimmte Benutzer oder Maschinen auszuschließen, fügen Sie EX>vor deren Bezeichnern hinzu. Um bestimmte Prozesse auszuschließen, fügen Sie ein?vor deren Bezeichnern hinzu. Trennen Sie einen Ausschluss von der zugewiesenen Gruppe durch einen vertikalen Strich (|).
-
- Wiederholen Sie Schritt 3, um Ausblendungsregeln für andere Anwendungen zu erstellen.
- Befolgen Sie die Anweisungen auf dem Bildschirm, um die Rohdaten für die von Ihnen konfigurierten Regeln zu generieren, und speichern Sie sie dann zur späteren Verwendung in einer .txt-Datei.
- Um zu testen, ob die Regeln wie erwartet funktionieren, folgen Sie der Bildschirmanzeige, um sie auf diesem Computer oder einer Gruppe von Computern bereitzustellen.
App-Zugriffssteuerung mithilfe von GPOs aktivieren
Nachdem Sie Ausblendungsregeln erstellt und generiert haben, können Sie GPOs verwenden, um sie auf Computern in Ihrer Umgebung anzuwenden.
Führen Sie die folgenden Schritte aus, um Steuerungsregeln mithilfe eines GPO auf Computer anzuwenden:
- Öffnen Sie den Editor für die Gruppenrichtlinienverwaltung.
- Greifen Sie auf Richtlinien > Administrative Vorlagen: Richtliniendefinitionen (ADMX-Dateien) > Citrix Komponenten > Profilverwaltung > App-Zugriffssteuerung zu.
- Doppelklicken Sie auf App-Zugriffssteuerung.
- Wählen Sie im angezeigten Richtlinienfenster Aktiviert aus.
- Öffnen Sie die .txt-Datei, in der Sie die generierten Regeln gespeichert haben, kopieren Sie den Inhalt und fügen Sie ihn in das Feld App-Zugriffssteuerungsregeln ein.
- Überprüfen Sie den Regelinhalt, um sicherzustellen, dass die Regeln durch
\nund nicht durch\r\ngetrennt sind. Unter Windows kann das Einfügen von Inhalten automatisch\nin\r\nkonvertieren, was zu Fehlern führen kann. - Klicken Sie auf OK.
Die Konfigurationsrangfolge für die Funktion ist wie folgt:
- Wenn diese Einstellung kein GPO, Studio oder WEM verwendet, wird der Wert aus der .ini-Datei verwendet.
- Wenn diese Einstellung nirgendwo konfiguriert ist, ist die Funktion deaktiviert.
Beispiel
Dieser Abschnitt verwendet ein Beispiel, um Sie durch die Implementierung der App-Zugriffssteuerung für ein Image zu führen.
Anforderungen
Die Anforderungen in diesem Beispiel sind wie folgt:
- Verwenden Sie ein einziges Image, um virtuelle Maschinen für die Abteilungen Vertrieb, Personal und Technik zu erstellen.
- Steuern Sie den Zugriff auf die folgenden Anwendungen:
- Microsoft Excel: für Benutzer in der Personalabteilung unsichtbar.
- Visual Studio Code: für Benutzer in der Vertriebs- oder Personalabteilung unsichtbar.
Lösung
Installieren Sie Profile Management, um den Zugriff auf installierte Anwendungen zu steuern.
Eine Vorlagenmaschine installieren
Installieren Sie eine Vorlagenmaschine zum Erfassen des Images. Das Verfahren ist wie folgt:
- Fügen Sie eine neue Maschine derselben AD-Domäne hinzu wie Ihre Benutzer und Maschinen.
- Installieren Sie die folgende Software auf der Maschine:
- Windows 10 oder 11, oder Windows Server 2016, 2019 oder 2022, je nach Bedarf
- Profile Management Version 2303 oder höher
- Alle erforderlichen Anwendungen
Ausblendungsregeln erstellen und generieren
-
Verwenden Sie auf der Vorlagenmaschine das Rule Generator-Tool, um Ausblendungsregeln zu erstellen und zu generieren.
- Regel 1: Microsoft Excel für Benutzer in der Personalabteilung ausblenden (Anwendung: Microsoft Excel; Zuweisung: Benutzergruppe Personalabteilung)
- Regel 2: Visual Studio Code für Benutzer in der Vertriebs- oder Personalabteilung ausblenden (Anwendung: Visual Studio Code; Zuweisungen: Benutzergruppe Vertrieb und Benutzergruppe Personalabteilung)
-
Generieren Sie Rohdaten für die beiden Regeln und speichern Sie sie in einer TXT-Datei.
Weitere Informationen zur Verwendung des Tools finden Sie unter Erstellen, Generieren und Bereitstellen von Regeln mit dem Rule Generator.
Jetzt können Sie das Image von der Vorlagenmaschine erfassen.
App-Zugriffssteuerung mit GPOs aktivieren
Nachdem virtuelle Maschinen erstellt wurden, verwenden Sie GPOs, um die App-Zugriffssteuerung zentral zu aktivieren und die generierten Regeln auf die Maschinen anzuwenden. Weitere Informationen finden Sie unter App-Zugriffssteuerung mit GPOs aktivieren.