
Citrix Gateways konfigurieren
Verwenden Sie Citrix Gateways, um Authentifizierung und Fernzugriff auf StoreFront und Ihre Virtual Delivery Agents (VDAs) bereitzustellen. Citrix Gateways laufen auf Hardware- oder Software-NetScaler ADCs. Der Citrix Gateway Service wird von Citrix verwaltet und kann für das HDX-Routing, aber nicht für die Authentifizierung oder den Fernzugriff auf StoreFront verwendet werden.
Weitere Informationen zum Konfigurieren Ihres Gateways finden Sie unter NetScaler Gateway in StoreFront integrieren.
Sie müssen Ihr Gateway in StoreFront konfigurieren, bevor StoreFront den Zugriff über dieses Gateway zulässt.
Gateways anzeigen
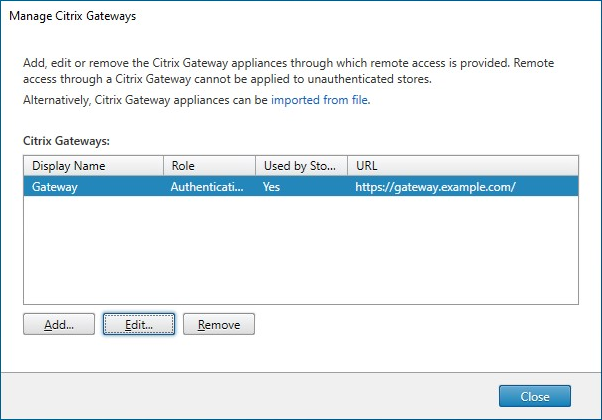
Um die in StoreFront konfigurierten Gateways anzuzeigen, wählen Sie den Knoten „Stores“ im linken Bereich der Citrix StoreFront-Verwaltungskonsole aus und klicken Sie auf Citrix Gateways verwalten. Daraufhin wird das Fenster Citrix Gateways verwalten angezeigt.
PowerShell
Um eine Liste der Gateways und ihrer Konfiguration zu erhalten, rufen Sie Get-STFRoamingGateway auf.
Citrix Gateway-Appliance hinzufügen
-
Klicken Sie im Fenster Citrix Gateways verwalten auf Hinzufügen.
-
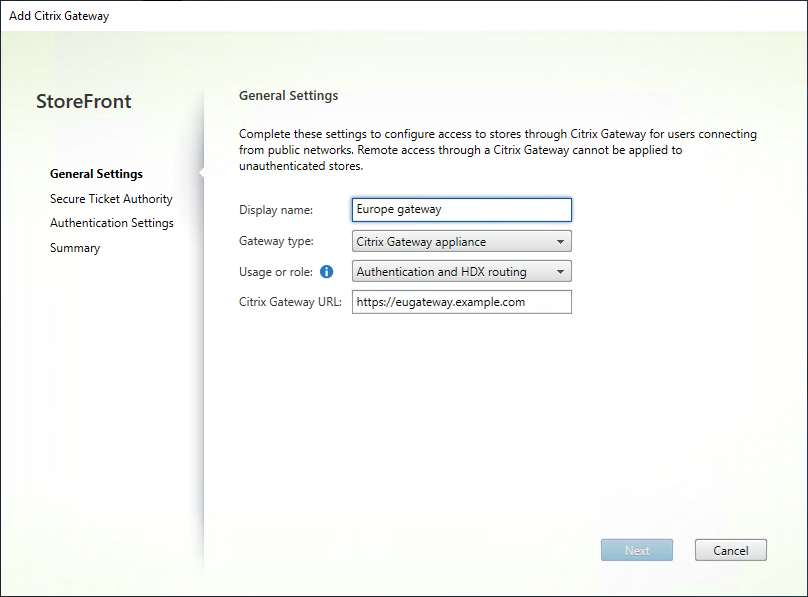
Geben Sie auf der Registerkarte „Allgemeine Einstellungen“ die Einstellungen ein und klicken Sie dann auf Weiter.
-
Geben Sie einen Anzeigenamen für die Citrix Gateway-Bereitstellung an, der Benutzern hilft, diese zu identifizieren.Benutzer sehen den von Ihnen in der Citrix Workspace-App angegebenen Anzeigenamen, fügen Sie daher relevante Informationen in den Namen ein, um Benutzern bei der Entscheidung zu helfen, ob sie diese Bereitstellung verwenden sollen. Sie können beispielsweise den geografischen Standort in die Anzeigenamen Ihrer Citrix Gateway-Bereitstellungen aufnehmen, damit Benutzer die für ihren Standort am besten geeignete Bereitstellung leicht identifizieren können.
-
Legen Sie den Gateway-Typ auf Citrix Gateway-Appliance fest.
-
Geben Sie die URL des Gateways ein.Der vollqualifizierte Domänenname (FQDN) für Ihre StoreFront-Bereitstellung muss eindeutig und vom FQDN des virtuellen Citrix Gateway-Servers verschieden sein. Die Verwendung desselben FQDN für StoreFront und den virtuellen Citrix Gateway-Server wird nicht unterstützt. Das Gateway fügt die URL dem
X-Citrix-ViaHTTP-Header hinzu. StoreFront verwendet diesen Header, um zu bestimmen, welches Gateway verwendet wird.Über die GUI kann nur eine einzige Gateway-URL hinzugefügt werden. Wenn ein Gateway über mehrere URLs zugänglich ist, müssen Sie dasselbe Gateway zweimal mit identischer Konfiguration, abgesehen von der URL, hinzufügen. Um die Konfiguration zu vereinfachen, können Sie eine sekundäre URL für den Zugriff auf das Gateway konfigurieren. Diese Option ist über die GUI nicht verfügbar, daher müssen Sie sie mit PowerShell konfigurieren. Sie sollten die Verwaltungskonsole schließen, bevor Sie PowerShell-Befehle ausführen. Wenn Sie beispielsweise mehrere Gateways hinter einem globalen Server-Lastenausgleich haben, ist es typischerweise nützlich, sowohl die GSLB-URL als auch eine URL hinzuzufügen, die für den Zugriff auf jedes spezifische regionale Gateway verwendet werden kann, z. B. zu Test- oder Fehlerbehebungszwecken. Sobald Sie das Gateway erstellt haben, können Sie eine zusätzliche URL mitSet-STFRoamingGatewayhinzufügen, wobei Sie den Parameter-GSLBurlfür die sekundäre URL verwenden. Obwohl der ParameterGSLBurlgenannt wird, kann er für jede Situation verwendet werden, in der Sie eine zweite URL hinzufügen möchten. Zum Beispiel:Set-STFRoamingGateway -Name "Europe Gateway" -GSLBurl "eugateway.example.com" -GatewayUrl "gslb.example.com"Hinweis:In diesem Beispiel enthält der ParameterGSLBurlentgegen der Intuition die regionale URL, während der ParameterGatewayUrldie GSLB-URL enthält. Für die meisten Zwecke werden die URLs identisch behandelt, und wenn der Store nur über einen Webbrowser aufgerufen wird, können sie auf beide Arten konfiguriert werden. Beim Zugriff auf StoreFront über die Citrix Workspace-App liest diese jedoch dieGatewayUrlvon StoreFront und verwendet sie anschließend für den Fernzugriff. Es ist vorzuziehen, dass sie so konfiguriert ist, dass sie immer eine Verbindung zur GSLB-URL herstellt.Wenn Sie mehr als zwei URLs benötigen, müssen Sie dies als separates Gateway konfigurieren. -
Wählen Sie die Verwendung oder Rolle aus:
Verwendung oder Rolle Beschreibung Authentifizierung und HDX-Routing Verwenden Sie das Gateway sowohl für die Bereitstellung des Fernzugriffs auf StoreFront als auch für den Zugriff auf die VDAs. Nur Authentifizierung Wählen Sie diese Option, wenn das Gateway nur für den Fernzugriff auf StoreFront verwendet wird. Diese Option verhindert, dass der Citrix Workspace-Launcher funktioniert. Wenn Sie daher hybride Starts verwenden müssen, wählen Sie Authentifizierung und HDX-Routing, auch wenn das Gateway nur für die Authentifizierung verwendet wird. Nur HDX-Routing Wählen Sie diese Option, wenn das Gateway nur für die Bereitstellung des HDX-Zugriffs auf VDAs verwendet wird, z. B. an einem Standort, der keine StoreFront-Instanz hat.
-
-
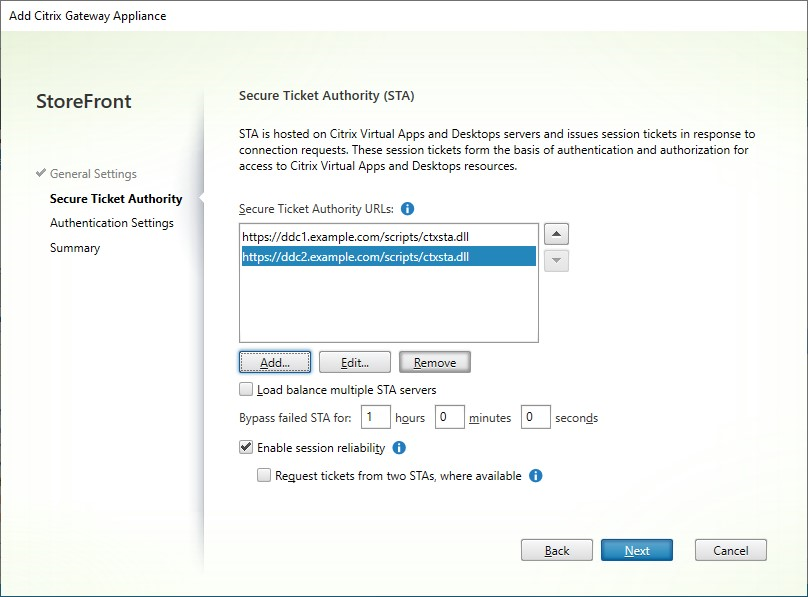
Füllen Sie die Einstellungen auf der Registerkarte Secure Ticketing Authority aus.Die Secure Ticketing Authority stellt Sitzungstickets als Reaktion auf Verbindungsanfragen aus. Diese Sitzungstickets bilden die Grundlage für die Authentifizierung und Autorisierung zur Erkennung der Citrix Workspace-App und den Zugriff auf VDAs.
-
Geben Sie eine oder mehrere Secure Ticket Authority-Server-URLs ein.
-
Wenn Sie Citrix Virtual Apps and Desktops™ verwenden, können Sie die Delivery Controller als STA-Server verwenden.
-
Wenn Sie Citrix Desktop as a Service verwenden, können Sie Ihre Cloud Connectors als STA-Server verwenden. Diese leiten Anfragen entweder an die Citrix Cloud™ Ticketing Authority weiter oder generieren im LHC-Modus eigene Tickets. Zukünftig wird sich dies ändern, sodass sie immer eigene Tickets generieren, um die Ausfallsicherheit zu verbessern.
-
Es wird empfohlen, mindestens 2 STA-Server zur Redundanz zu verwenden.
-
Wenn Sie Cloud Connectors als STA-Server verwenden, wird empfohlen, alle Cloud Connectors in mindestens einem Ressourcenstandort einzubeziehen. Erstens stellt Citrix Cloud innerhalb eines Ressourcenstandorts sicher, dass jeweils nur ein Cloud Connector aktualisiert wird. Das Einbeziehen aller Connectors stellt somit sicher, dass immer mindestens ein Connector nicht aktualisiert wird. Zweitens, wenn der Ressourcenstandort in den LHC-Modus wechselt, kann nur der einzelne Cloud Connector, der als „gewählter Broker“ bezeichnet wird, STA-Tickets ausstellen. Da Sie im Voraus nicht wissen können, welcher Connector dies sein wird, schließen Sie alle Cloud Connectors im Ressourcenstandort ein.
-
Stellen Sie sicher, dass alle in StoreFront aufgeführten STA-Server auch als STA-Server im virtuellen Citrix Gateway-Server aufgeführt sind. Wenn Server im Citrix Gateway fehlen, kann dies dazu führen, dass Starts fehlschlagen. Heute, wenn Cloud Connectors als STAs verwendet werden, ist dies im normalen Betrieb möglicherweise nicht offensichtlich, da jeder Connector verwendet werden kann, um Tickets von der Citrix Cloud Ticketing Authority einzulösen. Im Local Host Cache-Modus generiert der Connector jedoch eigene Tickets, und in Zukunft wird dies das Standardverhalten sein.
-
Der Delivery Controller oder Cloud Connector kann so konfiguriert werden, dass StoreFront einen Sicherheitsschlüssel enthalten muss. Es ist nicht möglich, Sicherheitsschlüssel über die GUI hinzuzufügen; siehe den späteren Schritt zum Hinzufügen mit PowerShell.
-
-
Wählen Sie Mehrere STA-Server lastverteilen, um Anfragen zwischen den STA-Servern zu verteilen. Wenn diese Option deaktiviert ist, versucht StoreFront die Server in der Reihenfolge, in der sie aufgeführt sind.
-
Wenn StoreFront einen STA-Server nicht erreichen kann, vermeidet es, diesen Server für einen bestimmten Zeitraum zu verwenden. Standardmäßig beträgt dieser Zeitraum 1 Stunde, Sie können diesen Wert jedoch anpassen.
-
Wenn Sie möchten, dass Citrix Virtual Apps and Desktops getrennte Sitzungen offen hält, während die Citrix Workspace-App versucht, automatisch wiederherzustellen, wählen Sie Sitzungszuverlässigkeit aktivieren.
-
Wenn Sie mehrere STAs konfiguriert haben, wählen Sie optional Tickets von zwei STAs anfordern, falls verfügbar.Wenn Tickets von zwei STAs anfordern, falls verfügbar ausgewählt ist, ruft StoreFront Sitzungstickets von zwei verschiedenen STAs ab, damit Benutzersitzungen nicht unterbrochen werden, falls eine STA während der Sitzung nicht verfügbar wird. Wenn StoreFront aus irgendeinem Grund keine zwei STAs kontaktieren kann, greift es auf die Verwendung einer einzelnen STA zurück.
 Nachdem Sie die Einstellungen ausgefüllt haben, drücken Sie Weiter
-
-
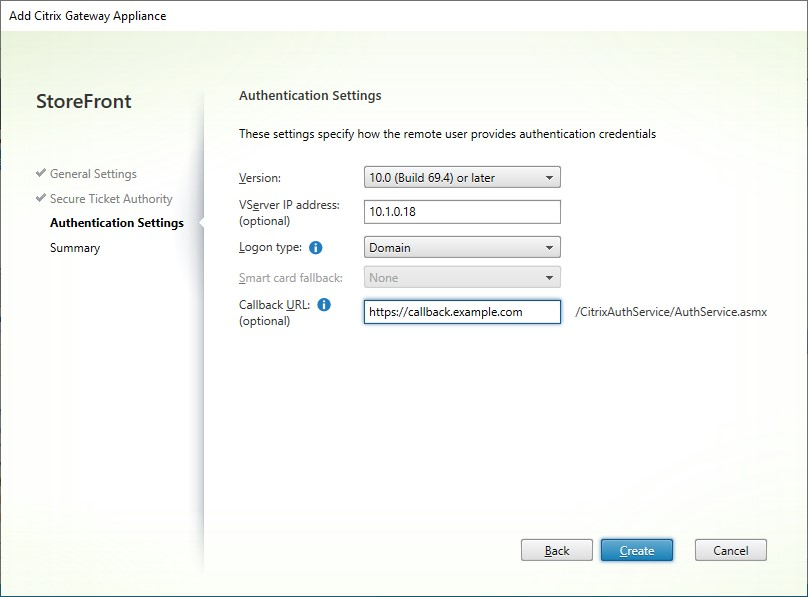
Füllen Sie die Einstellungen auf der Registerkarte Authentifizierungseinstellungen aus.
-
Wählen Sie die NetScaler®-Version aus.
-
Wenn mehrere Gateways dieselbe URL verwenden (typischerweise bei Verwendung eines globalen Server-Lastenausgleichs) und Sie eine Callback-URL eingegeben haben, müssen Sie die VIP des Gateways eingeben. Dadurch kann StoreFront bestimmen, von welchem Gateway die Anforderung stammt und somit, welchen Server es über die Callback-URL kontaktieren soll. Andernfalls können Sie dieses Feld leer lassen.
-
Wählen Sie aus der Liste Anmeldetyp die Authentifizierungsmethode aus, die Sie auf dem Gerät für Benutzer der Citrix Workspace-App konfiguriert haben.
Die Informationen, die Sie zur Konfiguration Ihrer Citrix Gateway-Appliance bereitstellen, werden der Bereitstellungsdatei für den Store hinzugefügt. Dies ermöglicht der Citrix Workspace-App, die entsprechende Verbindungsanforderung zu senden, wenn sie die Appliance zum ersten Mal kontaktiert.-
Wählen Sie für die LDAP-Authentifizierung Domäne.
-
Wählen Sie für die native OTP-Authentifizierung Sicherheitstoken.
-
Wählen Sie für die LDAP-plus-OTP-Authentifizierung Domäne und Sicherheitstoken.
-
Wählen Sie für OTP per Textnachricht SMS-Authentifizierung.
-
Wählen Sie für die Zertifikatsauthentifizierung Smartcard.
-
Wählen Sie für die SAML-Authentifizierung Domäne.
-
Wählen Sie für die OIDC-Authentifizierung Domäne.
Wenn Sie die Smartcard-Authentifizierung mit einer sekundären Authentifizierungsmethode konfigurieren, auf die Benutzer zurückgreifen können, falls sie Probleme mit ihren Smartcards haben, wählen Sie die sekundäre Authentifizierungsmethode aus der Liste „Smartcard-Fallback“ aus.-
Geben Sie optional die intern zugängliche URL des Gateways in das Feld „Callback-URL“ ein. Dadurch kann StoreFront den Citrix Gateway-Authentifizierungsdienst kontaktieren, um zu überprüfen, ob von Citrix Gateway empfangene Anforderungen von dieser Appliance stammen. Dies ist für Smart Access und für passwortlose Authentifizierungsszenarien wie Smartcard oder SAML erforderlich; andernfalls können Sie das Feld leer lassen. Wenn Sie mehrere Citrix Gateways mit derselben URL haben, muss diese URL für den spezifischen Gateway-Server gelten.
 Nachdem Sie die Einstellungen ausgefüllt haben, klicken Sie auf Weiter.
-
-
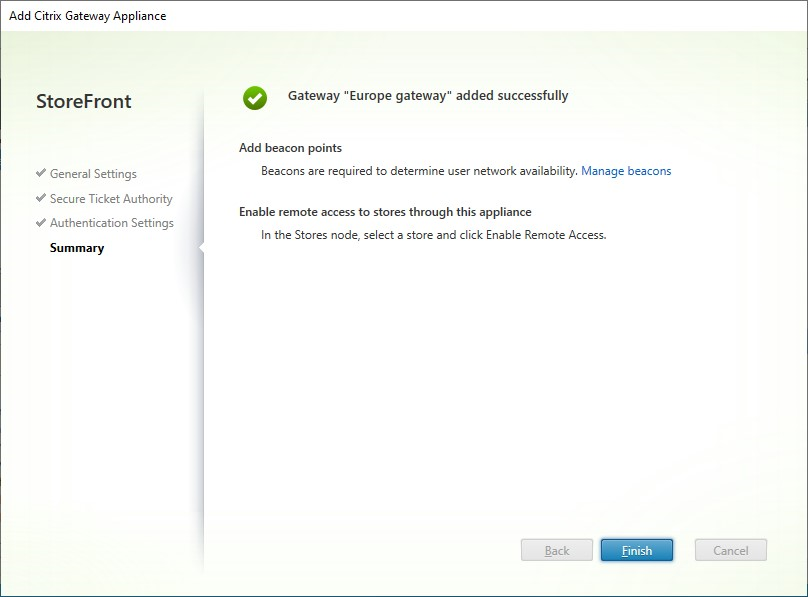
Klicken Sie auf Erstellen, um die Konfiguration anzuwenden.
-
Nachdem die Bereitstellung angewendet wurde, klicken Sie auf Fertig stellen.
-
Wenn Sie Sicherheitsschlüssel konfiguriert haben (empfohlen), müssen Sie die Verwaltungskonsole schließen und diese mit PowerShell konfigurieren. Beispiel:
$gateway = Get-STFRoamingGateway -Name [Gateway name]
 $sta1 = New-STFSecureTicketAuthority -StaUrl [STA1 URL] -StaValidationEnabled $true -StaValidationSecret [secret]
 $sta2 = New-STFSecureTicketAuthority -StaUrl [STA2 URL] -StaValidationEnabled $true -StaValidationSecret [secret]
Set-STFRoamingGateway -Gateway $gateway -SecureTicketAuthorityObjs $sta1,$sta2 -
Damit Benutzer über das Gateway auf Ihre Stores zugreifen können, konfigurieren Sie den Remote-Benutzerzugriff.
-
Standardmäßig verwendet StoreFront das Gateway, das den Benutzer für das HDX-Routing zu seinen Ressourcen authentifiziert hat. Sie können StoreFront optional so konfigurieren, dass das Gateway beim Zugriff auf bestimmte Ressourcen über Optimal HDX routing verwendet wird.
PowerShell
Um ein Gateway mit PowerShell hinzuzufügen, führen Sie das Cmdlet New-STFRoamingGateway aus.
Citrix Gateway Service hinzufügen
Wenn Sie den Citrix Gateway Service for StoreFront in Citrix Cloud aktiviert haben, müssen Sie ihn als Gateway in StoreFront konfigurieren.
-
Klicken Sie im Fenster Citrix Gateways verwalten auf Hinzufügen.
-
Geben Sie auf der Registerkarte „Allgemeine Einstellungen“ die Einstellungen ein und klicken Sie dann auf Weiter.
-
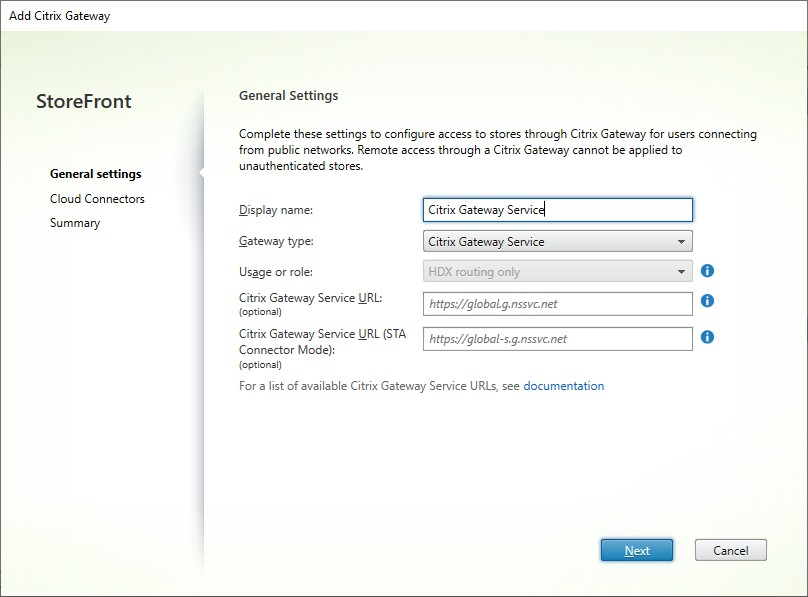
Geben Sie einen Anzeigenamen für die Citrix Gateway-Bereitstellung an, der Benutzern hilft, sie zu identifizieren.Benutzer sehen den von Ihnen angegebenen Anzeigenamen in der Citrix Workspace-App. Fügen Sie daher relevante Informationen in den Namen ein, damit Benutzer entscheiden können, ob sie diese Bereitstellung verwenden möchten. Sie können beispielsweise den geografischen Standort in die Anzeigenamen Ihrer Citrix Gateway-Bereitstellungen aufnehmen, damit Benutzer die für ihren Standort am besten geeignete Bereitstellung leicht identifizieren können.
-
Setzen Sie den Gateway-Typ auf Citrix Gateway Service. Dadurch wird die Nutzung oder Rolle auf Nur HDX™-Routing gesetzt und die Citrix Gateway-URL deaktiviert.
-
Geben Sie optional eine Citrix Gateway Service-URL ein. Wenn die URL leer gelassen wird, wird die standardmäßige kommerzielle URL
https://global.g.nssvc.netverwendet, die den optimalen Point of Presence für den Standort des Benutzers auswählt. Wenn Sie eine bestimmte Gateway-Region verwenden möchten, z. B. für eine bestimmte Region, können Sie deren URL hier eingeben. Eine Liste der verfügbaren Gateway-Dienst-URLs finden Sie in der Citrix Gateway Service-Dokumentation. -
Wenn Sie eine Citrix Gateway Service-URL eingegeben haben, müssen Sie auch die entsprechende Citrix Gateway Service-URL (STA-Connector-Modus) eingeben. Dies gibt die Gateway-Dienst-URL an, die verwendet werden soll, wenn der Cloud Connector Citrix Cloud nicht erreichen kann und daher eigene STA-Tickets ausstellt. Wenn die URL leer gelassen wird, wird die Standard-URL
https://global-s.g.nssvc.netverwendet.
-
-
Füllen Sie die Einstellungen auf der Registerkarte Cloud Connectors aus.Cloud Connectors ermöglichen StoreFront, Citrix Cloud zu erreichen, um die Gateway-Konfiguration abzurufen und die Cloud-Ticketing-Autorität zu erreichen, um Sitzungstickets anzufordern.
-
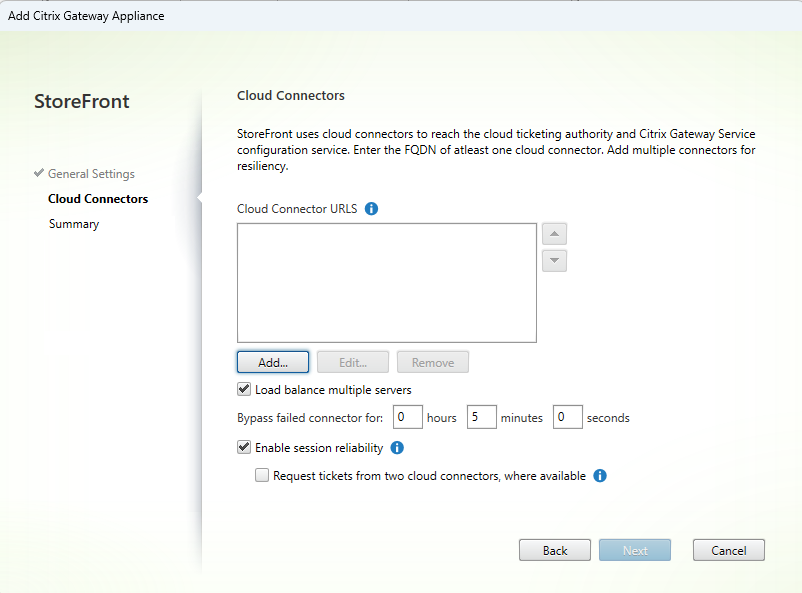
Geben Sie mindestens eine Cloud Connector-Server-URL ein.StoreFront ruft diese Cloud Connectors auf, um STA-Tickets abzurufen, die die Citrix Workspace-App zur Authentifizierung von Anfragen über das Citrix Gateway verwenden kann. Im Normalbetrieb leiten die Cloud Connectors Anfragen an die Citrix Cloud Ticketing Authority weiter oder generieren im LHC-Modus eigene Tickets. Zukünftig wird sich dies ändern, sodass sie immer eigene Tickets generieren, um die Ausfallsicherheit zu verbessern.
-
Es wird empfohlen, mehrere Cloud Connectors am selben Ressourcenstandort einzuschließen, da an jedem Ressourcenstandort immer nur ein Cloud Connector gleichzeitig aktualisiert wird, wodurch sichergestellt ist, dass mindestens ein Cloud Connector immer verfügbar ist. Für zusätzliche Redundanz fügen Sie Cloud Connectors an mehreren Ressourcenstandorten hinzu.
-
Anstatt jeden Cloud Connector an einem Ressourcenstandort einzeln aufzulisten, können Sie einen Lastenausgleich hinzufügen, der Anfragen zwischen den Cloud Connectors an diesem Standort verteilt. In der Citrix Gateway VServer-Konfiguration müssen Sie jedoch jeden Connector einzeln auflisten.
-
Citrix DaaS kann so konfiguriert werden, dass StoreFront einen Sicherheitsschlüssel enthalten muss. Es ist nicht möglich, Sicherheitsschlüssel über die GUI hinzuzufügen; siehe den späteren Schritt zum Hinzufügen dieser Schlüssel mit PowerShell.
-
-
Wählen Sie Mehrere Server lastverteilen, um Anfragen zwischen den Servern zu verteilen. Wenn diese Option deaktiviert ist, versucht StoreFront die Server in der Reihenfolge, in der sie aufgelistet sind.
-
Wenn StoreFront einen Server nicht erreichen kann, vermeidet es, diesen Server für einen bestimmten Zeitraum zu verwenden. Standardmäßig beträgt dieser Zeitraum 1 Stunde, Sie können diesen Wert jedoch anpassen.
-
Wählen Sie optional Sitzungszuverlässigkeit aktivieren.
-
Wählen Sie optional Tickets von zwei Cloud Connectors anfordern, falls verfügbar.
 Nachdem Sie die Einstellungen ausgefüllt haben, wählen Sie Weiter.
-
-
Wählen Sie Erstellen, um die Konfiguration anzuwenden.
-
Nachdem die Bereitstellung angewendet wurde, wählen Sie Fertig stellen.
-
Wenn Sie Sicherheitsschlüssel konfiguriert haben (empfohlen), müssen Sie die Verwaltungskonsole schließen und diese mit PowerShell konfigurieren. Zum Beispiel:
$gateway = Get-STFRoamingGateway -Name [Gateway name]
 $sta1 = New-STFSecureTicketAuthority -StaUrl [STA1 URL] -StaValidationEnabled $true -StaValidationSecret [secret]
 $sta2 = New-STFSecureTicketAuthority -StaUrl [STA2 URL] -StaValidationEnabled $true -StaValidationSecret [secret]
Set-STFRoamingGateway -Gateway $gateway -SecureTicketAuthorityObjs $sta1,$sta2 -
Standardmäßig verwendet StoreFront dasselbe Gateway für den Zugriff auf Ressourcen, das auch zur Authentifizierung verwendet wurde, daher wird der Citrix Gateway-Dienst nie verwendet. Sie müssen Optimal HDX routing verwenden, um zu konfigurieren, wann StoreFront den Citrix Gateway-Dienst verwenden soll.
PowerShell
Um ein Gateway mit PowerShell hinzuzufügen, führen Sie das Cmdlet New-STFRoamingGateway aus und legen Sie
-IsCloudGateway $true fest.
Citrix Gateway bearbeiten
-
Klicken Sie im Fenster Citrix Gateways verwalten auf das Gateway, das Sie ändern möchten, und klicken Sie auf Bearbeiten.Eine Beschreibung der Parameter finden Sie unter Citrix Gateway-Appliance hinzufügen
-
Klicken Sie auf Speichern, um Ihre Änderungen zu speichern.
PowerShell
Um die Gateway-Konfiguration mit PowerShell zu ändern, führen Sie das Cmdlet Set-STFRoamingGateway aus.
Citrix Gateway entfernen
-
Klicken Sie im Fenster Citrix Gateways verwalten auf das Gateway, das Sie ändern möchten, und klicken Sie auf Entfernen.
-
Klicken Sie im Bestätigungsfenster auf Ja.
PowerShell
Um das Gateway mit PowerShell zu entfernen, führen Sie das Cmdlet Remove-STFRoamingGateway aus.