
Einmaliges Anmelden bei Azure Active Directory
Citrix Federated Authentication Service (FAS) bietet einmaliges Anmelden (SSO) für in die Domäne eingebundene Virtual Delivery Agents (VDAs). FAS erreicht SSO, indem es dem VDA ein Benutzerzertifikat bereitstellt, das der VDA zur Authentifizierung des Benutzers bei Active Directory (AD) verwendet. Sobald Sie sich bei der VDA-Sitzung anmelden, können Sie auf AD-Ressourcen zugreifen, ohne sich erneut authentifizieren zu müssen.
Es ist üblich, Azure Active Directory (AAD) mit Synchronisierung zwischen Ihrem AD und AAD zu implementieren, was hybride Identitäten für Benutzer und Computer erstellt. Dieser Artikel beschreibt die zusätzliche Konfiguration, die erforderlich ist, um SSO für AAD innerhalb Ihrer VDA-Sitzung bei Verwendung von FAS zu erreichen, wodurch der Benutzer auf AAD-geschützte Anwendungen zugreifen kann, ohne sich erneut authentifizieren zu müssen.
Hinweis:
-
Sie benötigen keine spezielle Konfiguration, damit FAS SSO für AAD verwendet.
-
Sie benötigen keine FAS-In-Session-Zertifikate.
-
Sie können jede Version von FAS verwenden.
-
Sie können jede Version des VDA verwenden, die FAS unterstützt.
Die Techniken für AAD SSO sind in der folgenden Tabelle zusammengefasst:
| AAD-Authentifizierungstyp | VDA ist in die Domäne eingebunden | VDA ist hybrid eingebunden |
|---|---|---|
| Verwaltet | Nahtloses AAD SSO verwenden | AAD-zertifikatbasierte Authentifizierung verwenden |
| Verbund mit Active Directory Federation Services (ADFS) | Windows-Authentifizierung bei ADFS aktivieren | Sicherstellen, dass der WS-Trust-certificatemixed-Endpunkt aktiviert ist |
| Verbund mit einem Identitätsanbieter eines Drittanbieters | Eine Drittanbieterlösung verwenden | Eine Drittanbieterlösung verwenden |
-
Eine verwaltete AAD-Domäne ist eine, bei der die Benutzerauthentifizierung bei AAD erfolgt, manchmal auch als native AAD-Authentifizierung bezeichnet.
-
Eine verbundene AAD-Domäne ist eine, bei der AAD so konfiguriert ist, dass die Authentifizierung an anderer Stelle umgeleitet wird. Zum Beispiel an ADFS oder an einen Identitätsanbieter eines Drittanbieters.
-
Ein hybrid verbundener VDA ist AD-verbunden und AAD-verbunden.
Domänenverbundene VDAs
Für domänenverbundene VDAs erreichen Sie SSO zu AAD mithilfe der Windows-Authentifizierung (traditionell als integrierte Windows-Authentifizierung oder Kerberos bezeichnet). Die Authentifizierung bei AAD erfolgt, wenn der Benutzer innerhalb der VDA-Sitzung auf eine AAD-geschützte Anwendung zugreift. Das folgende Diagramm zeigt den Authentifizierungsprozess auf hoher Ebene:
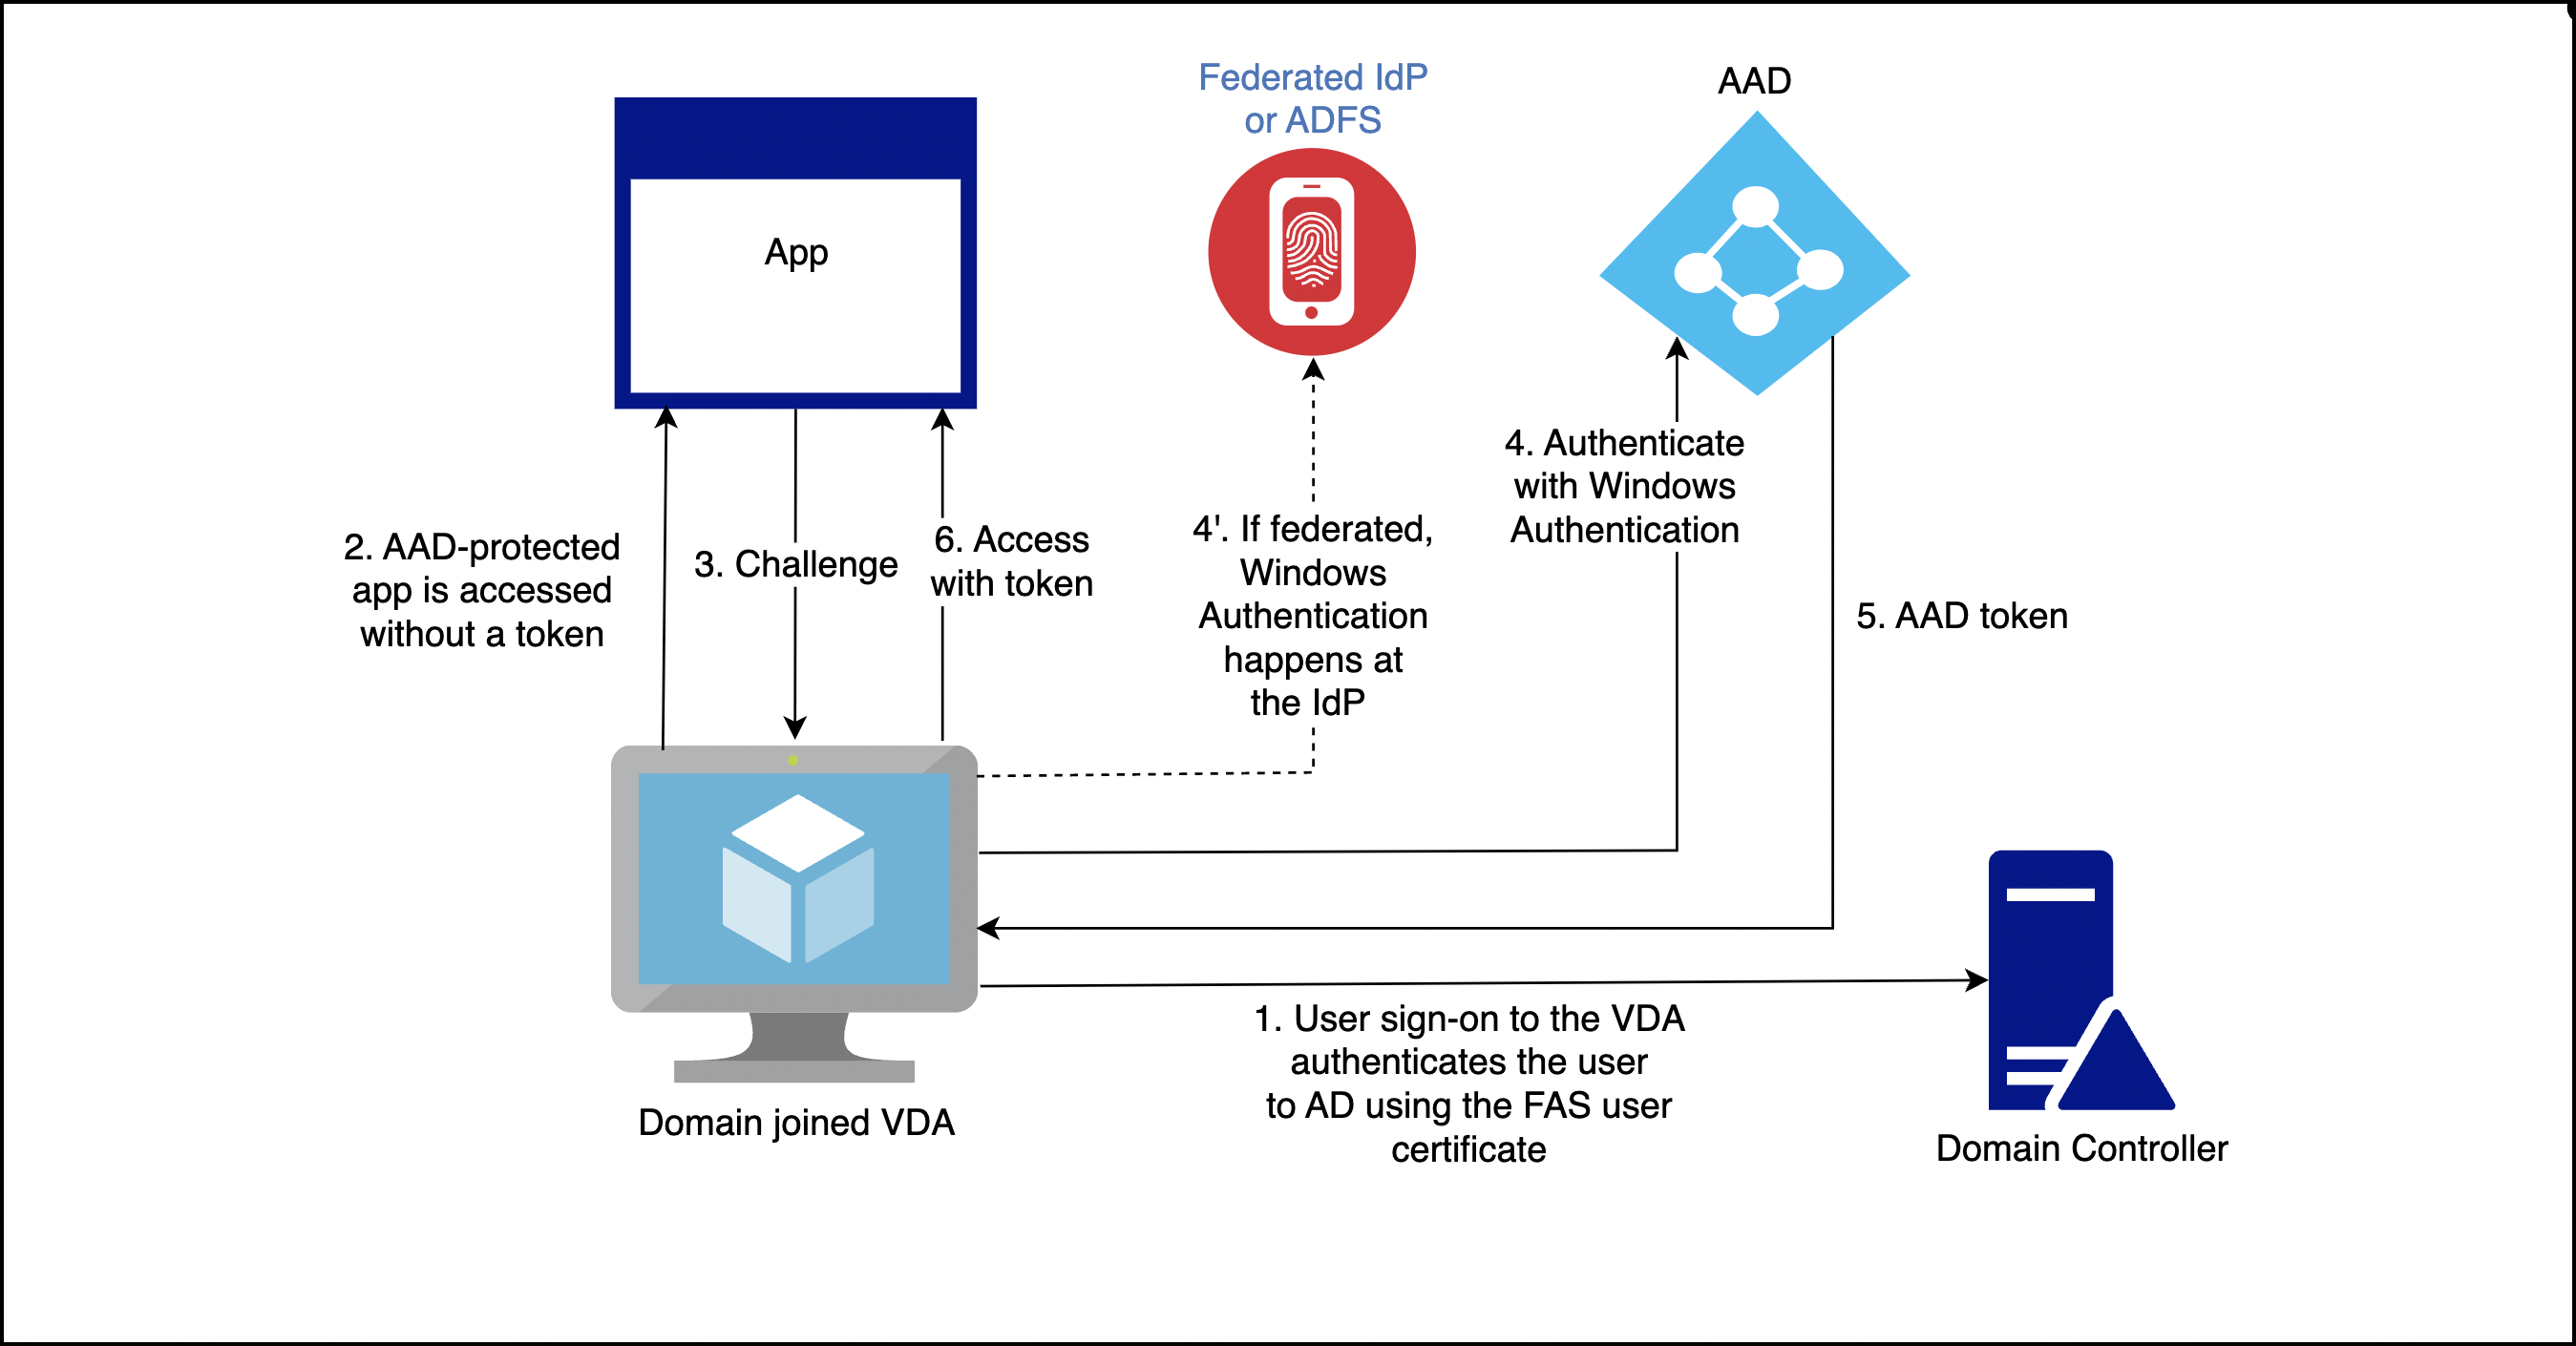
Die genauen Details variieren je nachdem, ob die AAD-Domäne verwaltet oder verbunden ist.
Informationen zur Einrichtung der verwalteten AAD-Domäne finden Sie unter Nahtloses einmaliges Anmelden.
Für eine mit ADFS verbundene AAD-Domäne aktivieren Sie die Windows-Authentifizierung auf dem ADFS-Server.
Für eine AAD-Domäne, die mit einem Identitätsanbieter eines Drittanbieters föderiert ist, existiert eine ähnliche Lösung. Wenden Sie sich an Ihren Identitätsanbieter, um Hilfe zu erhalten.
Hinweis:
Sie können die für domänengebundene VDAs aufgeführten Lösungen auch für hybrid-gebundene VDAs verwenden. Es wird jedoch kein AAD Primary Refresh Token (PRT) generiert, wenn FAS verwendet wird.
Hybrid-gebundene VDAs
Hybrid-gebundene VDAs sind gleichzeitig mit AD und AAD verbunden. Wenn sich der Benutzer beim VDA anmeldet, werden die folgenden Artefakte erstellt:
-
Ein Kerberos Ticket Granting Ticket (TGT) zur Authentifizierung bei AD-Ressourcen
-
Ein Primary Refresh Token (PRT) zur Authentifizierung bei AAD-Ressourcen
Das PRT enthält Informationen sowohl über den Benutzer als auch über den Computer. Diese Informationen werden bei Bedarf in einer Richtlinie für bedingten Zugriff von AAD verwendet.
Da FAS den Benutzer durch Bereitstellung eines Zertifikats für den VDA authentifiziert, kann ein PRT nur erstellt werden, wenn eine zertifikatbasierte Authentifizierung für AAD implementiert ist. Das folgende Diagramm zeigt den Authentifizierungsprozess auf hoher Ebene:
Hybrid-gebundene VDAs(/en-us/federated-authentication-service/2402-ltsr/media/hybrid-joined-vdas.png)
Die genauen Details variieren je nachdem, ob die AAD-Domäne verwaltet oder föderiert ist.
Für eine verwaltete AAD-Domäne konfigurieren Sie AAD CBA. Weitere Informationen finden Sie unter Übersicht über die zertifikatbasierte Azure AD-Authentifizierung. Der VDA verwendet AAD CBA, um den Benutzer mit dem FAS-Zertifikat des Benutzers bei AAD zu authentifizieren.
Hinweis:
Die Microsoft-Dokumentation beschreibt die Anmeldung mit einem Smartcard-Zertifikat, die zugrunde liegende Technik gilt jedoch auch bei der Anmeldung mit einem FAS-Benutzerzertifikat.
Für eine AAD-Domäne, die mit ADFS föderiert ist, verwendet der VDA den WS-Trust-certificatemixed-Endpunkt des ADFS-Servers, um den Benutzer mit dem FAS-Zertifikat des Benutzers bei AAD zu authentifizieren. Dieser Endpunkt ist standardmäßig aktiviert.
Für eine AAD-Domäne, die mit einem Drittanbieter-Identitätsanbieter föderiert ist, kann eine ähnliche Lösung existieren. Der Identitätsanbieter muss einen WS-Trust certificatemixed-Endpunkt implementieren. Wenden Sie sich an Ihren Identitätsanbieter, um Hilfe zu erhalten.