
Schnelle Installation mit Easy Install (Empfohlen)
Wichtig:
-
Für Neuinstallationen empfehlen wir Ihnen, diesen Artikel für eine schnelle Installation zu Rate zu ziehen. Dieser Artikel beschreibt Schritt für Schritt, wie Sie den Linux VDA mit Easy Install installieren und konfigurieren. Easy Install spart Zeit und Arbeit und ist weniger fehleranfällig als die manuelle Installation. Es hilft Ihnen, eine funktionierende Umgebung des Linux VDA einzurichten, indem es die notwendigen Pakete installiert und die Konfigurationsdateien automatisch anpasst.
-
Um nicht in die Domäne eingebundene VDAs zu erstellen, müssen Sie Machine Creation Services (MCS) verwenden. Weitere Informationen finden Sie unter Verwenden von Machine Creation Services (MCS) zum Erstellen von Linux-VMs.
-
Informationen zu den für nicht in die Domäne eingebundenen VDAs verfügbaren Funktionen finden Sie unter Nicht in die Domäne eingebundene VDAs.
Schritt 1: Konfigurationsinformationen und Linux-Maschine vorbereiten
Sammeln Sie die folgenden Konfigurationsinformationen, die für Easy Install benötigt werden:
-
Hostname – Hostname des Computers, auf dem der Linux VDA installiert werden soll
-
IP-Adresse des Domain Name Servers
-
IP-Adresse oder Zeichenfolgenname des NTP-Servers
-
Domänenname – Der NetBIOS-Name der Domäne
-
Realm-Name – Der Kerberos-Realm-Name
-
Vollqualifizierter Domänenname (FQDN) der Domäne
Wichtig:
-
Um den Linux VDA zu installieren, stellen Sie sicher, dass die Repositorys auf dem Linux-Computer korrekt hinzugefügt wurden.
-
Um eine Sitzung zu starten, stellen Sie sicher, dass das X Window System und die Desktop-Umgebungen installiert sind.
Überlegungen
-
Der Arbeitsgruppenname ist standardmäßig der Domänenname. Um die Arbeitsgruppe in Ihrer Umgebung anzupassen, gehen Sie wie folgt vor:a. Erstellen Sie die Datei /tmp/ctxinstall.conf auf der Linux-VDA-Maschine.b. Fügen Sie die Zeile workgroup=\<Ihre Arbeitsgruppe\> zur Datei hinzu und speichern Sie Ihre Änderungen.
-
Centrify unterstützt keine reine IPv6-DNS-Konfiguration. Mindestens ein DNS-Server, der IPv4 verwendet, ist in /etc/resolv.conf erforderlich, damit
adclientAD-Dienste ordnungsgemäß finden kann.Protokoll:ADSITE : Check that this machine's subnet is in a site known by AD : Failed
: This machine's subnet is not known by AD.
: We guess you should be in the site Site1.Dieses Problem ist spezifisch für Centrify und dessen Konfiguration. Um dieses Problem zu beheben, gehen Sie wie folgt vor:a. Öffnen Sie die Verwaltungstools auf dem Domänencontroller.b. Wählen Sie Active Directory-Standorte und -Dienste aus. c. Fügen Sie eine geeignete Subnetzadresse für Subnetze hinzu. -
Um Ihren VDA einer bestimmten OU beizutreten, gehen Sie wie folgt vor:
-
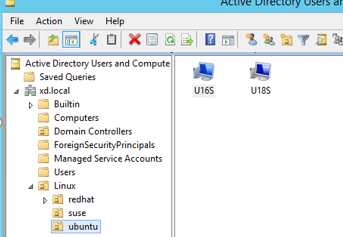
Stellen Sie sicher, dass die spezifische OU auf dem Domänencontroller vorhanden ist.Ein Beispiel für eine OU finden Sie im folgenden Screenshot
-
Erstellen Sie die Datei /tmp/ctxinstall.conf auf dem VDA.
-
Fügen Sie die Zeile ou=\<Ihre OU\> zur Datei /tmp/ctxinstall.conf hinzu.OU-Werte variieren je nach AD-Methode. Siehe folgende Tabelle.
Betriebssystem Winbind SSSD Centrify PBIS Amazon Linux 2 ou="Linux/amazon"ou="Linux/amazon"ou="XD.LOCAL/Linux/amazon"ou="Linux/amazon"Debian ou="Linux/debian"ou="Linux/debian"ou="XD.LOCAL/Linux/debian"ou="Linux/debian"RHEL 8 ou="OU=redhat,OU=Linux"ou="OU=redhat,OU=Linux"ou="XD.LOCAL/Linux/redhat"ou="Linux/redhat"RHEL 7 ou="Linux/redhat"ou="Linux/redhat"ou="XD.LOCAL/Linux/redhat"ou="Linux/redhat"SUSE ou="Linux/suse"ou="Linux/suse"ou="XD.LOCAL/Linux/suse"ou="Linux/suse"Ubuntu ou="Linux/ubuntu"ou="Linux/ubuntu"ou="XD.LOCAL/Linux/ubuntu"ou="Linux/ubuntu"
-
-
Easy Install unterstützt reines IPv6 ab dem Linux VDA 7.16. Es gelten die folgenden Voraussetzungen und Einschränkungen:
-
Ihr Linux-Repository muss so konfiguriert sein, dass Ihr Computer die erforderlichen Pakete über reine IPv6-Netzwerke herunterladen kann.
-
Centrify wird in reinen IPv6-Netzwerken nicht unterstützt.
Hinweis:Wenn Ihr Netzwerk reines IPv6 ist und alle Ihre Eingaben im korrekten IPv6-Format vorliegen, registriert sich der VDA beim Delivery Controller™ über IPv6. Wenn Ihr Netzwerk eine hybride IPv4- und IPv6-Konfiguration aufweist, bestimmt der Typ der ersten DNS-IP-Adresse, ob IPv4 oder IPv6 für die Registrierung verwendet wird. -
-
Wenn Sie Centrify als Methode zum Beitreten einer Domäne wählen, benötigt das Skript ctxinstall.sh das Centrify-Paket. Es gibt zwei Möglichkeiten für ctxinstall.sh, das Centrify-Paket zu erhalten:
-
Easy Install hilft beim automatischen Herunterladen des Centrify-Pakets aus dem Internet. Im Folgenden sind die URLs für jede Distribution aufgeführt:RHEL: wget verwenden
<http://edge.centrify.com/products/centrify-suite/2016-update-1/installers/centrify-suite-2016.1-rhel4-x86_64.tgz?_ga=1.178323680.558673738.1478847956>CentOS: wget verwenden<http://edge.centrify.com/products/centrify-suite/2016-update-1/installers/centrify-suite-2016.1-rhel4-x86_64.tgz?_ga=1.186648044.558673738.1478847956>Für SUSE: wget<http://edge.centrify.com/products/centrify-suite/2016-update-1/installers/centrify-suite-2016.1-suse10-x86_64.tgz?_ga=1.10831088.558673738.1478847956>Für Ubuntu/Debian: wget<https://downloads.centrify.com/products/infrastructure-services/19.9/centrify-infrastructure-services-19.9-deb8-x86_64.tgz?_ga=2.151462329.1042350071.1592881996-604509155.1572850145> -
Rufen Sie das Centrify-Paket aus einem lokalen Verzeichnis ab. Um das Verzeichnis des Centrify-Pakets festzulegen, gehen Sie wie folgt vor:a. Erstellen Sie die Datei /tmp/ctxinstall.conf auf dem Linux-VDA-Server, falls sie nicht vorhanden ist.b. Fügen Sie die Zeile „centrifypkgpath=\<path name\>“ zur Datei hinzu.Zum Beispiel:
cat /tmp/ctxinstall.conf
 set "centrifypkgpath=/home/mydir"
 ls  -ls  /home/mydir
     9548 -r-xr-xr-x. 1 root root  9776688 May 13  2016 adcheck-rhel4-x86_64
     4140 -r--r--r--. 1 root root  4236714 Apr 21  2016 centrifyda-3.3.1-rhel4-x86_64.rpm
     33492 -r--r--r--. 1 root root 34292673 May 13  2016 centrifydc-5.3.1-rhel4-x86_64.rpm
     4 -rw-rw-r--. 1 root root     1168 Dec  1  2015 centrifydc-install.cfg
     756 -r--r--r--. 1 root root   770991 May 13  2016 centrifydc-ldapproxy-5.3.1-rhel4-x86_64.rpm
     268 -r--r--r--. 1 root root   271296 May 13  2016 centrifydc-nis-5.3.1-rhel4-x86_64.rpm
     1888 -r--r--r--. 1 root root  1930084 Apr 12  2016 centrifydc-openssh-7.2p2-5.3.1-rhel4-x86_64.rpm
     124 -rw-rw-r--. 1 root root   124543 Apr 19  2016 centrify-suite.cfg
     0 lrwxrwxrwx. 1 root root       10 Jul  9  2012 install-express.sh -> install.sh
     332 -r-xr-xr--. 1 root root   338292 Apr 10  2016 install.sh
     12 -r--r--r--. 1 root root    11166 Apr  9  2015 release-notes-agent-rhel4-x86_64.txt
     4 -r--r--r--. 1 root root     3732 Aug 24  2015 release-notes-da-rhel4-x86_64.txt
     4 -r--r--r--. 1 root root     2749 Apr  7  2015 release-notes-nis-rhel4-x86_64.txt
     12 -r--r--r--. 1 root root     9133 Mar 21  2016 release-notes-openssh-rhel4-x86_64.txt
-
-
Wenn Sie PBIS als Methode zum Beitreten einer Domäne wählen, benötigt das Skript ctxinstall.sh das PBIS-Paket. Es gibt zwei Möglichkeiten, wie ctxinstall.sh das PBIS-Paket abrufen kann:
-
Die einfache Installation hilft, das PBIS-Paket automatisch aus dem Internet herunterzuladen. Im Folgenden sind die URLs für jede Distribution aufgeführt:Amazon Linux 2, CentOS 7, RHEL 8, RHEL 7, SUSE 15.3, SUSE 15.2:
wget https://github.com/BeyondTrust/pbis-open/releases/download/9.1.0/pbis-open-9.1.0.551.linux.x86_64.rpm.shDebian, Ubuntu:wget https://github.com/BeyondTrust/pbis-open/releases/download/9.1.0/pbis-open-9.1.0.551.linux.x86_64.deb.sh -
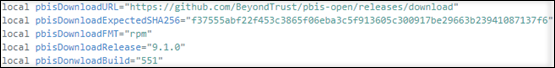
Rufen Sie eine bestimmte Version des PBIS-Pakets aus dem Internet ab. Ändern Sie dazu die Zeilen „pbisDownloadRelease“ und „pbisDownloadExpectedSHA256“ in der Datei /opt/Citrix/VDA/sbin/ctxinstall.sh.Ein Beispiel finden Sie im folgenden Screenshot:
-
Schritt 2: Hypervisor vorbereiten
Einige Änderungen sind erforderlich, wenn der Linux VDA als virtuelle Maschine auf einem unterstützten Hypervisor ausgeführt wird. Nehmen Sie die folgenden Änderungen basierend auf der verwendeten Hypervisor-Plattform vor. Es sind keine Änderungen erforderlich, wenn Sie die Linux-Maschine auf Bare-Metal-Hardware ausführen.
Zeitsynchronisierung auf Citrix Hypervisor™ beheben
Wenn die Citrix Hypervisor-Zeitsynchronisierungsfunktion aktiviert ist, treten innerhalb jeder paravirtualisierten Linux-VM Probleme mit NTP und Citrix Hypervisor auf. Beide versuchen, die Systemuhr zu verwalten. Um zu vermeiden, dass die Uhr mit anderen Servern nicht mehr synchron ist, stellen Sie sicher, dass die Systemuhr innerhalb jedes Linux-Gastes mit dem NTP synchronisiert ist. Dieser Fall erfordert das Deaktivieren der Host-Zeitsynchronisierung. Im HVM-Modus sind keine Änderungen erforderlich.
Wenn Sie einen paravirtualisierten Linux-Kernel mit installierten Citrix VM Tools ausführen, können Sie innerhalb der Linux-VM überprüfen, ob die Citrix Hypervisor-Zeitsynchronisierungsfunktion vorhanden und aktiviert ist:
su -

 cat /proc/sys/xen/independent_wallclock
Dieser Befehl gibt 0 oder 1 zurück:
-
0 – Die Zeitsynchronisierungsfunktion ist aktiviert und muss deaktiviert werden.
-
1 – Die Zeitsynchronisierungsfunktion ist deaktiviert, und es sind keine weiteren Maßnahmen erforderlich.
Wenn die Datei /proc/sys/xen/independent\_wallclock nicht vorhanden ist, sind die folgenden Schritte nicht erforderlich.
Falls aktiviert, deaktivieren Sie die Zeitsynchronisierungsfunktion, indem Sie 1 in die Datei schreiben:
sudo echo 1 > /proc/sys/xen/independent_wallclock
Um diese Änderung dauerhaft und nach einem Neustart beizubehalten, bearbeiten Sie die Datei /etc/sysctl.conf und fügen Sie die Zeile hinzu:
xen.independent_wallclock = 1
Um diese Änderungen zu überprüfen, starten Sie das System neu:
su -

 cat /proc/sys/xen/independent_wallclock
Dieser Befehl gibt den Wert 1 zurück.
Zeitsynchronisierung auf Microsoft Hyper-V beheben
Die Linux-VMs mit installierten Hyper-V Linux Integration Services können die Hyper-V-Zeitsynchronisierungsfunktion verwenden, um die Zeit des Hostbetriebssystems zu nutzen. Um sicherzustellen, dass die Systemuhr genau bleibt, müssen Sie diese Funktion zusammen mit den NTP-Diensten aktivieren.
Vom Verwaltungsbetriebssystem aus:
-
Öffnen Sie die Hyper-V-Manager-Konsole.
-
Wählen Sie für die Einstellungen einer Linux-VM Integrationsdienste aus.
-
Stellen Sie sicher, dass Zeitsynchronisierung ausgewählt ist.
Hinweis:
Dieser Ansatz unterscheidet sich von VMware und Citrix Hypervisor, wo die Host-Zeitsynchronisierung deaktiviert ist, um Konflikte mit NTP zu vermeiden. Die Hyper-V-Zeitsynchronisierung kann mit der NTP-Zeitsynchronisierung koexistieren und diese ergänzen.
Zeitsynchronisierung auf ESX und ESXi beheben
Wenn die VMware-Funktion zur Zeitsynchronisierung aktiviert ist, treten in jeder paravirtualisierten Linux-VM Probleme mit dem NTP und dem Hypervisor auf. Beide versuchen, die Systemuhr zu synchronisieren. Um zu vermeiden, dass die Uhr mit anderen Servern nicht mehr synchron ist, stellen Sie sicher, dass die Systemuhr in jedem Linux-Gast mit dem NTP synchronisiert wird. In diesem Fall muss die Host-Zeitsynchronisierung deaktiviert werden.
Wenn Sie einen paravirtualisierten Linux-Kernel mit installierten VMware Tools ausführen:
-
Öffnen Sie den vSphere Client.
-
Bearbeiten Sie die Einstellungen für die Linux-VM.
-
Öffnen Sie im Dialogfeld Virtual Machine Properties die Registerkarte Options.
-
Wählen Sie VMware Tools.
-
Deaktivieren Sie im Feld Advanced die Option Synchronize guest time with host.
Schritt 3: Installieren Sie .NET Runtime 6.0 als Voraussetzung
Bevor Sie den Linux VDA installieren, installieren Sie .NET Runtime 6.0 gemäß den Anweisungen unter
<https://docs.microsoft.com/de-de/dotnet/core/install/linux-package-managers>.
Nach der Installation von .NET Runtime 6.0 führen Sie den Befehl which dotnet aus, um Ihren Runtime-Pfad zu finden.
Basierend auf der Befehlsausgabe legen Sie den Binärpfad der .NET-Runtime fest. Wenn die Befehlsausgabe beispielsweise /aa/bb/dotnet lautet, verwenden Sie /aa/bb als .NET-Binärpfad.
Schritt 4: Laden Sie das Linux VDA-Paket herunter
Gehen Sie zur Citrix Virtual Apps and Desktops-Downloadseite. erweitern Sie die entsprechende Version von Citrix Virtual Apps and Desktops und klicken Sie auf Components, um das Linux VDA-Paket herunterzuladen, das Ihrer Linux-Distribution entspricht.
Schritt 5: Installieren Sie das Linux VDA-Paket
Um die Umgebung für den Linux VDA einzurichten, führen Sie die folgenden Befehle aus.
Für RHEL- und CentOS-Distributionen:
sudo yum -y localinstall <PATH>/<Linux VDA RPM>
Hinweis:
Installieren Sie für RHEL und CentOS das EPEL-Repository, bevor Sie den Linux VDA erfolgreich installieren können. Informationen zur Installation von EPEL finden Sie in den Anweisungen unter
<https://docs.fedoraproject.org/de-de/epel/>.
Für Ubuntu/Debian-Distributionen:
sudo dpkg -i <PATH>/<Linux VDA deb>
 sudo apt-get install -f
Hinweis:
-
Um die erforderlichen Abhängigkeiten für eine Debian 11.3-Distribution zu installieren, fügen Sie die Zeile
deb http://deb.debian.org/debian/ bullseye mainzur Datei /etc/apt/sources.list hinzu. -
Um die erforderlichen Abhängigkeiten für eine Debian 10.9-Distribution zu installieren, fügen Sie die Zeile
deb http://deb.debian.org/debian/ oldstable mainzur Datei /etc/apt/sources.list hinzu.
Für SUSE-Distributionen:
zypper -i install <PATH>/<Linux VDA RPM>
Schritt 6: NVIDIA GRID-Treiber installieren
Zum Aktivieren von HDX™ 3D Pro müssen Sie die NVIDIA GRID-Treiber auf Ihrem Hypervisor und auf den VDA-Maschinen installieren.
Informationen zum Installieren und Konfigurieren des NVIDIA GRID Virtual GPU Manager (des Hosttreibers) auf den jeweiligen Hypervisoren finden Sie in den folgenden Anleitungen:
Führen Sie die folgenden allgemeinen Schritte aus, um die NVIDIA GRID Gast-VM-Treiber zu installieren und zu konfigurieren:
-
Stellen Sie sicher, dass die Gast-VM heruntergefahren ist.
-
Weisen Sie im Hypervisor-Bedienfeld der VM eine GPU zu.
-
Starten Sie die VM.
-
Installieren Sie den Gast-VM-Treiber auf der VM.
Schritt 7: Einrichten der Laufzeitumgebung zum Abschließen der Installation
Nach der Installation des Linux VDA-Pakets konfigurieren Sie die Laufzeitumgebung mit dem Skript ctxinstall.sh. Sie können das Skript im interaktiven Modus oder im unbeaufsichtigten Modus ausführen.
Hinweis:
Bevor Sie die Laufzeitumgebung einrichten, stellen Sie sicher, dass das
en_US.UTF-8-Gebietsschema in Ihrem Betriebssystem installiert ist. Wenn das Gebietsschema in Ihrem Betriebssystem nicht verfügbar ist, führen Sie den Befehl sudo locale-gen en_US.UTF-8 aus. Bearbeiten Sie für Debian die Datei /etc/locale.gen, indem Sie die Zeile # en_US.UTF-8 UTF-8 auskommentieren, und führen Sie dann den Befehl sudo locale-gen aus.
Interaktiver Modus:
Es gibt zwei Möglichkeiten, die einfache Installation im interaktiven Modus zu verwenden:
-
Führen Sie den Befehl
sudo /opt/Citrix/VDA/sbin/ctxinstall.shaus und geben Sie den entsprechenden Parameter an jeder Eingabeaufforderung in der Befehlszeilenschnittstelle ein. -
Führen Sie den Befehl
/opt/Citrix/VDA/bin/easyinstallin der Desktopumgebung Ihres VDA aus und folgen Sie dann den Anweisungen in der GUI für die einfache Installation.
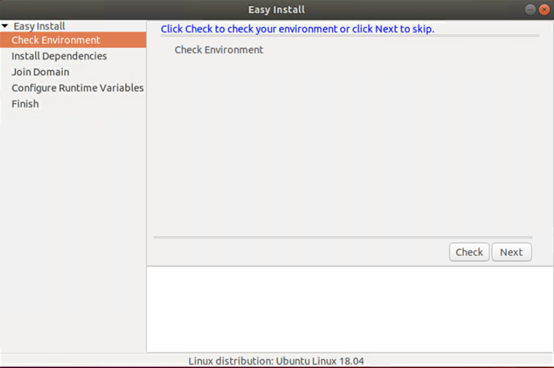
Die GUI für die einfache Installation führt Sie durch die folgenden Vorgänge:
-
Systemumgebung prüfen
-
Abhängigkeiten installieren
-
VDA einer bestimmten Domäne beitreten lassen
-
Laufzeitumgebung konfigurieren
Unbeaufsichtigter Modus:
Um die einfache Installation im unbeaufsichtigten Modus zu verwenden, legen Sie die folgenden Umgebungsvariablen fest, bevor Sie ctxinstall.sh ausführen.
-
CTX\_EASYINSTALL\_HOSTNAME=host-name – Bezeichnet den Hostnamen des Linux VDA-Servers.
-
CTX\_EASYINSTALL\_DNS=ip-address-of-dns – IP-Adresse des DNS.
-
CTX\_EASYINSTALL\_NTPS=address-of-ntps – IP-Adresse oder Zeichenfolgenname des NTP-Servers.
-
CTX\_EASYINSTALL\_DOMAIN=domain-name – Der NetBIOS-Name der Domäne.
-
CTX\_EASYINSTALL\_REALM=realm-name – Der Kerberos-Realm-Name.
-
CTX\_EASYINSTALL\_FQDN=ad-fqdn-name
-
CTX\_EASYINSTALL\_ADINTEGRATIONWAY=winbind \| sssd \| centrify \| pbis – Bezeichnet die Active Directory-Integrationsmethode.
-
CTX\_EASYINSTALL\_USERNAME=domain-user-name – Bezeichnet den Namen des Domänenbenutzers; wird zum Beitreten zur Domäne verwendet.
-
CTX\_EASYINSTALL\_PASSWORD=password – Gibt das Kennwort des Domänenbenutzers an; wird zum Beitreten zur Domäne verwendet.
Das Skript ctxsetup.sh verwendet die folgenden Variablen:
-
CTX\_XDL\_SUPPORT\_DDC\_AS\_CNAME=Y \| N – Der Linux VDA unterstützt die Angabe eines Delivery Controller-Namens mithilfe eines DNS-CNAME-Eintrags.
-
CTX\_XDL\_DDC\_LIST='list-ddc-fqdns' – Der Linux VDA erfordert eine durch Leerzeichen getrennte Liste von Delivery Controller-FQDNs (Fully Qualified Domain Names) zur Registrierung bei einem Delivery Controller. Mindestens ein FQDN oder CNAME muss angegeben werden.
-
CTX\_XDL\_VDA\_PORT=port-number – Der Linux VDA kommuniziert mit Delivery Controllern über einen TCP/IP-Port.
-
CTX\_XDL\_REGISTER\_SERVICE=Y \| N – Die Linux Virtual Desktop-Dienste werden nach dem Maschinenstart gestartet.
-
CTX\_XDL\_ADD\_FIREWALL\_RULES=Y \| N – Die Linux VDA-Dienste erfordern, dass eingehende Netzwerkverbindungen über die System-Firewall zugelassen werden müssen. Sie können die erforderlichen Ports (standardmäßig Ports 80 und 1494) automatisch in der System-Firewall für den Linux Virtual Desktop öffnen.
-
CTX\_XDL\_HDX\_3D\_PRO=Y \| N – Der Linux VDA unterstützt HDX 3D Pro, eine Reihe von GPU-Beschleunigungstechnologien, die zur Optimierung der Virtualisierung von grafikintensiven Anwendungen entwickelt wurden. Wenn HDX 3D Pro ausgewählt ist, wird der VDA für VDI-Desktops (Einzelsitzungsmodus) konfiguriert – (d. h. CTX\_XDL\_VDI\_MODE=Y).
-
CTX\_XDL\_VDI\_MODE=Y \| N – Gibt an, ob die Maschine als dediziertes Desktop-Bereitstellungsmodell (VDI) oder als gehostetes Shared-Desktop-Bereitstellungsmodell konfiguriert werden soll. Für HDX 3D Pro-Umgebungen setzen Sie den Wert auf Y.
-
CTX\_XDL\_SITE\_NAME=dns-name – Der Linux VDA ermittelt LDAP-Server über DNS. Um die DNS-Suchergebnisse auf eine lokale Site zu beschränken, geben Sie einen DNS-Sitenamen an. Falls nicht erforderlich, setzen Sie den Wert auf \<none\>.
-
CTX\_XDL\_LDAP\_LIST='list-ldap-servers' – Der Linux VDA fragt DNS ab, um LDAP-Server zu ermitteln. Wenn DNS keine LDAP-Dienstdatensätze bereitstellen kann, können Sie eine durch Leerzeichen getrennte Liste von LDAP-FQDNs mit LDAP-Ports angeben. Beispiel: ad1.mycompany.com:389 ad2.mycompany.com:3268 ad3.mycompany.com:3268. Wenn Sie die LDAP-Portnummer als 389 angeben, fragt der Linux VDA jeden LDAP-Server in der angegebenen Domäne im Polling-Modus ab. Wenn es x Richtlinien und y LDAP-Server gibt, führt der Linux VDA insgesamt X mal Y Abfragen durch. Wenn die Polling-Zeit den Schwellenwert überschreitet, können Sitzungsanmeldungen fehlschlagen. Um schnellere LDAP-Abfragen zu ermöglichen, aktivieren Sie den Global Catalog auf einem Domänencontroller und geben Sie die relevante LDAP-Portnummer als 3268 an. Diese Variable ist standardmäßig auf \<none\> gesetzt.
-
CTX\_XDL\_SEARCH\_BASE=search-base-set – Der Linux VDA fragt LDAP über eine Suchbasis ab, die auf das Stammverzeichnis der Active Directory-Domäne gesetzt ist (zum Beispiel DC=mycompany,DC=com). Um die Suchleistung zu verbessern, können Sie eine Suchbasis angeben (zum Beispiel OU=VDI,DC=mycompany,DC=com). Falls nicht erforderlich, setzen Sie den Wert auf \<none\>.
-
CTX\_XDL\_FAS\_LIST='list-fas-servers' – Die Federated Authentication Service (FAS)-Server werden über die AD-Gruppenrichtlinie konfiguriert. Der Linux VDA unterstützt keine AD-Gruppenrichtlinie, Sie können jedoch stattdessen eine durch Semikolons getrennte Liste von FAS-Servern angeben. Die Reihenfolge muss dieselbe sein wie in der AD-Gruppenrichtlinie konfiguriert. Wenn eine Serveradresse entfernt wird, füllen Sie die Lücke mit der Textzeichenfolge \<none\> und ändern Sie nicht die Reihenfolge der Serveradressen. Um ordnungsgemäß mit FAS-Servern zu kommunizieren, stellen Sie sicher, dass Sie eine Portnummer anhängen, die mit der auf den FAS-Servern angegebenen übereinstimmt, zum Beispiel CTX_XDL_FAS_LIST='fas_server_1_url:port_number; fas_server_2_url: port_number; fas_server_3_url: port_number'.
-
CTX\_XDL\_DOTNET\_RUNTIME_PATH=path-to-install-dotnet-runtime – Der Pfad zur Installation von .NET Runtime 6.0 zur Unterstützung des neuen Broker-Agent-Dienstes (
ctxvda). Der Standardpfad ist /usr/bin. -
CTX_XDL_DESKTOP_ENVIRONMENT=gnome/gnome-classic/mate – Gibt die GNOME-, GNOME Classic- oder MATE-Desktop-Umgebung an, die in Sitzungen verwendet werden soll. Wenn Sie die Variable nicht angeben, wird der aktuell auf dem VDA installierte Desktop verwendet. Wenn der aktuell installierte Desktop jedoch MATE ist, müssen Sie den Variablenwert auf mate setzen.Sie können die Desktop-Umgebung für einen Ziel-Sitzungsbenutzer auch ändern, indem Sie die folgenden Schritte ausführen:
-
Erstellen Sie eine
.xsession- oder.Xclients-Datei im Verzeichnis $HOME/<username\> auf dem VDA. Wenn Sie Amazon Linux 2 verwenden, erstellen Sie eine.Xclients-Datei. Wenn Sie andere Distributionen verwenden, erstellen Sie eine.xsession-Datei. -
Bearbeiten Sie die
.xsession- oder.Xclients-Datei, um eine Desktop-Umgebung basierend auf den Distributionen anzugeben.-
Für MATE-Desktop unter Amazon Linux 2, Debian, RHEL 8, SUSE 15 und Ubuntu
 MSESSION="$(type -p mate-session)"

  if [ -n "$MSESSION" ]; then
    exec mate-session

fi -
Für GNOME Classic-Desktop unter Amazon Linux 2, CentOS, Debian, RHEL, SUSE 15 und Ubuntu
 GSESSION="$(type -p gnome-session)"

  if [ -n "$GSESSION" ]; then
  export GNOME_SHELL_SESSION_MODE=classic

  exec gnome-session --session=gnome-classic
fi -
Für GNOME-Desktop unter Amazon Linux 2, CentOS, Debian, RHEL, SUSE 15 und Ubuntu
 GSESSION="$(type -p gnome-session)"

  if [ -n "$GSESSION" ]; then
  exec gnome-session

  fi
-
-
Teilen Sie die Dateiberechtigung 700 mit dem Ziel-Sitzungsbenutzer.
-
-
CTX\_XDL\_START\_SERVICE=Y \| N – Ob die Linux VDA-Dienste gestartet werden, wenn die Konfiguration abgeschlossen ist.
-
CTX\_XDL\_TELEMETRY\_SOCKET\_PORT – Der Socket-Port zum Abhören von Citrix Scout. Der Standardport ist 7503.
-
CTX\_XDL\_TELEMETRY\_PORT – Der Port für die Kommunikation mit Citrix Scout. Der Standardport ist 7502.
Wenn Parameter nicht festgelegt sind, wird die Installation in den interaktiven Modus zurückgesetzt, wobei der Benutzer zur Eingabe aufgefordert wird. Wenn alle Parameter bereits über die Umgebungsvariablen festgelegt wurden, fordert das Skript ctxinstall.sh den Benutzer weiterhin zur Eingabe des Pfads für die Installation von .NET Runtime 6.0 auf.
Im unbeaufsichtigten Modus müssen Sie die folgenden Befehle ausführen, um Umgebungsvariablen festzulegen, und dann das Skript ctxinstall.sh ausführen.
export CTX_EASYINSTALL_HOSTNAME=host-name

 export CTX_EASYINSTALL_DNS=ip-address-of-dns

 export CTX_EASYINSTALL_NTPS=address-of-ntps

 export CTX_EASYINSTALL_DOMAIN=domain-name

 export CTX_EASYINSTALL_REALM=realm-name

 export CTX_EASYINSTALL_FQDN=ad-fqdn-name

 export CTX_EASYINSTALL_ADINTEGRATIONWAY=winbind | sssd | centrify | pbis

 export CTX_EASYINSTALL_USERNAME=domain-user-name

 export CTX_EASYINSTALL_PASSWORD=password

 export CTX_XDL_SUPPORT_DDC_AS_CNAME=Y | N

 export CTX_XDL_DDC_LIST='list-ddc-fqdns'

 export CTX_XDL_VDA_PORT=port-number

 export CTX_XDL_REGISTER_SERVICE=Y | N

 export CTX_XDL_ADD_FIREWALL_RULES=Y | N

 export CTX_XDL_HDX_3D_PRO=Y | N

 export CTX_XDL_VDI_MODE=Y | N

 export CTX_XDL_SITE_NAME=dns-site-name | '<none>'

 export CTX_XDL_LDAP_LIST='list-ldap-servers' | '<none>'

 export CTX_XDL_SEARCH_BASE=search-base-set | '<none>'

 export CTX_XDL_FAS_LIST='list-fas-servers' | '<none>'

 export CTX_XDL_DOTNET_RUNTIME_PATH=path-to-install-dotnet-runtime

 export CTX_XDL_DESKTOP_ENVIRONMENT= gnome | gnome-classic | mate | '<none>'

 export CTX_XDL_TELEMETRY_SOCKET_PORT=port-number

 export CTX_XDL_TELEMETRY_PORT=port-number

 export CTX_XDL_START_SERVICE=Y | N

 sudo -E /opt/Citrix/VDA/sbin/ctxinstall.sh
Wenn Sie den sudo-Befehl ausführen, geben Sie die Option -E ein, um die vorhandenen Umgebungsvariablen an die neue Shell zu übergeben, die er erstellt. Wir empfehlen, eine Shell-Skriptdatei aus den vorhergehenden Befehlen mit #\!/bin/bash als erster Zeile zu erstellen.
Alternativ können Sie alle Parameter mit einem einzigen Befehl angeben:
sudo CTX_XDL_SUPPORT_DDC_AS_CNAME=Y|N \

 CTX_XDL_DDC_LIST='list-ddc-fqdns' \

 CTX_XDL_VDA_PORT=port-number \

 CTX_XDL_REGISTER_SERVICE=Y|N \

 CTX_XDL_ADD_FIREWALL_RULES=Y|N \

 CTX_XDL_AD_INTEGRATION=1|2|3|4 \

 CTX_XDL_HDX_3D_PRO=Y|N \

 CTX_XDL_VDI_MODE=Y|N \

 CTX_XDL_SITE_NAME=dns-name \

 CTX_XDL_LDAP_LIST='list-ldap-servers' \

 CTX_XDL_SEARCH_BASE=search-base-set \

 CTX_XDL_FAS_LIST='list-fas-servers' \

 CTX_XDL_DOTNET_RUNTIME_PATH=path-to-install-dotnet-runtime \

 CTX_XDL_DESKTOP_ENVIRONMENT=gnome|gnome-classic|mate \

 CTX_XDL_TELEMETRY_SOCKET_PORT=port-number \

 CTX_XDL_TELEMETRY_PORT=port-number \

 CTX_XDL_START_SERVICE=Y|N \

 /opt/Citrix/VDA/sbin/ctxsetup.sh
Schritt 8: XDPing ausführen
Führen Sie
sudo /opt/Citrix/VDA/bin/xdping aus, um häufige Konfigurationsprobleme in einer Linux VDA-Umgebung zu überprüfen. Weitere Informationen finden Sie unter XDPing.
Schritt 9: Linux VDA ausführen
Linux VDA starten:
So starten Sie die Linux VDA-Dienste:
sudo /sbin/service ctxhdx start

 sudo /sbin/service ctxvda start
Linux VDA beenden:
So beenden Sie die Linux VDA-Dienste:
sudo /sbin/service ctxvda stop

 sudo /sbin/service ctxhdx stop
Hinweis:
Bevor Sie die Dienste
ctxvda und ctxhdx beenden, führen Sie den Befehl service ctxmonitorservice stop aus, um den Überwachungsdienst-Daemon zu beenden. Andernfalls startet der Überwachungsdienst-Daemon die von Ihnen beendeten Dienste neu.
Linux VDA neu starten:
So starten Sie die Linux VDA-Dienste neu:
sudo /sbin/service ctxvda stop

 sudo /sbin/service ctxhdx restart

 sudo /sbin/service ctxvda start
Status des Linux VDA überprüfen:
So überprüfen Sie den Ausführungsstatus der Linux VDA-Dienste:
sudo /sbin/service ctxvda status

 sudo /sbin/service ctxhdx status
Schritt 10: Maschinenkataloge in Citrix Virtual Apps oder Citrix Virtual Desktops™ erstellen
Der Prozess zum Erstellen von Maschinenkatalogen und Hinzufügen von Linux VDA-Maschinen ähnelt dem traditionellen Windows VDA-Ansatz. Eine detailliertere Beschreibung zur Durchführung dieser Aufgaben finden Sie unter Maschinenkataloge erstellen und Maschinenkataloge verwalten.
Für die Erstellung von Maschinenkatalogen, die Linux VDA-Maschinen enthalten, gibt es einige Einschränkungen, die den Prozess von der Erstellung von Maschinenkatalogen für Windows VDA-Maschinen unterscheiden:
-
Wählen Sie für das Betriebssystem Folgendes aus:
-
Die Option Multi-session OS für ein Bereitstellungsmodell mit gehosteten Shared Desktops.
-
Die Option Single-session OS für ein VDI-Bereitstellungsmodell mit dedizierten Desktops.
-
-
Mischen Sie keine Linux- und Windows VDA-Maschinen im selben Maschinenkatalog.
Hinweis:
Frühere Versionen von Citrix Studio unterstützten den Begriff „Linux OS“ nicht. Die Auswahl der Option Windows Server OS oder Server OS impliziert jedoch ein äquivalentes Bereitstellungsmodell für gehostete Shared Desktops. Die Auswahl der Option Windows Desktop OS oder Desktop OS impliziert ein Bereitstellungsmodell mit einem Benutzer pro Maschine.
Tipp:
Wenn Sie eine Maschine aus der Active Directory-Domäne entfernen und wieder hinzufügen, müssen Sie die Maschine erneut aus dem Maschinenkatalog entfernen und hinzufügen.
Schritt 11: Bereitstellungsgruppen in Citrix Virtual Apps™ oder Citrix Virtual Desktops erstellen
Der Prozess zum Erstellen einer Bereitstellungsgruppe und zum Hinzufügen von Maschinenkatalogen, die Linux-VDA-Maschinen enthalten, ist nahezu identisch mit dem für Windows-VDA-Maschinen. Eine detailliertere Beschreibung zum Ausführen dieser Aufgaben finden Sie unter Bereitstellungsgruppen erstellen.
Für die Erstellung von Bereitstellungsgruppen, die Linux-VDA-Maschinenkataloge enthalten, gelten die folgenden Einschränkungen:
-
Stellen Sie sicher, dass die von Ihnen ausgewählten AD-Benutzer und -Gruppen ordnungsgemäß für die Anmeldung an den Linux-VDA-Maschinen konfiguriert wurden.
-
Lassen Sie die Anmeldung nicht authentifizierter (anonymer) Benutzer nicht zu.
-
Mischen Sie die Bereitstellungsgruppe nicht mit Maschinenkatalogen, die Windows-Maschinen enthalten.
Wichtig:
Das Veröffentlichen von Anwendungen wird ab Linux VDA Version 1.4 unterstützt. Der Linux VDA unterstützt jedoch nicht die Bereitstellung von Desktops und Apps auf derselben Maschine.
Informationen zum Erstellen von Maschinenkatalogen und Bereitstellungsgruppen finden Sie unter Citrix Virtual Apps and Desktops 7 2206.
Problembehandlung
Verwenden Sie die Informationen in diesem Abschnitt, um Probleme zu beheben, die bei der Verwendung der Easy-Install-Funktion auftreten können.
Domänenbeitritt mit SSSD schlägt fehl
Beim Versuch, einer Domäne beizutreten, kann ein Fehler auftreten, dessen Ausgabe der folgenden ähnelt (Protokolle auf Bildschirmausgabe überprüfen):
Step 6: join Domain!Enter ctxadmin's password:Failed to join domain: failed to lookup DC info for domain 'CITRIXLAB.LOCAL' over rpc: The network name cannot be found
/var/log/xdl/vda.log:
2016-11-04 02:11:52.317 [INFO ] - The Citrix Desktop Service successfully obtained the following list of 1 delivery controller(s) with which to register: 'CTXDDC.citrixlab.local (10.158.139.214)'.
 2016-11-04 02:11:52.362 [ERROR] - RegistrationManager.AttemptRegistrationWithSingleDdc: Failed to register with http://CTXDDC.citrixlab.local:80/Citrix/CdsController/IRegistrar. Error: General security error (An error occurred in trying to obtain a TGT: Client not found in Kerberos database (6))
 2016-11-04 02:11:52.362 [ERROR] - The Citrix Desktop Service cannot connect to the delivery controller 'http://CTXDDC.citrixlab.local:80/Citrix/CdsController/IRegistrar' (IP Address '10.158.139.214')
 Check the following:- The system clock is in sync between this machine and the delivery controller.
 -  The Active Directory provider (e.g. winbind daemon) service is running and correctly configured.
 -  Kerberos is correctly configured on this machine.
 If the problem persists, please refer to Citrix Knowledge Base article CTX117248 for further information.
 Error Details:
 Exception 'General security error (An error occurred in trying to obtain a TGT: Client not found in Kerberos database (6))' of type 'class javax.xml.ws.soap.SOAPFaultException'.
 2016-11-04 02:11:52.362 [INFO ] - RegistrationManager.AttemptRegistrationWithSingleDdc: The current time for this VDA is Fri Nov 04 02:11:52 EDT 2016.
 Ensure that the system clock is in sync between this machine and the delivery controller.
 Verify the NTP daemon is running on this machine and is correctly configured.
 2016-11-04 02:11:52.364 [ERROR] - Could not register with any controllers. Waiting to try again in 120000 ms. Multi-forest - false
 2016-11-04 02:11:52.365 [INFO ] - The Citrix Desktop Service failed to register with any controllers in the last 470 minutes.
/var/log/messages:
Nov 4 02:15:27 RH-WS-68 [sssd[ldap_child[14867]]]: Failed to initialize credentials using keytab [MEMORY:/etc/krb5.keytab]: Client 'RH-WS-68$@CITRIXLAB.LOCAL' not found in Kerberos database. Unable to create GSSAPI-encrypted LDAP connection.Nov 4 02:15:27 RH-WS-68 [sssd[ldap_child[14867]]]: Client 'RH-WS-68$@CITRIXLAB.LOCAL' not found in Kerberos database
So beheben Sie dieses Problem:
-
Führen Sie den Befehl
rm -f /etc/krb5.keytabaus. -
Führen Sie den Befehl
net ads leave $REALM -U $domain-administratoraus. -
Entfernen Sie den Maschinenkatalog und die Bereitstellungsgruppe auf dem Delivery Controller.
-
Führen Sie /opt/Citrix/VDA/sbin/ctxinstall.sh aus.
-
Erstellen Sie den Maschinenkatalog und die Bereitstellungsgruppe auf dem Delivery Controller.
Ubuntu-Desktopsitzungen zeigen einen grauen Bildschirm
Dieses Problem tritt auf, wenn Sie eine Sitzung starten, die dann in einem leeren Desktop blockiert ist. Außerdem zeigt die Konsole des Computers auch einen grauen Bildschirm, wenn Sie sich mit einem lokalen Benutzerkonto anmelden.
Um dieses Problem zu beheben:
-
Führen Sie den
sudo apt-get update-Befehl aus. -
Führen Sie den
sudo apt-get install unity lightdm-Befehl aus. -
Fügen Sie die folgende Zeile zu
/etc/lightdm/lightdm.confhinzu:greeter-show-manual-login=true
Versuche, Ubuntu-Desktopsitzungen zu starten, schlagen aufgrund eines fehlenden Home-Verzeichnisses fehl
/var/log/xdl/hdx.log:
2016-11-02 13:21:19.015 <P22492:S1> citrix-ctxlogin: StartUserSession: failed to change to directory(/home/CITRIXLAB/ctxadmin) errno(2)

 2016-11-02 13:21:19.017 <P22227> citrix-ctxhdx: logSessionEvent: Session started for user ctxadmin.

 2016-11-02 13:21:19.023 <P22492:S1> citrix-ctxlogin: ChildPipeCallback: Login Process died: normal.

 2016-11-02 13:21:59.217 <P22449:S1> citrix-ctxgfx: main: Exiting normally.
Tipp:
Die Ursache dieses Problems ist, dass das Home-Verzeichnis für den Domänenadministrator nicht erstellt wird.
Um dieses Problem zu beheben:
-
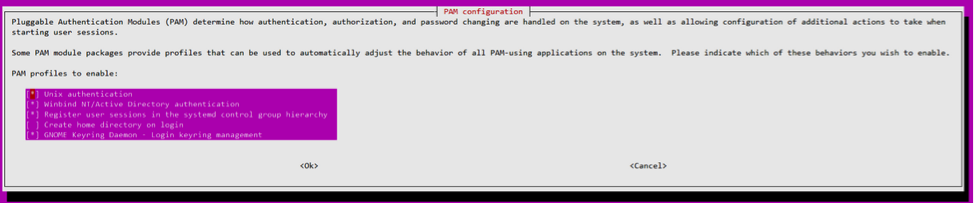
Geben Sie in einer Befehlszeile pam-auth-update ein.
-
Überprüfen Sie im daraufhin angezeigten Dialogfeld, ob Create home directory login ausgewählt ist.
Sitzung startet nicht oder wird schnell mit dbus-Fehler beendet
/var/log/messages (für RHEL oder CentOS):
Oct 27 04:17:16 CentOS7 citrix-ctxhdx[8978]: Session started for user CITRIXLAB\ctxadmin.

 Oct 27 04:17:18 CentOS7 kernel: traps: gnome-session[19146] trap int3 ip:7f89b3bde8d3 sp:7fff8c3409d0 error:0

 Oct 27 04:17:18 CentOS7 gnome-session[19146]: ERROR: Failed to connect to system bus: Exhausted all available authentication mechanisms (tried: EXTERNAL, DBUS_COOKIE_SHA1, ANONYMOUS) (available: EXTERNAL, DBUS_COOKIE_SHA1, ANONYMOUS)#012aborting...

 Oct 27 04:17:18 CentOS7 gnome-session: gnome-session[19146]: ERROR: Failed to connect to system bus: Exhausted all available authentication mechanisms (tried: EXTERNAL, DBUS_COOKIE_SHA1, ANONYMOUS) (available: EXTERNAL, DBUS_COOKIE_SHA1, ANONYMOUS)

 Oct 27 04:17:18 CentOS7 gnome-session: aborting...

 Oct 27 04:17:18 CentOS7 citrix-ctxgfx[18981]: Exiting normally.

 Oct 27 04:17:18 CentOS7 citrix-ctxhdx[8978]: Session stopped for user CITRIXLAB\ctxadmin.
Oder, alternativ für Ubuntu-Distributionen, verwenden Sie die Protokolldatei /var/log/syslog:
Nov  3 11:03:52 user01-HVM-domU pulseaudio[25326]: [pulseaudio] pid.c: Stale PID file, overwriting.

 Nov  3 11:03:52 user01-HVM-domU pulseaudio[25326]: [pulseaudio] bluez5-util.c: Failed to get D-Bus connection: Did not receive a reply. Possible causes include: the remote application did not send a reply, the message bus security policy blocked the reply, the reply timeout expired, or the network connection was broken.

 Nov  3 11:03:52 user01-HVM-domU pulseaudio[25326]: [pulseaudio] hashmap.c: Assertion 'h' failed at pulsecore/hashmap.c:116, function pa_hashmap_free(). Aborting.

 Nov  3 11:03:52 user01-HVM-domU pulseaudio[25352]: [pulseaudio] core-util.c: Failed to connect to system bus: Did not receive a reply. Possible causes include: the remote application did not send a reply, the message bus security policy blocked the reply, the reply timeout expired, or the network connection was broken.

 Nov  3 11:03:52 user01-HVM-domU pulseaudio[25352]: message repeated 10 times: [ [pulseaudio] core-util.c: Failed to connect to system bus: Did not receive a reply. Possible causes include: the remote application did not send a reply, the message bus security policy blocked the reply, the reply timeout expired, or the network connection was broken.]

 Nov  3 11:03:52 user01-HVM-domU pulseaudio[25352]: [pulseaudio] pid.c: Daemon already running.Nov  3 11:03:58 user01-HVM-domU citrix-ctxgfx[24693]: Exiting normally
Einige Gruppen oder Module werden erst nach einem Neustart wirksam. Wenn die dbus-Fehlermeldungen im Protokoll erscheinen, empfehlen wir Ihnen, das System neu zu starten und es erneut zu versuchen.
SELinux verhindert, dass SSHD auf das Home-Verzeichnis zugreift
Der Benutzer kann eine Sitzung starten, sich aber nicht anmelden.
/var/log/ctxinstall.log:
Jan 25 23:30:31 yz-rhel72-1 setroubleshoot[3945]: SELinux is preventing /usr/sbin/sshd from setattr access on the directory /root. For complete SELinux messages. run sealert -l 32f52c1f-8ff9-4566-a698-963a79f16b81

 Jan 25 23:30:31 yz-rhel72-1 python[3945]: SELinux is preventing /usr/sbin/sshd from setattr access on the directory /root.

 *****  Plugin catchall_boolean (89.3 confidence) suggests   ******************

 If you want to allow polyinstantiation to enabled

    Then you must tell SELinux about this by enabling the 'polyinstantiation_enabled' boolean.

 You can read 'None' man page for more details.

     Do

        setsebool -P polyinstantiation_enabled 1

 *****  Plugin catchall (11.6 confidence) suggests   **************************

 If you believe that sshd should be allowed setattr access on the root directory by default.

 Then you should report this as a bug.

 You can generate a local policy module to allow this access.

       Do

        allow this access for now by executing:

        # grep sshd /var/log/audit/audit.log | audit2allow -M mypol

 # semodule -i mypol.pp
Um dieses Problem zu beheben:
-
Deaktivieren Sie SELinux, indem Sie die folgende Änderung an /etc/selinux/config vornehmen.SELINUX=disabled
-
Starten Sie den VDA neu.