
Rendezvous V1
Bei Verwendung des Citrix Gateway-Diensts ermöglicht das Rendezvous-Protokoll dem Datenverkehr, die Citrix Cloud™ Connectors zu umgehen und sich direkt und sicher mit der Citrix Cloud-Steuerungsebene zu verbinden.
Es gibt zwei Arten von Datenverkehr zu berücksichtigen: 1) Steuerdatenverkehr für die VDA-Registrierung und das Session-Brokering; 2) HDX™-Sitzungsdatenverkehr.
Rendezvous V1 ermöglicht es dem HDX-Sitzungsdatenverkehr, Cloud Connectors zu umgehen, erfordert aber weiterhin, dass Cloud Connectors den gesamten Steuerdatenverkehr für die VDA-Registrierung und das Session-Brokering proxen.
Anforderungen
-
Zugriff auf die Umgebung über Citrix Workspace™ und den Citrix Gateway-Dienst.
-
Steuerungsebene: Citrix DaaS (ehemals Citrix Virtual Apps and Desktops™-Dienst).
-
Linux VDA Version 2112 oder höher.
-
Version 2112 ist die Mindestanforderung für nicht-transparente HTTP-Proxys.
-
Version 2204 ist die Mindestanforderung für transparente und SOCKS5-Proxys.
-
-
Aktivieren Sie das Rendezvous-Protokoll in der Citrix-Richtlinie. Weitere Informationen finden Sie unter Richtlinieneinstellung für das Rendezvous-Protokoll.
-
Die VDAs müssen Zugriff auf
https://*.nssvc.nethaben, einschließlich aller Subdomänen. Wenn Sie nicht alle Subdomänen auf diese Weise auf die Whitelist setzen können, verwenden Sie stattdessenhttps://*.c.nssvc.netundhttps://*.g.nssvc.net. Weitere Informationen finden Sie im Abschnitt Internet-Konnektivitätsanforderungen der Citrix Cloud-Dokumentation (unter Virtual Apps and Desktop-Dienst) und im Knowledge Center-Artikel CTX270584. -
Cloud Connectors müssen die FQDNs der VDAs abrufen, wenn sie eine Sitzung vermitteln. Um dies zu erreichen, aktivieren Sie die DNS-Auflösung für die Site: Führen Sie mit dem Citrix DaaS Remote PowerShell SDK den Befehl
Set-BrokerSite -DnsResolutionEnabled $trueaus. Weitere Informationen zum Citrix DaaS Remote PowerShell SDK finden Sie unter SDKs und APIs.
Proxykonfiguration
Der VDA unterstützt den Aufbau von Rendezvous-Verbindungen über HTTP- und SOCKS5-Proxys.
Proxy-Überlegungen
Beachten Sie Folgendes, wenn Sie Proxys mit Rendezvous verwenden:
-
Nicht-transparente HTTP-Proxys und SOCKS5-Proxys werden unterstützt.
-
Paketentschlüsselung und -inspektion werden nicht unterstützt. Konfigurieren Sie eine Ausnahme, damit der ICA®-Datenverkehr zwischen dem VDA und dem Gateway Service nicht abgefangen, entschlüsselt oder inspiziert wird. Andernfalls bricht die Verbindung ab.
-
HTTP-Proxys unterstützen die maschinenbasierte Authentifizierung mithilfe der Authentifizierungsprotokolle Negotiate und Kerberos. Wenn Sie eine Verbindung zum Proxyserver herstellen, wählt das Negotiate-Authentifizierungsschema automatisch das Kerberos-Protokoll aus. Kerberos ist das einzige Schema, das der Linux VDA unterstützt.Hinweis:Um Kerberos zu verwenden, müssen Sie den Dienstprinzipalnamen (SPN) für den Proxyserver erstellen und ihn dem Active Directory-Konto des Proxys zuordnen. Der VDA generiert den SPN im Format
HTTP/<proxyURL>beim Aufbau einer Sitzung, wobei die Proxy-URL aus der Richtlinieneinstellung Rendezvous-Proxy abgerufen wird. Wenn Sie keinen SPN erstellen, schlägt die Authentifizierung fehl. -
Die Authentifizierung mit einem SOCKS5-Proxy wird derzeit nicht unterstützt. Wenn Sie einen SOCKS5-Proxy verwenden, müssen Sie eine Ausnahme konfigurieren, damit der für Gateway Service-Adressen (in den Anforderungen angegeben) bestimmte Datenverkehr die Authentifizierung umgehen kann.
-
Nur SOCKS5-Proxys unterstützen den Datentransport über EDT. Für einen HTTP-Proxy verwenden Sie TCP als Transportprotokoll für ICA.
Transparenter Proxy
Transparenter HTTP-Proxy wird für Rendezvous unterstützt. Wenn Sie einen transparenten Proxy in Ihrem Netzwerk verwenden, ist keine zusätzliche Konfiguration auf dem VDA erforderlich.
Nicht-transparenter Proxy
Wenn Sie einen nicht-transparenten Proxy in Ihrem Netzwerk verwenden, konfigurieren Sie die Einstellung Rendezvous-Proxy-Konfiguration. Wenn die Einstellung aktiviert ist, geben Sie die HTTP- oder SOCKS5-Proxyadresse an, damit der VDA weiß, welchen Proxy er verwenden soll. Zum Beispiel:
-
Proxy-Adresse:
http://<URL or IP>:<port>odersocks5://<URL or IP>:<port>
Rendezvous-Validierung
Wenn Sie alle Anforderungen erfüllen, führen Sie die folgenden Schritte aus, um zu überprüfen, ob Rendezvous verwendet wird:
-
Starten Sie ein Terminal auf dem VDA.
-
Führen Sie
/opt/Citrix/VDA/bin/ctxquery -f iPaus. -
Die TRANSPORTPROTOKOLLE geben den Verbindungstyp an:
-
TCP-Rendezvous: TCP - TLS - CGP - ICA
-
EDT-Rendezvous: UDP - DTLS - CGP - ICA
-
Proxy über Cloud Connector: TCP – PROXY – SSL – CGP – ICA oder UDP – PROXY – DTLS – CGP – ICA
-
Tipp:
Wenn der VDA den Citrix Gateway-Dienst bei aktiviertem Rendezvous nicht direkt erreichen kann, greift der VDA auf die Proxy-Verbindung der HDX-Sitzung über den Cloud Connector zurück.
Funktionsweise von Rendezvous
Dieses Diagramm bietet einen Überblick über den Rendezvous-Verbindungsfluss.
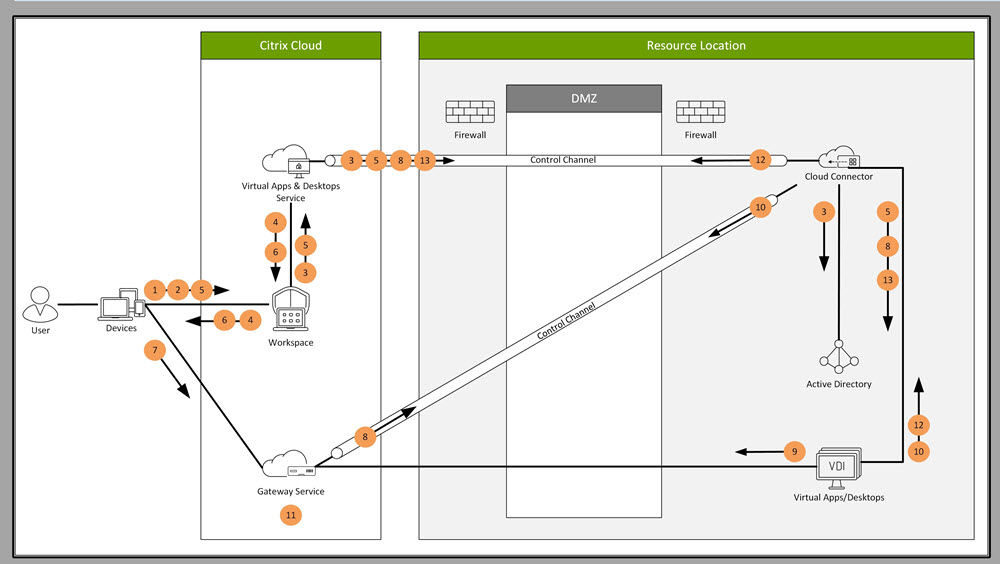
Befolgen Sie die Schritte, um den Ablauf zu verstehen.
-
Navigieren Sie zu Citrix Workspace.
-
Geben Sie die Anmeldeinformationen in Citrix Workspace ein.
-
Wenn Sie ein lokales Active Directory verwenden, authentifiziert Citrix DaaS™ die Anmeldeinformationen mit Active Directory über den Cloud Connector-Kanal.
-
Citrix Workspace zeigt die aufgelisteten Ressourcen von Citrix DaaS an.
-
Wählen Sie Ressourcen aus Citrix Workspace aus. Citrix DaaS sendet eine Nachricht an den VDA, um sich auf eine eingehende Sitzung vorzubereiten.
-
Citrix Workspace sendet eine ICA-Datei an den Endpunkt, die ein von Citrix Cloud generiertes STA-Ticket enthält.
-
Der Endpunkt stellt eine Verbindung zum Citrix Gateway-Dienst her, stellt das Ticket für die Verbindung zum VDA bereit, und Citrix Cloud validiert das Ticket.
-
Der Citrix Gateway-Dienst sendet Verbindungsinformationen an den Cloud Connector. Der Cloud Connector ermittelt, ob es sich um eine Rendezvous-Verbindung handelt, und sendet die Informationen an den VDA.
-
Der VDA stellt eine direkte Verbindung zum Citrix Gateway-Dienst her.
-
Wenn eine direkte Verbindung zwischen dem VDA und dem Citrix Gateway-Dienst nicht möglich ist, leitet der VDA seine Verbindung über den Cloud Connector weiter.
-
Der Citrix Gateway-Dienst stellt eine Verbindung zwischen dem Endpunktgerät und dem VDA her.
-
Der VDA überprüft seine Lizenz mit Citrix DaaS über den Cloud Connector.
-
Citrix DaaS sendet Sitzungsrichtlinien über den Cloud Connector an den VDA. Diese Richtlinien werden angewendet.