
Authentifizierung mit Azure Active Directory
Hinweis:
Diese Funktion ist nur für in Azure gehostete VDAs verfügbar.
Je nach Bedarf können Sie zwei Arten von Linux-VDAs in Azure bereitstellen:
-
VMs, die in Azure AD DS eingebunden sind. Die VMs sind in eine von Azure Active Directory (AAD) Domain Services (DS) verwaltete Domäne eingebunden. Benutzer verwenden ihre Domänenanmeldeinformationen, um sich an den VMs anzumelden.
-
Nicht in die Domäne eingebundene VMs. Die VMs integrieren sich in den AAD-Identitätsdienst, um die Benutzerauthentifizierung bereitzustellen. Benutzer verwenden ihre AAD-Anmeldeinformationen, um sich an den VMs anzumelden.
Weitere Informationen zu AAD DS und AAD finden Sie in diesem Microsoft-Artikel.
Dieser Artikel zeigt Ihnen, wie Sie den AAD-Identitätsdienst auf nicht in die Domäne eingebundenen VDAs aktivieren und konfigurieren.
Unterstützte Distributionen
-
Ubuntu 22.04, 20.04
-
RHEL 8.7, 8.6, 8.4, 7.9
-
SUSE 15.4
Weitere Informationen finden Sie in diesem Microsoft-Artikel.
Bekannte Probleme und Problemumgehungen
Unter RHEL 7.9 kann PAM (Pluggable Authentication Module)
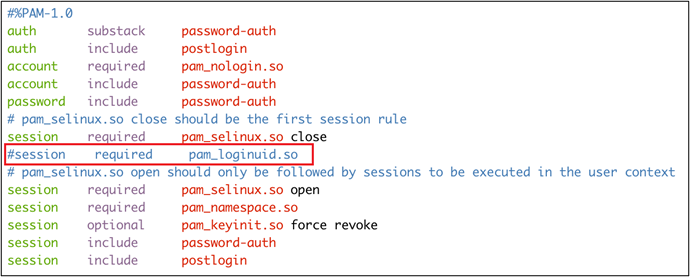
pam_loginuid.so nach der AAD-Benutzerauthentifizierung loginuid nicht festlegen. Dieses Problem hindert AAD-Benutzer daran, auf VDA-Sitzungen zuzugreifen.
Um dieses Problem zu umgehen, kommentieren Sie in
/etc/pam.d/remote die Zeile Session required pam_loginuid.so aus. Ein Beispiel finden Sie im folgenden Screenshot.
Schritt 1: Erstellen einer Vorlagen-VM im Azure-Portal
Erstellen Sie eine Vorlagen-VM und installieren Sie die Azure CLI auf der VM.
-
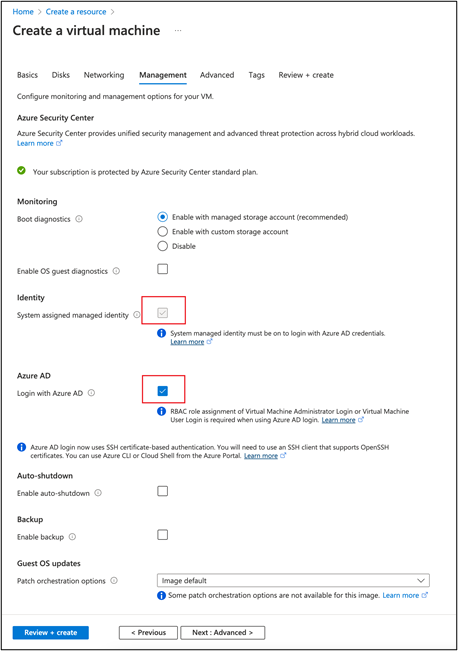
Erstellen Sie im Azure-Portal eine Vorlagen-VM. Stellen Sie sicher, dass Sie auf der Registerkarte Verwaltung die Option Login with Azure AD auswählen, bevor Sie auf Überprüfen + erstellen klicken.
-
Installieren Sie die Azure CLI auf der Vorlagen-VM. Weitere Informationen finden Sie in diesem Microsoft-Artikel.
Schritt 2: Ein Masterimage auf der Vorlagen-VM vorbereiten
Um ein Masterimage vorzubereiten, befolgen Sie Schritt 3: Ein Masterimage vorbereiten in Linux-VDAs mit Machine Creation Services (MCS) erstellen.
Schritt 3: Die Vorlagen-VM in den nicht-domänenverbundenen Modus versetzen
Nachdem Sie ein Masterimage erstellt haben, führen Sie die folgenden Schritte aus, um die VM in den nicht-domänenverbundenen Modus zu versetzen:
-
Führen Sie das folgende Skript über die Eingabeaufforderung aus.
Modify /var/xdl/mcs/mcs_util.sh -
Suchen Sie
function read_non_domain_joined_info(), und ändern Sie dann den Wert vonNonDomainJoinedin2. Ein Beispiel finden Sie im folgenden Codeblock.function read_non_domain_joined_info()
{
log "Debug: Enter read_non_domain_joined_info"
# check if websocket enabled
TrustIdentity=`cat ${id_disk_mnt_point}${ad_info_file_path} | grep '\[TrustIdentity\]' | sed 's/\s//g'`
if [ "$TrustIdentity" == "[TrustIdentity]" ]; then
NonDomainJoined=2
fi
...
} -
Speichern Sie die Änderung.
-
Fahren Sie die Vorlagen-VM herunter.
Schritt 4: Die Linux-VMs aus der Vorlagen-VM erstellen
Nachdem die nicht-domänenverbundene Vorlagen-VM bereit ist, führen Sie die folgenden Schritte aus, um VMs zu erstellen:
-
Melden Sie sich bei Citrix Cloud an.
-
Doppelklicken Sie auf Citrix DaaS™, und greifen Sie dann auf die Verwaltungskonsole für die vollständige Konfiguration zu.
-
Wählen Sie unter Maschinenkataloge die Verwendung von Machine Creation Services, um die Linux-VMs aus der Vorlagen-VM zu erstellen. Weitere Informationen finden Sie im Citrix DaaS-Artikel Nicht in Domäne eingebunden.
Schritt 5: Zuweisen von AAD-Benutzerkonten zu den Linux-VMs
Nachdem Sie die nicht in Domäne eingebundenen VMs erstellt haben, weisen Sie ihnen AAD-Benutzerkonten zu.
Um AAD-Benutzerkonten einer VM zuzuweisen, führen Sie die folgenden Schritte aus:
-
Greifen Sie mit einem Administratorkonto auf die VM zu.
-
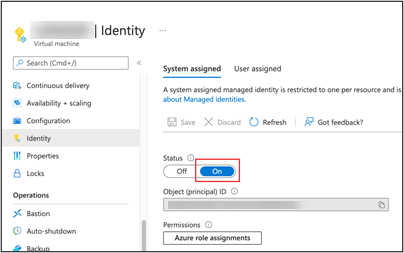
Aktivieren Sie auf der Registerkarte Identität > System zugewiesen die Option Systemidentität.
-
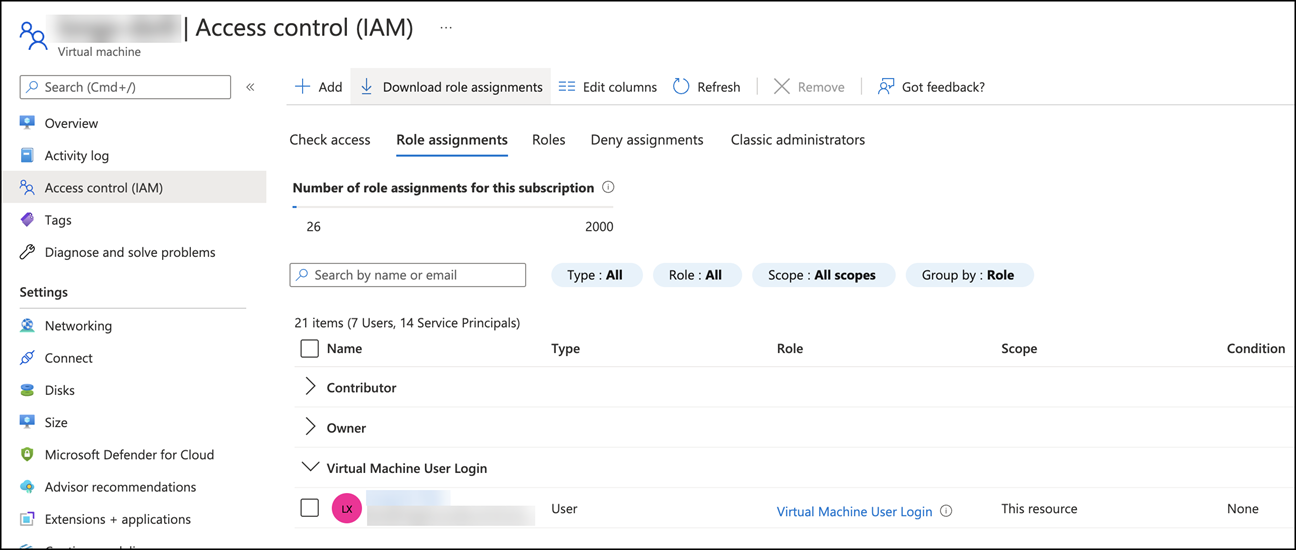
Suchen Sie auf der Registerkarte Zugriffssteuerung (IAM) > Rollenzuweisungen den Bereich Anmeldung als VM-Benutzer, und fügen Sie dann die AAD-Benutzerkonten nach Bedarf hinzu.
Anmelden bei nicht in Domäne eingebundenen VDAs
Endbenutzer in Ihrer Organisation können sich auf zwei Arten bei einem nicht in Domäne eingebundenen VDA anmelden. Die detaillierten Schritte sind wie folgt:
-
Starten Sie die Workspace-App, und melden Sie sich dann beim Workspace an, indem Sie den AAD-Benutzernamen und das Kennwort eingeben. Die Workspace-Seite wird angezeigt.
-
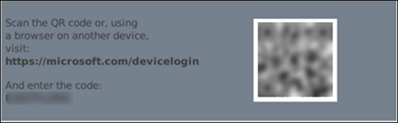
Doppelklicken Sie auf einen nicht in Domäne eingebundenen Desktop. Die AAD-Anmeldeseite wird angezeigt.Die Seite variiert je nach dem auf dem VDA eingestellten Anmeldemodus: Gerätecode oder AAD-Konto/Kennwort. Standardmäßig authentifizieren Linux-VDAs AAD-Benutzer im Gerätecode-Anmeldemodus wie folgt. Als Administrator können Sie den Anmeldemodus bei Bedarf auf AAD-Konto/Kennwort ändern. Detaillierte Schritte finden Sie im folgenden Abschnitt.
-
Basierend auf den Anweisungen auf dem Bildschirm melden Sie sich auf eine der folgenden Weisen bei der Desktopsitzung an:
-
Scannen Sie den QR-Code und geben Sie den Code ein.
-
Geben Sie den AAD-Benutzernamen und das Kennwort ein.
-
Wechseln zum Anmeldemodus für AAD-Konto/Kennwort
Standardmäßig authentifizieren Linux-VDAs AAD-Benutzer mit Gerätecodes. Weitere Informationen finden Sie in diesem Microsoft-Artikel. Um den Anmeldemodus in AAD-Konto/Kennwort zu ändern, führen Sie die folgenden Schritte aus:
Führen Sie den folgenden Befehl auf dem VDA aus, suchen Sie den Schlüssel
AADAcctPwdAuthEnable und ändern Sie seinen Wert in 0x00000001.
/opt/Citrix/VDA/bin/ctxreg create -k "HKLM\System\CurrentControlSet\Services\CitrixBrokerAgent\WebSocket" -t "REG_DWORD" -v "AADAcctPwdAuthEnable" -d "0x00000001" --force
Hinweis:
Dieser Ansatz funktioniert nicht mit Microsoft-Konten oder Konten, bei denen die zweistufige Authentifizierung aktiviert ist.