
HDX™ seguro
HDX seguro es una solución de cifrado a nivel de aplicación (ALE) que impide que cualquier elemento de red en la ruta del tráfico pueda inspeccionar el tráfico HDX. Esto se logra proporcionando un verdadero cifrado de extremo a extremo (E2EE) a nivel de aplicación entre la aplicación Citrix Workspace™ (cliente) y el VDA (host de sesión) mediante cifrado AES-256-GCM.
Requisitos del sistema
La siguiente lista describe los requisitos del sistema para usar HDX seguro.
-
Plano de control
-
Citrix DaaS™
-
Citrix Virtual Apps and Desktops™ 2503 o posterior
-
-
Host de sesión
-
Sistema operativo
-
Windows 10 22H2
-
Windows 11 22H2 o posterior
-
Windows Server 2019 o posterior
-
-
Virtual Delivery Agent (VDA)
-
Windows: versión 2503 o posterior
-
Linux: versión 2407 o posterior
-
-
-
Aplicación Workspace
-
Windows: versión 2503 o posterior
-
Linux: versión 2408 o posterior
-
Mac: versión 2409 o posterior
-
Chrome OS: versión 2409 o posterior
-
HTML5: versión 2408 o posterior
-
Android: versión 2503 o posterior
-
iOS: versión 2503 o posterior
-
-
Nivel de acceso
-
Citrix® StoreFront Cloud
-
Citrix StoreFront 2402 o posterior
-
NOTA:
Para obtener más información sobre cómo configurar Secure HDX con Linux VDA, consulte la documentación de Linux VDA.
Configuración
Secure HDX está inhabilitado de forma predeterminada. Puede configurar esta función mediante la configuración de Secure HDX en la directiva de Citrix:
HDX seguro: Define si habilitar o deshabilitar la función.
IMPORTANTE:
Si tiene Secure ICA® habilitado en los grupos de entrega en los que desea habilitar Secure HDX, primero debe deshabilitar Secure ICA (Editar grupo de entrega > Configuración de usuario).
HDX Insight y Smart Control
Los siguientes son los requisitos para usar HDX Insight y SmartControl con NetScaler Gateway cuando Secure HDX está habilitado:
-
NetScaler 14.1 Build 47.46 o posterior (se requiere 14.1 Build 72.57 o posterior para la compatibilidad con EDT).
-
La telemetría de red debe estar habilitada en la directiva de Citrix. Consulte Telemetría de red para obtener más detalles.
-
La fiabilidad de la sesión debe estar habilitada. Esta configuración está habilitada de forma predeterminada, así que asegúrese de que no haya directivas que la deshabiliten.
Nota:
HDX Insight y SmartControl con Secure HDX solo están disponibles en los siguientes escenarios:
-
Cuando se utiliza NetScaler 14.1 Build 47.46 o posterior (se requiere 14.1 Build 72.57 o posterior para EDT)
-
Conexiones que utilizan IPv4
Consideraciones
Las siguientes son consideraciones para usar Secure HDX:
-
Si un usuario intenta conectarse a un host de sesión con Secure HDX habilitado utilizando un cliente que no admite la función, la conexión será denegada.
-
Solo se admite Service Continuity para cargas de trabajo sin conector con Secure HDX. Si utiliza la versión estándar de Service Continuity, no podrá conectarse a ningún host de sesión que tenga Secure HDX habilitado si hay una interrupción del servicio en la nube.
-
Multi-Stream ICA no es compatible cuando Secure HDX está habilitado.
-
Si utiliza soluciones de terceros que dependen de la inspección del tráfico HDX, dejarían de funcionar si habilita Secure HDX, ya que el tráfico HDX está cifrado.
Solución de problemas
Para confirmar que Secure HDX está activo, puede usar la utilidad
ctxsession.exe en la máquina VDA.
Para usar la utilidad
CtxSession.exe, abra un Símbolo del sistema o PowerShell dentro de la sesión y ejecute ctxsession.exe -v. Si Secure HDX está en uso, Cifrado ICA muestra SecureHDX AES-256 GCM.
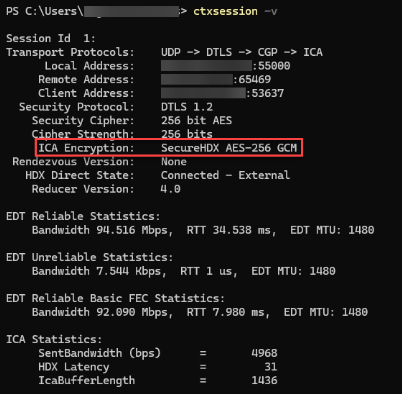
Cuando Secure HDX no se habilita en la sesión
-
Asegúrese de que la versión de VDA en uso admita la función según los requisitos del sistema.
-
Confirme que tiene una directiva aplicada al VDA que habilita Secure HDX y que no hay otras directivas con mayor prioridad que deshabiliten la función.
-
Si el host de sesión ya estaba en ejecución cuando configuró Secure HDX, reinicie la máquina para asegurarse de que los cambios surtan efecto.