
Sesiones de usuario seguras mediante TLS
A partir de la versión 7.16, el VDA de Linux admite el cifrado TLS para sesiones de usuario seguras. El cifrado TLS está inhabilitado de forma predeterminada.
Habilitar el cifrado TLS
Para habilitar el cifrado TLS para sesiones de usuario seguras, obtenga certificados y habilite el cifrado TLS tanto en el VDA de Linux como en el Delivery Controller™ (el Controller).
Obtener certificados
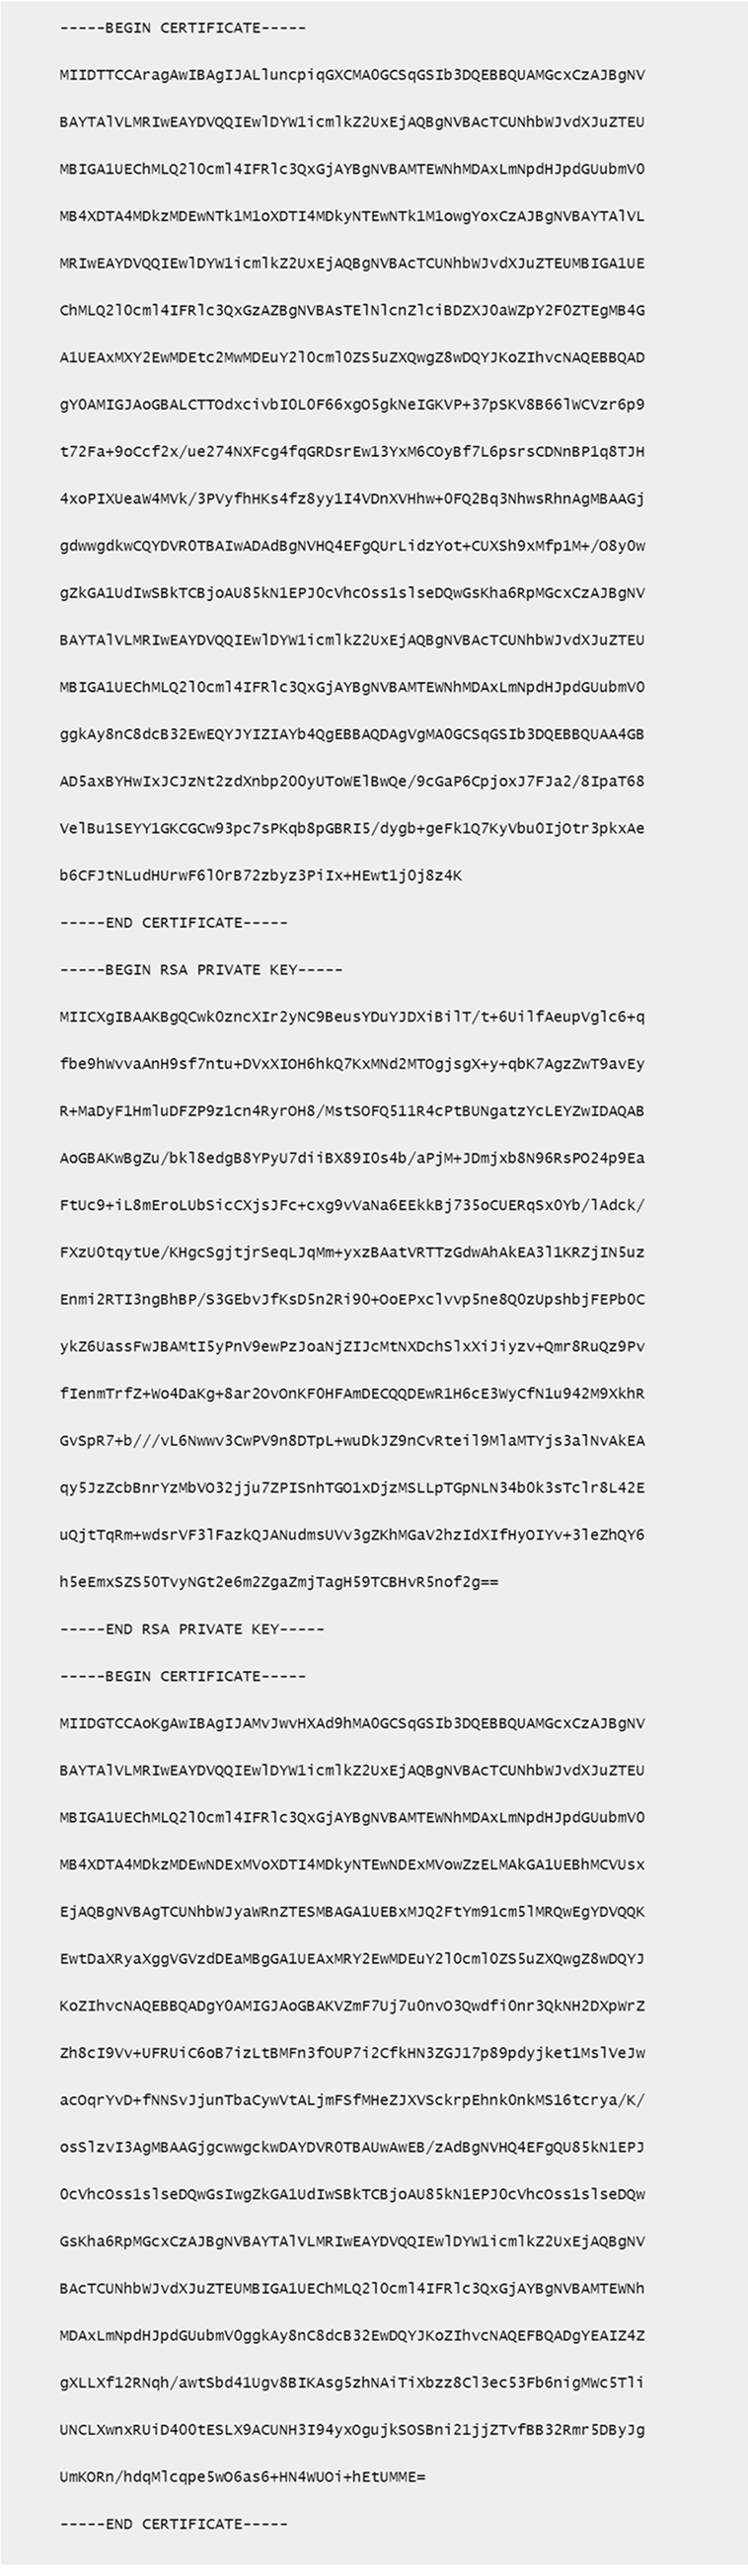
Obtenga certificados de servidor en formato PEM y certificados raíz en formato CRT de una entidad de certificación (CA) de confianza. Un certificado de servidor contiene las siguientes secciones:
-
Certificado
-
Clave privada sin cifrar
-
Certificados intermedios (opcional)
Un ejemplo de certificado de servidor:
Habilitar el cifrado TLS
Habilitar el cifrado TLS en el VDA de Linux
En el VDA de Linux, utilice la herramienta
enable_vdassl.sh para habilitar (o inhabilitar) el cifrado TLS. La herramienta se encuentra en el directorio /opt/Citrix/VDA/sbin. Para obtener información sobre las opciones disponibles en la herramienta, ejecute el comando /opt/Citrix/VDA/sbin/enable_vdassl.sh -help.
Sugerencia: Se debe instalar un certificado de servidor en cada servidor VDA de Linux y los certificados raíz se deben instalar en cada servidor y cliente VDA de Linux.
Habilitar el cifrado TLS en el Controller
Nota:
Solo puede habilitar el cifrado TLS para grupos de entrega completos. No puede habilitar el cifrado TLS para aplicaciones específicas.
En una ventana de PowerShell del Controller, ejecute los siguientes comandos en secuencia para habilitar el cifrado TLS para el grupo de entrega de destino.
-
Add-PSSnapin citrix.*. -
Get-BrokerAccessPolicyRule –DesktopGroupName 'GROUPNAME' | Set-BrokerAccessPolicyRule –HdxSslEnabled $true
Nota:
Para asegurarse de que solo los FQDN de VDA estén contenidos en un archivo de sesión ICA®, también puede ejecutar el comando
Set-BrokerSite –DnsResolutionEnabled $true. El comando habilita la resolución DNS. Si deshabilita la resolución DNS, un archivo de sesión ICA revela las direcciones IP de VDA y proporciona FQDN solo para los elementos relacionados con TLS, como SSLProxyHost y UDPDTLSPort.
Para inhabilitar el cifrado TLS en el Controller, ejecute los siguientes comandos en secuencia:
-
Add-PSSnapin citrix.*. -
Get-BrokerAccessPolicyRule –DesktopGroupName 'GROUPNAME' | Set-BrokerAccessPolicyRule –HdxSslEnabled $false -
Set-BrokerSite –DnsResolutionEnabled $false
Solución de problemas
El siguiente error “No se puede asignar la dirección solicitada” puede ocurrir en la aplicación Citrix Workspace™ para Windows al intentar acceder a una sesión de escritorio publicada:
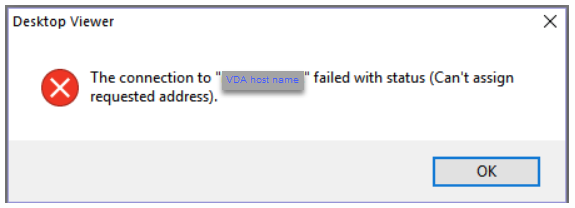
Como solución temporal, agregue una entrada al archivo hosts, similar a:
<IP address of the Linux VDA> <FQDN of the Linux VDA>
En las máquinas Windows, el archivo hosts se encuentra normalmente en
C:\Windows\System32\drivers\etc\hosts.