
Crear VDA unidos a dominio mediante easy install
Importante:
-
Para instalaciones nuevas, le recomendamos que consulte este artículo para una instalación rápida. Este artículo explica cómo instalar y configurar el VDA de Linux mediante easy install. Easy install ahorra tiempo y trabajo, y es menos propenso a errores que la instalación manual. Le ayuda a configurar un entorno en ejecución del VDA de Linux instalando los paquetes necesarios y personalizando automáticamente los archivos de configuración.
-
Easy install no admite la unión a dominio mediante Quest.
-
Para crear VDA no unidos a dominio, debe usar Machine Creation Services (MCS). Para obtener más información, consulte Crear VDA de Linux no unidos a dominio.
-
Para obtener información sobre las funciones disponibles para VDA no unidos a dominio, vaya a VDA no unidos a dominio.
Paso 1: Preparar la información de configuración y la máquina Linux
Recopile la siguiente información de configuración necesaria para easy install:
-
Nombre de host: Nombre de host de la máquina en la que se va a instalar el VDA de Linux.
-
Dirección IP del servidor de nombres de dominio.
-
Dirección IP o nombre de cadena del servidor NTP.
-
Nombre de dominio: El nombre NetBIOS del dominio.
-
Nombre de ámbito: El nombre de ámbito de Kerberos.
-
Nombre de dominio completo (FQDN) del dominio.
-
Método de integración de AD: El método de integración de Active Directory. Actualmente, easy install admite Winbind, SSSD, Centrify y PBIS.
-
Nombre de usuario: El nombre del usuario que une la máquina al dominio.
-
Contraseña: la contraseña del usuario que une la máquina al dominio.
-
Nombre del grupo de trabajo: el nombre del grupo de trabajo. Opcional. A menos que se especifique lo contrario, tiene el mismo valor que el nombre de dominio.
-
OU: la unidad organizativa. Opcional.
Importante:
-
Para instalar el VDA de Linux, verificar que los repositorios se hayan agregado correctamente en la máquina Linux.
-
Para iniciar una sesión, verificar que el sistema X Window y los entornos de escritorio estén instalados.
-
Por motivos de seguridad, la instalación sencilla no guarda la contraseña de unión al dominio. Cada vez que ejecute el script de instalación sencilla (ctxinstall.sh) en modo interactivo, debe introducir la contraseña de unión al dominio manualmente. En modo silencioso, debe establecer la contraseña de unión al dominio en /Citrix/VDA/sbin/ctxinstall.conf o exportar la contraseña. Le recomendamos que no utilice la cuenta de administrador para la unión al dominio. En su lugar, delegue los permisos de unión al dominio a un usuario de Active Directory que no sea la cuenta de administrador. Para ello, delegue el control en el controlador de dominio mediante el Asistente para la delegación de control.
Paso 2: Preparar el hipervisor
Se requieren algunos cambios al ejecutar el VDA de Linux como máquina virtual en un hipervisor compatible. Realice los siguientes cambios según la plataforma de hipervisor en uso. No se requieren cambios si ejecuta la máquina Linux en hardware físico.
Corregir la sincronización horaria en Citrix Hypervisor™
Cuando la función de sincronización horaria de Citrix Hypervisor está habilitada, dentro de cada máquina virtual Linux paravirtualizada, experimentará problemas con NTP y Citrix Hypervisor. Ambos intentan administrar el reloj del sistema. Para evitar que el reloj se desincronice con otros servidores, asegúrese de que el reloj del sistema dentro de cada invitado Linux esté sincronizado con NTP. Este caso requiere deshabilitar la sincronización horaria del host. No se requieren cambios en el modo HVM.
Si está ejecutando un kernel de Linux paravirtualizado con Citrix VM Tools instalado, puede comprobar si la función de sincronización horaria de Citrix Hypervisor está presente y habilitada desde la máquina virtual Linux:
su -

 cat /proc/sys/xen/independent_wallclock
Este comando devuelve 0 o 1:
-
0: la función de sincronización horaria está habilitada y debe deshabilitarse.
-
1: la función de sincronización horaria está deshabilitada y no se requiere ninguna acción adicional.
Si el archivo /proc/sys/xen/independent\_wallclock no está presente, los siguientes pasos no son necesarios.
Si está habilitada, deshabilite la función de sincronización de hora escribiendo 1 en el archivo:
sudo echo 1 > /proc/sys/xen/independent_wallclock
Para que este cambio sea permanente y persista después de reiniciar, edite el archivo /etc/sysctl.conf y añada la línea:
xen.independent_wallclock = 1
Para verificar estos cambios, reinicie el sistema:
su -

 cat /proc/sys/xen/independent_wallclock
Este comando devuelve el valor 1.
Corregir la sincronización de hora en Microsoft Hyper-V
Las máquinas virtuales Linux con los Servicios de integración de Linux de Hyper-V instalados pueden aplicar la función de sincronización de hora de Hyper-V para usar la hora del sistema operativo host. Para asegurarse de que el reloj del sistema permanezca preciso, debe habilitar esta función junto con los servicios NTP.
Desde el sistema operativo de administración:
-
Abra la consola del Administrador de Hyper-V.
-
Para la configuración de una máquina virtual Linux, seleccione Servicios de integración.
-
Asegúrese de que la opción Sincronización de hora esté seleccionada.
Nota:
Este enfoque es diferente al de VMware y Citrix Hypervisor, donde la sincronización de hora del host está deshabilitada para evitar conflictos con NTP. La sincronización de hora de Hyper-V puede coexistir y complementar la sincronización de hora de NTP.
Corregir la sincronización de hora en ESX y ESXi
Cuando la función de sincronización de hora de VMware está habilitada, dentro de cada máquina virtual Linux paravirtualizada, experimentará problemas con NTP y el hipervisor. Ambos intentan sincronizar el reloj del sistema. Para evitar que el reloj se desincronice con otros servidores, asegúrese de que el reloj del sistema dentro de cada invitado Linux esté sincronizado con NTP. Este caso requiere deshabilitar la sincronización de hora del host.
Si está ejecutando un kernel de Linux paravirtualizado con VMware Tools instalado:
-
Abra vSphere Client.
-
Editar la configuración de la VM Linux.
-
En el cuadro de diálogo Propiedades de la máquina virtual, abra la ficha Opciones.
-
Seleccione VMware Tools.
-
En el cuadro Avanzado, desactive Sincronizar la hora del invitado con la del host.
Paso 3: Instalar .NET Runtime 6.0
Antes de instalar el VDA de Linux, instale .NET Runtime 6.0 según las instrucciones de
<https://docs.microsoft.com/es-es/dotnet/core/install/linux-package-managers>.
Después de instalar .NET Runtime 6.0, ejecute el comando which dotnet para encontrar la ruta de su tiempo de ejecución.
Según la salida del comando, establezca la ruta binaria del tiempo de ejecución de .NET. Por ejemplo, si la salida del comando es /aa/bb/dotnet, utilice /aa/bb como ruta binaria de .NET.
Paso 4: Descargar el paquete VDA de Linux
-
Vaya a la página de descarga de Citrix Virtual Apps and Desktops.
-
Expanda la versión adecuada de Citrix Virtual Apps and Desktops.
-
Haga clic en Componentes para descargar el paquete VDA de Linux que coincida con su distribución de Linux y la clave pública GPG que puede utilizar para verificar la integridad del paquete VDA de Linux.Para verificar la integridad del paquete VDA de Linux mediante la clave pública:
-
Para un paquete RPM, importe la clave pública en la base de datos RPM y ejecute los siguientes comandos:
rpmkeys --import <path to the public key>
rpm --checksig --verbose <path to the Linux VDA package> -
Para un paquete DEB, importe la clave pública en la base de datos DEB y ejecute los siguientes comandos:
sudo apt-get install dpkg-sig
 gpg --import <path to the public key>
 dpkg-sig --verify <path to the Linux VDA package>
-
Paso 5: Instalar el paquete de Linux VDA
Para configurar el entorno de Linux VDA, ejecute los siguientes comandos.
Para las distribuciones Amazon Linux 2, CentOS, RHEL y Rocky Linux:
Nota:
-
Para RHEL y CentOS, instale el repositorio EPEL antes de poder instalar Linux VDA correctamente. Para obtener información sobre cómo instalar EPEL, consulte las instrucciones en
<https://docs.fedoraproject.org/es-es/epel/>. -
Antes de instalar Linux VDA en RHEL 9.1/9.0 y Rocky Linux 9.1/9.0, actualice el paquete libsepol a la versión 3.4 o posterior.
sudo yum -y localinstall <PATH>/<Linux VDA RPM>
Nota:
Después de instalar Linux VDA en RHEL 8.x/9.x y Rocky Linux 8.x/9.x alojados en GCP, es posible que se pierda la conexión Ethernet y que Linux VDA no sea accesible después de reiniciar una máquina virtual. Para solucionar el problema, ejecute los siguientes comandos antes de reiniciar la máquina virtual:
nmcli dev connect eth0
 service NetworkManager restart
Para las distribuciones Ubuntu/Debian:
sudo dpkg -i <PATH>/<Linux VDA deb>
 sudo apt-get install -f
Nota:
Para las distribuciones SUSE:
-
Para SUSE 15.4 en AWS, Azure y GCP, asegúrese de que:
-
Está utilizando la versión 12 o posterior de libstdc++6.
-
El parámetro Default_WM en /etc/sysconfig/windowmanager esté establecido en "gnome".
-
-
Ejecute el siguiente comando para instalar Linux VDA:
zypper -i install <PATH>/<Linux VDA RPM>
Paso 6: Instalar los controladores NVIDIA GRID
Habilitar HDX™ 3D Pro requiere que instale los controladores NVIDIA GRID en su hipervisor y en las máquinas VDA.
Para instalar y configurar NVIDIA GRID Virtual GPU Manager (el controlador de host) en los hipervisores específicos, consulte las siguientes guías:
Para instalar y configurar los controladores de VM invitada de NVIDIA GRID, realice los siguientes pasos generales:
-
Asegúrese de que la VM invitada esté apagada.
-
En el panel de control del hipervisor, asigne una GPU a la VM.
-
Inicie la VM.
-
Instale el controlador de VM invitada en la VM.
Paso 7: Especificar una base de datos para usar
Como característica experimental, puede usar SQLite además de PostgreSQL. También puede alternar entre SQLite y PostgreSQL editando
/etc/xdl/db.conf después de instalar el paquete de Linux VDA.
Para ello, edite
etc/xdl/db.conf antes de ejecutar sudo /opt/Citrix/VDA/sbin/ctxinstall.sh o /opt/Citrix/VDA/bin/easyinstall.
Nota:
-
Le recomendamos que use SQLite solo para el modo VDI.
-
Para la instalación fácil y MCS, puede alternar entre SQLite y PostgreSQL sin tener que instalarlos manualmente. A menos que se especifique lo contrario a través de
/etc/xdl/db.conf, el Linux VDA usa PostgreSQL de forma predeterminada. -
También puede usar
/etc/xdl/db.confpara configurar el número de puerto para PostgreSQL.
Paso 8: Configure el entorno de tiempo de ejecución para completar la instalación
Después de instalar el paquete de Linux VDA, configure el entorno de ejecución mediante el script ctxinstall.sh o la GUI.
Nota:
Antes de configurar el entorno de tiempo de ejecución, asegúrese de que la configuración regional en_US.UTF-8 esté instalada en su sistema operativo. Si la configuración regional no está disponible en su sistema operativo, ejecute el comando sudo locale-gen en_US.UTF-8. Para Debian, edite el archivo /etc/locale.gen descomentando la línea # en_US.UTF-8 UTF-8 y, a continuación, ejecute el comando sudo locale-gen.
ctxinstall.sh
ctxinstall.sh es el script de instalación fácil que configura el entorno de tiempo de ejecución para Linux VDA. Para obtener más información, utilice el comando de ayuda, ctxinstall.sh -h.
La instalación fácil utiliza /opt/Citrix/VDA/sbin/ctxinstall.conf como archivo de configuración para establecer, guardar y sincronizar los valores de todas las variables de entorno necesarias para la GUI y ctxinstall.sh. Cuando cree el archivo de configuración por primera vez, utilice una de las siguientes maneras:
-
Copiando el archivo de plantilla /opt/Citrix/VDA/sbin/ctxinstall.conf.tmpl y guardándolo como /opt/Citrix/VDA/sbin/ctxinstall.conf.
-
Ejecutando ctxinstall.sh. Cada vez que ejecute ctxinstall.sh, su entrada se guardará en /opt/Citrix/VDA/sbin/ctxinstall.conf.
Nota:
-
Siguiendo el principio de privilegio mínimo, asegúrese de que solo el usuario root pueda leer /opt/Citrix/VDA/sbin/ctxinstall.conf porque la contraseña de unión al dominio podría establecerse en el archivo.
-
Al desinstalar Linux VDA, se eliminan los archivos de /opt/Citrix/VDA. Le recomendamos que haga una copia de seguridad de /opt/Citrix/VDA/sbin/ctxinstall.conf antes de desinstalar el VDA.
Puede ejecutar ctxinstall.sh en modo interactivo o en modo silencioso. Antes de ejecutar el script, establezca las siguientes variables de entorno:
-
CTX\_EASYINSTALL\_HOSTNAME=host-name – El nombre de host del servidor Linux VDA.
-
CTX\_EASYINSTALL\_DNS=ip-address-of-dns – La dirección IP de DNS.
-
CTX\_EASYINSTALL\_NTPS=address-of-ntps – La dirección IP o el nombre de cadena del servidor NTP.
-
CTX\_EASYINSTALL\_DOMAIN=domain-name – El nombre NetBIOS del dominio.
-
CTX\_EASYINSTALL\_REALM=realm-name – El nombre del ámbito de Kerberos.
-
CTX\_EASYINSTALL\_FQDN=ad-fqdn-name
-
CTX\_EASYINSTALL\_USERNAME=domain-user-name – El nombre del usuario que une la máquina al dominio.
-
CTX\_EASYINSTALL\_PASSWORD=password – La contraseña del usuario que une la máquina al dominio.Nota:Recomendamos no utilizar la cuenta de administrador para la unión a un dominio. En su lugar, delegue los permisos de unión a un dominio a un usuario de Active Directory que no sea la cuenta de administrador. Para ello, delegue el control en el controlador de dominio mediante el Asistente para la delegación de control.
Las cuatro variables siguientes son opcionales. Aunque no se configuren, ctxinstall.sh no se anulará en modo silencioso y no se le pedirá la entrada del usuario en modo interactivo. Puede configurarlas solo exportando sus valores o editando /Citrix/VDA/sbin/ctxinstall.conf.
-
CTX_EASYINSTALL_WORKGROUP=workgroup-name – El nombre del grupo de trabajo es el nombre de dominio de forma predeterminada. Puede personalizar un grupo de trabajo que se adapte a sus necesidades. Esta variable es opcional.
-
CTX_EASYINSTALL_OU=ou-value – Los valores de OU varían según los métodos de AD. Para ver un ejemplo de valores de OU, consulte la tabla de la sección Consideraciones de este artículo. Esta variable es opcional.
-
CTX_EASYINSTALL_CENTRIFY_LOCAL_PATH=centrify-local-path – La instalación fácil ayuda a descargar el paquete de Centrify de Internet. Sin embargo, si Centrify ya está instalado, puede obtener el paquete de Centrify de un directorio local definido por esta variable. Esta variable es opcional.
-
CTX_EASYINSTALL_PBIS_LOCAL_PATH= pbis-local-path – La instalación fácil ayuda a descargar el paquete de PBIS de Internet. Sin embargo, si PBIS ya está instalado, puede obtener el paquete de PBIS de un directorio local definido por esta variable. Esta variable es opcional.
La ejecución de ctxinstall.sh llama a otro script, ctxsetup.sh. ctxsetup.sh utiliza las siguientes variables:
-
CTX\_XDL\_SUPPORT\_DDC\_AS\_CNAME=Y \| N – El VDA de Linux admite la especificación de un nombre de Delivery Controller mediante un registro CNAME de DNS.
-
CTX\_XDL\_DDC\_LIST='list-ddc-fqdns' – El VDA de Linux requiere una lista de nombres de dominio completos (FQDN) de Delivery Controller separados por espacios para registrarse en un Delivery Controller. Se debe especificar al menos un FQDN o CNAME.
-
CTX\_XDL\_VDA\_PORT=port-number – El VDA de Linux se comunica con los Delivery Controllers a través de un puerto TCP/IP.
-
CTX\_XDL\_REGISTER\_SERVICE=Y \| N – Los servicios de Linux Virtual Desktop se inician después del arranque de la máquina.
-
CTX\_XDL\_ADD\_FIREWALL\_RULES=Y \| N – Los servicios de Linux VDA requieren que se permitan las conexiones de red entrantes a través del firewall del sistema. Puede abrir automáticamente los puertos necesarios (por defecto, los puertos 80 y 1494) en el firewall del sistema para el Escritorio virtual de Linux.
-
CTX_XDL_AD_INTEGRATION=winbind \| sssd \| centrify \| pbis – El Linux VDA requiere la configuración de Kerberos para autenticarse con los Delivery Controllers. La configuración de Kerberos se determina a partir de la herramienta de integración de Active Directory instalada y configurada en el sistema.
-
CTX\_XDL\_HDX\_3D\_PRO=Y \| N – El Linux VDA admite HDX 3D Pro, un conjunto de tecnologías de aceleración de GPU diseñadas para optimizar la virtualización de aplicaciones con gráficos enriquecidos. Si se selecciona HDX 3D Pro, el VDA se configura para el modo de escritorios VDI (sesión única), es decir, CTX\_XDL\_VDI\_MODE=Y.
-
CTX\_XDL\_VDI\_MODE=Y \| N – Si se debe configurar la máquina como un modelo de entrega de escritorio dedicado (VDI) o un modelo de entrega de escritorio compartido alojado. Para entornos HDX 3D Pro, establezca el valor en Y.
-
CTX\_XDL\_SITE\_NAME=dns-name – El Linux VDA detecta servidores LDAP a través de DNS. Para limitar los resultados de la búsqueda de DNS a un sitio local, especifique un nombre de sitio DNS. Si no es necesario, establézcalo en \<none\>.
-
CTX\_XDL\_LDAP\_LIST='list-ldap-servers' – El Linux VDA consulta DNS para detectar servidores LDAP. Si DNS no puede proporcionar registros de servicio LDAP, puede proporcionar una lista de FQDN de LDAP separados por espacios con puertos LDAP. Por ejemplo, ad1.mycompany.com:389 ad2.mycompany.com:3268 ad3.mycompany.com:3268. Si especifica el número de puerto LDAP como 389, el Linux VDA consulta cada servidor LDAP en el dominio especificado en modo de sondeo. Si hay x número de directivas e y número de servidores LDAP, el Linux VDA realiza un total de X multiplicado por Y consultas. Si el tiempo de sondeo supera el umbral, los inicios de sesión de la sesión pueden fallar. Para habilitar consultas LDAP más rápidas, habilite el Catálogo global en un controlador de dominio y especifique el número de puerto LDAP relevante como 3268. Esta variable se establece en \<none\> de forma predeterminada.
-
CTX\_XDL\_SEARCH\_BASE=search-base-set – El Linux VDA consulta LDAP a través de una base de búsqueda establecida en la raíz del dominio de Active Directory (por ejemplo, DC=mycompany,DC=com). Para mejorar el rendimiento de la búsqueda, puede especificar una base de búsqueda (por ejemplo, OU=VDI,DC=mycompany,DC=com). Si no es necesario, establézcalo en \<none\>.
-
CTX\_XDL\_FAS\_LIST='list-fas-servers' – Los servidores de Federated Authentication Service (FAS) se configuran a través de la directiva de grupo de AD. El Linux VDA no admite la directiva de grupo de AD, pero puede proporcionar una lista de servidores FAS separados por punto y coma. La secuencia debe ser la misma que la configurada en la directiva de grupo de AD. Si se elimina alguna dirección de servidor, rellene su espacio en blanco con la cadena de texto \<none\> y no modifique el orden de las direcciones de servidor. Para comunicarse correctamente con los servidores FAS, asegúrese de añadir un número de puerto coherente con el especificado en los servidores FAS, por ejemplo, CTX_XDL_FAS_LIST='fas_server_1_url:port_number; fas_server_2_url: port_number; fas_server_3_url: port_number'.
-
CTX\_XDL\_DOTNET\_RUNTIME_PATH=path-to-install-dotnet-runtime – La ruta para instalar .NET Runtime 6.0 para admitir el nuevo servicio de agente de broker (
ctxvda). La ruta predeterminada es /usr/bin. -
CTX_XDL_DESKTOP_ENVIRONMENT=gnome/gnome-classic/mate – Especifica el entorno de escritorio GNOME, GNOME Classic o MATE que se utilizará en las sesiones. Si deja la variable sin especificar, se utiliza el escritorio actualmente instalado en el VDA. Sin embargo, si el escritorio actualmente instalado es MATE, debe establecer el valor de la variable en mate.
-
CTX\_XDL\_START\_SERVICE=Y \| N – Determina si los servicios de Linux VDA se inician cuando se completa la configuración.
-
CTX\_XDL\_TELEMETRY\_SOCKET\_PORT – El puerto de socket para escuchar a Citrix Scout. El puerto predeterminado es 7503.
-
CTX\_XDL\_TELEMETRY\_PORT – El puerto para comunicarse con Citrix Scout. El puerto predeterminado es 7502.
Consideraciones
-
El nombre del grupo de trabajo es el nombre de dominio de forma predeterminada. Para personalizar un grupo de trabajo en su entorno, establezca la variable de entorno CTX_EASYINSTALL_WORKGROUP en /opt/Citrix/VDA/sbin/ctxinstall.conf.
-
Para unir su VDA a una OU específica, haga lo siguiente:
-
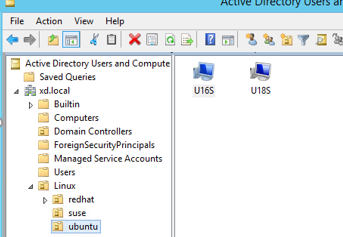
Asegúrese de que la OU específica exista en el controlador de dominio.Para ver un ejemplo de OU, consulte la siguiente captura de pantalla
-
Establezca la variable de entorno CTX_EASYINSTALL_OU en /opt/Citrix/VDA/sbin/ctxinstall.conf.Los valores de OU varían según los diferentes métodos de AD. La siguiente tabla refleja los nombres de OU de ejemplo de la captura de pantalla anterior. Puede utilizar cualquier otro nombre de OU en su organización.
OS Winbind SSSD Centrify PBIS Amazon Linux 2 "Linux/amazon""Linux/amazon""XD.LOCAL/Linux/amazon""Linux/amazon"Debian "Linux/debian""Linux/debian""XD.LOCAL/Linux/debian""Linux/debian"RHEL 9.1/9.0, Rocky Linux 9.1/9.0 "OU=redhat,OU=Linux""OU=redhat,OU=Linux"N/D N/D RHEL 8.x "OU=redhat,OU=Linux""OU=redhat,OU=Linux""XD.LOCAL/Linux/redhat""Linux/redhat"Rocky Linux 8.x "OU=redhat,OU=Linux""OU=redhat,OU=Linux"N/D N/D RHEL 7 "Linux/redhat""Linux/redhat""XD.LOCAL/Linux/redhat""Linux/redhat"SUSE "Linux/suse""Linux/suse""XD.LOCAL/Linux/suse""Linux/suse"Ubuntu "Linux/ubuntu""Linux/ubuntu""XD.LOCAL/Linux/ubuntu""Linux/ubuntu"
-
-
Centrify no es compatible con la configuración DNS puramente IPv6. Se requiere al menos un servidor DNS que utilice IPv4 en /etc/resolv.conf para que adclient encuentre los servicios de AD correctamente.Registro:
ADSITE   : Check that this machine's subnet is in a site known by AD   : Failed
          : This machine's subnet is not known by AD.
          : We guess you should be in the site Site1.
Este problema es exclusivo de Centrify y su configuración. Para resolverlo, haga lo siguiente:a. Abra Herramientas administrativas en el controlador de dominio.b. Seleccione Sitios y servicios de Active Directory. c. Agregue una dirección de subred adecuada para Subredes. -
La instalación sencilla admite IPv6 puro a partir de Linux VDA 7.16. Se aplican las siguientes condiciones previas y limitaciones:
-
Su repositorio de Linux debe estar configurado para garantizar que su máquina pueda descargar los paquetes necesarios a través de redes IPv6 puras.
-
Centrify no es compatible con redes IPv6 puras.
Nota:Si su red es puramente IPv6 y toda su entrada está en formato IPv6 adecuado, el VDA se registra con el Delivery Controller™ a través de IPv6. Si su red tiene una configuración híbrida de IPv4 e IPv6, el tipo de la primera dirección IP de DNS determina si se utiliza IPv4 o IPv6 para el registro. -
-
También puede cambiar el entorno de escritorio para un usuario de sesión de destino siguiendo estos pasos:
-
Cree un archivo
.xsessiono.Xclientsen el directorio $HOME/<username\> del VDA. Si utiliza Amazon Linux 2, cree un archivo.Xclients. Si utiliza otras distribuciones, cree un archivo.xsession. -
Edite el archivo
.xsessiono.Xclientspara especificar un entorno de escritorio según las distribuciones.-
Para el escritorio MATE
MSESSION="$(type -p mate-session)"
 if [ -n "$MSESSION" ]; then
 exec mate-session
fi -
Para el escritorio GNOME Classic
GSESSION="$(type -p gnome-session)"
 if [ -n "$GSESSION" ]; then
 export GNOME_SHELL_SESSION_MODE=classic
 exec gnome-session --session=gnome-classic
fi -
Para el escritorio GNOME
GSESSION="$(type -p gnome-session)"
 if [ -n "$GSESSION" ]; then
 exec gnome-session
 fi
-
-
Comparta el permiso de archivo 700 con el usuario de sesión de destino.
A partir de la versión 2209, los usuarios de sesión pueden personalizar sus entornos de escritorio. Para habilitar esta función, debe instalar entornos de escritorio intercambiables en el VDA con antelación. Para obtener más información, consulte Entornos de escritorio personalizados por usuarios de sesión. -
-
Si elige Centrify como método para unirse a un dominio, el script ctxinstall.sh requiere el paquete de Centrify. Formas en que ctxinstall.sh puede obtener el paquete de Centrify:
-
La instalación fácil ayuda a descargar el paquete de Centrify de Internet automáticamente. A continuación, se muestran las URL para cada distribución:Para Amazon Linux 2/RHEL: wget
<https://downloads.centrify.com/products/server-suite/2022/component-update-1/delinea-server-suite-2022-rhel6-x86_64.tgz>Para CentOS: wget<https://downloads.centrify.com/products/server-suite/2022/component-update-1/delinea-server-suite-2022-rhel6-x86_64.tgz>Para SUSE: wget<https://downloads.centrify.com/products/server-suite/2022/component-update-1/delinea-server-suite-2022-suse12-x86_64.tgz>Para Ubuntu/Debian: wget<https://downloads.centrify.com/products/server-suite/2022/component-update-1/delinea-server-suite-2022-deb9-x86_64.tgz> -
Obtenga el paquete de Centrify de un directorio local si Centrify ya está instalado. Para designar el directorio del paquete de Centrify, establezca CTX_EASYINSTALL_CENTRIFY_LOCAL_PATH=/home/mydir en /opt/Citrix/VDA/sbin/ctxinstall.conf. Por ejemplo:
ls  -ls  /home/mydir
     9548 -r-xr-xr-x. 1 root root  9776688 May 13  2016 adcheck-rhel4-x86_64
     4140 -r--r--r--. 1 root root  4236714 Apr 21  2016 centrifyda-3.3.1-rhel4-x86_64.rpm
     33492 -r--r--r--. 1 root root 34292673 May 13  2016 centrifydc-5.3.1-rhel4-x86_64.rpm
     4 -rw-rw-r--. 1 root root     1168 Dec  1  2015 centrifydc-install.cfg
     756 -r--r--r--. 1 root root   770991 May 13  2016 centrifydc-ldapproxy-5.3.1-rhel4-x86_64.rpm
     268 -r--r--r--. 1 root root   271296 May 13  2016 centrifydc-nis-5.3.1-rhel4-x86_64.rpm
     1888 -r--r--r--. 1 root root  1930084 Apr 12  2016 centrifydc-openssh-7.2p2-5.3.1-rhel4-x86_64.rpm
     124 -rw-rw-r--. 1 root root   124543 Apr 19  2016 centrify-suite.cfg
     0 lrwxrwxrwx. 1 root root       10 Jul  9  2012 install-express.sh -> install.sh
     332 -r-xr-xr--. 1 root root   338292 Apr 10  2016 install.sh
     12 -r--r--r--. 1 root root    11166 Apr  9  2015 release-notes-agent-rhel4-x86_64.txt
     4 -r--r--r--. 1 root root     3732 Aug 24  2015 release-notes-da-rhel4-x86_64.txt
     4 -r--r--r--. 1 root root     2749 Apr  7  2015 release-notes-nis-rhel4-x86_64.txt
     12 -r--r--r--. 1 root root     9133 Mar 21  2016 release-notes-openssh-rhel4-x86_64.txt
-
-
Si elige PBIS como método para unirse a un dominio, el script ctxinstall.sh requiere el paquete de PBIS. Formas en que ctxinstall.sh puede obtener el paquete de PBIS:
-
La instalación fácil ayuda a descargar el paquete de PBIS de Internet automáticamente. Por ejemplo, a continuación, se muestran las URL para cada distribución:Para Amazon Linux 2, CentOS 7, RHEL 8, RHEL 7, SUSE 15.4: wget
<https://github.com/BeyondTrust/pbis-open/releases/download/9.1.0/pbis-open-9.1.0.551.linux.x86_64.rpm.sh>Para Debian, Ubuntu: wget<https://github.com/BeyondTrust/pbis-open/releases/download/9.1.0/pbis-open-9.1.0.551.linux.x86_64.deb.sh> -
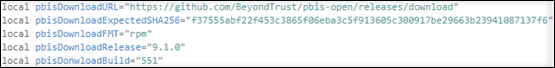
Obtenga una versión específica del paquete de PBIS de Internet. Para ello, cambie las líneas "pbisDownloadRelease" y "pbisDownloadExpectedSHA256" en el archivo /opt/Citrix/VDA/sbin/ctxinstall.sh.Para ver un ejemplo, consulte la siguiente captura de pantalla:
-
Obtenga el paquete PBIS de un directorio local si PBIS ya está instalado. Para designar el directorio del paquete PBIS, establezca la variable de entorno CTX_EASYINSTALL_PBIS_LOCAL_PATH en /opt/Citrix/VDA/sbin/ctxinstall.conf.
-
Modo interactivo
Para ejecutar el script ctxinstall.sh en modo interactivo, ejecute el comando sudo /opt/Citrix/VDA/sbin/ctxinstall.sh sin la opción -S. Escriba el valor de la variable correspondiente en cada solicitud de la interfaz de línea de comandos. Si una variable ya está establecida, ctxinstall.sh le pedirá confirmación en caso de que desee cambiarla.
Modo silencioso
En modo silencioso, debe establecer las variables anteriores mediante /opt/Citrix/VDA/sbin/ctxinstall.conf o el comando export. Después, ejecute ctxinstall.sh -S. Si no se establecen todas las variables necesarias o algún valor no es válido, ctxinstall.sh aborta la ejecución, a menos que haya valores predeterminados.
El valor exportado para cada variable sobrescribe el valor en /Citrix/VDA/sbin/ctxinstall.conf, a menos que no esté establecido. Todos los valores actualizados se guardan en /Citrix/VDA/sbin/ctxinstall.conf, excepto la contraseña de unión al dominio. Por lo tanto, en modo silencioso, debe establecer la contraseña de unión al dominio en /Citrix/VDA/sbin/ctxinstall.conf o exportar la contraseña.
export CTX_EASYINSTALL_HOSTNAME=host-name

 export CTX_EASYINSTALL_DNS=ip-address-of-dns

 export CTX_EASYINSTALL_NTPS=address-of-ntps

 export CTX_EASYINSTALL_DOMAIN=domain-name

 export CTX_EASYINSTALL_REALM=realm-name

 export CTX_EASYINSTALL_FQDN=ad-fqdn-name

 export CTX_EASYINSTALL_USERNAME=domain-user-name

 export CTX_EASYINSTALL_PASSWORD=password

 export CTX_XDL_SUPPORT_DDC_AS_CNAME=Y | N

 export CTX_XDL_DDC_LIST='list-ddc-fqdns'

 export CTX_XDL_VDA_PORT=port-number

 export CTX_XDL_REGISTER_SERVICE=Y | N

 export CTX_XDL_ADD_FIREWALL_RULES=Y | N

 export CTX_XDL_AD_INTEGRATION=winbind | centrify | sssd | pbis

 export CTX_XDL_HDX_3D_PRO=Y | N

 export CTX_XDL_VDI_MODE=Y | N

 export CTX_XDL_SITE_NAME=dns-site-name | '<none>'

 export CTX_XDL_LDAP_LIST='list-ldap-servers' | '<none>'

 export CTX_XDL_SEARCH_BASE=search-base-set | '<none>'

 export CTX_XDL_FAS_LIST='list-fas-servers' | '<none>'

 export CTX_XDL_DOTNET_RUNTIME_PATH=path-to-install-dotnet-runtime

 export CTX_XDL_DESKTOP_ENVIRONMENT= gnome | gnome-classic | mate | '<none>'

 export CTX_XDL_TELEMETRY_SOCKET_PORT=port-number

 export CTX_XDL_TELEMETRY_PORT=port-number

 export CTX_XDL_START_SERVICE=Y | N

 sudo -E /opt/Citrix/VDA/sbin/ctxinstall.sh -S
Al ejecutar el comando sudo, escriba la opción -E para pasar las variables de entorno existentes al nuevo shell que crea. Le recomendamos que cree un archivo de script de shell a partir de los comandos anteriores con #\!/bin/bash como primera línea.
Alternativamente, puede especificar todas las variables mediante un solo comando.
GUI
Si utiliza SSSD o Winbind como método de unión al dominio, puede usar la instalación fácil a través de la GUI. Ejecute el comando /opt/Citrix/VDA/bin/easyinstall en el entorno de escritorio de su VDA y, a continuación, siga las instrucciones de la GUI de instalación fácil.
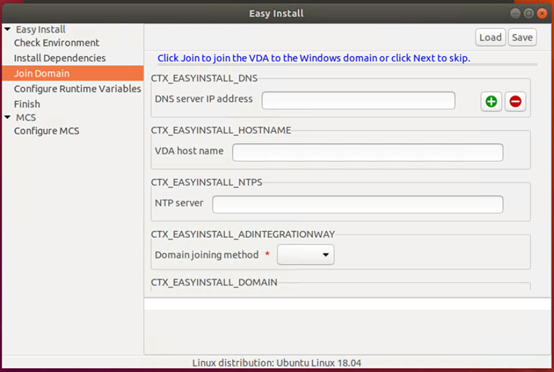
La GUI de instalación fácil le guía a través de las siguientes operaciones:
-
Comprobar el entorno del sistema
-
Instalar dependencias
-
Unir el VDA a un dominio especificado
-
Configurar el entorno de tiempo de ejecución
Sugerencia:
-
Haga clic en Guardar para guardar la configuración de las variables en un archivo local en la ruta que especifique. Haga clic en Cargar para cargar la configuración de las variables desde un archivo que especifique. Para obtener información sobre cómo configurar las variables de MCS, consulte Paso 3: Preparar una imagen maestra.
-
El script ctxinstall.sh guarda todas las configuraciones de variables, excepto la contraseña de unión al dominio, en /Citrix/VDA/sbin/ctxinstall.conf.
Paso 9: Ejecutar XDPing
Ejecute
sudo /opt/Citrix/VDA/bin/xdping para comprobar si hay problemas de configuración comunes en un entorno VDA de Linux. Para obtener más información, consulte XDPing.
Paso 10: Ejecutar el VDA de Linux
Iniciar el VDA de Linux:
Para iniciar los servicios del VDA de Linux:
sudo /sbin/service ctxhdx start

 sudo /sbin/service ctxvda start
Detener el VDA de Linux:
Para detener los servicios del VDA de Linux:
sudo /sbin/service ctxvda stop

 sudo /sbin/service ctxhdx stop
Nota:
Antes de detener los servicios
ctxvda y ctxhdx, ejecute el comando service ctxmonitorservice stop para detener el demonio del servicio de supervisión. De lo contrario, el demonio del servicio de supervisión reiniciará los servicios que detuvo.
Reiniciar el VDA de Linux:
Para reiniciar los servicios del VDA de Linux:
sudo /sbin/service ctxvda stop

 sudo /sbin/service ctxhdx restart

 sudo /sbin/service ctxvda start
Comprobar el estado del VDA de Linux:
Para comprobar el estado de ejecución de los servicios de Linux VDA:
sudo /sbin/service ctxvda status

 sudo /sbin/service ctxhdx status
Paso 11: Crear catálogos de máquinas
El proceso para crear catálogos de máquinas y agregar máquinas Linux VDA es similar al enfoque tradicional de Windows VDA. Para obtener una descripción más detallada de cómo completar estas tareas, consulte Crear catálogos de máquinas y Administrar catálogos de máquinas.
Para crear catálogos de máquinas que contengan máquinas Linux VDA, existen algunas restricciones que diferencian el proceso de la creación de catálogos de máquinas para máquinas Windows VDA:
-
Para el sistema operativo, seleccione:
-
La opción SO multisesión para un modelo de entrega de escritorios compartidos alojados.
-
La opción SO de sesión única para un modelo de entrega de escritorios dedicados VDI.
-
-
No mezcle máquinas Linux VDA y Windows VDA en el mismo catálogo de máquinas.
Nota:
Las versiones anteriores de Citrix Studio no admitían la noción de un "SO Linux". Sin embargo, seleccionar la opción SO de Windows Server o SO de servidor implica un modelo de entrega de escritorios compartidos alojados equivalente. Seleccionar la opción SO de escritorio de Windows o SO de escritorio implica un modelo de entrega de un solo usuario por máquina.
Sugerencia:
Si quita y vuelve a unir una máquina al dominio de Active Directory, debe quitar y volver a agregar la máquina al catálogo de máquinas.
Paso 12: Crear grupos de entrega
El proceso para crear un grupo de entrega y agregar catálogos de máquinas que contengan máquinas Linux VDA es casi idéntico al de las máquinas Windows VDA. Para obtener una descripción más detallada de cómo completar estas tareas, consulte Crear grupos de entrega.
Para crear grupos de entrega que contengan catálogos de máquinas Linux VDA, se aplican las siguientes restricciones:
-
Asegúrese de que los usuarios y grupos de AD que seleccione se hayan configurado correctamente para iniciar sesión en las máquinas Linux VDA.
-
No permita el inicio de sesión de usuarios no autenticados (anónimos).
-
No mezcle el grupo de entrega con catálogos de máquinas que contengan máquinas Windows.
Importante:
La publicación de aplicaciones es compatible con Linux VDA versión 1.4 y posteriores. Sin embargo, Linux VDA no admite la entrega de escritorios y aplicaciones a la misma máquina.
Para obtener información sobre cómo crear catálogos de máquinas y grupos de entrega, consulte Citrix Virtual Apps and Desktops 7 2303.
Paso 13: Actualizar el VDA de Linux (opcional)
Puede actualizar una instalación existente desde las dos versiones anteriores y desde una versión LTSR.
Para RHEL 7 y CentOS 7:
sudo rpm -U XenDesktopVDA-<version>.el7_x.x86_64.rpm
Para RHEL 8 y Rocky Linux 8:
sudo rpm -U XenDesktopVDA-<version>.el8_x.x86_64.rpm
Para RHEL 9.1/9.0 y Rocky Linux 9.1/9.0:
Nota:
Antes de actualizar el VDA de Linux en RHEL 9.1/9.0 y Rocky Linux 9.1/9.0, actualice el paquete libsepol a la versión 3.4 o posterior.
sudo rpm -U XenDesktopVDA-<version>.el9x.x86_64.rpm
Para SUSE:
sudo rpm -U XenDesktopVDA-<version>.sle15_x.x86_64.rpm
Para Ubuntu 18.04:
sudo dpkg -i xendesktopvda_<version>.ubuntu18.04_amd64.deb
Para Ubuntu 20.04:
sudo dpkg -i xendesktopvda_<version>.ubuntu20.04_amd64.deb
Para Ubuntu 22.04:
sudo dpkg -i xendesktopvda_<version>.ubuntu22.04_amd64.deb
Solución de problemas
Utilice la información de esta sección para solucionar los problemas que puedan surgir al usar la función de instalación sencilla.
Error al unir un dominio mediante SSSD
Puede producirse un error al intentar unirse a un dominio, con una salida similar a la siguiente (registros de verificar para la impresión en pantalla):
Step 6: join Domain!Enter ctxadmin's password:Failed to join domain: failed to lookup DC info for domain 'CITRIXLAB.LOCAL' over rpc: The network name cannot be found
/var/log/xdl/vda.log:
2016-11-04 02:11:52.317 [INFO ] - The Citrix Desktop Service successfully obtained the following list of 1 delivery controller(s) with which to register: 'CTXDDC.citrixlab.local (10.158.139.214)'.
 2016-11-04 02:11:52.362 [ERROR] - RegistrationManager.AttemptRegistrationWithSingleDdc: Failed to register with http://CTXDDC.citrixlab.local:80/Citrix/CdsController/IRegistrar. Error: General security error (An error occurred in trying to obtain a TGT: Client not found in Kerberos database (6))
 2016-11-04 02:11:52.362 [ERROR] - The Citrix Desktop Service cannot connect to the delivery controller 'http://CTXDDC.citrixlab.local:80/Citrix/CdsController/IRegistrar' (IP Address '10.158.139.214')
 Check the following:- The system clock is in sync between this machine and the delivery controller.
 -  The Active Directory provider (e.g. winbind daemon) service is running and correctly configured.
 -  Kerberos is correctly configured on this machine.
 If the problem persists, please refer to Citrix Knowledge Base article CTX117248 for further information.
 Error Details:
 Exception 'General security error (An error occurred in trying to obtain a TGT: Client not found in Kerberos database (6))' of type 'class javax.xml.ws.soap.SOAPFaultException'.
 2016-11-04 02:11:52.362 [INFO ] - RegistrationManager.AttemptRegistrationWithSingleDdc: The current time for this VDA is Fri Nov 04 02:11:52 EDT 2016.
 Ensure that the system clock is in sync between this machine and the delivery controller.
 Verify the NTP daemon is running on this machine and is correctly configured.
 2016-11-04 02:11:52.364 [ERROR] - Could not register with any controllers. Waiting to try again in 120000 ms. Multi-forest - false
 2016-11-04 02:11:52.365 [INFO ] - The Citrix Desktop Service failed to register with any controllers in the last 470 minutes.
/var/log/messages:
Nov 4 02:15:27 RH-WS-68 [sssd[ldap_child[14867]]]: Failed to initialize credentials using keytab [MEMORY:/etc/krb5.keytab]: Client 'RH-WS-68$@CITRIXLAB.LOCAL' not found in Kerberos database. Unable to create GSSAPI-encrypted LDAP connection.Nov 4 02:15:27 RH-WS-68 [sssd[ldap_child[14867]]]: Client 'RH-WS-68$@CITRIXLAB.LOCAL' not found in Kerberos database
Para resolver este problema:
-
Ejecute el comando
rm -f /etc/krb5.keytab. -
Ejecute el comando
net ads leave $REALM -U $domain-administrator. -
Quite el catálogo de máquinas y el grupo de entrega en el Delivery Controller.
-
Ejecute /opt/Citrix/VDA/sbin/ctxinstall.sh.
-
Cree el catálogo de máquinas y el grupo de entrega en el Delivery Controller.
Las sesiones de escritorio de Ubuntu muestran una pantalla gris
Este problema ocurre cuando se inicia una sesión que luego se bloquea en un escritorio en blanco. Además, la consola de la máquina también muestra una pantalla gris al iniciar sesión con una cuenta de usuario local.
Para resolver este problema:
-
Ejecute el comando
sudo apt-get update. -
Ejecute el comando
sudo apt-get install unity lightdm. -
Agregue la siguiente línea a
/etc/lightdm/lightdm.conf:greeter-show-manual-login=true
Los intentos de iniciar sesiones de escritorio de Ubuntu fallan debido a un directorio de inicio ausente
/var/log/xdl/hdx.log:
2016-11-02 13:21:19.015 <P22492:S1> citrix-ctxlogin: StartUserSession: failed to change to directory(/home/CITRIXLAB/ctxadmin) errno(2)

 2016-11-02 13:21:19.017 <P22227> citrix-ctxhdx: logSessionEvent: Session started for user ctxadmin.

 2016-11-02 13:21:19.023 <P22492:S1> citrix-ctxlogin: ChildPipeCallback: Login Process died: normal.

 2016-11-02 13:21:59.217 <P22449:S1> citrix-ctxgfx: main: Exiting normally.
Sugerencia:
La causa principal de este problema es que el directorio de inicio no se crea para el administrador de dominio.
Para resolver este problema:
-
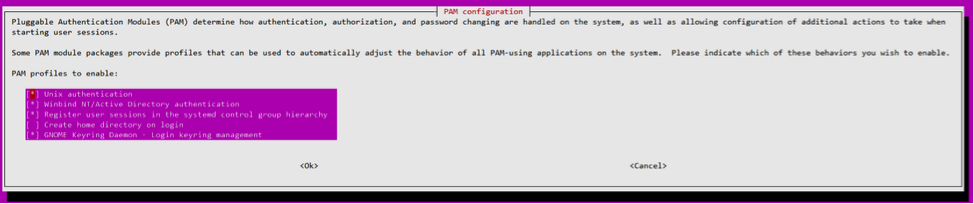
Desde la línea de comandos, escriba pam-auth-update.
-
En el cuadro de diálogo resultante, verificar que Create home directory login está seleccionado.
La sesión no se inicia o finaliza rápidamente con un error de dbus
/var/log/messages (para RHEL o CentOS):
Oct 27 04:17:16 CentOS7 citrix-ctxhdx[8978]: Session started for user CITRIXLAB\ctxadmin.

 Oct 27 04:17:18 CentOS7 kernel: traps: gnome-session[19146] trap int3 ip:7f89b3bde8d3 sp:7fff8c3409d0 error:0

 Oct 27 04:17:18 CentOS7 gnome-session[19146]: ERROR: Failed to connect to system bus: Exhausted all available authentication mechanisms (tried: EXTERNAL, DBUS_COOKIE_SHA1, ANONYMOUS) (available: EXTERNAL, DBUS_COOKIE_SHA1, ANONYMOUS)#012aborting...

 Oct 27 04:17:18 CentOS7 gnome-session: gnome-session[19146]: ERROR: Failed to connect to system bus: Exhausted all available authentication mechanisms (tried: EXTERNAL, DBUS_COOKIE_SHA1, ANONYMOUS) (available: EXTERNAL, DBUS_COOKIE_SHA1, ANONYMOUS)

 Oct 27 04:17:18 CentOS7 gnome-session: aborting...

 Oct 27 04:17:18 CentOS7 citrix-ctxgfx[18981]: Exiting normally.

 Oct 27 04:17:18 CentOS7 citrix-ctxhdx[8978]: Session stopped for user CITRIXLAB\ctxadmin.
O, alternativamente para distribuciones de Ubuntu, utilice el registro /var/log/syslog:
Nov  3 11:03:52 user01-HVM-domU pulseaudio[25326]: [pulseaudio] pid.c: Stale PID file, overwriting.

 Nov  3 11:03:52 user01-HVM-domU pulseaudio[25326]: [pulseaudio] bluez5-util.c: Failed to get D-Bus connection: Did not receive a reply. Possible causes include: the remote application did not send a reply, the message bus security policy blocked the reply, the reply timeout expired, or the network connection was broken.

 Nov  3 11:03:52 user01-HVM-domU pulseaudio[25326]: [pulseaudio] hashmap.c: Assertion 'h' failed at pulsecore/hashmap.c:116, function pa_hashmap_free(). Aborting.

 Nov  3 11:03:52 user01-HVM-domU pulseaudio[25352]: [pulseaudio] core-util.c: Failed to connect to system bus: Did not receive a reply. Possible causes include: the remote application did not send a reply, the message bus security policy blocked the reply, the reply timeout expired, or the network connection was broken.

 Nov  3 11:03:52 user01-HVM-domU pulseaudio[25352]: message repeated 10 times: [ [pulseaudio] core-util.c: Failed to connect to system bus: Did not receive a reply. Possible causes include: the remote application did not send a reply, the message bus security policy blocked the reply, the reply timeout expired, or the network connection was broken.]

 Nov  3 11:03:52 user01-HVM-domU pulseaudio[25352]: [pulseaudio] pid.c: Daemon already running.Nov  3 11:03:58 user01-HVM-domU citrix-ctxgfx[24693]: Exiting normally
Algunos grupos o módulos no surten efecto hasta que se reinicia. Si los mensajes de error de dbus aparecen en el registro, le recomendamos que reinicie el sistema y lo intente de nuevo.
SELinux impide que SSHD acceda al directorio de inicio
El usuario puede iniciar una sesión, pero no puede iniciar sesión.
/var/log/xdl/ctxinstall.log:
Jan 25 23:30:31 yz-rhel72-1 setroubleshoot[3945]: SELinux is preventing /usr/sbin/sshd from setattr access on the directory /root. For complete SELinux messages. run sealert -l 32f52c1f-8ff9-4566-a698-963a79f16b81

 Jan 25 23:30:31 yz-rhel72-1 python[3945]: SELinux is preventing /usr/sbin/sshd from setattr access on the directory /root.

 *****  Plugin catchall_boolean (89.3 confidence) suggests   ******************

 If you want to allow polyinstantiation to enabled

    Then you must tell SELinux about this by enabling the 'polyinstantiation_enabled' boolean.

 You can read 'None' man page for more details.

     Do

        setsebool -P polyinstantiation_enabled 1

 *****  Plugin catchall (11.6 confidence) suggests   **************************

 If you believe that sshd should be allowed setattr access on the root directory by default.

 Then you should report this as a bug.

 You can generate a local policy module to allow this access.

       Do

        allow this access for now by executing:

        # grep sshd /var/log/audit/audit.log | audit2allow -M mypol

 # semodule -i mypol.pp
Para resolver este problema:
-
Deshabilite SELinux realizando el siguiente cambio en /etc/selinux/config.SELINUX=disabled
-
Reinicie el VDA.