Servicio de autenticación federada
Puede usar el Servicio de autenticación federada (FAS) para autenticar a los usuarios que inician sesión en un VDA de Linux. El VDA de Linux utiliza el mismo entorno de Windows que el VDA de Windows para la función de inicio de sesión de FAS. Para obtener información sobre cómo configurar el entorno de Windows para FAS, consulte (/es-es/federated-authentication-service.html). Este artículo proporciona información adicional específica para el VDA de Linux.
Nota:
-
El VDA de Linux no admite la directiva Comportamiento en la sesión.
-
El VDA de Linux utiliza conexiones cortas para transmitir datos con los servidores FAS.
Distribuciones admitidas
FAS admite un número limitado de distribuciones de Linux y métodos de unión a dominios. Consulte la siguiente matriz:
| Winbind | SSSD | Centrify | PBIS | Quest | |
|---|---|---|---|---|---|
| Debian 12.12 | Sí | Sí | Sí | Sí | Sí |
| Debian 13 | Sí | Sí | Sí | Sí | No |
| RHEL 10/9.7/9.6/9.4 | Sí | Sí | Sí | No | Sí |
| RHEL 8.10 | Sí | Sí | Sí | Sí | Sí |
| Rocky Linux 10/9.7/9.6/9.4 | Sí | Sí | Sí | No | Sí |
| Rocky Linux 8.10 | Sí | Sí | Sí | No | Sí |
| SUSE 15.7 | Sí | Sí | Sí | No | Sí |
| Ubuntu 24.04 | Sí | Sí | Sí | No | Sí |
| Ubuntu 22.04 | Sí | Sí | Sí | Sí | Sí |
Nota:
-
Si el método de unión al dominio es Quest, es posible que krb5.conf no exista. En tal escenario, instale primero ‘krb5-pkinit’ y ‘libpam-krb5’ manualmente (lo que solicitará información de kerberos y la escribirá en krb5.conf), luego ejecute el script fas ‘/opt/Citrix/VDA/sbin/ctxfascfg.sh’
-
Para rhel9 y rocky9, los clientes deben habilitar la política criptográfica ‘AD-SUPPORT’ (SHA1 también puede ser necesario si lo utiliza AD durante la autenticación Kerberos). Comando a continuación:
update-crypto-policies --set DEFAULT:AD-SUPPORTupdate-crypto-policies --set DEFAULT:AD-SUPPORT:SHA1 -
Para Debian 11, es posible que los usuarios deban configurar el método de resumen en 'SHA256' manualmente. Comando a continuación: /opt/Citrix/VDA/bin/ctxreg create -k "HKLM\Software\Citrix\VirtualDesktopAgent\Authentication\UserCredentialService" -t "REG_SZ" -v "DigestMethod" -d "SHA256" --force
Configurar FAS en el VDA de Linux
Instalar certificados
Para la verificación de los certificados de los usuarios, instale el certificado de CA raíz y todos los certificados intermedios en el VDA. Por ejemplo, para instalar el certificado de CA raíz, obtenga el certificado raíz de AD del paso anterior Recuperar el certificado de CA de la CA de Microsoft (en AD), o descárguelo del servidor de CA raíz
http://CA-SERVER/certsrv.
Nota:
Los siguientes comandos también se aplican a la configuración de un certificado intermedio.
Por ejemplo, para convertir un archivo DER (.crt, .cer, .der) a PEM, ejecute un comando similar al siguiente:
sudo openssl x509 -inform der -in root.cer -out root.pem
Luego, instale el certificado de CA raíz en el directorio
openssl ejecutando un comando similar al siguiente:
sudo cp root.pem /etc/pki/CA/certs/
Nota:
No coloque el certificado de CA raíz en la ruta /root. De lo contrario, FAS no tendrá permiso de lectura para el certificado de CA raíz.
Ejecutar ctxfascfg.sh
Ejecute el script ctxfascfg.sh para configurar FAS:
sudo /opt/Citrix/VDA/sbin/ctxfascfg.sh
Puede ejecutar
ctxfascfg.sh en modo silencioso. Antes de ejecutar el script en modo silencioso, establezca las siguientes variables de entorno:
-
CTX\_FAS\_ADINTEGRATIONWAY=winbind \| sssd \| centrify \| pbis \| quest: Indica el método de integración de Active Directory, que es igual a
CTX_EASYINSTALL_ADINTEGRATIONWAYcuando se especificaCTX_EASYINSTALL_ADINTEGRATIONWAY. Si no se especificaCTX_EASYINSTALL_ADINTEGRATIONWAY,CTX_FAS_ADINTEGRATIONWAYutiliza su propia configuración de valor. -
CTX\_FAS\_CERT\_PATH \=\<certificate path\>: Especifica la ruta completa donde se almacenan el certificado raíz y todos los certificados intermedios.
-
CTX_FAS_KDC_HOSTNAME: Especifica el nombre de host del Centro de distribución de claves (KDC) cuando selecciona PBIS y Quest.
-
CTX_FAS_PKINIT_KDC_HOSTNAME: Especifica el nombre de host de PKINIT KDC, que es igual a CTX_FAS_KDC_HOSTNAME a menos que se especifique lo contrario. Si tiene varios Delivery Controllers, agregue los nombres de host de todos los KDC del dominio a pkinit_kdc_hostname en el archivo /etc/krb5.conf. Para obtener más información, consulte el artículo del Knowledge Center CTX322129.
-
CTX_FAS_SERVER_LIST='list-fas-servers' – Los servidores de Federated Authentication Service (FAS) se configuran a través de la Directiva de grupo de AD. Para obtener información sobre la configuración de la directiva FAS en el GPO de dominio, consulte Configurar la Directiva de grupo. El Linux VDA no es compatible con la Directiva de grupo de AD, pero puede proporcionar una lista de servidores FAS separados por punto y coma. La secuencia debe ser la misma que la configurada en la Directiva de grupo de AD. Si se elimina alguna dirección de servidor, rellene su espacio en blanco con la cadena de texto '\<none\>' y no modifique el orden de las direcciones de servidor. Para comunicarse correctamente con los servidores FAS, asegúrese de añadir un número de puerto coherente con el número de puerto especificado en los servidores FAS, por ejemplo, CTX_XDL_FAS_LIST='fas_server_1_url:port_number; fas_server_2_url: port_number; fas_server_3_url: port_number'.Para actualizar una instalación existente de Linux VDA, puede ejecutar los siguientes comandos para configurar los servidores FAS y reiniciar el servicio
ctxvdapara que la configuración surta efecto.sudo /opt/Citrix/VDA/bin/ctxreg create -k "HKLM\Software\Citrix\VirtualDesktopAgent\Authentication\UserCredentialService" -t "REG_SZ" -v "Addresses" -d "<Your-FAS-Server-List>" --force
systemctl restart ctxjproxy
systemctl restart ctxvdaPara actualizar los servidores FAS a través dectxreg, ejecute los siguientes comandos:sudo /opt/Citrix/VDA/bin/ctxreg update -k "HKLM\Software\Citrix\VirtualDesktopAgent\Authentication\UserCredentialService" -v "Addresses" -d "<Your-FAS-Server-List>"
systemctl restart ctxjproxy
systemctl restart ctxvda
Elija el método de integración de Active Directory correcto y, a continuación, escriba la ruta correcta de los certificados (por ejemplo,
/etc/pki/CA/certs/).
El script instala los paquetes krb5-pkinit y pam\_krb5 y establece los archivos de configuración pertinentes. Para RHEL 8 y versiones posteriores, como PAM_KRB5 se ha movido al repositorio EPEL, el script intenta habilitar EPEL en esas distribuciones.
Deshabilitar FAS
Para deshabilitar FAS en el Linux VDA, elimine todos los servidores FAS de ConfDB mediante los siguientes comandos:
sudo /opt/Citrix/VDA/bin/ctxreg create -k "HKLM\Software\Citrix\VirtualDesktopAgent\Authentication\UserCredentialService" -t "REG_SZ" -v "Addresses" -d "" --force

 systemctl restart ctxjproxy

 systemctl restart ctxvda
Habilitar la autenticación secundaria para errores de SSO de FAS
El Linux VDA proporciona una mayor resiliencia de inicio de sesión al ofrecer un método de autenticación secundaria específicamente cuando falla el inicio de sesión único (SSO) de FAS. Con esta función, si el SSO de FAS encuentra problemas, se solicita a los usuarios que introduzcan manualmente sus credenciales para la autenticación por contraseña. Para habilitar la función, ejecute el siguiente comando:
create -k "HKLM\System\CurrentControlSet\Control\Citrix\AccessControl\Login\Global" -t "REG_DWORD" -v "SecondaryAuthEnabled" -d "0x00000001" --force
Limitación
-
FAS aún no es compatible con la pantalla de bloqueo. Si hace clic en el botón de bloqueo en una sesión, no podrá volver a iniciar sesión en ella mediante FAS.
-
Esta versión solo admite las implementaciones comunes de FAS resumidas en el artículo Descripción general de la arquitectura de Federated Authentication Service y no incluye Windows 10 Azure AD Join.
Solución de problemas
Antes de solucionar problemas de FAS, asegúrese de que:
-
El VDA de Linux está instalado y configurado correctamente.
-
Se puede iniciar correctamente una sesión que no sea de FAS en el almacén común mediante la autenticación con contraseña.
Si las sesiones que no son de FAS funcionan correctamente, establezca el nivel de registro HDX de la clase Login en VERBOSE y el nivel de registro del VDA en TRACE. Para obtener información sobre cómo habilitar el registro de seguimiento para el VDA de Linux, consulte el artículo de Knowledge Center CTX220130.
También puede usar la herramienta de Linux XDPing para comprobar si hay problemas de configuración comunes que puedan existir en su entorno de VDA de Linux.
Error de configuración del servidor FAS
No se puede iniciar una sesión desde el almacén de FAS.
Compruebe /var/log/xdl/hdx.log y busque el registro de errores similar al siguiente:
2021-01-28 01:42:16.164 <P26422:S4> citrix-ctxlogin: validate_user: [Logon Type] Federated Authentication Logon.

 2021-01-28 01:42:16.164 <P26422:S4> citrix-ctxlogin: validate_fas: entry

 2021-01-28 01:42:16.164 <P26422:S4> citrix-ctxlogin: connect_fas: start connect to server 0

 2021-01-28 01:42:16.164 <P26422:S4> citrix-ctxlogin: connect_fas0: failed to connect: Connection refused.

 2021-01-28 01:42:16.164 <P26422:S4> citrix-ctxlogin: validate_fas: failed to connect to server [0], please confirm if fas service list is well configurated in condb

 2021-01-28 01:42:16.164 <P26422:S4> citrix-ctxlogin: validate_fas: exit, 43

 2021-01-28 01:42:16.164 <P26422:S4> citrix-ctxlogin: validate_user: failed to validate fas credential

 2021-01-28 01:42:16.164 <P26422:S4> citrix-ctxlogin: LoginBoxValidate: failed validation of user 'user1@CTXDEV.LOCAL', INVALID_PARAMETER
Solución
Ejecute el siguiente comando para verificar que el valor del Registro de Citrix "HKEY\_LOCAL\_MACHINE\\SOFTWARE\\Citrix\\VirtualDesktopAgent\\Authentication\\UserCredentialService" esté establecido en \<Your-FAS-Server-List\>.
sudo /opt/Citrix/VDA/bin/ctxreg dump | grep "UserCredentialService"
Si la configuración existente es incorrecta, siga el paso anterior Configurar servidores FAS para volver a configurarla.
Configuración incorrecta del certificado de CA
No se puede iniciar una sesión desde el almacén de FAS. Aparece una ventana gris y desaparece varios segundos después.
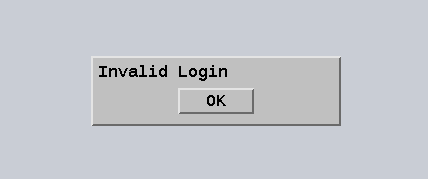
Compruebe /var/log/xdl/hdx.log y busque el registro de errores similar al siguiente:
2021-01-28 01:47:46.210 <P30656:S5> citrix-ctxlogin: get_logon_certificate: entry

 2021-01-28 01:47:46.210 <P30656:S5> citrix-ctxlogin: check_caller: current process: pid [30656], name [/opt/Citrix/VDA/bin/ctxlogin]

 2021-01-28 01:47:46.210 <P30656:S5> citrix-ctxlogin: get_public_certificate: entry

 2021-01-28 01:47:46.211 <P30656:S5> citrix-ctxlogin: query_fas: waiting for response...

 2021-01-28 01:47:46.270 <P30656:S5> citrix-ctxlogin: query_fas: query to server success

 2021-01-28 01:47:46.270 <P30656:S5> citrix-ctxlogin: get_public_certificate: exit

 2021-01-28 01:47:46.270 <P30656:S5> citrix-ctxlogin: fas_base64_decode: input size 1888

 2021-01-28 01:47:46.271 <P30656:S5> citrix-ctxlogin: fas_base64_decode: output size 1415

 2021-01-28 01:47:46.271 <P30656:S5> citrix-ctxlogin: get_logon_certificate: get logon certificate success

 2021-01-28 01:47:46.271 <P30656:S5> citrix-ctxlogin: cache_certificate: cache certificate success

 2021-01-28 01:47:46.271 <P30656:S5> citrix-ctxlogin: get_logon_certificate: exit, 0

 2021-01-28 01:47:48.060 <P30656:S5> citrix-ctxlogin: validate_user: pam_authenticate err,can retry for user user1@CTXDEV.LOCAL
Solución
verificar que ha configurado correctamente en
/etc/krb5.conf la ruta completa que almacena el certificado raíz de CA y todos los certificados intermedios. La ruta completa es similar a la siguiente:
  [realms]

 EXAMPLE.COM = {

     ......

     pkinit_anchors = DIR:/etc/pki/CA/certs/

     ......

 }
Si la configuración existente es incorrecta, siga el paso anterior Install certificates para configurarlo de nuevo.
Alternativamente, compruebe si el certificado raíz de CA es válido.
Error de asignación de cuenta de sombra
FAS está configurado mediante autenticación SAML. El siguiente error puede ocurrir después de que un usuario de ADFS introduzca el nombre de usuario y la contraseña en la página de inicio de sesión de ADFS.
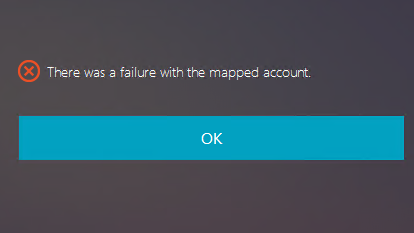
El error indica que:
-
El usuario de ADFS se ha verificado correctamente, pero no hay ningún usuario de sombra configurado en AD.
Solución
Configure la cuenta de sombra en AD.
ADFS no configurado
El siguiente error ocurre durante un intento de inicio de sesión en el almacén de FAS:
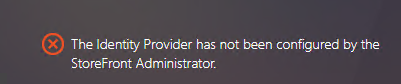
El problema ocurre cuando se configura el almacén de FAS para usar la autenticación SAML, pero falta la implementación de ADFS.
Solución
Implemente el IdP de ADFS para el Servicio de autenticación federada. Para obtener más información, consulte Federated Authentication Service ADFS deployment.
Información relacionada
-
Las implementaciones comunes de FAS se resumen en el artículo Descripción general de la arquitectura de Federated Authentication Service.
-
Los artículos de "cómo hacer" se presentan en el capítulo Configuración avanzada de Federated Authentication Service.
Problemas conocidos
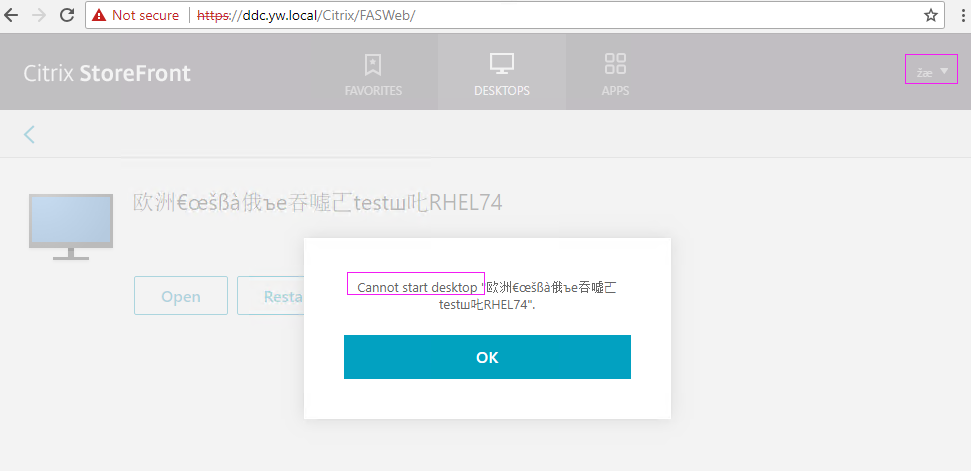
Cuando FAS está en uso, puede fallar al intentar iniciar un escritorio publicado o una sesión de aplicación con caracteres no ingleses.
Solución alternativa
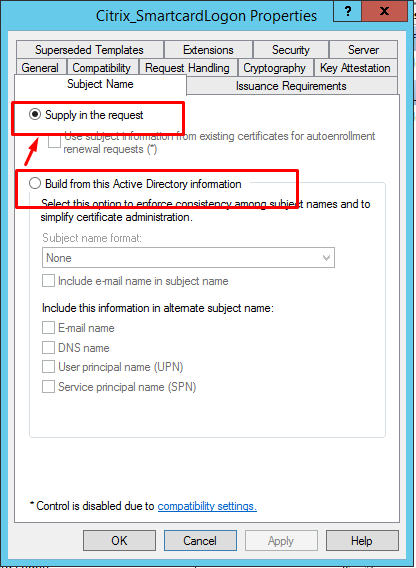
Haga clic con el botón derecho en Administrar plantillas en la herramienta de CA para cambiar la plantilla Citrix\_SmartcardLogon de Crear a partir de esta información de Active Directory a Suministrar en la solicitud: