
Configuración de directivas de grupo
Importante:
Actualmente, WEM solo admite la adición y edición de la configuración de directivas de grupo asociada a los subárboles del Registro
HKEY_LOCAL_MACHINE y HKEY_CURRENT_USER.
En versiones anteriores, solo se podían migrar las Preferencias de directiva de grupo (GPP) a Workspace Environment Management (WEM). Para obtener más información, consulte la descripción del asistente Migrar en Cinta. Ahora también puede importar la configuración de directivas de grupo (configuración basada en el Registro) a WEM.
Después de importar la configuración, puede tener una vista detallada de la configuración asociada a cada GPO antes de decidir qué GPO asignar. Puede asignar el GPO a diferentes grupos de AD, al igual que asigna otras acciones. Si asigna GPO a un usuario individual directamente, la configuración no surte efecto. Un grupo puede contener usuarios y máquinas. La configuración a nivel de máquina surte efecto si la máquina relacionada pertenece al grupo. La configuración a nivel de usuario surte efecto si el usuario actual pertenece al grupo.
Sugerencia:
Para que la configuración a nivel de máquina surta efecto inmediatamente, reinicie el servicio de host del agente de Citrix WEM. Para que la configuración a nivel de usuario surta efecto inmediatamente, los usuarios deben cerrar sesión y volver a iniciarla.
Configuración de directivas de grupo
Nota:
Para que los agentes de WEM procesen correctamente la configuración de directivas de grupo, verificar que el servicio de inicio de sesión de usuario de Citrix WEM esté habilitado en ellos.
Habilitar el procesamiento de la configuración de directivas de grupo. Controla si se habilita WEM para procesar la configuración de directivas de grupo. De forma predeterminada, esta opción está inhabilitada. Cuando está inhabilitada:
-
No puede configurar la configuración de directivas de grupo.
-
WEM no procesa la configuración de directivas de grupo, incluso si ya están asignadas a usuarios o grupos de usuarios.
Lista de objetos de directiva de grupo
Muestra una lista de sus GPO existentes. Utilice Buscar para filtrar la lista por nombre o descripción.
-
Actualizar. Actualiza la lista de GPO.
-
Importar. Abre el asistente Importar configuración de directiva de grupo, que le permite importar la configuración de directiva de grupo en WEM.
-
Editar. Le permite editar una GPO existente.
-
Eliminar. Elimina la GPO que seleccione.
Importar configuración de directiva de grupo
Antes de importar la configuración de directiva de grupo, haga una copia de seguridad de la configuración de directiva de grupo en su controlador de dominio:
-
Abra la Consola de administración de directivas de grupo.
-
En la ventana Administración de directivas de grupo, haga clic con el botón secundario en la GPO de la que desea hacer una copia de seguridad y, a continuación, seleccione Copia de seguridad.
-
En la ventana Copia de seguridad de objeto de directiva de grupo, especifique la ubicación donde desea guardar la copia de seguridad. Opcionalmente, puede dar una descripción a la copia de seguridad.
-
Haga clic en Copia de seguridad para iniciar la copia de seguridad y, a continuación, haga clic en Aceptar.
-
Vaya a la carpeta de copia de seguridad y, a continuación, comprímala en un archivo zip.Nota:WEM también admite la importación de archivos zip que contienen varias carpetas de copia de seguridad de GPO.
Para importar la configuración de directiva de grupo, siga estos pasos:
-
Utilice Cargar, disponible en el menú de la ficha Administrar del servicio WEM, para cargar el archivo zip de sus GPO en la carpeta predeterminada de Citrix Cloud.
-
Navegue hasta la ficha Consola de administración > Acciones > Configuración de directivas de grupo, seleccione Habilitar procesamiento de configuración de directivas de grupo y, a continuación, haga clic en Importar para abrir el asistente de importación.
-
En la página Archivo para importar del asistente de importación, haga clic en Examinar y, a continuación, seleccione el archivo aplicable de la lista. También puede escribir el nombre del archivo y, a continuación, hacer clic en Buscar para localizarlo.
-
Sobrescribe las GPO importadas anteriormente. Controla si se sobrescriben las GPO existentes.
-
-
Haga clic en Iniciar importación para iniciar el proceso de importación.
-
Una vez completada la importación, haga clic en Finalizar. Las GPO importadas aparecen en la ficha Configuración de directivas de grupo.
Importar la configuración de directivas de grupo desde archivos de registro
Puede convertir los valores del Registro que exporta mediante el Editor del Registro de Windows en GPO para su administración y asignación. Si está familiarizado con la opción Importar archivos de registro disponible con Entradas del Registro, esta función:
-
Permite importar valores del Registro en
HKEY_LOCAL_MACHINEyHKEY_CURRENT_USER. -
Permite importar valores del Registro de los tipos
REG_BINARYyREG_MULTI_SZ. -
Admite la conversión de operaciones de eliminación asociadas a claves y valores del Registro que defina en archivos .reg. Para obtener información sobre cómo eliminar claves y valores del Registro mediante un archivo .reg, consulte
<https://support.microsoft.com/es-es/topic/how-to-add-modify-or-delete-registry-subkeys-and-values-by-using-a-reg-file-9c7f37cf-a5e9-e1cd-c4fa-2a26218a1a23>.
Antes de empezar, tenga en cuenta lo siguiente:
-
Al importar la configuración desde un archivo zip, el archivo puede contener uno o varios archivos de registro. Asegúrese de que el tamaño del archivo descomprimido no sea superior a 30 MB.
-
Cada archivo .reg se convertirá en una GPO. Puede tratar cada GPO convertida como un conjunto de configuraciones del Registro.
-
El nombre de cada GPO convertida se genera en función del nombre del archivo .reg correspondiente. Ejemplo: Si el nombre del archivo .reg es
test1.reg, el nombre de la GPO convertida estest1. -
Las descripciones de las GPO convertidas están vacías. Su estado predeterminado es habilitado (icono de marca de verificación).
Para importar la configuración de directiva de grupo, siga estos pasos:
-
En la consola de administración, vaya a Acciones > Configuración de directiva de grupo, seleccione Habilitar el procesamiento de la configuración de directiva de grupo, haga clic en la flecha hacia abajo junto a Importar y seleccione Importar archivo de registro.
-
En el asistente que aparece, busque la copia de seguridad zip de sus archivos de registro.
-
Sobrescribir GPO existentes. Controla si se sobrescriben los GPO existentes cuando se producen conflictos.
-
-
Haga clic en Iniciar importación.
-
Una vez completada la importación, haga clic en Finalizar. Los GPO convertidos de los archivos de registro aparecen en Configuración de directiva de grupo.
Editar la configuración de directiva de grupo
Haga doble clic en un GPO de la lista para ver una vista detallada de su configuración y editarla si es necesario.
Para clonar un GPO, haga clic con el botón derecho en el GPO y seleccione Copiar en el menú. El clon se crea automáticamente después de hacer clic en Copiar. El clon hereda el nombre del original y tiene el sufijo «-Copia». Puede usar Editar para cambiar el nombre.
La ventana Editar objeto de directiva de grupo aparece después de hacer clic en Editar.
Nombre. El nombre del GPO tal como aparece en la lista de GPO.
Descripción. Permite especificar información adicional sobre el GPO, que aparece en la lista de GPO.
Operaciones de registro. Muestra las operaciones de registro que contiene el GPO.
Advertencia:
Editar, agregar y eliminar incorrectamente la configuración basada en el registro puede impedir que la configuración surta efecto en el entorno del usuario.
-
Agregar. Permite agregar una clave de registro.
-
Editar. Permite editar una clave de registro.
-
Eliminar. Permite eliminar una clave de registro.
Para agregar una clave de registro, haga clic en Agregar en el lado derecho. Las siguientes opciones de configuración están disponibles:
-
Orden. Permite especificar el orden de implementación de la clave de registro.
-
Acción. Permite especificar el tipo de acción para la clave de registro.
-
Establecer valor. Permite establecer un valor para la clave de registro.
-
Eliminar valor. Permite eliminar un valor para la clave de registro.
-
Crear clave. Permite crear la clave según lo especificado por la combinación de la clave raíz y la subruta.
-
Eliminar clave. Permite eliminar una clave bajo la clave de registro.
-
Eliminar todos los valores. Permite eliminar todos los valores bajo la clave de registro.
-
-
Clave raíz. Valores admitidos:
HKEY_LOCAL_MACHINEyHKEY_CURRENT_USER. -
Subruta. La ruta completa de la clave de registro sin la clave raíz. Por ejemplo, si
HKEY_LOCAL_MACHINE\Software\Microsoft\Windowses la ruta completa de la clave de registro,Software\Microsoft\Windowses la subruta. -
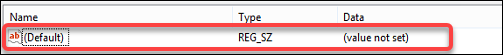
Valor. Permite especificar un nombre para el valor de registro. El elemento resaltado en el siguiente diagrama en su conjunto es un valor de registro.
-
Tipo. Permite especificar el tipo de datos para el valor.
-
REG_SZ. Este tipo es una cadena estándar que se utiliza para representar valores de texto legibles por humanos.
-
REG_EXPAND_SZ. Este tipo es una cadena de datos expandible que contiene una variable que se reemplazará cuando la llame una aplicación. Por ejemplo, para el siguiente valor, la cadena "%SystemRoot%" se reemplazará por la ubicación real de la carpeta en un sistema operativo.
-
REG_BINARY. Datos binarios en cualquier formato.
-
REG_DWORD. Un número de 32 bits. Este tipo se usa comúnmente para valores booleanos. Por ejemplo, "0" significa deshabilitado y "1" significa habilitado.
-
REG_DWORD_LITTLE_ENDIAN. Un número de 32 bits en formato little-endian.
-
REG_QWORD. Un número de 64 bits.
-
REG_QWORD_LITTLE_ENDIAN. Un número de 64 bits en formato little-endian.
-
REG_MULTI_SZ. Este tipo es una cadena múltiple que se utiliza para representar valores que contienen listas o varios valores. Cada entrada está separada por un carácter nulo.
-
-
Datos. Permite introducir datos correspondientes al valor del registro. Para diferentes tipos de datos, es posible que deba introducir datos diferentes en formatos diferentes.
Los cambios pueden tardar algún tiempo en surtir efecto. Tenga en cuenta lo siguiente:
-
Los cambios asociados con el hive de registro
HKEY_LOCAL_MACHINEsurten efecto cuando se inicia el Citrix WEM Agent Host Service o cuando se agota el tiempo de espera de SQL Settings Refresh Delay especificado. -
Los cambios asociados con el hive de registro
HKEY_CURRENT_USERsurten efecto cuando los usuarios inician sesión.
Contextualizar la configuración de directiva de grupo
Puede hacer que la configuración de directiva de grupo sea condicional mediante un filtro para contextualizar sus asignaciones. Un filtro consta de una regla y varias condiciones. El agente de WEM aplica la configuración de directiva de grupo asignada solo cuando se cumplen todas las condiciones de la regla en el entorno del usuario en tiempo de ejecución. De lo contrario, el agente omite esa configuración al aplicar filtros.
Un flujo de trabajo general para hacer que la configuración de directiva de grupo sea condicional es el siguiente:
-
En la consola de administración, vaya a Filtros > Condiciones y defina sus condiciones. Consulte Condiciones.Importante:Para obtener una lista completa de las condiciones de filtro disponibles, consulte Condiciones de filtro. La configuración de directiva de grupo incluye ajustes para usuarios y máquinas. Algunas condiciones de filtro se aplican solo a la configuración de usuario. Si aplica esas condiciones de filtro a la configuración de máquina, el agente de WEM las ignora y aplica dichos ajustes. Para obtener una lista completa de las condiciones de filtro que no se aplican a la configuración de máquina, consulte Condiciones de filtro no aplicables a la configuración de máquina.
-
Vaya a Filtros > Reglas y defina su regla de filtro. Puede incluir las condiciones que definió en el Paso 1 en esa regla. Consulte Reglas.
-
Vaya a Acciones > Configuración de directiva de grupo y configure su configuración de directiva de grupo.
-
Vaya a Consola de administración > Asignaciones > Asignación de acciones y complete lo siguiente:
-
Haga doble clic en el usuario o grupo de usuarios al que desea asignar la configuración.
-
Seleccione la aplicación y haga clic en la flecha derecha (\>) para asignarlas.
-
En la ventana Asignar filtro, seleccione la regla que definió en el Paso 2 y, a continuación, haga clic en Aceptar. La configuración se mueve del panel Disponible al panel Asignado.
-
En el panel Asignado, configure la prioridad de la configuración. Escriba un número entero para especificar una prioridad. Cuanto mayor sea el valor, mayor será la prioridad. La configuración con mayor prioridad se procesa más tarde, lo que garantiza que estén en vigor cuando haya un conflicto o una dependencia.
-
Condiciones de filtro no aplicables a la configuración de máquina
| Nombre del filtro | Aplicable a la configuración de máquina |
|---|---|
| Coincidencia de ClientName | No |
| Coincidencia de dirección IP de cliente | No |
| Coincidencia de valor de registro | Si configura un valor de registro que comienza con HKCU, el filtro Coincidencia de valor de registro no funciona si se aplica a la configuración de la máquina. |
| Coincidencia de país de usuario | No |
| Idioma de IU de usuario coincidente | No |
| Tipo de recurso SBC de usuario | No |
| Coincidencia de ruta de Active Directory | No |
| Coincidencia de atributo de Active Directory | No |
| Sin coincidencia de nombre de cliente | No |
| Sin coincidencia de dirección IP de cliente | No |
| Sin coincidencia de valor de registro | No |
| Sin coincidencia de país de usuario | No |
| Sin coincidencia de idioma de interfaz de usuario del usuario | No |
| Sin coincidencia de ruta de Active Directory | No |
| Sin coincidencia de atributo de Active Directory | No |
| Coincidencia de SO remoto del cliente | No |
| No hay coincidencia con el SO remoto del cliente | No |
| Coincidencia de grupo de Active Directory | No |
| No hay coincidencia de grupo de Active Directory | No |
| Nombre del recurso publicado | No |