
Crea gruppi di consegna
Nota:
È possibile gestire la distribuzione di Citrix Virtual Apps and Desktops™ utilizzando due console di gestione: Web Studio (basata sul Web) e Citrix Studio (basata su Windows). Questo articolo tratta solo Web Studio. Per informazioni su Citrix Studio, vedere l'articolo equivalente in Citrix Virtual Apps and Desktops 7 2212 o versioni precedenti.
Un gruppo di consegna è una raccolta di macchine scelte da uno o più cataloghi di macchine. I gruppi di consegna definiscono quali utenti possono accedere a tali macchine e le applicazioni e i desktop a loro disponibili.
La creazione di un gruppo di consegna è il passaggio successivo alla configurazione del sito e dei cataloghi di macchine. È possibile modificare in seguito le impostazioni iniziali o creare ulteriori gruppi di consegna, se necessario.
Alcune funzionalità e impostazioni sono configurabili solo quando si modifica un gruppo di consegna esistente. Per maggiori dettagli, vedere Gestire i gruppi di consegna
Prima di iniziare
Prima di creare un gruppo di consegna:
-
Esaminare questo articolo per comprendere le scelte e le informazioni richieste.
-
Assicurarsi di aver creato una connessione all'hypervisor, al servizio cloud o ad altre risorse che ospitano le macchine.
-
Assicurarsi che sia disponibile un catalogo di macchine con macchine virtuali o fisiche.
Per creare un gruppo di consegna:
-
Se è stato creato un sito e un catalogo macchine senza un gruppo di consegna, Web Studio guida al punto di partenza corretto per crearne uno.
Pagine della procedura guidata
Se è stato creato un sito e un catalogo di macchine ma non un gruppo di consegna, Web Studio guida al punto di partenza corretto per crearne uno.
Se è già stato creato un gruppo di consegna e si desidera crearne un altro, seguire questi passaggi:
-
Selezionare Gruppi di consegna.
-
Nel riquadro delle azioni, selezionare Crea gruppo di consegna.
-
Per organizzare i gruppi di consegna, è possibile creare cartelle sotto la cartella predefinita Gruppi di consegna. Per maggiori informazioni, vedere Creare una cartella.
-
Selezionare la cartella in cui si desidera creare il gruppo, quindi fare clic su Crea gruppo di consegna. Si apre la procedura guidata di creazione del gruppo.
-
La procedura guidata si apre con una pagina Introduzione, che è possibile scegliere di saltare nei futuri avvii. Quindi, guida l'utente attraverso diverse pagine, come descritto nella tabella seguente. Dopo aver completato ogni pagina, fare clic su Avanti per procedere fino a raggiungere la pagina finale.
| SO multisessione | SO a sessione singola statico (assegnato) | SO a sessione singola condiviso (in pool) | Accesso remoto PC | |
|---|---|---|---|---|
| Pagine | Macchine | Macchine | Macchine | Macchine |
| Bilanciamento del carico | Tipo di consegna | Utenti | Utenti | |
| Utenti | Utenti | Applicazioni | Applicazioni | |
| Applicazioni | Applicazioni | Desktop | Regole di assegnazione desktop | |
| Desktop | Regole di assegnazione desktop | Protezione app | Protezione app | |
| Protezione app | Protezione app | Ambiti | Ambiti | |
| Ambiti | Ambiti | Contratto di licenza | Contratto di licenza | |
| Contratto di licenza | Contratto di licenza | Set di criteri | Set di criteri | |
| Set di criteri | Set di criteri | Cache host locale | Riepilogo | |
| Riepilogo | Riepilogo | Riepilogo |
Nota:
-
Viene visualizzata la pagina Allocazione macchine (subito dopo la pagina Macchine) se è presente una macchina assegnata disponibile nel catalogo macchine statiche del sistema operativo a sessione singola selezionato.
-
La pagina Impostazione della cache host locale è disponibile solo per i gruppi di consegna che contengono macchine in pool a sessione singola con gestione dell'alimentazione.
Pagina Macchine
-
Per creare un gruppo di consegna con VM solo a sessione singola con capacità di sospensione, selezionare Rendi la capacità di sospensione obbligatoria per questo gruppo di consegna.Nota:Questa funzionalità è applicabile solo a macchine a sessione singola con capacità di sospensione.
-
Selezionare un catalogo di macchine e selezionare il numero di macchine che si desidera utilizzare da tale catalogo.
Considerazioni importanti
-
Quando si sceglie un catalogo, l'elenco mostra solo i cataloghi con almeno una macchina non utilizzata.
-
Un catalogo può fornire macchine a più di un gruppo di consegna. Una macchina può essere utilizzata in un solo gruppo di consegna. Quando si aggiungono altre macchine al gruppo di consegna, Web Studio suggerisce lo stesso catalogo per impostazione predefinita.
-
Un gruppo di consegna può utilizzare macchine da più di un catalogo; tuttavia, tali cataloghi devono contenere gli stessi tipi di macchina (OS multi-sessione, OS a sessione singola o Remote PC Access). Tutte le macchine all'interno di un gruppo di consegna devono avere lo stesso tipo di assegnazione (in pool o statico). In altre parole, non è possibile combinare tipi di macchina diversi in un gruppo di consegna.
-
Citrix consiglia di utilizzare la versione VDA più recente su tutte le macchine.
-
Per Remote PC Access, quando si crea un sito, un catalogo denominato Remote PC Access Machines e un gruppo di consegna denominato Remote PC Access Desktops vengono creati automaticamente. Ogni macchina in un catalogo Remote PC Access Machines viene automaticamente associata a un gruppo di consegna.
-
Vengono eseguiti i seguenti controlli di compatibilità:
-
MinimumFunctionalLevel deve essere compatibile
-
SessionSupport deve essere compatibile
-
AllocationType deve essere compatibile per SingleSession
-
L'accesso remoto al PC è compatibile solo con il catalogo Accesso remoto al PC
-
Pagina Allocazione macchine
La pagina Allocazione macchine è disponibile se è presente una macchina assegnata disponibile nel catalogo macchine statiche del sistema operativo a sessione singola selezionato nella pagina Macchine.
Utilizzare questa pagina per gestire le assegnazioni utente e i nomi visualizzati dei desktop per le macchine in questo gruppo di consegna.
-
Utilizzare il campo Nome visualizzato per gestire il nome visualizzato del desktop.
-
Fare clic su Sfoglia e selezionare utenti o gruppi.
Pagina Bilanciamento del carico
La pagina Bilanciamento del carico delle sessioni sulle macchine è disponibile per le macchine con sistema operativo multi-sessione.
Utilizzare questa pagina per configurare l'impostazione di bilanciamento del carico che si desidera che questo gruppo di consegna utilizzi. Per impostazione predefinita, i gruppi di consegna utilizzano l'impostazione a livello di sito.
-
Per configurare un'impostazione di bilanciamento del carico per questo gruppo di consegna, selezionare la casella di controllo Ignora impostazione a livello di sito.
-
Selezionare l'opzione Bilanciamento del carico orizzontale o Bilanciamento del carico verticale in base alle esigenze. Per informazioni sui metodi di bilanciamento del carico orizzontale e verticale, vedere Bilanciare il carico delle macchine.
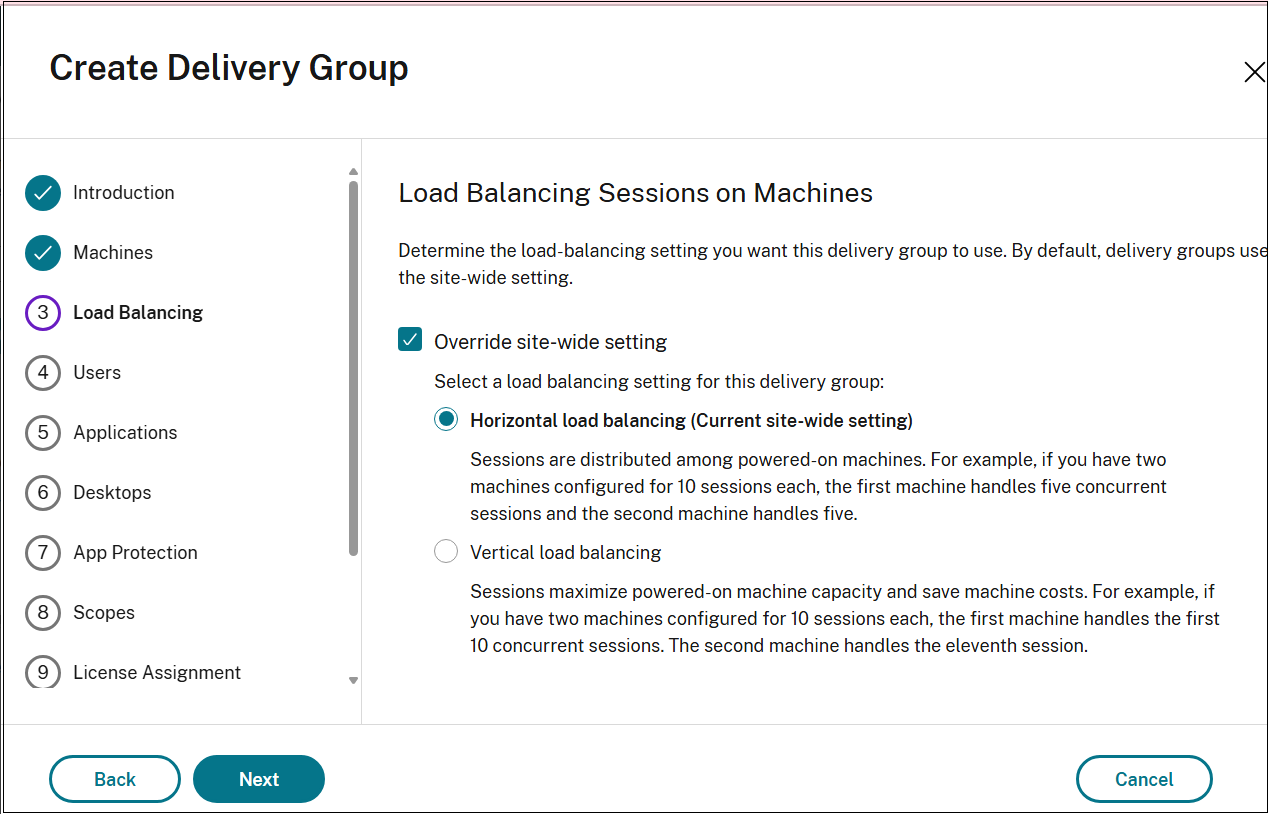
Se si seleziona Bilanciamento del carico verticale, assicurarsi che i criteri Tolleranza di accesso simultaneo e Numero massimo di sessioni siano configurati in modo appropriato.
Pagina Tipo di consegna
La pagina Tipo di consegna viene visualizzata solo per le macchine statiche (assegnate) del sistema operativo a sessione singola.
Utilizzando questa pagina, configurare le macchine nel catalogo per fornire desktop o applicazioni agli utenti.
-
Selezionare Applicazioni o Desktop. Non è possibile abilitare entrambi.Nota:Se si selezionano macchine da un catalogo OS multi-sessione o OS a sessione singola casuale (in pool), il tipo di distribuzione è considerato applicazioni e desktop. È possibile distribuire applicazioni, desktop o entrambi.
Pagina Utenti
La pagina Utenti è disponibile per tutti i tipi di macchine. Tuttavia, le opzioni della pagina variano a seconda dei diversi tipi di macchine.
Utilizzando questa pagina, specificare come gli utenti possono accedere alle risorse nel gruppo di consegna.
Come funziona il controllo dell'accesso utente
L'accesso utente in un gruppo di consegna è controllato tramite elenchi di utenti specificati quando si creano o si modificano le impostazioni di accesso.
-
Gli utenti che soddisfano tutte le seguenti condizioni possono accedere alle applicazioni in un gruppo di consegna:
-
Hanno accesso alle risorse (app e desktop) in questo gruppo di consegna. Per impostazione predefinita, l'accesso è determinato dall'elenco di accesso utente della distribuzione (utenti in Active Directory), che non è configurato tramite Studio. Vedere Aggiungere o rimuovere utenti in un gruppo di consegna.
-
Avere accesso alle applicazioni in questo gruppo. Per impostazione predefinita, la regola dei criteri di diritto all'applicazione include tutti. Per i dettagli, vedere i cmdlet dell'SDK PowerShell
BrokerAppEntitlementPolicyRule. -
Hanno accesso ai gruppi di applicazioni che includono questa applicazione.
-
-
Gli utenti che soddisfano entrambe le seguenti condizioni possono accedere ai desktop in un gruppo di consegna:
-
Hanno accesso alle risorse (app e desktop) in questo gruppo di consegna. Per impostazione predefinita, l'accesso è determinato dall'elenco di accesso utente della distribuzione (utenti in Active Directory), che non è configurato tramite Studio. È possibile aggiungere o rimuovere utenti dall'ambito utente predefinito. Vedere Aggiungere o rimuovere utenti in un gruppo di consegna.
-
Hanno accesso ai desktop in questo gruppo. Per maggiori informazioni, vedere Desktop (o pagina Regole di assegnazione desktop).
-
Fasi di configurazione
-
Selezionare una delle opzioni per consentire o limitare l'uso delle risorse nel gruppo di consegna.
-
Consenti a tutti gli utenti autenticati di utilizzare le risorse: Per accedere ad applicazioni e desktop, gli utenti e i membri del gruppo specificati per nome devono presentare credenziali come smart card o nome utente e password a StoreFront™ o all'app Citrix Workspace™. (Per i gruppi di consegna contenenti macchine OS a sessione singola, è possibile importare i dati utente (un elenco di utenti) in seguito modificando il gruppo di consegna.)
-
Limita l'uso delle risorse: In alternativa, è possibile limitare l'uso di un gruppo di consegna aggiungendo utenti o gruppi di utenti all'elenco Consenti. Solo gli utenti nell'elenco Consenti possono accedere ad app e desktop nel gruppo di consegna. È anche possibile aggiungere utenti e gruppi di utenti a un elenco di blocco facendo clic su Aggiungi elenco di blocco, il che impedisce agli utenti di utilizzare app e desktop nel gruppo di consegna selezionato. Un elenco di blocco è significativo solo se utilizzato per bloccare gli utenti nell'elenco Consenti.
-
-
Per le macchine OS multi-sessione, selezionare Concedi accesso a utenti non autenticati (anonimi); non sono richieste credenziali se si desidera che gli utenti accedano ad applicazioni e desktop senza presentare credenziali a StoreFront o all'app Citrix Workspace. Ad esempio, presso i chioschi, l'applicazione potrebbe richiedere credenziali, ma il portale di accesso e gli strumenti Citrix no.
-
Gli account utente non autenticati vengono creati su richiesta all'avvio di una sessione e denominati AnonXYZ, dove XYZ è un valore univoco di tre cifre.
-
Le sessioni utente non autenticate hanno un timeout di inattività predefinito di 10 minuti e vengono disconnesse automaticamente quando il client si disconnette. Riconnessione, roaming tra client e Workspace Control non sono supportati.
-
-
Selezionare Richiedi che le sessioni vengano avviate nella zona principale di un utente (se configurata) per impedire che le sessioni passino per impostazione predefinita ad altre zone disponibili se la zona principale dell'utente dispone di risorse sufficienti.
-
Selezionare Consenti il roaming delle sessioni tra i dispositivi client con l'utente se si desidera che le sessioni seguano, indipendentemente dal dispositivo o dall'esistenza di sessioni correnti. Vedere Roaming delle sessioni.
La seguente tabella descrive le scelte nella pagina Utenti:
| Abilita l'accesso per | Aggiungere/assegnare utenti e gruppi di utenti? | Abilitare la casella di controllo “Consenti l'accesso agli utenti non autenticati”? |
|---|---|---|
| Solo utenti autenticati | Sì | No |
| Solo utenti non autenticati | No | Sì |
| Utenti autenticati e non autenticati | Sì | Sì |
Pagina Applicazioni
La pagina Applicazioni è disponibile per tutti i tipi di macchine. Tuttavia, le applicazioni che è possibile aggiungere variano a seconda dei diversi tipi di macchine.
Utilizzando questa pagina è possibile aggiungere applicazioni in pacchetto ai desktop di questo gruppo.
Considerazioni importanti
-
È possibile aggiungere applicazioni in pacchetto ai gruppi di consegna. I pacchetti contenenti tali applicazioni vengono montati automaticamente ogni volta che gli utenti accedono ai propri desktop o PC remoti.
-
Per impostazione predefinita, le nuove applicazioni aggiunte vengono inserite in una cartella denominata Applicazioni. È possibile specificare una cartella diversa. Per i dettagli, consultare l'articolo Applicazioni.
-
È possibile modificare le proprietà di un'applicazione quando la si aggiunge a un gruppo di consegna o in seguito. Per i dettagli, consultare l'articolo Applicazioni.
-
Se si tenta di aggiungere un'applicazione e ne esiste già una con lo stesso nome in quella cartella, viene richiesto di rinominare l'applicazione che si sta aggiungendo. Se si rifiuta, l'applicazione viene aggiunta con un suffisso che la rende unica all'interno di quella cartella di applicazioni.
-
Quando si aggiunge un'applicazione a più di un gruppo di consegna, può verificarsi un problema di visibilità se non si dispone dell'autorizzazione per visualizzare l'applicazione in tutti quei gruppi di consegna. In questi casi, consultare un amministratore con maggiori autorizzazioni o far estendere l'ambito per includere tutti i gruppi di consegna a cui è stata aggiunta l'applicazione.
-
Se si pubblicano due applicazioni con lo stesso nome agli stessi utenti, modificare la proprietà Nome applicazione (per utente). In caso contrario, gli utenti visualizzeranno nomi duplicati nell'app Citrix Workspace.
Fasi di configurazione
-
Selezionare il menu Aggiungi per visualizzare le origini dell'applicazione.
-
Dal menu Start: Le applicazioni vengono rilevate tramite uno dei VDA attualmente registrati assegnati al gruppo di consegna. Quando si seleziona questa origine, viene avviata una nuova pagina con un elenco di applicazioni rilevate; selezionare quelle che si desidera aggiungere e quindi selezionare OK.
-
Manualmente: Applicazioni situate su un VDA nel gruppo di consegna o altrove nella rete. La selezione di questa origine apre una nuova pagina in cui è possibile specificare un'applicazione da aggiungere nei seguenti modi:
-
Digitare il percorso dell'eseguibile, la directory di lavoro, gli argomenti della riga di comando facoltativi e i nomi visualizzati per amministratori e utenti.
-
Selezionare un'applicazione da un VDA nel gruppo di consegna. Per farlo, fare clic su Sfoglia, immettere le credenziali per accedere al VDA, attendere la connessione al VDA e quindi selezionare un'applicazione dal VDA. Le proprietà dell'applicazione selezionata popolano automaticamente i campi della pagina.
-
-
Esistenti: Applicazioni aggiunte in precedenza alla distribuzione, magari in un altro gruppo di consegna. Quando si seleziona questa origine, viene avviata una nuova pagina con un elenco di applicazioni rilevate; selezionare quelle che si desidera aggiungere e quindi selezionare OK.
-
Pacchetti di applicazioni: Applicazioni in pacchetti di applicazioni App-V, MSIX, MSIX app attach o FlexApp. Quando si seleziona questa origine, viene avviata la pagina Aggiungi applicazioni da pacchetti. Selezionare un'origine del pacchetto di applicazioni, selezionare le applicazioni che si desidera aggiungere dalla visualizzazione risultante e quindi selezionare OK.Nota:
-
Questa opzione è disattivata se nessun pacchetto di applicazioni è configurato per il sito.
\> - Per pubblicare app MSIX o MSIX app attach, il livello funzionale del gruppo di consegna deve essere 2106 o successivo. Per le app FlexApp, il livello funzionale deve essere 2206 o successivo. Quando un requisito di livello funzionale non è soddisfatto, le opzioni corrispondenti nell'elenco a discesa Origine pacchetto applicazione sono disattivate. -
-
-
Gruppo di applicazioni: Gruppi di applicazioni esistenti nella distribuzione.
Se un'origine o un'applicazione non è disponibile o valida, non è visibile o non può essere selezionata. Ad esempio, l'origine Esistenti non è disponibile se non sono state aggiunte applicazioni alla distribuzione. Oppure, un'applicazione potrebbe non essere compatibile con i tipi di sessione supportati sulle macchine nel catalogo macchine selezionato.
Pagina Desktop (o Regole di assegnazione desktop)
Il titolo di questa pagina dipende dal catalogo macchine scelto in precedenza nella procedura guidata:
-
Se si sceglie un catalogo contenente macchine multi-sessione o a sessione singola in pool, questa pagina è intitolata Desktop.
-
Se si sceglie un catalogo contenente macchine statiche a sessione singola e si specifica “Desktop” nella pagina Tipo di distribuzione, questa pagina è intitolata Regole di assegnazione desktop.Nota:Se si sceglie un catalogo contenente macchine statiche a sessione singola e si specifica “Applicazioni” nella pagina Tipo di distribuzione, la pagina non viene visualizzata.
-
Selezionare Aggiungi. Nella finestra di dialogo:
-
Nei campi Nome visualizzato e Descrizione, digitare le informazioni da visualizzare nell'app Citrix Workspace.
-
Per macchine OS multi-sessione o a sessione singola in pool: per aggiungere una restrizione di tag a un desktop, selezionare Limita gli avvii alle macchine con questo tag e quindi selezionare il tag dal menu.
-
Utilizzando i pulsanti di opzione, è possibile:
-
Consenti a tutti gli utenti con accesso a questo gruppo di consegna di utilizzare un desktop. Tutti gli utenti del gruppo di consegna possono avviare un desktop (per i gruppi con macchine in pool) o essere assegnati a una macchina quando avviano il desktop (per i gruppi con macchine statiche a sessione singola).
-
Limita l'uso del desktop aggiungendo utenti e gruppi di utenti all'Elenco consenti. Solo gli utenti nell'Elenco consenti possono accedere a un desktop. È inoltre possibile aggiungere utenti e gruppi di utenti a un elenco di blocco facendo clic su Aggiungi elenco di blocco, che impedisce agli utenti di utilizzare i desktop nel gruppo di consegna selezionato. Un elenco di blocco è significativo solo se utilizzato per bloccare gli utenti nell'elenco consenti.
-
-
Se il gruppo contiene macchine statiche a sessione singola, specificare il numero massimo di desktop per utente. Deve essere un valore pari o superiore a uno. L'impostazione non è obbligatoria. È possibile assegnare le macchine manualmente o utilizzare RemotePC per assegnare automaticamente le macchine.
-
Abilitare o disabilitare il desktop (per macchine multi-sessione) o la regola di assegnazione del desktop (per macchine statiche a sessione singola): la disabilitazione di un desktop interrompe la distribuzione del desktop. La disabilitazione di una regola di assegnazione del desktop interrompe l'assegnazione automatica del desktop agli utenti.
-
Quando hai finito con la finestra di dialogo, seleziona OK.
-
Numero massimo di istanze di un desktop in un sito (solo PowerShell)
Per configurare il numero massimo di istanze di un desktop nel sito (solo PowerShell):
-
In PowerShell, utilizzare il cmdlet BrokerEntitlementPolicyRule appropriato con il parametro MaxPerEntitlementInstances. Ad esempio, il seguente cmdlet modifica la regola
tsvda-desktopper impostare il numero massimo di istanze desktop simultanee consentite nel sito su due. Quando sono in esecuzione due istanze desktop, si verifica un errore se un terzo sottoscrittore tenta di avviare un desktop.Set-BrokerEntitlementPolicyRule -Name tsvda-desktop -MaxPerEntitlementInstances 2 -
Per assistenza, utilizzare il cmdlet Get-Help. Ad esempio,
Get-Help Set-BrokerEntitlementPolicyRule-Parameter MaxPerEntitlementInstances.
Pagina Protezione app
La pagina Protezione app è disponibile per tutti i tipi di macchina.
Utilizzando questa pagina, si fornisce maggiore sicurezza per le app e i desktop pubblicati Citrix.
Le seguenti informazioni sono supplementari all'articolo sulla protezione delle app nella documentazione di Citrix Workspace app all'indirizzo
<https://docs.citrix.com/it-it/citrix-workspace-app/app-protection.html>.
-
È necessario disporre di un diritto valido per la protezione delle app. Per acquistare la funzionalità di protezione delle app, contattare il proprio rappresentante di vendita Citrix.
-
La protezione delle app richiede l'attendibilità XML. Per abilitare l'attendibilità XML, andare su Impostazioni > Abilita attendibilità XML.
La protezione viene applicata nelle seguenti condizioni:
-
Anti-cattura schermo:
-
Su Windows e macOS, solo la finestra del contenuto protetto è vuota. La protezione app è attiva quando una finestra protetta non è ridotta a icona.
-
Su Linux, l'intera acquisizione è vuota. La protezione app è attiva sia che una finestra protetta sia ridotta a icona o meno.
-
-
Anti-keylogging: Abilitato se una finestra protetta è a fuoco. Per disabilitare la protezione, spostare il fuoco su un'altra finestra.
Pagina Ambiti
La pagina Ambiti è disponibile per tutti i tipi di macchina.
Utilizzando questa pagina, raggruppare gli oggetti (ad esempio, connessioni, cataloghi e gruppi di consegna) in un modo pertinente alla propria organizzazione.
Pagina Assegnazione licenze
La pagina Assegnazione licenze è disponibile per tutti i tipi di macchine.
Utilizzando questa pagina, specificare quale licenza si desidera che il gruppo di consegna utilizzi. Per impostazione predefinita, il gruppo di consegna utilizza la licenza del sito. Per maggiori informazioni, vedere Licenze multi-tipo.
Pagina Set di criteri
La pagina Set di criteri è disponibile per tutti i tipi di macchine.
Utilizzando questa pagina, specificare quale set di criteri si desidera che questo gruppo di consegna utilizzi.
Pagina delle impostazioni della cache host locale
Questa pagina è disponibile solo per i gruppi di consegna che contengono macchine in pool a sessione singola con gestione dell'alimentazione.
Per impostazione predefinita, le macchine in pool gestite dall'alimentazione non sono disponibili in modalità Local Host Cache (LHC) a causa dei rischi di esposizione dei dati. Per modificare il comportamento predefinito e renderle disponibili per nuove connessioni utente in modalità LHC, selezionare Mantieni risorse disponibili.
In alternativa, è possibile modificare il comportamento predefinito utilizzando i comandi PowerShell. Per maggiori informazioni, vedere Supporto applicazioni e desktop.
Importante:
L'abilitazione dell'accesso a macchine in pool a sessione singola con gestione dell'alimentazione può causare la presenza di dati e modifiche delle sessioni utente precedenti nelle sessioni successive.
Desktop in pool monouso nella Cache host locale
Durante un'interruzione della Cache host locale (LHC), i desktop in pool possono essere utilizzati una tantum. Ciò si ottiene rilasciando un blob di igiene ai VDA compatibili e avviando i riavvii. Questo processo garantisce uno stato pulito per i desktop al ripristino dall'interruzione. Per le macchine non compatibili o legacy, la partecipazione avviene solo se il riutilizzo è esplicitamente abilitato. La funzionalità migliora la soddisfazione del cliente durante le interruzioni rendendo la disponibilità più fluida.
Prerequisiti
-
VDA versione 2407 o successiva per l'applicazione completa dell'igiene. I VDA legacy (precedenti alla versione VDA 2407) possono essere utilizzati solo quando il riutilizzo è abilitato. Questi VDA non ricevono il blob di igiene o i riavvii forzati.
-
Cataloghi di macchine con macchine a sessione singola.
Configurare l'uso una tantum di desktop in pool
-
Creare un catalogo MCS con macchine a sessione singola utilizzando VDA build 2407 o successiva.
-
Creare un gruppo di consegna corrispondente. Impostare l'impostazione del gruppo di desktop
ReuseMachinesWithoutShutdownInOutagesufalseper il gruppo di consegna da Remote PowerShell o selezionare Rendi le risorse non disponibili in Web Studio nella pagina Modalità cache host locale durante la creazione di un gruppo di consegna.Set-BrokerDesktopGroup -Name "name" -ReuseMachinesWithoutShutdownInOutage $false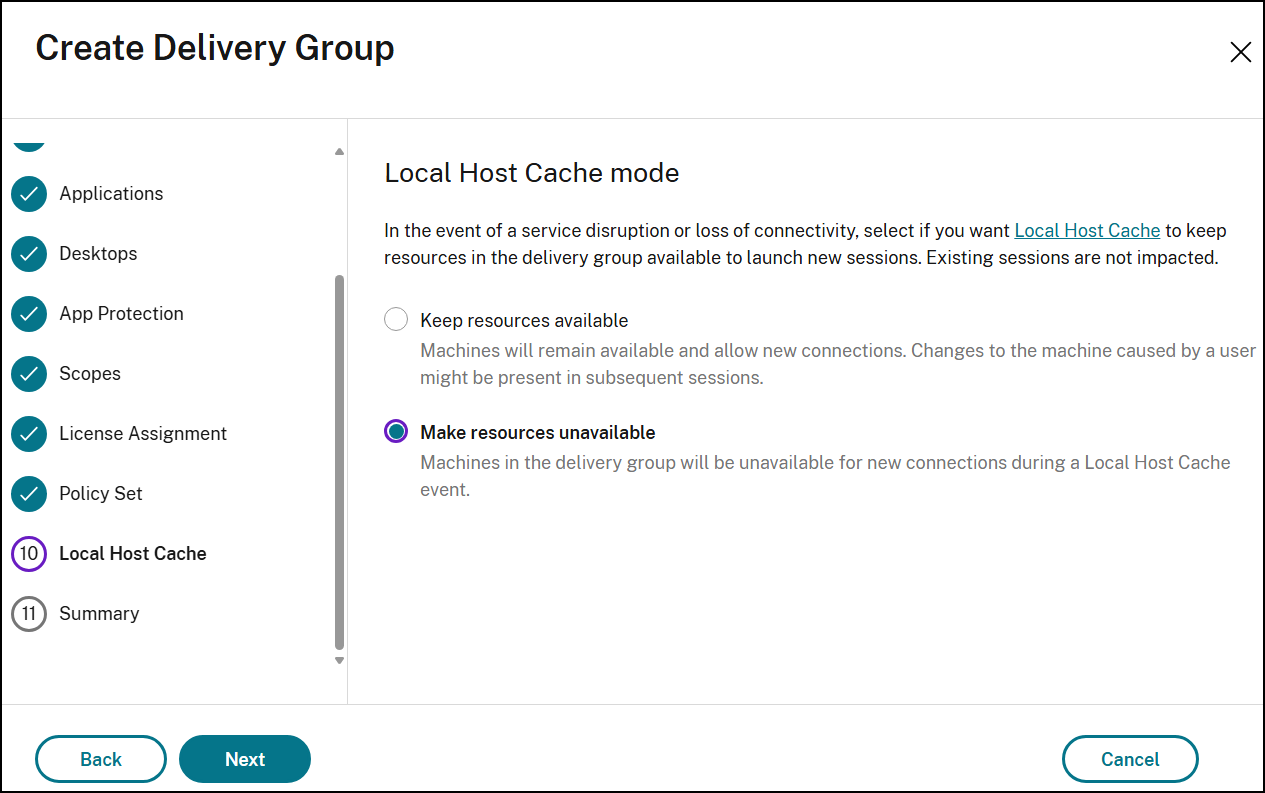
-
Dopo aver completato la configurazione, durante la modalità di interruzione LHC, le macchine sono disponibili per un uso una tantum. Quando si esce dalla modalità di interruzione LHC, le macchine che erano compromesse vengono riavviate e sono nuovamente disponibili per l'uso.Nota:Una macchina viene classificata come compromessa una volta che una sessione utente è stata avviata dopo la sua più recente accensione. Una macchina non compromessa si riferisce a una macchina che non ha avviato alcuna sessione utente dal suo ultimo evento di accensione.
Pagina di riepilogo
Immettere un nome per il gruppo di consegna. È inoltre possibile (facoltativamente) immettere una descrizione, che viene visualizzata nell'app Citrix Workspace e in Studio.
Rivedere le informazioni di riepilogo e quindi fare clic su Fine.
Limitazione
L'assegnazione di un desktop a un indirizzo IP client funziona solo con un set molto limitato di tipi e configurazioni client. L'esecuzione del filtro di accesso basato sull'indirizzo IP client utilizza l'indirizzo IP pubblico per i client cloud.