
시트릭스 시큐어 웹™
Citrix Secure Web은 내부 및 외부 사이트에 대한 보안 액세스를 제공하는 HTML5 호환 모바일 웹 브라우저입니다. Secure Hub에 장치가 등록되면 Secure Web이 사용자 장치로 자동으로 푸시되도록 구성할 수 있습니다. 또는 Endpoint Management 앱 스토어에서 앱을 추가할 수 있습니다.
Secure Web 및 기타 모바일 생산성 앱 시스템 요구 사항에 대한 자세한 내용은 시스템 요구 사항을 참조하십시오.
Secure Web 통합 및 제공
참고:
MDX Toolkit 10.7.10은 모바일 생산성 앱 래핑을 지원하는 최종 릴리스입니다. 사용자는 공용 앱 스토어에서 모바일 생산성 앱 버전 10.7.5 이상에 액세스합니다.
Secure Web을 통합하고 제공하려면 다음 일반 단계를 따르십시오.
-
내부 네트워크에 대한 Single sign-on(SSO)을 사용하도록 설정하려면 Citrix Gateway를 구성하십시오.HTTP 트래픽의 경우 Citrix ADC는 Citrix ADC에서 지원하는 모든 프록시 인증 유형에 대해 SSO를 제공할 수 있습니다. HTTPS 트래픽의 경우 웹 암호 캐싱 정책을 통해 Secure Web이 MDX를 통해 프록시 서버에 인증하고 SSO를 제공할 수 있습니다. MDX는 기본, 다이제스트 및 NTLM 프록시 인증만 지원합니다. 암호는 MDX를 사용하여 캐시되며 중요한 앱 데이터를 위한 보안 저장 영역인 Endpoint Management 공유 저장소에 저장됩니다. Citrix Gateway 구성에 대한 자세한 내용은 Citrix Gateway를 참조하십시오.
-
Secure Web을 다운로드합니다.
-
내부 네트워크에 대한 사용자 연결을 구성하는 방법을 결정합니다.
-
다른 MDX 앱과 동일한 단계를 사용하여 Secure Web을 Endpoint Management에 추가한 다음 MDX 정책을 구성합니다. Secure Web에 특정한 정책에 대한 자세한 내용은 이 문서의 뒷부분에 있는 "Secure Web 정책 정보"를 참조하십시오.
사용자 연결 구성
Secure Web은 사용자 연결에 대해 다음 구성을 지원합니다.
-
터널링됨 – 웹 SSO: 내부 네트워크로 터널링되는 연결은 터널링됨 – 웹 SSO라고 하는 클라이언트리스 VPN의 변형을 사용할 수 있습니다. 이는 기본 VPN 모드 정책에 지정된 기본 구성입니다. 터널링됨 – 웹 SSO는 Single sign-on(SSO)이 필요한 연결에 권장됩니다.
-
전체 VPN 터널: 내부 네트워크로 터널링되는 연결은 기본 VPN 모드 정책으로 구성된 전체 VPN 터널을 사용할 수 있습니다. 전체 VPN 터널은 클라이언트 인증서 또는 내부 네트워크의 리소스에 대한 종단 간 SSL을 사용하는 연결에 권장됩니다. 그러나 Secure Web은 모바일 장치에 저장된 클라이언트 인증서를 읽을 수 있는 앱이 아닙니다. 이 기능을 제공할 수 있는 일부 타사 래핑된 엔터프라이즈 앱이 설치될 수 있습니다. 전체 VPN 터널은 TCP를 통한 모든 프로토콜을 처리하며 iOS 및 Android 장치 외에도 Windows 및 Mac 컴퓨터와 함께 사용할 수 있습니다.
-
VPN 모드 전환 허용 정책은 필요에 따라 전체 VPN 터널과 터널링 – 웹 SSO 모드 간의 자동 전환을 허용합니다. 기본적으로 이 정책은 꺼져 있습니다. 이 정책이 켜져 있으면 기본 VPN 모드에서 처리할 수 없는 인증 요청으로 인해 실패한 네트워크 요청은 대체 모드에서 다시 시도됩니다. 예를 들어, 전체 VPN 터널 모드는 클라이언트 인증서에 대한 서버 챌린지를 수용하지만 터널링 – 웹 SSO 모드는 그렇지 않습니다. 마찬가지로, HTTP 인증 챌린지는 터널링 – 웹 SSO 모드를 사용할 때 SSO를 통해 서비스될 가능성이 더 높습니다.
다음 표는 구성 및 사이트 유형에 따라 Secure Web이 사용자에게 자격 증명을 요청하는지 여부를 나타냅니다.
| 연결 모드 | 사이트 유형 | 암호 캐싱 | Citrix Gateway용으로 구성된 SSO | Secure Web이 웹사이트 첫 액세스 시 자격 증명 요청 | Secure Web이 웹사이트 후속 액세스 시 자격 증명 요청 | Secure Web이 암호 변경 후 자격 증명 요청 |
|---|---|---|---|---|---|---|
| 터널링 – 웹 SSO | HTTP | 아니요 | 예 | 아니요 | 아니요 | 아니요 |
| 터널링됨 – 웹 SSO | HTTPS | 아니요 | 예 | 아니요 | 아니요 | 아니요 |
| 전체 VPN | HTTP | 아니요 | 예 | 아니요 | 아니요 | 아니요 |
| 전체 VPN | HTTPS | 예; Secure Web MDX 정책 '웹 암호 캐싱 사용'이 켜져 있는 경우. | 아니요 | 예; Secure Web에서 자격 증명을 캐시하는 데 필요합니다. | 아니요 | 예 |
Secure Web 정책
Secure Web을 추가할 때 Secure Web에 특정한 다음 MDX 정책에 유의하십시오. 지원되는 모든 모바일 장치에 대해:
허용 또는 차단된 웹사이트
Secure Web은 일반적으로 웹 링크를 필터링하지 않습니다. 이 정책을 사용하여 허용되거나 차단된 사이트의 특정 목록을 구성할 수 있습니다. 브라우저가 열 수 있는 웹사이트를 제한하기 위해 쉼표로 구분된 목록 형식으로 URL 패턴을 구성합니다. 목록의 각 패턴 앞에는 더하기 기호(+) 또는 빼기 기호(-)가 붙습니다. 브라우저는 일치하는 항목을 찾을 때까지 나열된 순서대로 URL을 패턴과 비교합니다. 일치하는 항목이 발견되면 접두사가 다음과 같이 수행할 작업을 결정합니다.
-
빼기(-) 접두사는 브라우저가 URL을 차단하도록 지시합니다. 이 경우 URL은 웹 서버 주소를 확인할 수 없는 것처럼 처리됩니다.
-
더하기(+) 접두사는 URL이 정상적으로 처리되도록 허용합니다.
-
패턴에 + 또는 -가 제공되지 않으면 + (허용)로 간주됩니다.
-
URL이 목록의 어떤 패턴과도 일치하지 않으면 URL이 허용됩니다.
다른 모든 URL을 차단하려면 목록을 빼기 기호 뒤에 별표(-*)로 끝냅니다. 예를 들어:
-
정책 값
+http://*.mycorp.com/*,-http://*,+https://*,+ftp://*,-*은mycorp.com도메인 내의 HTTP URL을 허용하지만 다른 곳에서는 차단하며, HTTPS 및 FTP URL은 어디에서나 허용하고, 다른 모든 URL은 차단합니다. -
정책 값
+http://*.training.lab/*,+https://*.training.lab/*,-*은 사용자가 HTTP 또는 HTTPS를 통해 Training.lab 도메인(인트라넷)의 모든 사이트를 열 수 있도록 허용합니다. 그러나 프로토콜에 관계없이 Facebook, Google, Hotmail과 같은 공용 URL은 열 수 없습니다.
기본값은 비어 있습니다(모든 URL 허용).
팝업 차단
팝업은 웹사이트가 사용자 허락 없이 여는 새 탭입니다. 이 정책은 Secure Web이 팝업을 허용할지 여부를 결정합니다. '켜짐'으로 설정하면 Secure Web은 웹사이트가 팝업을 여는 것을 방지합니다. 기본값은 '꺼짐'입니다.
미리 로드된 즐겨찾기
Secure Web 브라우저에 미리 로드된 즐겨찾기 세트를 정의합니다. 이 정책은 폴더 이름, 친숙한 이름 및 웹 주소를 포함하는 튜플의 쉼표로 구분된 목록입니다. 각 세 쌍은 folder, name, url 형식이어야 하며, 여기서 folder와 name은 선택적으로 큰따옴표(")로 묶을 수 있습니다.
예를 들어, 정책 값
,"Mycorp, Inc. home page",https://www.mycorp.com, "MyCorp Links",Account logon,https://www.mycorp.com/Accounts "MyCorp Links/Investor Relations","Contact us",https://www.mycorp.com/IR/Contactus.aspx은 세 개의 즐겨찾기를 정의합니다. 첫 번째는 "Mycorp, Inc. home page"라는 제목의 기본 링크(폴더 이름 없음)입니다. 두 번째 링크는 "MyCorp Links"라는 폴더에 배치되고 "Account logon"으로 레이블이 지정됩니다. 세 번째는 "MyCorp Links" 폴더의 "Investor Relations" 하위 폴더에 배치되고 "Contact us"로 표시됩니다.
기본값은 비어 있습니다.
홈 페이지 URL
Secure Web 시작 시 로드되는 웹사이트를 정의합니다. 기본값은 비어 있습니다(기본 시작 페이지).
지원되는 Android 및 iOS 장치에만 해당:
브라우저 사용자 인터페이스
Secure Web의 브라우저 사용자 인터페이스 컨트롤의 동작 및 가시성을 결정합니다. 일반적으로 모든 브라우징 컨트롤을 사용할 수 있습니다. 여기에는 앞으로, 뒤로, 주소 표시줄 및 새로 고침/중지 컨트롤이 포함됩니다. 이 정책을 구성하여 이러한 컨트롤 중 일부의 사용 및 가시성을 제한할 수 있습니다. 기본값은 모든 컨트롤 표시입니다.
옵션
-
모든 컨트롤 표시. 모든 컨트롤이 표시되며 사용자는 이를 사용하는 데 제한을 받지 않습니다.
-
읽기 전용 주소 표시줄. 모든 컨트롤이 표시되지만, 사용자는 브라우저 주소 필드를 편집할 수 없습니다.
-
주소 표시줄 숨기기. 주소 표시줄은 숨기지만, 다른 컨트롤은 숨기지 않습니다.
-
모든 컨트롤 숨기기. 프레임 없는 브라우징 환경을 제공하기 위해 전체 도구 모음을 숨깁니다.
웹 암호 캐싱 사용
Secure Web 사용자가 웹 리소스에 액세스하거나 요청할 때 자격 증명을 입력하면, 이 정책은 Secure Web이 장치에 암호를 자동으로 캐시할지 여부를 결정합니다. 이 정책은 인증 대화 상자에 입력된 암호에 적용되며 웹 양식에 입력된 암호에는 적용되지 않습니다.
켜짐으로 설정하면 Secure Web은 사용자가 웹 리소스를 요청할 때 입력하는 모든 암호를 캐시합니다. 꺼짐으로 설정하면 Secure Web은 암호를 캐시하지 않으며 기존 캐시된 암호를 제거합니다. 기본값은 꺼짐입니다.
이 정책은 Preferred VPN 정책을 이 앱에 대해 Full VPN tunnel로 설정한 경우에만 활성화됩니다.
프록시 서버
Tunneled – Web SSO 모드에서 Secure Web을 사용할 때 프록시 서버를 구성할 수도 있습니다. 자세한 내용은 이 블로그 게시물을 참조하십시오.
DNS 접미사
Android에서 DNS 접미사가 구성되지 않은 경우 VPN이 실패할 수 있습니다. DNS 접미사 구성에 대한 자세한 내용은 Android 장치용 DNS 접미사를 사용하여 DNS 쿼리 지원을 참조하십시오.
Secure Web용 인트라넷 사이트 준비
이 섹션은 Android 및 iOS용 Secure Web과 함께 사용할 인트라넷 사이트를 준비해야 하는 웹 사이트 개발자를 위한 것입니다. 데스크톱 브라우저용으로 설계된 인트라넷 사이트는 Android 및 iOS 장치에서 제대로 작동하려면 변경이 필요합니다.
Secure Web은 웹 기술 지원을 제공하기 위해 Android WebView 및 iOS WkWebView에 의존합니다. Secure Web에서 지원하는 웹 기술 중 일부는 다음과 같습니다.
-
AngularJS
-
ASP .NET
-
JavaScript
-
jQuery
-
WebGL
-
WebSockets
Secure Web에서 지원하지 않는 웹 기술 중 일부는 다음과 같습니다.
-
플래시
-
자바
다음 표는 Secure Web에서 지원하는 HTML 렌더링 기능 및 기술을 보여줍니다. X는 플랫폼, 브라우저 및 구성 요소 조합에서 해당 기능을 사용할 수 있음을 나타냅니다.
| 기술 | iOS 시큐어 웹 | Android 6.x/7.x 시큐어 웹 |
|---|---|---|
| JavaScript 엔진 | JavaScriptCore | V8 |
| 로컬 스토리지 | X | X |
| AppCache | X | X |
| IndexedDB | X | |
| SPDY | X | |
| WebP | X | |
| 스르셋 | X | X |
| WebGL | X | |
| requestAnimationFrame API | X | |
| 내비게이션 타이밍 API | X | |
| 리소스 타이밍 API | X |
기술은 모든 장치에서 동일하게 작동하지만, Secure Web은 장치마다 다른 사용자 에이전트 문자열을 반환합니다. Secure Web에 사용된 브라우저 버전을 확인하려면 해당 사용자 에이전트 문자열을 볼 수 있습니다. Secure Web에서
<https://whatsmyuseragent.com/>(으)로 이동합니다.
인트라넷 사이트 문제 해결
Secure Web에서 인트라넷 사이트를 볼 때 렌더링 문제를 해결하려면 Secure Web과 호환되는 타사 브라우저에서 웹사이트가 어떻게 렌더링되는지 비교하십시오.
iOS의 경우 테스트에 호환되는 타사 브라우저는 Chrome 및 Dolphin입니다.
Android의 경우, 테스트에 호환되는 타사 브라우저는 Dolphin입니다.
참고:
Chrome은 Android의 기본 브라우저입니다. 비교를 위해 사용하지 마십시오.
iOS에서는 브라우저에 장치 수준 VPN 지원이 있는지 확인하십시오. 설정 > VPN > VPN 구성 추가로 이동하여 장치에서 VPN을 구성할 수 있습니다.
App Store에서 제공되는 Citrix VPN, Cisco AnyConnect, 또는 Pulse Secure와 같은 VPN 클라이언트 앱을 사용할 수도 있습니다.
-
두 브라우저에서 웹 페이지가 동일하게 렌더링되면 문제는 웹 사이트에 있습니다. 사이트를 업데이트하고 OS에서 잘 작동하는지 확인하십시오.
-
웹 페이지 문제가 Secure Web에서만 나타나면 Citrix 지원팀에 문의하여 지원 티켓을 여십시오. 테스트한 브라우저 및 OS 유형을 포함한 문제 해결 단계를 제공하십시오. iOS용 Secure Web에 렌더링 문제가 있는 경우, 다음 단계에 설명된 대로 페이지의 웹 아카이브를 포함하십시오. 이렇게 하면 Citrix가 문제를 더 빨리 해결하는 데 도움이 됩니다.
웹 아카이브 파일 생성 방법
macOS 10.9 이상에서 Safari를 사용하면 웹 페이지를 웹 아카이브 파일(읽기 목록이라고 함)로 저장할 수 있습니다. 웹 아카이브 파일에는 이미지, CSS, JavaScript와 같은 모든 연결된 파일이 포함됩니다.
-
Safari에서 읽기 목록 폴더를 비웁니다. Finder에서 메뉴 막대의 이동 메뉴를 클릭하고, 폴더로 이동을 선택한 다음, 경로 이름 ~/Library/Safari/ReadingListArchives/를 입력하고 해당 위치의 모든 폴더를 삭제합니다.
-
메뉴 막대에서 Safari > 환경설정 > 고급으로 이동하여 메뉴 막대에서 개발자 메뉴 보기를 활성화합니다.
-
메뉴 막대에서 개발 > 사용자 에이전트로 이동하여 Secure Web 사용자 에이전트를 입력합니다: (Mozilla/5.0 (iPad; CPU OS 8\_3 like macOS) AppleWebKit/600.1.4 (KHTML, like Gecko) Mobile/12F69 Secure Web/ 10.1.0(build 1.4.0) Safari/8536.25).
-
Safari에서 읽기 목록(웹 아카이브 파일)으로 저장하려는 웹 사이트를 엽니다.
-
메뉴 막대에서 책갈피 > 읽기 목록에 추가로 이동합니다. 아카이빙은 백그라운드에서 진행되며 몇 분이 걸릴 수 있습니다.
-
아카이브된 읽기 목록을 찾습니다. 메뉴 막대에서 보기 > 읽기 목록 사이드바 표시로 이동합니다.
-
아카이브 파일을 확인합니다:
-
Mac의 네트워크 연결을 끕니다.
-
읽기 목록에서 웹사이트를 엽니다.웹사이트가 완전히 렌더링됩니다.
-
-
아카이브 파일 압축: Finder에서 메뉴 막대의 이동 메뉴를 클릭하고 폴더로 이동을 선택한 다음 경로 이름 ~/Library/Safari/ReadingListArchives/를 입력합니다. 이제 파일 이름으로 임의의 16진수 문자열이 있는 폴더를 압축합니다. 지원 티켓을 열 때 이 파일을 Citrix 지원팀에 보낼 수 있습니다.
Secure Web 기능
Secure Web은 모바일 데이터 교환 기술을 사용하여 사용자가 내부 및 외부 웹사이트와 기타 모든 웹사이트에 액세스할 수 있도록 전용 VPN 터널을 생성합니다. 여기에는 조직 정책에 의해 보호되는 환경에서 민감한 정보가 포함된 사이트도 포함됩니다.
Secure Web과 Secure Mail 및 Citrix Files의 통합은 보안 Endpoint Management 컨테이너 내에서 원활한 사용자 환경을 제공합니다. 통합 기능의 몇 가지 예는 다음과 같습니다.
-
사용자가 Mailto 링크를 탭하면 추가 인증 없이 Citrix Secure Mail™에서 새 이메일 메시지가 열립니다.
-
iOS에서 사용자는 URL 앞에 **ctxmobilebrowser://**를 삽입하여 기본 메일 앱에서 Secure Web의 링크를 열 수 있습니다. 예를 들어, 기본 메일 앱에서
example.com을(를) 열려면 URL ctxmobilebrowser://example.com을(를) 사용합니다. -
사용자가 이메일 메시지에서 인트라넷 링크를 클릭하면 Secure Web은 추가 인증 없이 해당 사이트로 이동합니다.
-
사용자는 Secure Web에서 웹에서 다운로드한 파일을 Citrix Files에 업로드할 수 있습니다.
Secure Web 사용자는 다음 작업도 수행할 수 있습니다.
-
팝업 차단.참고:Secure Web 메모리의 상당 부분은 팝업 렌더링에 사용되므로, 설정에서 팝업을 차단하면 성능이 향상되는 경우가 많습니다.
-
즐겨찾는 사이트를 북마크합니다.
-
파일을 다운로드합니다.
-
페이지를 오프라인으로 저장합니다.
-
암호를 자동 저장합니다.
-
캐시/기록/쿠키를 지웁니다.
-
쿠키 및 HTML5 로컬 스토리지를 비활성화합니다.
-
다른 사용자와 장치를 안전하게 공유합니다.
-
주소 표시줄 내에서 검색합니다.
-
Secure Web으로 실행하는 웹 앱이 사용자의 위치에 액세스하도록 허용합니다.
-
설정을 내보내고 가져옵니다.
-
파일을 다운로드할 필요 없이 Citrix Files에서 직접 파일을 엽니다. 이 기능을 사용하려면 Endpoint Management의 허용된 URL 정책에 ctx-sf:를 추가합니다.
-
iOS에서 3D Touch 동작을 사용하여 새 탭을 열고 홈 화면에서 직접 오프라인 페이지, 즐겨찾는 사이트 및 다운로드에 액세스합니다.
-
iOS에서 모든 크기의 파일을 다운로드하고 Citrix Files 또는 다른 앱에서 엽니다.참고:Secure Web을 백그라운드에 두면 다운로드가 중지됩니다.
-
페이지에서 찾기를 사용하여 현재 페이지 보기 내에서 용어를 검색합니다.
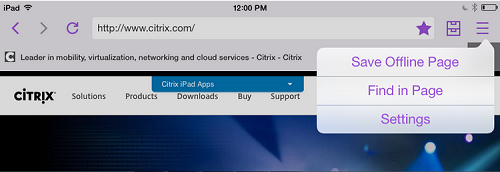
Secure Web은 동적 텍스트도 지원합니다. 앱은 사용자가 장치에 설정한 글꼴을 표시합니다.
참고:
-
XenMobile용 Citrix Files는 July 1, 2023에 EOL에 도달했습니다. 자세한 내용은 EOL 및 사용 중단된 앱을 참조하십시오.