
Secure HDX™ (Pré-visualização)
O HDX Seguro é uma solução de Criptografia em Nível de Aplicativo (ALE) que impede que quaisquer elementos de rede no caminho do tráfego inspecionem o tráfego HDX. Isso é feito fornecendo Criptografia de Ponta a Ponta (E2EE) verdadeira no nível do aplicativo entre o aplicativo Citrix Workspace™ (cliente) e o VDA (host de sessão) usando criptografia AES-256-GCM.
Importante:
O Secure HDX está atualmente em pré-visualização. Este recurso é fornecido sem suporte e ainda não é recomendado para uso em ambientes de produção. Para enviar feedback ou relatar problemas, use este formulário.
Requisitos do sistema
A lista a seguir descreve os requisitos do sistema para usar o HDX Seguro.
-
Plano de controle
-
Citrix DaaS™
-
Citrix Virtual Apps and Desktops™ 2402 ou posterior
-
-
Host de sessão
-
Sistema operacional
-
Windows 10 22H2
-
Windows 11 22H2 ou posterior
-
Windows Server 2019 ou posterior
-
-
Virtual Delivery Agent (VDA)
-
Windows: versão 2402 ou posterior
-
Linux: versão 2407 ou posterior
-
-
-
Aplicativo Workspace
-
Windows: versão 2402 ou posterior
-
Linux: versão 2408 ou posterior
-
Mac: versão 2409 ou posterior
-
Chrome OS: versão 2409 ou posterior
-
HTML5: versão 2408 ou posterior
-
-
Camada de acesso
-
Citrix Workspace
-
Citrix StoreFront™ 2402 ou posterior
-
Observação:
Para obter detalhes sobre a configuração do Secure HDX com Linux VDA, consulte a documentação do Linux VDA.
Configuração
O Secure HDX está desativado por padrão. Você pode configurar esse recurso usando a configuração Secure HDX na política do Citrix:
Secure HDX: Define se deve ativar o recurso para todas as sessões, apenas para conexões diretas ou desativá-lo.
Considerações
A seguir estão as considerações para usar o Secure HDX:
-
Se um usuário tentar se conectar a um host de sessão com o Secure HDX ativado usando um cliente que não oferece suporte ao recurso, a conexão será negada.
-
O Service Continuity não é atualmente suportado com Secure HDX. Se você tiver o Service Continuity ativado em seu ambiente Citrix Cloud™, você não conseguirá acessar nenhum host de sessão que tenha o Secure HDX ativado se houver uma interrupção do serviço Cloud.
-
Se você usa o HDX Insight, observe que o uso do Secure HDX impede a coleta de dados do HDX Insight, já que o NetScaler® não consegue inspecionar o tráfego HDX criptografado. Se você precisar usar o HDX Insight, você pode configurar o Secure HDX para ser ativado apenas para conexões diretas.
-
Se você usa o SmartControl, observe que o uso do Secure HDX impede o funcionamento do SmartControl, já que o NetScaler não consegue inspecionar o tráfego HDX criptografado. Se você precisar usar o SmartControl, você pode configurar o Secure HDX para ser ativado apenas para conexões diretas.
-
Multi-Stream ICA® não é suportado quando o Secure HDX está ativado.
-
Se você usar soluções de terceiros que dependem da inspeção do tráfego HDX, elas não funcionarão mais se você ativar o Secure HDX, pois o tráfego HDX é criptografado.
-
Se você tiver o Secure ICA ativado nos grupos de entrega nos quais você deseja ativar o Secure HDX, você deve primeiro desativar o Secure ICA (Editar grupo de entrega > Configurações do usuário).
Solução de problemas
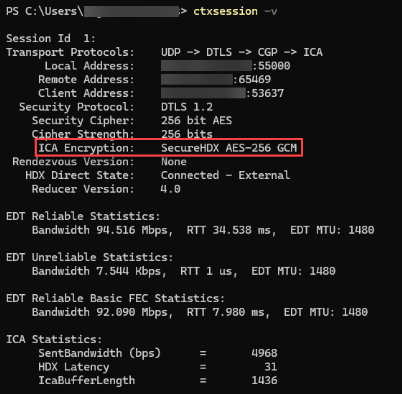
Para confirmar que o Secure HDX está ativo, você pode usar o utilitário
ctxsession.exe na máquina VDA.
Para usar o utilitário
CtxSession.exe, abra um Prompt de Comando ou PowerShell dentro da sessão e execute ctxsession.exe -v. Se o Secure HDX estiver em uso, a Criptografia ICA exibirá SecureHDX AES-256 GCM.
Quando o Secure HDX não é ativado na sessão
-
Certifique-se de que a versão do VDA em uso suporte o recurso de acordo com os requisitos do sistema.
-
Confirme se você tem uma política aplicada ao VDA que habilita o Secure HDX e que não há outras políticas com prioridade mais alta desativando o recurso.
-
Se o dispositivo cliente estiver se conectando através do NetScaler Gateway ou Gateway Service, certifique-se de que o Secure HDX não esteja configurado como “Somente Conexões Diretas”.
-
Se o host da sessão já estava em execução quando você configurou o Secure HDX, reinicie a máquina para garantir que as alterações entrem em vigor.