
安装和配置
安装和设置顺序
-
安装联合身份验证服务 (FAS)
-
使用 FAS 管理控制台执行以下操作:
安装联合身份验证服务
为安全起见,Citrix 建议将联合身份验证服务 (FAS) 安装在专用服务器上。此服务器必须以类似于域控制器或证书颁发机构的方式进行保护。FAS 可以通过以下任一方式安装:
-
Citrix Virtual Apps and Desktops™ 安装程序(从插入 ISO 时自动运行启动屏幕上的联合身份验证服务按钮),或者
-
独立的FAS安装程序文件(可在Citrix Downloads上作为MSI文件获取)。
这些将安装以下组件:
-
联合身份验证服务
-
用于高级FAS配置的PowerShell管理单元cmdlet
-
FAS组策略模板 (CitrixFederatedAuthenticationService.admx/adml)
-
证书模板文件
升级FAS
您可以使用就地升级将FAS升级到较新版本。升级前,请考虑以下事项:
-
执行就地升级时,所有FAS服务器设置都将保留。
-
在升级FAS之前,请务必关闭FAS管理控制台。
-
确保始终至少有一个FAS服务器可用。如果启用了联合身份验证服务的StoreFront™服务器无法访问任何服务器,则用户将无法登录或启动应用程序。
要开始升级,请从Citrix Virtual Apps and Desktops安装程序或独立的FAS安装程序文件安装FAS。
在StoreFront应用商店中启用FAS插件
注意:
如果您仅将 FAS 与 Citrix Cloud 结合使用,则无需执行此步骤。
要在 StoreFront 存储上启用 FAS 集成,请以管理员帐户身份运行以下 PowerShell cmdlet。如果存储具有不同的名称,请修改
$StoreVirtualPath。
Get-Module "Citrix.StoreFront.*" -ListAvailable | Import-Module
 $StoreVirtualPath = "/Citrix/Store"
 $store = Get-STFStoreService -VirtualPath $StoreVirtualPath
 $auth = Get-STFAuthenticationService -StoreService $store
 Set-STFClaimsFactoryNames -AuthenticationService $auth -ClaimsFactoryName "FASClaimsFactory"
 Set-STFStoreLaunchOptions -StoreService $store -VdaLogonDataProvider "FASLogonDataProvider"
要停止使用 FAS,请使用以下 PowerShell 脚本:
Get-Module "Citrix.StoreFront.*" -ListAvailable | Import-Module
 $StoreVirtualPath = "/Citrix/Store"
 $store = Get-STFStoreService -VirtualPath $StoreVirtualPath
 $auth = Get-STFAuthenticationService -StoreService $store
 Set-STFClaimsFactoryNames -AuthenticationService $auth -ClaimsFactoryName "standardClaimsFactory"
 Set-STFStoreLaunchOptions -StoreService $store -VdaLogonDataProvider ""
配置交付控制器™
注意:
如果您仅将 FAS 与 Citrix Cloud 结合使用,则无需执行此步骤。
要使用 FAS,请将 Citrix Virtual Apps 或 Citrix Virtual Desktops™ Delivery Controller 配置为信任连接到它的 StoreFront 服务器:运行 Set-BrokerSite -TrustRequestsSentToTheXmlServicePort $true PowerShell cmdlet。无论站点上有多少个 Delivery Controller,每个站点只需运行一次此命令。
配置组策略
安装 FAS 后,使用安装中提供的组策略模板在组策略中指定服务器的完全限定域名 (FQDN)。
重要:
确保请求票证的 StoreFront 服务器和兑换票证的 Virtual Delivery Agent (VDA) 具有相同的 FQDN 配置,包括组策略对象应用的自动服务器编号。
为简单起见,以下示例在域级别配置一个适用于所有计算机的策略。但是,这不是必需的。只要 StoreFront 服务器、VDA 和运行 FAS 管理控制台的计算机看到相同的 FQDN 列表,FAS 即可正常运行。请参阅步骤 6。
步骤 1. 在安装 FAS 的服务器上,找到 C:\Program Files\Citrix\Federated Authentication Service\PolicyDefinitions\CitrixFederatedAuthenticationService.admx 和 CitrixBase.admx 文件以及 en-US 文件夹。
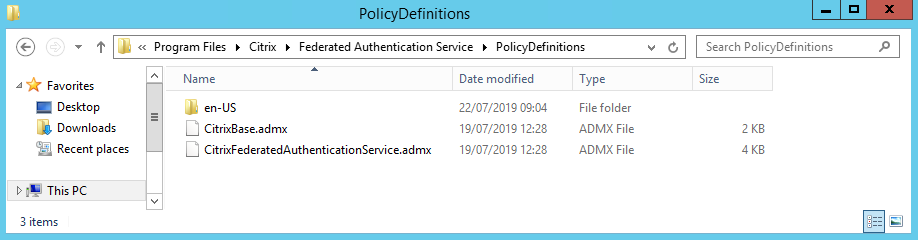
步骤 2. 将这些文件复制到您的域控制器,并将其放置在 C:\Windows\PolicyDefinitions 和 en-US 子文件夹中。
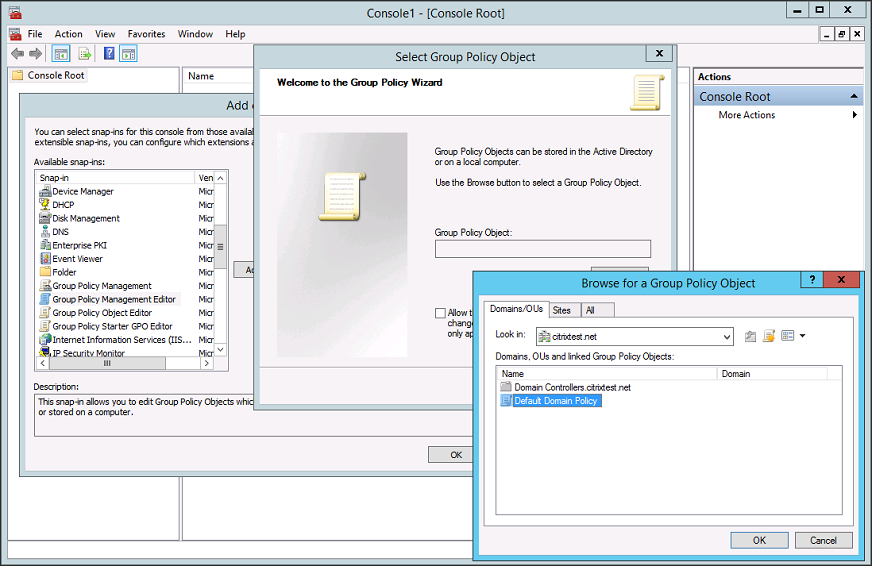
步骤 3. 运行 Microsoft 管理控制台(从命令行运行 mmc.exe)。从菜单栏中,选择文件 > 添加/删除管理单元。添加组策略管理编辑器。
当系统提示您选择组策略对象时,选择浏览,然后选择默认域策略。或者,您可以使用您选择的工具为您的环境创建并选择一个适当的策略对象。此策略必须应用于运行受影响的 Citrix 软件(VDA、StoreFront 服务器、管理工具)的所有计算机。
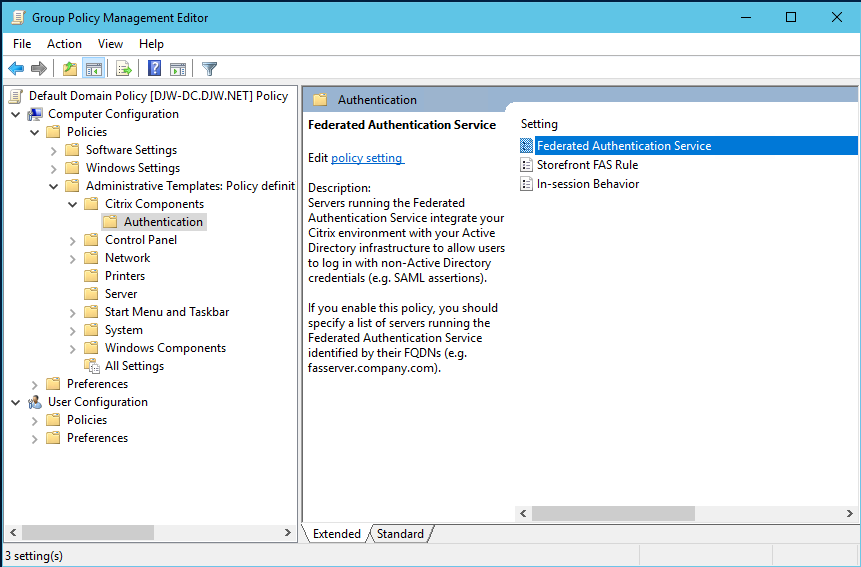
步骤 4. 导航到“计算机配置/策略/管理模板/Citrix 组件/身份验证”中的联合身份验证服务策略。
注意:
仅当您将 CitrixBase.admx/CitrixBase.adml 模板文件添加到 PolicyDefinitions 文件夹时,“联合身份验证服务”策略设置才在域 GPO 上可用。完成步骤 3 后,“联合身份验证服务”策略设置将列在管理模板 > Citrix 组件 > 身份验证文件夹中。
步骤 5. 打开“联合身份验证服务”策略并选择已启用。这使您可以选择显示按钮,您可以在其中配置 FAS 服务器的 FQDN。
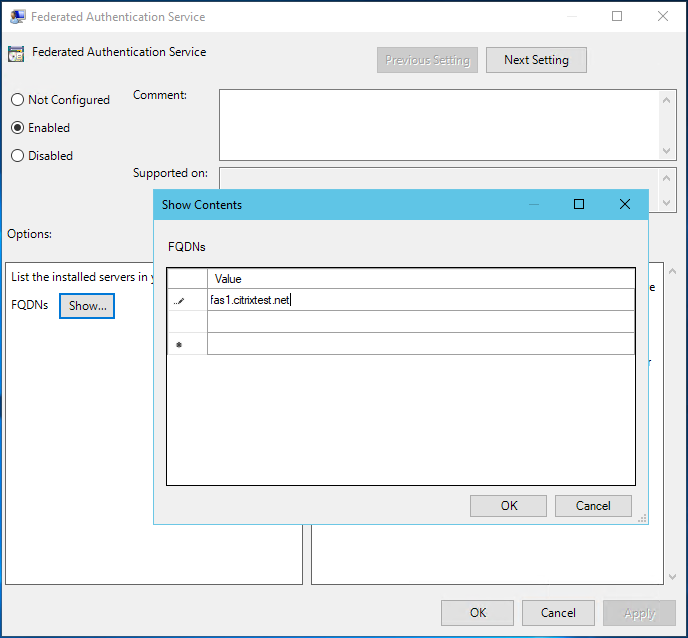
步骤 6. 输入 FAS 服务器的 FQDN。
重要:
如果您输入多个 FQDN,则列表的顺序必须与 VDA、StoreFront 服务器(如果存在)和 FAS 服务器所看到的顺序保持一致。请参阅组策略设置。
步骤 7. 单击确定以退出组策略向导并应用组策略更改。您可能需要重新启动计算机(或从命令行运行 gpupdate /force)以使更改生效。
会话内行为
此策略在用户的 VDA 会话中激活一个代理进程,该进程支持会话内证书、同意和锁定断开连接。只有在启用此策略并且用于创建证书的 FAS 规则允许会话内使用时,会话内证书才可用,请参阅配置规则。
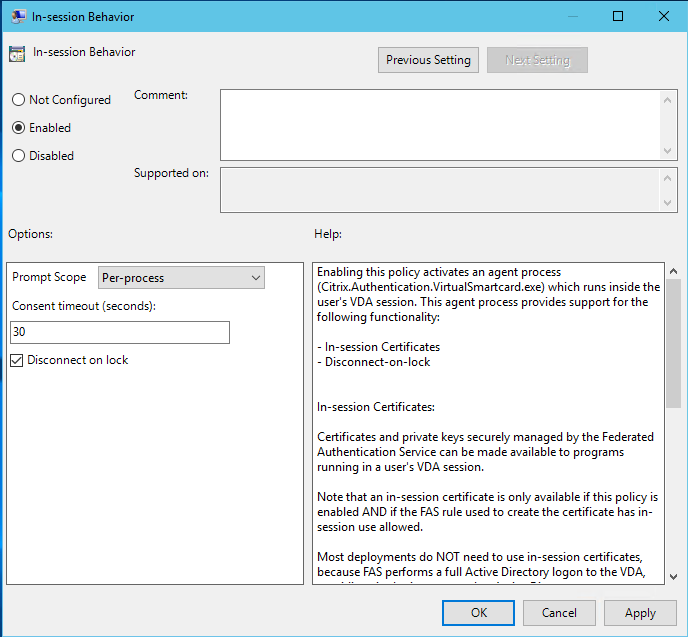
启用此策略并允许 FAS 代理进程在用户的 VDA 会话中运行。
禁用此策略并阻止 FAS 代理进程运行。
提示范围
如果启用此策略,提示范围将控制如何提示用户同意允许应用程序使用会话内证书。有三个选项:
-
无需同意—此选项禁用安全提示,私钥将静默使用。
-
按进程同意—每个正在运行的程序都会单独提示同意。
-
按会话同意—用户单击确定后,此选项将应用于会话中的所有程序。
同意超时
如果启用此策略,同意超时将控制同意持续的时间(以秒为单位)。例如,设置为 300 秒时,用户每五分钟会看到一次提示。值为零时,每次私钥操作都会提示用户。
锁定断开连接
如果启用此策略,当用户锁定屏幕时,其会话将自动断开连接。此行为类似于“移除智能卡时断开连接”策略。当用户没有 Active Directory 登录凭据时,请使用此功能。
注意:
锁定断开连接策略适用于 VDA 上的所有会话。
使用联合身份验证服务管理控制台
注意:
尽管 FAS 管理控制台适用于大多数部署,但 PowerShell 界面提供了更高级的选项。有关 FAS PowerShell cmdlet 的信息,请参阅 PowerShell cmdlet。
FAS 管理控制台作为 FAS 的一部分安装。启动菜单中会放置一个图标(Citrix Federated Authentication Service)。
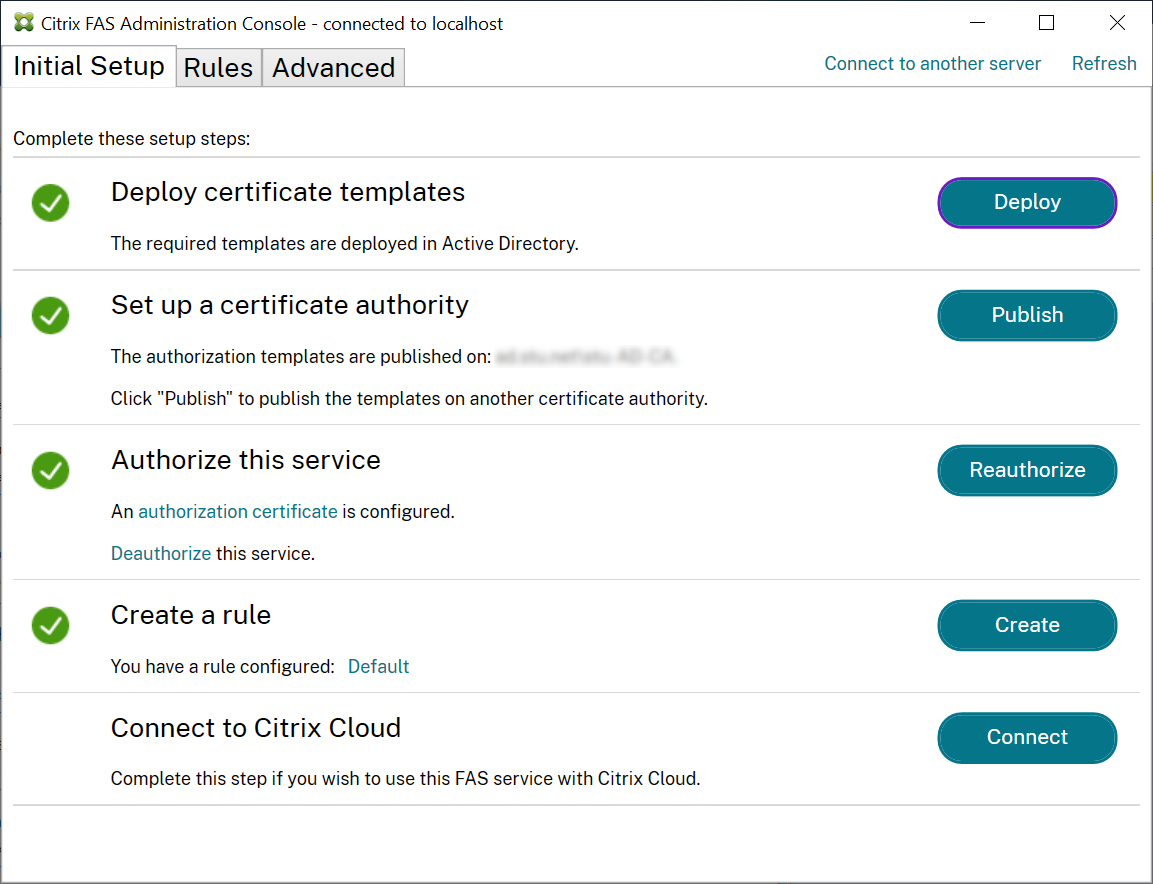
首次使用管理控制台时,它会引导您完成以下过程,以:
-
部署证书模板。
-
设置证书颁发机构。
-
授权 FAS 使用证书颁发机构。
您还可以使用操作系统配置工具手动完成其中一些步骤。
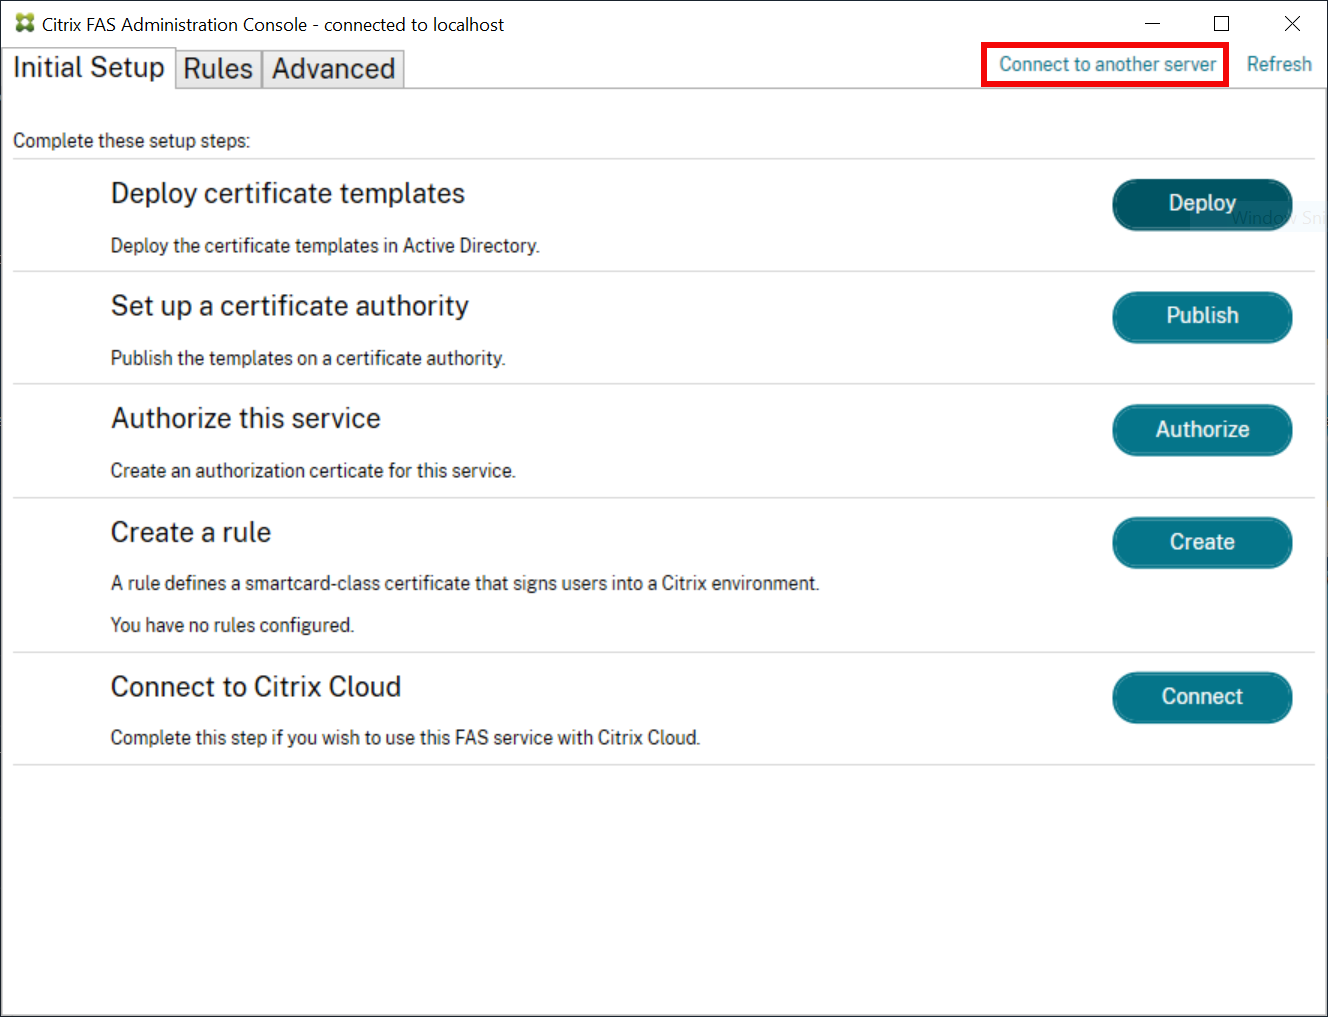
FAS 管理控制台默认连接到本地 FAS 服务。如有需要,您可以使用控制台右上角的“连接到其他服务器”连接到远程服务。
部署证书模板
为避免与其他软件的互操作性问题,FAS 提供了三个 Citrix 证书模板供其自身使用。
-
Citrix_RegistrationAuthority_ManualAuthorization
-
Citrix_RegistrationAuthority
-
Citrix_SmartcardLogon
这些模板必须在 Active Directory 中注册。单击“部署”按钮,然后单击“确定”。
本地化图像(/en-us/federated-authentication-service/2308/media/deploy-cert-templates.png)
模板的配置可在扩展名为 .certificatetemplate 的 XML 文件中找到,这些文件随 FAS 安装在:
C:\Program Files\Citrix\Federated Authentication Service\CertificateTemplates
证书模板文件夹。(/en-us/federated-authentication-service/2308/media/certificate-templates.png)
如果您没有安装这些模板文件的权限,请将其交给您的 Active Directory 管理员。
要手动安装模板,您可以从包含模板的文件夹中运行以下 PowerShell 命令:
$template = [System.IO.File]::ReadAllBytes("$Pwd\Citrix_SmartcardLogon.certificatetemplate")
 $CertEnrol = New-Object -ComObject X509Enrollment.CX509EnrollmentPolicyWebService
 $CertEnrol.InitializeImport($template)
 $comtemplate = $CertEnrol.GetTemplates().ItemByIndex(0)
 $writabletemplate = New-Object -ComObject X509Enrollment.CX509CertificateTemplateADWritable
 $writabletemplate.Initialize($comtemplate)
 $writabletemplate.Commit(1, $NULL)
设置 Active Directory 证书服务
安装 Citrix 证书模板后,必须将其发布到一个或多个 Microsoft 企业证书颁发机构服务器上。有关如何部署 Active Directory 证书服务,请参阅 Microsoft 文档。
具有管理证书颁发机构权限的用户必须在至少一台服务器上发布模板。使用“设置证书颁发机构”来发布它们。
(也可以使用 Microsoft 证书颁发机构控制台发布证书模板。)
本地化图像(/en-us/federated-authentication-service/2308/media/setup-cert-authority.png)
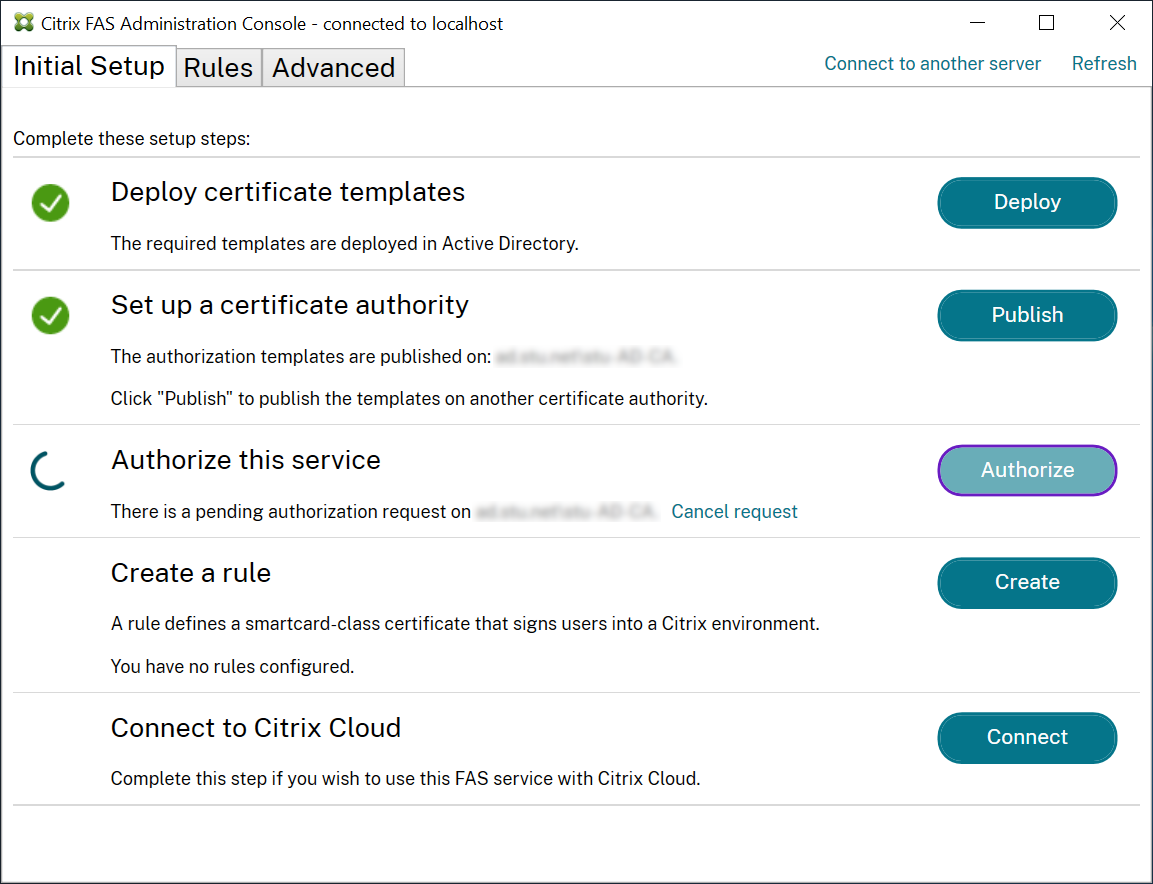
授权联合身份验证服务
此步骤启动 FAS 的授权。管理控制台使用 Citrix_RegistrationAuthority_ManualAuthorization 模板生成证书请求,然后将其发送到正在发布该模板的某个证书颁发机构。
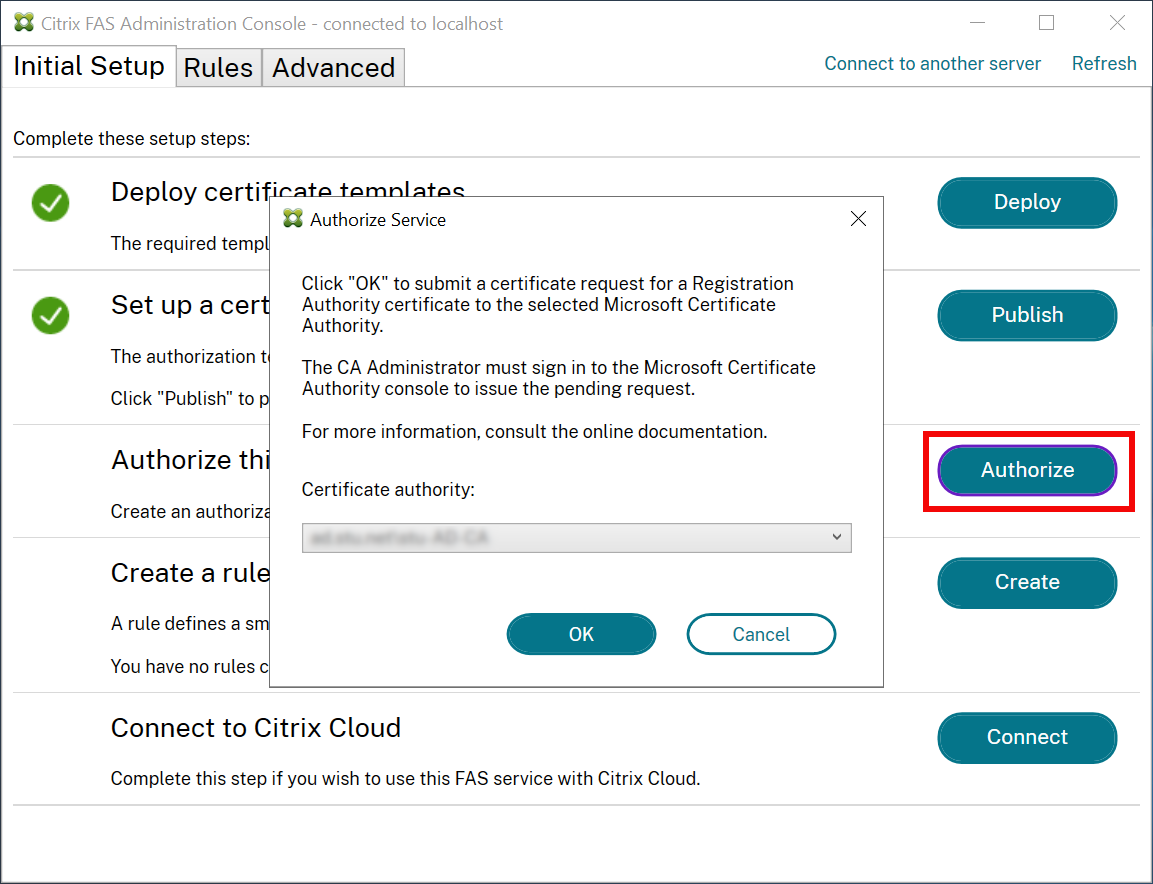
请求发送后,它会显示在 Microsoft 证书颁发机构控制台的 待处理请求 列表中,作为来自 FAS 计算机帐户的待处理请求。证书颁发机构管理员必须颁发或拒绝该请求,FAS 的配置才能继续。
FAS 管理控制台会显示一个繁忙的“旋转图标”,直到管理员选择“颁发”或“拒绝”。
在 Microsoft 证书颁发机构控制台中,右键单击“所有任务”,然后为证书请求选择“颁发”或“拒绝”。如果您选择“颁发”,FAS 管理控制台会显示授权证书。如果您选择“拒绝”,控制台会显示错误消息。
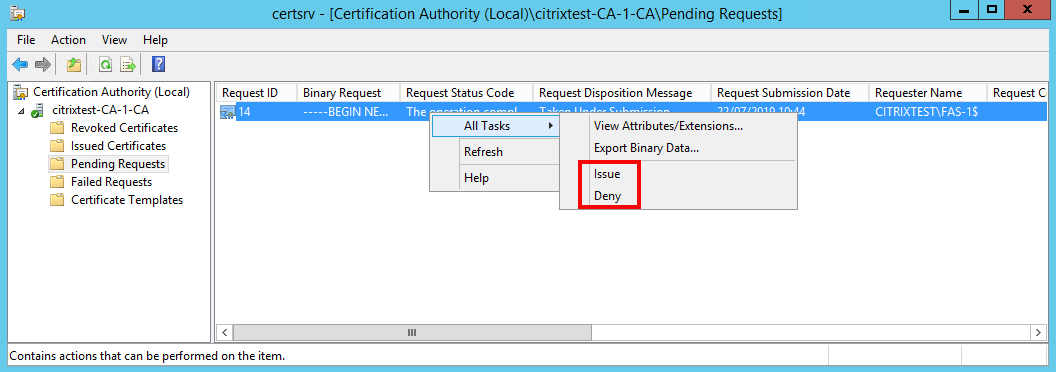
FAS 管理控制台会自动检测此过程何时完成。这可能需要几分钟。
配置规则
FAS 使用规则授权颁发证书,用于 VDA 登录和会话内使用,并根据 StoreFront 的指示进行。
每条规则指定以下内容:
-
受信任可请求证书的 StoreFront 服务器。
-
为其请求证书的用户集。
-
允许使用证书的 VDA 计算机集。
Citrix 建议创建名为“default”的规则,因为 StoreFront 在联系 FAS 时会请求同名规则。
您可以创建更多自定义规则,以引用不同的证书模板和证书颁发机构,并将其配置为具有不同的属性和权限。这些规则可以配置为供不同的 StoreFront 服务器或 Workspace 使用。使用组策略配置选项配置 StoreFront 服务器以按名称请求自定义规则。
单击创建(或在“规则”选项卡上单击创建规则)以启动规则创建向导,该向导将收集信息以创建规则。“规则”选项卡显示每个规则的摘要。
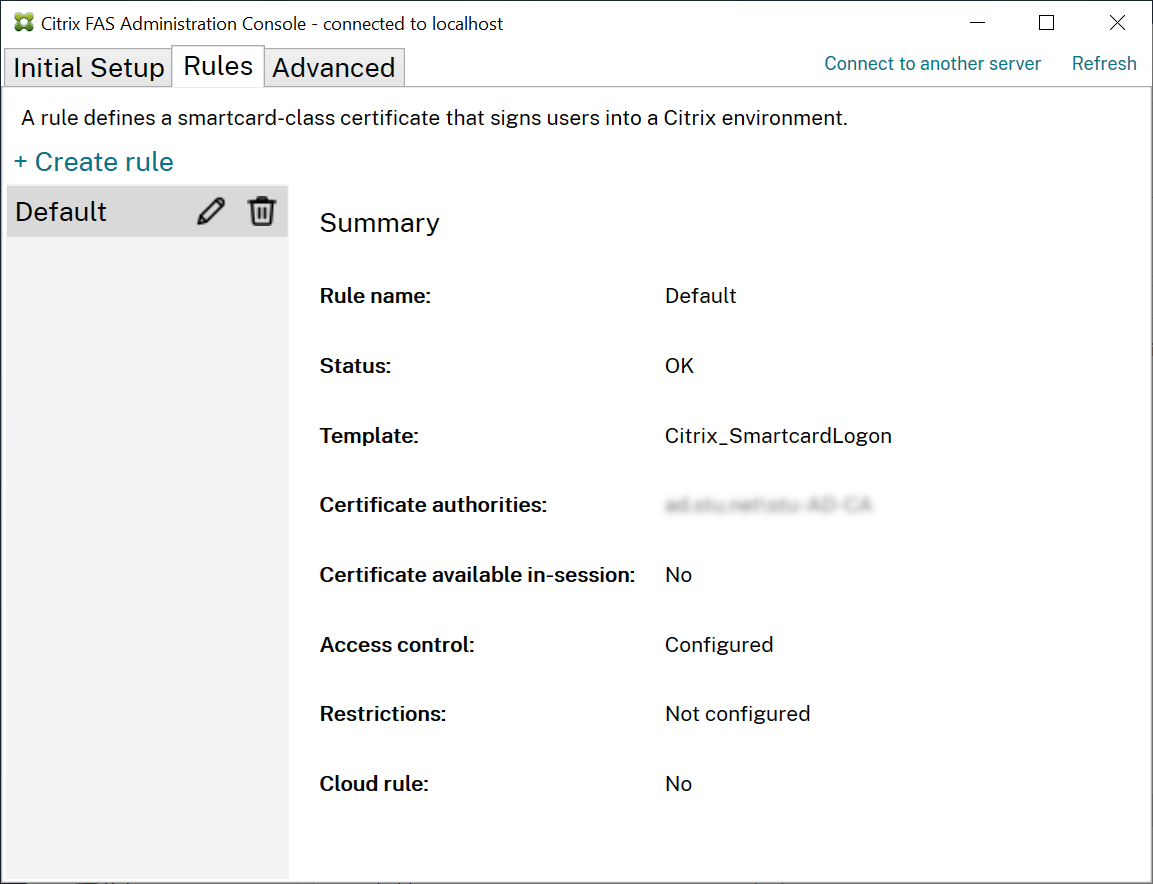
该向导收集以下信息:
模板:用于颁发用户证书的证书模板。这必须是 Citrix_SmartcardLogon 模板或其修改副本(请参阅证书模板)。
证书颁发机构:颁发用户证书并发布模板的证书颁发机构。FAS 支持添加多个证书颁发机构以实现故障转移和负载平衡。请确保您选择的证书颁发机构的状态显示为“模板可用”。请参阅证书颁发机构管理。
会话内使用:允许会话内使用选项控制证书是否可在登录到 VDA 后使用。
-
不允许会话内使用(默认,推荐)— 证书仅用于登录或重新连接,用户在身份验证后无权访问证书。
-
允许会话内使用已选中 — 用户在身份验证后有权访问证书。大多数客户不应选择此选项。从 VDA 会话中访问的资源(例如 Intranet 网站或文件共享)可以使用 Kerberos 单点登录进行访问,因此不需要会话内证书。如果选择允许会话内使用,则还必须启用会话内行为组策略并将其应用于 VDA。然后,证书在登录后放置在用户的个人证书存储中以供应用程序使用。例如,如果需要对 VDA 会话中的 Web 服务器进行 TLS 身份验证,则 Internet Explorer 可以使用该证书。
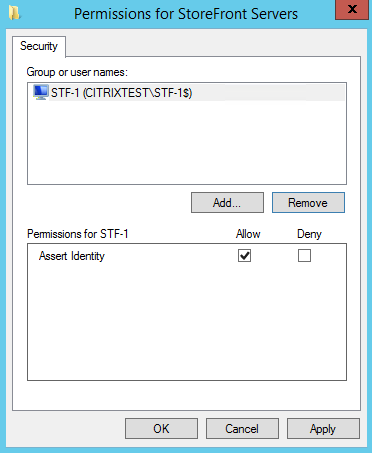
访问控制:受信任的 StoreFront 服务器计算机列表,这些计算机有权请求用于用户登录或重新连接的证书。对于所有这些权限,您可以添加单个 AD 对象或组。
重要提示:
访问控制设置对安全性至关重要,必须谨慎管理。
注意:
如果仅将 FAS 服务器与 Citrix Cloud 结合使用,则无需配置访问控制。当 Citrix Cloud 使用规则时,StoreFront 访问权限将被忽略。您可以将同一规则与 Citrix Cloud 和本地 StoreFront 部署结合使用。当本地 StoreFront 使用规则时,StoreFront 访问权限仍然适用。
默认权限(允许“断言身份”)拒绝所有内容。因此,您必须明确允许您的 StoreFront 服务器。
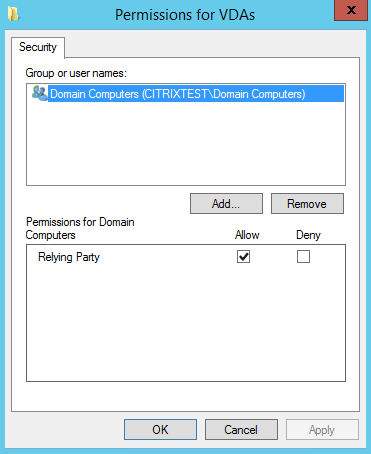
限制:可以使用 FAS 登录用户的 VDA 计算机列表以及可以通过 FAS 颁发证书的用户列表。
-
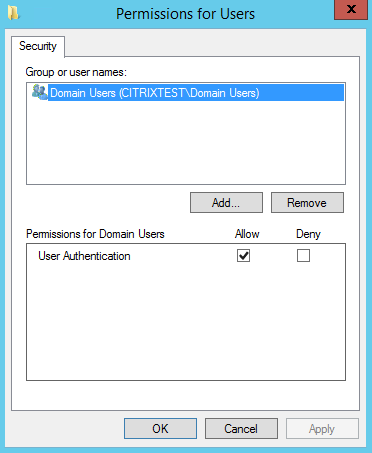
管理 VDA 权限允许您指定哪些 VDA 可以使用 FAS 登录用户。VDA 列表默认为域计算机。
-
管理用户权限允许您指定哪些用户可以使用 FAS 登录 VDA。用户列表默认为域用户。
注意:
如果 FAS 服务器的域与 VDA 和用户的域不同,则必须修改默认限制。
云规则:指示从 Citrix Workspace 收到身份断言时是否应用该规则。连接到 Citrix Cloud 时,您可以选择要用于 Citrix Cloud 的规则。连接到 Citrix Cloud 后,您还可以通过“连接到 Citrix Cloud”部分中的链接更改规则。
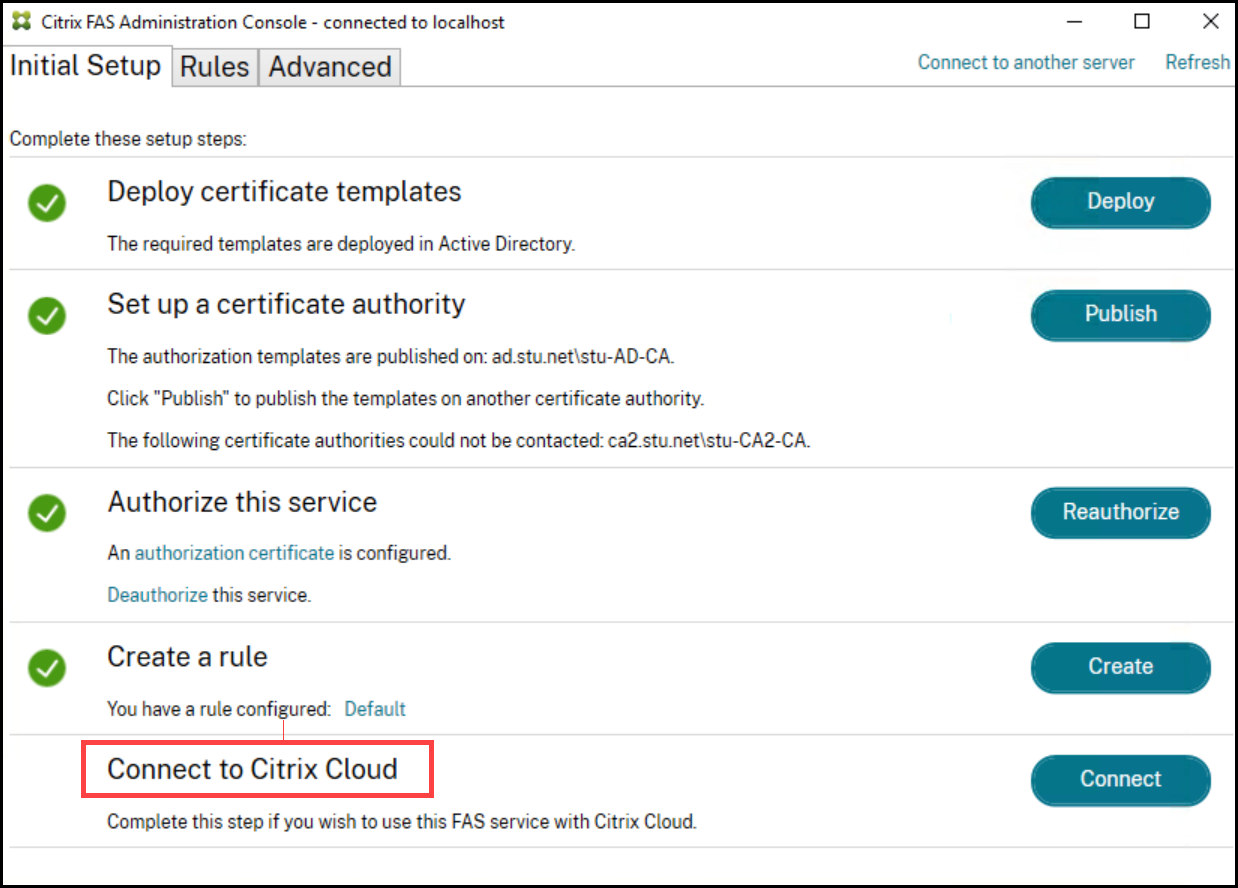
连接到 Citrix Cloud
您可以将 FAS 服务器与 Citrix Workspace 连接到 Citrix Cloud。请参阅此Citrix Workspace 文章。
-
在“初始设置”选项卡中,在“连接到 Citrix Cloud”下单击“连接”。
-
选择要连接到的云,然后单击“下一步”。
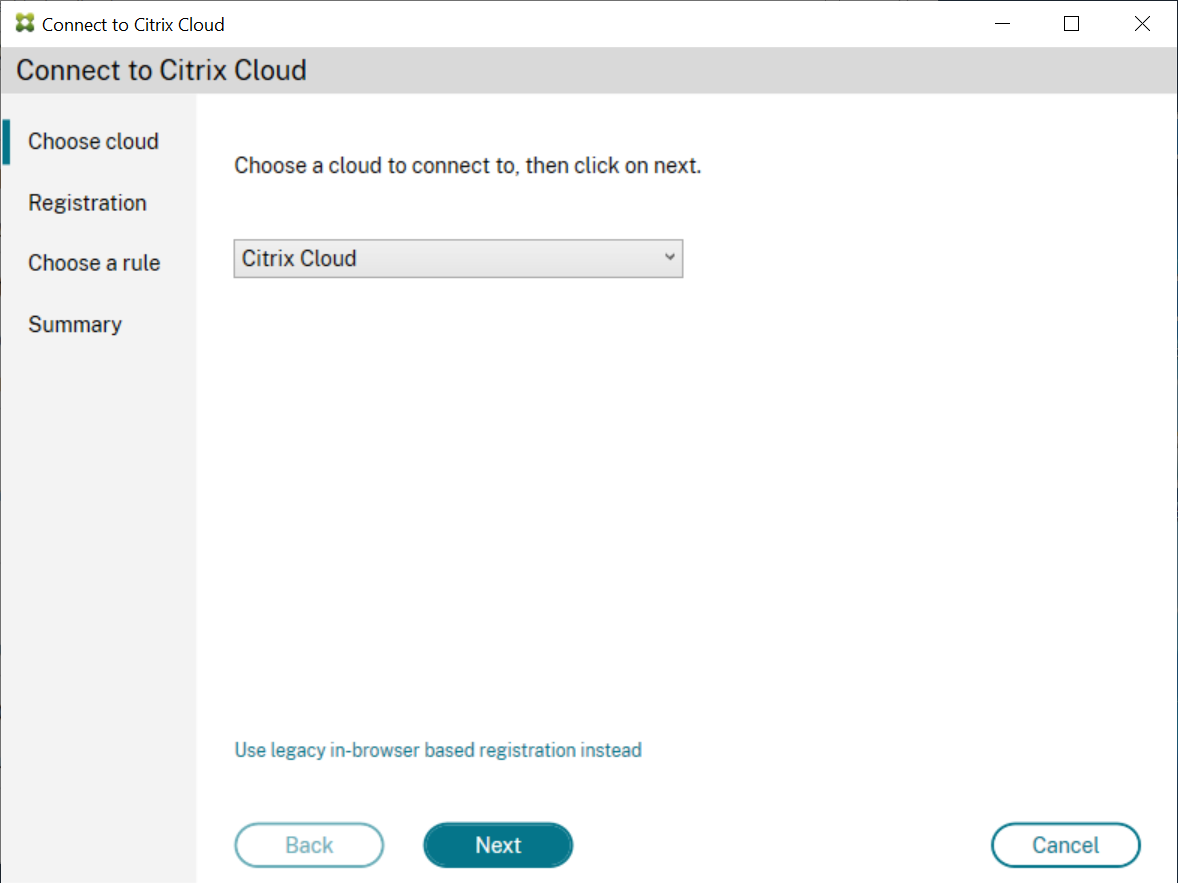 注意预览版中仅提供 Citrix Cloud。
-
窗口显示一个唯一的注册码,该注册码必须在 Citrix Cloud 中获得批准。有关详细信息,请参阅使用 Citrix Cloud 注册本地产品。
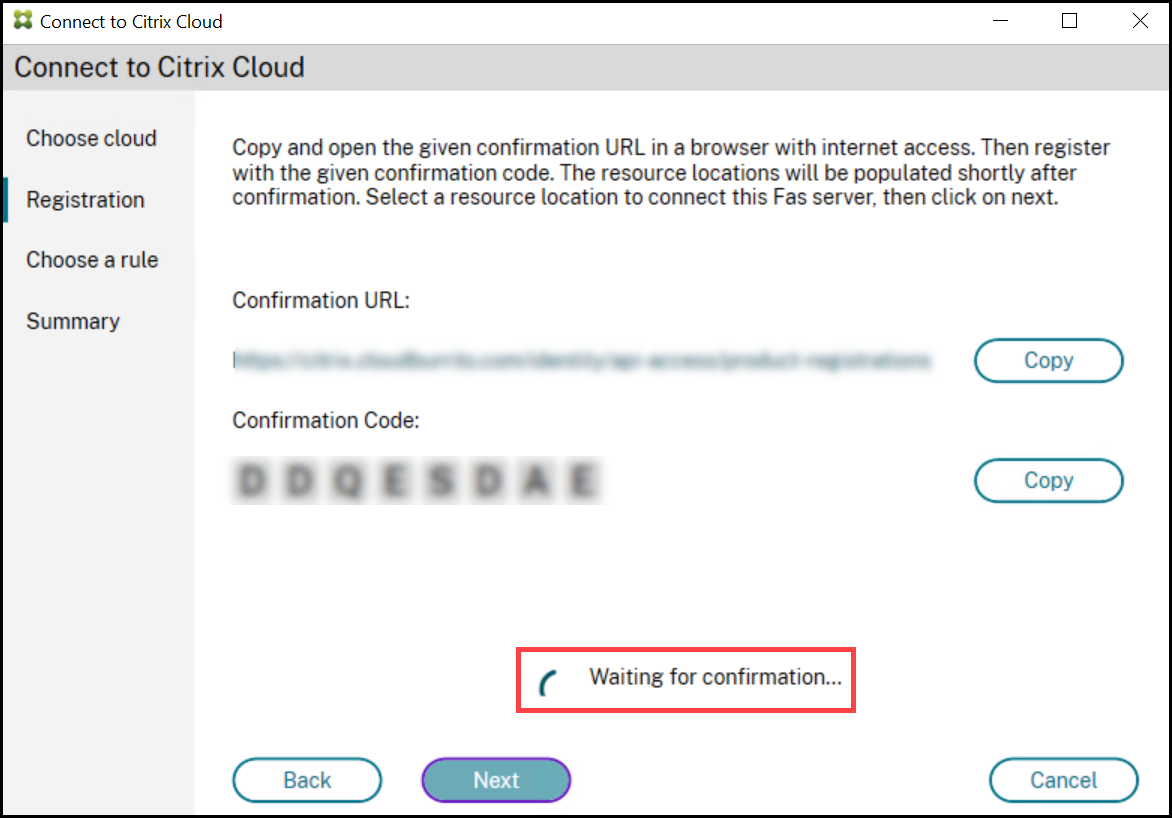
-
注册码验证通过后,从下拉列表中选择所需的资源位置。
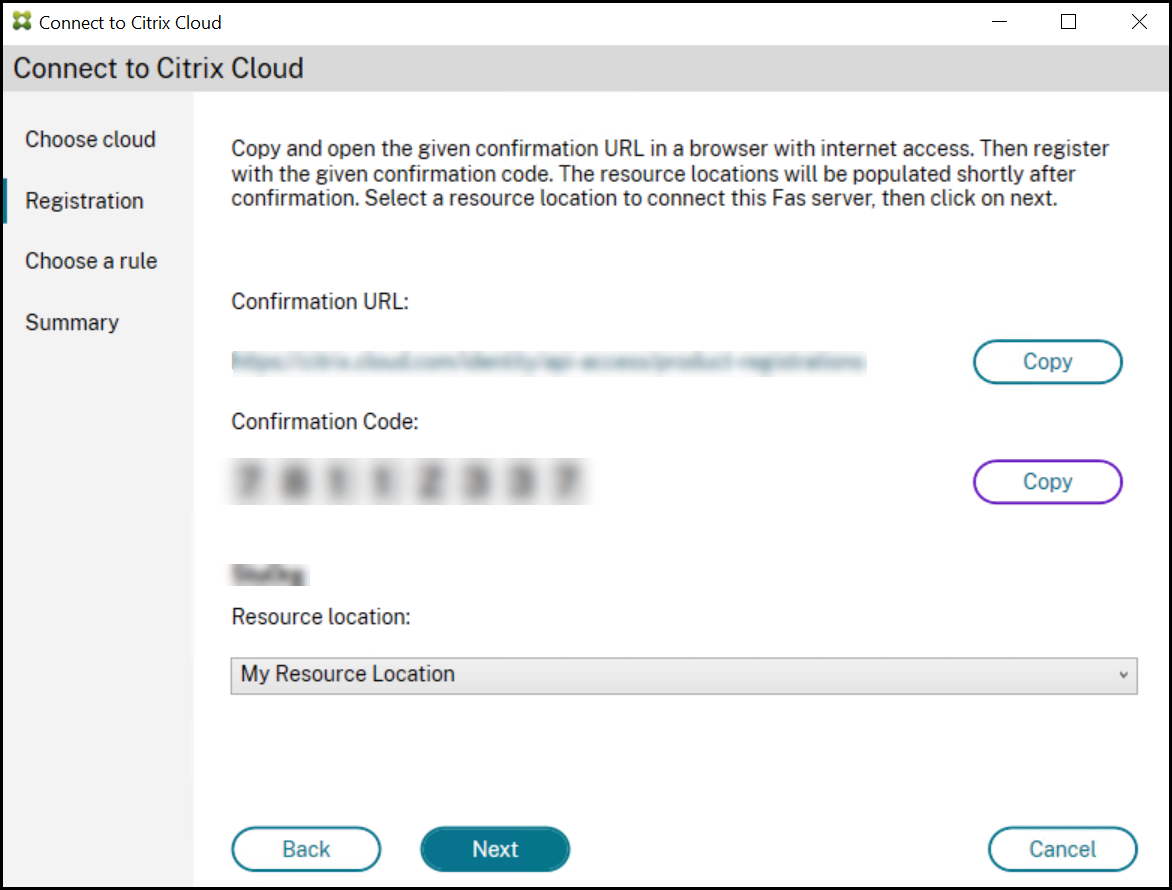
-
如果适用,选择客户帐户,然后选择要连接 FAS 服务器的资源位置。单击继续,然后关闭确认窗口。
-
在选择规则部分,使用现有规则或创建规则。单击下一步。
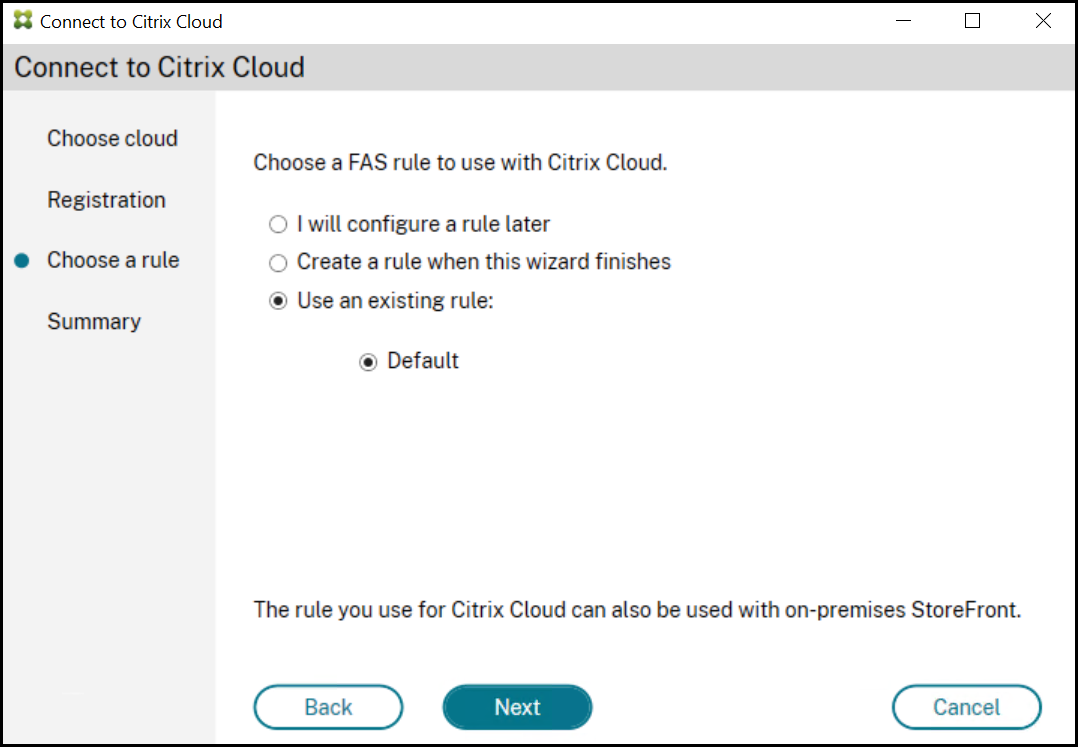
-
在摘要部分,单击完成以完成 Citrix Cloud 连接。
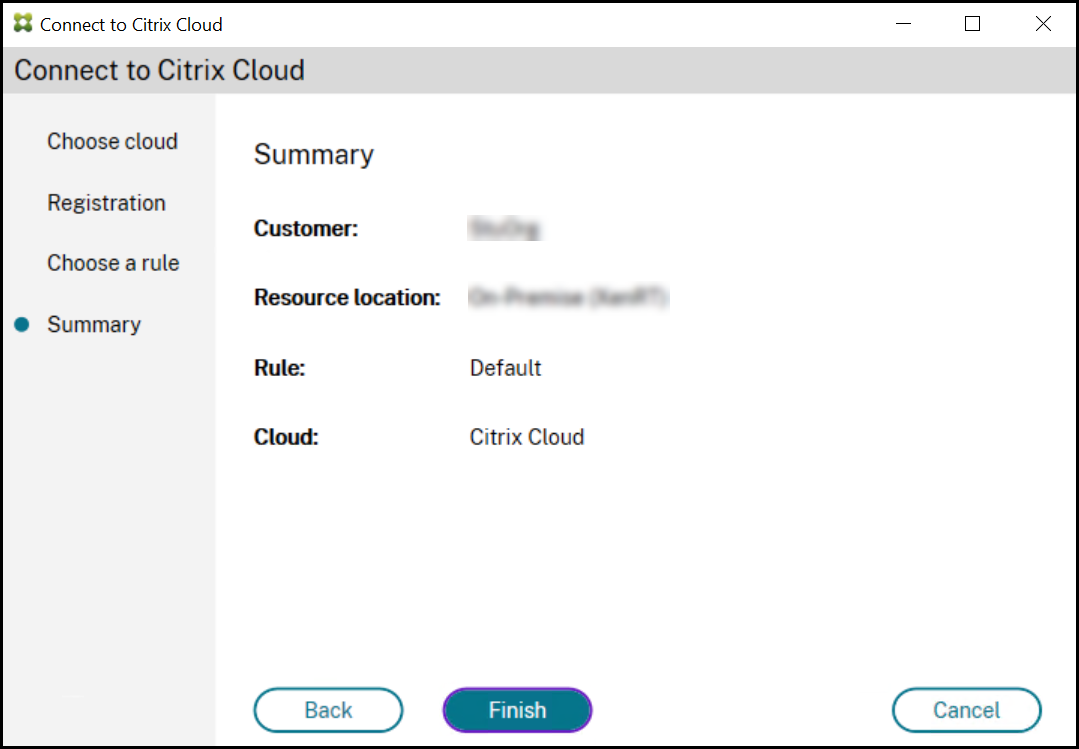
Citrix Cloud 会注册 FAS 服务器,并将其显示在您的 Citrix Cloud 帐户的“资源位置”页面上。
注意
本地 FAS 服务器可以颁发用户证书,以同时允许访问 Citrix Cloud 和 Citrix Virtual Apps and Desktops。
断开与 Citrix Cloud 的连接
从您的 Citrix Cloud 资源位置移除 FAS 服务器后,如本 Citrix Workspace 文章 中所述,在 连接到 Citrix Cloud 中选择 禁用。