
实施机器级重定向
借助 应用程序访问控制 策略,您可以使用规则针对文件、文件夹、注册表项和注册表值实施机器级重定向。此功能的典型用例包括:
-
实施数据漫游。将非用户配置文件数据重定向到文件共享,确保用户无论登录到哪台计算机都可以访问相同的数据。
-
增强数据保护。将关键数据重定向到备用位置或值,保护其免遭未经授权的访问。
-
自定义用户体验。根据特定要求定制应用程序体验。
注意:
此功能适用于 Active Directory (AD) 和非域加入 (NDJ) 环境。
概述
重定向规则指定以下信息:
-
数据类型。要重定向的数据类型,例如文件、文件夹、注册表项或注册表值。
-
源路径和目标路径。指定数据类型的源路径和目标路径。
-
分配。要应用此重定向的用户、计算机和进程。有关详细信息,请参阅分配类型。
分配类型
重定向规则中的分配分为三类:进程、用户和计算机。具体分配类型如下所示:
| 类别 | 类型 |
|---|---|
| 进程 | 任何进程 |
| 用户 |
|
| 计算机 |
|
注意:
-
在应用程序访问控制策略的上下文中,OU 仅用作计算机的容器,而不用作用户的容器。
-
NDJ 机器仅限于 Citrix® 创建和电源管理的那些机器。
当规则配置了多个分配时,请注意以下事项:
-
如果这些分配属于同一类别(例如,用户 A 和 用户 组 B),则该规则适用于这些分配中指定的所有对象(用户 A 和用户组 B 中的所有用户)。
-
如果这些分配属于不同类别(例如,用户 A 和 机器 X),则当满足所有这些分配中指定的条件时(当用户 A 登录到机器 X 时),该规则适用。
注意:
如果未为规则配置任何分配,则此规则中配置的重定向在任何条件下都将生效。
工作流
概括而言,实施机器级重定向的工作流如下:
-
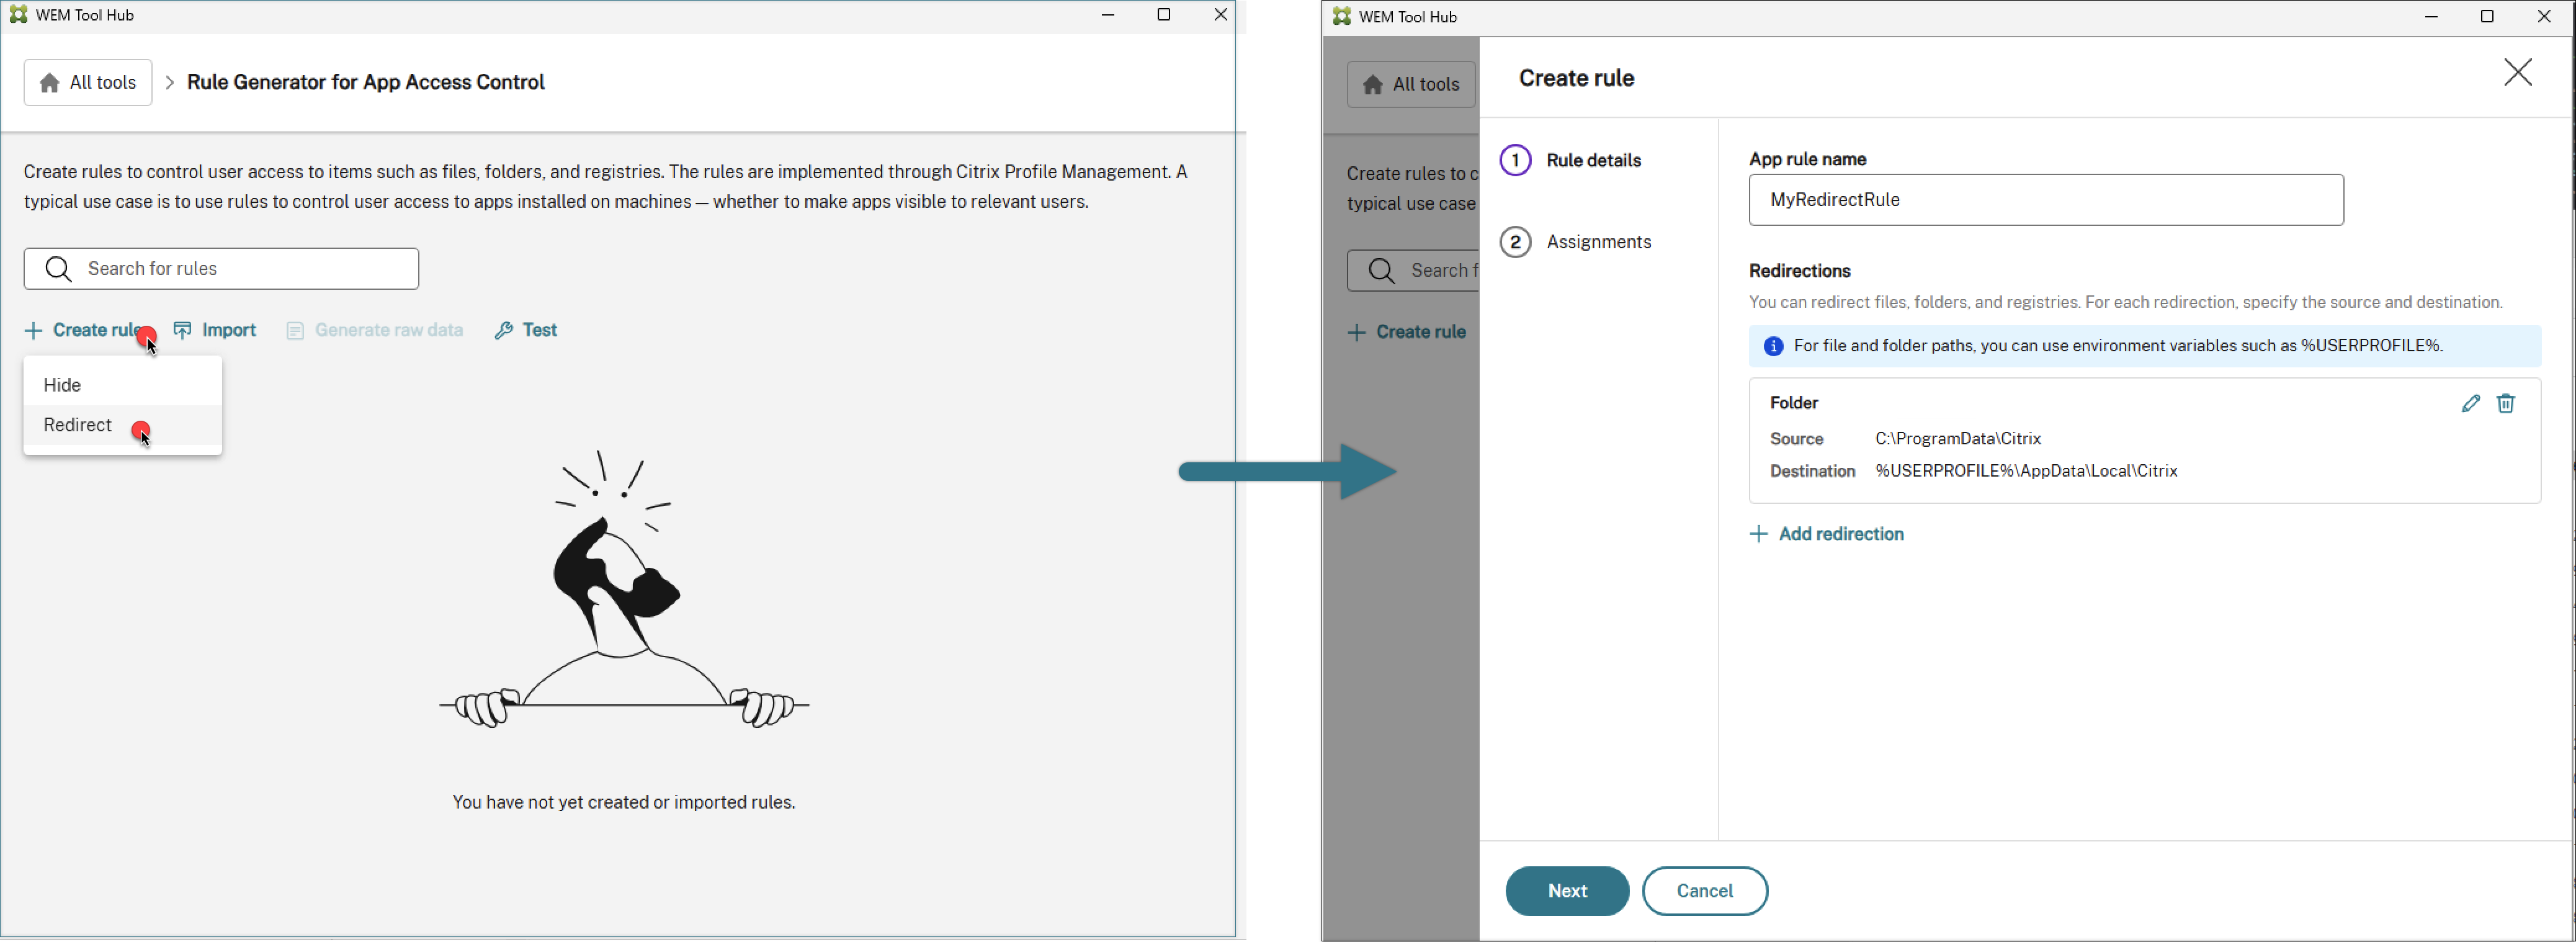
使用以下任一工具创建和生成重定向规则:
-
基于 GUI 的工具 – WEM Tool Hub > 应用程序访问控制规则生成器
-
PowerShell 工具 – 随 Profile Management 安装包提供。有关详细信息,请参阅使用规则生成器创建、管理和部署规则。
注意:为了获得更好的用户体验,我们建议使用基于 GUI 的工具来创建、管理和生成应用程序访问控制规则。可在 Citrix Cloud™ > WEM 服务 > 实用程序中下载的 WEM Tool Hub 中获取该工具。 -
-
使用应用程序访问控制策略将重定向规则部署到机器。有关详细信息,请参阅将重定向规则部署到机器。
使用规则生成器创建、管理和部署规则
本节指导您使用基于 PowerShell 的规则生成器创建、管理和部署规则。 开始之前,请确保运行该工具的计算机满足以下要求:
-
在 Windows 10 或 11,或 Windows Server 2016、2019 或 2022 上运行。
-
(仅适用于 AD 环境)与您的用户和计算机位于同一域中。
一般过程如下:
-
以管理员身份运行 Windows PowerShell。
-
访问 Profile Management 安装包中的 \tool 文件夹,然后运行 CPM_App_Access_Control_Config.ps1。将显示规则状态信息:
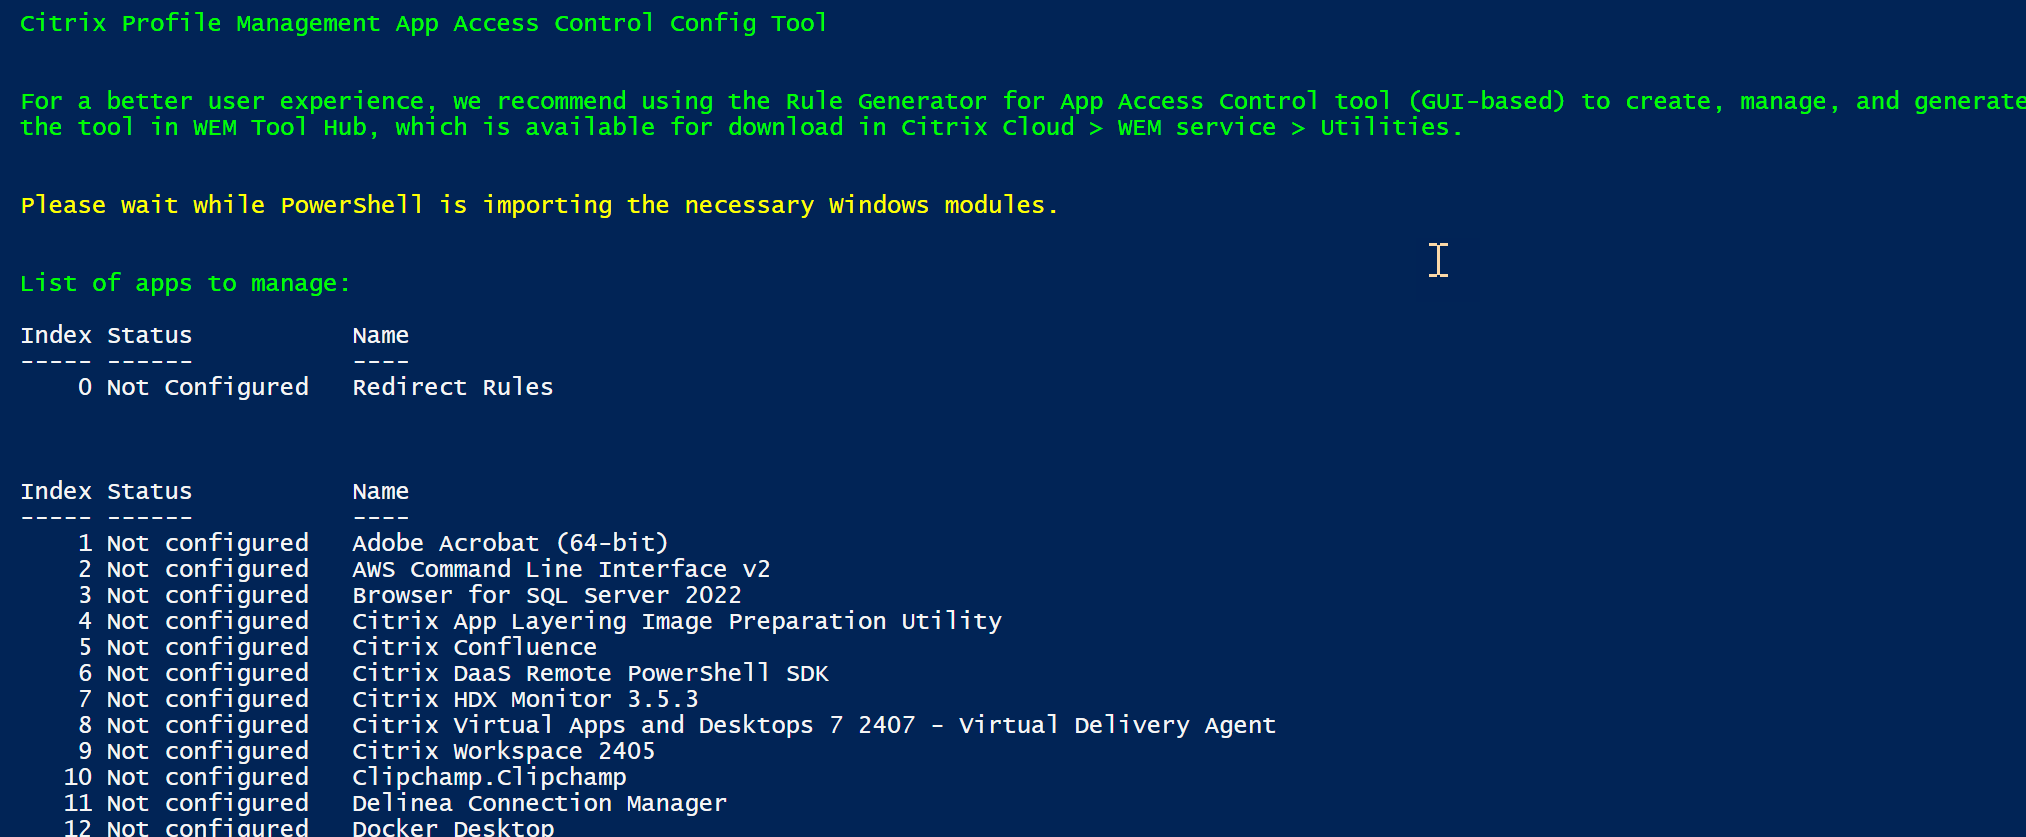
字段 描述 索引 - 重定向规则显示 0。 - 显示应用程序隐藏规则的索引。 状态 显示规则状态,包括已配置、未配置、已配置并应用。 名称 - 显示重定向规则的重定向规则。 - 显示计算机上安装的应用程序名称,用于应用程序隐藏规则。 -
输入 0 以选择管理重定向规则。所有已配置的重定向规则都会显示。
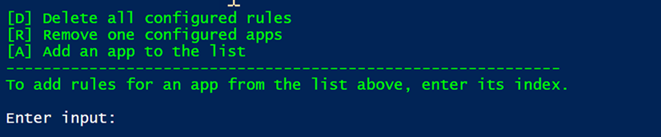
-
要添加重定向规则,请输入 1。
-
按照屏幕上的提示配置规则:
-
重定向对象类型。 从文件、文件夹、注册表项或注册表值中选择一种类型。
-
重定向源和目标。 指定指定重定向对象的源路径和目标路径。
-
分配。 指定要应用此重定向的用户、计算机和进程,并用逗号分隔。有关详细信息,请参阅下表。
分配类型 描述 AD 用户、用户组或 OU 输入其 AD 域名,用逗号分隔。 AD 计算机 输入其 DNS 主机名,用逗号分隔。 NDJ 计算机目录 输入目录名称,用逗号分隔。示例: Machine_catalog_name1,Machine_catalog_name2NDJ 计算机 在 WEM Web 控制台中,使用 AAD/NDJ 对象选择器 收集计算机名称,然后输入这些名称,用逗号分隔。示例: Machine_name1,Machine_name2。要添加所有未加入域的计算机,请输入 **NDJ***。NDJ 计算机名称支持通配符*和?。注意: 要排除特定用户或计算机,请在其标识符前添加 EX>。要排除特定进程,请在其标识符前添加?。使用竖线 (\|) 将排除项与分配的组分开。
-
-
重复步骤 4 和 5 以添加更多重定向规则。
-
按照屏幕提示生成您配置的规则的原始数据,然后将其保存到 .txt 文件中以备将来使用。
-
要测试规则是否按预期工作,请按照屏幕提示将其部署到此计算机或一组计算机。
将重定向规则部署到计算机
创建并生成重定向规则后,使用 GPO、Studio 或 WEM 通过应用程序访问控制策略将其部署到计算机。有关详细信息,请参阅 使用 GPO 启用应用程序访问控制。