
ADFS-Bereitstellung
Einführung
Dieses Dokument beschreibt, wie eine Citrix-Umgebung in Microsoft ADFS integriert wird.
Viele Organisationen verwenden ADFS, um den sicheren Benutzerzugriff auf Websites zu verwalten, die einen einzigen Authentifizierungspunkt erfordern. Zum Beispiel kann ein Unternehmen zusätzliche Inhalte und Downloads haben, die Mitarbeitern zur Verfügung stehen; diese Orte müssen mit Standard-Windows-Anmeldeinformationen geschützt werden.
Der Federated Authentication Service (FAS) ermöglicht auch die Integration von Citrix Gateway und Citrix StoreFront™ in das ADFS-Anmeldesystem, wodurch potenzielle Verwirrung für die Mitarbeiter des Unternehmens reduziert wird.
Diese Bereitstellung integriert Citrix Gateway als vertrauende Partei in Microsoft ADFS.
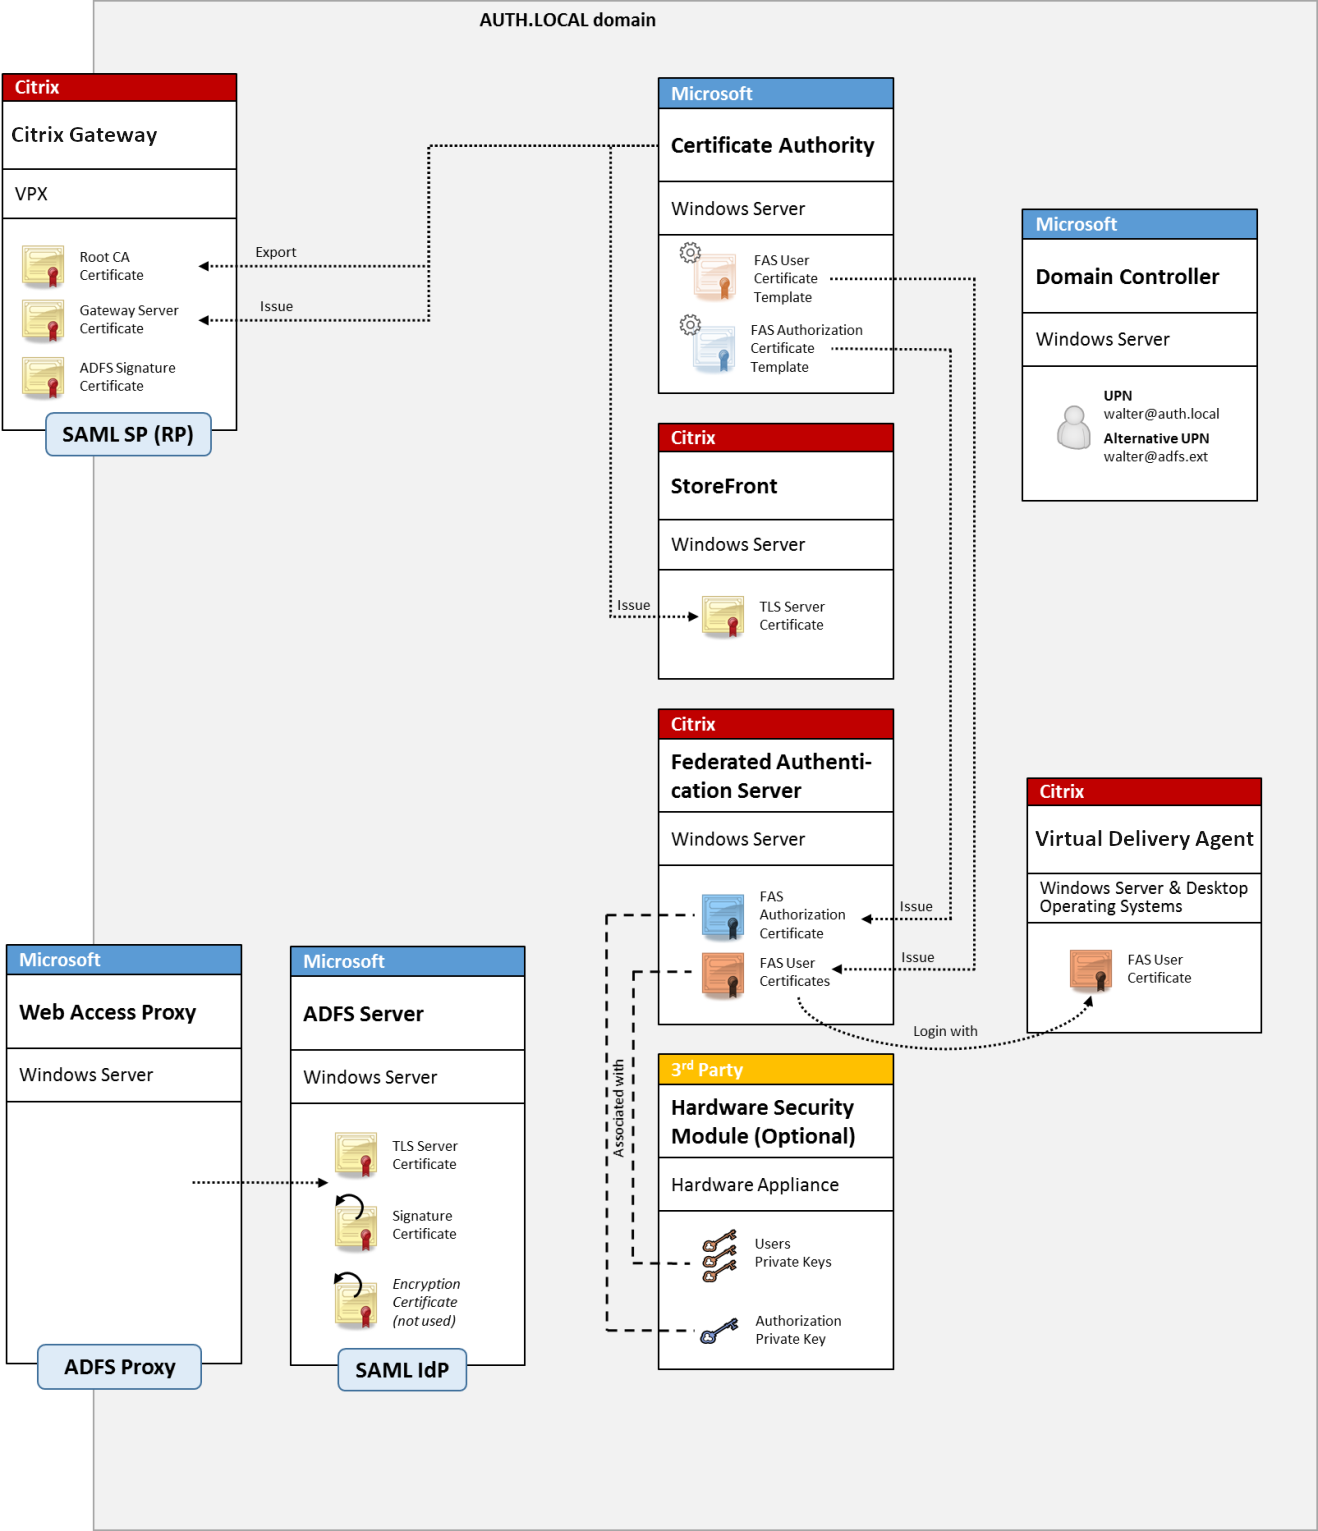
Hinweis:
Es gibt keine Unterschiede, ob die Backend-Ressource ein Windows VDA oder ein Linux VDA ist.
SAML-Übersicht
Security Assertion Markup Language (SAML) ist ein einfaches Webbrowser-Anmeldesystem mit „Weiterleitung zu einer Anmeldeseite“. Die Konfiguration umfasst die folgenden Elemente:
Umleitungs-URL
Wenn Citrix Gateway feststellt, dass ein Benutzer authentifiziert werden muss, weist es den Webbrowser des Benutzers an, einen HTTP POST an eine SAML-Anmeldeseite auf dem ADFS-Server durchzuführen. Dies ist normalerweise eine
https:// Adresse der Form: https://adfs.mycompany.com/adfs/ls.
Dieser Webseiten-POST enthält weitere Informationen, einschließlich der „Rücksendeadresse“, an die ADFS den Benutzer zurückleitet, wenn die Anmeldung abgeschlossen ist.
Bezeichner
Die EntityId ist ein eindeutiger Bezeichner, den Citrix Gateway in seine POST-Daten an ADFS aufnimmt. Dies informiert ADFS darüber, welchen Dienst der Benutzer zu erreichen versucht, und wendet gegebenenfalls unterschiedliche Authentifizierungsrichtlinien an. Falls ausgestellt, ist das SAML-Authentifizierungs-XML nur für die Anmeldung bei dem Dienst geeignet, der durch die EntityId identifiziert wird.
Normalerweise ist die EntityID die URL der Anmeldeseite des Citrix Gateway-Servers, aber sie kann im Allgemeinen alles sein, solange Citrix Gateway und ADFS sich darauf einigen:
https://ns.mycompany.com/application/logonpage.
Rücksendeadresse
Wenn die Authentifizierung erfolgreich ist, weist ADFS den Webbrowser des Benutzers an, ein SAML-Authentifizierungs-XML an eine der für die EntityId konfigurierten Antwort-URLs zu POSTen. Dies ist normalerweise eine
https://-Adresse auf dem ursprünglichen Citrix Gateway-Server in der Form: https://ns.mycompany.com/cgi/samlauth.
Wenn mehr als eine Antwort-URL-Adresse konfiguriert ist, kann Citrix Gateway eine davon in seinem ursprünglichen POST an ADFS auswählen.
Signaturzertifikat
ADFS signiert SAML-Authentifizierungs-XML-Blobs kryptografisch mit seinem privaten Schlüssel. Um diese Signatur zu validieren, muss Citrix Gateway so konfiguriert werden, dass diese Signaturen mit dem öffentlichen Schlüssel überprüft werden, der in einer Zertifikatsdatei enthalten ist. Die Zertifikatsdatei ist normalerweise eine Textdatei, die vom ADFS-Server bezogen wird.
URL für einmaliges Abmelden
ADFS und Citrix Gateway unterstützen ein „zentrales Abmeldesystem“. Dies ist eine URL, die Citrix Gateway gelegentlich abfragt, um zu überprüfen, ob das SAML-Authentifizierungs-XML-Blob noch eine aktuell angemeldete Sitzung darstellt.
Dies ist eine optionale Funktion, die nicht konfiguriert werden muss. Es ist normalerweise eine
https://-Adresse in der Form https://adfs.mycompany.com/adfs/logout. (Beachten Sie, dass sie dieselbe sein kann wie die URL für die einmalige Anmeldung.)
Konfiguration
Der Abschnitt Citrix Gateway-Bereitstellung beschreibt, wie Citrix Gateway für die Handhabung standardmäßiger LDAP-Authentifizierungsoptionen eingerichtet wird. Nachdem dies erfolgreich abgeschlossen ist, können Sie eine neue Authentifizierungsrichtlinie auf Citrix Gateway erstellen, die die SAML-Authentifizierung zulässt. Diese kann dann die vom Citrix Gateway-Assistenten verwendete Standard-LDAP-Richtlinie ersetzen.
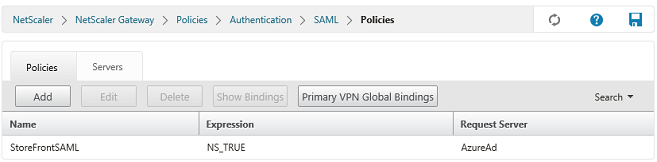
SAML-Richtlinie ausfüllen
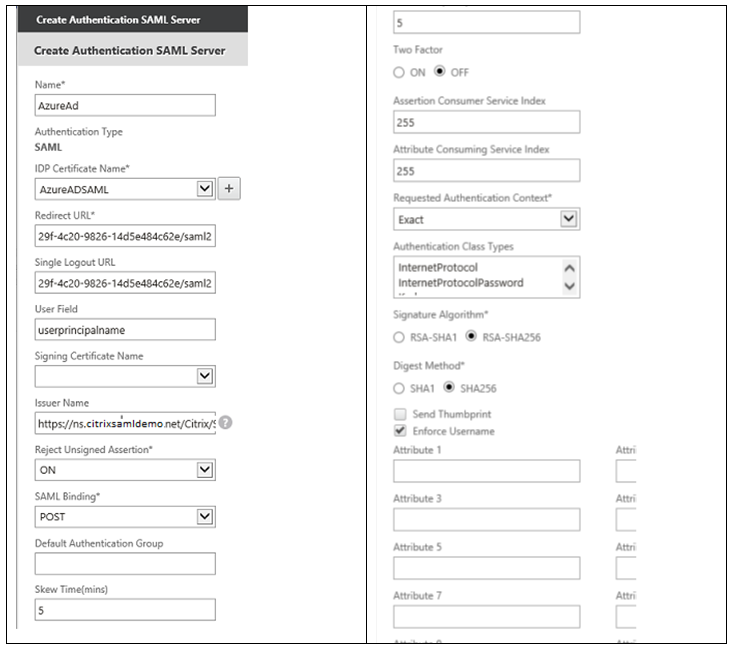
Konfigurieren Sie den neuen SAML IdP-Server mit den zuvor aus der ADFS-Verwaltungskonsole entnommenen Informationen. Wenn diese Richtlinie angewendet wird, leitet Citrix Gateway den Benutzer zur Anmeldung an ADFS weiter und akzeptiert im Gegenzug ein von ADFS signiertes SAML-Authentifizierungstoken.
Verwandte Informationen
-
Installieren und konfigurieren ist die primäre Referenz für die FAS-Installation und -Konfiguration.
-
Die gängigen FAS-Bereitstellungen sind im Artikel Bereitstellungsarchitekturen zusammengefasst.
-
„Anleitungsartikel“ werden im Artikel Erweiterte Konfiguration vorgestellt.