
ADFS-Bereitstellung
Einführung
Dieses Dokument beschreibt, wie eine Citrix-Umgebung in Microsoft ADFS integriert wird.
Viele Organisationen verwenden ADFS, um den sicheren Benutzerzugriff auf Websites zu verwalten, die einen einzigen Authentifizierungspunkt erfordern. Beispielsweise kann ein Unternehmen zusätzliche Inhalte und Downloads für Mitarbeiter bereitstellen; diese Speicherorte müssen mit Standard-Windows-Anmeldeinformationen geschützt werden.
Der Federated Authentication Service (FAS) ermöglicht auch die Integration von Citrix Gateway und Citrix StoreFront™ in das ADFS-Anmeldesystem, wodurch potenzielle Verwirrung für die Mitarbeiter reduziert wird.
Diese Bereitstellung integriert Citrix Gateway als vertrauende Seite in Microsoft ADFS.
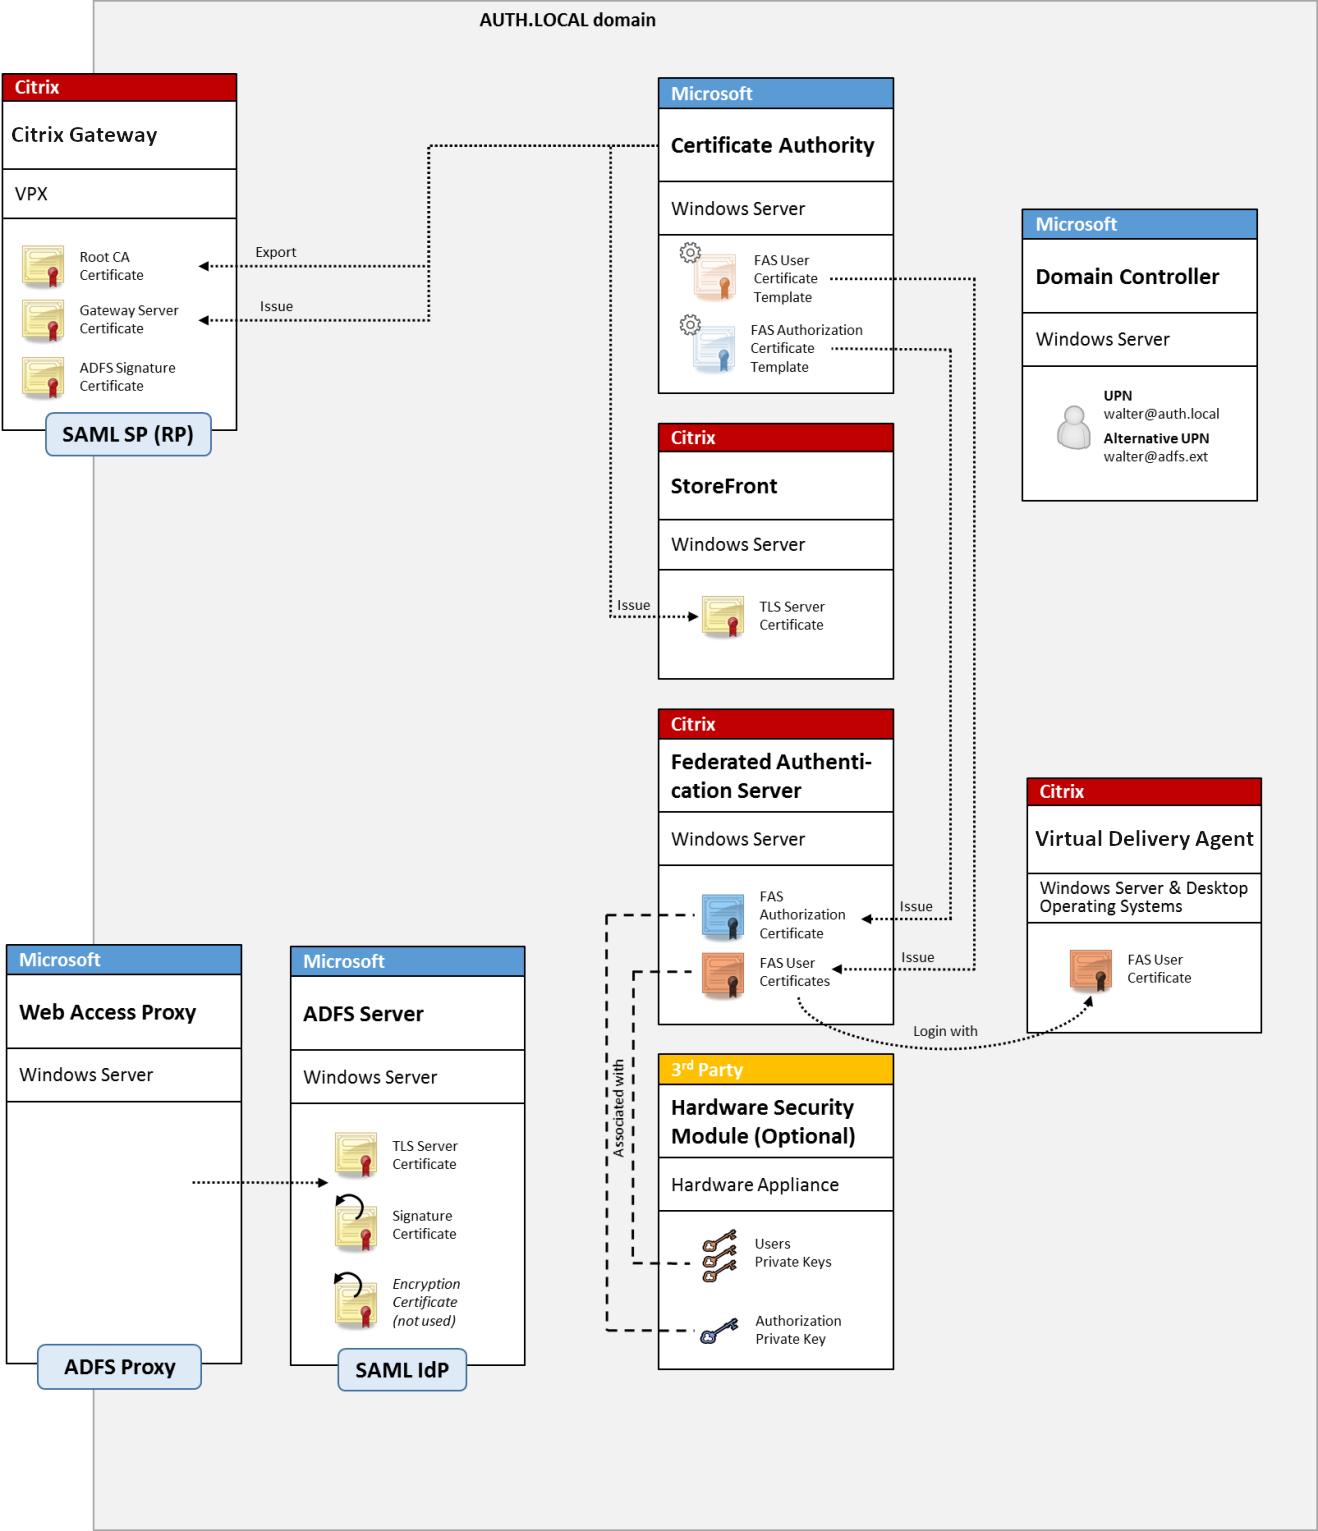
Hinweis:
Es gibt keine Unterschiede, ob die Backend-Ressource ein Windows-VDA oder ein Linux-VDA ist.
SAML-Übersicht
Security Assertion Markup Language (SAML) ist ein einfaches Webbrowser-Anmeldesystem mit „Umleitung zu einer Anmeldeseite“. Die Konfiguration umfasst die folgenden Elemente:
Umleitungs-URL
Wenn Citrix Gateway feststellt, dass ein Benutzer authentifiziert werden muss, weist es den Webbrowser des Benutzers an, einen HTTP-POST an eine SAML-Anmelde-Webseite auf dem ADFS-Server durchzuführen. Dies ist normalerweise eine
https:// Adresse der Form: https://adfs.mycompany.com/adfs/ls.
Dieser Webseite-POST enthält weitere Informationen, einschließlich der „Rücksendeadresse“, an die ADFS den Benutzer nach Abschluss der Anmeldung zurücksendet.
Bezeichner
Die EntityId ist ein eindeutiger Bezeichner, den Citrix Gateway in seinen POST-Daten an ADFS übermittelt. Dies informiert ADFS darüber, bei welchem Dienst sich der Benutzer anmelden möchte, und ermöglicht die Anwendung geeigneter Authentifizierungsrichtlinien. Wird es ausgestellt, ist das SAML-Authentifizierungs-XML nur für die Anmeldung bei dem Dienst geeignet, der durch die EntityId identifiziert wird.
Normalerweise ist die EntityID die URL der Anmeldeseite des Citrix Gateway-Servers, aber sie kann im Allgemeinen alles sein, solange Citrix Gateway und ADFS sich darauf einigen:
https://ns.mycompany.com/application/logonpage.
Antwortadresse
Wenn die Authentifizierung erfolgreich ist, weist ADFS den Webbrowser des Benutzers an, ein SAML-Authentifizierungs-XML an eine der für die EntityId konfigurierten Antwort-URLs zurückzusenden. Dies ist normalerweise eine
https://-Adresse auf dem ursprünglichen Citrix Gateway-Server in der Form: https://ns.mycompany.com/cgi/samlauth.
Wenn mehr als eine Antwort-URL-Adresse konfiguriert ist, kann Citrix Gateway in seinem ursprünglichen POST an ADFS eine auswählen.
Signaturzertifikat
ADFS signiert SAML-Authentifizierungs-XML-Blobs kryptografisch mit seinem privaten Schlüssel. Um diese Signatur zu validieren, muss Citrix Gateway so konfiguriert werden, dass es diese Signaturen mit dem öffentlichen Schlüssel überprüft, der in einer Zertifikatsdatei enthalten ist. Die Zertifikatsdatei ist normalerweise eine Textdatei, die vom ADFS-Server bezogen wird.
Single-Sign-Out-URL
ADFS und Citrix Gateway unterstützen ein „zentrales Abmeldesystem“. Dies ist eine URL, die Citrix Gateway gelegentlich abfragt, um zu überprüfen, ob der SAML-Authentifizierungs-XML-Blob noch eine aktuell angemeldete Sitzung darstellt.
Dies ist eine optionale Funktion, die nicht konfiguriert werden muss. Es ist normalerweise eine
https://-Adresse in der Form https://adfs.mycompany.com/adfs/logout. (Beachten Sie, dass sie dieselbe wie die Single-Logon-URL sein kann.)
Konfiguration
Der Abschnitt Citrix Gateway-Bereitstellung beschreibt, wie Citrix Gateway für die Handhabung standardmäßiger LDAP-Authentifizierungsoptionen eingerichtet wird. Nachdem dies erfolgreich abgeschlossen wurde, können Sie eine neue Authentifizierungsrichtlinie auf Citrix Gateway erstellen, die die SAML-Authentifizierung zulässt. Diese kann dann die standardmäßige LDAP-Richtlinie ersetzen, die vom Citrix Gateway-Assistenten verwendet wird.
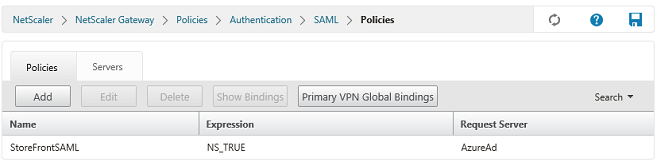
SAML-Richtlinie ausfüllen
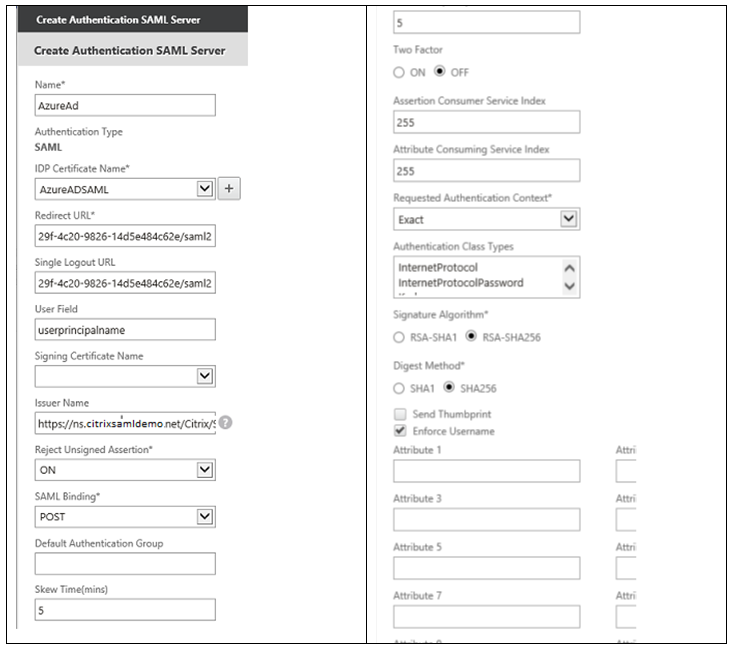
Konfigurieren Sie den neuen SAML IdP-Server mit Informationen, die zuvor aus der ADFS-Verwaltungskonsole entnommen wurden. Wenn diese Richtlinie angewendet wird, leitet Citrix Gateway den Benutzer zur Anmeldung an ADFS weiter und akzeptiert im Gegenzug ein von ADFS signiertes SAML-Authentifizierungstoken.
Verwandte Informationen
-
Installieren und Konfigurieren ist die primäre Referenz für die FAS-Installation und -Konfiguration.
-
Die gängigen FAS-Bereitstellungen werden im Artikel Bereitstellungsarchitekturen zusammengefasst.
-
„How-to“-Artikel werden im Artikel Erweiterte Konfiguration vorgestellt.