
Sitzungs-Shadowing
Das Shadowing von Sitzungen ermöglicht Domänenadministratoren, die ICA®-Sitzungen von Benutzern in einem Intranet anzuzeigen. Die Funktion verwendet noVNC, um eine Verbindung zu den ICA-Sitzungen herzustellen.
Hinweis:
Um die Funktion zu verwenden, verwenden Sie
Citrix Director 7.16 oder höher.
Installation und Konfiguration
Abhängigkeiten
Zwei neue Abhängigkeiten,
python-websockify und x11vnc, sind für das Sitzungs-Shadowing erforderlich. Installieren Sie python-websockify und x11vnc manuell, nachdem Sie den Linux VDA installiert haben.
Für RHEL 7.x und Amazon Linux2:
Führen Sie die folgenden Befehle aus, um
python-websockify und x11vnc (x11vnc Version 0.9.13 oder höher) zu installieren:
sudo pip3 install websockify
 sudo yum install x11vnc
Um
python-websockify und x11vnc aufzulösen, aktivieren Sie die Repositorys Extra Packages for Enterprise Linux (EPEL) und optionale RPMs unter RHEL 7.x:
-
EPELDas EPEL-Repository ist für
x11vncerforderlich. Führen Sie den folgenden Befehl aus, um das EPEL-Repository zu aktivieren:yum install https://dl.fedoraproject.org/pub/epel/epel-release-latest-7.noarch.rpm -
Optionale RPMsFühren Sie den folgenden Befehl aus, um das optionale
RPMs-Repository für die Installation einiger Abhängigkeitspakete vonx11vnczu aktivieren:subscription-manager repos --enable rhel-7-server-optional-rpms --enable rhel-7-server-extras-rpms
Für RHEL 8.x und Rocky Linux 8:
Führen Sie die folgenden Befehle aus, um
python-websockify und x11vnc (x11vnc Version 0.9.13 oder höher) zu installieren.
sudo pip3 install websockify
 sudo yum install x11vnc
Um
x11vnc aufzulösen, aktivieren Sie die EPEL- und CodeReady Linux Builder-Repositorys:
dnf install -y --nogpgcheck https://dl.fedoraproject.org/pub/epel/epel-release-latest-8.noarch.rpm

 subscription-manager repos --enable "codeready-builder  -for-rhel-8-x86_64-rpms"
Für Ubuntu:
Führen Sie die folgenden Befehle aus, um
python-websockify und x11vnc (x11vnc Version 0.9.13 oder höher) zu installieren:
sudo pip3 install websockify
 sudo apt-get install x11vnc
Für SUSE:
Führen Sie die folgenden Befehle aus, um
python-websockify und x11vnc (x11vnc Version 0.9.13 oder höher) zu installieren:
sudo pip3 install websockify
 sudo zypper install x11vnc
Für Debian:
Führen Sie die folgenden Befehle aus, um
python-websockify und x11vnc (x11vnc Version 0.9.13 oder höher) zu installieren:
sudo pip3 install websockify
 sudo apt-get install x11vnc
Port
Die Sitzungsschattenfunktion wählt automatisch verfügbare Ports aus dem Bereich 6001-6099 aus, um Verbindungen vom Linux VDA zu
Citrix Director aufzubauen. Daher ist die Anzahl der ICA-Sitzungen, die Sie gleichzeitig schatten können, auf 99 begrenzt. Stellen Sie sicher, dass genügend Ports verfügbar sind, um Ihre Anforderungen zu erfüllen, insbesondere für das Schatten mehrerer Sitzungen.
Registrierung
Die folgende Tabelle listet die zugehörigen Registrierungseinträge auf:
| Registrierung | Beschreibung | Standardwert |
|---|---|---|
| EnableSessionShadowing | Aktiviert oder deaktiviert die Sitzungsschattenfunktion | 1 (Aktiviert) |
| ShadowingUseSSL | Legt fest, ob die Verbindung zwischen dem Linux VDA und Citrix Director verschlüsselt werden soll | 0 (Deaktiviert) |
Führen Sie den Befehl
ctxreg auf dem Linux VDA aus, um die Registrierungswerte zu ändern. Um beispielsweise das Sitzungsschatten zu deaktivieren, führen Sie den folgenden Befehl aus:
/opt/Citrix/VDA/bin/ctxreg update -k "HKLM\Software\Citrix\VirtualDesktopAgent" -v "EnableSessionShadowing" -d 0x00000000
SSL
Die noVNC-Verbindung zwischen dem Linux VDA und Citrix Director verwendet das WebSocket-Protokoll. Für die Sitzungsschattenfunktion hängt die Wahl zwischen
ws:// und wss:// von der zuvor erwähnten Registrierungseinstellung „ShadowingUseSSL“ ab. Standardmäßig wird ws:// gewählt. Aus Sicherheitsgründen empfehlen wir jedoch, wss:// zu verwenden und Zertifikate auf jedem Citrix Director-Client und auf jedem Linux VDA-Server zu installieren. Citrix lehnt jegliche Sicherheitsverantwortung für die Linux VDA-Sitzungsschattenfunktion bei Verwendung von ws:// ab.
Server- und Root-SSL-Zertifikate abrufen
Zertifikate müssen von einer vertrauenswürdigen Zertifizierungsstelle (CA) signiert sein.
Für jeden Linux VDA-Server, auf dem Sie SSL konfigurieren möchten, ist ein separates Serverzertifikat (einschließlich des Schlüssels) erforderlich. Ein Serverzertifikat identifiziert einen bestimmten Computer, daher müssen Sie den vollqualifizierten Domänennamen (FQDN) jedes Servers kennen. Sie können stattdessen ein Wildcard-Zertifikat für die gesamte Domäne verwenden. In diesem Fall müssen Sie mindestens den Domänennamen kennen.
Für jeden Citrix Director-Client, der mit dem Linux VDA kommuniziert, ist ebenfalls ein Root-Zertifikat erforderlich. Root-Zertifikate sind von denselben CAs erhältlich, die auch die Serverzertifikate ausstellen.
Sie können Server- und Clientzertifikate von den folgenden CAs installieren:
-
Eine CA, die mit Ihrem Betriebssystem gebündelt ist
-
Eine Unternehmens-CA (eine CA, die Ihre Organisation Ihnen zugänglich macht)
-
Eine CA, die nicht mit Ihrem Betriebssystem gebündelt ist
Wenden Sie sich an das Sicherheitsteam Ihrer Organisation, um herauszufinden, welche Methoden sie für den Erhalt von Zertifikaten vorschreiben.
Wichtig:
-
Der allgemeine Name (Common Name) für ein Serverzertifikat muss der exakte FQDN des Linux VDA oder zumindest der korrekte Wildcard-Name plus Domänenzeichen sein. Zum Beispiel vda1.basedomain.com oder *.basedomain.com.
-
Hashing-Algorithmen wie SHA1 und MD5 sind für Signaturen in digitalen Zertifikaten zu schwach, um von einigen Browsern unterstützt zu werden. Daher ist SHA-256 als Mindeststandard festgelegt.
Installieren eines Root-Zertifikats auf jedem Citrix Director-Client
Die Sitzungsschattenfunktion verwendet denselben registrierungsbasierten Zertifikatspeicher wie IIS, sodass Sie Stammzertifikate mit IIS oder dem MMC-Snap-In (Microsoft Management Console) „Zertifikate“ installieren können. Wenn Sie ein Zertifikat von einer Zertifizierungsstelle erhalten, können Sie den Webserver-Zertifikat-Assistenten in IIS neu starten, und der Assistent installiert das Zertifikat. Alternativ können Sie Zertifikate auf dem Computer mithilfe der MMC anzeigen und importieren und das Zertifikat als eigenständiges Snap-In hinzufügen. Internet Explorer und Google Chrome importieren die auf Ihrem Betriebssystem installierten Zertifikate standardmäßig. Für Mozilla Firefox müssen Sie Ihre SSL-Stammzertifikate auf der Registerkarte Zertifizierungsstellen des Zertifikat-Managers importieren.
Installieren eines Serverzertifikats und des zugehörigen Schlüssels auf jedem Linux VDA-Server
Benennen Sie die Serverzertifikate „shadowingcert.*“ und die Schlüsseldatei „shadowingkey.*“ (* gibt das Format an, z. B. shadowingcert.pem und shadowingkey.key). Legen Sie Serverzertifikate und Schlüsseldateien unter dem Pfad /etc/xdl/shadowingssl ab und schützen Sie sie ordnungsgemäß mit eingeschränkten Berechtigungen. Ein falscher Name oder Pfad führt dazu, dass der Linux VDA ein bestimmtes Zertifikat oder eine Schlüsseldatei nicht finden kann und somit eine Verbindungsfehler mit
Citrix Director verursacht.
Verwendung
Suchen Sie in
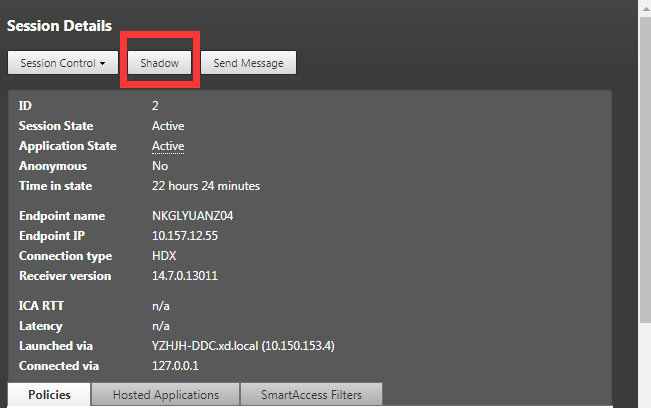
Citrix Director die Zielsession und klicken Sie in der Ansicht Sitzungsdetails auf Schatten, um eine Shadowing-Anfrage an den Linux VDA zu senden.
Nachdem die Verbindung initialisiert wurde, erscheint eine Bestätigung auf dem ICA-Sitzungsclient (nicht dem
Citrix Director-Client), die den Benutzer um Erlaubnis bittet, die Sitzung zu überwachen.
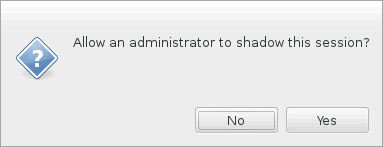
Wenn der Benutzer auf Ja klickt, erscheint auf der
Citrix Director-Seite ein Fenster, das anzeigt, dass die ICA-Sitzung überwacht wird.
Weitere Informationen zur Verwendung finden Sie in der Citrix Director-Dokumentation.
Einschränkungen
-
Sitzungsschatten ist nur für die Verwendung in einem Intranet konzipiert. Es funktioniert nicht für externe Netzwerke, selbst wenn die Verbindung über Citrix Gateway erfolgt. Citrix lehnt jede Verantwortung für das Linux VDA-Sitzungsschatten in einem externen Netzwerk ab.
-
Wenn die Sitzungsschattenfunktion aktiviert ist, kann ein Domänenadministrator die ICA-Sitzungen nur anzeigen, hat aber keine Berechtigung, sie zu schreiben oder zu steuern.
-
Nachdem ein Administrator in
Citrix Directorauf Schatten geklickt hat, erscheint eine Bestätigung, die den Benutzer um Erlaubnis bittet, die Sitzung zu überwachen. Eine Sitzung kann nur überwacht werden, wenn der Sitzungsbenutzer die Erlaubnis erteilt. -
Die zuvor erwähnte Bestätigung hat eine Zeitüberschreitung von 20 Sekunden. Eine Shadowing-Anfrage schlägt fehl, wenn die Zeit abläuft.
-
Eine Sitzung kann nur von einem Administrator überwacht werden. Wenn beispielsweise Administrator B eine Shadowing-Anfrage für eine Sitzung sendet, die Administrator A überwacht, erscheint die Bestätigung zur Einholung der Benutzerberechtigung erneut auf dem Benutzergerät. Wenn der Benutzer zustimmt, wird die Shadowing-Verbindung für Administrator A beendet und eine neue Shadowing-Verbindung für Administrator B aufgebaut. Wenn ein Administrator eine weitere Shadowing-Anfrage für dieselbe Sitzung sendet, kann ebenfalls eine neue Shadowing-Verbindung aufgebaut werden.
-
Um die Sitzungsschattenfunktion zu verwenden, installieren Sie
Citrix Director7.16 oder höher. -
Ein
Citrix DirectorClient verwendet einen FQDN anstelle einer IP-Adresse, um eine Verbindung mit dem Ziel-Linux-VDA-Server herzustellen. Daher muss derCitrix DirectorClient den FQDN des Linux-VDA-Servers auflösen können.
Problembehandlung
Wenn die Sitzungsschattenfunktion fehlschlägt, führen Sie das Debugging sowohl auf dem
Citrix Director Client als auch auf dem Linux-VDA durch.
Auf dem Citrix Director-Client
Über die Entwicklertools des Browsers prüfen Sie die Ausgabeprotokolle auf der Registerkarte Konsole. Oder prüfen Sie die Antwort der ShadowLinuxSession-API auf der Registerkarte Netzwerk. Wenn die Bestätigung zum Einholen der Benutzerberechtigung angezeigt wird, der Verbindungsaufbau jedoch fehlschlägt, pingen Sie den FQDN des VDA manuell an, um zu überprüfen, ob
Citrix Director den FQDN auflösen kann. Wenn es ein Problem mit der wss:// Verbindung gibt, überprüfen Sie Ihre Zertifikate.
Auf dem Linux-VDA
Stellen Sie sicher, dass die Bestätigung zum Einholen der Benutzerberechtigung als Antwort auf eine Schattenanforderung angezeigt wird. Ist dies nicht der Fall, prüfen Sie die Dateien vda.log und hdx.log auf Hinweise. Gehen Sie wie folgt vor, um die Datei vda.log zu erhalten:
-
Suchen Sie die Datei /etc/xdl/ctx-vda.conf. Kommentieren Sie die folgende Zeile aus, um die vda.log-Konfiguration zu aktivieren:
Log4jConfig="/etc/xdl/log4j.xml" -
Öffnen Sie /etc/xdl/log4j.xml, suchen Sie den Teil com.citrix.dmc und ändern Sie „info“ in „trace“ wie folgt:
 <!-- Broker Agent Plugin - Director VDA plugin Logger -->

   <logger name="com.citrix.dmc">

     <level value="trace"/>

</logger> -
Führen Sie den Befehl
service ctxvda restartaus, um den Dienstctxvdaneu zu starten.
Wenn beim Verbindungsaufbau ein Fehler auftritt:
-
Prüfen Sie, ob eine Firewall-Einschränkung die Sitzungsschattenfunktion daran hindert, den Port zu öffnen.
-
Stellen Sie sicher, dass Sie die Zertifikate und Schlüsseldateien ordnungsgemäß benannt und unter dem richtigen Pfad abgelegt haben, falls es sich um das SSL-Szenario handelt.
-
Stellen Sie sicher, dass zwischen 6001 und 6099 genügend Ports für neue Schattenanforderungen verfügbar sind.