
Smartcards
Sie können eine mit dem Clientgerät verbundene Smartcard zur Authentifizierung verwenden, wenn Sie sich bei einer virtuellen Linux-Desktopsitzung anmelden. Diese Funktion wird durch Smartcard-Umleitung über den virtuellen ICA®-Smartcard-Kanal implementiert. Sie können die Smartcard auch innerhalb der Sitzung verwenden. Anwendungsfälle sind:
-
Hinzufügen einer digitalen Signatur zu einem Dokument
-
Verschlüsseln oder Entschlüsseln einer E-Mail
-
Authentifizierung bei einer Website
Der Linux VDA verwendet für diese Funktion dieselbe Konfiguration wie der Windows VDA. Weitere Informationen finden Sie im Abschnitt Konfigurieren der Smartcard-Umgebung in diesem Artikel.
Hinweis:
Die Verwendung einer zugeordneten Smartcard innerhalb einer Linux VDA-Sitzung zur Anmeldung bei Citrix Gateway wird nicht unterstützt.
Voraussetzungen
Die Verfügbarkeit der Smartcard-Passthrough-Authentifizierung hängt von den folgenden Bedingungen ab:
-
Ihr Linux VDA ist auf einer der folgenden Distributionen installiert:
-
RHEL 9.1/9.0
-
RHEL 8.7/8.6/8.4
-
RHEL 7, CentOS 7
-
Rocky Linux 9.1/9.0
-
Rocky Linux 8.7/8.6
-
Ubuntu 22.04
-
Ubuntu 20.04
-
Ubuntu 18.04
-
Debian 11.3
Nachdem Sie die Installation des VDA abgeschlossen haben, vergewissern Sie sich, dass Ihr VDA sich beim Delivery Controller™ registrieren kann und dass Sie die veröffentlichten Linux-Desktopsitzungen mit Windows-Anmeldeinformationen öffnen können. -
-
Es werden Smartcards verwendet, die von OpenSC unterstützt werden. Weitere Informationen finden Sie unter Stellen Sie sicher, dass OpenSC Ihre Smartcard unterstützt.
-
Die Citrix Workspace™-App für Windows wird verwendet.
Stellen Sie sicher, dass OpenSC Ihre Smartcard unterstützt
OpenSC ist ein weit verbreiteter Smartcard-Treiber unter RHEL 7.4+. Als vollständig kompatibler Ersatz für CoolKey unterstützt OpenSC viele Arten von Smartcards (siehe Smart Card Support in Red Hat Enterprise Linux).
In diesem Artikel wird die YubiKey-Smartcard als Beispiel zur Veranschaulichung der Konfiguration verwendet. YubiKey ist ein All-in-One-USB-CCID-PIV-Gerät, das problemlos bei Amazon oder anderen Einzelhändlern erworben werden kann. Der OpenSC-Treiber unterstützt YubiKey.
Wenn Ihre Organisation eine andere, fortschrittlichere Smartcard benötigt, bereiten Sie eine physische Maschine mit einer unterstützten Linux-Distribution und installiertem OpenSC-Paket vor. Informationen zur OpenSC-Installation finden Sie unter Installieren des Smartcard-Treibers. Stecken Sie Ihre Smartcard ein und führen Sie den folgenden Befehl aus, um zu überprüfen, ob OpenSC Ihre Smartcard unterstützt:
pkcs11-tool --module opensc-pkcs11.so --list-slots
Konfiguration
Ein Stammzertifikat vorbereiten
Ein Stammzertifikat wird verwendet, um das Zertifikat auf der Smartcard zu überprüfen. Führen Sie die folgenden Schritte aus, um ein Stammzertifikat herunterzuladen und zu installieren.
-
Besorgen Sie sich ein Stammzertifikat im PEM-Format, typischerweise von Ihrem CA-Server.Sie können einen Befehl ähnlich dem folgenden ausführen, um eine DER-Datei (*.crt, *.cer, *.der) in PEM zu konvertieren. Im folgenden Befehlsbeispiel ist certnew.cer eine DER-Datei.
openssl x509 -inform der -in certnew.cer -out certnew.pem -
Installieren Sie das Stammzertifikat im Verzeichnis
openssl. Die Datei certnew.pem wird als Beispiel verwendet.cp certnew.pem <path where you install the root certificate>Um einen Pfad für die Installation des Stammzertifikats zu erstellen, führen Siesudo mdkir -p <path where you install the root certificate>aus.
Erstellen des pam_krb5-Moduls unter RHEL 8.x und Rocky Linux 8.x
Die Smartcard-Authentifizierung hängt vom pam\_krb5-Modul ab, das unter RHEL 8.x und Rocky Linux 8.x veraltet ist. Die folgenden Schritte sind erforderlich, wenn Sie die Smartcard-Authentifizierung auf RHEL 8.x- und Rocky Linux 8.x-Maschinen verwenden möchten, die im Mehrfachsitzungs-OS-Modus bereitgestellt werden. Für die Smartcard-Authentifizierung auf RHEL 8.x- und Rocky Linux 8.x-Maschinen, die im Einzelsitzungs-OS-Modus (VDI) bereitgestellt werden, können Sie die folgenden Schritte überspringen.
-
Laden Sie den pam_krb5-2.4.8-6-Quellcode von
<https://centos.pkgs.org/7/centos-x86_64/pam_krb5-2.4.8-6.el7.x86_64.rpm.html>herunter. -
Erstellen und installieren Sie das pam\_krb5-Modul unter RHEL 8.x und Rocky Linux 8.x.
yum install -y opensc pcsc-lite pcsc-lite-libs pcsc-lite-ccid nss-tools
 yum install gcc krb5-devel pam-devel autoconf libtool
 rpm2cpio pam_krb5-2.4.8-6.el7.src.rpm | cpio –div
 tar xvzf pam_krb5-2.4.8.tar.gz
 cd pam_krb5-2.4.8
 ./configure --prefix=/usr
 make
make install -
Überprüfen Sie, ob pam_krb5.so unter /usr/lib64/security/ vorhanden ist.
ls -l /usr/lib64/security | grep pam_krb5
Smartcard-Umgebung konfigurieren
Sie können das Skript ctxsmartlogon.sh verwenden, um die Smartcard-Umgebung zu konfigurieren, oder die Konfiguration manuell abschließen.
(Option 1) Verwenden Sie das Skript ctxsmartlogon.sh, um die Smartcard-Umgebung zu konfigurieren
Hinweis:
Das Skript ctxsmartlogon.sh fügt PKINIT-Informationen zum Standard-Realm hinzu. Sie können diese Einstellung über die Konfigurationsdatei /etc/krb5.conf ändern.
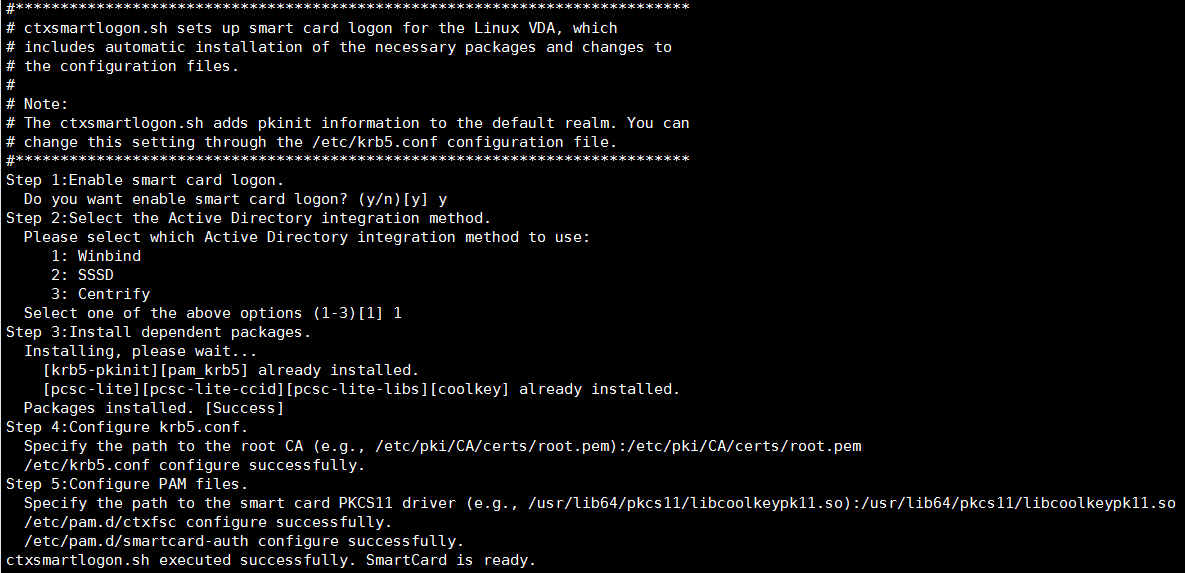
Bevor Sie Smartcards zum ersten Mal verwenden, führen Sie das Skript ctxsmartlogon.sh aus, um die Smartcard-Umgebung zu konfigurieren.
Tipp:
Wenn Sie SSSD für den Domänenbeitritt verwendet haben, starten Sie den SSSD-Dienst neu, nachdem Sie ctxsmartlogon.sh ausgeführt haben.
sudo /opt/Citrix/VDA/sbin/ctxsmartlogon.sh
Die Ergebnisse sehen wie folgt aus:
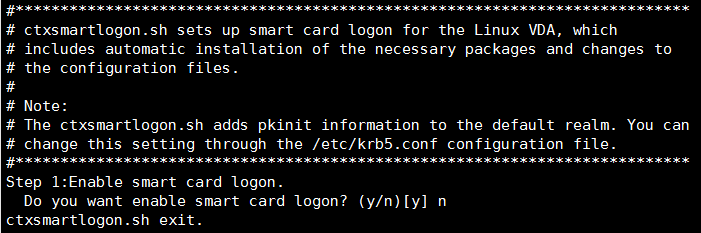
Sie können Smartcards auch deaktivieren, indem Sie das Skript ctxsmartlogon.sh ausführen:
sudo /opt/Citrix/VDA/sbin/ctxsmartlogon.sh
Die Ergebnisse sehen wie folgt aus:
(Option 2) Smartcard-Umgebung manuell konfigurieren
Der Linux VDA verwendet dieselbe Smartcard-Umgebung wie der Windows VDA. In dieser Umgebung müssen mehrere Komponenten konfiguriert werden, darunter der Domänencontroller, die Microsoft-Zertifizierungsstelle (CA), die Internet Information Services, Citrix StoreFront und die Citrix Workspace-App. Informationen zur Konfiguration basierend auf der YubiKey-Smartcard finden Sie im Knowledge Center-Artikel CTX206156.
Bevor Sie mit dem nächsten Schritt fortfahren, stellen Sie sicher, dass:
-
Sie alle Komponenten korrekt konfiguriert haben.
-
Sie den privaten Schlüssel und das Benutzerzertifikat auf die Smartcard heruntergeladen haben.
-
Sie sich erfolgreich mit der Smartcard am VDA anmelden können.
PC/SC Lite-Pakete installieren
PCSC Lite ist eine Implementierung der Personal Computer/Smart Card (PC/SC)-Spezifikation unter Linux. Es bietet eine Windows-Smartcard-Schnittstelle für die Kommunikation mit Smartcards und Lesegeräten. Die Smartcard-Umleitung im Linux VDA wird auf PC/SC-Ebene implementiert.
Führen Sie den folgenden Befehl aus, um die PC/SC Lite-Pakete zu installieren:
RHEL 9.1/9.0/8.x, Rocky Linux 9.1/9.0/8.x, RHEL 7/CentOS 7:
yum install pcsc-lite pcsc-lite-ccid pcsc-lite-libs
Ubuntu 22.04, Ubuntu 20.04, Ubuntu 18.04, Debian 11.3:
apt-get install -y libpcsclite1 libccid
Smartcard-Treiber installieren
OpenSC ist ein weit verbreiteter Smartcard-Treiber. Wenn OpenSC nicht installiert ist, führen Sie den folgenden Befehl aus, um es zu installieren:
RHEL 9.1/9.0/8.x, Rocky Linux 9.1/9.0/8.x, RHEL 7/CentOS 7:
yum install opensc
Ubuntu 22.04, Ubuntu 20.04, Ubuntu 18.04, Debian 11.3:
apt-get install -y opensc
PAM-Module für Smartcard-Authentifizierung installieren
Führen Sie den folgenden Befehl aus, um die Module pam\_krb5 und krb5-pkinit zu installieren.
RHEL 7/CentOS 7:
yum install pam_krb5 krb5-pkinit
RHEL 9.1/9.0/8.x, Rocky Linux 9.1/9.0/8.x:
yum install krb5-pkinit
Ubuntu 22.04, Ubuntu 20.04, Ubuntu 18.04:
apt-get install libpam-krb5 krb5-pkinit
Debian 11.3:
apt-get install -y libpam-krb5 krb5-pkinit
Das pam\_krb5-Modul ist ein steckbares Authentifizierungsmodul. PAM-fähige Anwendungen können pam\_krb5 verwenden, um Passwörter zu überprüfen und Ticket-Granting-Tickets vom Key Distribution Center (KDC) zu erhalten. Das krb5-pkinit-Modul enthält das PKINIT-Plug-in, das Clients ermöglicht, mithilfe eines privaten Schlüssels und eines Zertifikats anfängliche Anmeldeinformationen vom KDC zu erhalten.
Das pam\_krb5-Modul konfigurieren
Das pam\_krb5-Modul interagiert mit dem KDC, um Kerberos-Tickets mithilfe von Zertifikaten auf der Smartcard zu erhalten. Um die pam_krb5-Authentifizierung in PAM zu aktivieren, führen Sie den folgenden Befehl aus:
authconfig --enablekrb5 --update
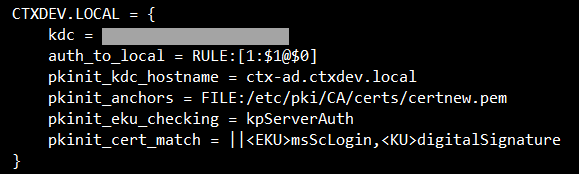
Fügen Sie in der Konfigurationsdatei /etc/krb5.conf PKINIT-Informationen entsprechend dem tatsächlichen Realm hinzu.
Hinweis:
Die Option pkinit_cert_match gibt Abgleichsregeln an, denen das Client-Zertifikat entsprechen muss, bevor es für einen PKINIT-Authentifizierungsversuch verwendet wird. Die Syntax der Abgleichsregeln lautet:
wobei relation-operator entweder && sein kann, was bedeutet, dass alle Komponentenregeln übereinstimmen müssen, oder \|\|, was bedeutet, dass nur eine Komponentenregel übereinstimmen muss.
Hier ist ein Beispiel für eine generische krb5.conf-Datei:
EXAMPLE.COM = {

     kdc = KDC.EXAMPLE.COM

     auth_to_local = RULE:[1:$1@$0]

     pkinit_anchors = FILE:<path where you install the root certificate>/certnew.pem

     pkinit_kdc_hostname = KDC.EXAMPLE.COM

     pkinit_cert_match = ||<EKU>msScLogin,<KU>digitalSignature

     pkinit_eku_checking = kpServerAuth

  }
Die Konfigurationsdatei sieht nach dem Hinzufügen der PKINIT-Informationen wie folgt aus:
PAM-Authentifizierung konfigurieren
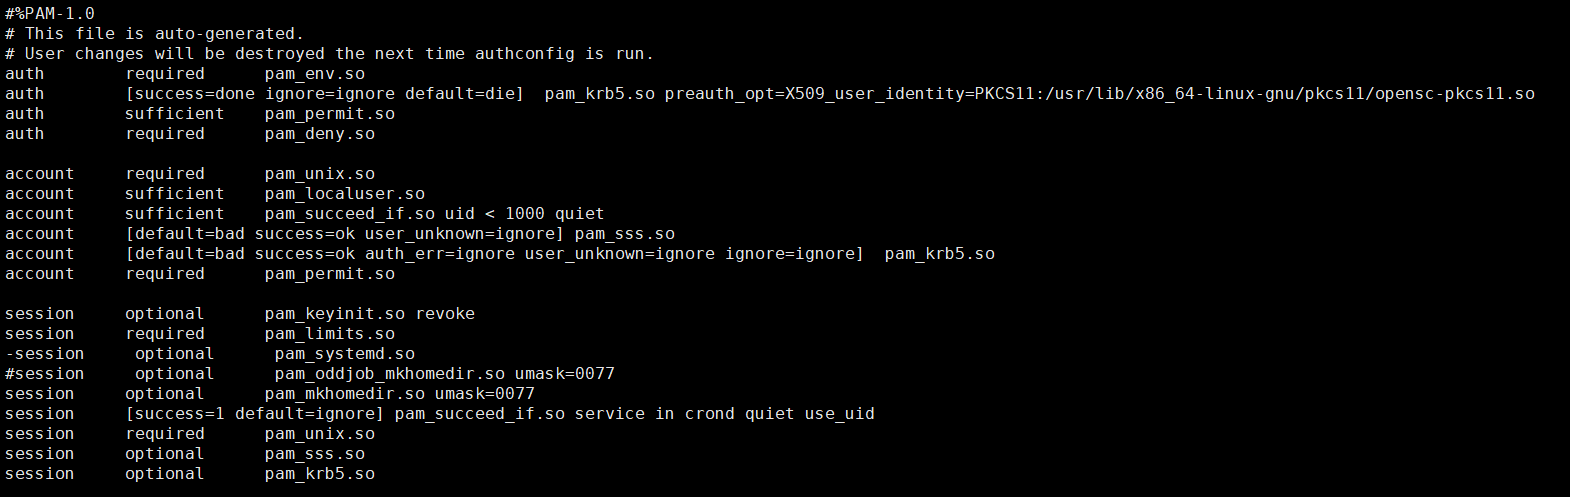
PAM-Konfigurationsdateien geben an, welche Module für die PAM-Authentifizierung verwendet werden. Um pam_krb5 als Authentifizierungsmodul hinzuzufügen, fügen Sie die folgende Zeile zur Datei /etc/pam.d/smartcard-auth hinzu:
auth [success=done ignore=ignore default=die] pam_krb5.so preauth_options=X509_user_identity=PKCS11:<path to the pkcs11 driver>/opensc-pkcs11.so
Die Konfigurationsdatei sieht nach der Änderung wie folgt aus, wenn SSSD verwendet wird.
(Optional) Single Sign-On mit Smartcards
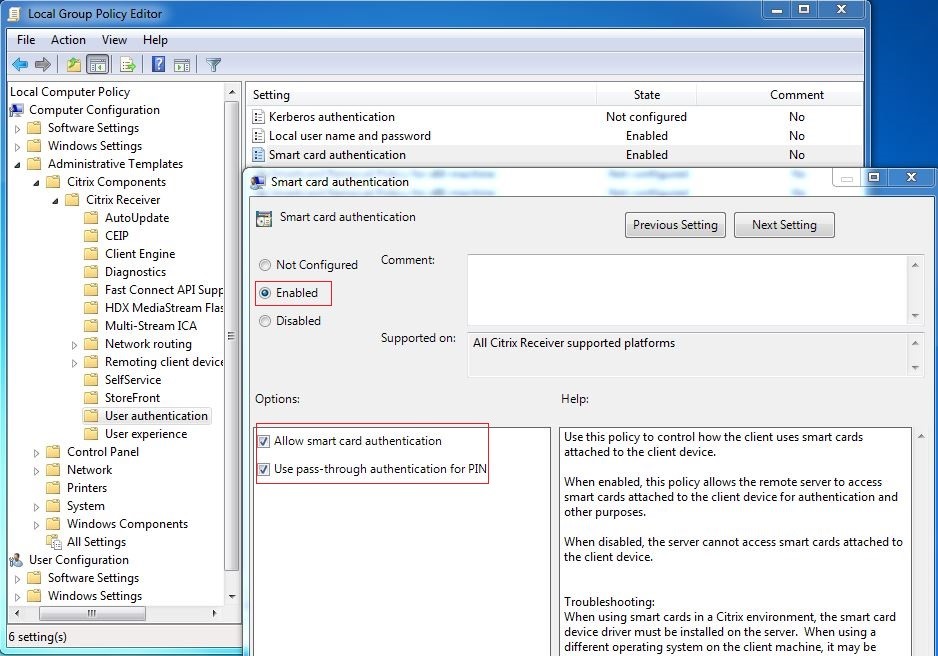
Single Sign-On (SSO) ist eine Citrix-Funktion, die die Pass-Through-Authentifizierung bei Starts von virtuellen Desktops und Anwendungen implementiert. Diese Funktion reduziert die Häufigkeit, mit der Benutzer ihre PIN eingeben müssen. Um SSO mit dem Linux VDA zu verwenden, konfigurieren Sie die Citrix Workspace-App. Die Konfiguration ist dieselbe wie beim Windows VDA. Weitere Informationen finden Sie im Knowledge Center-Artikel CTX133982.
Aktivieren Sie die Smartcard-Authentifizierung wie folgt, wenn Sie die Gruppenrichtlinie in der Citrix Workspace-App konfigurieren.
Schnelle Smartcard-Anmeldung
Die schnelle Smartcard ist eine Verbesserung gegenüber der bestehenden HDX PC/SC-basierten Smartcard-Umleitung. Sie verbessert die Leistung, wenn Smartcards in WAN-Umgebungen mit hoher Latenz verwendet werden. Weitere Informationen finden Sie unter Smartcards.
Der Linux VDA unterstützt schnelle Smartcards in den folgenden Versionen der Citrix Workspace-App:
-
Citrix Receiver für Windows 4.12
-
Citrix Workspace app 1808 für Windows und höher
Schnelle Smartcard-Anmeldung auf dem Client aktivieren
Die schnelle Smartcard-Anmeldung ist auf dem VDA standardmäßig aktiviert und auf dem Client standardmäßig deaktiviert. Um die schnelle Smartcard-Anmeldung auf dem Client zu aktivieren, fügen Sie den folgenden Parameter in die Datei default.ica der zugehörigen StoreFront-Site ein:
[WFClient]
 SmartCardCryptographicRedirection=On
Schnelle Smartcard-Anmeldung auf dem Client deaktivieren
Um die schnelle Smartcard-Anmeldung auf dem Client zu deaktivieren, entfernen Sie den Parameter SmartCardCryptographicRedirection aus der Datei default.ica der zugehörigen StoreFront-Site.
XDPing ausführen
Nach Abschluss der vorhergehenden Schritte können Sie das Linux-Tool XDPing verwenden, um nach häufigen Konfigurationsproblemen zu suchen, die in Ihrer Linux-VDA-Umgebung auftreten können. Weitere Informationen finden Sie unter XDPing.
Verwendung
Anmeldung am Linux-VDA mit einer Smartcard
Sie können eine Smartcard verwenden, um sich am Linux-VDA sowohl in SSO- als auch in Nicht-SSO-Szenarien anzumelden.
-
Im SSO-Szenario werden Sie automatisch bei StoreFront™ angemeldet, indem das zwischengespeicherte Smartcard-Zertifikat und die PIN verwendet werden. Wenn Sie eine virtuelle Linux-Desktopsitzung in StoreFront starten, wird die PIN zur Smartcard-Authentifizierung an den Linux-VDA übergeben.
-
Im Nicht-SSO-Szenario werden Sie aufgefordert, ein Zertifikat auszuwählen und eine PIN einzugeben, um sich bei StoreFront anzumelden.
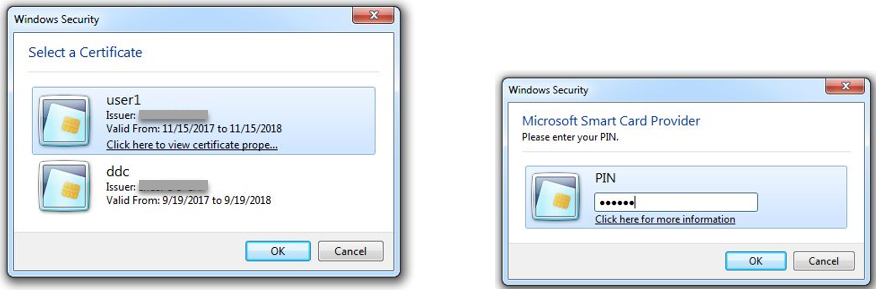
Wenn Sie eine virtuelle Linux-Desktopsitzung in StoreFront starten, wird ein Dialogfeld zur Anmeldung am Linux-VDA wie folgt angezeigt. Der Benutzername wird aus dem Zertifikat auf der Smartcard extrahiert, und Sie müssen die PIN zur Anmeldeauthentifizierung erneut eingeben.
Dieses Verhalten ist dasselbe wie beim Windows-VDA.
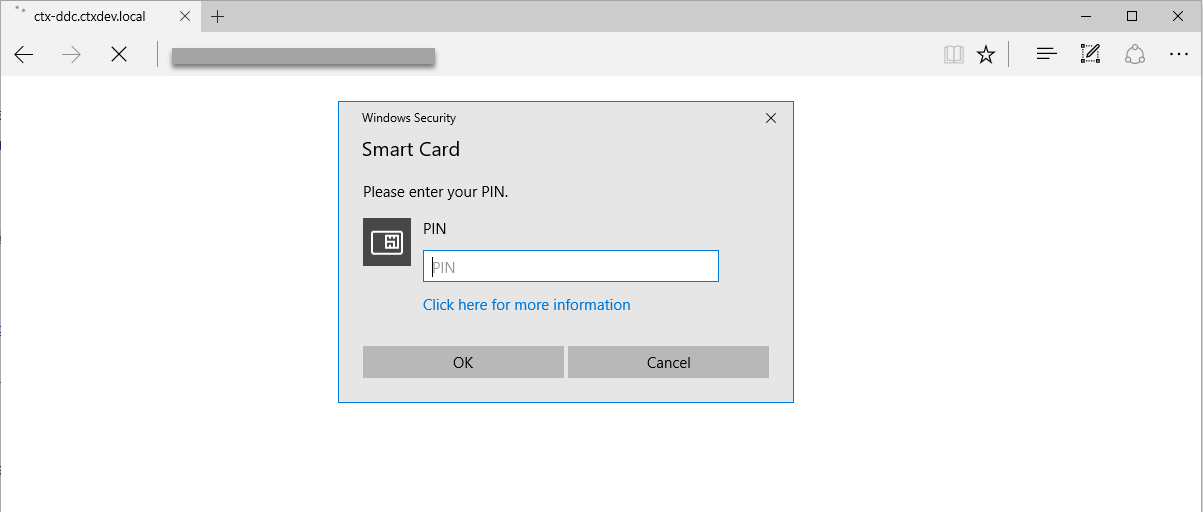
Wiederverbindung mit einer Sitzung mit einer Smartcard
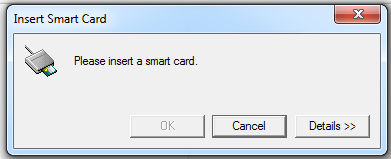
Um die Verbindung zu einer Sitzung wiederherzustellen, stellen Sie sicher, dass die Smartcard mit dem Clientgerät verbunden ist. Andernfalls erscheint auf der Linux-VDA-Seite ein graues Caching-Fenster und schließt sich schnell wieder, da die erneute Authentifizierung ohne angeschlossene Smartcard fehlschlägt. In diesem Fall wird keine weitere Aufforderung angezeigt, die Sie daran erinnert, die Smartcard anzuschließen.
Auf der StoreFront-Seite kann es jedoch vorkommen, dass die StoreFront-Webseite eine Warnung anzeigt, wenn keine Smartcard verbunden ist, während Sie sich erneut mit einer Sitzung verbinden:
Einschränkung
Unterstützung für begrenzte Linux-Distributionen und AD-Integrationsmethoden
-
Die Smartcard-Pass-Through-Authentifizierung unterstützt begrenzte Linux-Distributionen und AD-Integrationsmethoden. Siehe die folgende Matrix:
Winbind SSSD Centrify Debian 11.3 Ja Ja Ja RHEL 9.1/9.0 Ja Ja Nein RHEL 8.7/8.6/8.4 Ja Ja Ja RHEL 7.9, CentOS 7.9 Ja Ja Ja Rocky Linux 9.1/9.0 Ja Ja Nein Rocky Linux 8.7/8.6 Ja Ja Nein Ubuntu 22.04/20.04/18.04 Ja Ja Ja
Smartcard-Entfernungsrichtlinie
Der Linux VDA verwendet nun nur das Standardverhalten für die Smartcard-Entfernung. Wenn Sie die Smartcard nach erfolgreicher Anmeldung am Linux VDA entfernen, bleibt die Sitzung verbunden und der Sitzungsbildschirm wird nicht gesperrt.
Unterstützung für andere Smartcards und die PKCS#11-Bibliothek
Citrix bietet eine generische Smartcard-Umleitungslösung. Obwohl nur die OpenSC-Smartcard auf unserer Supportliste aufgeführt ist, können Sie versuchen, andere Smartcards und die PKCS#11-Bibliothek zu verwenden. Um zu Ihrer spezifischen Smartcard oder der PKCS#11-Bibliothek zu wechseln:
-
Ersetzen Sie alle
opensc-pkcs11.so-Instanzen durch Ihre PKCS#11-Bibliothek. -
Um den Pfad Ihrer PKCS#11-Bibliothek in der Registrierung festzulegen, führen Sie den folgenden Befehl aus:
/opt/Citrix/VDA/bin/ctxreg update -k "HKLM\System\CurrentControlSet\Control\Citrix\VirtualChannels\Scard" -v "PKCS11LibPath" -d "PATH"wobei PATH auf Ihre PKCS#11-Bibliothek verweist, wie z. B. /usr/lib64/pkcs11/opensc-pkcs11.so -
Deaktivieren Sie die schnelle Smartcard-Anmeldung auf dem Client.