
Gruppenrichtlinieneinstellungen
Wichtig:
WEM unterstützt derzeit das Hinzufügen und Bearbeiten von Gruppenrichtlinieneinstellungen, die nur den Registrierungsstrukturen
HKEY_LOCAL_MACHINE und HKEY_CURRENT_USER zugeordnet sind.
In früheren Releases konnten Sie nur Gruppenrichtlinieneinstellungen (GPP) in Workspace Environment Management (WEM) migrieren. Weitere Informationen finden Sie in der Beschreibung des Assistenten Migrieren unter Menüband. Sie können jetzt auch Gruppenrichtlinieneinstellungen (registrierungsbasierte Einstellungen) in WEM importieren.
Nach dem Importieren der Einstellungen können Sie eine detaillierte Ansicht der Einstellungen anzeigen, die jedem GPO zugeordnet sind, bevor Sie entscheiden, welches GPO zugewiesen werden soll. Sie können das GPO verschiedenen AD-Gruppen zuweisen, genau wie Sie andere Aktionen zuweisen. Wenn Sie GPOs direkt einem einzelnen Benutzer zuweisen, werden die Einstellungen nicht wirksam. Eine Gruppe kann Benutzer und Maschinen enthalten. Einstellungen auf Maschinenebene werden wirksam, wenn die zugehörige Maschine zur Gruppe gehört. Einstellungen auf Benutzerebene werden wirksam, wenn der aktuelle Benutzer zur Gruppe gehört.
Tipp:
Damit Einstellungen auf Maschinenebene sofort wirksam werden, starten Sie den Citrix WEM Agent Host Service neu. Damit Einstellungen auf Benutzerebene sofort wirksam werden, müssen sich Benutzer ab- und wieder anmelden.
Gruppenrichtlinieneinstellungen
Hinweis:
Damit WEM-Agenten Gruppenrichtlinieneinstellungen ordnungsgemäß verarbeiten, stellen Sie sicher, dass der Citrix WEM User Logon Service auf ihnen aktiviert ist.
Gruppenrichtlinienverarbeitung aktivieren. Steuert, ob WEM Gruppenrichtlinieneinstellungen verarbeiten soll. Standardmäßig ist diese Option deaktiviert. Wenn deaktiviert:
-
Sie können keine Gruppenrichtlinieneinstellungen konfigurieren.
-
WEM verarbeitet keine Gruppenrichtlinieneinstellungen, selbst wenn diese bereits Benutzern oder Benutzergruppen zugewiesen sind.
Liste der Gruppenrichtlinienobjekte
Zeigt eine Liste Ihrer vorhandenen GPOs an. Verwenden Sie Suchen, um die Liste nach Name oder Beschreibung zu filtern.
-
Aktualisieren. Aktualisiert die GPO-Liste.
-
Importieren. Öffnet den Assistenten Gruppenrichtlinieneinstellungen importieren, mit dem Sie Gruppenrichtlinieneinstellungen in WEM importieren können.
-
Bearbeiten. Ermöglicht das Bearbeiten eines vorhandenen GPO.
-
Löschen. Löscht das ausgewählte GPO.
Gruppenrichtlinieneinstellungen importieren
Bevor Sie Gruppenrichtlinieneinstellungen importieren, sichern Sie Ihre Gruppenrichtlinieneinstellungen auf Ihrem Domänencontroller:
-
Öffnen Sie die Gruppenrichtlinienverwaltungskonsole.
-
Klicken Sie im Fenster Gruppenrichtlinienverwaltung mit der rechten Maustaste auf das GPO, das Sie sichern möchten, und wählen Sie dann Sichern.
-
Geben Sie im Fenster Gruppenrichtlinienobjekt sichern den Speicherort an, an dem Sie die Sicherung speichern möchten. Optional können Sie der Sicherung eine Beschreibung geben.
-
Klicken Sie auf Sichern, um die Sicherung zu starten, und klicken Sie dann auf OK.
-
Navigieren Sie zum Sicherungsordner und komprimieren Sie ihn dann in eine ZIP-Datei.Hinweis:WEM unterstützt auch den Import von ZIP-Dateien, die mehrere GPO-Sicherungsordner enthalten.
Führen Sie die folgenden Schritte aus, um Ihre Gruppenrichtlinieneinstellungen zu importieren:
-
Verwenden Sie Hochladen, verfügbar im Menü auf der Registerkarte Verwalten des WEM-Dienstes, um die ZIP-Datei Ihrer GPOs in den Standardordner in Citrix Cloud hochzuladen.
-
Navigieren Sie zur Registerkarte Verwaltungskonsole > Aktionen > Gruppenrichtlinieneinstellungen, wählen Sie Gruppenrichtlinieneinstellungen-Verarbeitung aktivieren aus, und klicken Sie dann auf Importieren, um den Importassistenten zu öffnen.
-
Klicken Sie auf der Seite Zu importierende Datei des Importassistenten auf Durchsuchen und wählen Sie dann die entsprechende Datei aus der Liste aus. Sie können auch den Namen der Datei eingeben und dann auf Suchen klicken, um sie zu finden.
-
Überschreibt zuvor importierte GPOs. Steuert, ob vorhandene GPOs überschrieben werden sollen.
-
-
Klicken Sie auf Import starten, um den Importvorgang zu starten.
-
Nach Abschluss des Imports klicken Sie auf Fertig stellen. Importierte GPOs werden auf der Registerkarte Gruppenrichtlinieneinstellungen angezeigt.
Gruppenrichtlinieneinstellungen aus Registrierungsdateien importieren
Sie können Registrierungswerte, die Sie mit dem Windows-Registrierungs-Editor exportieren, in GPOs zur Verwaltung und Zuweisung konvertieren. Wenn Sie mit der Option „Registrierungsdateien importieren“ vertraut sind, die für Registrierungseinträge verfügbar ist, bietet diese Funktion:
-
Ermöglicht den Import von Registrierungswerten unter
HKEY_LOCAL_MACHINEundHKEY_CURRENT_USER. -
Ermöglicht den Import von Registrierungswerten der Typen
REG_BINARYundREG_MULTI_SZ. -
Unterstützt die Konvertierung von Löschvorgängen, die mit Registrierungsschlüsseln und -werten verbunden sind, die Sie in .reg-Dateien definieren. Informationen zum Löschen von Registrierungsschlüsseln und -werten mithilfe einer .reg-Datei finden Sie unter
<https://support.microsoft.com/de-de/topic/how-to-add-modify-or-delete-registry-subkeys-and-values-by-using-a-reg-file-9c7f37cf-a5e9-e1cd-c4fa-2a26218a1a23>.
Beachten Sie vor dem Start Folgendes:
-
Beim Importieren von Einstellungen aus einer ZIP-Datei kann die Datei eine oder mehrere Registrierungsdateien enthalten. Stellen Sie sicher, dass die Größe der entpackten Datei 30 MB nicht überschreitet.
-
Jede .reg-Datei wird in ein GPO konvertiert. Sie können jedes konvertierte GPO als Satz von Registrierungseinstellungen behandeln.
-
Der Name jedes konvertierten GPO wird basierend auf dem Namen der entsprechenden .reg-Datei generiert. Beispiel: Wenn der Name der .reg-Datei
test1.reglautet, lautet der Name des konvertierten GPOtest1. -
Beschreibungen konvertierter GPOs sind leer. Ihr Status ist standardmäßig aktiviert (Häkchensymbol).
Führen Sie die folgenden Schritte aus, um Ihre Gruppenrichtlinieneinstellungen zu importieren:
-
Navigieren Sie in der Verwaltungskonsole zu Aktionen > Gruppenrichtlinieneinstellungen, wählen Sie Verarbeitung von Gruppenrichtlinieneinstellungen aktivieren, klicken Sie auf den Abwärtspfeil neben Importieren und wählen Sie Registrierungsdatei importieren.
-
Navigieren Sie im angezeigten Assistenten zum ZIP-Backup Ihrer Registrierungsdateien.
-
Vorhandene GPOs überschreiben. Steuert, ob vorhandene GPOs bei Konflikten überschrieben werden sollen.
-
-
Klicken Sie auf Start Import.
-
Nach Abschluss des Imports klicken Sie auf Finish. Aus den Registrierungsdateien konvertierte GPOs werden unter Group Policy Settings angezeigt.
Gruppenrichtlinieneinstellungen bearbeiten
Doppelklicken Sie in der Liste auf ein GPO, um eine detaillierte Ansicht der Einstellungen anzuzeigen und die Einstellungen bei Bedarf zu bearbeiten.
Um ein GPO zu klonen, klicken Sie mit der rechten Maustaste auf das GPO und wählen Sie im Menü Copy aus. Der Klon wird automatisch erstellt, nachdem Sie auf Copy geklickt haben. Der Klon erbt den Namen des Originals und erhält das Suffix „-Copy“. Sie können Edit verwenden, um den Namen zu ändern.
Das Fenster Edit Group Policy Object wird angezeigt, nachdem Sie auf Edit geklickt haben.
Name. Der Name des GPO, wie er in der GPO-Liste angezeigt wird.
Beschreibung. Hier können Sie zusätzliche Informationen zum GPO angeben, die in der GPO-Liste angezeigt werden.
Registrierungsvorgänge. Zeigt Registrierungsvorgänge an, die das GPO enthält.
Warnung:
Das fehlerhafte Bearbeiten, Hinzufügen und Löschen von registrierungsbasierten Einstellungen kann verhindern, dass die Einstellungen in der Benutzerumgebung wirksam werden.
-
Hinzufügen. Hier können Sie einen Registrierungsschlüssel hinzufügen.
-
Bearbeiten. Hier können Sie einen Registrierungsschlüssel bearbeiten.
-
Löschen. Hier können Sie einen Registrierungsschlüssel löschen.
Um einen Registrierungsschlüssel hinzuzufügen, klicken Sie auf der rechten Seite auf Add. Die folgenden Einstellungen werden verfügbar:
-
Reihenfolge. Hier können Sie die Bereitstellungsreihenfolge für den Registrierungsschlüssel angeben.
-
Aktion. Hiermit können Sie den Aktionstyp für den Registrierungsschlüssel angeben.
-
Wert festlegen. Hiermit können Sie einen Wert für den Registrierungsschlüssel festlegen.
-
Wert löschen. Hiermit können Sie einen Wert für den Registrierungsschlüssel löschen.
-
Schlüssel erstellen. Hiermit können Sie den Schlüssel erstellen, wie er durch die Kombination aus Stammschlüssel und Unterpfad angegeben ist.
-
Schlüssel löschen. Hiermit können Sie einen Schlüssel unter dem Registrierungsschlüssel löschen.
-
Alle Werte löschen. Hiermit können Sie alle Werte unter dem Registrierungsschlüssel löschen.
-
-
Stammschlüssel. Unterstützte Werte:
HKEY_LOCAL_MACHINEundHKEY_CURRENT_USER. -
Unterpfad. Der vollständige Pfad des Registrierungsschlüssels ohne den Stammschlüssel. Wenn beispielsweise
HKEY_LOCAL_MACHINE\Software\Microsoft\Windowsder vollständige Pfad des Registrierungsschlüssels ist, istSoftware\Microsoft\Windowsder Unterpfad. -
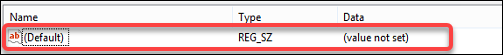
Wert. Hiermit können Sie einen Namen für den Registrierungswert angeben. Das hervorgehobene Element im folgenden Diagramm ist insgesamt ein Registrierungswert.
-
Typ. Hiermit können Sie den Datentyp für den Wert angeben.
-
REG_SZ. Dieser Typ ist eine Standardzeichenfolge, die zur Darstellung von menschenlesbaren Textwerten verwendet wird.
-
REG_erweitern_SZ. Dieser Typ ist eine erweiterbare Datenzeichenfolge, die eine Variable enthält, die bei Aufruf durch eine Anwendung ersetzt wird. Bei dem folgenden Wert wird beispielsweise die Zeichenfolge „%SystemRoot%“ durch den tatsächlichen Speicherort des Ordners in einem Betriebssystem ersetzt.
-
REG_BINARY. Binärdaten in beliebiger Form.
-
REG_DWORD. Eine 32-Bit-Zahl. Dieser Typ wird häufig für boolesche Werte verwendet. Beispielsweise bedeutet „0“ deaktiviert und „1“ aktiviert.
-
REG_DWORD_LITTLE_ENDIAN. Eine 32-Bit-Zahl im Little-Endian-Format.
-
REG_QWORD. Eine 64-Bit-Zahl.
-
REG_QWORD_LITTLE_ENDIAN. Eine 64-Bit-Zahl im Little-Endian-Format.
-
REG_MULTI_SZ. Dieser Typ ist eine Mehrfachzeichenfolge, die zur Darstellung von Werten verwendet wird, die Listen oder mehrere Werte enthalten. Jeder Eintrag wird durch ein Nullzeichen getrennt.
-
-
Daten. Hier können Sie Daten eingeben, die dem Registrierungswert entsprechen. Für verschiedene Datentypen müssen Sie möglicherweise unterschiedliche Daten in verschiedenen Formaten eingeben.
Es kann einige Zeit dauern, bis Ihre Änderungen wirksam werden. Beachten Sie Folgendes:
-
Änderungen, die mit der Registrierungsstruktur
HKEY_LOCAL_MACHINEverbunden sind, werden wirksam, wenn der Citrix WEM Agent Host Service gestartet wird oder die angegebene SQL Settings Refresh Delay abläuft. -
Änderungen, die mit der Registrierungsstruktur
HKEY_CURRENT_USERverbunden sind, werden wirksam, wenn sich Benutzer anmelden.
Gruppenrichtlinieneinstellungen kontextualisieren
Sie können Gruppenrichtlinieneinstellungen bedingt gestalten, indem Sie einen Filter verwenden, um deren Zuweisungen zu kontextualisieren. Ein Filter besteht aus einer Regel und mehreren Bedingungen. Der WEM-Agent wendet die zugewiesenen Gruppenrichtlinieneinstellungen nur an, wenn alle Bedingungen in der Regel in der Benutzerumgebung zur Laufzeit erfüllt sind. Andernfalls überspringt der Agent diese Einstellungen bei der Filterdurchsetzung.
Ein allgemeiner Workflow, um Gruppenrichtlinieneinstellungen bedingt zu gestalten, ist wie folgt:
-
Navigieren Sie in der Verwaltungskonsole zu Filter > Bedingungen und definieren Sie Ihre Bedingungen. Siehe Bedingungen.Wichtig:Eine vollständige Liste der verfügbaren Filterbedingungen finden Sie unter Filterbedingungen. Gruppenrichtlinieneinstellungen umfassen Benutzer- und Maschineneinstellungen. Einige Filterbedingungen gelten nur für Benutzereinstellungen. Wenn Sie diese Filterbedingungen auf Maschineneinstellungen anwenden, ignoriert der WEM-Agent die Filterbedingungen und wendet die Maschineneinstellungen an. Eine vollständige Liste der Filterbedingungen, die nicht für Maschineneinstellungen gelten, finden Sie unter Filterbedingungen, die nicht für Maschineneinstellungen gelten.
-
Navigieren Sie zu Filter > Regeln und definieren Sie Ihre Filterregel. Sie können die in Schritt 1 definierten Bedingungen in diese Regel aufnehmen. Siehe Regeln.
-
Navigieren Sie zu Aktionen > Gruppenrichtlinieneinstellungen und konfigurieren Sie Ihre Gruppenrichtlinieneinstellungen.
-
Navigieren Sie zu Verwaltungskonsole > Zuweisungen > Aktionszuweisung und führen Sie Folgendes aus:
-
Doppelklicken Sie auf den Benutzer oder die Benutzergruppe, dem bzw. der Sie die Einstellungen zuweisen möchten.
-
Wählen Sie die Anwendung aus und klicken Sie auf den Rechtspfeil (\>), um sie zuzuweisen.
-
Wählen Sie im Fenster Filter zuweisen die in Schritt 2 definierte Regel aus und klicken Sie dann auf OK. Die Einstellungen werden vom Bereich Verfügbar in den Bereich Zugewiesen verschoben.
-
Konfigurieren Sie im Bereich Zugewiesen die Priorität für die Einstellungen. Geben Sie eine ganze Zahl ein, um eine Priorität festzulegen. Je größer der Wert, desto höher die Priorität. Einstellungen mit höherer Priorität werden später verarbeitet, um sicherzustellen, dass sie bei Konflikten oder Abhängigkeiten wirksam sind.
-
Filterbedingungen, die nicht auf Maschineneinstellungen anwendbar sind
| Filtername | Anwendbar auf Maschineneinstellungen |
|---|---|
| Clientname-Übereinstimmung | Nein |
| Client-IP-Adressen-Übereinstimmung | Nein |
| Registrierungswert-Übereinstimmung | Wenn Sie einen Registrierungswert konfigurieren, der mit HKCU beginnt, funktioniert der Filter Registrierungswert-Übereinstimmung nicht, wenn er auf Maschineneinstellungen angewendet wird. |
| Benutzerland-Übereinstimmung | Nein |
| Benutzer-UI-Sprach-Übereinstimmung | Nein |
| Benutzer-SBC-Ressourcentyp | Nein |
| Active Directory-Pfad-Übereinstimmung | Nein |
| Active Directory-Attribut-Übereinstimmung | Nein |
| Keine Clientname-Übereinstimmung | Nein |
| Keine Client-IP-Adressen-Übereinstimmung | Nein |
| Keine Registrierungswert-Übereinstimmung | Nein |
| Keine Benutzerland-Übereinstimmung | Nein |
| Keine Benutzer-UI-Sprachen-Übereinstimmung | Nein |
| Keine Active Directory-Pfad-Übereinstimmung | Nein |
| Keine Active Directory-Attribut-Übereinstimmung | Nein |
| Client-Remote-Betriebssystem-Übereinstimmung | Nein |
| Keine Client-Remote-Betriebssystem-Übereinstimmung | Nein |
| Active Directory-Gruppen-Übereinstimmung | Nein |
| Keine Active Directory-Gruppen-Übereinstimmung | Nein |
| Veröffentlichter Ressourcenname | Nein |