
Directiva de dispositivo Defender
Windows Defender es una protección contra malware incluida en Windows 10 y Windows 11. Puede usar la directiva de dispositivo XenMobile®, Defender, para configurar la directiva de Microsoft Defender para Windows 10 y Windows 11 para equipos de escritorio y tabletas.
Para agregar o configurar esta directiva, vaya a Configurar > Directivas de dispositivo. Para obtener más información, consulte Directivas de dispositivo.
Configuración de Windows para equipos de escritorio y tabletas
-
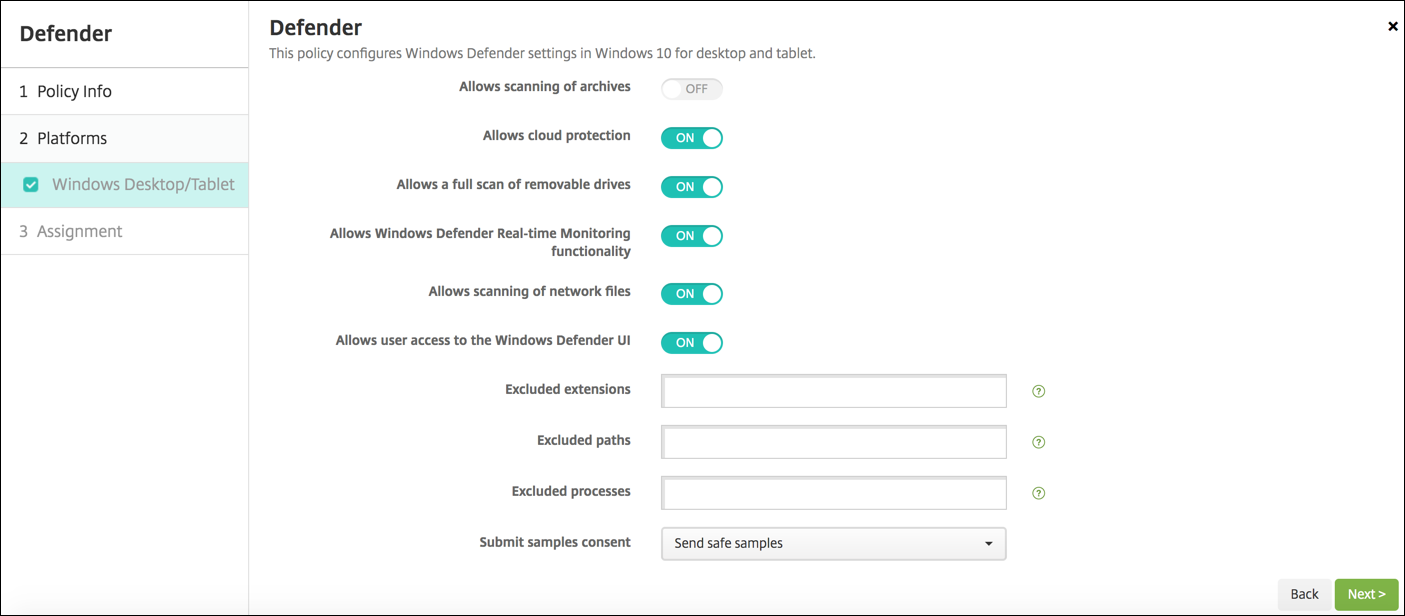
Permite el análisis de archivos: Permite o deniega que Defender analice archivos archivados. El valor predeterminado es Desactivado.
-
Permite la protección en la nube: Permite o deniega que Defender envíe información a Microsoft sobre la actividad de malware. El valor predeterminado es Activado.
-
Permite un análisis completo de unidades extraíbles: Permite o deniega que Defender analice unidades extraíbles, como memorias USB. El valor predeterminado es Activado.
-
Permite la funcionalidad de supervisión en tiempo real de Windows Defender: El valor predeterminado es Activado.
-
Permite el análisis de archivos de red: Permite o deniega que Defender analice archivos de red. El valor predeterminado es Activado.
-
Permite el acceso del usuario a la interfaz de usuario de Windows Defender: Especifica si los usuarios pueden acceder a la interfaz de usuario de Windows Defender. Esta configuración surte efecto la próxima vez que se inicie el dispositivo del usuario. Si esta configuración está Desactivada, los usuarios no recibirán ninguna notificación de Windows Defender. El valor predeterminado es Activado.
-
Extensiones excluidas: Las extensiones que se deben excluir de los análisis en tiempo real o programados. Para separar las extensiones, utilice el carácter \|. Por ejemplo, "lib\|obj".
-
Rutas excluidas: Las rutas que se deben excluir de los análisis en tiempo real o programados. Para separar las rutas, utilice el carácter \|. Por ejemplo, "C:\\Example\|C:\\Example1".
-
Procesos excluidos: Los procesos que se deben excluir de los análisis en tiempo real o programados. Para separar los procesos, utilice el carácter \|. Por ejemplo, "C:\\Example.exe\|C:\\Example1.exe".
-
Consentimiento para enviar muestras: Controla si se envían a Microsoft archivos que puedan requerir un análisis adicional para determinar si son maliciosos. Opciones: Preguntar siempre, Enviar muestras seguras, Nunca enviar, Enviar todas las muestras. El valor predeterminado es Enviar muestras seguras.