
Control de reautenticación de sesión del navegador
Citrix Secure Private Access permite a los administradores aplicar directivas de tiempo de espera de sesión para las sesiones del navegador Chrome Enterprise Premium (CEP). Los usuarios deben volver a autenticarse después de una duración de sesión configurada, independientemente de la actividad del navegador. Esto refuerza los controles de acceso de Zero Trust para las aplicaciones a las que se accede a través del perfil de trabajo de Google Chrome.
Una vez que caduca una sesión, los usuarios deben volver a autenticarse con credenciales empresariales y autenticación multifactor (MFA). La reautenticación correcta restaura su última página activa y reinicia el temporizador de sesión.
Implementaciones admitidas: servicio Secure Private Access e implementaciones híbridas.
Plataformas admitidas: Windows, macOS, Linux, ChromeOS.
Requisitos previos
Asegúrese de que se cumpla el siguiente requisito previo:
-
La integración entre Citrix Secure Access y Chrome Enterprise Premium (CEP) está completa.
Habilitar el control de reautenticación de sesión del navegador
-
Inicie sesión en la consola de administración de Secure Private Access.
-
Vaya a Directivas > Directivas de navegador y, a continuación, haga clic en Crear directiva de navegador.
-
Seleccione Reautenticación de sesión del navegador y, a continuación, haga clic en Administrar.
-
Haga clic en Agregar regla para agregar reglas para habilitar la reautenticación de sesión del navegador.
-
Introduzca el nombre de la regla y haga clic en Siguiente.
-
Seleccione las condiciones según sus requisitos, como usuario o grupo. También puede agregar condiciones como Ubicación geográfica, Ubicación de red y Comprobación de la postura del dispositivo.
-
Haga clic en Siguiente.
-
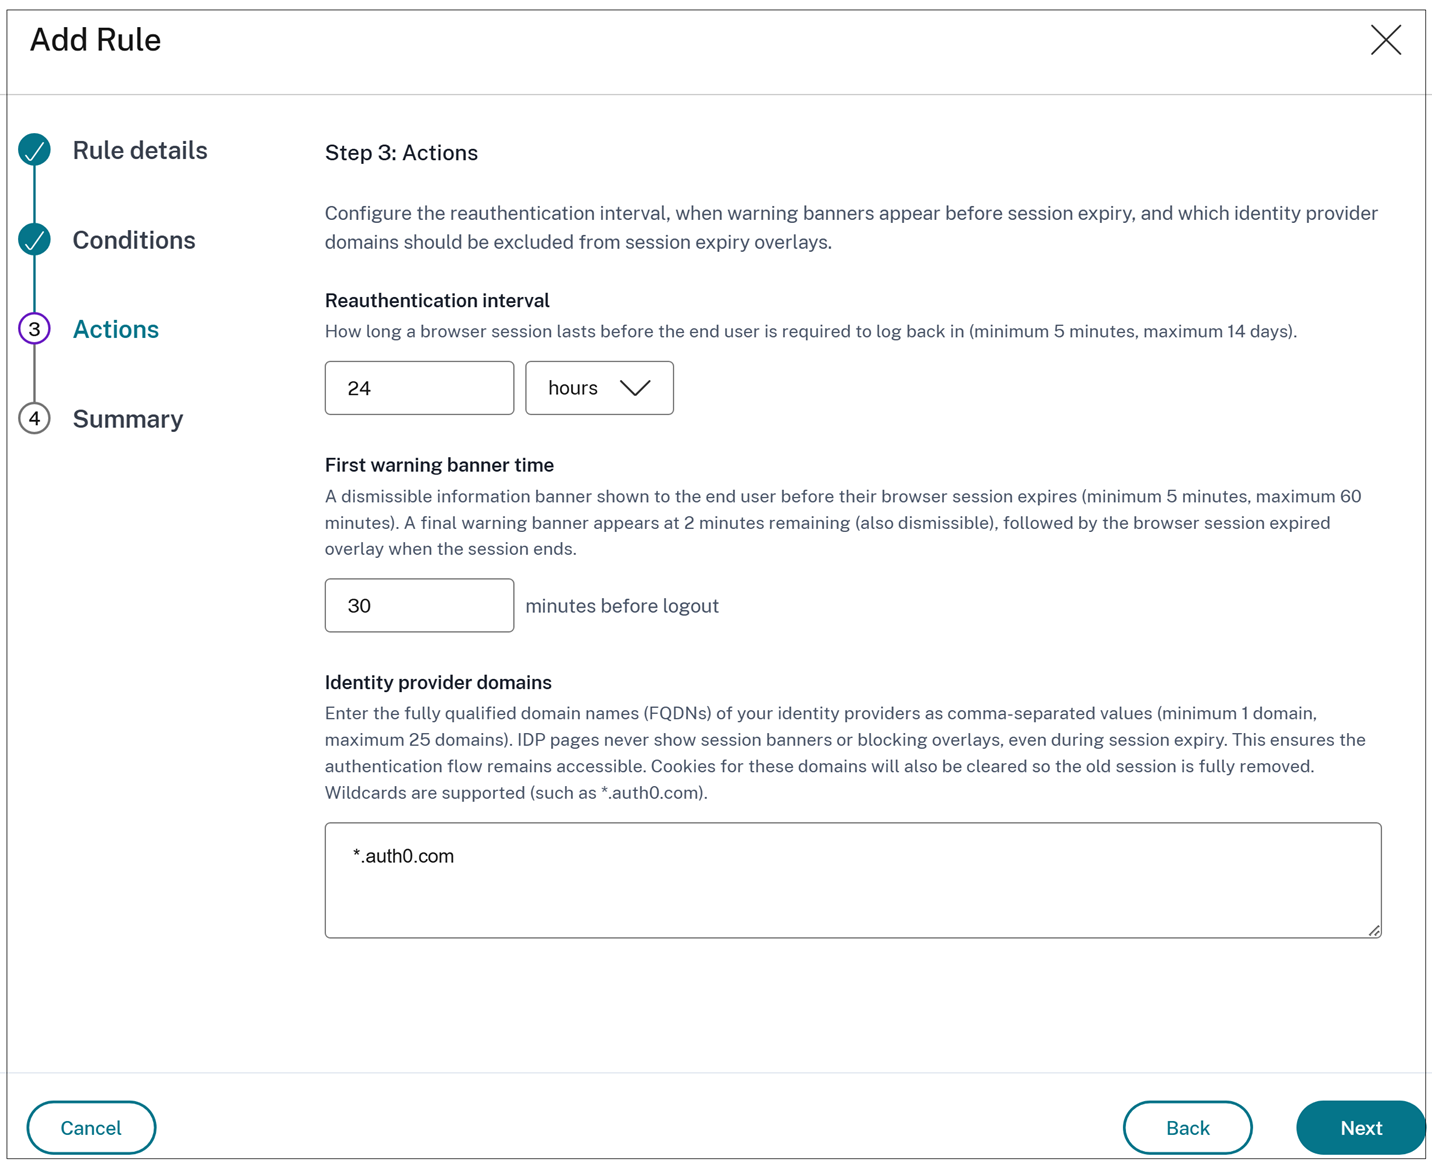
Configure lo siguiente:
-
Intervalo de reautenticación: La duración de una sesión del navegador antes de que se requiera que el usuario se vuelva a autenticar. El intervalo se puede establecer entre 5 minutos y 14 días, y configurarse en minutos, horas o días.
-
Hora del primer banner de advertencia: Un banner de advertencia que se puede descartar y que se muestra al usuario antes de que caduque su sesión del navegador. El valor se puede establecer entre 5 y 60 minutos antes de la caducidad. Aparece un segundo banner de advertencia cuando quedan 2 minutos, seguido de una superposición de sesión caducada cuando finaliza la sesión.
-
Dominios del proveedor de identidades: Los nombres de dominio completos (FQDN) de sus proveedores de identidades como valores separados por comas. Puede especificar entre 1 y 25 dominios. Los banners de sesión y las superposiciones de bloqueo se suprimen en las páginas de IdP para garantizar que el flujo de autenticación permanezca ininterrumpido. Las cookies de estos dominios se borran cuando la sesión caduca para garantizar que la sesión antigua se elimine por completo. Se admiten comodines (por ejemplo, *.auth0.com).
-
-
Haga clic en Siguiente y, a continuación, haga clic en Guardar.El número de reglas configuradas para la directiva de contenedor del portapapeles aparece en la pestaña Directivas del explorador > Reautenticación de sesión del explorador.