
Transporte adaptable
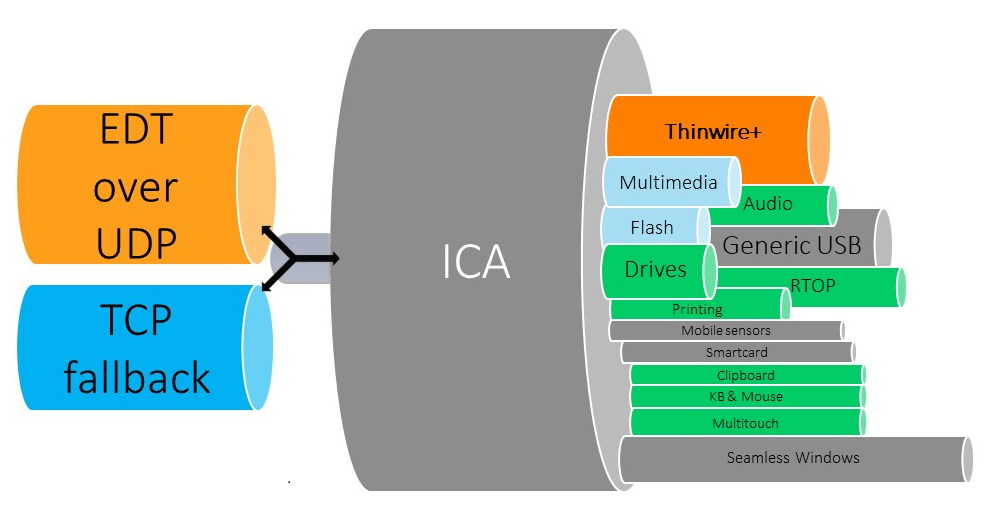
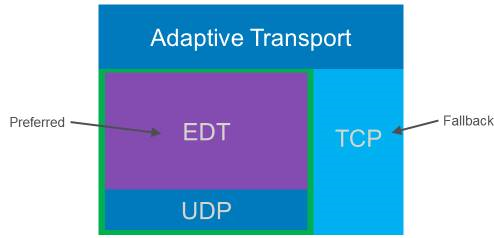
El transporte adaptativo es un mecanismo en Citrix Virtual Apps and Desktops™ que permite establecer conexiones para sesiones HDX utilizando un protocolo de transporte preferido, a la vez que proporciona una alternativa a TCP si la conectividad con el protocolo preferido no está disponible.
Se admiten los siguientes protocolos de transporte:
-
Enlightened Data Transport (EDT)
-
Transmission Control Protocol (TCP)
Configuración
El transporte adaptativo está habilitado de forma predeterminada. Puede configurar el transporte adaptativo para que funcione en los siguientes modos:
-
Preferido: (Predeterminado) El cliente intenta conectarse con el protocolo preferido y recurre a TCP si la conectividad con el protocolo preferido no está disponible.
-
Modo de diagnóstico: El cliente solo intenta conectarse mediante el protocolo preferido. La alternativa a TCP está inhabilitada.
-
Desactivado: El cliente solo intenta conectarse mediante TCP.
Cómo funciona
Cuando Transporte adaptativo se establece en
Preferred, el cliente intenta conectarse a la sesión con el protocolo preferido y TCP en paralelo. Esto permite optimizar el tiempo de conexión si no es posible conectarse con el protocolo preferido y el cliente debe recurrir a TCP. Si la conexión se establece mediante TCP, el cliente intenta conectarse con el protocolo preferido en segundo plano cada cinco minutos.
Cuando Transporte adaptativo se establece en
Diagnostic mode, el cliente se conecta a la sesión solo con el protocolo preferido. Si el cliente no puede establecer una conexión mediante el protocolo preferido, no recurre a TCP y la conexión falla.
Cuando Transporte adaptativo se establece en
Off, el Transporte adaptativo está inhabilitado y el cliente se conecta a la sesión utilizando solo TCP.
Requisitos del sistema
Estos son los requisitos para usar el transporte adaptativo y EDT:
-
Plano de control
-
Citrix DaaS (anteriormente servicio Citrix Virtual Apps and Desktops™)
-
Citrix Virtual Apps and Desktops: versión actualmente compatible
-
-
Virtual Delivery Agent
-
Windows: versión actualmente compatible (se recomienda la 2402 o posterior)
-
Linux: versión actualmente compatible (se recomienda la 2402 o posterior)
-
-
Aplicación Citrix Workspace™
-
Windows: versión actualmente compatible (se recomienda la 2402 o posterior)
-
Linux: versión actualmente compatible (se recomienda la 2402 o posterior)
-
Mac: versión actualmente compatible (se recomienda la 2402 o posterior)
-
iOS: última versión disponible en la App Store de Apple
-
Android: última versión disponible en Google Play
-
-
Citrix NetScaler® Gateway
-
14.1.12.30 o posterior (recomendado)
-
13.1.17.42 o posterior (se recomienda la 13.1-52.19 o posterior)
-
Nota:
Para obtener más información sobre Linux VDA, consulte la documentación de Linux Virtual Delivery Agent.
Requisitos de red
Las siguientes secciones son los requisitos de red para usar EDT con Adaptive Transport:
Hosts de sesión
Si sus hosts de sesión tienen un firewall como el Firewall de Windows Defender, debe permitir el siguiente tráfico entrante para las conexiones internas.
| Descripción | Origen | Protocolo | Puerto |
|---|---|---|---|
| Conexión interna - Fiabilidad de sesión habilitada | Cliente | UDP | 2598 |
| Conexión interna - Fiabilidad de sesión deshabilitada | 1494 | ||
| Conexión interna - HDX™ Direct o VDA SSL | 443 |
Nota:
El instalador de VDA agrega las reglas de entrada adecuadas al Firewall de Windows Defender. Si utiliza un firewall diferente, debe agregar las reglas anteriores.
Red interna
La siguiente tabla muestra las reglas de firewall necesarias para usar EDT en su red:
| Descripción | Protocolo | Origen | Destino | Puerto de destino |
|---|---|---|---|---|
| Conexión interna directa - Fiabilidad de sesión habilitada | UDP | Red del cliente | Red VDA | 2598 |
| Conexión interna directa - Fiabilidad de sesión deshabilitada | 1494 | |||
| Conexión interna directa - HDX Direct o VDA SSL | 443 | |||
| NetScaler Gateway | NetScaler SNIP | 2598 | ||
| NetScaler Gateway - VDA SSL | 443 |
Nota:
Si utiliza Citrix Gateway Service, debe habilitar Rendezvous para usar EDT como protocolo de transporte. Consulte la documentación de Rendezvous para conocer los requisitos del sistema y de la red.
Red del cliente
La siguiente tabla describe los requisitos de conectividad para los dispositivos cliente:
| Descripción | Protocolo | Origen | Destino | Puerto de destino |
|---|---|---|---|---|
| Conexión interna - Fiabilidad de sesión habilitada | UDP | IP del cliente | Red VDA | 2598 |
| Conexión interna - Fiabilidad de sesión inhabilitada | 1494 | |||
| Conexión interna - HDX Direct o SSL VDA | 443 | |||
| Conexión externa - NetScaler Gateway | Dirección IP pública de NetScaler Gateway | 443 | ||
| Conexión externa - Citrix Gateway Service | Citrix Gateway Service | 443 |
Nota:
Si utiliza Citrix Gateway Service, los clientes deben poder acceder a
<https://*.*.nssvc.net>. Si no puede permitir todos los subdominios mediante <https://*.*.nssvc.net>, puede usar <https://*.c.nssvc.net> y <https://*.g.nssvc.net> en su lugar. Para obtener más información, consulte el artículo del Knowledge Center CTX270584.