
Instalar y configurar
Secuencia de instalación y configuración
-
Utilice la consola de administración de FAS para: (a) Implementar las plantillas proporcionadas, (b) Configurar las entidades de certificación y (c) Autorizar a FAS a usar su entidad de certificación
Instalar el Servicio de autenticación federada
Por motivos de seguridad, Citrix® recomienda que el Servicio de autenticación federada (FAS) se instale en un servidor dedicado que esté protegido de forma similar a un controlador de dominio o una entidad de certificación. FAS se puede instalar desde el botón Servicio de autenticación federada en la pantalla de inicio automático cuando se inserta la ISO.
Esto instala los siguientes componentes:
-
Servicio de autenticación federada
-
Cmdlets de complemento de PowerShell para configurar FAS de forma remota
-
Plantillas de Directiva de grupo de FAS (CitrixFederatedAuthenticationService.admx/adml)
-
Archivos de plantilla de certificado para una configuración sencilla de la entidad de certificación
Habilitar el complemento FAS en los almacenes de StoreFront™
Para habilitar la integración de FAS en un almacén de StoreFront, ejecute los siguientes cmdlets de PowerShell como una cuenta de administrador. Si tiene más de un almacén, o si el almacén tiene un nombre diferente, el texto de la ruta que aparece a continuación puede variar.
Get-Module "Citrix.StoreFront.*" -ListAvailable | Import-Module
 $StoreVirtualPath = "/Citrix/Store"
 $store = Get-STFStoreService -VirtualPath $StoreVirtualPath
 $auth = Get-STFAuthenticationService -StoreService $store
 Set-STFClaimsFactoryNames -AuthenticationService $auth -ClaimsFactoryName "FASClaimsFactory"
 Set-STFStoreLaunchOptions -StoreService $store -VdaLogonDataProvider "FASLogonDataProvider"
Para dejar de usar FAS, utilice el siguiente script de PowerShell:
Get-Module "Citrix.StoreFront.*" -ListAvailable | Import-Module
 $StoreVirtualPath = "/Citrix/Store"
 $store = Get-STFStoreService -VirtualPath $StoreVirtualPath
 $auth = Get-STFAuthenticationService -StoreService $store
 Set-STFClaimsFactoryNames -AuthenticationService $auth -ClaimsFactoryName "standardClaimsFactory"
 Set-STFStoreLaunchOptions -StoreService $store -VdaLogonDataProvider ""
Configurar el Delivery Controller™
Para usar FAS, configure el Delivery Controller de Citrix Virtual Apps o Citrix Virtual Desktops™ para que confíe en los servidores de StoreFront que pueden conectarse a él: ejecute el cmdlet de PowerShell Set-BrokerSite -TrustRequestsSentToTheXmlServicePort $true.
Configurar la Directiva de grupo
Después de instalar FAS, debe especificar las direcciones DNS completas de los servidores FAS en la Directiva de grupo mediante las plantillas de Directiva de grupo proporcionadas en la instalación.
Importante:
Asegúrese de que los servidores de StoreFront que solicitan vales y los Virtual Delivery Agents (VDA) que canjean vales tengan una configuración idéntica de direcciones DNS, incluida la numeración automática de servidores aplicada por el objeto de Directiva de grupo.
Para simplificar, los siguientes ejemplos configuran una única directiva a nivel de dominio que se aplica a todas las máquinas; sin embargo, esto no es obligatorio. FAS funcionará siempre que los servidores de StoreFront, los VDA y la máquina que ejecuta la consola de administración de FAS vean la misma lista de direcciones DNS. Tenga en cuenta que el objeto de Directiva de grupo añade un número de índice a cada entrada, que también debe coincidir si se utilizan varios objetos.
Paso 1. En el servidor donde instaló FAS, busque los archivos C:\Program Files\Citrix\Federated Authentication Service\PolicyDefinitions\CitrixFederatedAuthenticationService.admx y CitrixBase.admx, y la carpeta en-US.
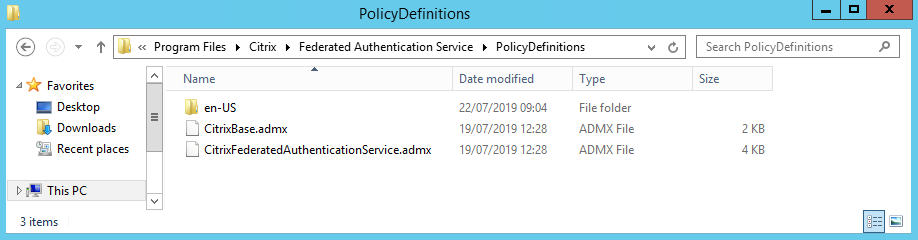
Paso 2. Copie estos archivos en su controlador de dominio y colóquelos en la subcarpeta C:\Windows\PolicyDefinitions y en-US.
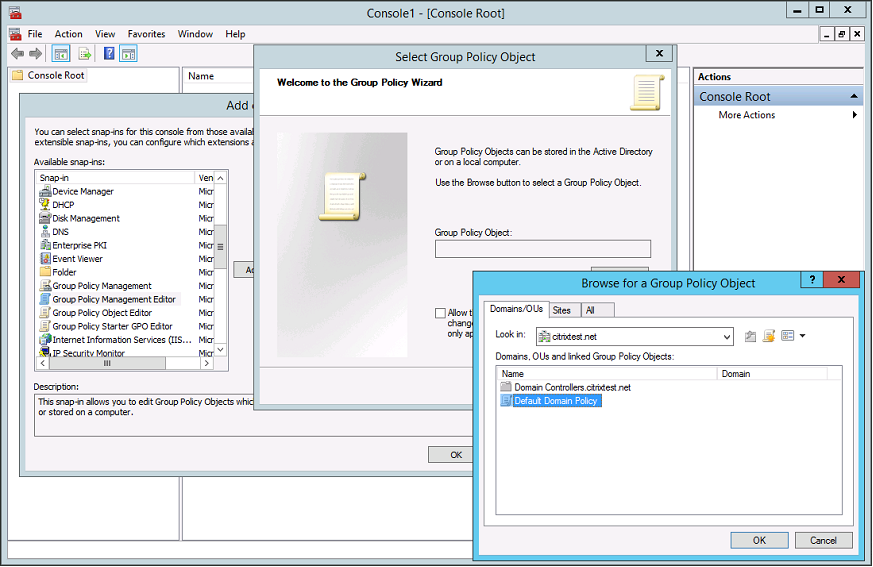
Paso 3. Ejecute la Consola de administración de Microsoft (mmc.exe desde la línea de comandos). En la barra de menú, seleccione Archivo > Agregar o quitar complemento. Agregue el Editor de administración de directivas de grupo.
Cuando se le solicite un Objeto de directiva de grupo, seleccione Examinar y, a continuación, seleccione Directiva de dominio predeterminada. De forma alternativa, puede crear y seleccionar un objeto de directiva adecuado para su entorno, utilizando las herramientas de su elección. La directiva debe aplicarse a todas las máquinas que ejecuten el software de Citrix afectado (VDA, servidores StoreFront, herramientas de administración).
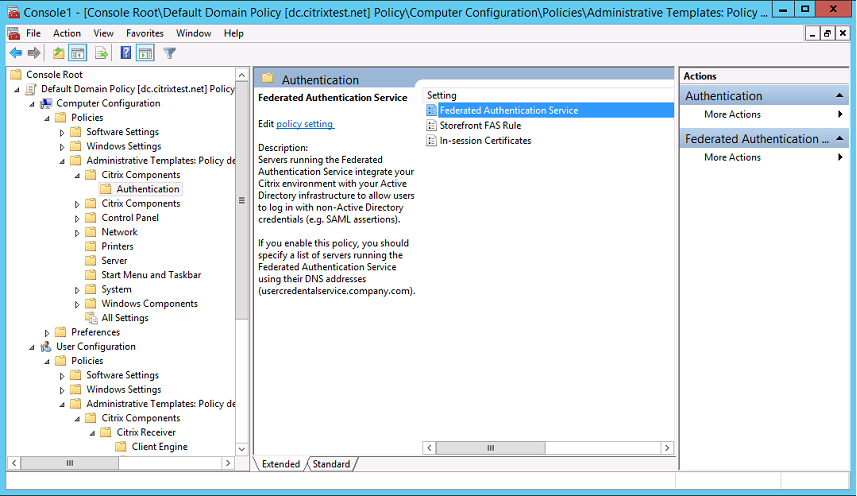
Paso 4. Vaya a la directiva Servicio de autenticación federada ubicada en Configuración del equipo/Directivas/Plantillas administrativas/Componentes de Citrix/Autenticación.
Nota:
La configuración de la directiva del Servicio de autenticación federada solo está disponible en la GPO de dominio cuando se agrega el archivo de plantilla CitrixBase.admx/CitrixBase.adml a la carpeta PolicyDefinitions. La configuración de la directiva del Servicio de autenticación federada se muestra en la carpeta Plantillas administrativas > Componentes de Citrix > Autenticación.
Paso 5. Abra la directiva del Servicio de autenticación federada y seleccione Habilitado. Esto le permite seleccionar el botón Mostrar, donde configura las direcciones DNS de sus servidores FAS.
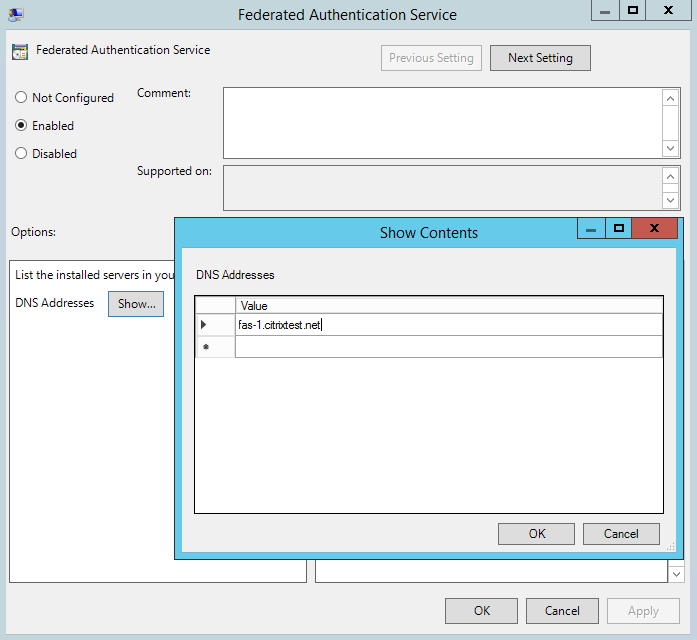
Paso 6. Introduzca los Nombres de dominio completos (FQDN) de los servidores que alojan FAS.
Recuerde: Si introduce varios FQDN, el orden de la lista debe ser coherente entre los servidores StoreFront y los VDA. Esto incluye las entradas de lista en blanco o sin usar.
Paso 7. Haga clic en Aceptar para salir del asistente de Directiva de grupo y aplicar los cambios de la directiva de grupo. Es posible que deba reiniciar las máquinas (o ejecutar gpupdate /force desde la línea de comandos) para que el cambio surta efecto.
Compatibilidad con certificados en la sesión y desconectar al bloquear
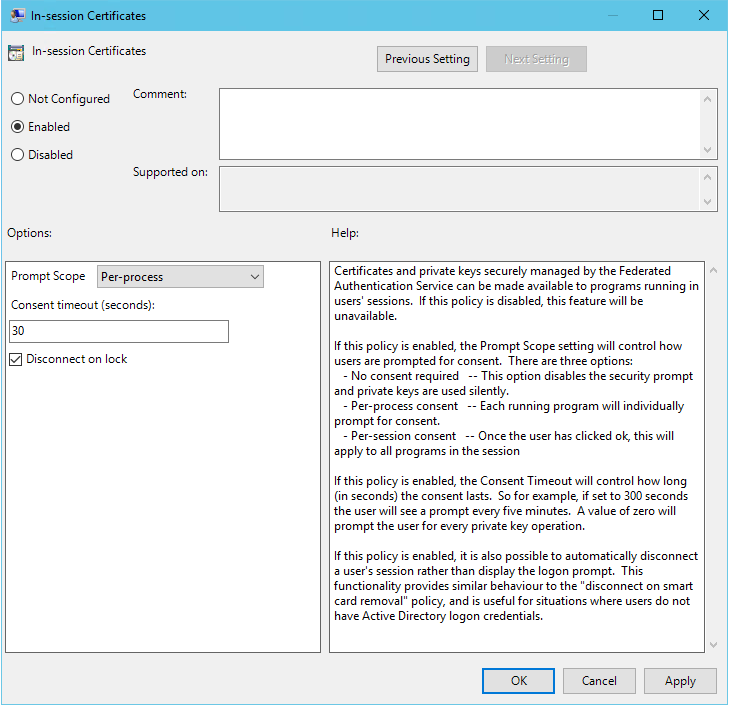
Compatibilidad con certificados en la sesión
De forma predeterminada, los VDA no permiten el acceso a los certificados después del inicio de sesión. Si es necesario, puede usar la plantilla de Directiva de grupo para configurar el sistema para certificados en la sesión. Esto coloca los certificados en el almacén de certificados personal del usuario después del inicio de sesión para el uso de aplicaciones. Por ejemplo, si necesita autenticación TLS en servidores web dentro de la sesión de VDA, Internet Explorer puede usar el certificado.
desconectar al bloquear
Si esta política está habilitada, la sesión del usuario se desconecta automáticamente cuando bloquea la pantalla. Esta funcionalidad proporciona un comportamiento similar al de la política de desconectar al retirar la tarjeta inteligente, y es útil para situaciones en las que los usuarios no tienen credenciales de inicio de sesión de Active Directory.
Nota:
La política de desconectar al bloquear se aplica a todas las sesiones en el VDA.
Uso de la consola de administración de Federated Authentication Service
La consola de administración de FAS se instala como parte de FAS. Se coloca un icono (Citrix Federated Authentication Service) en el menú Inicio.
La primera vez que se utiliza la consola de administración, le guía a través de un proceso que implementa plantillas de certificado, configura la autoridad de certificación y autoriza a FAS a usar la autoridad de certificación. Algunos de los pasos se pueden completar manualmente utilizando herramientas de configuración del sistema operativo.
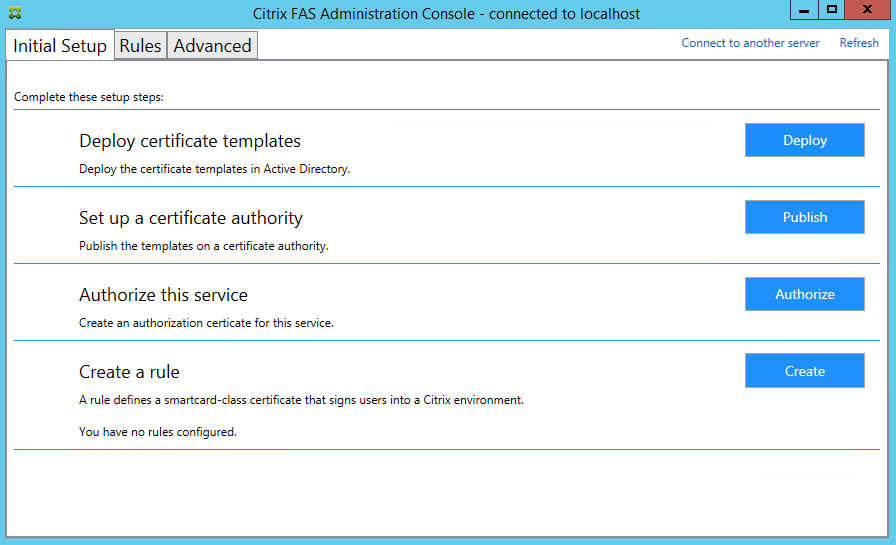
Implementar plantillas de certificado
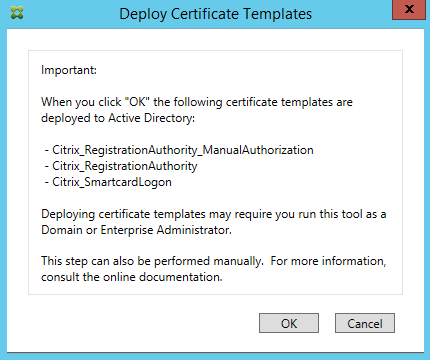
Para evitar problemas de interoperabilidad con otro software, FAS proporciona tres plantillas de certificado de Citrix para su propio uso.
-
Citrix_RegistrationAuthority_ManualAuthorization
-
Citrix_RegistrationAuthority
-
Citrix_SmartcardLogon
Estas plantillas deben registrarse en Active Directory. Si la consola no puede localizarlas, la herramienta Implementar plantillas de certificado puede instalarlas. Esta herramienta debe ejecutarse como una cuenta que tenga permisos para administrar su bosque de Enterprise.
La configuración de las plantillas se encuentra en los archivos XML con extensión .certificatetemplate que se instalan con FAS en:
C:\Program Files\Citrix\Federated Authentication Service\CertificateTemplates
Si no tiene permiso para instalar estos archivos de plantilla, déselos a su administrador de Active Directory.
Para instalar las plantillas manualmente, puede utilizar los siguientes comandos de PowerShell:
$template = [System.IO.File]::ReadAllBytes("$Pwd\Citrix_SmartcardLogon.certificatetemplate")
 $CertEnrol = New-Object -ComObject X509Enrollment.CX509EnrollmentPolicyWebService
 $CertEnrol.InitializeImport($template)
 $comtemplate = $CertEnrol.GetTemplates().ItemByIndex(0)
 $writabletemplate = New-Object -ComObject X509Enrollment.CX509CertificateTemplateADWritable
 $writabletemplate.Initialize($comtemplate)
 $writabletemplate.Commit(1, $NULL)
Configurar los Servicios de certificados de Active Directory
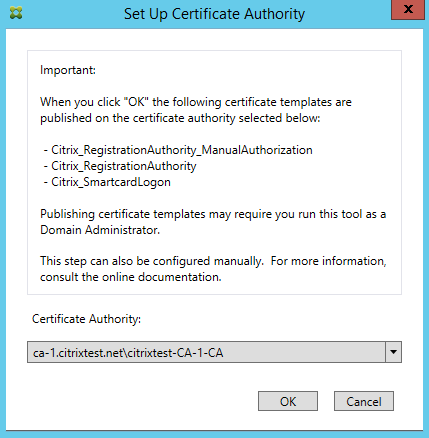
Después de instalar las plantillas de certificados de Citrix, deben publicarse en uno o varios servidores de la entidad de certificación de Microsoft. Consulte la documentación de Microsoft sobre cómo implementar los Servicios de certificados de Active Directory.
Si las plantillas no se publican en al menos un servidor, la herramienta Configurar entidad de certificación ofrece la opción de publicarlas. Debe ejecutar esta herramienta como un usuario que tenga permisos para administrar la entidad de certificación.
(Las plantillas de certificados también se pueden publicar mediante la consola de la entidad de certificación de Microsoft).
Autorizar el servicio de autenticación federada
Este paso inicia la autorización de FAS. La consola de administración utiliza la plantilla Citrix_RegistrationAuthority_ManualAuthorization para generar una solicitud de certificado y, a continuación, la envía a una de las entidades de certificación que publican esa plantilla.
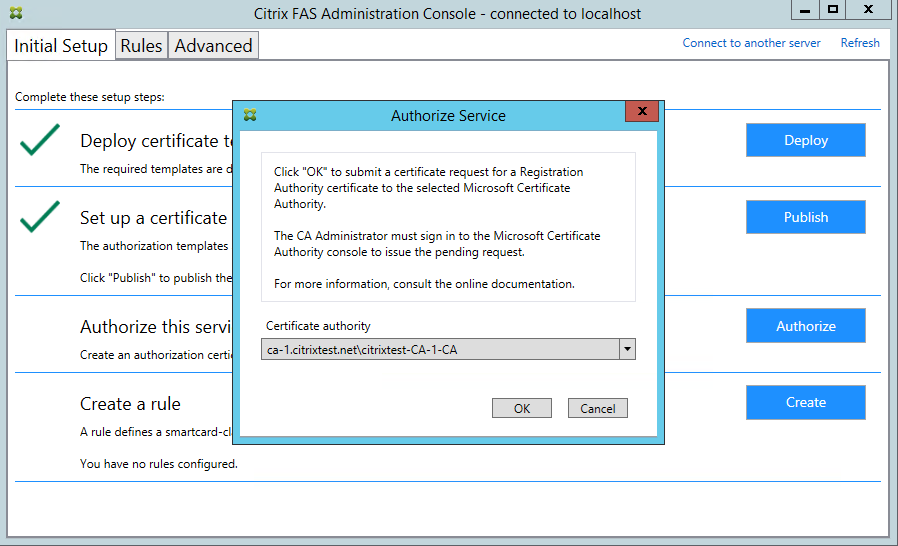
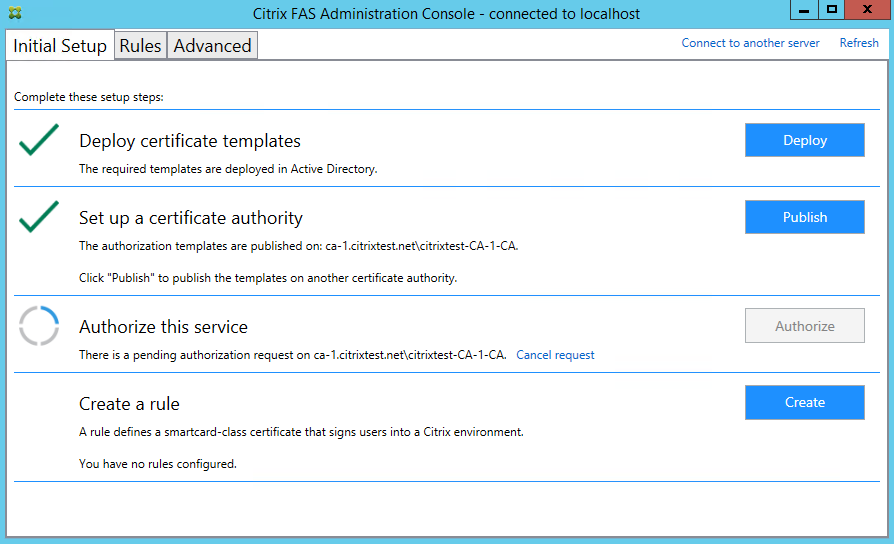
Una vez enviada la solicitud, aparece en la lista Solicitudes pendientes de la consola de la entidad de certificación de Microsoft. El administrador de la entidad de certificación debe elegir Emitir o Denegar la solicitud antes de que la configuración de FAS pueda continuar. Tenga en cuenta que la solicitud de autorización aparece como una Solicitud pendiente de la cuenta de máquina de FAS.
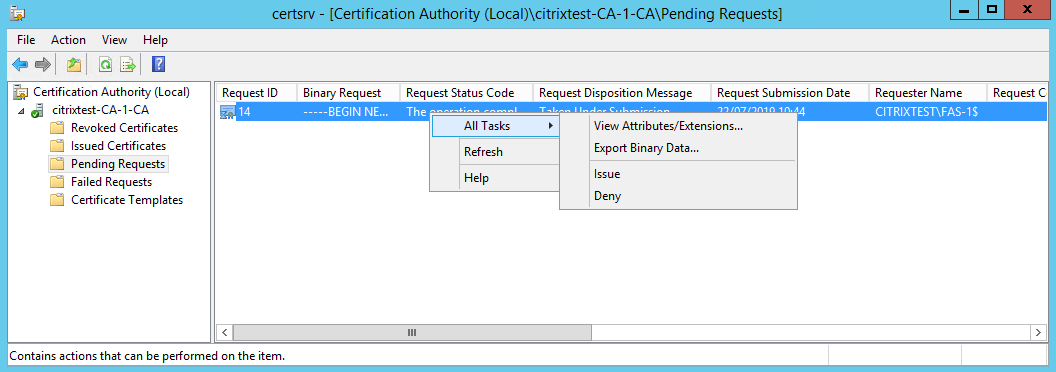
Haga clic con el botón secundario en Todas las tareas y, a continuación, seleccione Emitir o Denegar para la solicitud de certificado. La consola de administración de FAS detecta automáticamente cuándo finaliza este proceso. Esto puede tardar un par de minutos.
Configurar reglas de usuario
Una regla de usuario autoriza la emisión de certificados para el inicio de sesión de VDA y el uso en la sesión, según lo indique StoreFront. Cada regla especifica los servidores de StoreFront de confianza para solicitar certificados, el conjunto de usuarios para los que se pueden solicitar y el conjunto de máquinas VDA autorizadas para usarlos.
Para completar la configuración de FAS, debe definir la regla predeterminada. Haga clic en Crear para crear una regla o cambie a la ficha "Reglas" y haga clic en Crear regla. El asistente recopila la información necesaria para definir una regla.
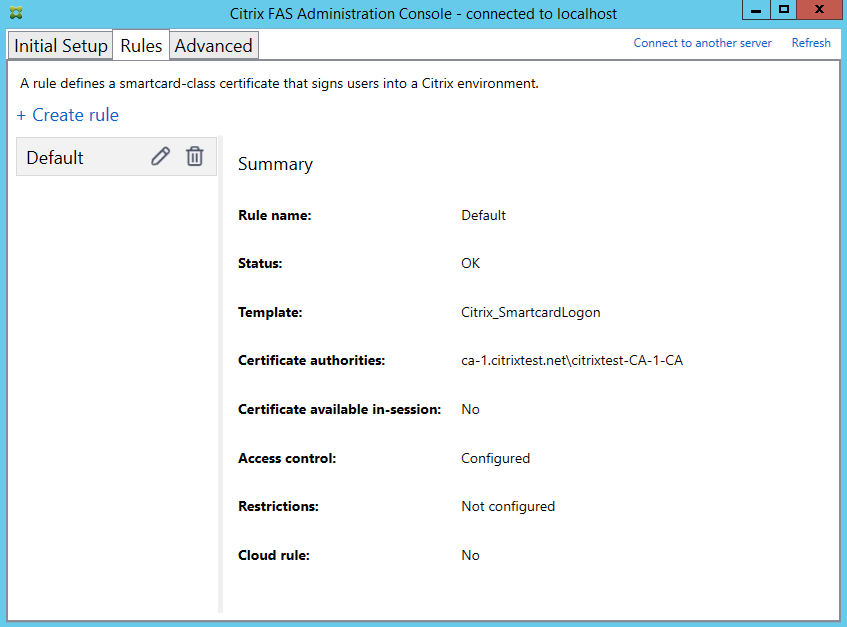
El asistente recopila la siguiente información:
Plantilla: La plantilla de certificado que se utiliza para emitir certificados de usuario. Debe ser la plantilla Citrix_SmartcardLogon o una copia modificada de ella.
Entidad de certificación: La entidad de certificación que emite los certificados de usuario. La plantilla debe ser publicada por la entidad de certificación. FAS admite la adición de varias entidades de certificación para la conmutación por error y el equilibrio de carga.
Uso en la sesión: La opción Permitir uso en la sesión controla si un certificado se puede usar después de iniciar sesión en el VDA. Seleccione esta opción solo si desea que los usuarios tengan acceso al certificado después de autenticarse. Si esta opción no está seleccionada, el certificado solo se usa para el inicio de sesión o la reconexión, y los usuarios no tienen acceso al certificado después de autenticarse.
Control de acceso: La lista de máquinas de servidor StoreFront de confianza que están autorizadas para solicitar certificados para el inicio de sesión o la reconexión de los usuarios.
Importante:
La configuración de Control de acceso es crítica para la seguridad y debe administrarse con cuidado.
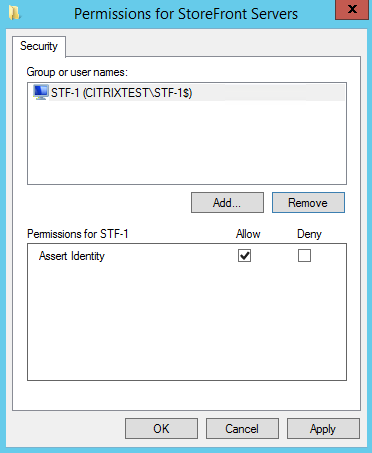
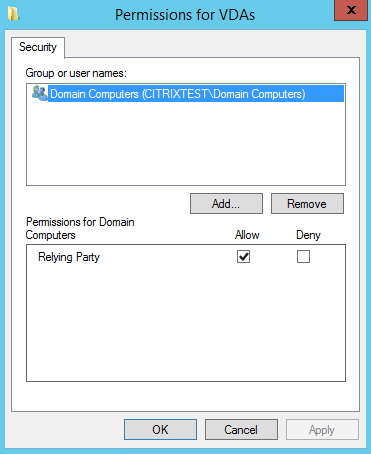
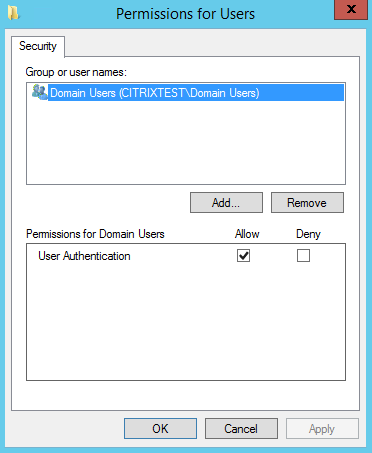
Restricciones: La lista de máquinas VDA que pueden iniciar sesión de usuarios mediante FAS y la lista de usuarios a los que se les pueden emitir certificados a través de FAS. La lista de VDA predeterminada es Equipos del dominio y la lista de usuarios predeterminada es Usuarios del dominio; estas se pueden cambiar si los valores predeterminados no son apropiados.
Regla de la nube: Actualmente no compatible.
Uso avanzado
Puede crear reglas adicionales para hacer referencia a diferentes plantillas de certificado y autoridades, que pueden configurarse para tener diferentes propiedades y permisos. Estas reglas se pueden configurar para su uso por diferentes servidores StoreFront, que deberán configurarse para solicitar la nueva regla por nombre. De forma predeterminada, StoreFront solicita default al ponerse en contacto con FAS. Esto se puede cambiar mediante las opciones de configuración de la directiva de grupo.
Para crear una nueva plantilla de certificado, duplique la plantilla Citrix_SmartcardLogon en la consola de la entidad de certificación de Microsoft, cámbiele el nombre (por ejemplo, Citrix_SmartcardLogon2) y modifíquela según sea necesario. Cree una nueva regla de usuario haciendo clic en Agregar para hacer referencia a la nueva plantilla de certificado.
Consideraciones sobre la actualización
-
Se conservan todas las configuraciones del servidor FAS al realizar una actualización in situ.
-
Actualice FAS ejecutando el instalador completo de Virtual Apps and Desktops.
-
Antes de actualizar FAS, actualice el Controller y los VDA (y otros componentes principales) a la versión requerida.
-
Asegúrese de que la consola de administración de FAS esté cerrada antes de actualizar FAS.
-
Asegúrese de que al menos un servidor FAS esté disponible en todo momento. Si ningún servidor es accesible para un servidor StoreFront habilitado para el Servicio de autenticación de federación, los usuarios no podrán iniciar sesión ni iniciar aplicaciones.
Consideraciones de seguridad
FAS tiene un certificado de autoridad de registro que le permite emitir certificados de forma autónoma en nombre de los usuarios de su dominio. Por lo tanto, es importante desarrollar e implementar una política de seguridad para proteger los servidores FAS y restringir sus permisos.
Agentes de inscripción delegados
FAS emite certificados de usuario actuando como agente de inscripción. La entidad de certificación de Microsoft permite controlar qué plantillas puede usar el servidor FAS, así como limitar a qué usuarios puede emitir certificados el servidor FAS.
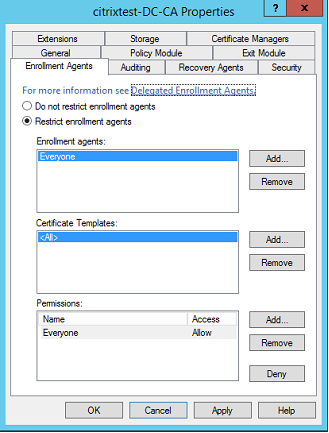
Citrix recomienda encarecidamente configurar estas opciones para que FAS solo pueda emitir certificados para los usuarios previstos. Por ejemplo, es una buena práctica evitar que FAS emita certificados a usuarios de un grupo de Administración o Usuarios protegidos.
Configuración de la lista de control de acceso
Como se describe en la sección Configurar reglas de usuario, debe configurar una lista de servidores StoreFront de confianza para afirmar las identidades de usuario a FAS cuando se emiten certificados. Del mismo modo, puede restringir a qué usuarios se les emitirán certificados y a qué máquinas VDA pueden autenticarse. Esto se suma a cualquier función de seguridad estándar de Active Directory o de la autoridad de certificación que configure.
Configuración del firewall
Toda la comunicación con los servidores FAS utiliza conexiones de red Kerberos de Windows Communication Foundation (WCF) autenticadas mutuamente a través del puerto 80.
Supervisión del registro de eventos
FAS y el VDA escriben información en el Registro de eventos de Windows. Esto se puede utilizar para supervisar y auditar información. La sección Registros de eventos enumera las entradas del registro de eventos que se pueden generar.
Módulos de seguridad de hardware
Todas las claves privadas, incluidas las de los certificados de usuario emitidos por FAS, se almacenan como claves privadas no exportables por la cuenta de Servicio de red. FAS admite el uso de un módulo de seguridad de hardware criptográfico, si su política de seguridad lo requiere.
La configuración criptográfica de bajo nivel está disponible en el archivo FederatedAuthenticationService.exe.config. Esta configuración se aplica cuando se crean por primera vez las claves privadas. Por lo tanto, se pueden usar diferentes configuraciones para las claves privadas de la autoridad de registro (por ejemplo, de 4096 bits, protegidas por TPM) y los certificados de usuario en tiempo de ejecución.
| Parámetro | Descripción |
|---|---|
| ProviderLegacyCsp | Cuando se establece en true, FAS utiliza la API de Microsoft CryptoAPI (CAPI). De lo contrario, FAS utiliza la API de Microsoft Cryptography Next Generation (CNG). |
| ProviderName | Nombre del proveedor CAPI o CNG que se va a utilizar. |
| ProviderType | Se refiere a la propiedad Microsoft KeyContainerPermissionAccessEntry.ProviderType PROV_RSA_AES 24. Siempre debe ser 24, a menos que utilice un HSM con CAPI y el proveedor del HSM especifique lo contrario. |
| KeyProtection | Controla la marca "Exportable" de las claves privadas. También permite el uso del almacenamiento de claves del Módulo de plataforma segura (TPM), si el hardware lo admite. |
| KeyLength | Longitud de clave para las claves privadas RSA. Los valores admitidos son 1024, 2048 y 4096 (predeterminado: 2048). |
SDK de PowerShell
Aunque la consola de administración de FAS es adecuada para implementaciones sencillas, la interfaz de PowerShell ofrece opciones más avanzadas. Cuando utilice opciones que no están disponibles en la consola, Citrix recomienda usar solo PowerShell para la configuración.
El siguiente comando agrega los cmdlets de PowerShell:
Add-PSSnapin Citrix.Authentication.FederatedAuthenticationService.V1
Utilice Get-Help \<nombre del cmdlet> para mostrar la ayuda del cmdlet. La siguiente tabla enumera varios comandos donde * representa un verbo estándar de PowerShell (como New, Get, Set, Remove).
| Comandos | Información general |
|---|---|
| *-FasServer | Enumera y reconfigura los servidores FAS en el entorno actual. |
| *-FasAuthorizationCertificate | Administra el certificado de la entidad de registro. |
| *-FasCertificateDefinition | Controla los parámetros que FAS utiliza para generar certificados. |
| *-FasRule | Administra las reglas de usuario configuradas en FAS. |
| *-FasUserCertificate | Enumera y administra los certificados almacenados en caché por FAS. |
Los cmdlets de PowerShell se pueden usar de forma remota especificando la dirección de un servidor FAS.
Para obtener información sobre los cmdlets de PowerShell de FAS, consulte Cmdlets de PowerShell.
Contadores de rendimiento
FAS incluye un conjunto de contadores de rendimiento para el seguimiento de la carga.
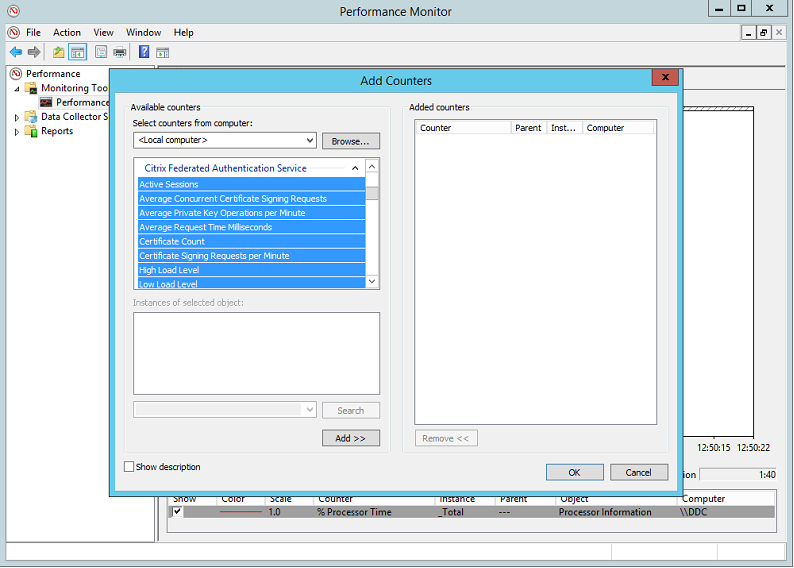
La siguiente tabla enumera los contadores disponibles. La mayoría de los contadores son promedios móviles de cinco minutos.
| Nombre | Descripción |
|---|---|
| Sesiones activas | Número de conexiones rastreadas por FAS. |
| CSR simultáneas | Número de solicitudes de certificado procesadas al mismo tiempo. |
| Operaciones de clave privada | Número de operaciones de clave privada realizadas por minuto. |
| Tiempo de solicitud | Tiempo necesario para generar y firmar un certificado. |
| Recuento de certificados | Número de certificados almacenados en caché en FAS. |
| CSR por minuto | Número de solicitudes de firma de certificado procesadas por minuto. |
| Bajo/Medio/Alto | Estimaciones de la carga que FAS puede aceptar en términos de "CSRs por minuto". Superar el umbral de "Carga alta" puede provocar que los inicios de sesión fallen. |
Registros de eventos
Las siguientes tablas enumeran las entradas del registro de eventos generadas por FAS.
Eventos de administración
Estos eventos se registran en respuesta a un cambio de configuración en el servidor FAS.
| Códigos de registro |
|---|
| [S001] ACCESO DENEGADO: El usuario [{0}] no es miembro del grupo de administradores |
| [S002] ACCESO DENEGADO: El usuario [{0}] no es administrador del rol [{1}] |
| [S003] El administrador [{0}] establece el modo de mantenimiento en [{1}] |
| [S004] El administrador [{0}] se inscribe con la CA [{1}] plantillas [{2} and {3}] |
| [S005] El administrador [{0}] desautoriza la CA [{1}] |
| [S006] El administrador [{0}] crea una nueva definición de certificado [{1}] |
| [S007] El administrador [{0}] actualiza la definición de certificado [{1}] |
| [S008] El administrador [{0}] elimina la definición de certificado [{1}] |
| [S009] Administrador [{0}] creando nuevo rol [{1}] |
| [S010] Administrador [{0}] actualizando rol [{1}] |
| [S011] Administrador [{0}] eliminando rol [{1}] |
| [S012] Administrador [{0}] creando certificado [upn: {1} sid: {2} role: {3} Certificate Definition: {4} Security Context: {5}] |
| [S013] Administrador [{0}] eliminando certificados [upn: {1} role: {2} Certificate Definition: {3} Security Context: {4}] |
| [S015] Administrador [{0}] creando solicitud de certificado [TPM: {1}] |
| [S016] Administrador [{0}] importando certificado de autorización [Reference: {1}] |
| Códigos de registro |
|---|
| [S401] Realizando actualización de la configuración -- [From version {0} to version {1}] |
| [S402] ERROR: El Servicio de autenticación federada de Citrix debe ejecutarse como Servicio de red [currently running as: {0}] |
| [S404] Borrando forzosamente la base de datos del Servicio de autenticación federada de Citrix |
| [S405] Se produjo un error al migrar datos del registro a la base de datos: [{0}] |
| [S406] La migración de datos del registro a la base de datos se ha completado (nota: los certificados de usuario no se migran) |
| [S407] Los datos basados en el registro no se migraron a una base de datos porque ya existía una base de datos |
| [S408] No se puede degradar la configuración -- [From version {0} to version {1}] |
| [S409] ThreadPool MinThreads ajustado de [workers: {0} completion: {1}] a: [workers: {2} completion: {3}] |
| [S410] No se pudo ajustar ThreadPool MinThreads de [workers: {0} completion: {1}] a: [workers: {2} completion: {3}] |
Creación de aserciones de identidad
Estos eventos se registran en tiempo de ejecución en el servidor FAS cuando un servidor de confianza afirma el inicio de sesión de un usuario.
| Códigos de registro |
|---|
| [S101] El servidor [{0}] no está autorizado para afirmar identidades en el rol [{1}] |
| [S102] El servidor [{0}] no pudo afirmar el UPN [{1}] (Excepción: {2}{3}) |
| [S103] El servidor [{0}] solicitó el UPN [{1}] SID {2}, pero la búsqueda devolvió el SID {3} |
| [S104] El servidor [{0}] no pudo afirmar el UPN [{1}] (UPN no permitido por el rol [{2}]) |
| [S105] El servidor [{0}] emitió la aserción de identidad [upn: {1}, rol {2}, Contexto de seguridad: [{3}]] |
| [S120] Emisión de certificado a [upn: {0} rol: {1} Contexto de seguridad: [{2}]] |
| [S121] Certificado emitido a [upn: {0} role: {1}] por [certifcate authority: {2}] |
| [S122] Advertencia: El servidor está sobrecargado [upn: {0} rol: {1}][Solicitudes por minuto {2}]. |
| [S123] No se pudo emitir un certificado para [upn: {0} role: {1}] [exception: {2}] |
| [S124] Error al emitir un certificado para [upn: {0} role: {1}] en [certifcate authority: {2}] [exception: {3}] |
Actuando como parte que confía
Estos eventos se registran en tiempo de ejecución en el servidor FAS cuando un VDA inicia sesión con un usuario.
| Códigos de registro |
|---|
| [S201] La parte que confía [{0}] no tiene acceso a una contraseña. |
| [S202] La parte que confía [{0}] no tiene acceso a un certificado. |
| [S203] La parte que confía [{0}] no tiene acceso al CSP de inicio de sesión |
| [S204] La parte que confía [{0}] accede al CSP de inicio de sesión para [upn: {1}] en el rol: [{2}] [Operation: {3}] según lo autorizado por [{4}] |
| [S205] La cuenta que llama [{0}] no es una parte que confía en el rol [{1}] |
| [S206] La cuenta que llama [{0}] no es una parte que confía |
| [S208] Error en la operación de clave privada [Operation: {0} upn: {1} role: {2} certificateDefinition {3} Error {4} {5}]. |
Servidor de certificados en sesión
Estos eventos se registran en el servidor FAS cuando un usuario utiliza un certificado en sesión.
| Códigos de registro |
|---|
| [S301] Acceso denegado: El usuario [{0}] no tiene acceso a una tarjeta inteligente virtual |
| [S302] El usuario [{0}] solicitó una tarjeta inteligente virtual desconocida [thumbprint: {1}] |
| [S303] Acceso denegado: El usuario [{0}] no coincide con la tarjeta inteligente virtual [upn: {1}] |
| [S304] El usuario [{0}] ejecuta el programa [{1}] en el equipo [{2}] utilizando la tarjeta inteligente virtual [upn: {3} role: {4} thumbprint: {5}] para la operación de clave privada [{6}] |
| [S305] La operación de clave privada falló [Operation: {0} upn: {1} role: {2} containerName {3} Error {4} {5}]. |
Complemento de aserción de FAS
Estos eventos son registrados por el complemento de aserción de FAS.
| Códigos de registro |
|---|
| [S500] No hay ningún complemento de aserción de FAS configurado |
| [S501] No se pudo cargar el complemento de aserción de FAS configurado [exception:{0}] |
| [S502] Complemento de aserción de FAS cargado [pluginId={0}] [assembly={1}] [location={2}] |
| [S503] El servidor [{0}] no pudo afirmar el UPN [{1}] (se proporcionó evidencia de inicio de sesión, pero el complemento [{2}] no la admite) |
| [S504] El servidor [{0}] no pudo afirmar el UPN [{1}] (se proporcionó evidencia de inicio de sesión, pero no hay ningún complemento de FAS configurado) |
| [S505] El servidor [{0}] no pudo afirmar el UPN [{1}] (el complemento [{2}] rechazó la evidencia de inicio de sesión con el estado [{3}] y el mensaje [{4}]) |
| [S506] El complemento [{0}] aceptó la evidencia de inicio de sesión del servidor [{1}] para el UPN [{2}] con el mensaje [{3}] |
| [S507] El servidor [{0}] no pudo afirmar el UPN [{1}] (el complemento [{2}] lanzó la excepción [{3}]) |
| [S507] El servidor [{0}] no pudo afirmar el UPN [{1}] (el complemento [{2}] lanzó la excepción [{3}]) |
| [S508] El servidor [{0}] no pudo afirmar el UPN [{1}] (se proporcionó la disposición de acceso, pero el complemento [{2}] no la admite) |
| [S509] El servidor [{0}] no pudo afirmar el UPN [{1}] (se proporcionó la disposición de acceso, pero no hay ningún complemento FAS configurado) |
| [S510] El servidor [{0}] no pudo afirmar el UPN [{1}] (la disposición de acceso fue considerada inválida por el complemento [{2}]) |
Inicio de sesión
Estos eventos se registran en el VDA durante la fase de inicio de sesión.
| Códigos de registro |
|---|
| [S101] Error en el inicio de sesión de aserción de identidad. Servicio de autenticación federada no reconocido [id: {0}] |
| [S102] Error en el inicio de sesión de aserción de identidad. No se pudo buscar el SID para {0} [Exception: {1}{2}] |
| [S103] Error en el inicio de sesión de aserción de identidad. El usuario {0} tiene el SID {1}, se esperaba el SID {2} |
| [S104] Error en el inicio de sesión de aserción de identidad. No se pudo conectar al Servicio de autenticación federada: {0} [Error: {1} {2}] |
| [S105] Inicio de sesión de aserción de identidad. Iniciando sesión [Username: {0} Domain: {1}] |
| [S106] Inicio de sesión de aserción de identidad. Iniciando sesión [Certificate: {0}] |
| [S107] Error en el inicio de sesión de aserción de identidad. [Exception: {0}{1}] |
| [S108] Subsistema de aserción de identidad. ACCESS_DENIED [Caller: {0}] |
Certificados en sesión
Estos eventos se registran en el VDA cuando un usuario intenta utilizar un certificado en sesión.
| Códigos de registro |
|---|
| [S201] Acceso a tarjeta inteligente virtual autorizado por [{0}] para [PID: {1} Program Name: {2} Certificate thumbprint: {3}] |
| [S203] Subsistema de tarjeta inteligente virtual. Acceso denegado [caller: {0}, session {1}] |
| [S204] Subsistema de tarjeta inteligente virtual. Soporte de tarjeta inteligente deshabilitado |
Solicitud de certificado y generación de par de claves
Estos eventos se registran cuando el servidor FAS realiza operaciones criptográficas de bajo nivel.
| Códigos de registro |
|---|
| [S001] TrustArea::TrustArea: Certificado instalado [TrustArea: {0}] [Certificate {1} TrustAreaJoinParameters{2} |
| [S014] Pkcs10Request::Create: Solicitud PKCS10 creada [Distinguished Name {0}] |
| [S016] PrivateKey::Create [Identifier {0} MachineWide: {1} Provider: {2} ProviderType: {3}EllipticCurve: {4} KeyLength: {5} isExportable: {6}] |
| [S017] PrivateKey::Delete [CspName: {0}, Identifier {1}] |
| Códigos de registro |
|---|
| [S104] MicrosoftCertificateAuthority::GetCredentials: Autorizado para usar {0} |
| [S105] MicrosoftCertificateAuthority::SubmitCertificateRequest Error al enviar la respuesta [{0}] |
| [S106] MicrosoftCertificateAuthority::SubmitCertificateRequest Certificado emitido [{0}] |
| [S112] MicrosoftCertificateAuthority::SubmitCertificateRequest - Esperando aprobación [CR_DISP_UNDER_SUBMISSION] [Reference: {0}] |
Información relacionada
-
Las implementaciones comunes de FAS se resumen en Arquitecturas de implementación.
-
Los artículos de "Cómo hacer" se presentan en Configuración avanzada.