
インストールと構成
インストールとセットアップの順序
-
フェデレーション認証サービスをインストールする (FAS)
フェデレーション認証サービスをインストールする
セキュリティのため、Citrix®は、フェデレーション認証サービス (FAS) を、ドメインコントローラーまたは証明機関と同様の方法で保護された専用サーバーにインストールすることを推奨します。ISOが挿入されたときに、自動実行スプラッシュ画面のFederated Authentication ServiceボタンからFASをインストールできます。
これにより、次のコンポーネントがインストールされます。
-
フェデレーション認証サービス
-
FASをリモートで構成するためのPowerShellスナップインコマンドレット
-
FASグループポリシーテンプレート (CitrixFederatedAuthenticationService.admx/adml)
-
シンプルな証明機関構成用の証明書テンプレートファイル
StoreFront™ストアでFASプラグインを有効にする
StoreFrontストアでFAS統合を有効にするには、管理者アカウントとして以下のPowerShellコマンドレットを実行します。複数のストアがある場合、またはストアの名前が異なる場合、以下のパステキストは異なることがあります。
Get-Module "Citrix.StoreFront.*" -ListAvailable | Import-Module
 $StoreVirtualPath = "/Citrix/Store"
 $store = Get-STFStoreService -VirtualPath $StoreVirtualPath
 $auth = Get-STFAuthenticationService -StoreService $store
 Set-STFClaimsFactoryNames -AuthenticationService $auth -ClaimsFactoryName "FASClaimsFactory"
 Set-STFStoreLaunchOptions -StoreService $store -VdaLogonDataProvider "FASLogonDataProvider"
FASの使用を停止するには、以下のPowerShellスクリプトを使用します。
Get-Module "Citrix.StoreFront.*" -ListAvailable | Import-Module
 $StoreVirtualPath = "/Citrix/Store"
 $store = Get-STFStoreService -VirtualPath $StoreVirtualPath
 $auth = Get-STFAuthenticationService -StoreService $store
 Set-STFClaimsFactoryNames -AuthenticationService $auth -ClaimsFactoryName "standardClaimsFactory"
 Set-STFStoreLaunchOptions -StoreService $store -VdaLogonDataProvider ""
Delivery Controller™を構成する
FASを使用するには、Citrix Virtual AppsまたはCitrix Virtual Desktops™ Delivery Controllerが、それに接続できるStoreFrontサーバーを信頼するように構成します。Set-BrokerSite -TrustRequestsSentToTheXmlServicePort $true PowerShellコマンドレットを実行します。
グループポリシーを構成する
FASをインストールした後、インストールで提供されるグループポリシーテンプレートを使用して、グループポリシーでFASサーバーの完全なDNSアドレスを指定する必要があります。
重要:
チケットを要求するStoreFrontサーバーと、チケットを引き換えるVirtual Delivery Agent (VDA) が、DNSアドレスの構成を同一にしていることを確認してください。これには、グループポリシーオブジェクトによって適用される自動サーバー番号付けも含まれます。
簡素化のため、以下の例では、すべてのマシンに適用される単一のポリシーをドメインレベルで構成していますが、これは必須ではありません。StoreFrontサーバー、VDA、およびFAS管理コンソールを実行しているマシンが同じDNSアドレスのリストを参照している限り、FASは機能します。グループポリシーオブジェクトは各エントリにインデックス番号を追加することに注意してください。複数のオブジェクトを使用する場合、これも一致する必要があります。
手順 1. FASをインストールしたサーバーで、C:\Program Files\Citrix\Federated Authentication Service\PolicyDefinitions\CitrixFederatedAuthenticationService.admx および CitrixBase.admx ファイル、および en-US フォルダーを見つけます。
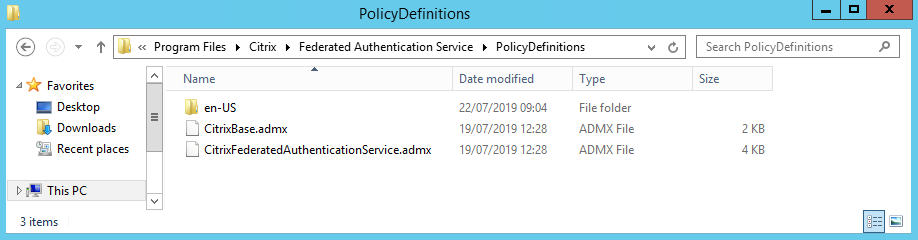
手順 2. これらをドメインコントローラーにコピーし、C:\Windows\PolicyDefinitionsおよびen-USサブフォルダーに配置します。
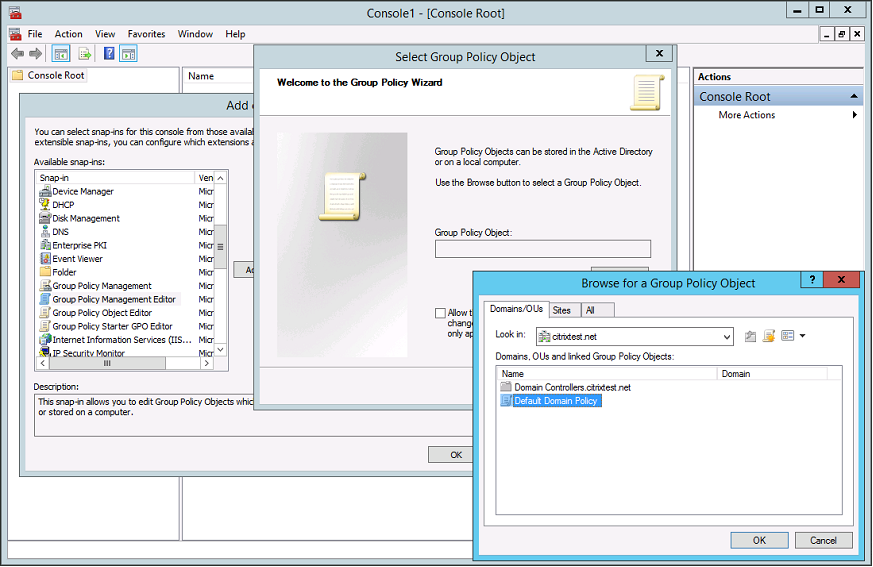
手順 3. Microsoft管理コンソール (コマンドラインからmmc.exe) を実行します。メニューバーから、ファイル > スナップインの追加と削除を選択します。グループポリシー管理エディターを追加します。
グループポリシーオブジェクトの入力を求められたら、参照を選択し、次に既定のドメインポリシーを選択します。または、任意のツールを使用して、環境に適したポリシーオブジェクトを作成および選択できます。このポリシーは、影響を受けるCitrixソフトウェア(VDA、StoreFrontサーバー、管理ツール)を実行しているすべてのマシンに適用する必要があります。
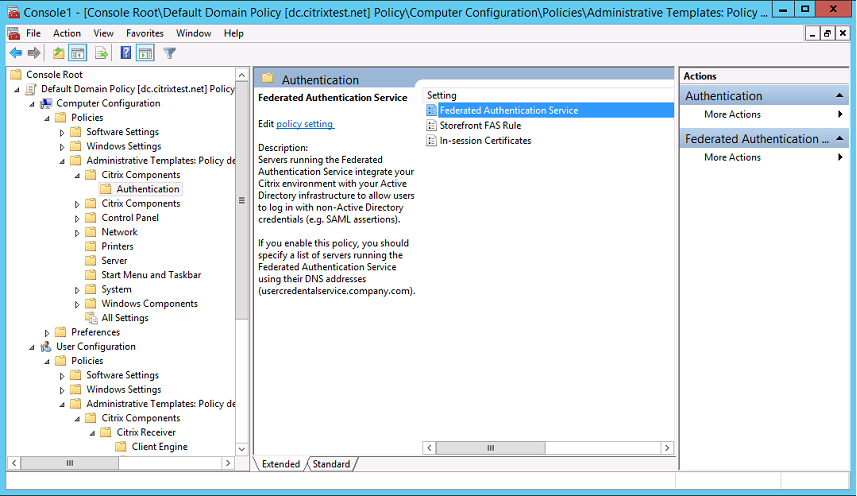
手順4. Computer Configuration/Policies/Administrative Templates/Citrix Components/Authenticationにあるフェデレーション認証サービスポリシーに移動します。
注:
CitrixBase.admx/CitrixBase.admlテンプレートファイルをPolicyDefinitionsフォルダーに追加すると、フェデレーション認証サービスポリシー設定はドメインGPOでのみ使用可能になります。その後、フェデレーション認証サービスポリシー設定は、管理用テンプレート > Citrixコンポーネント > 認証フォルダーに表示されます。
手順5. フェデレーション認証サービスポリシーを開き、有効を選択します。これにより、表示ボタンを選択して、FASサーバーのDNSアドレスを構成できます。
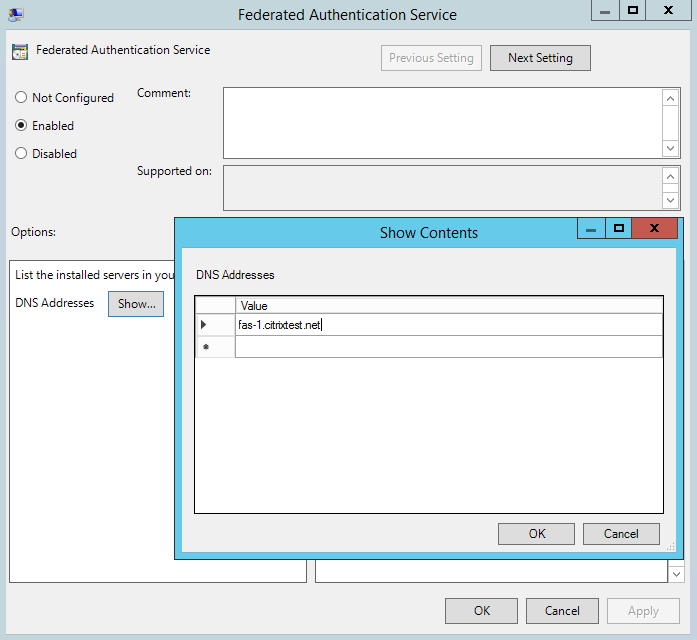
手順6. FASをホストするサーバーの完全修飾ドメイン名(FQDN)を入力します。
注意: 複数のFQDNを入力する場合、リストの順序はStoreFrontサーバーとVDAの間で一貫している必要があります。これには、空白または未使用のリストエントリが含まれます。
手順7. OKをクリックしてグループポリシーウィザードを終了し、グループポリシーの変更を適用します。変更を有効にするには、マシンを再起動するか(またはコマンドラインからgpupdate /forceを実行する)、必要がある場合があります。
セッション内証明書のサポートとロック時の切断
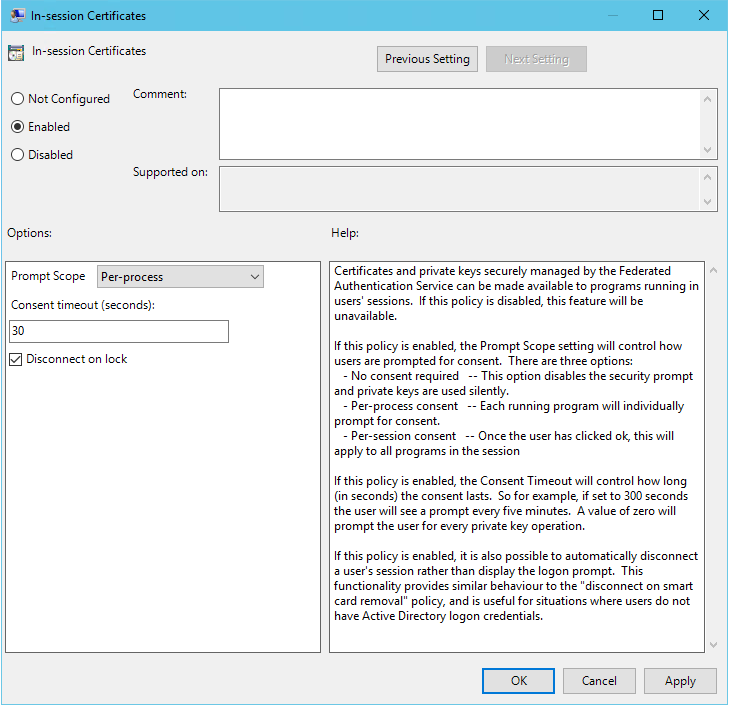
セッション内証明書のサポート
デフォルトでは、VDAはログオン後に証明書へのアクセスを許可しません。必要に応じて、グループポリシーテンプレートを使用して、セッション内証明書用にシステムを構成できます。これにより、ログオン後にユーザーの個人証明書ストアに証明書が配置され、アプリケーションで使用できるようになります。たとえば、VDAセッション内でWebサーバーへのTLS認証が必要な場合、その証明書はInternet Explorerで使用できます。
ロック時の切断
このポリシーが有効になっている場合、ユーザーが画面をロックすると、ユーザーのセッションは自動的に切断されます。この機能は、「スマートカード取り外し時の切断」ポリシーと同様の動作を提供し、ユーザーがActive Directoryログオン資格情報を持っていない状況で役立ちます。
注:
ロック時の切断ポリシーは、VDA上のすべてのセッションに適用されます。
Federated Authentication Service管理コンソールの使用
FAS管理コンソールはFASの一部としてインストールされます。アイコン(Citrix Federated Authentication Service)はスタートメニューに配置されます。
管理コンソールを初めて使用する際は、証明書テンプレートの展開、証明機関の設定、およびFASが証明機関を使用するための承認を行うプロセスをガイドします。一部の手順は、OS構成ツールを使用して手動で完了することもできます。
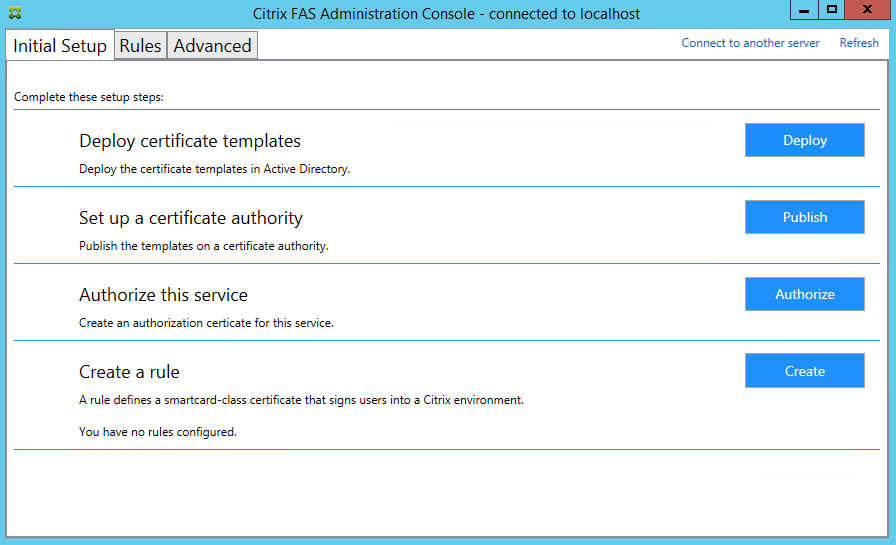
証明書テンプレートを展開する
他のソフトウェアとの相互運用性の問題を避けるため、FASは独自の用途のために3つのCitrix証明書テンプレートを提供します。
-
Citrix_RegistrationAuthority_ManualAuthorization
-
Citrix_RegistrationAuthority
-
Citrix_SmartcardLogon
これらのテンプレートはActive Directoryに登録する必要があります。コンソールがそれらを見つけられない場合、証明書テンプレートの展開ツールでインストールできます。このツールは、Enterpriseフォレストを管理する権限を持つアカウントとして実行する必要があります。
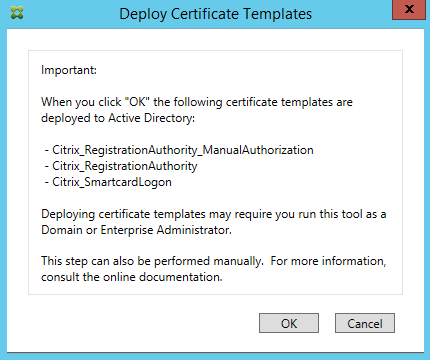
テンプレートの設定は、FASとともにインストールされる拡張子.certificatetemplateのXMLファイルにあります。場所は次のとおりです。
C:\Program Files\Citrix\Federated Authentication Service\CertificateTemplates
これらのテンプレートファイルをインストールする権限がない場合は、Active Directory管理者に渡してください。
テンプレートを手動でインストールするには、次のPowerShellコマンドを使用します。
$template = [System.IO.File]::ReadAllBytes("$Pwd\Citrix_SmartcardLogon.certificatetemplate")
 $CertEnrol = New-Object -ComObject X509Enrollment.CX509EnrollmentPolicyWebService
 $CertEnrol.InitializeImport($template)
 $comtemplate = $CertEnrol.GetTemplates().ItemByIndex(0)
 $writabletemplate = New-Object -ComObject X509Enrollment.CX509CertificateTemplateADWritable
 $writabletemplate.Initialize($comtemplate)
 $writabletemplate.Commit(1, $NULL)
Active Directory証明書サービスをセットアップする
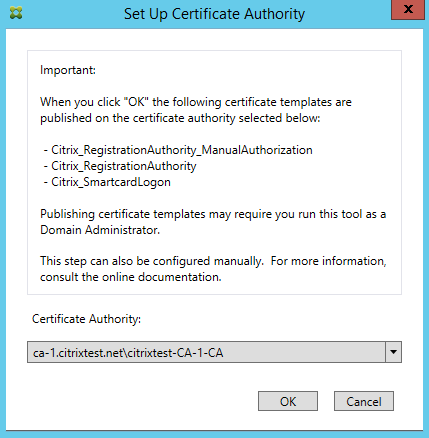
Citrix証明書テンプレートをインストールした後、1つ以上のMicrosoft証明機関サーバーで公開する必要があります。Active Directory証明書サービスの展開方法については、Microsoftのドキュメントを参照してください。
テンプレートが少なくとも1つのサーバーで公開されていない場合、証明機関のセットアップツールはそれらを公開することを提案します。このツールは、証明機関を管理する権限を持つユーザーとして実行する必要があります。
(証明書テンプレートは、Microsoft証明機関コンソールを使用して公開することもできます。)
フェデレーション認証サービスを承認する
この手順により、FASの承認が開始されます。管理コンソールは、Citrix_RegistrationAuthority_ManualAuthorizationテンプレートを使用して証明書要求を生成し、そのテンプレートを公開している証明機関のいずれかに送信します。
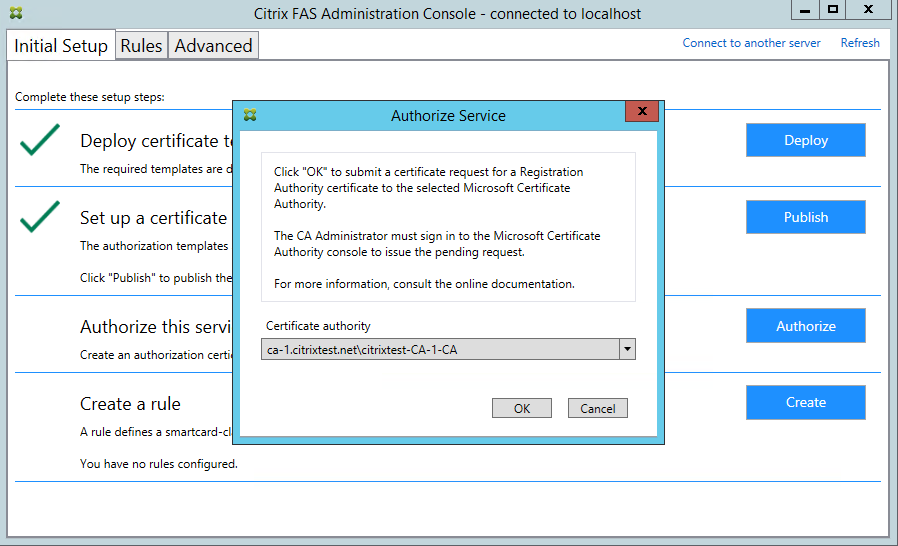
要求が送信されると、Microsoft証明機関コンソールの保留中の要求リストに表示されます。FASの構成を続行する前に、証明機関管理者は要求を発行するか拒否するかを選択する必要があります。承認要求は、FASマシンアカウントからの保留中の要求として表示されることに注意してください。
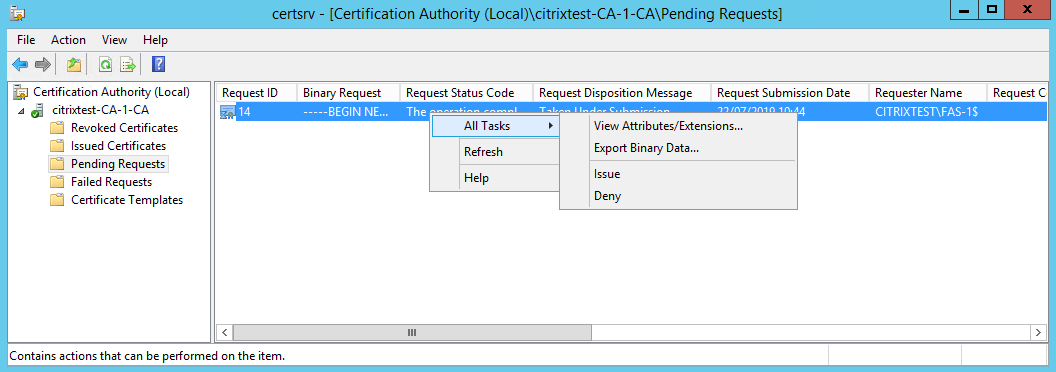
すべてのタスクを右クリックし、証明書要求に対して発行または拒否を選択します。FAS管理コンソールは、このプロセスが完了したことを自動的に検出します。これには数分かかる場合があります。
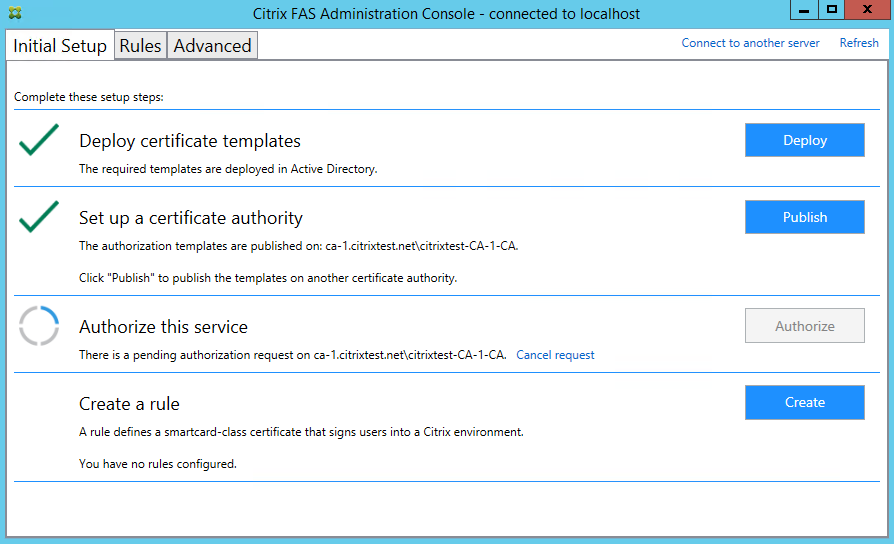
ユーザー規則の構成
ユーザー規則は、StoreFrontの指示に従って、VDAログオンおよびセッション内使用のための証明書の発行を承認します。各規則は、証明書を要求することが信頼されているStoreFrontサーバー、証明書を要求できるユーザーのセット、および証明書を使用することが許可されているVDAマシンのセットを指定します。
FASのセットアップを完了するには、デフォルトの規則を定義する必要があります。規則を作成するには作成をクリックするか、「規則」タブに切り替えて規則の作成をクリックします。ウィザードは、規則を定義するために必要な情報を収集します。
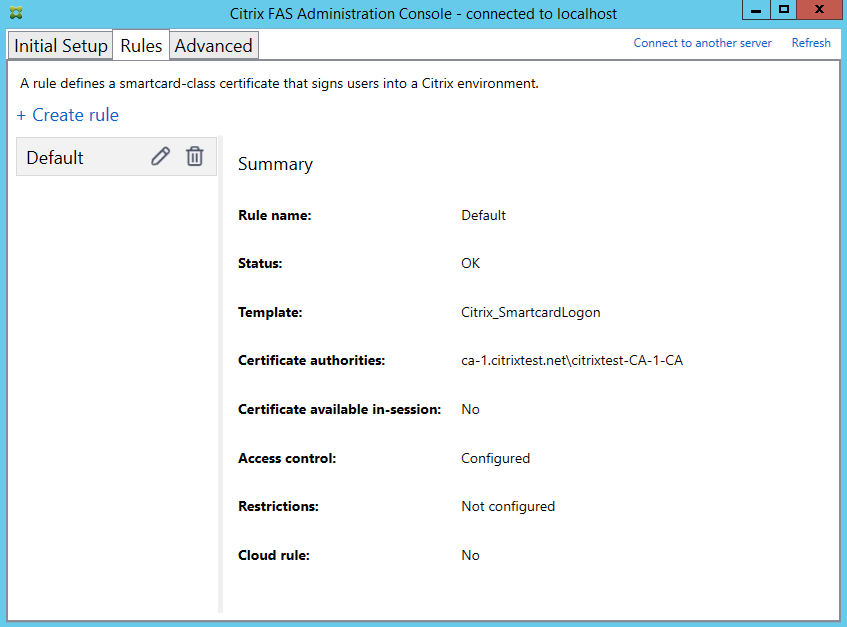
ウィザードによって以下の情報が収集されます:
テンプレート: ユーザー証明書の発行に使用される証明書テンプレート。これはCitrix_SmartcardLogonテンプレート、またはその変更されたコピーである必要があります。
証明機関: ユーザー証明書を発行する証明機関。テンプレートは証明機関によって公開されている必要があります。FASは、フェールオーバーと負荷分散のために複数の証明機関の追加をサポートしています。
セッション内使用: セッション内使用を許可オプションは、VDAへのログオン後に証明書を使用できるかどうかを制御します。認証後にユーザーが証明書にアクセスできるようにしたい場合にのみ、このオプションを選択してください。このオプションが選択されていない場合、証明書はログオンまたは再接続にのみ使用され、認証後にユーザーは証明書にアクセスできません。
アクセスコントロール: ユーザーのログオンまたは再接続のために証明書を要求することを承認された、信頼できるStoreFrontサーバーマシンのリスト。
重要:
アクセスコントロール設定はセキュリティ上重要であり、慎重に管理する必要があります。
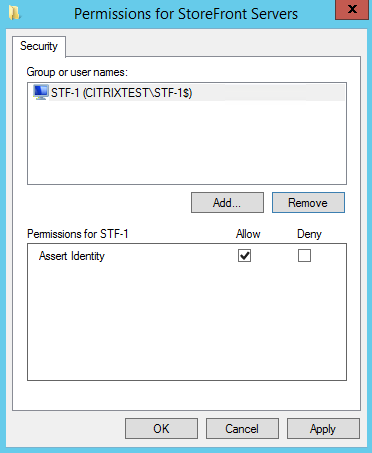
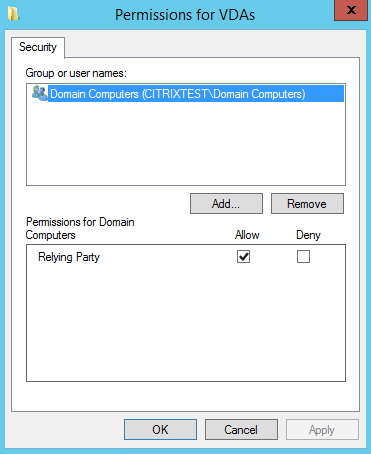
制限: FASを使用してユーザーをログオンできるVDAマシンのリストと、FASを通じて証明書を発行できるユーザーのリスト。VDAのリストはデフォルトでDomain Computers、ユーザーのリストはデフォルトでDomain Usersですが、デフォルトが不適切な場合は変更できます。
ローカライズされた画像(/en-us/federated-authentication-service/1912-ltsr/media/allowed-users.png)
クラウド規則: 現在サポートされていません。
高度な使用法
異なるプロパティと権限を持つように構成できる、異なる証明書テンプレートと認証局を参照するための追加の規則を作成できます。これらの規則は、異なるStoreFrontサーバーで使用するように構成でき、それらのサーバーは新しい規則を名前で要求するように構成する必要があります。デフォルトでは、StoreFrontはFASに接続する際にdefaultを要求します。これは、グループポリシー構成オプションを使用して変更できます。
新しい証明書テンプレートを作成するには、Microsoft証明機関コンソールでCitrix_SmartcardLogonテンプレートを複製し、名前を変更(例:Citrix_SmartcardLogon2)して、必要に応じて変更します。追加をクリックして、新しい証明書テンプレートを参照する新しいユーザー規則を作成します。
アップグレードに関する考慮事項
-
インプレースアップグレードを実行すると、すべてのFASサーバー設定が保持されます。
-
フル製品のVirtual Apps and Desktopsインストーラーを実行してFASをアップグレードします。
-
FASをアップグレードする前に、ControllerとVDA(およびその他のコアコンポーネント)を必要なバージョンにアップグレードしてください。
-
FASをアップグレードする前に、FAS管理コンソールが閉じていることを確認してください。
-
常に少なくとも1つのFASサーバーが利用可能であることを確認してください。Federation Authentication Serviceが有効なStoreFrontサーバーからサーバーに到達できない場合、ユーザーはログオンしたりアプリケーションを起動したりできません。
セキュリティに関する考慮事項
FASは、ドメインユーザーに代わって自律的に証明書を発行できる登録機関証明書を持っています。そのため、FASサーバーを保護し、その権限を制限するためのセキュリティポリシーを策定および実装することが重要です。
委任された登録エージェント
FASは、登録エージェントとして機能することでユーザー証明書を発行します。Microsoft証明機関は、FASサーバーが使用できるテンプレートを制御し、FASサーバーが証明書を発行できるユーザーを制限できます。
ローカライズされた画像(/en-us/federated-authentication-service/1912-ltsr/media/delegated-enrollment-agents.png)
Citrixは、FASが意図したユーザーにのみ証明書を発行できるように、これらのオプションを設定することを強く推奨します。たとえば、FASが管理者グループまたは保護されたユーザーグループのユーザーに証明書を発行するのを防ぐことは、良い習慣です。
アクセス制御リストの構成
ユーザー規則の構成セクションで説明されているように、証明書が発行される際に、FASにユーザーIDをアサートすることを信頼されているStoreFrontサーバーのリストを構成する必要があります。同様に、どのユーザーに証明書が発行されるか、およびどのVDAマシンに認証できるかを制限できます。これは、構成する標準のActive Directoryまたは証明機関のセキュリティ機能に加えて行われます。
ファイアウォール設定
FASサーバーへのすべての通信は、ポート80経由で相互認証されたWindows Communication Foundation (WCF) Kerberosネットワーク接続を使用します。
イベントログの監視
FASとVDAは、Windowsイベントログに情報を書き込みます。これは、監視および監査情報として使用できます。イベントログセクションには、生成される可能性のあるイベントログエントリがリストされています。
ハードウェアセキュリティモジュール
FASによって発行されたユーザー証明書の秘密鍵を含むすべての秘密鍵は、ネットワークサービスアカウントによってエクスポート不可能な秘密鍵として保存されます。セキュリティポリシーで必要とされる場合、FASは暗号化ハードウェアセキュリティモジュールの使用をサポートします。
低レベルの暗号化構成は、FederatedAuthenticationService.exe.configファイルで利用できます。これらの設定は、秘密鍵が最初に作成されるときに適用されます。したがって、登録機関の秘密鍵(たとえば、4096ビット、TPM保護)とランタイムユーザー証明書には、異なる設定を使用できます。
| パラメーター | 説明 |
|---|---|
| ProviderLegacyCsp | trueに設定すると、FASはMicrosoft CryptoAPI (CAPI)を使用します。それ以外の場合、FASはMicrosoft Cryptography Next Generation API (CNG)を使用します。 |
| ProviderName | 使用するCAPIまたはCNGプロバイダーの名前。 |
| ProviderType | Microsoft KeyContainerPermissionAccessEntry.ProviderType プロパティ PROV_RSA_AES 24 を参照します。CAPIでHSMを使用しており、HSMベンダーが別途指定しない限り、常に24である必要があります。 |
| KeyProtection | 秘密キーの「エクスポート可能」フラグを制御します。また、ハードウェアでサポートされている場合、Trusted Platform Module (TPM) キー ストレージの使用も許可します。 |
| KeyLength | RSA秘密キーのキー長。サポートされている値は1024、2048、4096です (デフォルト: 2048)。 |
PowerShell SDK
FAS管理コンソールはシンプルな展開に適していますが、PowerShellインターフェイスはより高度なオプションを提供します。コンソールで利用できないオプションを使用する場合、Citrixは構成にPowerShellのみを使用することを推奨します。
次のコマンドはPowerShellコマンドレットを追加します。
Add-PSSnapin Citrix.Authentication.FederatedAuthenticationService.V1
コマンドレットのヘルプを表示するには、Get-Help \<cmdlet name> を使用します。次の表に、*が標準のPowerShell動詞 (New、Get、Set、Removeなど) を表すいくつかのコマンドを示します。
| コマンド | 概要 |
|---|---|
| *-FasServer | 現在の環境にあるFASサーバーを一覧表示し、再構成します。 |
| *-FasAuthorizationCertificate | 登録機関証明書を管理します。 |
| *-FasCertificateDefinition | FASが証明書の生成に使用するパラメーターを制御します。 |
| *-FasRule | FASで構成されたユーザー規則を管理します。 |
| *-FasUserCertificate | FASによってキャッシュされた証明書を一覧表示し、管理します。 |
FASサーバーのアドレスを指定することで、PowerShellコマンドレットをリモートで使用できます。
FAS PowerShellコマンドレットの詳細については、PowerShellコマンドレットを参照してください。
パフォーマンスカウンター
FASには、負荷追跡目的のパフォーマンスカウンターのセットが含まれています。
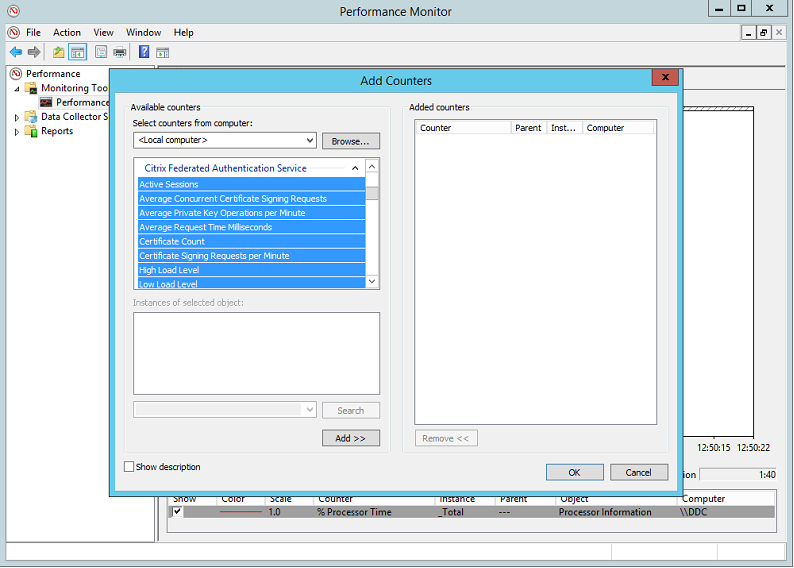
次の表に、利用可能なカウンターを示します。ほとんどのカウンターは、5分間の移動平均です。
| 名前 | 説明 |
|---|---|
| アクティブセッション | FASによって追跡される接続の数。 |
| 同時CSR | 同時に処理される証明書要求の数。 |
| 秘密鍵操作 | 1分あたりに実行される秘密鍵操作の数。 |
| 要求時間 | 証明書を生成および署名するのにかかる時間。 |
| 証明書数 | FASにキャッシュされている証明書の数。 |
| 1分あたりのCSR | 1分あたりに処理される証明書署名要求の数。 |
| 低/中/高 | FASが「1分あたりのCSR数」で受け入れ可能な負荷の推定値。「高負荷」のしきい値を超えると、セッションの起動が失敗する可能性があります。 |
イベントログ
次の表は、FASによって生成されるイベントログエントリを示しています。
管理イベント
これらのイベントは、FASサーバーでの構成変更に応じてログに記録されます。
| ログコード |
|---|
| [S001] アクセス拒否: ユーザー [{0}] はAdministratorsグループのメンバーではありません |
| [S002] アクセス拒否: ユーザー [{0}] は役割 [{1}] の管理者ではありません |
| [S003] 管理者 [{0}] がメンテナンスモードを [{1}] に設定しています |
| [S004] 管理者 [{0}] がCA [{1}] テンプレート [{2} and {3}] に登録しています |
| [S005] 管理者 [{0}] がCA [{1}] の承認を取り消しています |
| [S006] 管理者 [{0}] が新しい証明書定義 [{1}] を作成しています |
| [S007] 管理者 [{0}] が証明書定義 [{1}] を更新しています |
| [S008] 管理者 [{0}] が証明書定義 [{1}] を削除しています |
| [S009] 管理者 [{0}] が新しい役割を作成中 [{1}] |
| [S010] 管理者 [{0}] が役割を更新中 [{1}] |
| [S011] 管理者 [{0}] が役割を削除中 [{1}] |
| [S012] 管理者 [{0}] が証明書を作成中 [upn: {1} sid: {2} role: {3} Certificate Definition: {4} Security Context: {5}] |
| [S013] 管理者 [{0}] が証明書を削除中 [upn: {1} role: {2} Certificate Definition: {3} Security Context: {4}] |
| [S015] 管理者 [{0}] が証明書要求を作成中 [TPM: {1}] |
| [S016] 管理者 [{0}] が承認証明書をインポート中 [Reference: {1}] |
| ログコード |
|---|
| [S401] 構成のアップグレードを実行中 -- [From version {0} to version {1}] |
| [S402] エラー: Citrix Federated Authentication Service は Network Service として実行する必要があります [currently running as: {0}] |
| [S404] Citrix Federated Authentication Service データベースを強制的に消去中 |
| [S405] レジストリからデータベースへのデータ移行中にエラーが発生しました: [{0}] |
| [S406] レジストリからデータベースへのデータ移行が完了しました (注: ユーザー証明書は移行されません) |
| [S407] データベースが既に存在するため、レジストリベースのデータはデータベースに移行されませんでした |
| [S408] 構成をダウングレードできません -- [From version {0} to version {1}] |
| [S409] ThreadPool MinThreads は [workers: {0} completion: {1}] から [workers: {2} completion: {3}] に調整されました |
| [S410] ThreadPool MinThreads を [workers: {0} completion: {1}] から [workers: {2} completion: {3}] に調整できませんでした |
IDアサーションの作成
これらのイベントは、信頼されたサーバーがユーザーログオンをアサートしたときに、FASサーバーで実行時にログに記録されます。
| ログコード |
|---|
| [S101] サーバー [{0}] は、ロール [{1}] でIDをアサートする権限がありません |
| [S102] サーバー [{0}] は UPN [{1}] をアサートできませんでした (例外: {2}{3}) |
| [S103] サーバー [{0}] は UPN [{1}] SID {2} を要求しましたが、ルックアップは SID {3} を返しました |
| [S104] サーバー [{0}] は UPN [{1}] をアサートできませんでした (UPN はロール [{2}] によって許可されていません) |
| [S105] サーバー [{0}] はIDアサーションを発行しました [upn: {1}, role {2}, セキュリティコンテキスト: [{3}]] |
| [S120] [upn: {0} role: {1} セキュリティコンテキスト: [{2}]] に証明書を発行しています |
| [S121] [certifcate authority: {2}] によって [upn: {0} role: {1}] に証明書が発行されました |
| [S122] 警告: サーバーが過負荷です [upn: {0} role: {1}][1分あたりのリクエスト数 {2}]。 |
| [S123] [upn: {0} role: {1}] [exception: {2}] の証明書を発行できませんでした |
| [S124] [upn: {0} role: {1}] の証明書を [certifcate authority: {2}] [exception: {3}] で発行できませんでした |
証明書利用側としての動作
これらのイベントは、VDAがユーザーをログオンさせるときに、FASサーバーで実行時にログに記録されます。
| ログコード |
|---|
| [S201] 証明書利用側 [{0}] はパスワードにアクセスできません。 |
| [S202] 証明書利用側 [{0}] は証明書にアクセスできません。 |
| [S203] 証明書利用側 [{0}] はログオンCSPにアクセスできません |
| [S204] 証明書利用側 [{0}] が、[upn: {1}] のログオンCSPに、役割: [{2}] [Operation: {3}] として、[{4}] によって承認されてアクセスしています |
| [S205] 呼び出し元アカウント [{0}] は、役割 [{1}] の証明書利用側ではありません |
| [S206] 呼び出し元アカウント [{0}] は証明書利用側ではありません |
| [S208] 秘密キー操作が失敗しました [Operation: {0} upn: {1} role: {2} certificateDefinition {3} Error {4} {5}]。 |
セッション内証明書サーバー
これらのイベントは、ユーザーがセッション内証明書を使用するときにFASサーバーにログ記録されます。
| ログコード |
|---|
| [S301] アクセス拒否: ユーザー [{0}] は仮想スマートカードへのアクセス権がありません。 |
| [S302] ユーザー [{0}] が不明な仮想スマートカード [thumbprint: {1}] を要求しました。 |
| [S303] アクセス拒否: ユーザー [{0}] は仮想スマートカード [upn: {1}] と一致しません。 |
| [S304] ユーザー [{0}] がコンピューター [{2}] でプログラム [{1}] を実行し、秘密鍵操作 [{6}] に仮想スマートカード [upn: {3} role: {4} thumbprint: {5}] を使用しています。 |
| [S305] 秘密鍵操作が失敗しました [Operation: {0} upn: {1} role: {2} containerName {3} Error {4} {5}]。 |
FASアサーションプラグイン
これらのイベントはFASアサーションプラグインによってログに記録されます。
| ログコード |
|---|
| [S500] FASアサーションプラグインが構成されていません。 |
| [S501] 構成されたFASアサーションプラグインをロードできませんでした [exception:{0}]。 |
| [S502] FASアサーションプラグインがロードされました [pluginId={0}] [assembly={1}] [location={2}]。 |
| [S503] サーバー [{0}] はUPN [{1}] のアサートに失敗しました (ログオン証拠が提供されましたが、プラグイン [{2}] はそれをサポートしていません)。 |
| [S504] サーバー [{0}] はUPN [{1}] のアサートに失敗しました (ログオン証拠が提供されましたが、構成されたFASプラグインがありません)。 |
| [S505] サーバー [{0}] は UPN [{1}] のアサートに失敗しました (プラグイン [{2}] はログオン証拠をステータス [{3}] とメッセージ [{4}] で拒否しました) |
| [S506] プラグイン [{0}] は、サーバー [{1}] からの UPN [{2}] のログオン証拠をメッセージ [{3}] で受け入れました |
| [S507] サーバー [{0}] は UPN [{1}] のアサートに失敗しました (プラグイン [{2}] が例外 [{3}] をスローしました) |
| [S507] サーバー [{0}] は UPN [{1}] のアサートに失敗しました (プラグイン [{2}] が例外 [{3}] をスローしました) |
| [S508] サーバー [{0}] は UPN [{1}] のアサートに失敗しました (アクセス処理が提供されましたが、プラグイン [{2}] はそれをサポートしていません) |
| [S509] サーバー [{0}] は UPN [{1}] のアサートに失敗しました (アクセス処理が提供されましたが、構成された FAS プラグインがありません) |
| [S510] サーバー [{0}] は UPN [{1}] のアサートに失敗しました (アクセス処理はプラグイン [{2}] によって無効と見なされました) |
ログオン
これらのイベントは、ログオン段階中に VDA に記録されます。
| ログコード |
|---|
| [S101] IDアサーションログオンに失敗しました。認識されないフェデレーション認証サービス [id: {0}] |
| [S102] IDアサーションログオンに失敗しました。{0} の SID を検索できませんでした [Exception: {1}{2}] |
| [S103] IDアサーションログオンに失敗しました。ユーザー {0} の SID は {1} ですが、期待される SID は {2} です |
| [S104] IDアサーションログオンに失敗しました。フェデレーション認証サービスへの接続に失敗しました: {0} [Error: {1} {2}] |
| [S105] IDアサーションログオン。ログイン中 [Username: {0} Domain: {1}] |
| [S106] IDアサーションログオン。ログイン中 [Certificate: {0}] |
| [S107] IDアサーションログオンに失敗しました。 [Exception: {0}{1}] |
| [S108] IDアサーションサブシステム。ACCESS_DENIED [Caller: {0}] |
証明書要求とキーペアの生成
これらのイベントは、FASサーバーが低レベルの暗号化操作を実行したときにログ記録されます。
| ログコード |
|---|
| [S001] TrustArea::TrustArea: インストールされた証明書 [TrustArea: {0}] [Certificate {1} TrustAreaJoinParameters{2} |
| [S014] Pkcs10Request::Create: PKCS10リクエストを作成しました [Distinguished Name {0}] |
| [S016] PrivateKey::Create [Identifier {0} MachineWide: {1} Provider: {2} ProviderType: {3}EllipticCurve: {4} KeyLength: {5} isExportable: {6}] |
| [S017] PrivateKey::Delete イベント [CspName: {0}, Identifier {1}] |
| ログコード |
|---|
| [S104] MicrosoftCertificateAuthority::GetCredentials: {0}を使用する権限が付与されました |
| [S105] MicrosoftCertificateAuthority::SubmitCertificateRequest 応答の送信エラー [{0}] |
| [S106] MicrosoftCertificateAuthority::SubmitCertificateRequest 発行された証明書 [{0}] |
| [S112] MicrosoftCertificateAuthority::SubmitCertificateRequest - 承認待ち [CR_DISP_UNDER_SUBMISSION] [Reference: {0}] |
関連情報
-
一般的なFAS展開は、Deployment architecturesにまとめられています。
-
「How-to」記事は、Advanced configurationで紹介されています。