
Inicio de sesión único de Azure Active Directory
Citrix Federated Authentication Service (FAS) proporciona inicio de sesión único (SSO) a los Virtual Delivery Agents (VDA) unidos a un dominio. FAS logra el SSO al proporcionar al VDA un certificado de usuario, que el VDA utiliza para autenticar al usuario en Active Directory (AD). Una vez que inicie sesión en la sesión del VDA, puede acceder a los recursos de AD sin volver a autenticarse.
Es común implementar Azure Active Directory (AAD) con sincronización entre su AD y AAD, lo que crea identidades híbridas tanto para usuarios como para equipos. Este artículo describe la configuración adicional necesaria para lograr el SSO en AAD desde su sesión de VDA al usar FAS, lo que permite al usuario acceder a aplicaciones protegidas por AAD sin volver a autenticarse.
Nota:
-
No se requiere ninguna configuración especial para que FAS use SSO para AAD.
-
No se requieren los certificados en sesión de FAS.
-
Puede usar cualquier versión de FAS.
-
Puede usar cualquier versión del VDA que admita FAS.
Las técnicas para el SSO de AAD se resumen en la siguiente tabla:
| Tipo de autenticación de AAD | El VDA está unido a un dominio | El VDA está unido de forma híbrida |
|---|---|---|
| Administrado | Usar SSO transparente de AAD | Usar autenticación basada en certificados de AAD |
| Federado con los Servicios de federación de Active Directory (ADFS) | Habilitar la autenticación de Windows en ADFS | Asegúrese de que el punto final WS-Trust certificatemixed esté habilitado |
| Federado con un proveedor de identidades de terceros | Utilice una solución de terceros | Utilice una solución de terceros |
-
Un dominio AAD administrado es aquel en el que la autenticación del usuario se realiza en AAD, a veces denominado autenticación AAD nativa.
-
Un dominio AAD federado es aquel en el que AAD está configurado para redirigir la autenticación a otro lugar. Por ejemplo, a ADFS o a un proveedor de identidades de terceros.
-
Un VDA unido híbrido está unido a AD y a AAD.
VDA unidos a un dominio
Para los VDA unidos a un dominio, logre el inicio de sesión único (SSO) en AAD mediante la autenticación de Windows (tradicionalmente llamada autenticación integrada de Windows o Kerberos). La autenticación en AAD ocurre cuando el usuario accede a una aplicación protegida por AAD desde la sesión del VDA. El siguiente diagrama muestra el proceso de autenticación a un alto nivel:
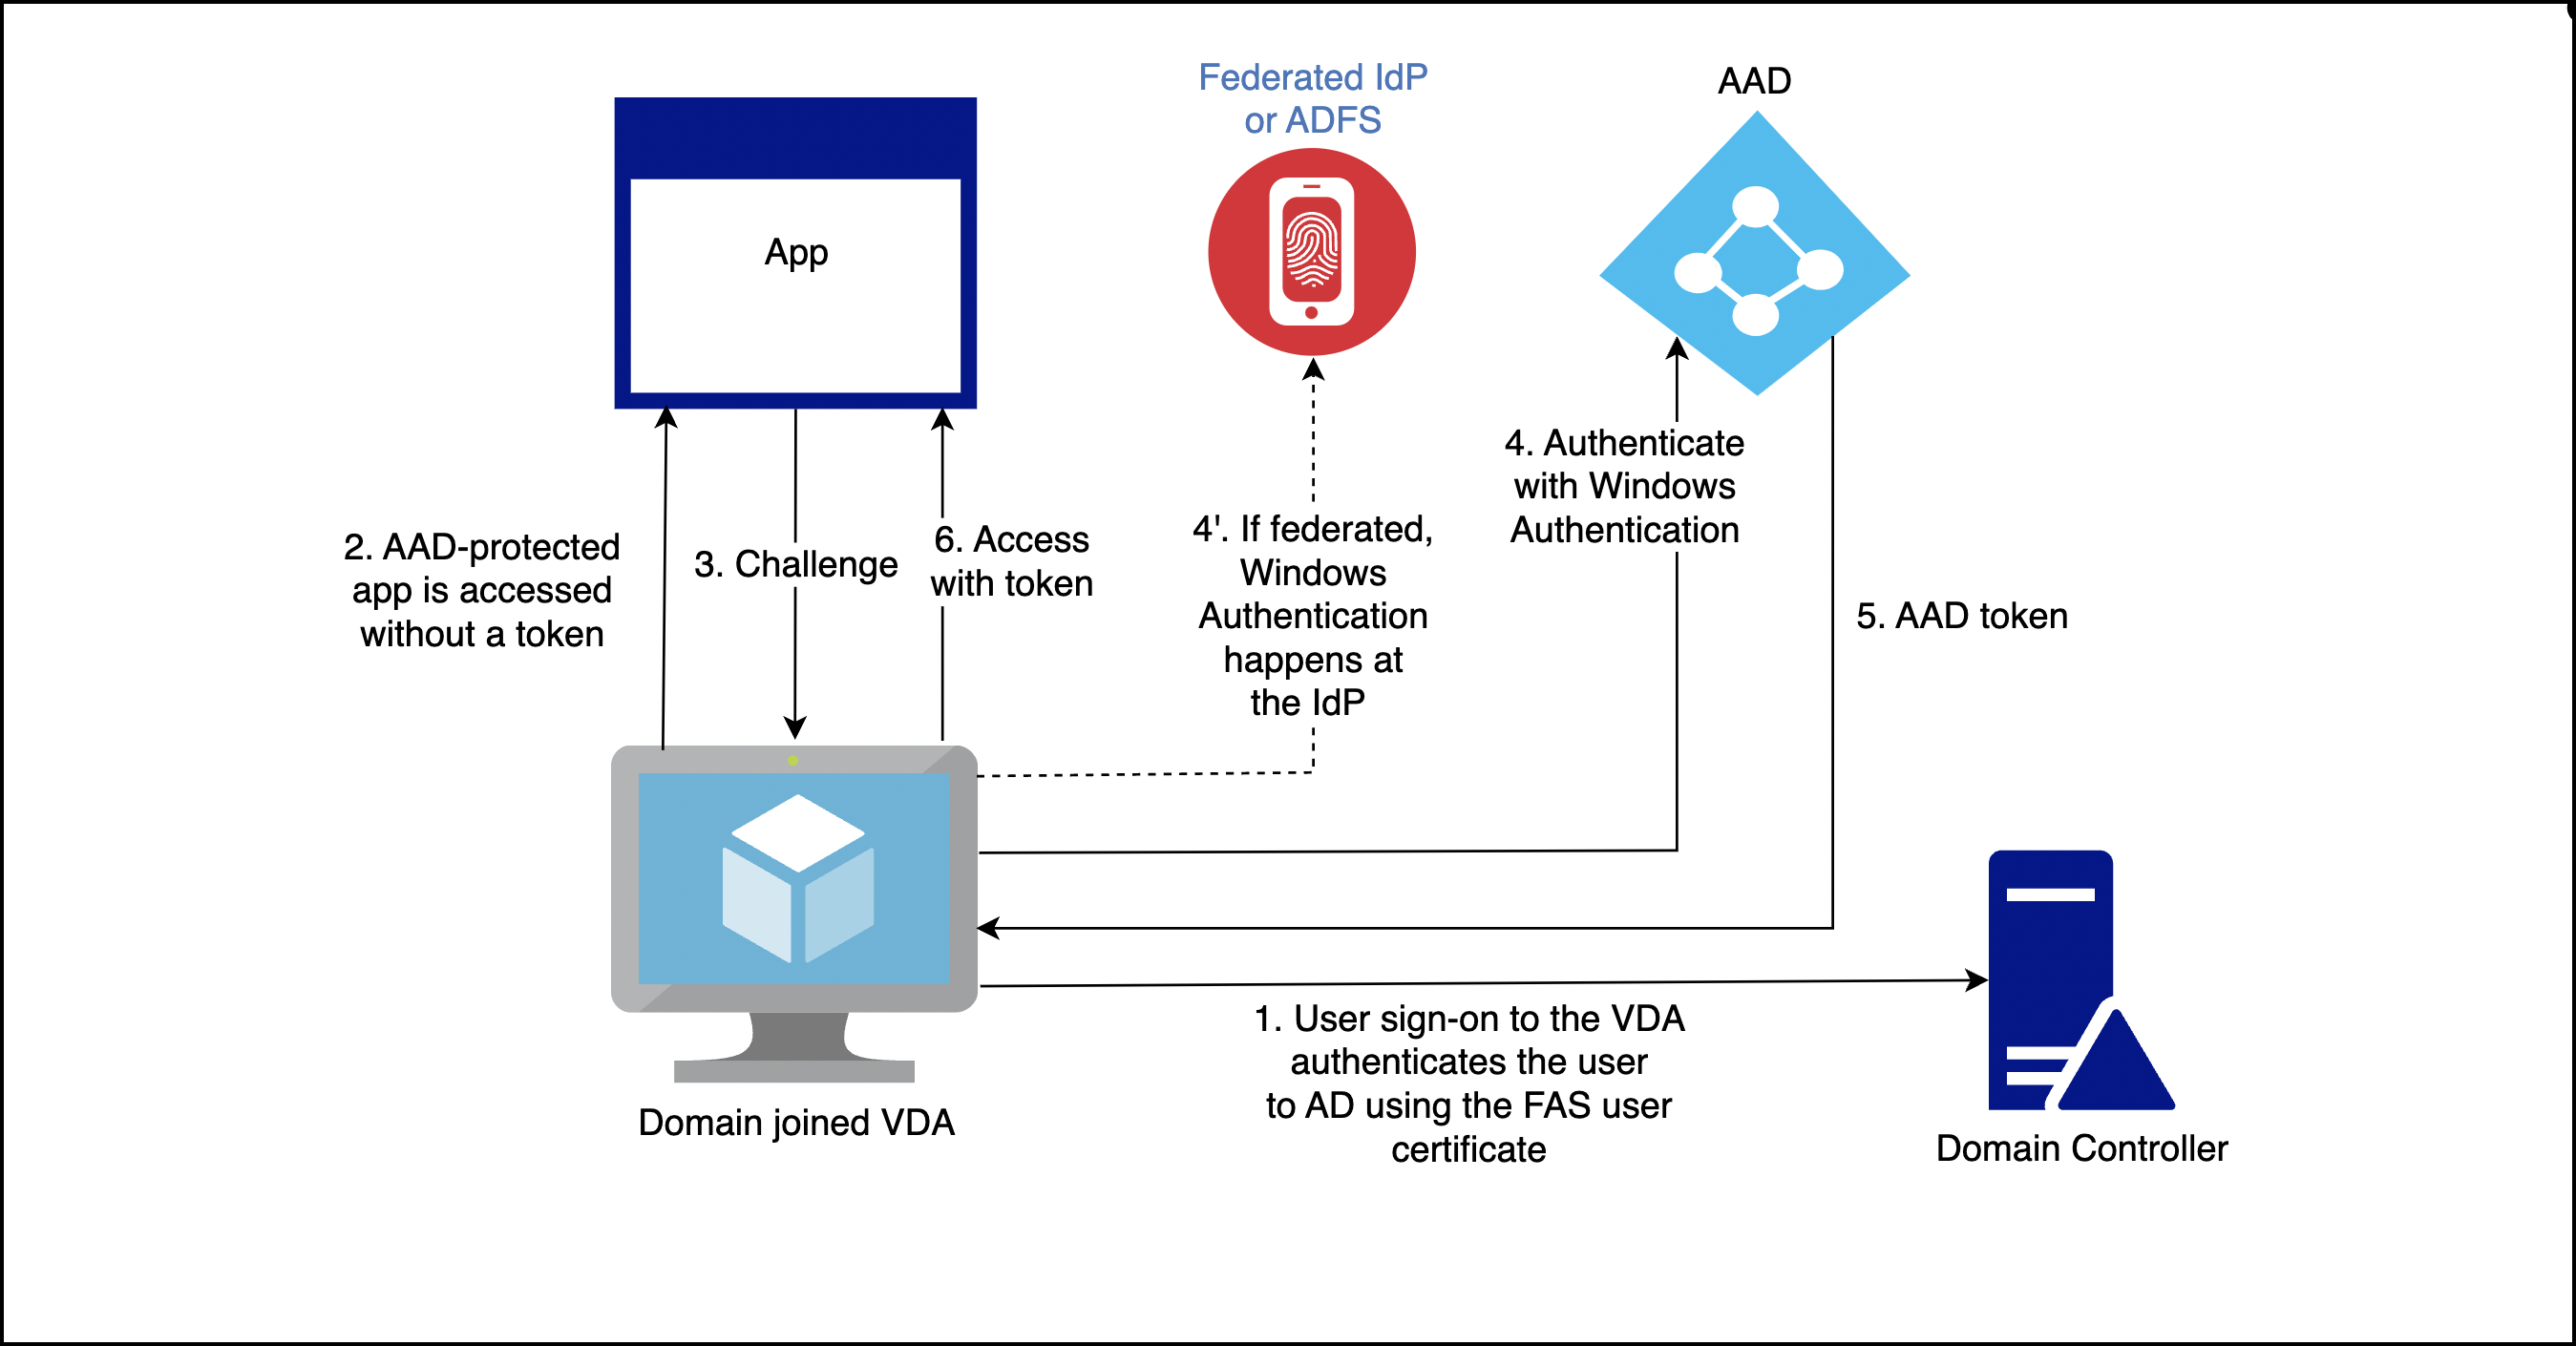
Los detalles exactos varían según si el dominio AAD está administrado o federado.
Para obtener información sobre la configuración del dominio AAD administrado, consulte Inicio de sesión único sin interrupciones.
Para un dominio AAD federado con ADFS, habilite la autenticación de Windows en el servidor ADFS.
Para un dominio AAD federado a un proveedor de identidades de terceros, existe una solución similar. Póngase en contacto con su proveedor de identidades para obtener ayuda.
Nota:
También puede usar las soluciones enumeradas para los VDA unidos a un dominio para los VDA unidos de forma híbrida. Pero no se genera un token de actualización principal (PRT) de AAD cuando se usa FAS.
VDA unidos de forma híbrida
Los VDA unidos de forma híbrida se unen a AD y AAD al mismo tiempo. Cuando el usuario inicia sesión en el VDA, se crean los siguientes artefactos:
-
Un ticket de concesión de tickets (TGT) de Kerberos, para autenticarse en los recursos de AD
-
Un token de actualización principal (PRT), para autenticarse en los recursos de AAD
El PRT contiene información tanto sobre el usuario como sobre el equipo. Esta información se utiliza en una política de acceso condicional de AAD si es necesario.
Dado que FAS autentica al usuario proporcionando un certificado al VDA, un PRT solo se puede crear si se implementa la autenticación basada en certificados para AAD. El siguiente diagrama muestra el proceso de autenticación a un alto nivel:
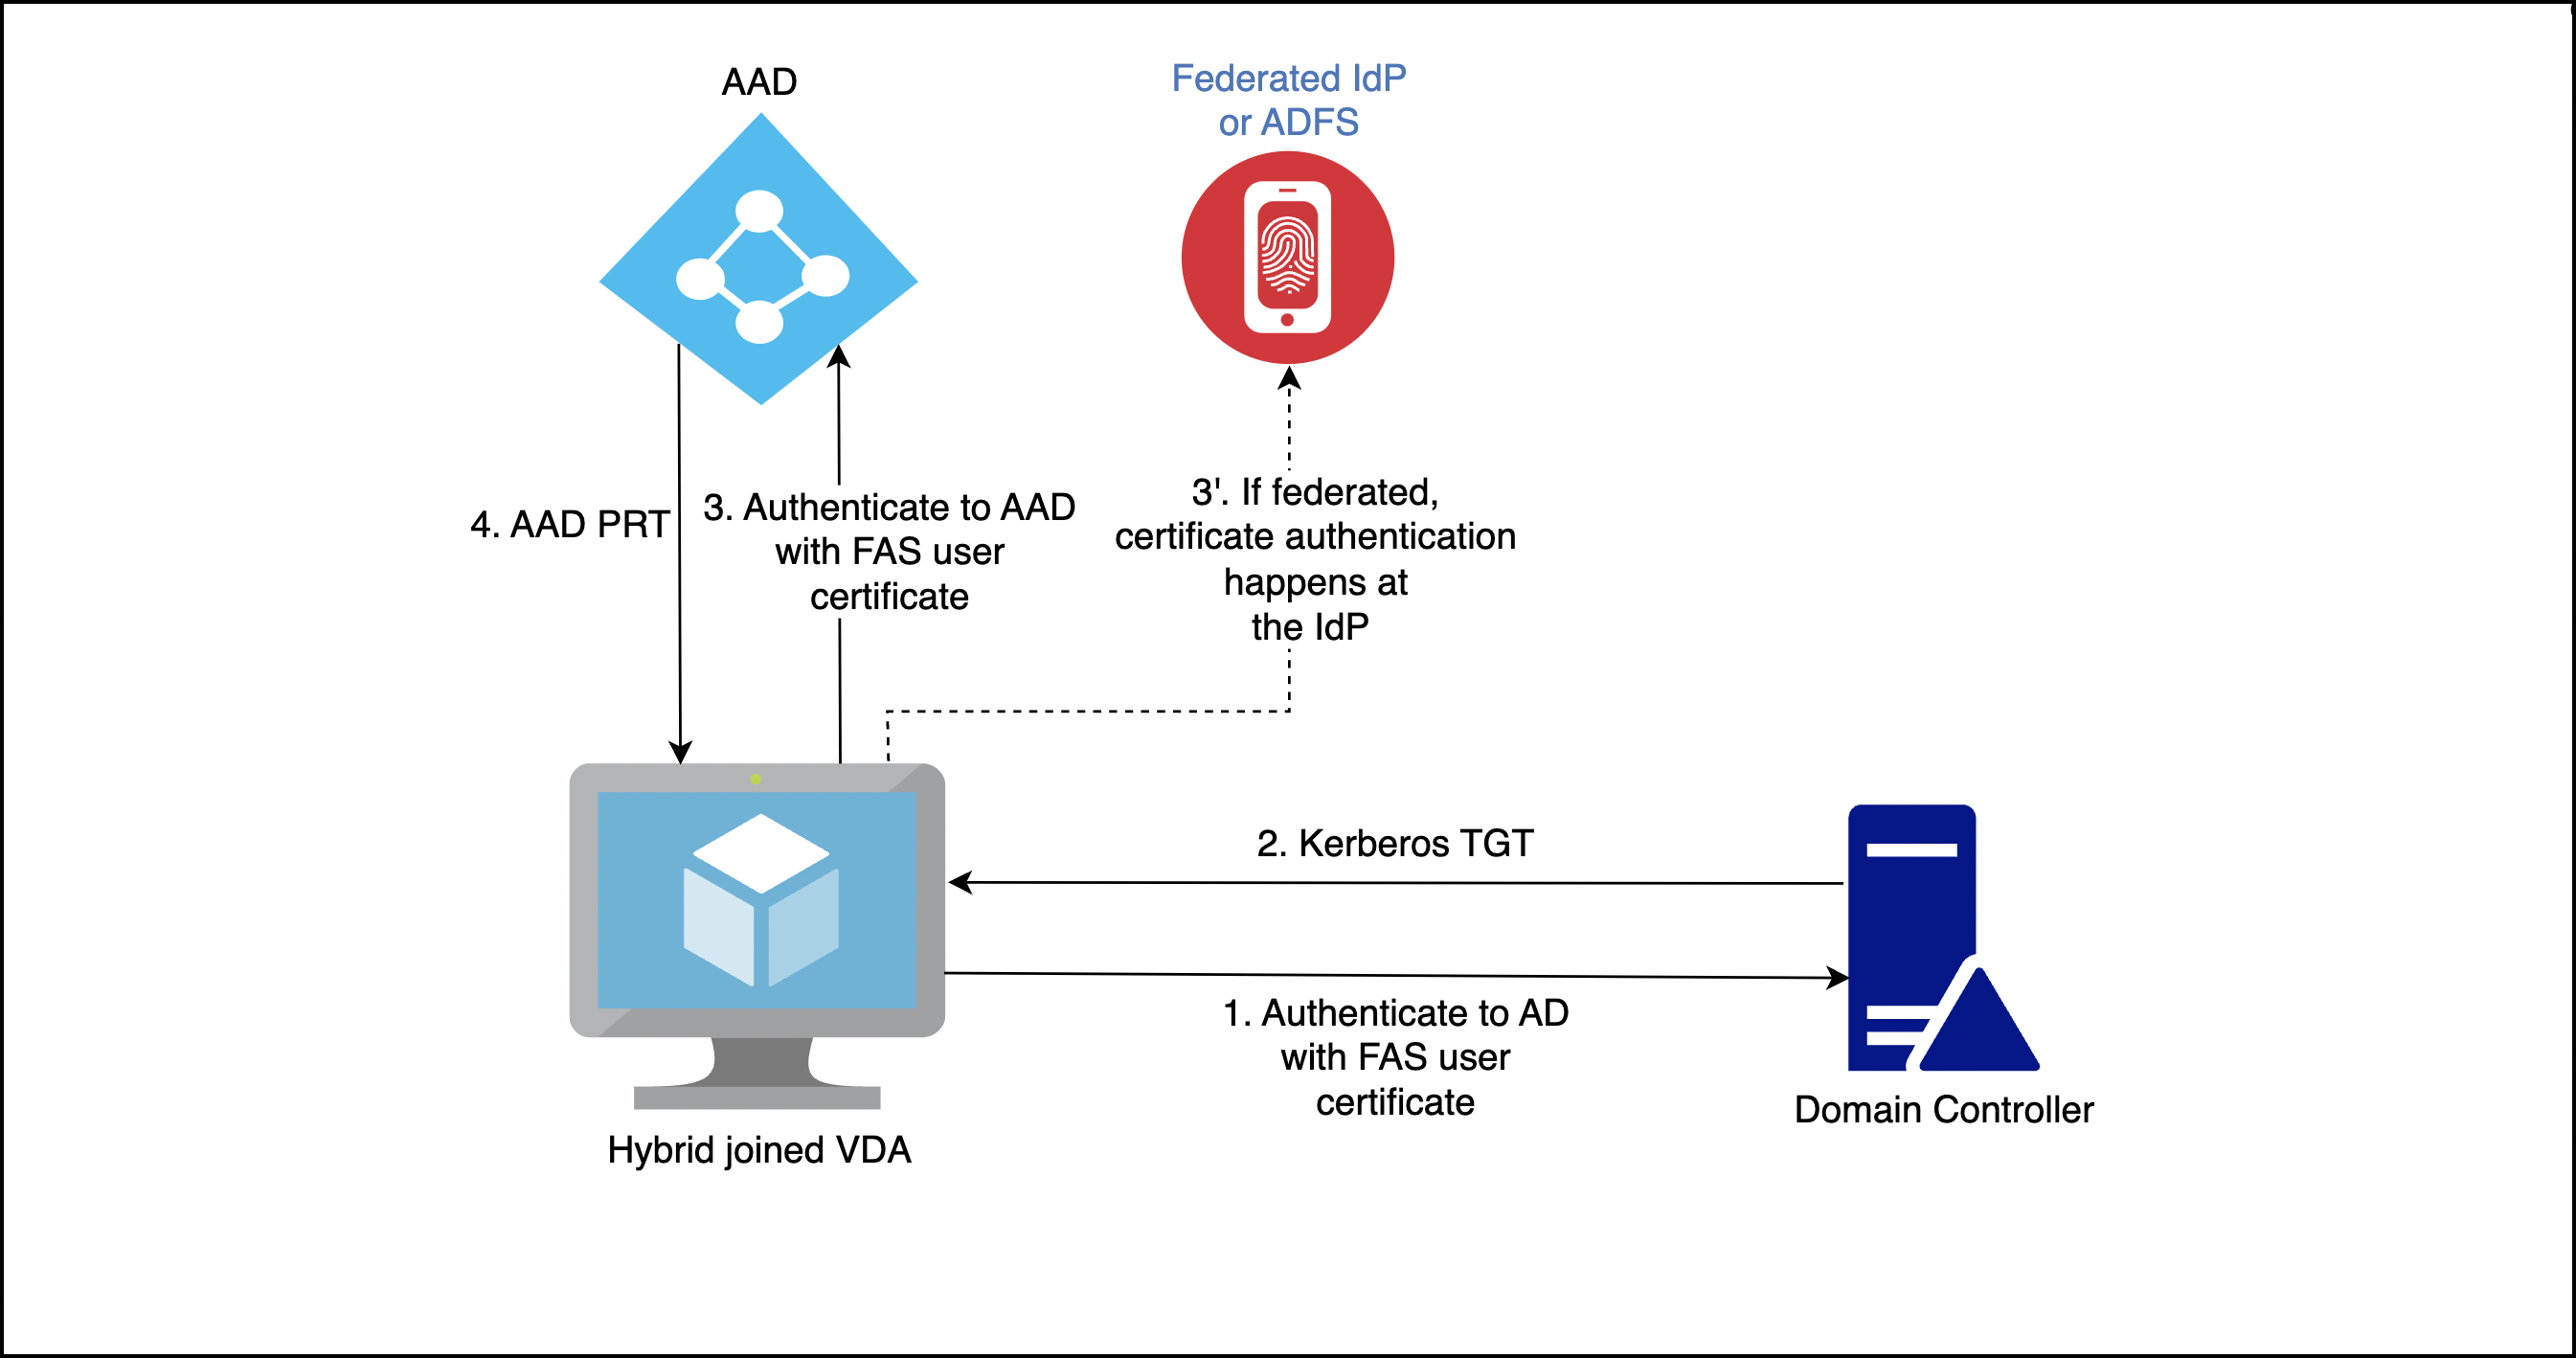
Los detalles exactos varían según si el dominio AAD está administrado o federado.
Para un dominio AAD administrado, configure AAD CBA. Para obtener más información, consulte Descripción general de la autenticación basada en certificados de Azure AD. El VDA utiliza AAD CBA para autenticar al usuario en AAD con el certificado FAS del usuario.
Nota:
La documentación de Microsoft describe el inicio de sesión con un certificado de tarjeta inteligente, pero la técnica subyacente se aplica al iniciar sesión con un certificado de usuario de FAS.
Para un dominio AAD federado a ADFS, el VDA utiliza el punto de conexión WS-Trust certificatemixed del servidor ADFS para autenticar al usuario en AAD con el certificado FAS del usuario. Este punto de conexión está habilitado de forma predeterminada.
Para un dominio de AAD federado con un proveedor de identidades de terceros, puede existir una solución similar. El proveedor de identidades debe implementar un punto de conexión WS-Trust certificatemixed. Póngase en contacto con su proveedor de identidades para obtener ayuda.