
Azure Active Directory 单点登录
Citrix Federated Authentication Service (FAS) 为已加入域的 Virtual Delivery Agent (VDA) 提供单点登录 (SSO)。FAS 通过向 VDA 提供用户证书来实现 SSO,VDA 使用该证书向 Active Directory (AD) 验证用户身份。登录 VDA 会话后,无需重新验证即可访问 AD 资源。
通常,Azure Active Directory (AAD) 的实施会与您的 AD 和 AAD 之间进行同步,从而为用户和计算机创建混合身份。本文介绍了在使用 FAS 时,从 VDA 会话内部实现 AAD SSO 所需的额外配置,这允许用户无需重新验证即可访问受 AAD 保护的应用程序。
注意:
-
FAS 无需任何特殊配置即可将 SSO 用于 AAD。
-
您不需要 FAS 会话内证书。
-
您可以使用任何版本的 FAS。
-
您可以使用支持 FAS 的任何版本 VDA。
AAD SSO 的技术总结在下表中:
| AAD 身份验证类型 | VDA 已加入域 | VDA 已混合加入 |
|---|---|---|
| 托管 | 使用 AAD 无缝 SSO | 使用 AAD 基于证书的身份验证 |
| 联合到 Active Directory 联合身份验证服务 (ADFS) | 在 ADFS 上启用 Windows 身份验证 | 确保 WS-Trust certificatemixed 终结点已启用 |
| 联合到第三方身份提供程序 | 使用第三方解决方案 | 使用第三方解决方案 |
-
托管 AAD 域是指用户身份验证在 AAD 进行的域,有时称为本机 AAD 身份验证。
-
联合 AAD 域是指 AAD 配置为将身份验证重定向到其他位置的域。例如,重定向到 ADFS 或第三方身份提供程序。
-
混合加入的 VDA 已加入 AD 和 AAD。
已加入域的 VDA
对于已加入域的 VDA,使用 Windows 身份验证(传统上称为集成 Windows 身份验证或 Kerberos)实现对 AAD 的 SSO。当用户从 VDA 会话中访问受 AAD 保护的应用程序时,会发生对 AAD 的身份验证。下图显示了高级别的身份验证过程:
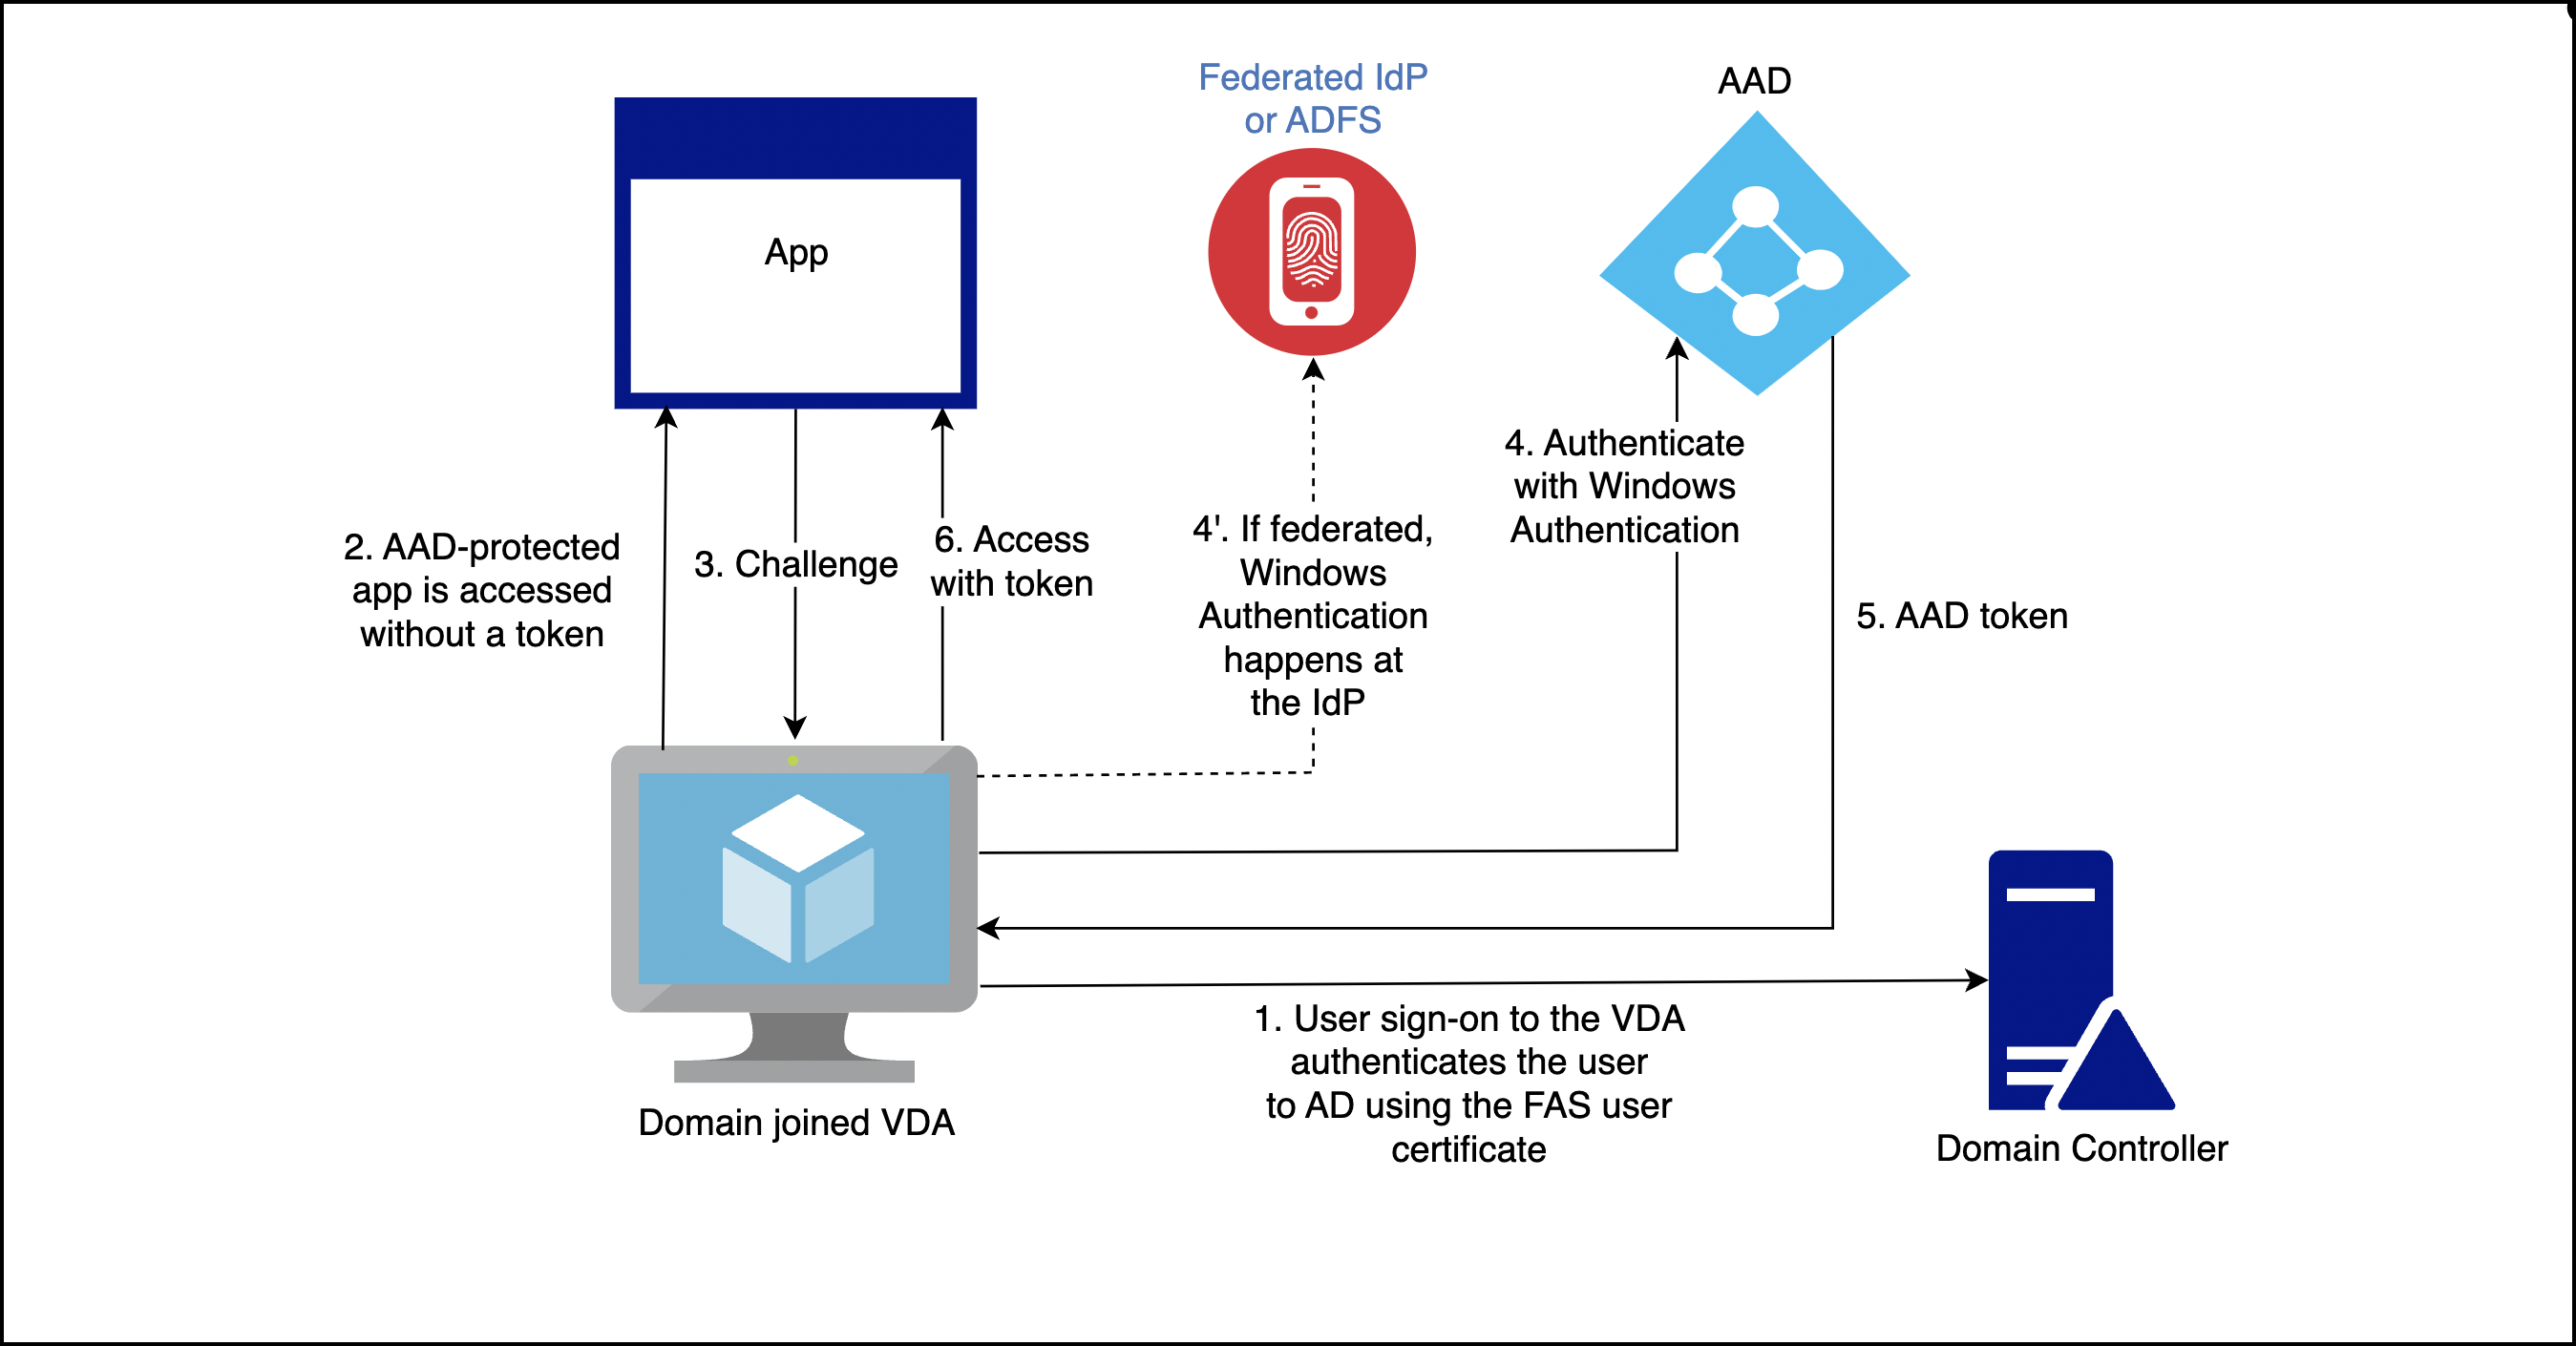
具体细节因 AAD 域是托管的还是联合的而异。
有关托管 AAD 域设置的信息,请参阅无缝单点登录。
对于联合到 ADFS 的 AAD 域,请在 ADFS 服务器上启用 Windows 身份验证。
对于联合到第三方身份提供商的 AAD 域,存在类似的解决方案。请联系您的身份提供商寻求帮助。
注意:
您也可以将为域加入的 VDA 列出的解决方案用于混合加入的 VDA。但是,使用 FAS 时不会生成 AAD 主刷新令牌 (PRT)。
混合加入的 VDA
混合加入的 VDA 同时加入 AD 和 AAD。当用户登录到 VDA 时,会创建以下工件:
-
Kerberos 票证授予票证 (TGT),用于对 AD 资源进行身份验证
-
主刷新令牌 (PRT),用于对 AAD 资源进行身份验证
PRT 包含有关用户和计算机的信息。如有必要,此信息将用于 AAD 条件访问策略。
由于 FAS 通过向 VDA 提供证书来验证用户身份,因此只有在实施了基于证书的 AAD 身份验证时才能创建 PRT。下图显示了高级别的身份验证过程:
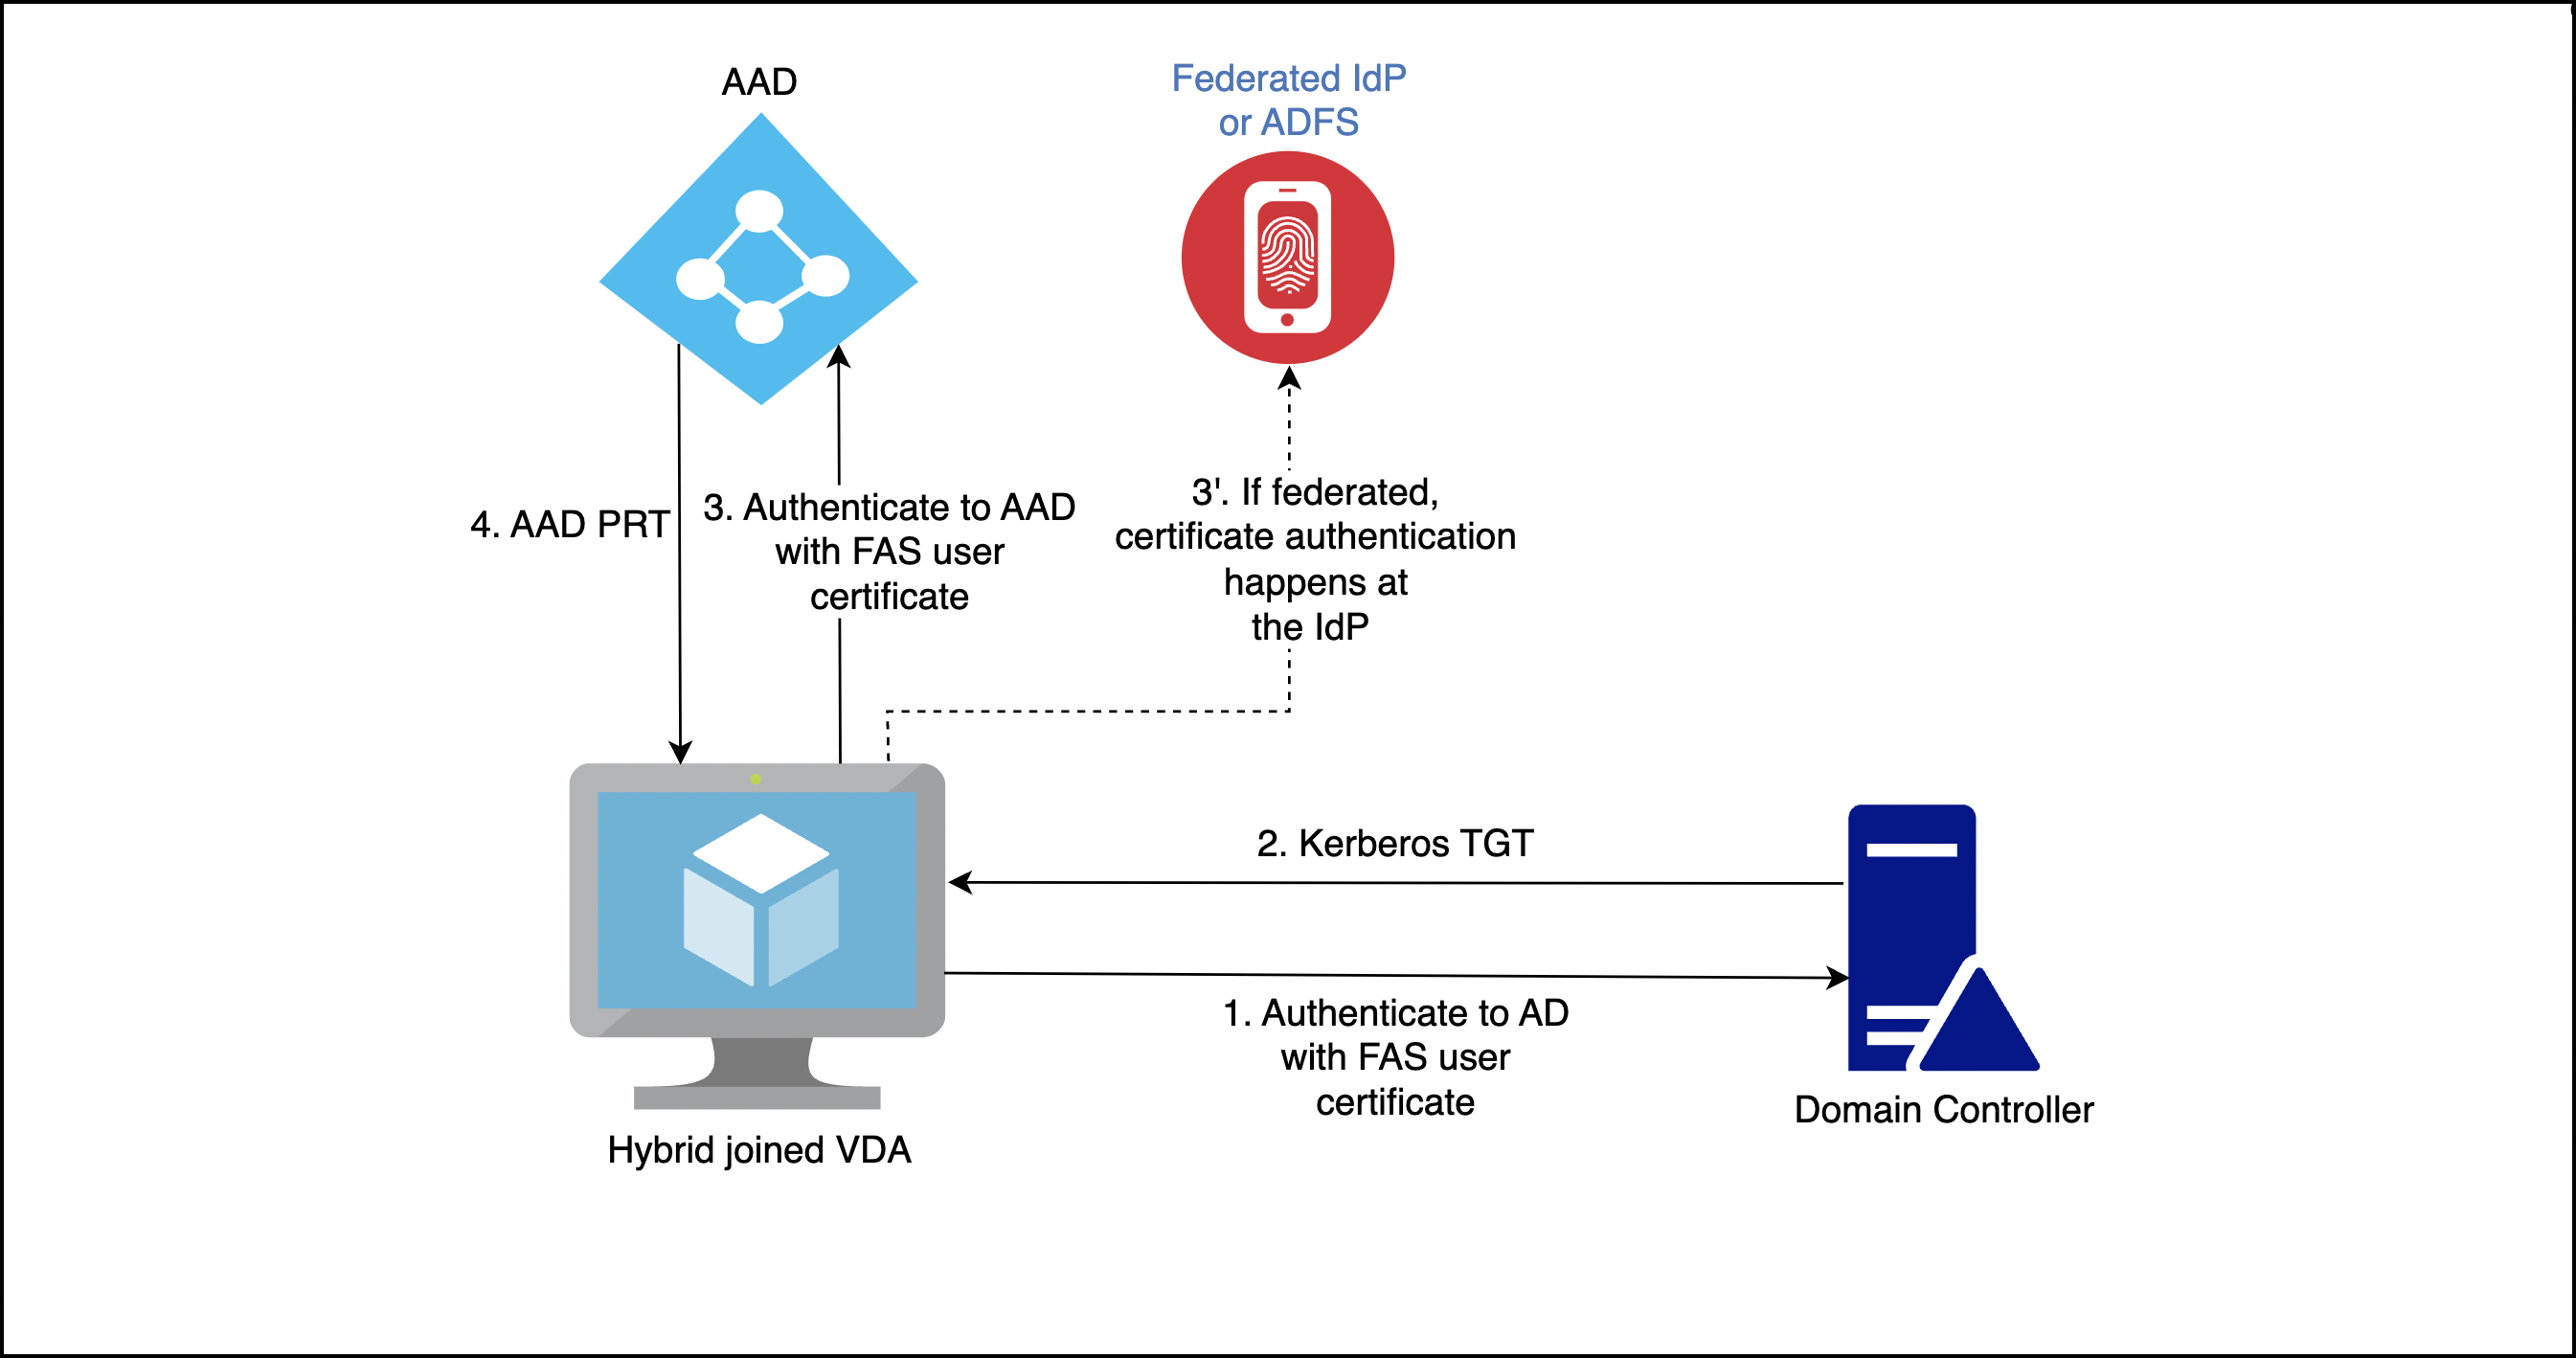
具体细节因 AAD 域是托管的还是联合的而异。
对于托管的 AAD 域,请配置 AAD CBA。有关详细信息,请参阅 Azure AD 基于证书的身份验证概述。VDA 使用 AAD CBA 通过用户的 FAS 证书向 AAD 验证用户身份。
注意:
Microsoft 文档描述了使用智能卡证书登录,但底层技术适用于使用 FAS 用户证书登录的情况。
对于联合到 ADFS 的 AAD 域,VDA 使用 ADFS 服务器的 WS-Trust certificatemixed 端点通过用户的 FAS 证书向 AAD 验证用户身份。此端点默认启用。
对于联合到第三方身份提供商的 AAD 域,可能存在类似的解决方案。身份提供商必须实现一个 WS-Trust certificatemixed 端点。请联系您的身份提供商以获取帮助。