
Rendezvous V2
Al usar el servicio Citrix Gateway, el protocolo Rendezvous permite que el tráfico omita los Citrix Cloud™ Connectors y se conecte directa y de forma segura con el plano de control de Citrix Cloud.
Hay dos tipos de tráfico a considerar: 1) tráfico de control para el registro de VDA y la intermediación de sesiones; 2) tráfico de sesión HDX™.
Rendezvous V1 permite que el tráfico de sesión HDX omita los Cloud Connectors, pero aún requiere que los Cloud Connectors actúen como proxy para todo el tráfico de control para el registro de VDA y la intermediación de sesiones.
Se admiten máquinas unidas a un dominio de AD estándar y máquinas no unidas a un dominio para usar Rendezvous V2 con VDA de Linux de sesión única y multisesión. Con las máquinas no unidas a un dominio, Rendezvous V2 permite que tanto el tráfico HDX como el tráfico de control omitan los Cloud Connectors.
Requisitos
Los requisitos para usar Rendezvous V2 son:
-
Acceso al entorno mediante Citrix Workspace™ y el servicio Citrix Gateway.
-
Plano de control: Citrix DaaS (anteriormente servicio Citrix Virtual Apps and Desktops™).
-
VDA versión 2201 o posterior.
-
La versión 2204 es la mínima requerida para los proxies HTTP y SOCKS5.
-
-
Habilite el protocolo Rendezvous en la directiva de Citrix. Para obtener más información, consulte Configuración de directiva del protocolo Rendezvous.
-
Los VDA deben tener acceso a:
-
https://*.xendesktop.netenTCP 443. Si no puede permitir todos los subdominios de esa manera, puede usarhttps://<customer_ID>.xendesktop.net, donde<customer_ID>es su ID de cliente de Citrix Cloud, como se muestra en el portal de administración de Citrix Cloud. -
https://*.nssvc.net, incluidos todos los subdominios. Si no puede incluir en la lista blanca todos los subdominios de esa manera, usehttps://*.c.nssvc.netyhttps://*.g.nssvc.neten su lugar. Para obtener más información, consulte la sección Requisitos de conectividad a Internet de la documentación de Citrix Cloud (en el servicio Virtual Apps and Desktops) y el artículo de Knowledge Center CTX270584.
-
-
Los VDA deben poder conectarse a las direcciones mencionadas anteriormente:
-
En TCP 443, para Rendezvous TCP.
-
En UDP 443, para Rendezvous EDT.
-
Configuración del proxy
El VDA admite la conexión a través de proxies tanto para el tráfico de control como para el tráfico de sesión HDX al usar Rendezvous. Los requisitos y las consideraciones para ambos tipos de tráfico son diferentes, por lo que debe revisarlos detenidamente.
Consideraciones del proxy para el tráfico de control
-
Solo se admiten proxies HTTP.
-
No se admiten el descifrado ni la inspección de paquetes. Configure una excepción para que el tráfico de control entre el VDA y el plano de control de Citrix Cloud no se intercepte, descifre ni inspeccione. De lo contrario, la conexión falla.
-
La autenticación de proxy no se admite.
-
Para configurar un proxy para el tráfico de control, edite el registro de la siguiente manera:
/opt/Citrix/VDA/bin/ctxreg create -k "HKLM\Software\Citrix\VirtualDesktopAgent" -t "REG_SZ" -v "ProxySettings" -d "http://<URL or IP>:<port>" --force
Consideraciones del proxy para el tráfico HDX
-
Se admiten proxies HTTP y SOCKS5.
-
EDT solo se puede usar con proxies SOCKS5.
-
Para configurar un proxy para el tráfico HDX, utilice la configuración de directiva Configuración del proxy de Rendezvous.
-
No se admiten el descifrado ni la inspección de paquetes. Configure una excepción para que el tráfico HDX entre el VDA y el plano de control de Citrix Cloud no se intercepte, descifre ni inspeccione. De lo contrario, la conexión falla.
-
Los proxies HTTP admiten la autenticación basada en máquinas mediante el uso de los protocolos de autenticación Negotiate y Kerberos. Cuando se conecta al servidor proxy, el esquema de autenticación Negotiate selecciona automáticamente el protocolo Kerberos. Kerberos es el único esquema que admite el VDA de Linux.Nota:Para usar Kerberos, debe crear el nombre principal de servicio (SPN) para el servidor proxy y asociarlo a la cuenta de Active Directory del proxy. El VDA genera el SPN en el formato
HTTP/<proxyURL>al establecer una sesión, donde la URL del proxy se recupera de la configuración de directiva Proxy de Rendezvous. Si no crea un SPN, la autenticación falla. -
Actualmente, la autenticación con un proxy SOCKS5 no es compatible. Si utiliza un proxy SOCKS5, debe configurar una excepción para que el tráfico destinado a las direcciones del Servicio de puerta de enlace (especificadas en los requisitos) pueda omitir la autenticación.
-
Solo los proxies SOCKS5 admiten el transporte de datos a través de EDT. Para un proxy HTTP, utilice TCP como protocolo de transporte para ICA.
Proxy transparente
El proxy HTTP transparente es compatible con Rendezvous. Si utiliza un proxy transparente en su red, no se requiere ninguna configuración adicional en el VDA.
Cómo configurar Rendezvous V2
A continuación, se indican los pasos para configurar Rendezvous en su entorno:
-
Asegúrese de que se cumplen todos los requisitos.
-
Después de instalar el VDA, ejecute el siguiente comando para establecer la clave de registro necesaria:
/opt/Citrix/VDA/bin/ctxreg create -k "HKLM\Software\Citrix\VirtualDesktopAgent" -t "REG_DWORD" -v "GctRegistration" -d "0x00000001" --force -
Reinicie la máquina VDA.
-
Cree una directiva de Citrix o edite una existente:
-
Establezca la configuración del Protocolo Rendezvous en Permitido. El Protocolo Rendezvous está inhabilitado de forma predeterminada. Cuando el Protocolo Rendezvous está habilitado (Permitido), se aplica Rendezvous V2 en lugar de V1.
-
Asegúrese de que los filtros de la directiva de Citrix estén configurados correctamente. La directiva se aplica a las máquinas que necesitan tener Rendezvous habilitado.
-
Asegúrese de que la directiva de Citrix tenga la prioridad correcta para que no sobrescriba otra.
-
Validación de Rendezvous
Para comprobar si una sesión utiliza el protocolo Rendezvous, ejecute el comando
/opt/Citrix/VDA/bin/ctxquery -f iP en el terminal.
Los protocolos de transporte mostrados indican el tipo de conexión:
-
Rendezvous TCP: TCP - TLS - CGP - ICA
-
Rendezvous EDT: UDP - DTLS - CGP - ICA
-
Proxy a través de Cloud Connector: TCP - PROXY - SSL - CGP - ICA o UDP - PROXY - DTLS - CGP - ICA
Si Rendezvous V2 está en uso, la versión del protocolo muestra 2.0.
Sugerencia:
Si el VDA no puede llegar directamente al servicio Citrix Gateway con Rendezvous habilitado, el VDA recurre a la proxy de la sesión HDX a través de Cloud Connector.
Flujo de tráfico de Rendezvous
El siguiente diagrama ilustra la secuencia de pasos sobre el flujo de tráfico de Rendezvous.
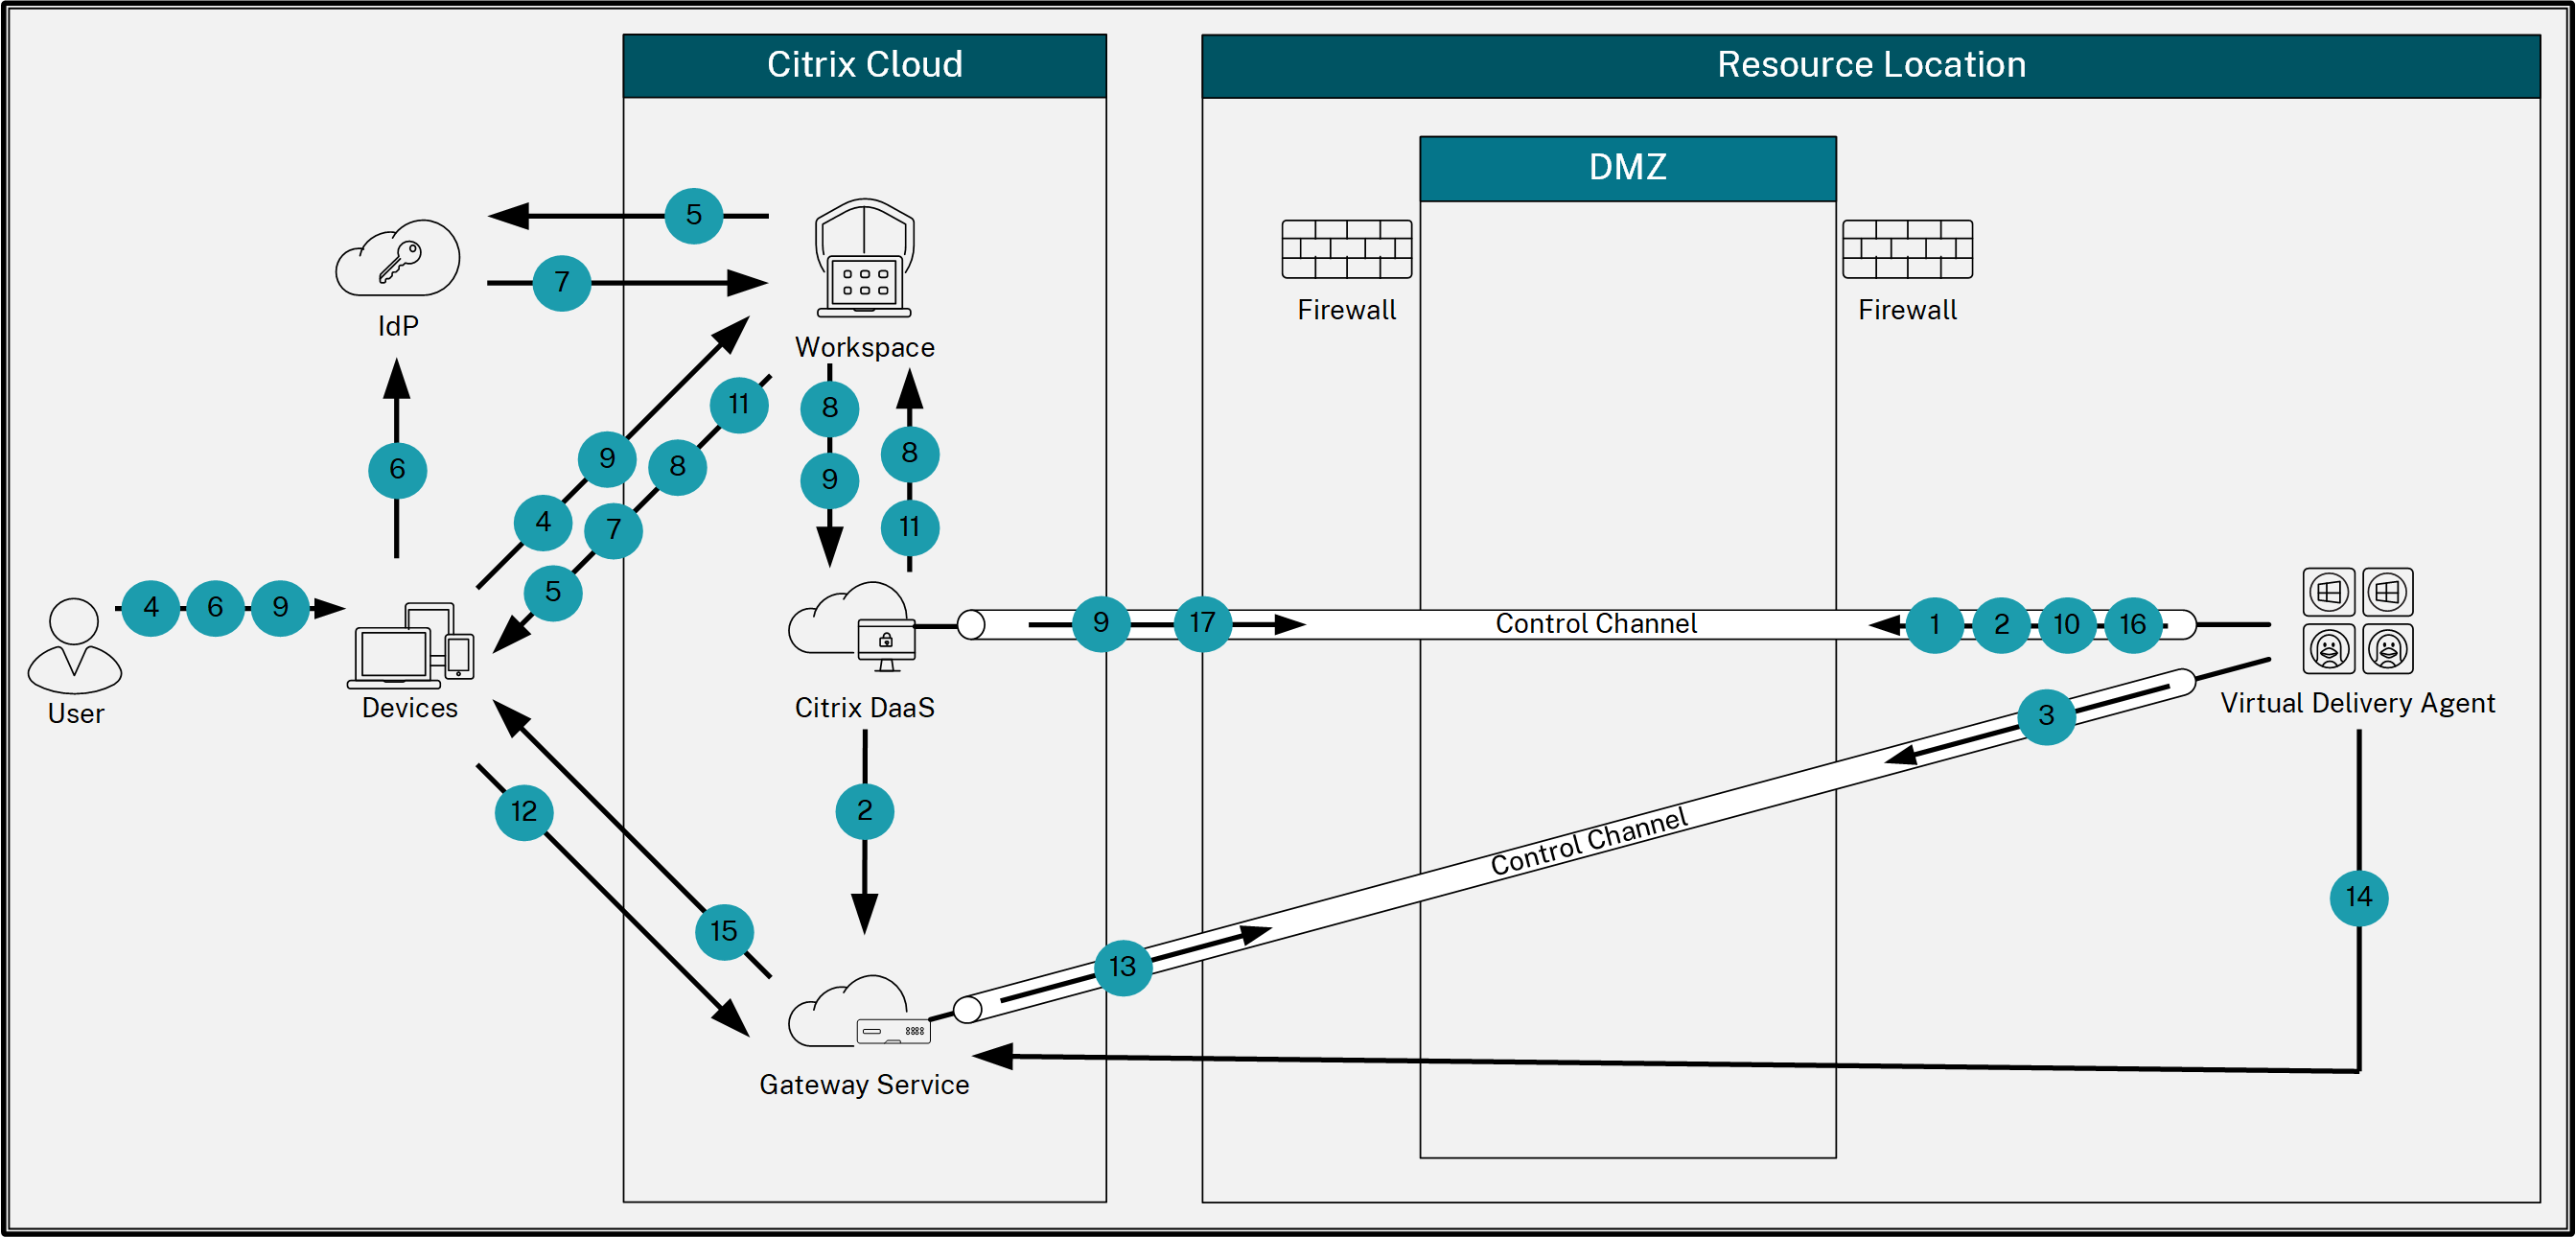
-
El VDA establece una conexión WebSocket con Citrix Cloud y se registra.
-
El VDA se registra en el servicio Citrix Gateway y obtiene un token dedicado.
-
El VDA establece una conexión de control persistente con el servicio Gateway.
-
El usuario navega a Citrix Workspace.
-
Workspace evalúa la configuración de autenticación y redirige a los usuarios al IdP apropiado para la autenticación.
-
El usuario introduce sus credenciales.
-
Después de validar correctamente las credenciales del usuario, este es redirigido a Workspace.
-
Workspace cuenta los recursos para el usuario y los muestra.
-
El usuario selecciona un escritorio o una aplicación de Workspace. Workspace envía la solicitud a Citrix DaaS™, que intermedia la conexión e indica al VDA que se prepare para la sesión.
-
El VDA responde con la capacidad de Rendezvous y su identidad.
-
Citrix DaaS genera un ticket de inicio y lo envía al dispositivo del usuario a través de Workspace.
-
El endpoint del usuario se conecta al Servicio Gateway y proporciona el ticket de inicio para autenticar e identificar el recurso al que conectarse.
-
El Servicio Gateway envía la información de conexión al VDA.
-
El VDA establece una conexión directa para la sesión con el Servicio Gateway.
-
El Servicio Gateway completa la conexión entre el endpoint y el VDA.
-
El VDA verifica las licencias para la sesión.
-
Citrix DaaS envía las directivas aplicables al VDA.