
Déploiements Azure
Lors de la création de couches ou de la publication d'images dans un environnement Azure, utilisez la configuration de connecteur Déploiements Azure ou Création de machines pour les déploiements Azure. Cet article décrit les paramètres de configuration du connecteur. Pour plus d'informations sur les configurations de connecteur et sur la façon d'en ajouter de nouvelles, consultez Configurations de connecteur.
Remarque :
Les déploiements Azure prennent également en charge Azure Government.
Vue d'ensemble
Les déploiements Azure dans App Layering font référence à la création de déploiements Azure à l'aide de modèles Azure Resource Manager (ARM). Les modèles ARM sont des documents JSON spécifiques à Azure qui définissent l'infrastructure et la configuration en tant que code. Pour plus d'informations sur les modèles ARM, consultez la documentation Azure ici.
Toutes les ressources Azure créées par le connecteur de déploiements Azure d'App Layering sont créées à l'aide du déploiement d'un modèle ARM spécifié par l'utilisateur. Ces modèles permettent à un administrateur de personnaliser en profondeur les ressources créées et leur configuration.
Identité
Des informations sur le champ Identité sont disponibles sur notre page Azure.
Spécifications de modèle Azure
Les spécifications de modèle Azure sont un type de ressource Azure qui stocke et versionne un modèle ARM pour une utilisation ultérieure dans un déploiement de modèle ARM. Vous devez spécifier entre deux et quatre spécifications de modèle pour chaque configuration de connecteur de déploiements Azure. Chaque type de déploiement dans un connecteur de déploiements Azure nécessite une version correspondante d'une spécification de modèle. Les déploiements Disque de cache et Machine sont obligatoires, mais les déploiements Image de démarrage et Image en couches sont facultatifs.
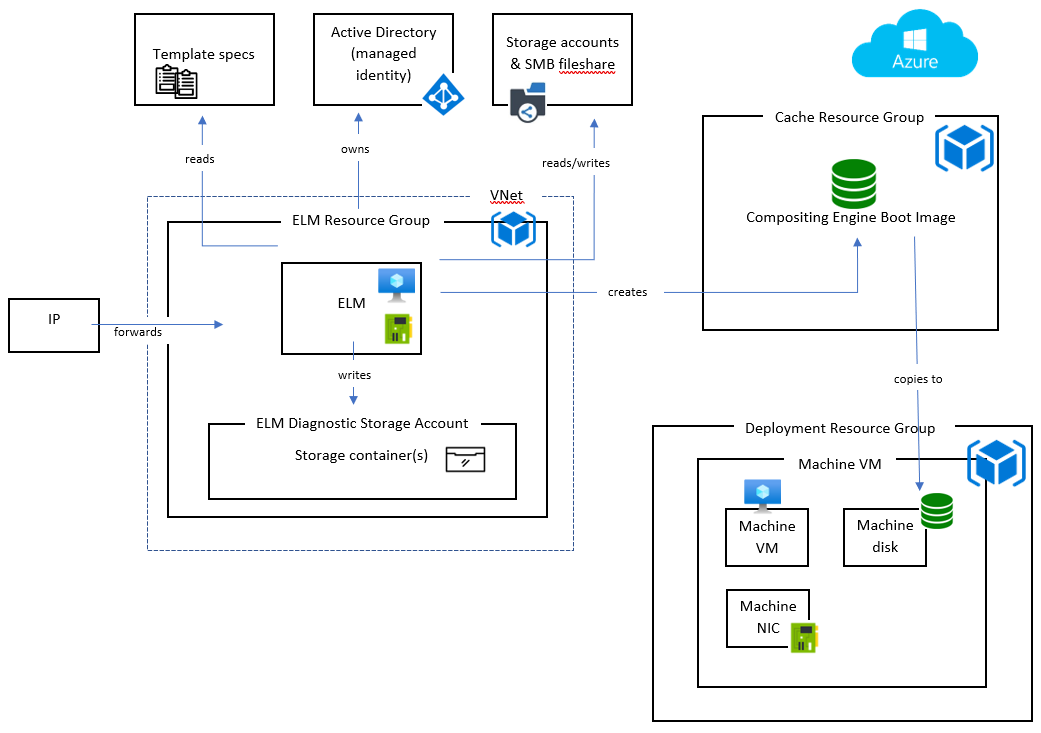
Types de déploiement
Il existe quatre types de déploiement, chacun nécessitant sa spécification de modèle. Les types de déploiement diffèrent par le type de ressources qu'ils créent, les entrées qu'ils reçoivent et les sorties qu'ils produisent pour remplacer le comportement par défaut. Pour plus d'informations sur ces concepts, consultez Création de modèles ARM.
Machine
Le déploiement Machine crée une machine virtuelle (VM). Les VM créées par les déploiements Machine peuvent composer des images en couches et des couches de package. Si le déploiement facultatif Image en couches n'est pas spécifié, une VM est le résultat final de la publication d'une image. Dans ce cas, la VM peut être utilisée telle quelle ou comme image principale de Machine Creation Services™ (MCS).
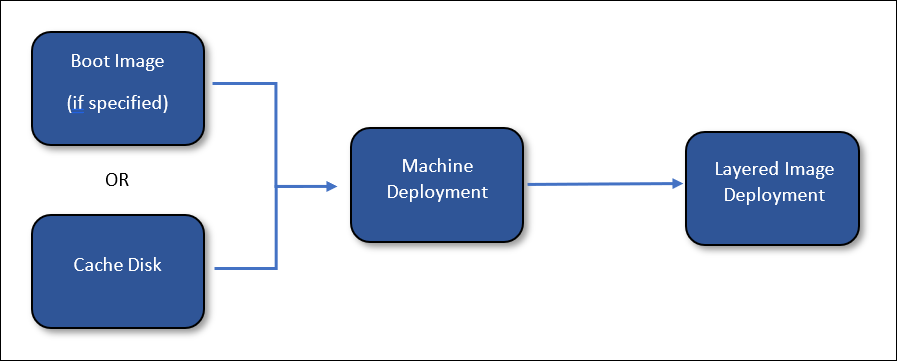
Si un déploiement Image en couches est spécifié, les ressources créées par le déploiement Machine sont supprimées une fois le déploiement Image en couches terminé. Sinon, App Layering ne supprime pas les ressources (sauf si le déploiement échoue).
Disque de cache
Le déploiement Disque de cache crée un disque géré par Azure. Ce disque est utilisé pour contenir l'image de démarrage du moteur de composition. L'appliance App Layering télécharge le contenu sur le disque après sa création.
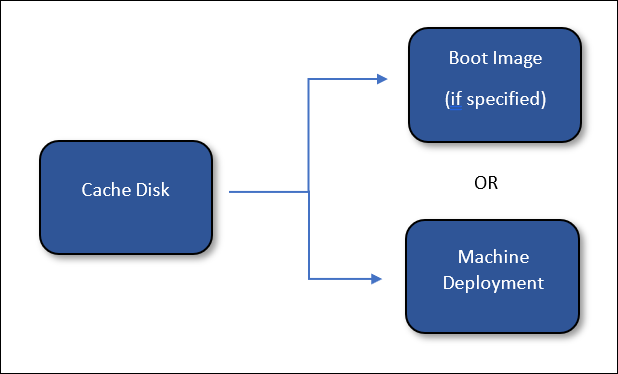
Si un déploiement Image de démarrage est spécifié, les ressources créées par le déploiement Disque de cache sont supprimées une fois le déploiement Image de démarrage terminé. Sinon, App Layering supprime les ressources lors du nettoyage du cache.
Image en couches (facultatif)
Le déploiement Image en couches est un type de déploiement facultatif. Les ressources résultantes sont le résultat final de la publication d'une image en couches. Aucun type de ressource particulier n'est requis. Le déploiement Image en couches peut être utilisé pour produire une image de galerie de calcul, un disque géré ou tout autre type de ressource.
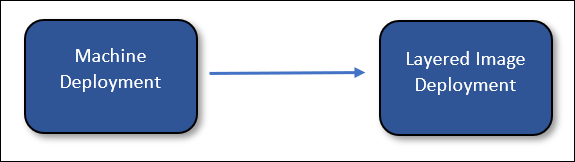
App Layering ne supprime pas les ressources créées par le déploiement d'image en couches (sauf si le déploiement échoue).
Image de démarrage (facultatif)
Le déploiement Image de démarrage est un type de déploiement facultatif. Les ressources résultantes sont utilisées pour créer les disques de système d'exploitation des VM créées par les déploiements Machine. Il n'est pas nécessaire de créer un type de ressource particulier, mais il doit créer une ressource pouvant être utilisée pour créer un disque de système d'exploitation pour une VM. Ce déploiement peut être utilisé pour produire une image de galerie de calcul, ou tout autre type de ressource pouvant être utilisé comme source d'un disque.
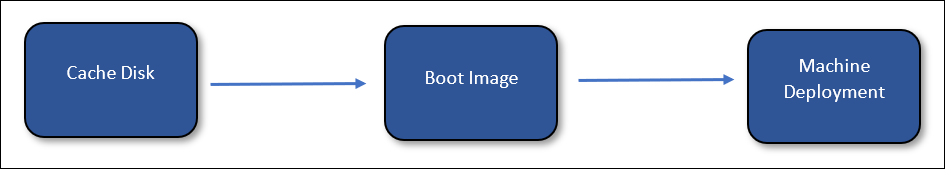
App Layering supprime les ressources créées par le déploiement d'image de démarrage lors du nettoyage du cache.
Ajouter une configuration de connecteur
Reportez-vous aux descriptions suivantes pour obtenir des informations sur chaque champ de l'écran de configuration du connecteur.
Paramètres par défaut (facultatif)
Les paramètres par défaut sont facultatifs et peuvent être utilisés pour appliquer des balises et des données personnalisées à tous les types de déploiement dans la configuration du connecteur. Les données spécifiées dans les paramètres par défaut sont fusionnées avec les données spécifiées dans les champs correspondants de chaque type de déploiement.
Déploiements
Chaque type de déploiement contient les champs suivants.
Modèle
La spécification de modèle utilisée pour le déploiement. L'utilisateur crée et gère les spécifications de modèle dans Azure. L'identité gérée ou les informations d'identification d'enregistrement de l'appliance doivent disposer d'une autorisation de lecture sur le groupe de ressources contenant la spécification de modèle.
Version
La version de la spécification de modèle à utiliser pour le déploiement. La version la plus récente est sélectionnée par défaut lorsque la sélection du modèle est modifiée.
Groupe de ressources
Le groupe de ressources Azure vers lequel déployer. Toutes les ressources créées par le déploiement sont créées dans ce groupe de ressources.
L'identité gérée ou les informations d'identification d'enregistrement de l'appliance doivent avoir l'autorisation de :
-
Déployer des modèles dans le groupe de ressources
-
Créer chaque type de ressource dans le modèle
-
Supprimer chaque type de ressource dans le modèle
L'attribution du rôle de contributeur général à l'identité gérée ou aux informations d'identification d'enregistrement sur le groupe de ressources accorde les autorisations requises. Des autorisations ou des rôles plus granulaires peuvent être spécifiés à la place, mais les autorisations requises dépendent des ressources spécifiées dans le modèle.
Remarque :
L'identité gérée de l'appliance doit avoir l'autorisation de connecter un périphérique au réseau virtuel spécifié pour la VM créée par le déploiement Machine. Si le réseau virtuel n'est pas situé dans l'un des groupes de ressources spécifiés pour les déploiements, alors les rôles attribués à l'identité gérée ou aux informations d'identification d'enregistrement pour ces groupes de ressources ne s'appliqueront pas au réseau virtuel et un rôle doit être attribué directement au réseau virtuel.
Balises (avancé)
Les balises à appliquer à l'artefact de déploiement Azure créé par un déploiement. Vous pouvez inclure des données du paramètre d'entrée (voir Création de modèles ARM). Pour ce faire, placez le chemin JSON du champ que vous souhaitez référencer entre accolades. Par exemple,
{context.user} correspond au nom de l'utilisateur App Layering qui a créé la tâche à l'origine du déploiement. Cela fonctionne à la fois pour les champs de nom de balise et de valeur de balise. Si vous souhaitez utiliser des accolades littérales dans vos balises, vous pouvez les échapper en les doublant. Par exemple, {{}} correspond à {}.
Important :
Ces balises sont uniquement appliquées à la ressource de déploiement elle-même. Elles ne sont pas appliquées aux ressources créées par le déploiement. Pour appliquer des balises aux ressources créées, spécifiez ces balises dans le modèle ARM.
Données personnalisées (avancé)
Données arbitraires spécifiées au format JSON. Ces données peuvent être référencées dans le modèle ARM associé au déploiement. Les données sont accessibles à l'aide de l'objet
context.config.custom du paramètre d'entrée. Consultez Création de modèles ARM pour plus de détails.
Considérations
-
Une connectivité réseau est requise entre l'appliance App Layering et les VM créées par le déploiement Machine.
-
À partir des VM créées par le déploiement Machine, le trafic IP doit être routable vers l'adresse IP de l'appliance App Layering sur les ports 443 (HTTPS) et 3260 (iSCSI). De plus, le trafic de l'appliance App Layering doit être routable vers l'adresse IP de ces VM (créées par le déploiement Machine) sur le port 443 (HTTPS).
-
Les appliances App Layering déployées sur site doivent être connectées au réseau virtuel Azure spécifié pour les VM créées par le déploiement Machine. Vous pouvez connecter des réseaux virtuels sur site à Azure via Azure ExpressRoute et Azure VPN Gateway.
-
-
Les connecteurs Azure hérités sont obsolètes mais restent disponibles pour une durée limitée. Il n'existe pas de chemin de mise à niveau ou de migration des connecteurs Azure hérités vers les nouveaux types de connecteurs de déploiements Azure. Pour plus d'informations, consultez Citrix App Layering dans Azure.