
Accès à distance des fournisseurs de stockage de clés (KSP) (Préversion)
Introduction
Auparavant, l'accès à distance des opérations cryptographiques d'un VDA Windows vers le serveur FAS était réalisé à l'aide d'une paire de fournisseurs de services cryptographiques (CSP) exécutés sur le VDA :
-
CitrixLogonCsp.dll- pour l'authentification unique (SSO) au VDA -
CitrixVirtualSmartcardCsp.dll- pour les certificats de session
Avec cette fonctionnalité, l'accès à distance des opérations cryptographiques peut également être réalisé à l'aide d'une paire de KSP :
-
CitrixLogonKsp.dll- pour l'authentification unique (SSO) au VDA -
CitrixVirtualSmartcardKsp.dll- pour les certificats de session
KSP est la dernière méthode pour exposer les opérations cryptographiques aux applications Windows, ce qui offre davantage de fonctionnalités. Par exemple :
-
Les certificats avec des clés ECC sont pris en charge
-
Le remplissage Probabilistic Signature Scheme (PSS) est pris en charge
Remarque :
Il n'est pas possible d'activer les clés ECC sur FAS.
Activer l'accès à distance KSP
L'accès à distance KSP est activé en créant la clé de registre suivante :
HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Citrix\Authentication\UserCredentialService\RemoteKspFeature
Type :
string
Valeur :
on
-
Le serveur FAS et le logiciel VDA doivent tous deux exécuter le logiciel CVAD 2407.
-
La communication à distance KSP est activée en créant une clé de registre sur le serveur FAS et sur le VDA.
-
Redémarrez le serveur FAS et le VDA pour que la modification prenne effet.
Si l'une des conditions ci-dessus n'est pas remplie, le VDA utilise la communication à distance CSP par défaut.
Vérifier si la communication à distance KSP est activée
Sur le serveur FAS, vous pouvez vérifier si la communication à distance KSP est activée à l'aide de Powershell :
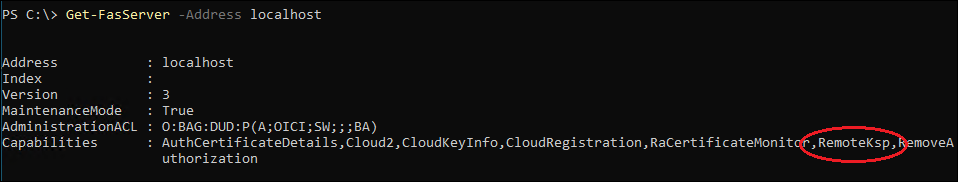
Pour vérifier si la communication à distance KSP a été utilisée pour l'authentification unique VDA, recherchez l'événement suivant dans le journal des applications Windows du serveur FAS :
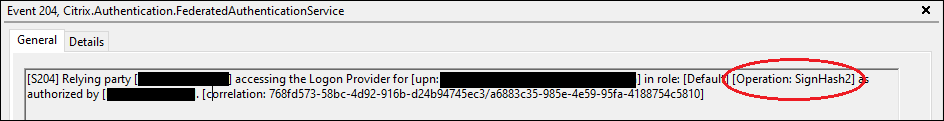
L'opération
SignHash2 indique l'utilisation de la communication à distance KSP, tandis que SignHash indique la communication à distance CSP.
De même, lorsqu'un certificat de session est utilisé pour la cryptographie, comme l'authentification client TLS, recherchez l'événement suivant sur le serveur FAS :
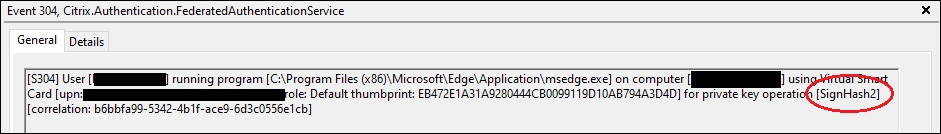
Limitations connues
Le remoting KSP n'est pris en charge que lorsque FAS lui-même est configuré pour utiliser un KSP. C'est la configuration par défaut. Si FAS est configuré pour utiliser un CSP, le remoting KSP ne fonctionnera pas.
Le paramètre pertinent est :
<add key="Citrix.TrustFabric.ClientSDK.TrustAreaJoinParameters.ProviderLegacyCsp" value="false" /> dans le fichier %programfiles%\Citrix\Federated Authentication Service\Citrix.Authentication.FederatedAuthenticationService.exe.config
Ici,
False indique que FAS est configuré avec un KSP, et par conséquent le remoting KSP est pris en charge.