
キー ストレージ プロバイダー (KSP) リモーティング (プレビュー)
はじめに
以前は、Windows VDA から FAS サーバーへの暗号化操作のリモーティングは、VDA で実行される一対の暗号化サービスプロバイダー (CSP) を使用して実現されていました。
-
CitrixLogonCsp.dll- VDA へのシングルサインオン (SSO) 用 -
CitrixVirtualSmartcardCsp.dll- セッション内証明書用
この機能により、暗号化操作のリモーティングは、一対の KSP を使用しても実現できます。
-
CitrixLogonKsp.dll- VDA への SSO 用 -
CitrixVirtualSmartcardKsp.dll- セッション内証明書用
KSP は、Windows アプリケーションに暗号化操作を公開する最新の方法であり、より多くの機能を提供します。例:
-
ECC キーを持つ証明書がサポートされています
-
確率的署名方式 (PSS) パディングがサポートされています
注:
FAS で ECC キーを有効にする方法はありません。
KSP リモーティングを有効にする
KSP リモーティングは、次のレジストリキーを作成することで有効になります。
HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Citrix\Authentication\UserCredentialService\RemoteKspFeature
種類:
string
値:
on
-
FASサーバーとVDAソフトウェアの両方でCVAD 2407ソフトウェアが実行されている必要があります。
-
KSPリモート処理は、FASサーバーとVDAの両方にレジストリキーを作成することで有効になります。
-
変更を有効にするには、FASサーバーとVDAを再起動します。
上記の条件のいずれかが満たされない場合、VDAはCSPリモート処理の使用にフォールバックします。
KSPリモート処理が有効になっているかを確認する
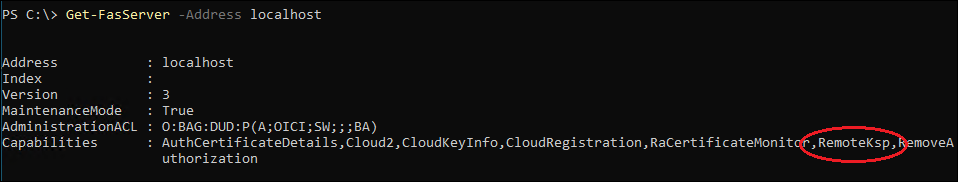
FASサーバーで、Powershellを使用してKSPリモート処理が有効になっているかを確認できます。
VDA SSOにKSPリモート処理が使用されたかどうかを確認するには、FASサーバーのWindowsアプリケーションログで次のイベントを探します。
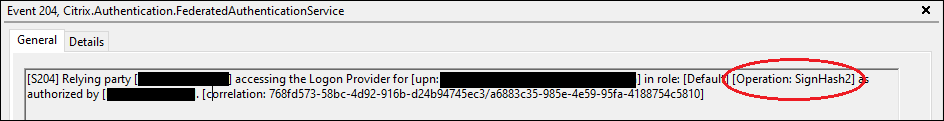
操作
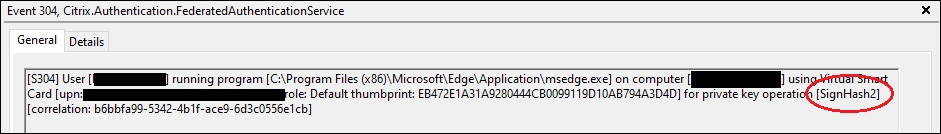
SignHash2 はKSPリモート処理の使用を示し、SignHash はCSPリモート処理を示します。
同様に、TLSクライアント認証などの暗号化にセッション内証明書が使用される場合、FASサーバーで次のイベントを探します。
既知の制限事項
KSPリモート処理は、FAS自体がKSPを使用するように構成されている場合にのみサポートされます。これはデフォルトの構成です。FASがCSPを使用するように構成されている場合、KSPリモート処理は機能しません。
関連する設定は次のとおりです。
ファイル
%programfiles%\Citrix\Federated Authentication Service\Citrix.Authentication.FederatedAuthenticationService.exe.config 内の <add key="Citrix.TrustFabric.ClientSDK.TrustAreaJoinParameters.ProviderLegacyCsp" value="false" />
ここで、
False はFASがKSPで構成されており、したがってKSPリモート処理がサポートされていることを示します。